
Um anúncio de proxy diz “proxy residencial SOCKS5”. O rótulo junta os dois lados da comparação entre proxy SOCKS5 e proxy residencial, e não diz por qual das duas palavras você está pagando. Se você tratar as duas palavras como níveis de um mesmo produto, pode acabar comprando um servidor SOCKS5 em uma VPS alugada e descobrir que o seu script de scraping continua sendo sinalizado.
Para o mesmo problema, oferecem uma VPN, e ela muda uma terceira coisa. Os três termos ficam em camadas diferentes: um protocolo de relay, a rede por trás de um endereço de saída e o escopo de um túnel.
A versão curta
- O SOCKS5 (RFC 1928) não tem criptografia própria, e os métodos sem autenticação e de usuário e senha usados pela maioria das implantações não acrescentam nenhuma.
- Um IP de saída é classificado como residencial, de datacenter ou móvel de acordo com o tipo de rede de onde vem: um ISP doméstico, um provedor de hospedagem ou uma operadora móvel.
- Os sites veem o IP de saída, não o protocolo usado para chegar até ele. Um servidor SOCKS5 em uma VPS alugada sai por um endereço de datacenter e é classificado como tráfego de datacenter.
- Uma VPN muda o caminho do tráfego, não o tipo de rede de saída por trás dele. Um servidor VPN em uma rede de datacenter continua saindo por um IP de datacenter, e serviços de inteligência de IP também podem marcar esse endereço como um endpoint de VPN conhecido.
Três rótulos que respondem a três perguntas diferentes
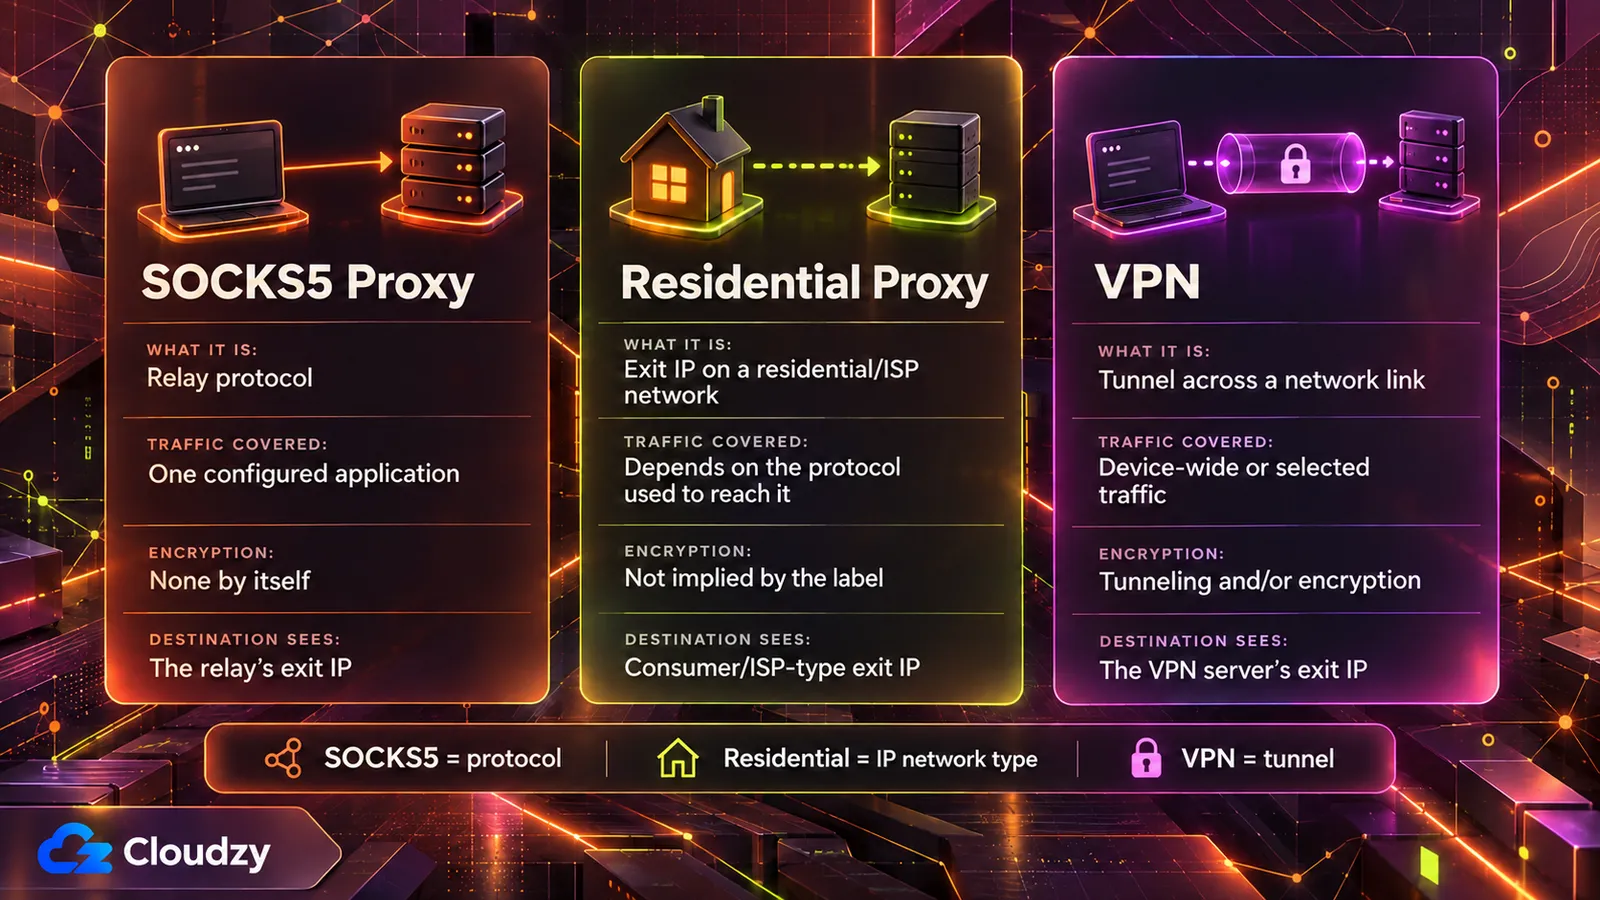
O SOCKS5 é um protocolo, publicado como RFC 1928 em março de 1996, que retransmite o tráfego de uma aplicação por meio de um servidor. Ele define como essa conexão é negociada, não quem é dono do endereço de saída. Residencial, datacenter e móvel descrevem a rede em que um endereço de saída está registrado. Uma VPN cria um túnel, criptografa, ou as duas coisas, em um link de rede.
| Propriedade | Proxy SOCKS5 | Proxy residencial | VPN |
|---|---|---|---|
| O que o termo descreve | Um protocolo de relay | A rede em que o IP de saída está registrado | Um túnel por um link de rede |
| Tráfego coberto | A aplicação configurada para usá-lo | Depende do protocolo usado para chegar a ele | O link de rede em que está configurada |
| Criptografia | Nenhuma própria; depende do método de autenticação | Não é uma propriedade do rótulo | Túnel e/ou criptografia (CNSSI 4009) |
| O que o destino vê | O IP de saída do relay | Um IP de saída em uma rede doméstica ou de ISP | O IP de saída do servidor VPN |
Leia “proxy residencial SOCKS5” como duas escolhas separadas. “SOCKS5” é o protocolo que o seu cliente usa para chegar ao relay. “Residencial” é a rede a que pertence o IP de saída do relay. Um pode mudar sem o outro. Um servidor SOCKS5 pode, com a mesma facilidade, estar em um endereço de datacenter.
Comprar os dois juntos é uma compra racional, desde que você saiba qual metade faz qual trabalho.
O que o protocolo SOCKS5 define e o que ele deixa de fora
O SOCKS5 negocia um método de autenticação e depois retransmite a conexão. A RFC 1928 não define criptografia própria. Os métodos comuns sem autenticação e de usuário e senha não acrescentam nenhuma, e a RFC 1929 envia a senha em texto puro. O método GSS-API da RFC 1961 pode acrescentar integridade e, opcionalmente, confidencialidade, enquanto um túnel SSH, uma VPN ou um invólucro TLS separados podem proteger o transporte entre o cliente e o proxy. O HTTPS protege o payload da aplicação de ponta a ponta, mas não protege a própria troca de autenticação do SOCKS5.
A negociação é curta. O cliente lista os métodos de autenticação que suporta, e o servidor escolhe um. A RFC 1928 lista os códigos de método: sem autenticação, GSSAPI, usuário e senha, e faixas reservadas para métodos atribuídos e privados. Quando essa subnegociação termina, o cliente envia a solicitação de conexão e o servidor retransmite o tráfego.
A especificação se descreve como uma “shim-layer” (camada intermediária) entre a camada de aplicação e a camada de transporte, e não define nenhuma cifra. Se o método escolhido incluir encapsulamento para integridade ou confidencialidade, a RFC 1928 encapsula o tráfego nele: solicitações, respostas e dados retransmitidos.
A RFC 1929, que especifica o método de usuário e senha, não define encapsulamento e declara sua fraqueza de forma direta:
Como a solicitação leva a senha em texto puro, esta subnegociação não é recomendada para ambientes em que o “sniffing” (captura de tráfego) seja possível e viável.
Fonte: Método de usuário e senha da RFC 1929
O design tem uma história. O histórico do SOCKS5 da NT Kernel explica que os servidores SOCKS da época de 1996 rodavam principalmente dentro de redes “geralmente consideradas confiáveis”, e que se esperava que a confidencialidade fosse garantida em outro lugar. O mesmo relato observa que o GSSAPI pode acrescentar integridade e confidencialidade, dependendo do nível de proteção negociado, mas o suporte a ele continuou muito menos comum, e a maioria das implantações reais ainda usa usuário e senha.
Nada disso torna o HTTPS legível através do proxy. O TLS 1.3 foi projetado para impedir a interceptação, a adulteração e a falsificação de mensagens entre cliente e servidor, e um relay SOCKS5 apenas encaminha esses bytes criptografados.
O que torna um endereço IP residencial, de datacenter ou móvel
Um IP de saída é residencial, de datacenter ou móvel conforme a rede que o detém. A Fraudlogix, empresa de detecção de fraudes, situa os IPs de datacenter em data centers, instalações de hospedagem e provedores de nuvem no seu glossário de IPs de datacenter. A Peakhour, que vende gerenciamento de bots, associa as saídas residenciais a conectividade doméstica ou de ISP. Ela classifica o móvel à parte: as operadoras usam modelos diferentes de compartilhamento de endereços, incluindo o CGNAT (NAT de nível de operadora).
Do lado da rede, o IP de saída já está dentro de um contexto de roteamento e registro antes que qualquer protocolo de proxy toque nele. Um sinal importante é o ASN (número de sistema autônomo) que anuncia o prefixo do endereço, o que ajuda a identificar a operadora da rede.
As redes de proxy residencial se formam de várias maneiras, e nem todas envolvem um voluntário. A Peakhour lista:
- compartilhamento de banda voluntário ou contratado
- VPNs gratuitas, apps e extensões de navegador que roteiam tráfego de terceiros pelos dispositivos dos usuários
- SDKs embutidos em apps
- dispositivos e roteadores comprometidos
A via dos SDK tem evidências recentes por trás. O relatório do Krebs on Security de julho de 2026 diz que a empresa de segurança Spur encontrou SDKs de proxy residencial em mais de 42 por cento dos apps da loja webOS da LG. Mais de um quarto dos apps Samsung Tizen tinha componentes semelhantes. Segundo o relatório da Spur, a Bright Data respondia pela maioria desses SDKs nas duas plataformas, e a LG disse que suspenderia os apps que mantivessem a opção de proxy.
A Bright Data disse ao Krebs que sua rede se baseia em consentimento e que cada peer adere por meio de uma tela dedicada. Para a Spur, “um pedido de consentimento único, escondido em um app de TV, não substitui transparência real, controle contínuo e supervisão da plataforma”. Nenhum desses modelos de obtenção depende do SOCKS5.
Por que os sites classificam a rede de saída, não o protocolo
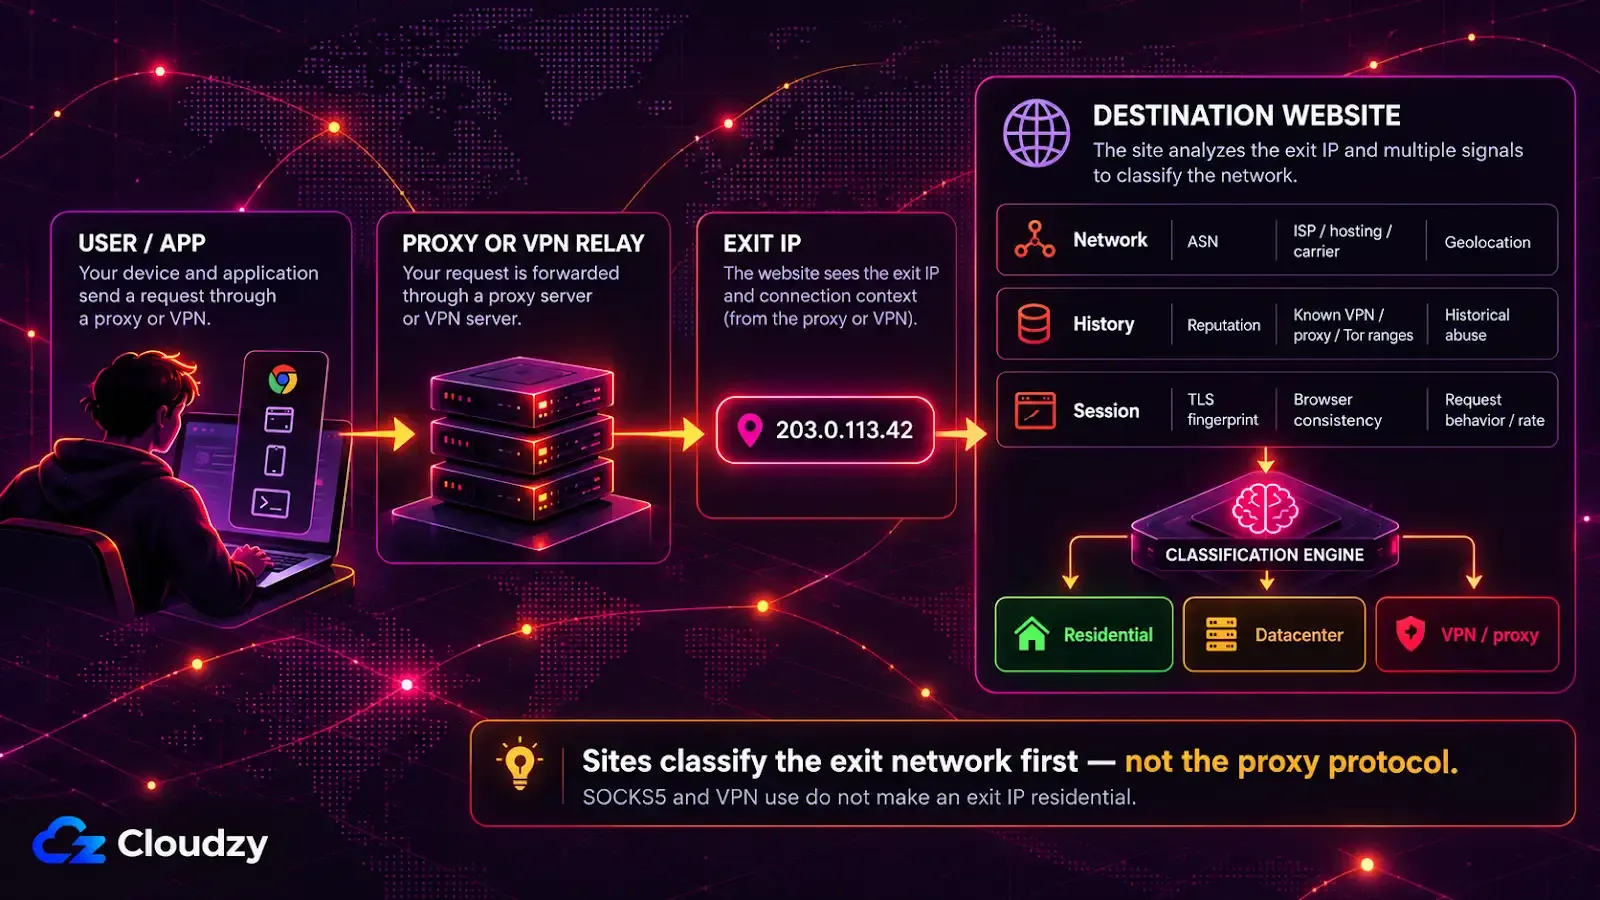
Um site de destino vê o IP de saída do proxy, não o protocolo que o seu cliente usou para chegar ao proxy. A classificação por IP começa pelo endereço de saída e seu contexto: ASN, classificação como hospedagem/ISP/operadora, reputação e faixas conhecidas de VPN, Tor ou proxy. Por isso, um servidor SOCKS5 em uma VPS alugada é classificado como tráfego de datacenter.
O guia da Peakhour sobre proxy residencial diz: “O destino vê o IP de saída do proxy, não a origem real.” O handshake do SOCKS5 acontece entre o seu cliente e o relay. O site recebe uma conexão comum vinda do endereço do relay.
A página da Peakhour sobre detecção de proxy lista onde a classificação costuma começar: reputação, ASN, geolocalização, classificação como provedor de hospedagem, saídas conhecidas de VPN e Tor, e histórico de abuso. Nenhum desses sinais vem do protocolo. A mesma página diz: “Faixas de datacenter costumam ser mais fáceis de identificar pelo contexto de IP e ASN.”
Na Fraudlogix, os dados de consulta de IP classificam um endereço usando sinais como se ele pertence a um datacenter, seu ASN, organização, ISP e tipo de conexão. Mudar o protocolo, a porta ou o método de autenticação do proxy não muda essas propriedades do IP de saída.
Segundo a página de detecção da Peakhour, endereços residenciais e móveis são mais difíceis de avaliar só pelo IP, porque usuários legítimos e tráfego de proxy podem compartilhá-los ao mesmo tempo. Mesmo assim eles são avaliados: a página descreve a combinação do contexto do IP com evidências no nível da solicitação, como impressões digitais TLS, consistência do navegador e comportamento. Uma saída residencial que envia solicitações rápido demais pode disparar um desafio, uma lentidão, um bloqueio ou uma resposta de limite de taxa HTTP 429.
Um proxy SOCKS5 é a mesma coisa que uma VPN?
Não. Uma VPN leva o tráfego por um link de rede usando túnel, criptografia, ou os dois. Dependendo do cliente e da política de roteamento, ela pode cobrir todo o tráfego do dispositivo ou só parte dele. Um proxy SOCKS5 retransmite as aplicações configuradas para usá-lo e não acrescenta criptografia própria. Os dois podem mostrar ao destino um IP de saída diferente, e essa saída continua tendo um tipo de rede por trás.
O glossário do NIST, citando a CNSSI 4009, define uma VPN como uma rede “construída a partir dos recursos de sistema de uma rede física, usando criptografia e/ou tunelando os links da rede virtual através da rede real”. Configurada como o túnel de saída padrão do roteador, uma VPN pode cobrir todos os dispositivos atrás dele.
A página de detecção da Peakhour inclui as saídas de VPN entre as categorias classificadas, ao lado de provedores de hospedagem, ISPs residenciais e operadoras móveis, então usar uma VPN não torna, por si só, uma saída residencial. A rede de saída por trás continua determinando esse rótulo. Um nó de saída de privacidade auto-hospedado em um servidor alugado sai pelo endereço de datacenter desse servidor.
Como ligar o objetivo ao rótulo que decide
Escolha o rótulo pelo objetivo. Redirecionar o tráfego de uma aplicação é uma questão de protocolo de proxy. Tunelar e criptografar o tráfego de um dispositivo é uma questão de VPN. Precisar de muitos endereços em redes domésticas é uma questão de rede IP, e aí o protocolo usado para chegar ao pool de endereços é um detalhe menor.
| Objetivo | Rótulo que decide | O que esse rótulo não decide |
|---|---|---|
| Rotear o tráfego de uma aplicação por um relay | O protocolo de proxy | Se a saída parece residencial |
| Tunelar e criptografar o tráfego de um dispositivo | A VPN | O tipo de rede da saída |
| Muitos endereços em redes domésticas | A rede IP (residencial ou móvel) | A confidencialidade do seu tráfego |
Se a sua preocupação é o endereço de saída de um único script, um servidor SOCKS5 na sua própria VPS é suficiente e bem conhecido, desde que o destino aceite tráfego de datacenter.

Construa num VPS Linux com acesso root, NVMe e o poder do AMD EPYC.
Ver planos LinuxPerguntas frequentes
Um proxy SOCKS5 esconde o seu endereço IP?
Do lado do destino, sim: o site vê o IP de saída do proxy em vez do seu. O operador do proxy vê o seu endereço IP real e qualquer tráfego que a sua aplicação não criptografe por conta própria, então esconder o seu endereço dos sites significa confiar em quem opera o proxy.
Dá para usar um proxy SOCKS5 e uma VPN ao mesmo tempo?
Sim, os dois podem ser usados em camadas. Quando uma aplicação chega a um proxy SOCKS5 por um túnel VPN, a VPN protege o trecho do seu dispositivo até o servidor VPN, e o proxy define o IP de saída que o destino vê para essa aplicação. A VPN não cobre o trecho entre o servidor VPN e o proxy.
Um proxy residencial é mais seguro que um proxy de datacenter?
Não no sentido de proteger o seu tráfego. O rótulo residencial ou de datacenter muda a forma como um site classifica o IP de saída, e nenhum dos dois acrescenta criptografia. Uma saída residencial também pode passar por um dispositivo ou roteador doméstico cujo consentimento e segurança do dono você normalmente não consegue verificar.
Discussão
Comentários
Inicie sessão para participar na discussão.