
Một danh sách proxy ghi “proxy dân cư SOCKS5”. Nhãn này gộp cả hai phía của phép so sánh proxy SOCKS5 và proxy dân cư, và không cho biết bạn đang trả tiền cho từ nào. Nếu coi hai từ này là hai cấp độ của cùng một sản phẩm, bạn có thể mua một máy chủ SOCKS5 trên VPS thuê rồi phát hiện script scraping vẫn bị gắn cờ.
VPN cũng được đưa ra cho cùng vấn đề đó, và nó thay đổi một thứ thứ ba. Ba thuật ngữ nằm ở các lớp khác nhau: một giao thức chuyển tiếp, mạng đứng sau một địa chỉ đầu ra, và phạm vi của một đường hầm.
Phiên bản ngắn gọn
- SOCKS5 (RFC 1928) không tự mang mã hóa, và các phương thức không xác thực hoặc tên người dùng/mật khẩu mà hầu hết các triển khai sử dụng cũng không thêm mã hóa nào.
- Một IP đầu ra được gắn nhãn dân cư, trung tâm dữ liệu hoặc di động theo loại mạng mà nó xuất phát: một ISP cho người tiêu dùng, một nhà cung cấp hosting, hoặc một nhà mạng di động.
- Các trang web thấy IP đầu ra, không phải giao thức đã dùng để đến đó. Một máy chủ SOCKS5 trên VPS thuê sẽ đi ra từ một địa chỉ trung tâm dữ liệu và bị phân loại là lưu lượng trung tâm dữ liệu.
- VPN thay đổi đường đi của lưu lượng, không thay đổi loại mạng đầu ra bên dưới. Một máy chủ VPN trên mạng trung tâm dữ liệu vẫn đi ra từ một IP trung tâm dữ liệu, và các dịch vụ tình báo IP còn có thể gắn cờ địa chỉ đó là một điểm cuối VPN đã biết.
Ba nhãn trả lời ba câu hỏi khác nhau
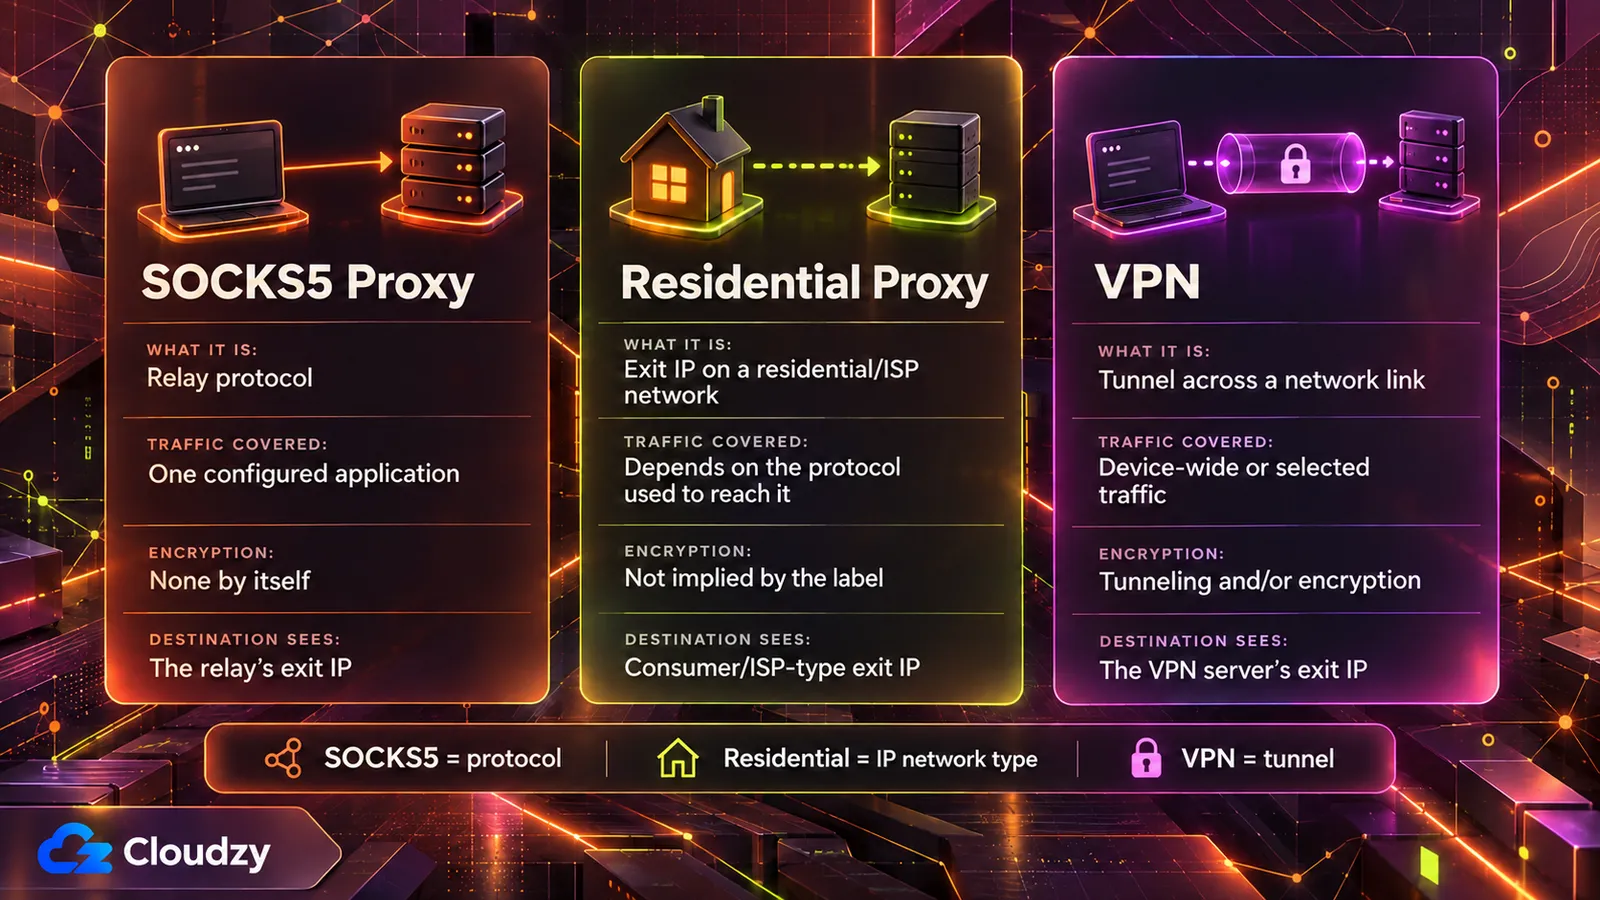
SOCKS5 là một giao thức, được công bố dưới dạng RFC 1928 vào tháng 3 năm 1996, có nhiệm vụ chuyển tiếp lưu lượng của một ứng dụng qua một máy chủ. Nó định nghĩa cách kết nối đó được thương lượng, chứ không phải ai sở hữu địa chỉ đầu ra. Dân cư, trung tâm dữ liệu và di động mô tả mạng mà một địa chỉ đầu ra được đăng ký. VPN tạo đường hầm, mã hóa, hoặc cả hai, trên một liên kết mạng.
| Thuộc tính | Proxy SOCKS5 | Proxy dân cư | VPN |
|---|---|---|---|
| Thuật ngữ mô tả gì | Một giao thức chuyển tiếp | Mạng mà IP đầu ra được đăng ký | Một đường hầm trên liên kết mạng |
| Lưu lượng được bao phủ | Ứng dụng được cấu hình để dùng nó | Tùy vào giao thức dùng để kết nối tới nó | Liên kết mạng mà nó được cấu hình |
| Mã hóa | Không có sẵn; phụ thuộc phương thức xác thực | Không phải thuộc tính của nhãn | Tạo đường hầm và/hoặc mã hóa (CNSSI 4009) |
| Điều đích đến nhìn thấy | IP đầu ra của relay | Một IP đầu ra trên mạng người tiêu dùng hoặc ISP | IP đầu ra của máy chủ VPN |
Hãy đọc “proxy dân cư SOCKS5” như hai lựa chọn riêng biệt. “SOCKS5” là giao thức mà client của bạn dùng để kết nối tới relay. “Dân cư” là mạng mà IP đầu ra của relay thuộc về. Một trong hai có thể thay đổi mà không ảnh hưởng đến cái kia. Một máy chủ SOCKS5 cũng có thể dễ dàng nằm trên một địa chỉ trung tâm dữ liệu.
Mua cả hai cùng lúc là lựa chọn hợp lý khi bạn đã biết nửa nào làm việc gì.
Giao thức SOCKS5 định nghĩa gì và bỏ ngỏ gì
SOCKS5 thương lượng một phương thức xác thực rồi chuyển tiếp kết nối. RFC 1928 không định nghĩa mã hóa riêng. Các phương thức phổ biến là không xác thực và tên người dùng/mật khẩu không thêm mã hóa nào, và RFC 1929 gửi mật khẩu dưới dạng văn bản thuần. Phương thức GSS-API của RFC 1961 có thể thêm tính toàn vẹn và tính bí mật tùy chọn, trong khi một đường hầm SSH riêng, VPN hoặc lớp bọc TLS có thể bảo vệ đoạn truyền giữa client và proxy. HTTPS bảo vệ dữ liệu của ứng dụng từ đầu đến cuối, nhưng không bảo vệ chính quá trình trao đổi xác thực SOCKS5.
Quá trình thương lượng ngắn. Client liệt kê các phương thức xác thực nó hỗ trợ, và máy chủ chọn một. RFC 1928 liệt kê các mã phương thức: không xác thực, GSSAPI, tên người dùng/mật khẩu, và các dải dành riêng cho phương thức được cấp phát và phương thức riêng. Khi bước thương lượng phụ này hoàn tất, client gửi yêu cầu kết nối và máy chủ chuyển tiếp lưu lượng.
Đặc tả tự mô tả mình là một “shim-layer” (lớp đệm) giữa lớp ứng dụng và lớp truyền tải, và không định nghĩa thuật toán mã hóa nào. Nếu phương thức được chọn có đóng gói để đảm bảo tính toàn vẹn hoặc tính bí mật, RFC 1928 bọc lưu lượng trong đó: yêu cầu, phản hồi và dữ liệu được chuyển tiếp.
RFC 1929, đặc tả phương thức tên người dùng/mật khẩu, không định nghĩa cơ chế đóng gói nào và nêu thẳng điểm yếu của nó:
Vì yêu cầu mang mật khẩu dưới dạng văn bản thuần, bước thương lượng phụ này không được khuyến nghị cho các môi trường mà việc “nghe lén” (sniffing) là khả thi và thực tế.
Nguồn: Phương thức tên người dùng/mật khẩu của RFC 1929
Thiết kế này có lịch sử của nó. Bài viết về lịch sử SOCKS5 của NT Kernel giải thích rằng các máy chủ SOCKS thời 1996 phần lớn chạy bên trong những mạng “thường được coi là đáng tin cậy”, và tính bí mật được kỳ vọng sẽ do nơi khác đảm nhận. Cùng nguồn đó lưu ý rằng GSSAPI có thể thêm tính toàn vẹn và tính bí mật, tùy vào mức bảo vệ được thương lượng, nhưng việc hỗ trợ nó vẫn ít phổ biến hơn nhiều, và hầu hết các triển khai thực tế vẫn dùng tên người dùng/mật khẩu.
Không điều gì trong số này khiến HTTPS có thể bị đọc qua proxy. TLS 1.3 được thiết kế để ngăn nghe lén, sửa đổi trái phép và giả mạo thông điệp giữa client và máy chủ, còn relay SOCKS5 chỉ chuyển tiếp các byte đã mã hóa đó.
Điều gì khiến một địa chỉ IP thuộc loại dân cư, trung tâm dữ liệu hay di động
Một IP đầu ra là dân cư, trung tâm dữ liệu hay di động tùy theo mạng nắm giữ nó. Fraudlogix, một công ty phát hiện gian lận, xếp IP trung tâm dữ liệu vào các trung tâm dữ liệu, cơ sở hosting và nhà cung cấp đám mây trong bảng thuật ngữ IP trung tâm dữ liệu của họ. Peakhour, công ty bán giải pháp quản lý bot, gọi các đầu ra dân cư là kết nối người tiêu dùng hoặc ISP. Họ gắn nhãn di động riêng: các nhà mạng dùng những mô hình chia sẻ địa chỉ khác nhau, bao gồm CGNAT (NAT cấp nhà mạng).
Từ phía mạng, IP đầu ra đã nằm trong bối cảnh định tuyến và đăng ký trước khi bất kỳ giao thức proxy nào chạm đến nó. Một tín hiệu quan trọng là ASN (số hệ thống tự trị) quảng bá tiền tố địa chỉ, giúp xác định nhà vận hành mạng.
Mạng proxy dân cư hình thành theo nhiều cách, và không phải cách nào cũng có sự tham gia tự nguyện. Peakhour liệt kê:
- chia sẻ băng thông theo hình thức tự nguyện đăng ký hoặc theo hợp đồng
- VPN, ứng dụng và tiện ích mở rộng trình duyệt miễn phí định tuyến lưu lượng của bên thứ ba qua thiết bị của người dùng
- SDK được nhúng trong ứng dụng
- thiết bị và router bị xâm nhập
Con đường SDK có bằng chứng gần đây làm cơ sở. Báo cáo tháng 7/2026 của Krebs on Security cho biết công ty bảo mật Spur đã tìm thấy SDK proxy dân cư trong hơn 42 phần trăm ứng dụng trên cửa hàng webOS của LG. Hơn một phần tư ứng dụng Samsung Tizen có thành phần tương tự. Theo báo cáo của Spur, Bright Data chiếm phần lớn các SDK đó trên cả hai nền tảng, và LG cho biết sẽ đình chỉ các ứng dụng giữ lại tùy chọn proxy.
Bright Data nói với Krebs rằng mạng của họ được xây dựng trên sự đồng ý và mọi peer đều chủ động tham gia qua một màn hình riêng. Quan điểm của Spur là “một lời nhắc đồng ý một lần bị chôn trong ứng dụng TV không thể thay thế cho sự minh bạch thực chất, quyền kiểm soát liên tục và sự giám sát của nền tảng.” Không mô hình tìm nguồn nào trong số này phụ thuộc vào SOCKS5.
Vì sao các trang web phân loại mạng đầu ra chứ không phải giao thức
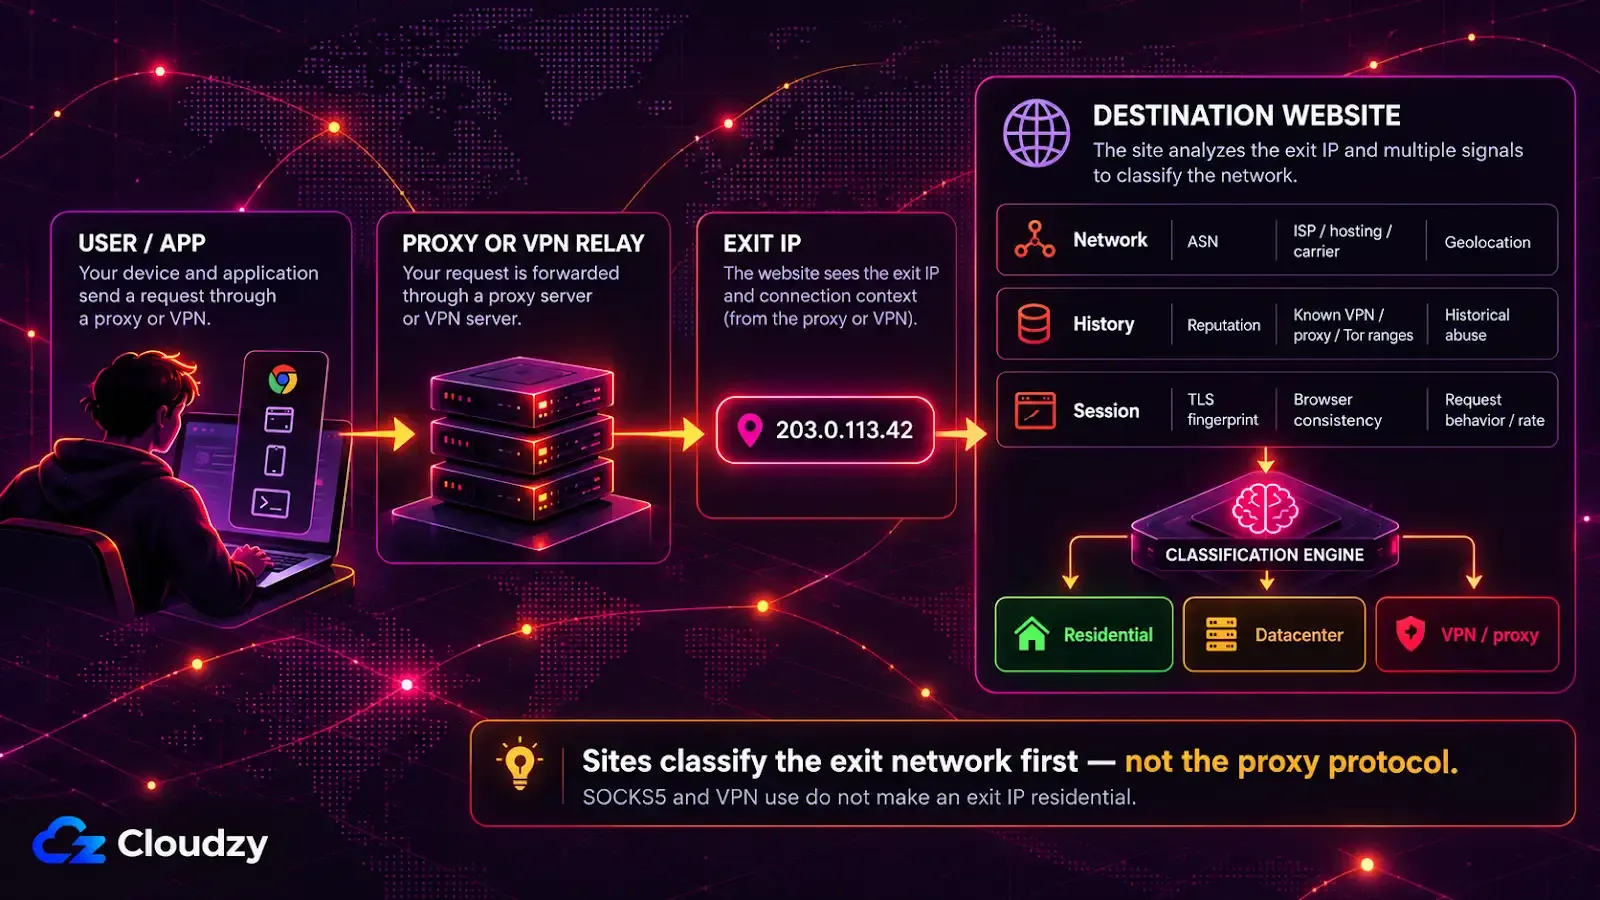
Trang web đích thấy IP đầu ra của proxy, không phải giao thức mà client của bạn dùng để kết nối tới proxy. Việc phân loại dựa trên IP bắt đầu từ địa chỉ đầu ra và bối cảnh của nó: ASN, phân loại hosting/ISP/nhà mạng, danh tiếng, và các dải VPN, Tor hoặc proxy đã biết. Vì vậy, một máy chủ SOCKS5 trên VPS thuê bị phân loại là lưu lượng trung tâm dữ liệu.
Bài giải thích về proxy dân cư của Peakhour viết: “Đích đến thấy IP đầu ra của proxy, không phải nguồn gốc ban đầu.” Quá trình bắt tay SOCKS5 diễn ra giữa client của bạn và relay. Trang web nhận một kết nối bình thường từ địa chỉ của relay.
Trang của Peakhour về phát hiện proxy liệt kê những điểm mà việc phân loại thường bắt đầu: danh tiếng, ASN, vị trí địa lý, phân loại nhà cung cấp hosting, các điểm thoát VPN và Tor đã biết, và lịch sử lạm dụng. Không tín hiệu nào trong số đó đến từ giao thức. Cùng trang đó viết “Các dải trung tâm dữ liệu thường dễ nhận diện hơn từ bối cảnh IP và ASN.”
Fraudlogix, thông qua dữ liệu tra cứu IP của mình, phân loại một địa chỉ dựa trên các tín hiệu như nó có thuộc trung tâm dữ liệu hay không, ASN, tổ chức, ISP và loại kết nối. Thay đổi giao thức proxy, cổng hoặc phương thức xác thực không làm thay đổi các thuộc tính đó của IP đầu ra.
Theo trang phát hiện của Peakhour, địa chỉ dân cư và di động khó đánh giá hơn nếu chỉ dựa vào IP, vì người dùng hợp lệ và lưu lượng proxy có thể dùng chung chúng cùng lúc. Dù vậy chúng vẫn bị đánh giá: trang này mô tả việc kết hợp bối cảnh IP với bằng chứng ở cấp yêu cầu như dấu vân tay TLS, tính nhất quán của trình duyệt và hành vi. Một đầu ra dân cư gửi yêu cầu quá nhanh có thể kích hoạt thử thách xác minh, bị làm chậm, bị chặn hoặc một phản hồi giới hạn tốc độ HTTP 429.
Proxy SOCKS5 có giống VPN không?
Không. VPN mang lưu lượng qua một liên kết mạng bằng cách tạo đường hầm, mã hóa, hoặc cả hai. Tùy vào client và chính sách định tuyến, nó có thể bao phủ toàn bộ lưu lượng của thiết bị hoặc chỉ lưu lượng được chọn. Proxy SOCKS5 chuyển tiếp các ứng dụng được cấu hình để dùng nó và không tự thêm mã hóa. Cả hai đều có thể cho đích đến thấy một IP đầu ra khác, và đầu ra đó vẫn có một loại mạng bên dưới.
Bảng thuật ngữ của NIST, trích dẫn CNSSI 4009, định nghĩa VPN là một mạng “được xây dựng từ tài nguyên hệ thống của một mạng vật lý bằng cách dùng mã hóa và/hoặc bằng cách tạo đường hầm cho các liên kết của mạng ảo xuyên qua mạng thực.” Khi được cấu hình làm đường hầm đi ra mặc định của router, VPN có thể bao phủ mọi thiết bị phía sau nó.
Trang phát hiện của Peakhour tính các điểm thoát VPN vào những nhóm được phân loại, bên cạnh nhà cung cấp hosting, ISP dân cư và nhà mạng di động, nên bản thân việc dùng VPN không khiến một đầu ra trở thành dân cư. Mạng đầu ra bên dưới vẫn quyết định nhãn đó. Một nút thoát riêng tư tự lưu trữ trên máy chủ thuê sẽ đi ra từ địa chỉ trung tâm dữ liệu của máy chủ đó.
Chọn nhãn quyết định đúng với mục tiêu
Hãy chọn nhãn theo mục tiêu. Chuyển hướng lưu lượng của một ứng dụng là câu hỏi về giao thức proxy. Tạo đường hầm và mã hóa lưu lượng của một thiết bị là câu hỏi về VPN. Cần nhiều địa chỉ trên mạng người tiêu dùng là câu hỏi về mạng IP, và khi đó giao thức dùng để kết nối tới nhóm địa chỉ chỉ là chi tiết nhỏ.
| Mục tiêu | Nhãn quyết định | Điều nhãn đó không quyết định |
|---|---|---|
| Định tuyến lưu lượng của một ứng dụng qua relay | Giao thức proxy | Đầu ra có trông như dân cư hay không |
| Tạo đường hầm và mã hóa lưu lượng của thiết bị | VPN | Loại mạng của đầu ra |
| Nhiều địa chỉ trên mạng người tiêu dùng | Mạng IP (dân cư hoặc di động) | Tính bí mật của lưu lượng |
Nếu điều bạn quan tâm là địa chỉ đi ra của một script, một máy chủ SOCKS5 trên VPS riêng của bạn là đủ và dễ hiểu, miễn là mục tiêu chấp nhận lưu lượng trung tâm dữ liệu.

Xây dựng trên VPS Linux với quyền root, NVMe và sức mạnh AMD EPYC.
Xem các gói LinuxCâu hỏi thường gặp
Proxy SOCKS5 có ẩn địa chỉ IP của bạn không?
Từ phía đích đến thì có: trang web thấy IP đầu ra của proxy thay vì IP của bạn. Nhà vận hành proxy thấy địa chỉ IP thật của bạn và mọi lưu lượng mà ứng dụng của bạn không tự mã hóa, vì vậy việc ẩn địa chỉ khỏi các trang web đồng nghĩa với tin tưởng bất kỳ ai vận hành proxy.
Có thể dùng proxy SOCKS5 và VPN cùng lúc không?
Có, hai thứ này có thể xếp lớp. Khi một ứng dụng kết nối tới proxy SOCKS5 qua đường hầm VPN, VPN bảo vệ chặng từ thiết bị của bạn đến máy chủ VPN, còn proxy quyết định IP đầu ra mà đích đến thấy cho riêng ứng dụng đó. VPN không bao phủ chặng giữa máy chủ VPN và proxy.
Proxy dân cư có an toàn hơn proxy trung tâm dữ liệu không?
Không, nếu xét về việc bảo vệ lưu lượng của bạn. Nhãn dân cư hay trung tâm dữ liệu thay đổi cách một trang web phân loại IP đầu ra, và không nhãn nào thêm mã hóa. Một đầu ra dân cư cũng có thể chạy qua thiết bị hoặc router của người tiêu dùng mà bạn thường không thể xác minh sự đồng ý và mức độ bảo mật của chủ sở hữu.
Thảo luận
Bình luận
Đăng nhập để tham gia thảo luận.