

يرافق RMM ذاتي الاستضافة عادةً افتراضان، وكلاهما خاطئ في اتجاهين متعاكسين. الأول أن المراقبة والإدارة عن بُعد تُفوتر لكل جهاز طرفي، فتنمو الفاتورة مع الأسطول سواء نما العمل أم لا. والثاني أن نقل طبقة الإدارة إلى الداخل يلغي تلك التكلفة. في الواقع، تُسعَّر هذه الفئة على ثلاثة محاور منفصلة، واحد منها فقط لكل جهاز، والاستضافة الذاتية لا تزيل التكلفة بقدر ما تنقلها إلى بند لا يفوتره أحد: ساعاتك أنت. الرسم لكل جهاز ينمو على محور لا تتحكم فيه، لأن عملاءك هم من يقررون عدد الأجهزة الموجودة لا حجم العمل الذي تولّده تلك الأجهزة. أما الخادم ذاتي الاستضافة فينمو على محور تتحكم فيه، ويفرض عليك التزام صيانة وعقد دعم لم يعد لديك.
بعض العقود تجعل الخيار التجاري هو الصحيح بغض النظر عن الحساب: اتفاقية مستوى خدمة لا تستطيع أن تضمنها شخصيًا في الثالثة فجرًا هي منتج تشتريه، والاستضافة الذاتية لا توفره إلا حيث يبيع المشروع نفسه مستوى دعم. التسعير لكل فني يتفوق أصلًا على البديلين معًا عبر نطاق واسع من أحجام الأساطيل.
الخلاصة السريعة
- الفئة لا تُسعَّر بشكل موحّد لكل جهاز. NinjaOne تحاسب لكل جهاز؛ وSyncro وAtera تحاسبان لكل مقعد فني مع أجهزة غير محدودة؛ أما ConnectWise وDatto RMM وN-able فلا تنشر سعرًا أساسيًا للمنصة وتوجّه المشترين إلى طلب عرض سعر.
- لشركة صغيرة ذات نسبة عالية من الأجهزة لكل فني، يمكن لمنصة مسعّرة لكل فني أن تتفوق على التسعير لكل جهاز وعلى نموذج الاستضافة الذاتية لـ Tactical RMM المستخدم في هذا المقال. تحقق من ذلك قبل أن تنشر أي شيء.
- وفق نموذج تكلفة Tactical RMM في هذا المقال، الاستضافة الذاتية عادةً أغلى من منصة مسعّرة لكل فني تحت نحو 400 جهاز طرفي. عند مقعد الفني الثالث تقريبًا تبدأ في أن تصبح منافسة، لكن نقطة التقاطع الدقيقة تتحرك مع أجرك بالساعة ومستوى الرعاية وحجم الخادم ونسبة الأجهزة لكل فني.
- Tactical RMM ليس مفتوح المصدر. يُطرح بترخيص خاص غير معتمد من OSI مع قيود على SaaS والاستضافة المُدارة وغيرها من الاستخدامات التجارية كخدمة. MeshCentral مرخّص بـ Apache-2.0، ونواة NetLock RMM مرخّصة بـ AGPL-3.0.
- خادم RMM هو مسار موثوق لتنفيذ التعليمات البرمجية عن بُعد على كل جهاز يشغّل وكيله. الاستضافة الذاتية لا تخلق هذا التعرّض؛ بل تنقل مسؤولية الترقيع إليك.
كيف تُسعّر حلول RMM التجارية الأجهزة الطرفية
تتراوح أسعار NinjaOne المنشورة لكل جهاز من 1.50 دولار لكل جهاز شهريًا عند 10,000 جهاز طرفي حتى 3.75 دولار عند 50 جهازًا أو أقل. اقرأ هذا المنحنى من طرفه الصغير وستتضح المشكلة: خصم الكمية يعمل لصالح الحجم، فالشركة التي تملك أقل عدد من الأجهزة تدفع أعلى سعر لكل واحد منها، على فاتورة تكبر كلما اشترى عميل حاسوبًا محمولًا.
Syncro تُسعّر على محور مختلف تمامًا: 129 دولارًا لكل مستخدم شهريًا في خطة Core بالفوترة السنوية، و179 دولارًا في خطة Team، وكل خطة تتضمن أجهزة طرفية غير محدودة لكل فني. وتستخدم Atera الشكل نفسه وتوضح السبب صراحةً. مع نموذجها لكل فني، تبقى التكلفة كما هي مهما كان عدد الأجهزة التي تضيفها.
ثم هناك المجموعة الثالثة. كم تكلفة ConnectWise RMM؟ صفحتها توجّه التسعير عبر نموذج طلب يسرد الحزم والميزات دون أي رقم، و صفحة منتج Datto RMM تصف المنصة بإسهاب دون أن تحمل أي سعر في أي مكان. N-able تسوّق N-sight بالطريقة نفسها، وKaseya تقدّم عرض سعر لـ VSA. هذا وصف لما تحتويه تلك الصفحات لا للنوايا، لكن له تكلفة. استخراج رقم يتطلب مكالمات مبيعات، وتلك الساعات ساعاتك.
| المورّد | محور التسعير | هل ينشر سعرًا أساسيًا؟ | ما الذي يُكبّر الفاتورة |
|---|---|---|---|
| NinjaOne | لكل جهاز | نعم: 1.50 دولار/جهاز/شهر عند 10,000 جهاز، حتى 3.75 دولار عند 50 أو أقل | كل وكيل تثبّته |
| Syncro | لكل فني | نعم: 129 دولارًا/مستخدم/شهر (Core، سنوي)، 179 دولارًا (Team) | كل فني توظّفه |
| Atera | لكل فني | مستويات الخطط منشورة؛ أجهزة غير محدودة لكل مقعد | كل فني توظّفه |
| ConnectWise RMM | بعرض سعر فقط | No | غير معلن قبل مكالمة مبيعات |
| Datto RMM | بعرض سعر فقط | No | غير معلن قبل مكالمة مبيعات |
| N-able N-sight | قائم على عرض السعر | لا سعر أساسي عام للمنصة | الاشتراك الأساسي يُعلن عبر عرض سعر |
| Kaseya VSA | بعرض سعر فقط | No | غير معلن قبل مكالمة مبيعات |
النتيجة أهم من أي سعر بمفرده. المنصة المسعّرة لكل فني تتوقف تمامًا عن النمو مع الأسطول. شركة من شخصين تدير 350 جهازًا تدفع ما تدفعه شركة من شخصين تدير 90 جهازًا، ومع نسبة عالية من الأجهزة لكل فني يتفوق هذا النموذج أصلًا على التسعير لكل جهاز وعلى خادم خاص بك.
المنصات ذاتية الاستضافة وما تسمح به تراخيصها
تظهر في هذا النقاش أربع منصات بأربعة تراخيص مختلفة فعلًا، لا أربع نسخ من ترخيص واحد. "RMM مفتوح المصدر" هو التعبير الذي يجمع الأربعة، وهو يحمل أكثر مما يطيق. كما تختلف في مقدار ما تحتويه من RMM وحجم الخادم الذي تطلبه، ولاختلاف الترخيص تبعات تعاقدية على كل من يبيع خدمات مُدارة.
Tactical RMM
Tactical RMM هو الأكثر اكتمالًا بين الأربعة: إدارة الترقيعات، والبرمجة النصية، والتنبيهات والفحوصات، مع تحكم عن بُعد توفره نسخة MeshCentral مدمجة. الإصدار الحالي هو v1.5.2، الذي يسجّل سجل تغييراته إصلاح تسرب في الذاكرة في معالجة فحوصات السياسات والمهام، إضافة إلى ترقية MeshCentral المدمج إلى 1.2.4. وثمة طبقة تحكم عن بُعد أصلية قيد التطوير.
الترخيص يحتاج إلى حذر. يُطرح Tactical RMM بترخيص خاص هو "Tactical RMM License v1.0"، يفتتح نصه بالتصريح بأنه ليس ترخيص برمجيات مفتوحة المصدر. يمنح استخدامًا مجانيًا لمراقبة وإدارة شبكاتك أو شبكات عملائك، ويحظر تقديم وظائف البرنامج كجزء من منتج SaaS أو خدمة استضافة مُدارة أو أي خدمة ربحية أخرى دون إذن المرخِّص. هذه هي الفجوة بين "المصدر المتاح" (يمكنك قراءته وتشغيله بشروط المؤلف) و"المصدر المفتوح" (ترخيص معتمد من OSI يمنح إعادة توزيع تجارية غير مقيدة). يسمح الترخيص صراحةً باستضافة Tactical RMM واستخدامه لمراقبة شبكات العملاء وإدارتها. ويفرض بشكل منفصل قيودًا واسعة على إتاحة وظائف البرنامج كجزء من خدمات تجارية أو ربحية، وينص على وجوب الحصول على موافقة خطية مسبقة للاستخدام التجاري أو الاستخدام كخدمة ربحية. إن كان نموذج MSP لديك يتوقف على موضع هذا الحد، فاحصل على توضيح خطي من AmidaWare بدل الاعتماد على تفسير تحريري.
وهناك أيضًا بند نقدي منشور بالكامل. وكلاء Windows الموقّعون رقميًا، ووكلاء Linux وmacOS بالكامل، وتسجيل الدخول الموحّد، ووحدة Reporting، كلها خلف مستوى رعاية. المستوى 1 بسعر 55 دولارًا شهريًا هو الحد الأدنى للوكلاء الموقّعين على أي منصة؛ وتبدأ Reporting من المستوى 2 بسعر 80 دولارًا. المستويات الأعلى تُقترح بحسب حجم الأسطول (المستوى 4 بسعر 155 دولارًا لأقل من 1,000 وكيل)، ومن المستوى 3 فصاعدًا يُرفق زمن استجابة معلن عبر البريد الإلكتروني. الوكلاء غير الموقّعين مشكلة دعم في أي أسطول Windows ذي شأن، لذا فمستوى الرعاية على نطاق واسع بند تكلفة لا خيار.
MeshCentral
MeshCentral ليس RMM كاملًا، لكن الفجوة أضيق مما يبدو. يدعم التحكم عن بُعد، وجرد الأجهزة، والوصول إلى الطرفية والملفات، وتنفيذ الأوامر والنصوص البرمجية، إضافة إلى إشعارات الأجهزة والجلسات. ما لا يوفره هو سير عمل RMM الكامل حول هذه العناصر الأساسية: تدفقات إدارة الترقيعات الأصلية وأتمتة السياسات المجدولة المدمجة هما الفجوتان الرئيسيتان.
هذه الفجوة تحديدًا هي سبب بناء Tactical RMM فوقه. اعتماد MeshCentral على أمل استبدال NinjaOne ينتج خيبة أمل لا علاقة لها بجودة البرنامج (طبقتا إدارة الترقيعات وأتمتة السياسات ليستا في الحزمة، وإن كان تنفيذ الأوامر والنصوص البرمجية موجودًا).
NetLock RMM
NetLock RMM مفتوح النواة لا مفتوحًا بالكامل، والمشروع صريح في ذلك: بعد إطلاقه بالكامل تحت AGPL، انتقل القائمون عليه في 2026 إلى نموذج تبقى فيه النواة مفتوحة تحت AGPL لكن لا يُنشر مصدر كل ميزة، مع إيقاف الالتزامات العامة مؤقتًا ريثما ينتقون ما يُطرح. النواة المنشورة تحمل ترخيص GNU Affero General Public License v3 المعتمد من OSI.
شكله التجاري يختلف أيضًا عن الجميع، وحدود المستويات تطال تحديدًا القرّاء أصحاب الأساطيل. إصدار Community Edition المجاني ذاتي الاستضافة لكنه محدود بـ 25 جهازًا، ما يجعله خارج المتناول لأي شيء يتجاوز مختبرًا منزليًا أو تقييمًا. المستوى المدفوع ذاتي الاستضافة يرفع الحد ويشمل أجهزة ومستخدمين ومستأجرين ومواقع غير محدودة، مع دعم احترافي. ويفصل NetLock هذا النموذج صراحةً عن خططه السحابية المحدودة بعدد الأجهزة. إذًا يزيل العرض ذاتي الاستضافة سقف الأجهزة، لكن حزمته التجارية الحالية تضم الدعم ومزايا أخرى كحزمة واحدة بدل التسعير حصريًا حسب زمن الاستجابة. والمقابل هو النضج والسجل.
ITarian On-Premise
إصدار ITarian المحلي برنامج مملوك من سلالة Comodo/Xcitium. الاستضافة الذاتية لا تزيل عدّاد ترخيصه لكل جهاز: توثيق الفوترة الحالي لدى ITarian يمنحك حتى 50 جهازًا مُدارًا مجانًا، لكن ما إن تضيف الجهاز المُدار رقم 51 حتى تُفوتر الأجهزة الطرفية المُدارة لكل جهاز بالسعر المطبّق. ليس مفتوح المصدر ولا يدّعي ذلك. ما يعقّد البصمة التشغيلية هو أن توثيق ITarian المحلي الحالي غير متسق داخليًا. إرشادات النشر تصف تكوين Docker Compose مستقلًا لما يصل إلى 1,000 جهاز طرفي، بينما يسرد قسم متطلبات العتاد قاعدة من خادمين: عقدة ITSM بـ 8 أنوية و8 جيجابايت ذاكرة و100 جيجابايت تخزين إلى جانب عقدة XMPP بـ 4 أنوية و4 جيجابايت و40 جيجابايت، وكلتاهما لـ 1,000 جهاز طرفي. سأتعامل مع ذلك كأساس تحجيم يُؤكَّد مع ITarian قبل وضع الميزانية، لا كدليل على أن النشر على خادم واحد غير مدعوم.
| المنصة | الرخصة | معتمد من OSI؟ | القيد التجاري/الخدمي | ما الذي يغطيه |
|---|---|---|---|---|
| Tactical RMM | Tactical RMM License v1.0 (خاص) | No | محظور دون إذن | الترقيع، والبرمجة النصية، والتنبيهات، والتحكم عن بُعد عبر MeshCentral المدمج |
| MeshCentral | Apache-2.0 | نعم | مسموح | التحكم عن بُعد وجرد الأجهزة وإدارتها |
| NetLock RMM | AGPL-3.0 (مفتوح النواة) | نعم، للنواة المنشورة | مسموح وفق التزامات AGPL | المراقبة والأتمتة والدعم عن بُعد؛ الإصدار المجاني محدود بـ 25 جهازًا |
| ITarian المحلي | مملوكة | No | يخضع لشروط المورّد | حزمة كاملة لإدارة الأجهزة الطرفية |
خلاصة القسم الرئيسية: "مفتوح المصدر" يصف ثلاثة أشياء مختلفة عبر هذه الصفوف الأربعة، واثنان منها فقط هما ما يعِد به التعبير عادةً.
ما الذي يجب أن يكون عليه الخادم
توثيق تثبيت Tactical RMM يحدد الحد الأدنى بدقة: آلة Linux افتراضية نظيفة بذاكرة 4 جيجابايت على Debian 11 أو Debian 12 أو Ubuntu 22.04 LTS. وتعتبر الصفحة نفسها نواة معالج واحدة كافية لأقل من 200 وكيل مع فحوصات محدودة، و50 جيجابايت تخزين كافية لأقل من اثني عشر شهرًا من السجل عند هذا العدد.
هذه الأرقام تصلح خارج Tactical RMM أيضًا، لأنه يضم MeshCentral والحد الأدنى يراعي أصلًا طبقة التحكم عن بُعد. الكلمة الأثقل هنا هي "نظيفة". يفترض المثبّت خادمًا بلا أي برنامج آخر، ويحذر من أن تشغيله بجانب خدمات قائمة سيعطّل التثبيت. هذا يستبعد ضم RMM إلى جهاز يعمل أصلًا (فـ Nginx وPostgres اللذان يثبّتهما خاصان به، ولن يشارك نسختيك)، ما يجعل الخادم بند تكلفة جديدًا لا سعة فائضة. لنموذج التكلفة هذا، سأحجّم فوق الحد الأدنى المنشور بدل التحسين عليه: 2 vCPU و4 جيجابايت ذاكرة حول المئات الدنيا، و4 vCPU و8 جيجابايت كهدف تخطيط أكثر أمانًا نحو المئات العليا. هذه افتراضات تخطيط لهذا المقال، لا الحدود الدنيا المنشورة لـ Tactical RMM. ويحتاج ITarian إلى اعتبار تحجيم منفصل لأن توثيقه الحالي يعطي إشارات متضاربة بين النشر المستقل والنشر بعقدتين.
يجري الخلط باستمرار بين إدارة الأجهزة الطرفية ومراقبة البنية التحتية، وهما ليسا العمل نفسه. RMM يثبّت وكيلًا على أجهزة المستخدمين ليرقّعها ويشغّل عليها نصوصًا برمجية ويتحكم فيها عن بُعد، وهذا يختلف عن السؤال عمّا إذا كان مضيف ما يستجيب. منطق الموضع واحد في الحالتين، وهو الحجة نفسها لصالح إبقاء الجهاز منفصلًا عمّا يراقبه التي تنطبق على أي أداة لمراقبة التوفر. خادم الإدارة الذي يعيش داخل الموقع الذي يديره يسقط معه، في اليوم الذي تحتاجه فيه تحديدًا.

نقطة التعادل
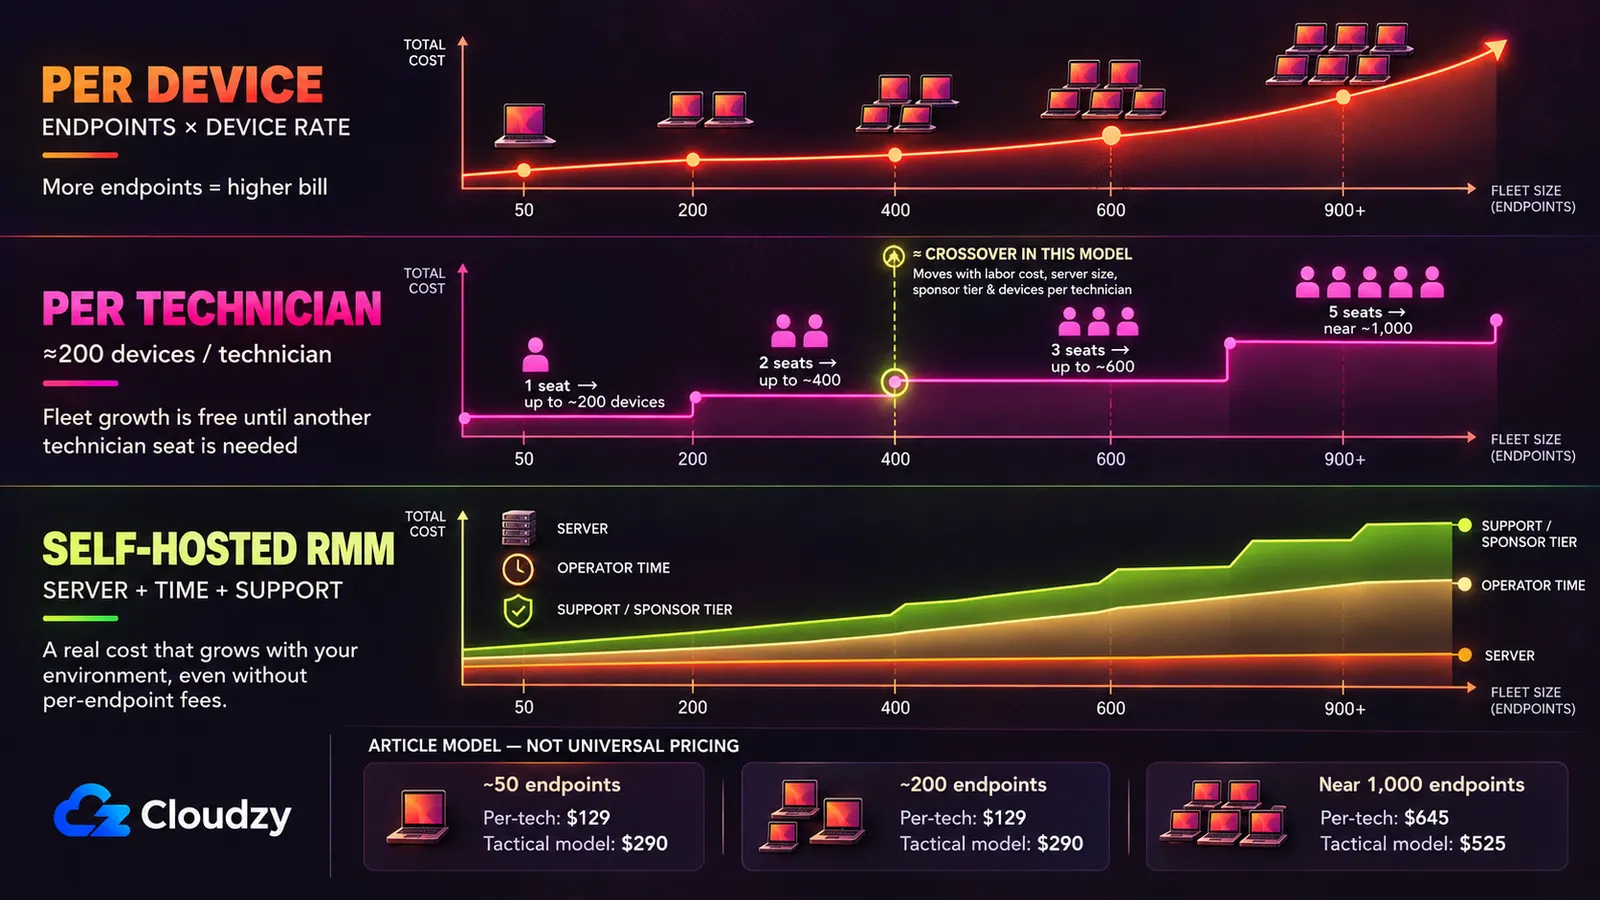
أربعة أرقام تحسم الأمر، اثنان منها يخصانك أنت لا المورّد: كم تكلف الرسوم التجارية عند حجم أسطولك، وكم يكلف الخادم، وكم ساعة شهريًا يستهلك منك، وكم تساوي ساعة من وقتك. إليك كلها، مع تسمياتها.
أرقام موثّقة المصدر. نطاق NinjaOne لكل جهاز وأسعار مقاعد Syncro مأخوذة من صفحات تسعير المورّدين المرتبطة أعلاه، وأسعار مستويات الرعاية من جدول الرعاية المنشور لدى Tactical RMM نفسه، والحد الأدنى لمواصفات الخادم من توثيق تثبيت Tactical RMM.
افتراضات معلنة، وهي افتراضات هذا المقال لا مورّد بعينه. سعر الخادم قيمة بديلة: 35 دولارًا شهريًا للنسخة الصغيرة و70 دولارًا للأكبر، تُستبدل بما يتقاضاه مزوّدك لتلك المواصفات. وقت المشغّل أربع ساعات شهريًا عند 50 و200 جهاز طرفي وست ساعات في مثال الـ 1,000 جهاز تقريبًا، وتغطي الترقيع والترقيات واستكشاف أخطاء الوكلاء والحادث العرضي. الأجر بالساعة 50 دولارًا، ويمثل ساعة فني بكامل تكلفتها؛ ينشر Bureau of Labor Statistics وسيطًا حاليًا لمديري الشبكات وأنظمة الحاسوب، لكن الرقم المهم هو أجرك القابل للفوترة. عدد الفنيين يفترض نحو 200 جهاز لكل فني (إن كانت نسبتك أضيق فحرّك أعداد المقاعد وستتحرك العتبة معها). بند مستوى الرعاية هو المستوى 1، الحد الأدنى المنشور لتوقيع التعليمات البرمجية، للأسطولين الأصغر، والمستوى 4 في مثال الـ 1,000 جهاز تقريبًا؛ وتقترح Tactical المستوى 4 لأقل من 1,000 وكيل.
| التكلفة الشهرية | ~50 جهازًا طرفيًا | ~200 جهاز طرفي | ~1,000 جهاز طرفي |
|---|---|---|---|
| لكل جهاز (نطاق NinjaOne) | $188 | $300–$750 | $1,500–$3,750 |
| لكل فني (Syncro Core، سنوي) | $129 (1 seat) | $129 (1 seat) | $645 (5 seats) |
| استضافة Tactical RMM الذاتية: الخادم | $35 | $35 | $70 |
| استضافة Tactical RMM الذاتية: مستوى الرعاية | $55 (Tier 1) | $55 (Tier 1) | $155 (Tier 4) |
| استضافة Tactical RMM الذاتية: وقت المشغّل | $200 (4 h) | $200 (4 h) | $300 (6 h) |
| إجمالي Tactical RMM وفق النموذج | $290 | $290 | $525 |
صف التسعير لكل جهاز نطاقٌ عند 200 و1,000 لأن NinjaOne تنشر طرفي منحناها لا الدرجات بينهما. الطرف الأدنى لكل نطاق هو سعر الحد الأدنى عند 10,000 جهاز طرفي، وهو ما لن يُعرض على أسطول بهذا الحجم، لذا فهو متعمَّدٌ في سخائه للجانب التجاري. إن تفوقت الاستضافة الذاتية على ذلك، فستتفوق على السعر الذي سيُعرض عليك.
نقطتا التقاطع ليستا في المكان نفسه. مقابل التسعير لكل جهاز، يغطي بند الاستضافة الذاتية البالغ 290 دولارًا 78 جهازًا بسعر 3.75 دولار لكل منها و194 جهازًا عند الحد الأدنى 1.50 دولار، فتتجاوزه الاستضافة الذاتية في مكان ما بين نحو 80 و190 جهازًا، بحسب موضع عقدك في ذلك النطاق. أما مقابل التسعير لكل فني فتتغير الصورة كليًا. بنسبة 200 جهاز لكل فني، يغطيك مقعد Syncro واحد حتى 200 جهاز طرفي (129 دولارًا)، ومقعدان حتى 400 (258 دولارًا)، وثلاثة حتى 600 (387 دولارًا)، ولا ينخفض بند الاستضافة الذاتية عن هذا المنحنى إلا عند المقعد الثالث، بعد 400 جهاز بقليل.
تحت نحو 400 جهاز طرفي، الاستضافة الذاتية لـ RMM كامل هي عادةً الخيار الأغلى وفق هذه الافتراضات. نقطة التقاطع الثانية هي الحاسمة، لأن المنصة المسعّرة لكل فني متاحة بعد ظهر اليوم ولا تطلب منك نشر شيء ولا ترقيع شيء ولا تحمّل مسؤولية أي شيء.
رقمان من أرقامك أنت يحرّكان هذه العتبة. خفّض الأجر المفترض إلى النصف، 25 دولارًا للساعة، فينخفض بند الاستضافة الذاتية للأسطول الصغير من 290 دولارًا إلى 190 دولارًا. ضاعفه إلى 100 دولار فيرتفع البند نفسه إلى 490 دولارًا قبل إضافة أي مستوى رعاية أعلى أو خادم أكبر. هذه التغييرات قد تحرّك نقطة التقاطع مئات الأجهزة الطرفية، فاستخدم مستوى الرعاية وساعات الصيانة التي ستختارها فعلًا عند حجم أسطولك بدل التعامل مع 400 كعتبة عامة.
ما الذي تعيده الاستضافة الذاتية إليك
في يوليو 2021، استُغلت ثغرة يوم صفر لكشف بيانات الاعتماد في خوادم Kaseya VSA المحلية، وهي CVE-2021-30116، في هجمات فعلية. يسجّلها كتالوج Known Exploited Vulnerabilities لدى CISA على أنها تمنح المهاجم معرّف جلسة يمكن استخدامه لتنفيذ هجمات إضافية على النظام، ويصنّفها كثغرة معروف استخدامها في حملات برامج الفدية.
بعد ثلاث سنوات، دخلت ثغرة CVE-2024-1709 في ConnectWise ScreenConnect، وهي تجاوز للمصادقة بدرجة CVSS كاملة 10.0 ضد الإصدارات 23.9.7 وما قبلها، الكتالوج نفسه واستُخدمت في هجمات فعلية لنشر برامج الفدية، و تقرير Huntress عن مرحلة ما بعد الاستغلال يسجّل مهاجمين نشروا عبرها برامج تعدين العملات المشفرة. لا يقدّم أي من الحادثين حجة ضد RMM التجاري، ولا حجة له. تحت كليهما تكمن الحقيقة نفسها. خادم RMM مسار موثوق لتنفيذ التعليمات البرمجية عن بُعد على كل جهاز يشغّل وكيله، وهذا هو التصميم يعمل كما يجب، وهو بالضبط سبب استحقاقه للقلق. اخترق طبقة الإدارة تكن قد اخترقت الأسطول، سواء كانت تلك الطبقة لمورّد أو لك.
ما يتغير عند الاستضافة الذاتية هو من يرقّع، وبأي سرعة، واسم من يُكتب على الحادث. لهذه المنصات ثغراتها المدروسة. لدى Tactical RMM الثغرة CVE-2025-69516، وهي حقن قوالب من جانب الخادم في نقطة نهاية معاينة التقارير سمحت لمستخدمي التقارير ذوي الصلاحيات المنخفضة بالوصول إلى تنفيذ أوامر عن بُعد، والثغرة CVE-2025-69517، وهي حقن HTML في نقطة نهاية إنشاء الوكلاء، وينتهي سجلها بموقف المورّد القائل إنها تحتوي على معلومات غير صحيحة. كلتاهما بدرجة 8.8 ومسجلتان على أنهما تطالان الإصدار v1.3.1 وما قبله، مقابل الإصدار الحالي v1.5.2. ولدى MeshCentral الثغرة CVE-2024-26135، وهي اختطاف WebSocket عبر المواقع من خلال control.ashx يمكنه اختراق جلسة مسؤول، بدرجة CVSS 8.3 ومسجلة على أنها تطال الإصدارات قبل 1.1.21 مقابل الإصدار الحالي 1.2.5. الإصدارات الحالية تقع خارج النطاقات المتأثرة للثغرات الثلاث المذكورة هنا. هذا لا يزيل سطح الهجوم؛ بل يجعل البقاء محدّثًا جزءًا من نموذج التشغيل. إنها سطح هجوم يُدرس بنشاط، وأنت من عليه أن يبقى متقدمًا عليه.
الأمر الآخر الذي يتغير هو الطرف المقابل. اثنان من الأربعة يبيعان مستوى دعم خاصًا بهما: خطط NetLock RMM المدفوعة و مستويات الرعاية العليا لدى Tactical RMM. صورة الدعم متفاوتة. MeshCentral يقوده المجتمع، بينما ITarian منتج تجاري مدعوم من مورّد بقناة دعم وشروط ترخيص خاصة به. لمشغّل يكون انقطاع RMM لديه حادثًا يواجه العميل ويرتبط بعقد، هذا الطرف المقابل هو ما تبيعه الاتفاقية التجارية فعلًا.
الامتثال أحيانًا يسير في الاتجاه المعاكس، بشكل ضيق. في موضوع على r/msp عن الخيارات ذاتية الاستضافة، يصف أحد المشغّلين عقدًا يشترط أن "يكون اتصال موظفي الإدارة عن بُعد عبر مسار مشفّر (معتمد وفق FIPS 140-2)"، ويقول إن الاستضافة الذاتية هي ما يمكّنه من الوفاء به، لأن وحدة VPN معتمدة يمكنها حمل الاتصال حيث لم يتقدم معظم المورّدين للاعتماد. عقد واحد في موضوع واحد ليس نمطًا، لكنه حالة تكون فيها الاستضافة الذاتية هي الجواب الممتثل لا الرخيص.
مسألة Tactical RMM لعام 2021
أي شخص يقيّم Tactical RMM سيعثر على هذا خلال ساعة من البحث. في موضوع على r/sysadmin في ديسمبر 2021، وجد باحث كود تعدين Monero داخل ملفات ثنائية للوكيل مستضافة على مرآة الملفات الاحتياطية للمشروع. ردّ المطوّر علنًا، وذلك الرد هو مصدر كل ما يلي:
"yes those are 1.98.XXX are my own personal builds that have extra binaries embedded in them (using golangs new embed feature added in go 1.16) and I use them on my own machines to mine monero." ("نعم، تلك الإصدارات 1.98.XXX هي بنياتي الشخصية التي تحتوي على ملفات ثنائية إضافية مضمّنة فيها (باستخدام ميزة embed الجديدة في Go المضافة في go 1.16)، وأستخدمها على أجهزتي الخاصة لتعدين monero.")
ذكر في الرد نفسه أن وكيل الإنتاج لا ينزّل تلك البنيات، وأن المرآة احتياطٌ لتبعيات Python. وأكد هناك أيضًا أن الوكيل لم يعد مفتوح المصدر منذ بدء توقيع التعليمات البرمجية وأن التطوير انتقل إلى مستودع خاص، فكان الكود العام قديمًا والوكيل المطروح غير قابل للتدقيق العلني في ذلك الوقت.
ما لا يتضمنه السجل هو تدقيق أمني مكتمل من طرف ثالث. الاطمئنان إلى نظافة وكيل الإنتاج يستند إلى تصريح المطوّر نفسه إضافة إلى تحليل غير رسمي في بيئة معزولة من معلّق واحد. الملخصان المتداولان كلاهما يبالغ: "لم يكن شيئًا" يتجاهل أن ملفات تعدين ثنائية قُدّمت من بنية المشروع التحتية بينما كان مصدر الوكيل غير قابل للتدقيق، و"الأداة تأتي بمعدّن عملات مشفرة" يزعم شيئًا لا يثبته أي دليل منشور. قراءتي أن هذا حكم على الممارسات التشغيلية لا نتيجة تقنية محسومة.
أيّها يناسب أيّ مشغّل
ابقَ مع الحل التجاري، وتجاوز بدائل RMM ذاتية الاستضافة كليًا، إن تحقق أي من ثلاثة شروط. عقد عميل يشترط مورّدًا مسمّى. نسبة الأجهزة لكل فني لديك تجعل التسعير لكل فني بندك الأرخص أصلًا، وهذا يشمل معظم الأساطيل تحت 400 جهاز. أو لن يتولى أحد الخادم فعليًا، ما يجعل بند ساعات المشغّل وهمًا.
اختر Tactical RMM إن أردت المجموعة الأكمل من الميزات، وكنت تدير شبكات داخلية أو شبكات عملاء، وواثقًا من امتلاك خادم Linux في بيئة الإنتاج، وستدفع مستوى الرعاية. إن كان نموذجك التجاري قد يقع ضمن قيود الترخيص الأوسع على الخدمات الربحية، فاحصل على توضيح خطي من AmidaWare قبل نشره للعملاء.
اختر NetLock RMM إن كانت نواة معتمدة من OSI وخطة مدفوعة ذاتية الاستضافة بأجهزة غير محدودة ودعم احترافي أهم لديك من السجل، وكنت تقبل مشروعًا أحدث بات مستودعه العام مجموعة فرعية منتقاة من قاعدة الكود. كن واضحًا بشأن المستوى الذي تشتريه. إصدار Community Edition المجاني يتوقف عند 25 جهازًا، فعند بضع مئات من الأجهزة الطرفية يصبح هذا منتجًا مدفوعًا، وجاذبيته سعرٌ لا يتحرك حين يشتري عميل اثني عشر حاسوبًا محمولًا إضافيًا.
اختر MeshCentral وحده فقط إن كانت مهمتك الأساسية الوصول عن بُعد والجرد وتنفيذ الأوامر أو النصوص البرمجية عند الحاجة، لا الترقيع الكامل وأتمتة السياسات في RMM. إنه ناضج، بترخيص متساهل، وقوي فيما يفعله. إن كان التحكم عن بُعد هو كامل المتطلب، فقارنه أيضًا بخيارات سطح المكتب البعيد المتخصصة، إذ يغطي RustDesk مساحة مشابهة بتركيز مختلف على الميزات. الخطأ هو التعامل مع أي منها كبديل كامل لـ RMM.
اختر ITarian المحلي فقط إن كان إبقاء طبقة الإدارة في بنيتك التحتية أهم من الهروب من التسعير لكل جهاز، وأردت شركة راسخة خلف المنتج رغم الترخيص المملوك والبصمة الأثقل. أكّد طوبولوجيا النشر المدعومة قبل وضع الميزانية.
إن كان الجواب هو الاستضافة الذاتية، فطبقة الإدارة تحتاج إلى مكان تعيش فيه خارج المواقع التي تديرها، يمكن الوصول إليه في اليوم الذي يتعذر فيه الوصول إلى أحد تلك المواقع. عمليًا: خادم Linux دائم بنظام Debian أو Ubuntu، وصول root، لا شيء آخر ينافسه، وأنت تُبقيه مرقّعًا. خادم Linux VPS ذاتي الإدارة لدينا هو ذلك النوع من الأجهزة تمامًا، محجّم وفق المواصفات العامة أعلاه. وإن تبيّن أن ما تحتاجه هو التحكم عن بُعد لا منصة إدارة كاملة، فإن RustDesk يُنشر بنقرة واحدة.

ابنِ على خادم Linux VPS بوصول root وتخزين NVMe وقوة AMD EPYC.
عرض باقات Linuxالأسئلة الشائعة
هل Tactical RMM مفتوح المصدر؟
لا. يُطرح Tactical RMM بترخيص خاص هو "Tactical RMM License v1.0" غير معتمد من OSI، ونص الترخيص نفسه يصرّح بأنه ليس ترخيصًا مفتوح المصدر. استضافته الذاتية مجانية لمراقبة وإدارة شبكاتك أو شبكات عملائك، لكنه يتضمن أيضًا قيودًا واسعة على SaaS والاستضافة المُدارة وغيرها من الاستخدامات التجارية أو الخدمات الربحية. إن كان نموذج MSP لديك يتوقف على هذا الحد، فاحصل على توضيح خطي من AmidaWare. MeshCentral مرخّص بـ Apache-2.0 ونواة NetLock RMM المنشورة مرخّصة بـ AGPL-3.0، وكلاهما معتمد من OSI.
هل يوجد بديل مجاني ذاتي الاستضافة لـ NinjaOne أو Atera؟
نعم. Tactical RMM وMeshCentral وإصدار Community Edition من NetLock RMM متاحة جميعها دون رسوم ترخيص لكل جهاز في مستواها المجاني. لكن مجانية الترخيص لا تعني مجانية التشغيل. ستدفع ثمن خادم Linux مخصص، وثمن المستوى المدفوع الذي يفتح الميزات التي تحتاجها، وثمن الساعات التي تقضيها في صيانته. في نموذج Tactical RMM المستخدم هنا، تتجاوز هذه التكاليف Syncro Core عند أحجام الأساطيل الأصغر.
هل يمكن لـ MeshCentral أن يحل محل RMM كامل؟
ليس وحده. يغطي MeshCentral التحكم عن بُعد وجرد الأجهزة والإدارة عن بُعد جيدًا، بترخيص متساهل Apache-2.0. يدعم تنفيذ الأوامر والنصوص البرمجية، لكنه لا يوفر سير العمل الأصلي لإدارة الترقيعات وأتمتة السياسات المجدولة الذي تتوقعه من RMM كامل، وهذا سبب بناء Tactical RMM كطبقة فوقه لا كبديل عنه.
هل يحاسب جميع مورّدي RMM لكل جهاز طرفي؟
لا. Syncro وAtera تُسعّران لكل مقعد فني مع أجهزة طرفية غير محدودة، فلا تنمو الفاتورة حين يضيف عميل أجهزة. NinjaOne هي مثال التسعير لكل جهاز، متدرجًا بحسب الحجم. أما ConnectWise وDatto RMM وN-able وKaseya فلا تنشر سعرًا أساسيًا للمنصة وتوجّه المشترين إلى طلب عرض سعر.



النقاش
التعليقات
سجّل الدخول للمشاركة في النقاش.