

Due convinzioni accompagnano di solito l'RMM self-hosted, ed entrambe sono sbagliate in direzioni opposte. La prima è che il monitoraggio e la gestione remota si paghino per endpoint, quindi la fattura cresce con il parco macchine che il lavoro aumenti o no. La seconda è che portare in casa il piano di gestione cancelli quel costo. In realtà la categoria si fa pagare su tre assi distinti, di cui solo uno è per dispositivo, e il self-hosting non elimina il costo: lo sposta su una riga che nessuno fattura, le vostre ore. Una tariffa per dispositivo cresce su un asse che non controllate, perché sono i vostri clienti a decidere quante macchine esistono, non quanto lavoro generano. Un server self-hosted cresce su un asse che controllate, e vi addebita un obbligo di manutenzione e un contratto di supporto che non avete più.
Alcuni contratti rendono corretta l'opzione commerciale a prescindere dai conti: un SLA che non potete garantire di persona alle tre di notte è un prodotto che comprate, e il self-hosting lo fornisce solo dove il progetto stesso vende un livello di supporto. Il prezzo per tecnico batte già entrambe le alternative su un'ampia fascia di dimensioni del parco.
TL;DR
- La categoria non applica prezzi uniformi per dispositivo. NinjaOne fa pagare per dispositivo; Syncro e Atera per postazione tecnico con dispositivi illimitati; ConnectWise, Datto RMM e N-able non pubblicano un prezzo base della piattaforma e rimandano gli acquirenti a un preventivo.
- Per una piccola realtà con un rapporto dispositivi per tecnico elevato, una piattaforma per tecnico può battere sia il prezzo per dispositivo sia il modello di self-hosting Tactical RMM usato in questo articolo. Verificatelo prima di fare provisioning di qualsiasi cosa.
- Con il modello di costo Tactical RMM di questo articolo, il self-hosting costa di solito più di una piattaforma per tecnico sotto circa 400 endpoint. Intorno alla terza postazione tecnico inizia a diventare competitivo, ma il punto di incrocio esatto si sposta con la vostra tariffa oraria, il livello di sponsorizzazione, la taglia del server e il rapporto dispositivi per tecnico.
- Tactical RMM non è open source. Viene distribuito con una licenza personalizzata, non approvata dall'OSI, con restrizioni su SaaS, hosting gestito e altri usi commerciali come servizio. MeshCentral è Apache-2.0 e il core di NetLock RMM è AGPL-3.0.
- Un server RMM è un percorso fidato di esecuzione remota di codice verso ogni macchina che esegue il suo agent. Il self-hosting non crea quell'esposizione; trasferisce a voi l'onere delle patch.
Come l'RMM commerciale fa pagare gli endpoint
Le tariffe per dispositivo pubblicate da NinjaOne vanno da 1,50 $ per dispositivo al mese a 10.000 endpoint fino a 3,75 $ a 50 o meno. Leggete quella curva partendo dal basso e il problema è evidente: lo sconto sul volume premia la scala, quindi la realtà con meno macchine paga la tariffa più alta su ciascuna, con una fattura che cresce ogni volta che un cliente compra un portatile.
Syncro fa pagare su un asse del tutto diverso: 129 $ per utente al mese sul piano Core con fatturazione annuale, 179 $ sul Team, e ogni piano include endpoint illimitati per tecnico. Atera segue la stessa forma ed è esplicita sul perché. Con il suo modello per tecnico, il costo resta lo stesso a prescindere da quanti dispositivi aggiungete.
Poi c'è il terzo gruppo. Quanto costa ConnectWise RMM? La sua pagina instrada i prezzi attraverso un modulo di richiesta che elenca pacchetti e funzionalità senza un numero, e la pagina prodotto di Datto RMM descrive a lungo la piattaforma senza riportare alcun prezzo. N-able commercializza N-sight allo stesso modo, e Kaseya fa preventivi per VSA. È un'osservazione su ciò che quelle pagine contengono, non sulle intenzioni, ma ha un costo. Ottenere un numero richiede chiamate commerciali, e quelle ore sono vostre.
| Fornitore | Asse di prezzo | Pubblica un prezzo base? | Cosa fa crescere la fattura |
|---|---|---|---|
| NinjaOne | Per dispositivo | Sì: 1,50 $/dispositivo/mese a 10.000 dispositivi, fino a 3,75 $ a 50 o meno | Ogni agent che installate |
| Syncro | Per tecnico | Sì: 129 $/utente/mese (Core, annuale), 179 $ (Team) | Ogni tecnico che assumete |
| Atera | Per tecnico | Livelli di piano pubblicati; dispositivi illimitati per postazione | Ogni tecnico che assumete |
| ConnectWise RMM | Solo su preventivo | No | Non divulgato prima di una chiamata commerciale |
| Datto RMM | Solo su preventivo | No | Non divulgato prima di una chiamata commerciale |
| N-able N-sight | Su preventivo | Nessun prezzo base pubblico della piattaforma | Abbonamento base comunicato tramite preventivo |
| Kaseya VSA | Solo su preventivo | No | Non divulgato prima di una chiamata commerciale |
La conseguenza conta più di qualsiasi singola tariffa. Una piattaforma per tecnico smette del tutto di crescere con il parco macchine. Una realtà di due persone che gestisce 350 macchine paga quanto una realtà di due persone che ne gestisce 90, e con un rapporto dispositivi per tecnico elevato quel modello batte già sia il prezzo per dispositivo sia un server tutto vostro.
Le piattaforme self-hosted e cosa consentono le loro licenze
Quattro piattaforme ricorrono in questa discussione con quattro licenze davvero diverse, non quattro varianti di una sola. "RMM open source" è l'espressione che le raccoglie tutte e quattro, e promette più di quanto possa mantenere. Differiscono anche in quanto RMM contengono e quanto server richiedono, e la differenza di licenza ha conseguenze contrattuali per chiunque venda servizi gestiti.
Tactical RMM
Tactical RMM è la più completa delle quattro: gestione delle patch, scripting, alerting e controlli, con controllo remoto fornito da un'istanza MeshCentral integrata. La versione attuale è la v1.5.2, il cui changelog registra la correzione di un memory leak nell'elaborazione dei controlli di policy e delle attività, oltre all'aggiornamento del MeshCentral integrato alla 1.2.4. Un livello nativo di controllo remoto è in sviluppo.
La licenza richiede attenzione. Tactical RMM viene distribuito con una "Tactical RMM License v1.0" personalizzata, il cui testo si apre dichiarando che non è una licenza software open source. Concede l'uso gratuito per monitorare e gestire le vostre reti o quelle dei vostri clienti, e vieta di offrire le funzionalità del software come parte di un prodotto SaaS, di un servizio di hosting gestito o di qualsiasi altro servizio a scopo di lucro senza il permesso del licenziante. È la differenza tra source-available (potete leggerlo ed eseguirlo, alle condizioni dell'autore) e open source (una licenza approvata dall'OSI che concede la ridistribuzione commerciale senza restrizioni). La licenza consente espressamente di ospitare e usare Tactical RMM per monitorare e gestire le reti dei clienti. Separatamente impone ampie restrizioni sul rendere disponibili le funzionalità del software come parte di servizi commerciali o a scopo di lucro, e afferma che serve un'approvazione scritta preventiva per l'uso commerciale o come servizio a scopo di lucro. Se il vostro modello MSP dipende da dove passa quel confine, chiedete un chiarimento scritto ad AmidaWare invece di affidarvi a un'interpretazione editoriale.
C'è anche una voce di spesa, pubblicata per intero. Gli agent Windows firmati, gli agent Linux e macOS tout court, il single sign-on e il modulo Reporting stanno tutti dietro un livello di sponsorizzazione. Il livello 1 a 55 $ al mese è il minimo per avere agent firmati su qualsiasi piattaforma; il Reporting parte dal livello 2, 80 $. I livelli superiori sono suggeriti in base alla dimensione del parco (livello 4, a 155 $, per meno di 1.000 agent) e dal livello 3 in su includono un tempo di risposta via e-mail dichiarato. Gli agent non firmati sono un problema di supporto su qualsiasi parco Windows serio, quindi su larga scala il livello di sponsorizzazione è una voce di costo, non un'opzione.
MeshCentral
MeshCentral non è un RMM completo, ma il divario è più stretto di quanto sembri. Supporta controllo remoto, inventario dei dispositivi, accesso a terminale e file, esecuzione di comandi e script, oltre a notifiche di dispositivi e sessioni. Ciò che non fornisce è il flusso di lavoro RMM completo intorno a quelle primitive: i flussi nativi di gestione delle patch e l'automazione pianificata delle policy integrata sono le lacune principali.
Quel divario è esattamente il motivo per cui Tactical RMM è stato costruito sopra di esso. Adottare MeshCentral aspettandosi di sostituire NinjaOne produce una delusione che non ha nulla a che vedere con la qualità del software (i livelli di gestione delle patch e di automazione delle policy non sono inclusi, anche se l'esecuzione di comandi e script lo è).
NetLock RMM
NetLock RMM è open core, non uniformemente aperto, e il progetto lo dice chiaramente: dopo un lancio interamente sotto AGPL, i manutentori sono passati nel 2026 a un modello in cui il core resta aperto sotto AGPL ma non viene pubblicato il codice sorgente di ogni funzionalità, sospendendo i commit pubblici mentre selezionano cosa rilasciare. Il core pubblicato è sotto GNU Affero General Public License v3, approvata dall'OSI.
Anche la sua forma commerciale è diversa da tutte le altre, e il confine tra livelli riguarda proprio chi gestisce un parco macchine. La Community Edition gratuita è self-hosted ma limitata a 25 dispositivi, il che la mette fuori portata oltre un homelab o una valutazione. Il livello self-hosted a pagamento rimuove il limite e include dispositivi, utenti, tenant e sedi illimitati, insieme a supporto professionale. NetLock separa esplicitamente quel modello dai suoi piani in cloud, che sono dimensionati per dispositivo. L'offerta self-hosted elimina quindi il tetto di dispositivi, ma il suo pacchetto commerciale attuale include supporto e altri vantaggi come bundle invece di far pagare esclusivamente in base al tempo di risposta. Ciò che si scambia è maturità e storico.
ITarian On-Premise
La versione on-premise di ITarian è software proprietario della linea Comodo/Xcitium. Il self-hosting non rimuove il suo contatore di licenze per dispositivo: la documentazione di fatturazione attuale di ITarian concede fino a 50 dispositivi gestiti gratis, ma appena aggiungete il 51° dispositivo gestito, gli endpoint gestiti vengono fatturati per dispositivo alla tariffa applicabile. Non è open source e non pretende di esserlo. Ciò che complica l'impronta operativa è che la documentazione on-premise attuale di ITarian è internamente incoerente. La guida al deployment descrive una configurazione Docker Compose standalone per un massimo di 1.000 endpoint, mentre la sezione sui requisiti hardware indica una base di due server: un nodo ITSM a 8 core, 8 GB di RAM e 100 GB di storage accanto a un nodo XMPP a 4 core, 4 GB e 40 GB, entrambi indicati per 1.000 endpoint. Lo tratterei come una base di dimensionamento da confermare con ITarian prima di fare un budget, non come prova che un deployment su singolo server non sia supportato.
| Piattaforma | Licenza | Approvata dall'OSI? | Vincolo commerciale/di servizio | Cosa copre |
|---|---|---|---|---|
| Tactical RMM | Tactical RMM License v1.0 (personalizzata) | No | Vietato senza permesso | Patching, scripting, alerting, controllo remoto tramite MeshCentral integrato |
| MeshCentral | Apache-2.0 | Sì | Consentito | Controllo remoto, inventario e gestione dei dispositivi |
| NetLock RMM | AGPL-3.0 (open core) | Sì, per il core pubblicato | Consentito nel rispetto degli obblighi AGPL | Monitoraggio, automazione, supporto remoto; edizione gratuita limitata a 25 dispositivi |
| ITarian on-premise | Proprietario | No | Regolato dai termini del fornitore | Suite completa di gestione degli endpoint |
Punto chiave della sezione: "open source" descrive tre cose diverse in queste quattro righe, e solo due di esse sono ciò che l'espressione promette di norma.
Come deve essere il server
La documentazione di installazione di Tactical RMM fissa la soglia minima con precisione: una VM Linux pulita con 4 GB di RAM con Debian 11, Debian 12 o Ubuntu 22.04 LTS. La stessa pagina considera sufficiente un core CPU sotto i 200 agent con controlli limitati, e 50 GB di storage adeguati per meno di dodici mesi di storico a quel numero.
Quei valori valgono oltre Tactical RMM, perché integra MeshCentral e la soglia minima tiene già conto del livello di controllo remoto. La parola che pesa di più è "pulita". L'installer presuppone un server senza altro software, e avverte che eseguirlo accanto a servizi esistenti romperà l'installazione. Questo esclude di mettere l'RMM su una macchina che già lavora (l'Nginx e il Postgres che installa sono i suoi, e non condividerà i vostri), il che rende il server una nuova voce di costo, non capacità in eccesso. Per questo modello di costo, dimensionerei sopra il minimo pubblicato invece di ottimizzare al ribasso: 2 vCPU e 4 GB di RAM intorno al centinaio abbondante, con 4 vCPU e 8 GB come obiettivo di pianificazione più sicuro verso le diverse centinaia. Sono ipotesi di pianificazione per questo articolo, non i minimi pubblicati di Tactical RMM. ITarian richiede una valutazione di dimensionamento a parte, perché la sua documentazione attuale dà segnali contrastanti tra deployment standalone e a due nodi.
Gestione degli endpoint e monitoraggio dell'infrastruttura vengono confusi di continuo, e non sono lo stesso lavoro. L'RMM installa un agent sulle macchine degli utenti per applicare patch, eseguire script e prenderne il controllo remoto, che è diverso dal chiedere se un host risponde. Il ragionamento sul posizionamento è lo stesso in entrambi i casi, ed è lo stesso argomento a favore di tenere la macchina separata da ciò che sorveglia che vale per qualsiasi monitor di disponibilità. Un server di gestione che vive dentro la sede che gestisce cade insieme a lei, proprio il giorno in cui vi serve.

Il punto di pareggio
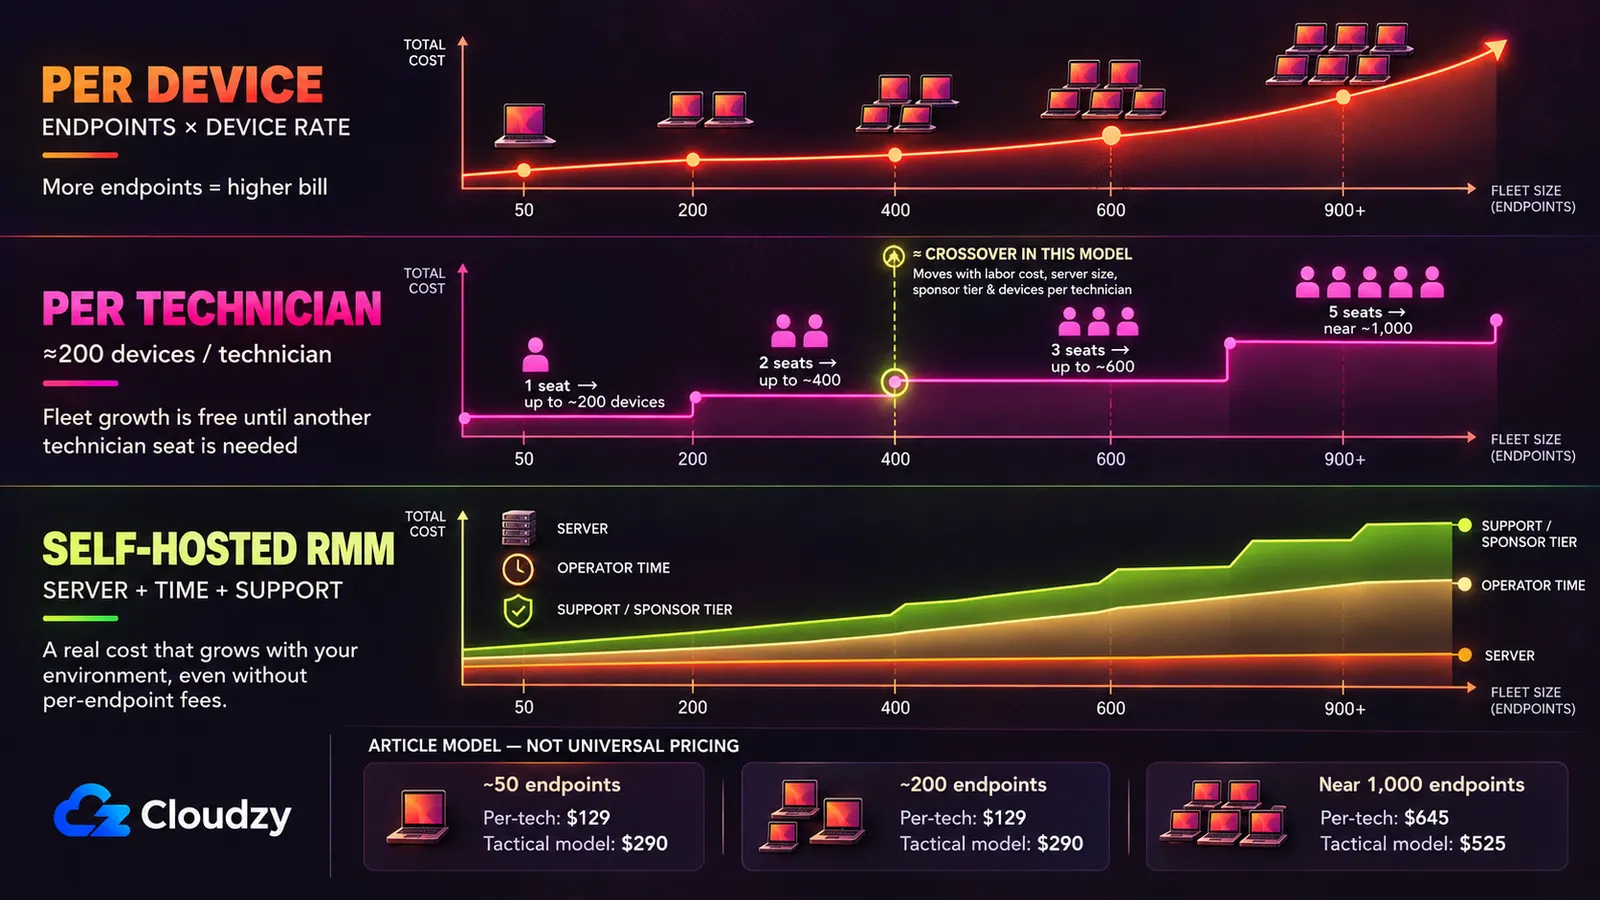
Quattro numeri decidono la questione, e due appartengono a voi anziché a un fornitore: quanto costa il canone commerciale alla dimensione del vostro parco, quanto costa un server, quante ore al mese vi porta via, e quanto vale un'ora del vostro tempo. Eccoli tutti, etichettati.
Cifre con fonte. La fascia per dispositivo di NinjaOne e le tariffe per postazione di Syncro provengono dalle pagine prezzi dei fornitori linkate sopra, le tariffe dei livelli di sponsorizzazione dalla tabella di sponsorizzazione pubblicata da Tactical RMM stesso, e la soglia minima di specifiche del server dalla documentazione di installazione di Tactical RMM.
Ipotesi dichiarate, che sono di questo articolo e non di un fornitore. Il prezzo del server è un segnaposto: 35 $ al mese per l'istanza piccola e 70 $ per quella più grande, da sostituire con quanto il vostro fornitore chiede per quelle specifiche. Il tempo dell'operatore è di quattro ore al mese a 50 e 200 endpoint e sei nell'esempio vicino ai 1.000 endpoint, a copertura di patch, aggiornamenti, risoluzione dei problemi degli agent e dell'incidente occasionale. La tariffa oraria è 50 $, a rappresentare un'ora di tecnico a costo pieno; il Bureau of Labor Statistics pubblica una mediana aggiornata per gli amministratori di rete e di sistema, ma il numero che conta è la vostra tariffa fatturabile. Il conteggio dei tecnici presuppone circa 200 dispositivi per tecnico (se il vostro è più stretto, spostate il numero di postazioni e la soglia si sposta con esso). La riga di sponsorizzazione è il livello 1, il minimo pubblicato per la firma del codice, per i due parchi più piccoli, e il livello 4 nell'esempio vicino ai 1.000 endpoint; Tactical suggerisce il livello 4 per meno di 1.000 agent.
| Costo Mensile | ~50 endpoint | ~200 endpoint | ~1.000 endpoint |
|---|---|---|---|
| Per dispositivo (fascia NinjaOne) | $188 | $300–$750 | $1,500–$3,750 |
| Per tecnico (Syncro Core, annuale) | $129 (1 seat) | $129 (1 seat) | $645 (5 seats) |
| Self-hosting Tactical RMM: server | $35 | $35 | $70 |
| Self-hosting Tactical RMM: livello di sponsorizzazione | $55 (Tier 1) | $55 (Tier 1) | $155 (Tier 4) |
| Self-hosting Tactical RMM: tempo dell'operatore | $200 (4 h) | $200 (4 h) | $300 (6 h) |
| Totale modellato Tactical RMM | $290 | $290 | $525 |
La riga per dispositivo è un intervallo a 200 e 1.000 perché NinjaOne pubblica i due estremi della sua curva e non gli scaglioni intermedi. L'estremo basso di ogni intervallo è la tariffa minima a 10.000 endpoint, che a un parco di queste dimensioni non verrà offerta, quindi è deliberatamente generoso verso il lato commerciale. Se il self-hosting vince contro quello, vince contro la tariffa che vi verrà proposta.
I due punti di incrocio non sono nello stesso posto. Contro il prezzo per dispositivo, la riga self-hosted da 290 $ copre 78 macchine a 3,75 $ l'una e 194 alla tariffa minima di 1,50 $, quindi il self-hosting la supera da qualche parte tra circa 80 e 190 dispositivi, a seconda di dove si colloca il vostro contratto in quella fascia. Contro il prezzo per tecnico il quadro cambia completamente. Con un rapporto di 200 dispositivi per tecnico, una postazione Syncro vi copre fino a 200 endpoint (129 $), due fino a 400 (258 $) e tre fino a 600 (387 $), e la riga self-hosted non scende sotto quella curva fino alla terza postazione, appena oltre i 400 dispositivi.
Sotto circa 400 endpoint, fare self-hosting di un RMM completo è di solito l'opzione più costosa con queste ipotesi. È il secondo punto di incrocio a contare, perché una piattaforma per tecnico è disponibile questo pomeriggio e non vi chiede di fare provisioning, applicare patch o rispondere di nulla.
Due dei vostri numeri spostano quella soglia. Dimezzate la tariffa ipotizzata a 25 $ l'ora e la riga self-hosted del parco piccolo scende da 290 $ a 190 $. Raddoppiatela a 100 $ e la stessa riga sale a 490 $ prima ancora di aggiungere un livello di sponsorizzazione superiore o un server più grande. Queste variazioni possono spostare il punto di incrocio di centinaia di endpoint, quindi usate il livello di sponsorizzazione e le ore di manutenzione che scegliereste davvero alla dimensione del vostro parco, invece di trattare 400 come soglia universale.
Cosa il self-hosting vi restituisce
Nel luglio 2021 uno zero-day di divulgazione di credenziali nei server Kaseya VSA on-premise, la CVE-2021-30116, è stato sfruttato attivamente. Il catalogo Known Exploited Vulnerabilities della CISA lo descrive come capace di consegnare a un attaccante un ID di sessione utilizzabile per eseguire ulteriori attacchi contro il sistema, e lo segna come noto per essere stato usato in campagne ransomware.
Tre anni dopo la CVE-2024-1709 di ConnectWise ScreenConnect, un bypass dell'autenticazione con CVSS pieno 10.0 contro le versioni 23.9.7 e precedenti, è entrata nello stesso catalogo ed è stata usata attivamente per distribuire ransomware, e il report post-exploitation di Huntress documenta attaccanti che vi distribuivano miner di criptovalute. Nessuno dei due incidenti è un argomento contro l'RMM commerciale, e nessuno è un argomento a favore. Sotto entrambi sta lo stesso fatto. Un server RMM è un percorso fidato di esecuzione remota di codice verso ogni macchina che esegue il suo agent: è il progetto che funziona correttamente, ed è esattamente per questo che merita attenzione. Compromettete il piano di gestione e avrete compromesso il parco macchine, che quel piano appartenga a un fornitore o a voi.
Ciò che cambia quando fate self-hosting è chi applica le patch, quanto in fretta, e di chi è il nome sull'incidente. Queste piattaforme hanno le proprie vulnerabilità studiate. Tactical RMM ha la CVE-2025-69516, una template injection lato server nell'endpoint di anteprima dei report che permetteva a utenti dei report con pochi privilegi di arrivare all'esecuzione remota di comandi, e la CVE-2025-69517, una HTML injection nell'endpoint di creazione degli agent, la cui scheda si chiude con la posizione del fornitore secondo cui contiene informazioni errate. Entrambe hanno punteggio 8.8 ed entrambe risultano interessare la v1.3.1 e precedenti, contro una v1.5.2 attuale. MeshCentral ha la CVE-2024-26135, un cross-site WebSocket hijacking tramite control.ashx che può compromettere una sessione amministrativa, con CVSS 8.3 e registrata come interessante le versioni precedenti alla 1.1.21, contro una 1.2.5 attuale. Le release attuali sono fuori dagli intervalli interessati delle tre CVE citate qui. Questo non elimina la superficie di attacco; rende l'aggiornamento continuo parte del modello operativo. Sono una superficie di attacco studiata attivamente, e siete voi a dover restare avanti.
L'altra cosa che cambia è la controparte. Due delle quattro vendono un livello di supporto proprio: i piani a pagamento di NetLock RMM e i livelli di sponsorizzazione superiori di Tactical RMM. Il quadro del supporto è disomogeneo. MeshCentral è guidato dalla community, mentre ITarian è un prodotto commerciale sostenuto da un fornitore, con un proprio canale di supporto e propri termini di licenza. Per un operatore per cui un'interruzione dell'RMM è un incidente visibile al cliente con un contratto in ballo, quella controparte è ciò che un accordo commerciale vende davvero.
La conformità a volte va nella direzione opposta, in modo circoscritto. In un thread di r/msp sulle opzioni self-hosted, un operatore descrive un contratto che richiede che "la connessione del personale amministrativo remoto avvenga tramite un percorso cifrato (certificato FIPS 140-2)", e dice che il self-hosting è ciò che gli permette di soddisfarlo, perché un modulo VPN certificato può trasportare la connessione dove la maggior parte dei fornitori non ha richiesto la certificazione. Un contratto in un thread non è una tendenza, ma è un caso in cui il self-hosting è la risposta conforme, non quella economica.
La questione Tactical RMM del 2021
Chiunque valuti Tactical RMM la troverà entro un'ora di ricerche. In un thread di r/sysadmin del dicembre 2021, un ricercatore ha trovato codice di mining di Monero dentro binari dell'agent ospitati sul mirror di file di riserva del progetto. Lo sviluppatore ha risposto pubblicamente, e quella risposta è la fonte di tutto ciò che segue:
"yes those are 1.98.XXX are my own personal builds that have extra binaries embedded in them (using golangs new embed feature added in go 1.16) and I use them on my own machines to mine monero." ("sì, quelle 1.98.XXX sono le mie build personali con binari extra incorporati (usando la nuova funzione embed di Go aggiunta in go 1.16), e le uso sulle mie macchine per minare monero.")
Nella stessa risposta ha dichiarato che l'agent di produzione non scarica quelle build, e che il mirror è una riserva per le dipendenze Python. Ha anche confermato lì che l'agent aveva smesso di essere open source con l'inizio della firma del codice e che lo sviluppo si era spostato in un repository privato, quindi il codice pubblico era obsoleto e l'agent distribuito non era pubblicamente verificabile all'epoca.
Ciò che il fascicolo non contiene è un audit di sicurezza di terze parti completato. La garanzia che l'agent di produzione sia pulito poggia sulla dichiarazione dello sviluppatore stesso più l'analisi informale in sandbox di un commentatore. Entrambi i riassunti in circolazione esagerano: "non era niente" ignora che binari di mining sono stati serviti dall'infrastruttura del progetto mentre il sorgente dell'agent non era verificabile, e "lo strumento include un cryptominer" afferma qualcosa che nessuna prova pubblicata dimostra. La mia lettura è che si tratti di un giudizio sulle pratiche operative più che di un accertamento tecnico definitivo.
Quale si adatta a quale operatore
Restate sul commerciale, e saltate del tutto le alternative RMM self-hosted, se vale una di tre condizioni. Un contratto con un cliente richiede un fornitore nominato. Il vostro rapporto dispositivi per tecnico rende già il prezzo per tecnico la vostra riga più economica, il che copre la maggior parte dei parchi sotto i 400 dispositivi. Oppure nessuno si prenderà davvero carico del server, il che rende la riga delle ore dell'operatore una finzione.
Scegliete Tactical RMM se volete l'insieme di funzionalità più completo, gestite reti interne o di clienti, siete a vostro agio nel possedere un server Linux in produzione, e pagherete il livello di sponsorizzazione. Se il vostro modello commerciale potesse ricadere nelle restrizioni più ampie della licenza sui servizi a scopo di lucro, chiedete un chiarimento scritto ad AmidaWare prima di distribuirlo per i clienti.
Scegliete NetLock RMM se un core approvato dall'OSI e un piano self-hosted a pagamento con dispositivi illimitati e supporto professionale contano più dello storico, e accettate un progetto più giovane il cui repository pubblico è ora un sottoinsieme selezionato del codice. Siate chiari su quale livello state comprando. La Community Edition gratuita si ferma a 25 dispositivi, quindi a qualche centinaio di endpoint è un prodotto a pagamento, e il suo fascino è un prezzo che non si muove quando un cliente compra dodici portatili in più.
Scegliete MeshCentral da solo solo se il vostro compito principale è accesso remoto, inventario ed esecuzione estemporanea di comandi o script, anziché patching completo e automazione delle policy di un RMM. È maturo, con licenza permissiva e forte in ciò che fa. Se il controllo remoto è l'intero requisito, confrontatelo anche con le opzioni dedicate di desktop remoto, dato che RustDesk copre un terreno simile con un'enfasi diversa sulle funzionalità. L'errore è trattare uno qualsiasi di essi come sostituto completo di un RMM.
Scegliete ITarian on-premise solo se tenere il piano di gestione nella vostra infrastruttura conta più che sfuggire al prezzo per dispositivo, e volete un'azienda consolidata dietro il prodotto nonostante la licenza proprietaria e l'impronta più pesante. Confermate la topologia di deployment supportata prima di fare un budget.
Se la risposta è il self-hosting, il piano di gestione ha bisogno di un posto dove vivere fuori dalle sedi che gestisce, raggiungibile il giorno in cui una di quelle sedi non lo è. In pratica: un server Linux persistente con Debian o Ubuntu, accesso root, nient'altro che se lo contenda, e voi che lo tenete aggiornato. Il nostro Linux VPS self-managed è esattamente quel tipo di macchina, dimensionato in base alle specifiche generiche sopra. Se ciò che vi serve si rivela essere il controllo remoto anziché una piattaforma di gestione completa, RustDesk si distribuisce con un clic.

Costruisci su un VPS Linux con accesso root, NVMe e la potenza di AMD EPYC.
Vedi piani LinuxDomande frequenti
Tactical RMM è open source?
No. Tactical RMM viene distribuito con una "Tactical RMM License v1.0" personalizzata, non approvata dall'OSI, e il testo della licenza stesso dichiara che non è una licenza open source. Il self-hosting è gratuito per monitorare e gestire le vostre reti o quelle dei vostri clienti, ma contiene anche ampie restrizioni su SaaS, hosting gestito e altri usi commerciali o come servizio a scopo di lucro. Se il vostro modello MSP dipende da quel confine, chiedete un chiarimento scritto ad AmidaWare. MeshCentral è Apache-2.0 e il core pubblicato di NetLock RMM è AGPL-3.0, entrambe approvate dall'OSI.
Esiste un'alternativa self-hosted gratuita a NinjaOne o Atera?
Sì. Tactical RMM, MeshCentral e la Community Edition di NetLock RMM sono tutti disponibili senza canone di licenza per dispositivo al loro livello gratuito. Gratis da licenziare non significa gratis da far girare. Pagate un server Linux dedicato, il livello a pagamento che sblocca le funzionalità che vi servono, e le ore che passate a mantenerlo. Nel modello Tactical RMM usato qui, quei costi superano Syncro Core alle dimensioni di parco più piccole.
MeshCentral può sostituire un RMM completo?
Da solo no. MeshCentral copre bene controllo remoto, inventario dei dispositivi e gestione remota, con una licenza permissiva Apache-2.0. Supporta l'esecuzione di comandi e script, ma non fornisce il flusso nativo di gestione delle patch e di automazione pianificata delle policy che vi aspettereste da un RMM completo, ed è per questo che Tactical RMM è stato costruito come livello sopra di esso anziché come sostituto.
Tutti i fornitori RMM fanno pagare per endpoint?
No. Syncro e Atera fanno pagare per postazione tecnico con endpoint illimitati, quindi la fattura non cresce quando un cliente aggiunge macchine. NinjaOne è l'esempio per dispositivo, a scaglioni di volume. ConnectWise, Datto RMM, N-able e Kaseya non pubblicano un prezzo base della piattaforma e rimandano gli acquirenti a un preventivo.



Discussione
Commenti
Accedi per partecipare alla discussione.