

RMM tự lưu trữ thường đi kèm hai giả định, và cả hai đều sai theo hai hướng ngược nhau. Giả định thứ nhất là giám sát và quản lý từ xa được tính phí theo endpoint, nên hóa đơn tăng cùng đội thiết bị bất kể khối lượng công việc có tăng hay không. Giả định thứ hai là đưa lớp quản lý về nội bộ sẽ xóa được khoản chi đó. Thực tế, danh mục này định giá trên ba trục riêng biệt, chỉ một trục là theo thiết bị, và tự lưu trữ không xóa chi phí mà chuyển nó sang một dòng không ai xuất hóa đơn: số giờ của chính bạn. Phí theo thiết bị tăng trên một trục bạn không kiểm soát, vì khách hàng của bạn quyết định có bao nhiêu máy, chứ không phải những máy đó tạo ra bao nhiêu việc. Máy chủ tự lưu trữ tăng trên trục bạn kiểm soát được, và đổi lại đặt lên bạn nghĩa vụ bảo trì cùng một hợp đồng hỗ trợ mà bạn không còn nữa.
Một số hợp đồng khiến phương án thương mại là đúng bất kể phép tính: một SLA mà bạn không thể tự mình bảo đảm lúc ba giờ sáng là một sản phẩm bạn đang mua, và tự lưu trữ chỉ cung cấp được điều đó khi chính dự án bán gói hỗ trợ. Định giá theo kỹ thuật viên vốn đã thắng cả hai phương án còn lại trên một dải rộng quy mô đội thiết bị.
Tóm tắt nhanh
- Danh mục này không định giá đồng nhất theo thiết bị. NinjaOne tính phí theo thiết bị; Syncro và Atera tính theo ghế kỹ thuật viên với số thiết bị không giới hạn; ConnectWise, Datto RMM và N-able không công bố giá nền tảng cơ bản mà chuyển người mua sang báo giá.
- Với một đơn vị nhỏ có tỷ lệ thiết bị trên mỗi kỹ thuật viên cao, nền tảng tính theo kỹ thuật viên có thể thắng cả định giá theo thiết bị lẫn mô hình tự lưu trữ Tactical RMM dùng trong bài này. Hãy kiểm tra điều đó trước khi triển khai bất cứ thứ gì.
- Theo mô hình chi phí Tactical RMM của bài này, tự lưu trữ thường đắt hơn nền tảng tính theo kỹ thuật viên khi dưới khoảng 400 endpoint. Quanh ghế kỹ thuật viên thứ ba nó mới bắt đầu cạnh tranh được, nhưng điểm giao chính xác dịch chuyển theo đơn giá giờ công, bậc tài trợ, kích cỡ máy chủ và tỷ lệ thiết bị trên mỗi kỹ thuật viên của bạn.
- Tactical RMM không phải mã nguồn mở. Nó phát hành theo một giấy phép riêng, không được OSI công nhận, với các hạn chế về SaaS, hosting được quản lý và các dịch vụ thương mại khác. MeshCentral dùng Apache-2.0 và lõi của NetLock RMM dùng AGPL-3.0.
- Máy chủ RMM là một đường thực thi mã từ xa được tin cậy tới mọi máy đang chạy agent của nó. Tự lưu trữ không tạo ra rủi ro đó; nó chuyển việc vá lỗi sang cho bạn.
RMM thương mại định giá endpoint như thế nào
Các mức giá theo thiết bị mà NinjaOne công bố chạy từ 1,50 $ mỗi thiết bị mỗi tháng ở mức 10.000 endpoint lên tới 3,75 $ ở mức 50 endpoint trở xuống. Đọc đường cong đó từ đầu nhỏ và vấn đề hiện rõ: chiết khấu theo số lượng thiên về quy mô, nên đơn vị có ít máy nhất lại trả mức giá cao nhất cho từng máy, trên một hóa đơn tăng mỗi lần khách hàng mua một chiếc laptop.
Syncro định giá trên một trục hoàn toàn khác: 129 $ mỗi người dùng mỗi tháng ở gói Core thanh toán theo năm, 179 $ ở gói Team, và mọi gói đều bao gồm số endpoint không giới hạn cho mỗi kỹ thuật viên. Atera dùng cùng hình thức và nói thẳng lý do. Với mô hình theo kỹ thuật viên, chi phí giữ nguyên bất kể bạn thêm bao nhiêu thiết bị.
Rồi đến nhóm thứ ba. ConnectWise RMM giá bao nhiêu? Trang của họ dẫn phần giá qua một biểu mẫu yêu cầu liệt kê các gói và tính năng mà không có con số nào, còn trang sản phẩm của Datto RMM mô tả nền tảng rất dài nhưng không có mức giá nào. N-able tiếp thị N-sight theo cách tương tự, và Kaseya báo giá VSA. Đây là nhận xét về nội dung các trang đó, không phải về ý đồ, nhưng nó có chi phí kèm theo. Lấy được một con số đòi hỏi những cuộc gọi bán hàng, và số giờ ấy là của bạn.
| Nhà cung cấp | Trục định giá | Có công bố giá cơ bản? | Điều gì khiến hóa đơn tăng |
|---|---|---|---|
| NinjaOne | Theo thiết bị | Có: 1,50 $/thiết bị/tháng ở mức 10.000 thiết bị, tới 3,75 $ ở mức 50 trở xuống | Mỗi agent bạn cài |
| Syncro | Theo kỹ thuật viên | Có: 129 $/người dùng/tháng (Core, theo năm), 179 $ (Team) | Mỗi kỹ thuật viên bạn tuyển |
| Atera | Theo kỹ thuật viên | Có công bố các bậc gói; thiết bị không giới hạn mỗi ghế | Mỗi kỹ thuật viên bạn tuyển |
| ConnectWise RMM | Chỉ báo giá | No | Không tiết lộ trước cuộc gọi bán hàng |
| Datto RMM | Chỉ báo giá | No | Không tiết lộ trước cuộc gọi bán hàng |
| N-able N-sight | Theo báo giá | Không có giá nền tảng cơ bản công khai | Gói cơ bản được tiết lộ qua báo giá |
| Kaseya VSA | Chỉ báo giá | No | Không tiết lộ trước cuộc gọi bán hàng |
Hệ quả quan trọng hơn bất kỳ mức giá riêng lẻ nào. Nền tảng tính theo kỹ thuật viên hoàn toàn ngừng tăng theo đội thiết bị. Một đơn vị hai người quản lý 350 máy trả bằng đơn vị hai người quản lý 90 máy, và với tỷ lệ thiết bị trên mỗi kỹ thuật viên cao, mô hình đó đã rẻ hơn cả định giá theo thiết bị lẫn một máy chủ của riêng bạn.
Các nền tảng tự lưu trữ và giấy phép của chúng cho phép gì
Bốn nền tảng xuất hiện trong cuộc thảo luận này với bốn giấy phép thực sự khác nhau, không phải bốn biến thể của một giấy phép. "RMM mã nguồn mở" là cụm từ gom cả bốn lại, và nó gánh nhiều hơn khả năng của mình. Chúng cũng khác nhau ở mức độ RMM chứa bên trong và lượng máy chủ đòi hỏi, và sự khác biệt về giấy phép có hệ quả hợp đồng với bất kỳ ai bán dịch vụ được quản lý.
Tactical RMM
Tactical RMM là nền tảng hoàn chỉnh nhất trong bốn: quản lý bản vá, script, cảnh báo và kiểm tra, với điều khiển từ xa do một phiên bản MeshCentral đi kèm đảm nhiệm. Bản phát hành hiện tại là v1.5.2, có changelog ghi nhận việc sửa một lỗi rò rỉ bộ nhớ trong xử lý kiểm tra chính sách và tác vụ, cùng với việc nâng MeshCentral đi kèm lên 1.2.4. Một lớp điều khiển từ xa gốc đang được phát triển.
Giấy phép cần được xem xét kỹ. Tactical RMM phát hành theo "Tactical RMM License v1.0" riêng, mà văn bản mở đầu bằng tuyên bố rằng đây không phải là giấy phép phần mềm mã nguồn mở. Nó cho phép dùng miễn phí để giám sát và quản lý mạng của bạn hoặc mạng của khách hàng bạn, và cấm cung cấp chức năng của phần mềm như một phần của sản phẩm SaaS, dịch vụ hosting được quản lý hay bất kỳ dịch vụ vì lợi nhuận nào khác nếu không có phép của bên cấp phép. Đó là khoảng cách giữa source-available (bạn có thể đọc và chạy, theo điều khoản của tác giả) và mã nguồn mở (giấy phép được OSI công nhận cho phép phân phối lại thương mại không hạn chế). Giấy phép cho phép rõ ràng việc lưu trữ và dùng Tactical RMM để giám sát và quản lý mạng khách hàng. Riêng nó đặt ra các hạn chế rộng đối với việc cung cấp chức năng phần mềm như một phần của dịch vụ thương mại hoặc vì lợi nhuận, và nói rằng cần có chấp thuận bằng văn bản trước cho việc sử dụng thương mại hoặc dịch vụ vì lợi nhuận. Nếu mô hình MSP của bạn phụ thuộc vào ranh giới đó nằm ở đâu, hãy xin làm rõ bằng văn bản từ AmidaWare thay vì dựa vào một cách diễn giải biên tập.
Cũng có một dòng chi phí tiền mặt, được công bố đầy đủ. Agent Windows ký mã, agent Linux và macOS nói chung, đăng nhập một lần và mô-đun Reporting đều nằm sau một bậc tài trợ. Bậc 1 với giá 55 $ mỗi tháng là mức tối thiểu để có agent đã ký trên bất kỳ nền tảng nào; Reporting bắt đầu từ Bậc 2, 80 $. Các bậc cao hơn được gợi ý theo quy mô đội thiết bị (Bậc 4, giá 155 $, cho dưới 1.000 agent) và từ Bậc 3 trở lên đi kèm thời gian phản hồi email được công bố. Agent chưa ký là vấn đề hỗ trợ trên bất kỳ đội máy Windows đáng kể nào, nên ở quy mô lớn bậc tài trợ là một dòng chi phí, không phải tùy chọn.
MeshCentral
MeshCentral không phải RMM đầy đủ, nhưng khoảng cách hẹp hơn nghe tưởng. Nó hỗ trợ điều khiển từ xa, kiểm kê thiết bị, truy cập terminal và tệp, thực thi lệnh và script, cùng thông báo thiết bị và phiên. Thứ nó không cung cấp là quy trình RMM đầy đủ quanh các thành phần cơ bản đó: quy trình quản lý bản vá gốc và tự động hóa chính sách theo lịch tích hợp sẵn là những khoảng trống chính.
Chính khoảng trống đó là lý do Tactical RMM được xây dựng bên trên nó. Áp dụng MeshCentral với kỳ vọng thay thế NinjaOne sẽ dẫn đến thất vọng chẳng liên quan gì đến chất lượng phần mềm (các lớp quản lý bản vá và tự động hóa chính sách không có sẵn, dù thực thi lệnh và script thì có).
NetLock RMM
NetLock RMM là open-core, không mở đồng đều, và dự án nói thẳng về điều đó: sau khi ra mắt hoàn toàn theo AGPL, các nhà duy trì đã chuyển sang mô hình vào năm 2026 trong đó lõi vẫn mở theo AGPL nhưng không phải mã nguồn của mọi tính năng đều được công bố, tạm dừng các commit công khai trong lúc họ chọn lọc những gì phát hành. Lõi được công bố mang giấy phép GNU Affero General Public License v3, được OSI công nhận.
Hình thái thương mại của nó cũng khác mọi đối thủ, và ranh giới bậc chạm đúng những người đọc có đội thiết bị. Community Edition miễn phí được tự lưu trữ nhưng giới hạn ở 25 thiết bị, khiến nó ngoài tầm với đối với bất cứ thứ gì vượt quá homelab hay một đợt đánh giá. Bậc tự lưu trữ trả phí gỡ bỏ giới hạn và bao gồm thiết bị, người dùng, tenant và địa điểm không giới hạn, cùng hỗ trợ chuyên nghiệp. NetLock tách bạch rõ mô hình đó với các gói đám mây, vốn được định cỡ theo thiết bị. Vì vậy gói tự lưu trữ xóa trần thiết bị, nhưng gói thương mại hiện tại của nó gộp hỗ trợ và các quyền lợi khác thành một bó thay vì định giá riêng theo thời gian phản hồi. Cái đánh đổi là độ chín muồi và thành tích.
ITarian On-Premise
Bản on-premise của ITarian là phần mềm độc quyền thuộc dòng Comodo/Xcitium. Tự lưu trữ không gỡ bỏ bộ đếm giấy phép theo thiết bị của nó: tài liệu tính phí hiện tại của ITarian cho bạn tối đa 50 thiết bị được quản lý miễn phí, nhưng khi bạn thêm thiết bị được quản lý thứ 51, các endpoint được quản lý sẽ được tính phí theo thiết bị với mức giá áp dụng. Nó không phải mã nguồn mở và không tự nhận như vậy. Điều làm phức tạp dấu chân vận hành là tài liệu on-premise hiện tại của ITarian tự mâu thuẫn. Hướng dẫn triển khai mô tả cấu hình Docker Compose độc lập cho tối đa 1.000 endpoint, trong khi phần yêu cầu phần cứng liệt kê cơ sở hai máy chủ: một node ITSM 8 nhân, 8 GB RAM và 100 GB lưu trữ bên cạnh một node XMPP 4 nhân, 4 GB và 40 GB, cả hai đều tính cho 1.000 endpoint. Tôi sẽ coi đó là cơ sở định cỡ cần xác nhận với ITarian trước khi lập ngân sách, chứ không phải bằng chứng rằng triển khai một máy chủ không được hỗ trợ.
| Nền tảng | Giấy phép | Được OSI công nhận? | Ràng buộc thương mại/dịch vụ | Phạm vi bao phủ |
|---|---|---|---|---|
| Tactical RMM | Tactical RMM License v1.0 (riêng) | No | Cấm nếu không có phép | Vá lỗi, script, cảnh báo, điều khiển từ xa qua MeshCentral đi kèm |
| MeshCentral | Apache-2.0 | Có | Được phép | Điều khiển từ xa, kiểm kê và quản lý thiết bị |
| NetLock RMM | AGPL-3.0 (open core) | Có, với lõi đã công bố | Được phép theo nghĩa vụ của AGPL | Giám sát, tự động hóa, hỗ trợ từ xa; bản miễn phí giới hạn 25 thiết bị |
| ITarian on-premise | Độc quyền | No | Theo điều khoản của nhà cung cấp | Bộ quản lý endpoint đầy đủ |
Điểm rút ra chính của phần này: "mã nguồn mở" mô tả ba thứ khác nhau trong bốn hàng này, và chỉ hai trong số đó là điều cụm từ này thường hứa hẹn.
Máy chủ phải như thế nào
Tài liệu cài đặt của Tactical RMM nêu chính xác mức sàn: một VM Linux mới với 4 GB RAM chạy Debian 11, Debian 12 hoặc Ubuntu 22.04 LTS. Cùng trang đó coi một nhân CPU là đủ cho dưới 200 agent với số kiểm tra hạn chế, và 50 GB lưu trữ là đủ cho dưới mười hai tháng lịch sử ở số lượng đó.
Những con số đó áp dụng được ngoài Tactical RMM, vì nó đi kèm MeshCentral và mức sàn đã tính cả lớp điều khiển từ xa. Từ mang nhiều ý nghĩa nhất ở đây là "mới". Trình cài đặt giả định một máy chủ không có phần mềm nào khác, và cảnh báo rằng chạy cạnh các dịch vụ hiện có sẽ làm hỏng quá trình cài đặt. Điều đó loại bỏ khả năng gộp RMM lên một máy đang làm việc (Nginx và Postgres nó cài là của riêng nó, và nó sẽ không dùng chung của bạn), khiến máy chủ trở thành một khoản mục mới chứ không phải dung lượng dư thừa. Với mô hình chi phí này, tôi sẽ định cỡ cao hơn mức tối thiểu được công bố thay vì tối ưu sát nó: 2 vCPU và 4 GB RAM quanh mức vài trăm thấp, với 4 vCPU và 8 GB là mục tiêu lập kế hoạch an toàn hơn khi tiến tới vài trăm cao. Đó là giả định lập kế hoạch cho bài này, không phải mức tối thiểu công bố của Tactical RMM. ITarian cần cân nhắc định cỡ riêng vì tài liệu hiện tại của nó đưa ra tín hiệu mâu thuẫn giữa triển khai độc lập và hai node.
Quản lý endpoint và giám sát hạ tầng liên tục bị nhầm lẫn, và chúng không phải cùng một công việc. RMM cài agent lên máy người dùng để vá, chạy script và điều khiển chúng từ xa, khác với việc hỏi một host có phản hồi hay không. Lý lẽ về vị trí đặt là như nhau ở cả hai, và cũng chính là lập luận cho việc giữ máy tách biệt khỏi thứ nó giám sát áp dụng cho bất kỳ công cụ giám sát khả dụng nào. Một máy chủ quản lý nằm trong chính địa điểm nó quản lý sẽ sập cùng địa điểm đó, đúng vào ngày bạn cần nó.

Điểm hòa vốn
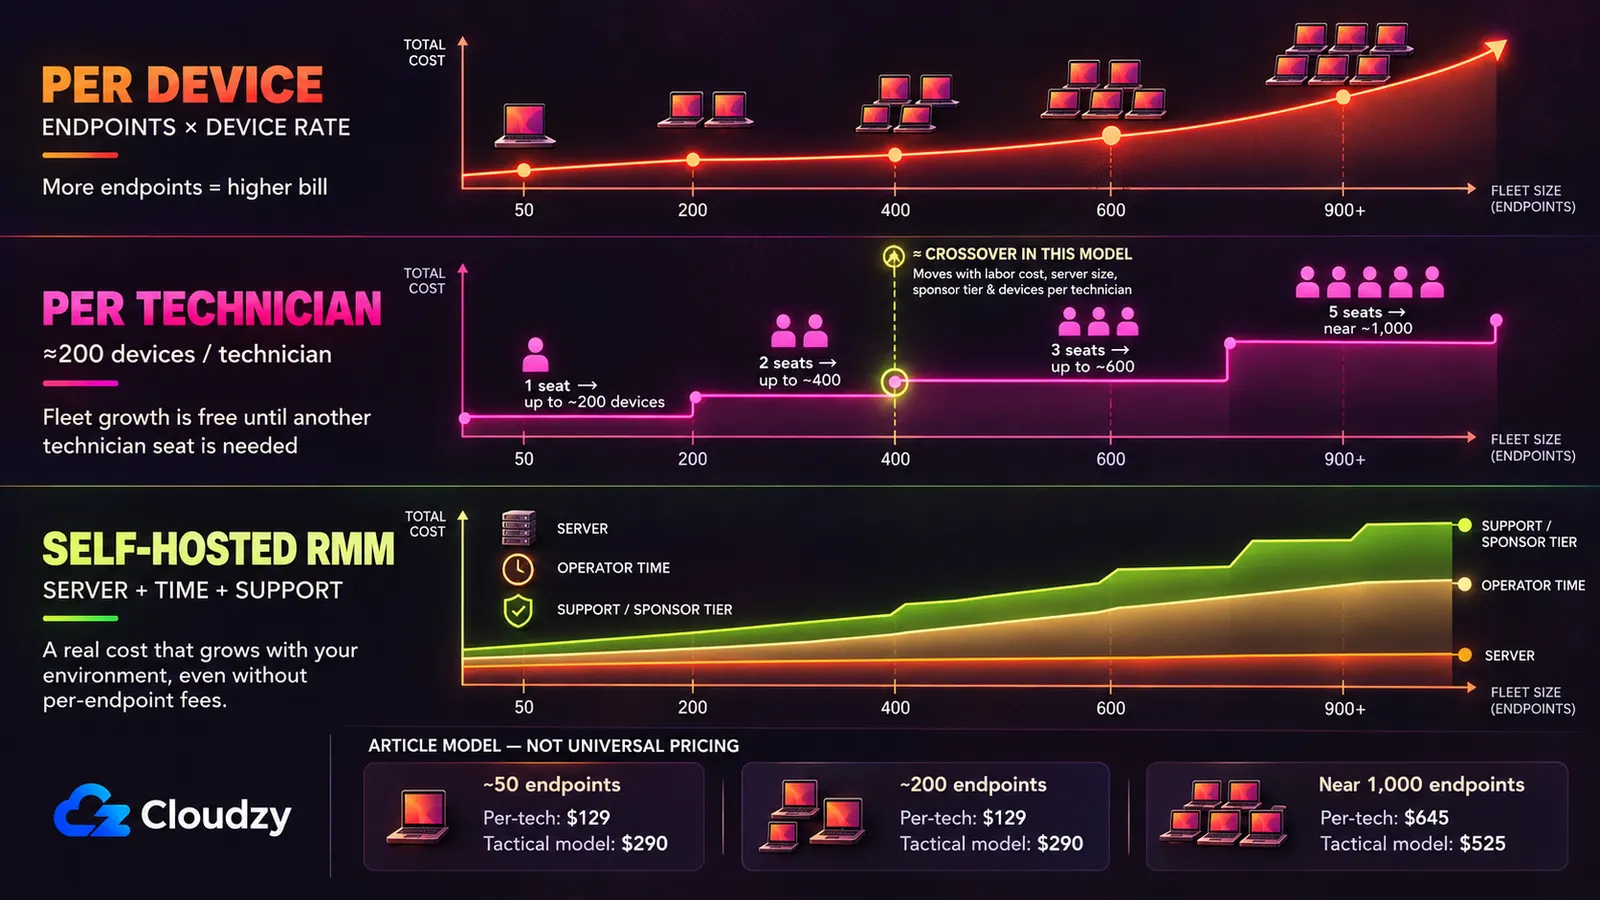
Bốn con số quyết định chuyện này, và hai trong số đó thuộc về bạn chứ không phải nhà cung cấp: phí thương mại ở quy mô đội thiết bị của bạn là bao nhiêu, máy chủ giá bao nhiêu, mỗi tháng tốn của bạn bao nhiêu giờ, và một giờ của bạn đáng giá bao nhiêu. Đây là tất cả, có nhãn rõ ràng.
Số liệu có nguồn. Dải giá theo thiết bị của NinjaOne và mức giá theo ghế của Syncro lấy từ các trang giá của nhà cung cấp được liên kết ở trên, mức giá bậc tài trợ lấy từ bảng tài trợ do chính Tactical RMM công bố, và mức sàn cấu hình máy chủ lấy từ tài liệu cài đặt của Tactical RMM.
Các giả định được nêu, thuộc về bài viết này chứ không phải của nhà cung cấp. Giá máy chủ là con số giữ chỗ: 35 $ mỗi tháng cho phiên bản nhỏ và 70 $ cho phiên bản lớn hơn, hãy thay bằng mức nhà cung cấp của bạn tính cho cấu hình đó. Thời gian vận hành là bốn giờ mỗi tháng ở 50 và 200 endpoint và sáu giờ ở ví dụ gần 1.000 endpoint, bao gồm vá lỗi, nâng cấp, xử lý sự cố agent và sự cố thỉnh thoảng. Đơn giá giờ là 50 $, đại diện cho một giờ kỹ thuật viên tính đủ chi phí; Bureau of Labor Statistics công bố mức trung vị hiện tại cho quản trị viên mạng và hệ thống máy tính, nhưng con số quan trọng là đơn giá tính phí của chính bạn. Số kỹ thuật viên giả định khoảng 200 thiết bị mỗi kỹ thuật viên (nếu của bạn thấp hơn, hãy dịch số ghế và ngưỡng sẽ dịch theo). Dòng bậc tài trợ là Bậc 1, mức tối thiểu công bố cho ký mã, ở hai đội nhỏ hơn, và Bậc 4 ở ví dụ gần 1.000 endpoint; Tactical gợi ý Bậc 4 cho dưới 1.000 agent.
| Chi phí hàng tháng | ~50 endpoint | ~200 endpoint | ~1.000 endpoint |
|---|---|---|---|
| Theo thiết bị (dải giá NinjaOne) | $188 | $300–$750 | $1,500–$3,750 |
| Theo kỹ thuật viên (Syncro Core, theo năm) | $129 (1 seat) | $129 (1 seat) | $645 (5 seats) |
| Tự lưu trữ Tactical RMM: máy chủ | $35 | $35 | $70 |
| Tự lưu trữ Tactical RMM: bậc tài trợ | $55 (Tier 1) | $55 (Tier 1) | $155 (Tier 4) |
| Tự lưu trữ Tactical RMM: thời gian vận hành | $200 (4 h) | $200 (4 h) | $300 (6 h) |
| Tổng theo mô hình Tactical RMM | $290 | $290 | $525 |
Hàng theo thiết bị là một khoảng ở mức 200 và 1.000 vì NinjaOne công bố hai đầu đường cong chứ không công bố các bậc ở giữa. Đầu thấp của mỗi khoảng là mức sàn ở 10.000 endpoint, mức mà đội thiết bị cỡ này sẽ không được chào, nên nó cố ý hào phóng với phía thương mại. Nếu tự lưu trữ thắng được mức đó, nó thắng cả mức giá bạn được báo.
Hai điểm giao không nằm cùng chỗ. So với định giá theo thiết bị, dòng tự lưu trữ 290 $ tương đương 78 máy ở mức 3,75 $ mỗi máy và 194 máy ở mức sàn 1,50 $, nên tự lưu trữ vượt lên ở đâu đó giữa khoảng 80 và 190 thiết bị, tùy hợp đồng của bạn nằm ở đâu trong dải đó. So với định giá theo kỹ thuật viên, bức tranh thay đổi hoàn toàn. Với tỷ lệ 200 thiết bị mỗi kỹ thuật viên, một ghế Syncro phủ được tới 200 endpoint (129 $), hai ghế tới 400 (258 $) và ba ghế tới 600 (387 $), và dòng tự lưu trữ chỉ xuống dưới đường cong đó ở ghế thứ ba, vừa qua mốc 400 thiết bị.
Dưới khoảng 400 endpoint, tự lưu trữ một RMM đầy đủ thường là phương án đắt hơn theo các giả định này. Điểm giao thứ hai mới là điểm quyết định, vì nền tảng tính theo kỹ thuật viên có sẵn ngay chiều nay và không đòi bạn phải triển khai, vá lỗi hay chịu trách nhiệm cho bất cứ thứ gì.
Hai con số của chính bạn dịch chuyển ngưỡng đó. Giảm một nửa đơn giá giả định xuống 25 $ mỗi giờ và dòng tự lưu trữ cho đội nhỏ giảm từ 290 $ xuống 190 $. Tăng gấp đôi lên 100 $ và cùng dòng đó tăng lên 490 $ trước khi cộng thêm bất kỳ bậc tài trợ cao hơn hay máy chủ lớn hơn nào. Những thay đổi đó có thể dịch điểm giao đi hàng trăm endpoint, nên hãy dùng bậc tài trợ và số giờ bảo trì mà bạn thực sự sẽ chọn ở quy mô của mình thay vì coi 400 là ngưỡng chung.
Tự lưu trữ trả lại cho bạn những gì
Tháng 7 năm 2021, một lỗ hổng zero-day lộ thông tin đăng nhập trên các máy chủ Kaseya VSA on-premise, CVE-2021-30116, bị khai thác trong thực tế. Danh mục Known Exploited Vulnerabilities của CISA ghi nhận nó trao cho kẻ tấn công một ID phiên có thể dùng để thực hiện các cuộc tấn công tiếp theo vào hệ thống, và đánh dấu nó là đã được dùng trong các chiến dịch mã độc tống tiền.
Ba năm sau, CVE-2024-1709 của ConnectWise ScreenConnect, một lỗi vượt xác thực với điểm CVSS tối đa 10.0 trên các phiên bản 23.9.7 trở về trước, vào cùng danh mục đó và bị dùng trong thực tế để triển khai mã độc tống tiền, còn báo cáo hậu khai thác của Huntress ghi nhận kẻ tấn công triển khai phần mềm đào tiền mã hóa qua lỗ hổng này. Không sự cố nào là lý lẽ chống lại RMM thương mại, và cũng không sự cố nào ủng hộ nó. Bên dưới cả hai là cùng một sự thật. Máy chủ RMM là đường thực thi mã từ xa được tin cậy tới mọi máy chạy agent của nó, đó là thiết kế hoạt động đúng và chính vì thế nó đáng lo. Xâm phạm được lớp quản lý là bạn đã xâm phạm cả đội thiết bị, dù lớp đó thuộc về nhà cung cấp hay về bạn.
Điều thay đổi khi bạn tự lưu trữ là ai vá, nhanh đến đâu, và tên ai gắn với sự cố. Các nền tảng này mang những lỗ hổng đã được nghiên cứu của riêng chúng. Tactical RMM có CVE-2025-69516, một lỗi chèn template phía máy chủ ở endpoint xem trước báo cáo cho phép người dùng báo cáo quyền thấp đạt tới thực thi lệnh từ xa, và CVE-2025-69517, một lỗi chèn HTML ở endpoint tạo agent, mà bản ghi khép lại bằng quan điểm của nhà cung cấp rằng nó chứa thông tin không chính xác. Cả hai đều 8.8 điểm và đều được ghi nhận ảnh hưởng v1.3.1 trở về trước, so với v1.5.2 hiện tại. MeshCentral có CVE-2024-26135, chiếm quyền WebSocket liên trang qua control.ashx có thể xâm phạm phiên quản trị, điểm CVSS 8.3 và được ghi nhận ảnh hưởng các phiên bản trước 1.1.21 so với 1.2.5 hiện tại. Các bản phát hành hiện tại nằm ngoài phạm vi bị ảnh hưởng của ba CVE nêu ở đây. Điều đó không loại bỏ bề mặt tấn công; nó biến việc luôn cập nhật thành một phần của mô hình vận hành. Chúng là bề mặt tấn công đang được nghiên cứu tích cực, và bạn là người phải đi trước nó.
Điều khác thay đổi là đối tác chịu trách nhiệm. Hai trong bốn nền tảng bán gói hỗ trợ riêng: các gói trả phí của NetLock RMM và các bậc tài trợ cao của Tactical RMM. Bức tranh hỗ trợ không đồng đều. MeshCentral do cộng đồng dẫn dắt, còn ITarian là sản phẩm thương mại có nhà cung cấp đứng sau với kênh hỗ trợ và điều khoản cấp phép riêng. Với một đơn vị vận hành mà sự cố RMM là sự cố khách hàng nhìn thấy và có hợp đồng đi kèm, đối tác đó chính là thứ một thỏa thuận thương mại thực sự bán.
Tuân thủ đôi khi đi theo chiều ngược lại, trong phạm vi hẹp. Trong một chủ đề trên r/msp về các lựa chọn tự lưu trữ, một đơn vị vận hành mô tả hợp đồng yêu cầu "kết nối của nhân sự quản trị từ xa phải qua đường mã hóa (được chứng nhận FIPS 140-2)", và cho biết tự lưu trữ là thứ giúp họ đáp ứng, vì một mô-đun VPN được chứng nhận có thể chuyên chở kết nối đó trong khi hầu hết nhà cung cấp chưa nộp hồ sơ chứng nhận. Một hợp đồng trong một chủ đề không phải là xu hướng, nhưng đó là trường hợp tự lưu trữ là câu trả lời tuân thủ chứ không phải câu trả lời rẻ.
Câu hỏi về Tactical RMM năm 2021
Bất kỳ ai đánh giá Tactical RMM cũng sẽ tìm thấy chuyện này trong vòng một giờ tìm kiếm. Trong một chủ đề r/sysadmin tháng 12 năm 2021, một nhà nghiên cứu phát hiện mã đào Monero bên trong các tệp nhị phân agent được lưu trên máy chủ gương dự phòng của dự án. Nhà phát triển đã trả lời công khai, và câu trả lời đó là nguồn của tất cả:
"yes those are 1.98.XXX are my own personal builds that have extra binaries embedded in them (using golangs new embed feature added in go 1.16) and I use them on my own machines to mine monero." ("đúng, các bản 1.98.XXX đó là bản dựng cá nhân của tôi có nhúng thêm các tệp nhị phân (dùng tính năng embed mới của Go thêm vào ở go 1.16) và tôi dùng chúng trên máy của mình để đào monero.")
Trong cùng câu trả lời, anh nói rằng agent sản xuất không tải các bản dựng đó, và máy chủ gương chỉ là dự phòng cho các phụ thuộc Python. Anh cũng xác nhận ở đó rằng agent đã không còn là mã nguồn mở từ khi bắt đầu ký mã và việc phát triển đã chuyển sang kho riêng, nên mã công khai đã lỗi thời và agent phát hành khi đó không thể được kiểm toán công khai.
Điều hồ sơ không có là một cuộc kiểm toán bảo mật độc lập đã hoàn tất. Sự bảo đảm rằng agent sản xuất sạch dựa trên tuyên bố của chính nhà phát triển cộng với phân tích sandbox không chính thức của một người bình luận. Cả hai bản tóm tắt đang lan truyền đều nói quá: "chẳng có gì" bỏ qua việc các tệp nhị phân đào coin được phát từ hạ tầng dự án trong khi mã nguồn agent không thể kiểm toán, còn "công cụ này đi kèm phần mềm đào coin" khẳng định điều mà không bằng chứng công bố nào chứng minh. Theo cách đọc của tôi, đây là đánh giá về thực hành vận hành chứ không phải một kết luận kỹ thuật đã được xác lập.
Nền tảng nào hợp với ai
Giữ phương án thương mại, và bỏ qua hoàn toàn các lựa chọn RMM tự lưu trữ, nếu một trong ba điều kiện sau đúng. Hợp đồng với khách hàng yêu cầu một nhà cung cấp được nêu tên. Tỷ lệ thiết bị trên mỗi kỹ thuật viên của bạn đã khiến định giá theo kỹ thuật viên là dòng rẻ nhất, điều đúng với hầu hết đội thiết bị dưới 400 máy. Hoặc thực tế sẽ không ai chịu trách nhiệm máy chủ, khiến dòng giờ vận hành trở thành hư cấu.
Chọn Tactical RMM nếu bạn muốn bộ tính năng đầy đủ nhất, bạn đang quản lý mạng nội bộ hoặc mạng khách hàng, bạn tự tin vận hành một máy chủ Linux trong môi trường thực, và bạn sẽ trả bậc tài trợ. Nếu mô hình thương mại của bạn có thể rơi vào các hạn chế rộng hơn của giấy phép về dịch vụ vì lợi nhuận, hãy xin làm rõ bằng văn bản từ AmidaWare trước khi triển khai cho khách hàng.
Chọn NetLock RMM nếu một lõi được OSI công nhận và một gói tự lưu trữ trả phí với thiết bị không giới hạn cùng hỗ trợ chuyên nghiệp quan trọng hơn thành tích, và bạn chấp nhận một dự án trẻ hơn mà kho công khai giờ chỉ là tập con được chọn lọc của mã nguồn. Hãy rõ mình đang mua bậc nào. Community Edition miễn phí dừng ở 25 thiết bị, nên với vài trăm endpoint đây là sản phẩm trả phí, và sức hút của nó là mức giá không đổi khi khách hàng mua thêm mười hai chiếc laptop.
Chọn riêng MeshCentral chỉ khi công việc chính của bạn là truy cập từ xa, kiểm kê và thực thi lệnh hoặc script tùy lúc, chứ không phải vá lỗi và tự động hóa chính sách RMM đầy đủ. Nó chín muồi, giấy phép thoáng và mạnh ở những gì nó làm. Nếu điều khiển từ xa là toàn bộ yêu cầu, hãy so sánh nó cả với các lựa chọn remote desktop chuyên dụng, vì RustDesk phủ phạm vi tương tự với trọng tâm tính năng khác. Sai lầm là coi bất kỳ công cụ nào trong số này là thay thế hoàn toàn cho RMM.
Chọn ITarian on-premise chỉ khi việc giữ lớp quản lý trong hạ tầng của riêng bạn quan trọng hơn việc thoát khỏi định giá theo thiết bị, và bạn muốn một công ty lâu năm đứng sau sản phẩm bất chấp giấy phép độc quyền và dấu chân nặng hơn. Xác nhận cấu trúc triển khai được hỗ trợ trước khi lập ngân sách.
Nếu câu trả lời là tự lưu trữ, lớp quản lý cần một nơi đặt bên ngoài các địa điểm nó quản lý, và vẫn truy cập được vào ngày một trong các địa điểm đó không truy cập được. Cụ thể: một máy chủ Linux bền vững chạy Debian hoặc Ubuntu, quyền root, không có gì khác cạnh tranh tài nguyên, và bạn giữ nó luôn được vá. Dịch vụ Linux VPS tự quản lý của chúng tôi chính là loại máy đó, định cỡ theo cấu hình chung ở trên. Nếu thứ bạn cần hóa ra là điều khiển từ xa chứ không phải một nền tảng quản lý đầy đủ, RustDesk triển khai chỉ với một cú nhấp.

Xây dựng trên VPS Linux với quyền root, NVMe và sức mạnh AMD EPYC.
Xem các gói LinuxCâu hỏi thường gặp
Tactical RMM có phải mã nguồn mở không?
Không. Tactical RMM phát hành theo "Tactical RMM License v1.0" riêng, không được OSI công nhận, và chính văn bản giấy phép nói rằng đây không phải giấy phép mã nguồn mở. Nó miễn phí để tự lưu trữ nhằm giám sát và quản lý mạng của bạn hoặc mạng của khách hàng bạn, nhưng cũng chứa các hạn chế rộng về SaaS, hosting được quản lý và các dịch vụ thương mại hoặc vì lợi nhuận khác. Nếu mô hình MSP của bạn phụ thuộc vào ranh giới đó, hãy xin làm rõ bằng văn bản từ AmidaWare. MeshCentral dùng Apache-2.0 và lõi đã công bố của NetLock RMM dùng AGPL-3.0, cả hai đều được OSI công nhận.
Có lựa chọn tự lưu trữ miễn phí thay cho NinjaOne hay Atera không?
Có. Tactical RMM, MeshCentral và Community Edition của NetLock RMM đều có sẵn không thu phí giấy phép theo thiết bị ở mức miễn phí. Miễn phí giấy phép không có nghĩa miễn phí vận hành. Bạn trả tiền cho một máy chủ Linux chuyên dụng, cho bậc trả phí mở khóa các tính năng bạn cần, và cho số giờ bạn bỏ ra bảo trì. Trong mô hình Tactical RMM dùng ở đây, những chi phí đó vượt Syncro Core ở các quy mô đội thiết bị nhỏ hơn.
MeshCentral có thể thay thế một RMM đầy đủ không?
Một mình thì không. MeshCentral làm tốt điều khiển từ xa, kiểm kê thiết bị và quản lý từ xa, theo giấy phép Apache-2.0 thoáng. Nó hỗ trợ thực thi lệnh và script, nhưng không cung cấp quy trình quản lý bản vá gốc và tự động hóa chính sách theo lịch mà bạn kỳ vọng ở một RMM đầy đủ, đó là lý do Tactical RMM được xây dựng như một lớp bên trên nó chứ không phải thay thế nó.
Có phải mọi nhà cung cấp RMM đều tính phí theo endpoint?
Không. Syncro và Atera định giá theo ghế kỹ thuật viên với endpoint không giới hạn, nên hóa đơn không tăng khi khách hàng thêm máy. NinjaOne là ví dụ theo thiết bị, chia bậc theo số lượng. ConnectWise, Datto RMM, N-able và Kaseya không công bố giá nền tảng cơ bản mà chuyển người mua sang báo giá.



Thảo luận
Bình luận
Đăng nhập để tham gia thảo luận.