

Hai gói VPS, cùng một trang. Bốn vCPU, 8 GB RAM, 160 GB dung lượng, giá gần như y hệt. Một gói ghi KVM. Gói kia ghi OpenVZ. Không trang nào giải thích từ đó thay đổi điều gì.
Nó thay đổi những gì bạn được phép chạy. Các loại ảo hóa VPS không chỉ là một chú thích về hiệu năng. Chúng quyết định bạn có kiểm soát kernel hay không, Windows có khả thi hay không, và Docker có chạy được mà không cần nhà cung cấp hỗ trợ hay không. KVM vs. OpenVZ vs. LXC là câu hỏi về khả năng trước khi là câu hỏi về tốc độ.
Hướng dẫn này đề cập ba nhãn liên quan nhất tới quyết định mua hàng này. Xen, VMware, Hyper-V và các nền tảng ảo hóa khác vẫn tồn tại, nhưng nằm ngoài phạm vi so sánh ba chiều này.
Tóm tắt nhanh
- KVM cấp cho mỗi VPS một kernel khách riêng. Docker chạy bình thường, Windows về mặt kỹ thuật là khả thi, và bạn thường có thể nạp module kernel hoặc khởi động kernel tùy chỉnh. Tuy nhiên, riêng KVM không đảm bảo CPU hay RAM dành riêng; các cam kết tài nguyên vẫn phụ thuộc vào nhà cung cấp và gói dịch vụ.
- OpenVZ các gói VPS thường là container Linux dùng chung kernel của máy chủ. Docker chỉ chạy được trên OpenVZ 7 khi nhà cung cấp dùng kernel và cấu hình template tương thích. Bạn không thể thay kernel của máy chủ, và bộ nhớ vượt quá RAM được xử lý qua VSwap do nhà cung cấp kiểm soát thay vì swap đĩa thông thường do máy khách quản lý.
- LXC cũng dùng chung kernel của máy chủ, nhưng được xây trên các cơ chế cô lập của Linux mainline. Docker có thể chạy khi máy chủ bật các tính năng cần thiết, dù Proxmox khuyến nghị lồng container bên trong máy ảo QEMU cho những tải cần cô lập tối đa và di chuyển trực tiếp.
- Container thường dễ thay đổi kích thước khi đang chạy hơn. KVM cũng có thể hỗ trợ hot-plug CPU và bộ nhớ, nên "KVM luôn phải khởi động lại" không phải là quy tắc mua an toàn. Hãy hỏi nhà cung cấp nền tảng của họ thực sự hỗ trợ những gì.
- Với một trang tĩnh hoặc một stack LAMP nhỏ không bao giờ cần Docker, Windows hay tùy chỉnh ở mức kernel, khác biệt thực tế có thể rất nhỏ. Mức cô lập, vòng đời và chính sách tài nguyên vẫn có thể khác nhau.
Khác biệt duy nhất kéo theo mọi khác biệt còn lại
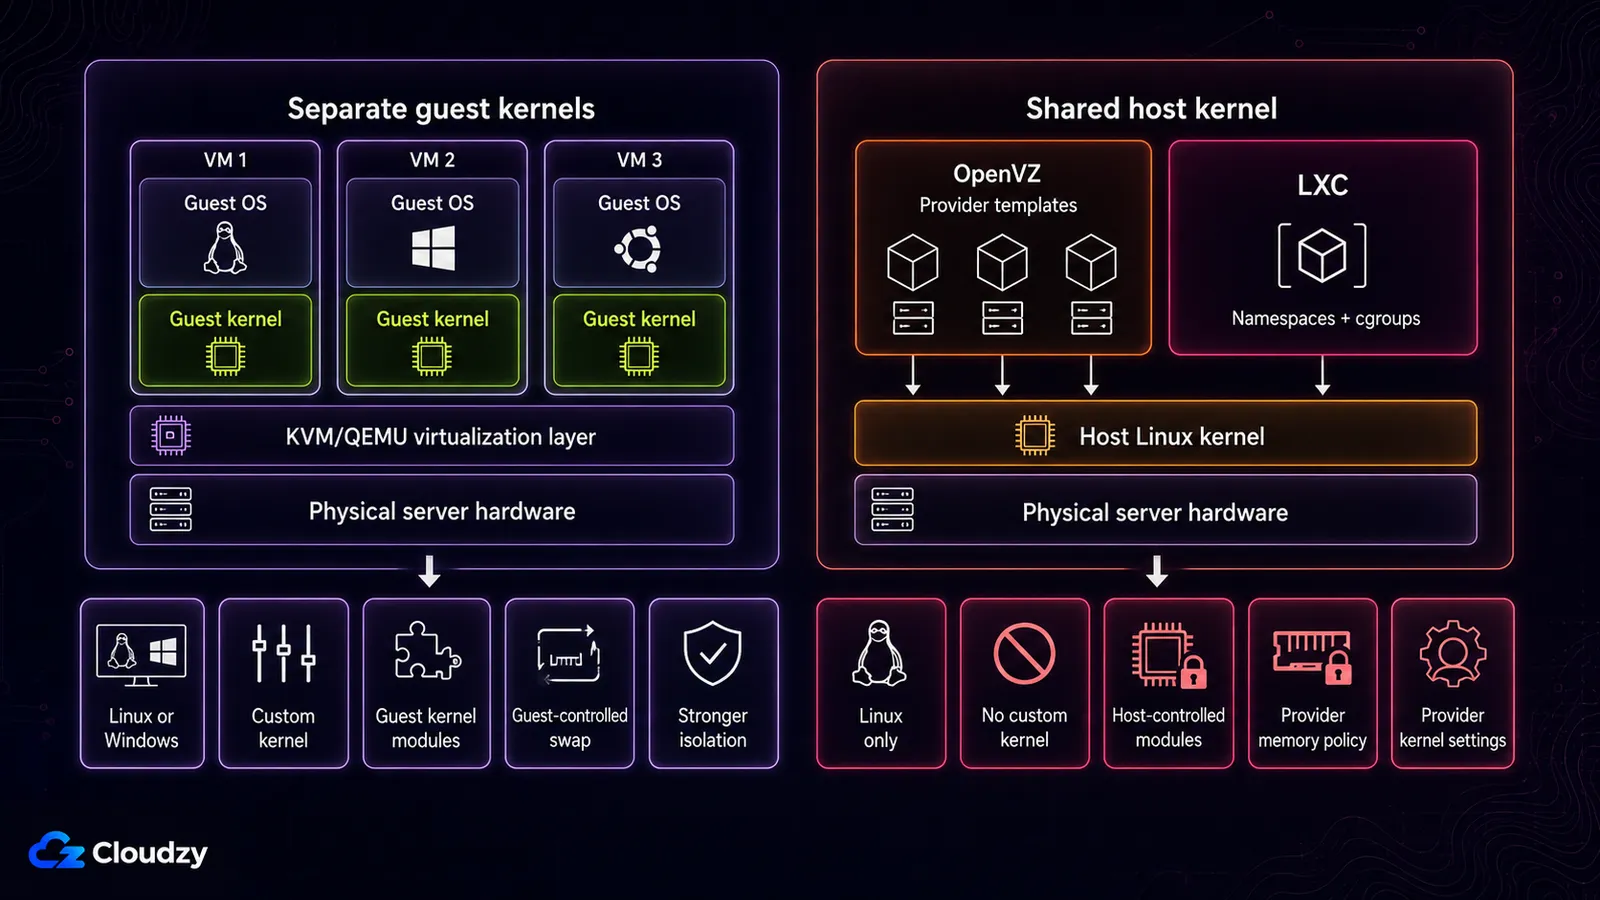
KVM cấp cho mỗi VPS trên máy chủ một kernel khách riêng. Container OpenVZ và LXC dùng kernel do máy chủ khởi động.
KVM là giải pháp ảo hóa toàn phần cho phần cứng x86 có phần mở rộng ảo hóa. Nó được hợp nhất vào kernel Linux mainline kể từ phiên bản 2.6.20. Mỗi máy khách nhìn thấy phần cứng ảo và khởi động hệ điều hành cùng kernel riêng của mình.
Các loại container hoạt động khác. LXC là giao diện không gian người dùng cho các cơ chế cô lập của kernel Linux, bao gồm namespace, cgroup, capabilities, seccomp và các hồ sơ bảo mật. Mục tiêu là tạo môi trường gần với một bản cài Linux thông thường mà không cần khởi động kernel riêng.
Container OpenVZ theo cùng mô hình chung là dùng chung kernel, dù OpenVZ có nền tảng và ngăn xếp kernel riêng. OpenVZ 7 có thể quản lý cả container lẫn máy ảo KVM, nhưng khi một gói VPS bán lẻ ghi "OpenVZ", sản phẩm được bán thường là loại container.
Mọi khác biệt về khả năng dưới đây đều bắt nguồn từ đó. Một module kernel phải được nạp vào kernel mà bạn kiểm soát. Hệ điều hành khác thì cần kernel khác. Docker cần namespace ở mức kernel, và thứ đó phải có sẵn ở nơi bản thân kernel nằm. Ở phía KVM của ranh giới này, lớp hypervisor theo một kiến trúc thường được chia thành hypervisor Loại 1 và Loại 2.
LXC thường xuất hiện trong môi trường Proxmox, bao gồm máy chủ tự quản lý và một số nền tảng hosting. Việc bạn có bật được các tính năng LXC nâng cao hay không phụ thuộc vào ai kiểm soát máy chủ đó.
Mỗi loại cho phép bạn chạy những gì
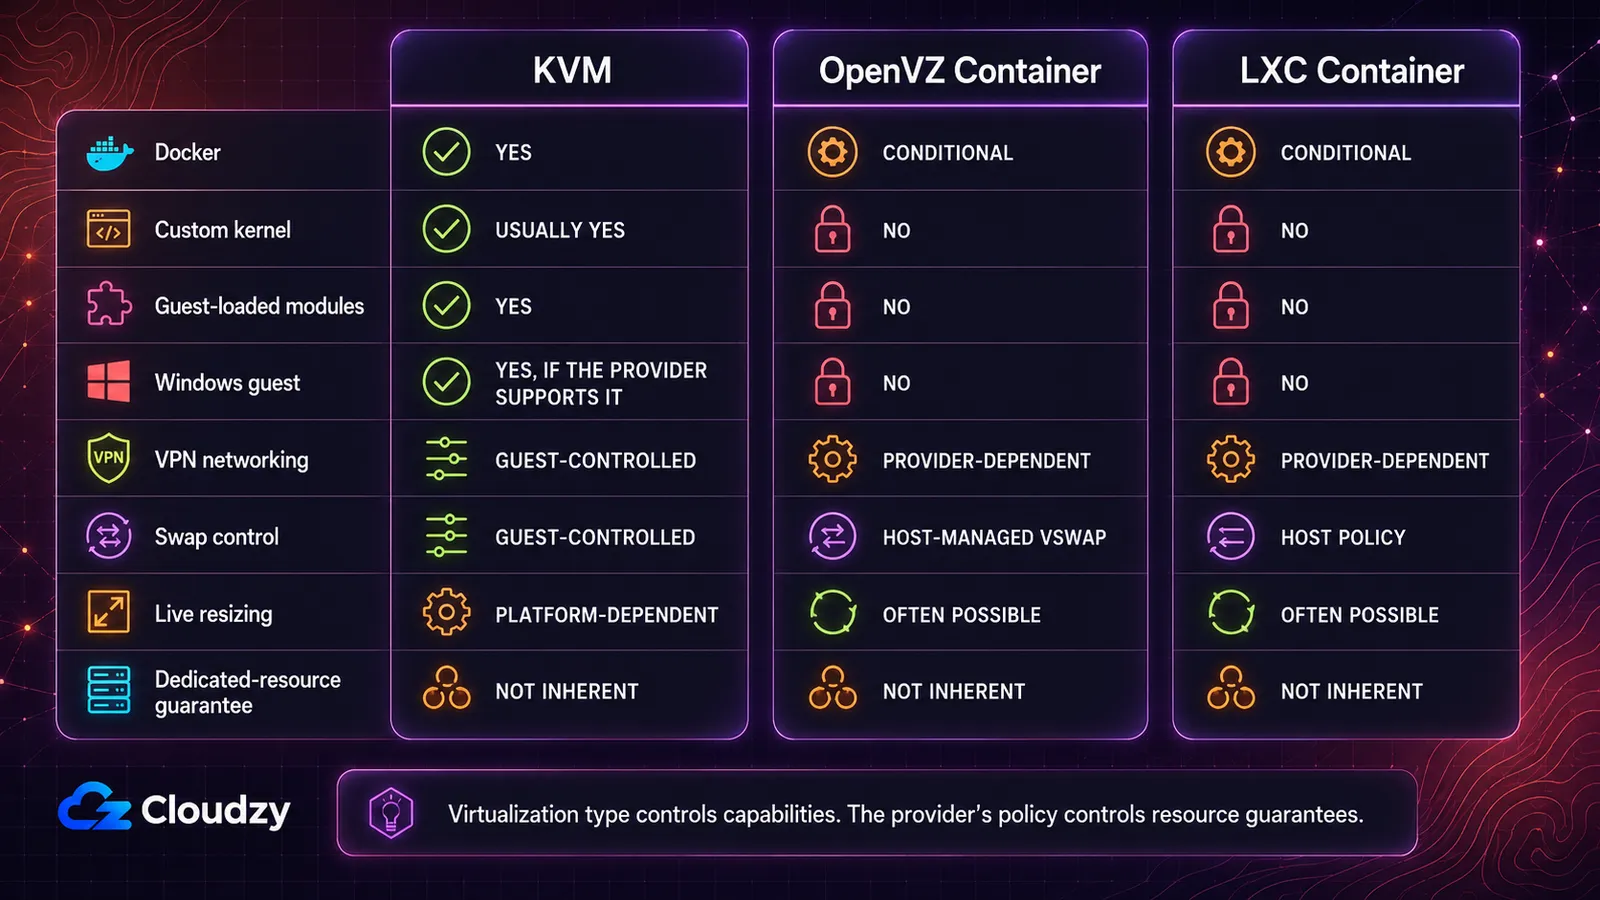
Các trục quyết định việc mua là quyền kiểm soát kernel, khả năng hỗ trợ hệ điều hành khách, tương thích Docker, cách bộ nhớ hoạt động, khả năng thay đổi kích thước và chính sách tài nguyên.
| Khả năng | KVM | OpenVZ | LXC |
|---|---|---|---|
| Docker | Có, nguyên bản | Có điều kiện: chỉ OpenVZ 7, và nhà cung cấp phải dùng template EZ hoặc template tùy chỉnh phù hợp cùng các tính năng kernel cần thiết trên máy chủ | Có điều kiện: máy chủ phải bật nesting và keyctl |
| Kernel tùy chỉnh hoặc module nạp được | Thường là có | Không, bị khóa vào kernel máy chủ | Không, dùng chung kernel máy chủ |
| Windows làm hệ điều hành khách | Có, khi nhà cung cấp hỗ trợ image và con đường cấp phép | Không, chỉ Linux | Không, chỉ Linux |
| Module kernel cho VPN (WireGuard, OpenVPN) | Do máy khách kiểm soát | Tùy nhà cung cấp: phải mở TUN/TAP | Tùy nhà cung cấp: phụ thuộc các tính năng kernel được bật trên máy chủ |
| Kiểm soát swap | Do máy khách kiểm soát | VSwap do máy chủ quản lý thay vì swap đĩa thông thường | Chính sách máy chủ, cgroup v2 hiện đại |
| Thay đổi tài nguyên trực tiếp, không cần khởi động lại | Tùy nền tảng, có thể hot-plug CPU và bộ nhớ | Thường là khả thi | Thường là khả thi |
| Bảo đảm tài nguyên dành riêng | Không phải mặc định, chính sách nhà cung cấp quyết định | Không phải mặc định, và mật độ container khiến việc bán vượt dễ hơn | Không phải mặc định |
Bạn nên chọn loại nào? KVM là câu trả lời rõ ràng nhất khi bạn cần Windows, kernel tùy chỉnh, module do máy khách nạp, hoặc một máy chủ Docker có thể đoán trước. OpenVZ và LXC có thể là môi trường Linux hiệu quả, nhưng chúng để các quyết định ở mức kernel cho nhà cung cấp.
Đây là bản đồ khả năng, không phải bài đo hiệu năng. Nó không nói gì về độ trễ lưu trữ, chất lượng mạng, thế hệ CPU, mức sử dụng máy chủ hay chính sách phân bổ tài nguyên của nhà cung cấp. Hai nhà cung cấp dùng cùng loại ảo hóa có thể giao những cỗ máy rất khác nhau.
Chính ở những ô có điều kiện mà người mua mất thời gian. Tôi từng triển khai VPN trên một VPS dạng container mà tính năng mạng cần thiết ở phía máy chủ không được mở. Giao diện không lên được, và cách khắc phục đòi hỏi mở ticket hỗ trợ chứ không phải chỉnh cấu hình bên trong máy khách. Với gói container, hãy hỏi xem nhà cung cấp có mở đúng thiết bị hoặc tính năng kernel mà VPN của bạn cần hay không. Với KVM, bạn thường tự kiểm soát điều đó bên trong máy khách.
Vì sao Docker là câu hỏi quyết định phần lớn các thương vụ mua
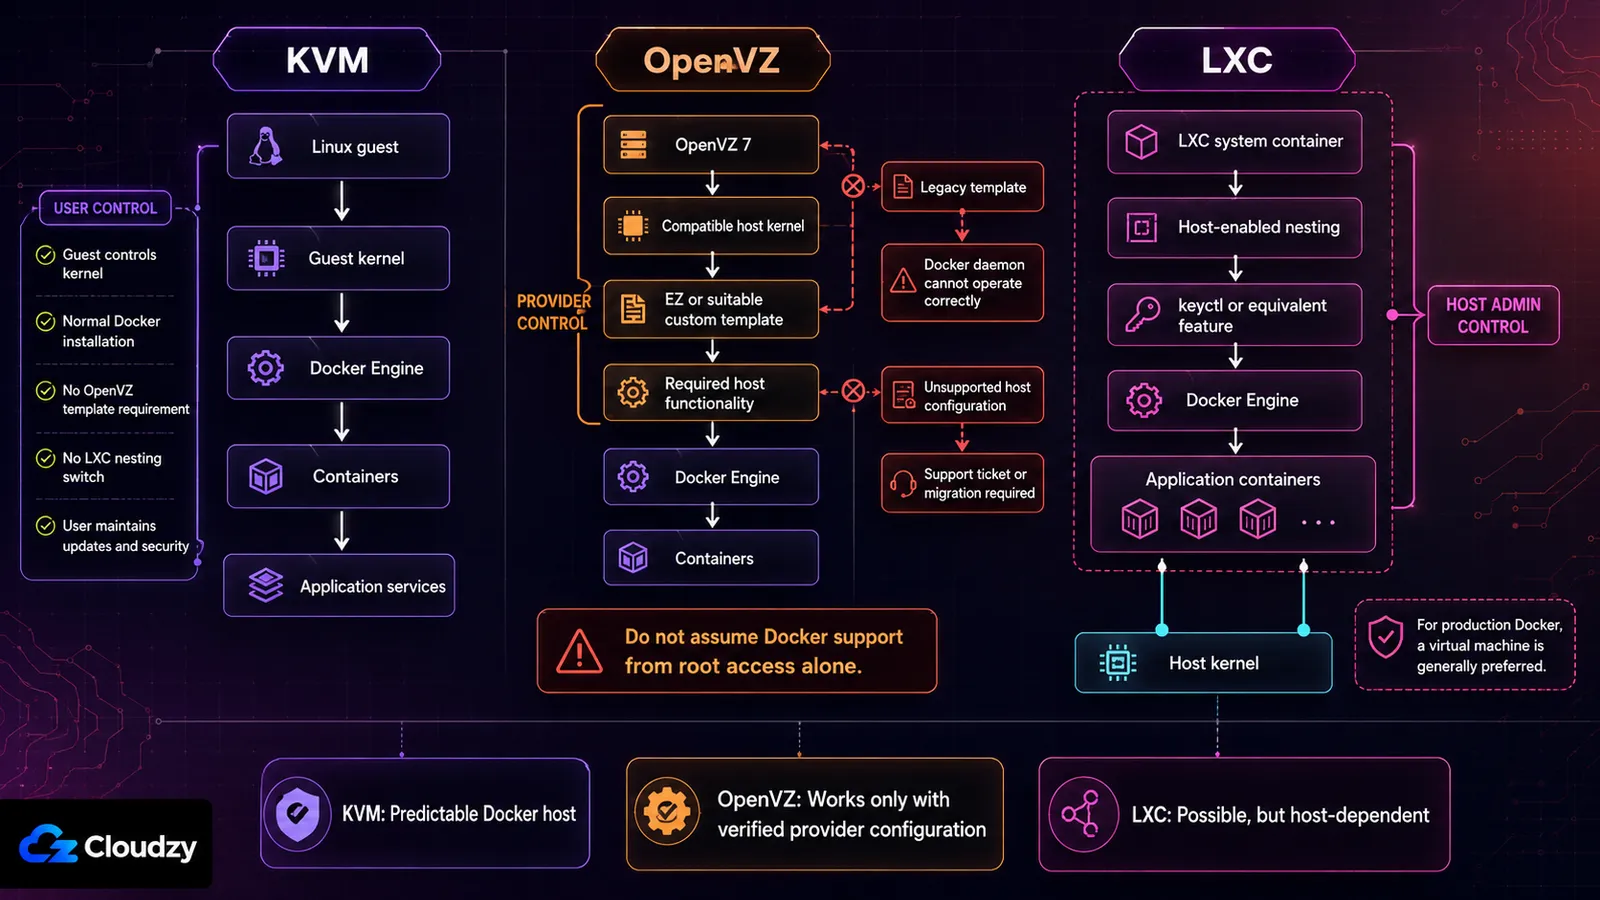
VPS container so với VPS KVM thôi là phép so sánh trừu tượng ngay khi Docker xuất hiện trong yêu cầu của bạn. Bản thân Docker dùng namespace của kernel, cgroup, mạng và driver lưu trữ. Bên trong KVM, những thứ đó thuộc về kernel khách mà bạn kiểm soát. Bên trong OpenVZ hay LXC, rốt cuộc chúng phụ thuộc vào máy chủ.
Docker trên OpenVZ
Việc hỗ trợ Docker trên OpenVZ là một quyết định cấp phát được đưa ra ở tầng trên bạn. Một bài viết hỗ trợ của SolusVM cho biết Docker có thể chạy bên trong OpenVZ 7 kể từ một bản kernel 3.10 nhất định, nhưng cũng nói rằng Docker không hoạt động với các template dựng sẵn kiểu cũ tiêu chuẩn. Container phải dùng template EZ hoặc template tùy chỉnh phù hợp. Cũng bài viết đó loại trừ máy khách CentOS 8.
Vậy Docker có chạy được trên OpenVZ không? Đôi khi. Nhà cung cấp phải xây dựng dịch vụ quanh một kernel OpenVZ 7 tương thích và lộ trình template phù hợp. Nếu trang giới thiệu gói không nói rõ điều đó, hãy hỏi bộ phận hỗ trợ trước khi mua và giữ lại câu trả lời bằng văn bản.
Khi cấu hình máy chủ không tương thích, việc đổi các cờ của Docker bên trong VPS sẽ không khắc phục được vấn đề gốc. Bạn cần nhà cung cấp thay đổi cấu hình container hoặc chuyển bạn sang loại ảo hóa khác.
Docker trên LXC
Docker có thể chạy bên trong LXC khi máy chủ mở các tính năng cần thiết. Trong Proxmox, điều đó thường bao gồm nesting container và keyctl cho các container không đặc quyền.
Tín hiệu quan trọng hơn khi mua là khuyến nghị của chính bên phát triển nền tảng. Tài liệu Proxmox nói rằng việc lồng container bên trong máy ảo QEMU của Proxmox vẫn là cách làm được khuyến nghị cho những trường hợp đòi hỏi mức cô lập tối đa và khả năng di chuyển trực tiếp, thay vì chạy thẳng trong một container hệ thống LXC.
Nếu bạn kiểm soát máy chủ LXC, bạn có thể cân nhắc đánh đổi đó và thử nghiệm nâng cấp theo lịch của mình. Nếu bạn thuê một VPS LXC, nhà cung cấp mới là bên kiểm soát kernel, hồ sơ bảo mật và các cờ tính năng nâng cao. Hãy xác nhận cấu hình được hỗ trợ thay vì mặc định rằng có quyền root trong container là đủ.
Docker trên KVM
Docker thường chạy được vì máy khách Linux kiểm soát chính môi trường kernel của nó. Không có công tắc nesting LXC hay yêu cầu template OpenVZ nào nằm phía trên máy khách. Bạn vẫn cần một bản phân phối Linux được hỗ trợ, kernel tương thích, cùng đủ RAM và dung lượng cho khối lượng công việc.
Sở hữu kernel khách cũng có nghĩa là phải bảo trì nó. Trên một VPS không được quản lý, việc cập nhật, quy tắc tường lửa, bảo mật Docker và sao lưu vẫn thuộc trách nhiệm của bạn.
Điểm mấu chốt: Docker không khiến OpenVZ hay LXC trở nên bất khả thi, nhưng nó biến cấu hình của nhà cung cấp thành một phần trong độ tin cậy của ứng dụng bạn. Với một máy chủ Docker production đi thuê, KVM loại bỏ sự phụ thuộc thêm đó.
Liệu "4 vCPU" có nghĩa là bốn nhân CPU dành riêng
Một VPS chạy chậm trong khi công cụ giám sát của chính nó báo CPU rảnh rỗi là triệu chứng người ta mô tả nhiều nhất. Chính ảo hóa kiểu container khiến điều đó xảy ra. Sự tranh chấp diễn ra ở một lớp thấp hơn tầm nhìn của máy khách, nên các chỉ số của nó chẳng cho thấy gì bất thường.
Cơ chế nằm ở chính mức hao phí thấp. Một container tốn của máy chủ ít hơn nhiều so với một máy ảo đầy đủ, nên cùng một phần cứng chứa được nhiều container hơn. Mật độ đó rẻ để tạo ra và khó phát hiện từ bên trong máy khách, khiến việc bán vượt về mặt cấu trúc dễ hơn trên OpenVZ so với KVM. KVM không ngăn nhà cung cấp nhồi nhét một máy chủ. Nhưng nó cam kết bộ nhớ thật và phần CPU thật cho mỗi máy khách, đặt ra một trần số học cho mức nhồi nhét đó. Về mặt chẩn đoán, đã có hướng dẫn riêng về cách nhận biết nhà cung cấp của bạn có bán vượt hay không.
Bộ nhớ cũng hành xử khác. Trên OpenVZ bạn không thể dùng swap đĩa làm bộ nhớ bổ sung, nên con số RAM trên trang gói là một bức tường chứ không phải một con dốc. Máy khách KVM khi thiếu bộ nhớ sẽ chậm lại. Container OpenVZ khi thiếu bộ nhớ sẽ bị giết tiến trình.
Còn một hệ quả về cô lập nữa, và đây là điều người ta hay xem nhẹ nhất. Bộ nhớ của một container có thể được truy cập địa chỉ từ máy chủ theo cách mà bộ nhớ của máy khách KVM thì không. Mã hóa đĩa bên trong máy khách vẫn bảo vệ bạn trước một ổ đĩa bị đánh cắp. Nhưng nó không bảo vệ khóa của một container đang chạy trước chính cỗ máy đang chạy nó. Nếu mô hình mối đe dọa của bạn bao gồm cả người vận hành máy chủ, thì kernel dùng chung là nền tảng sai. Không cấu hình nào bên trong máy khách thay đổi được điều đó.
Điểm mấu chốt: cùng một con số trên trang gói dịch vụ lại là một kiểu cam kết khác nhau tùy theo loại. Trên KVM đó là phần được cấp. Trên OpenVZ đó là trần mà bạn phải chia sẻ.
OpenVZ vẫn hợp lý ở đâu, và nó đang đi về đâu
Nếu bạn chạy một trang tĩnh hoặc một stack LAMP lưu lượng thấp, có thể bạn sẽ không bao giờ chạm tới những khả năng mà OpenVZ hạn chế. Không Windows, không kernel tùy chỉnh, không module do máy khách nạp, và không cần Docker cho production. Với khối lượng công việc hẹp như vậy, một container OpenVZ được vận hành tốt vẫn làm được việc.
Vòng đời đòi hỏi nhiều chú ý hơn so với một thập kỷ trước. OpenVZ 7 dựa trên nhánh kernel của RHEL 7, phiên bản 3.10. Chỉ riêng số hiệu phiên bản không chứng minh rằng một kernel doanh nghiệp còn được bảo trì lại thiếu các bản vá bảo mật, vì nhà cung cấp có backport bản vá. Nhưng nó có nghĩa là bạn nên kiểm tra tính tương thích với phần mềm đòi hỏi giao diện kernel mới hơn.
The open-source OpenVZ project and the commercial Virtuozzo product are on separate tracks, and the commercial one has published dates. Virtuozzo Hybrid Server 7 reached end of maintenance in July 2024 and is listed for end of life in December 2027 in the chính sách vòng đời chính thức.
Điều đó không làm hỏng một trang OpenVZ đang chạy hôm nay. Nhưng nó khiến kế hoạch di chuyển của nhà cung cấp trở nên quan trọng trước khi bạn giao cho họ một khối lượng công việc mới, dài hạn. Hãy hỏi phiên bản OpenVZ hay Virtuozzo nào đang chạy, các bản vá bảo mật được phân phối ra sao, và có lộ trình di chuyển nào.
Khi trang giới thiệu gói không nêu loại ảo hóa, hãy hỏi bộ phận hỗ trợ thay vì suy ra từ giá. Câu trả lời đó đáng được lưu lại bằng văn bản.
Chọn theo khối lượng công việc
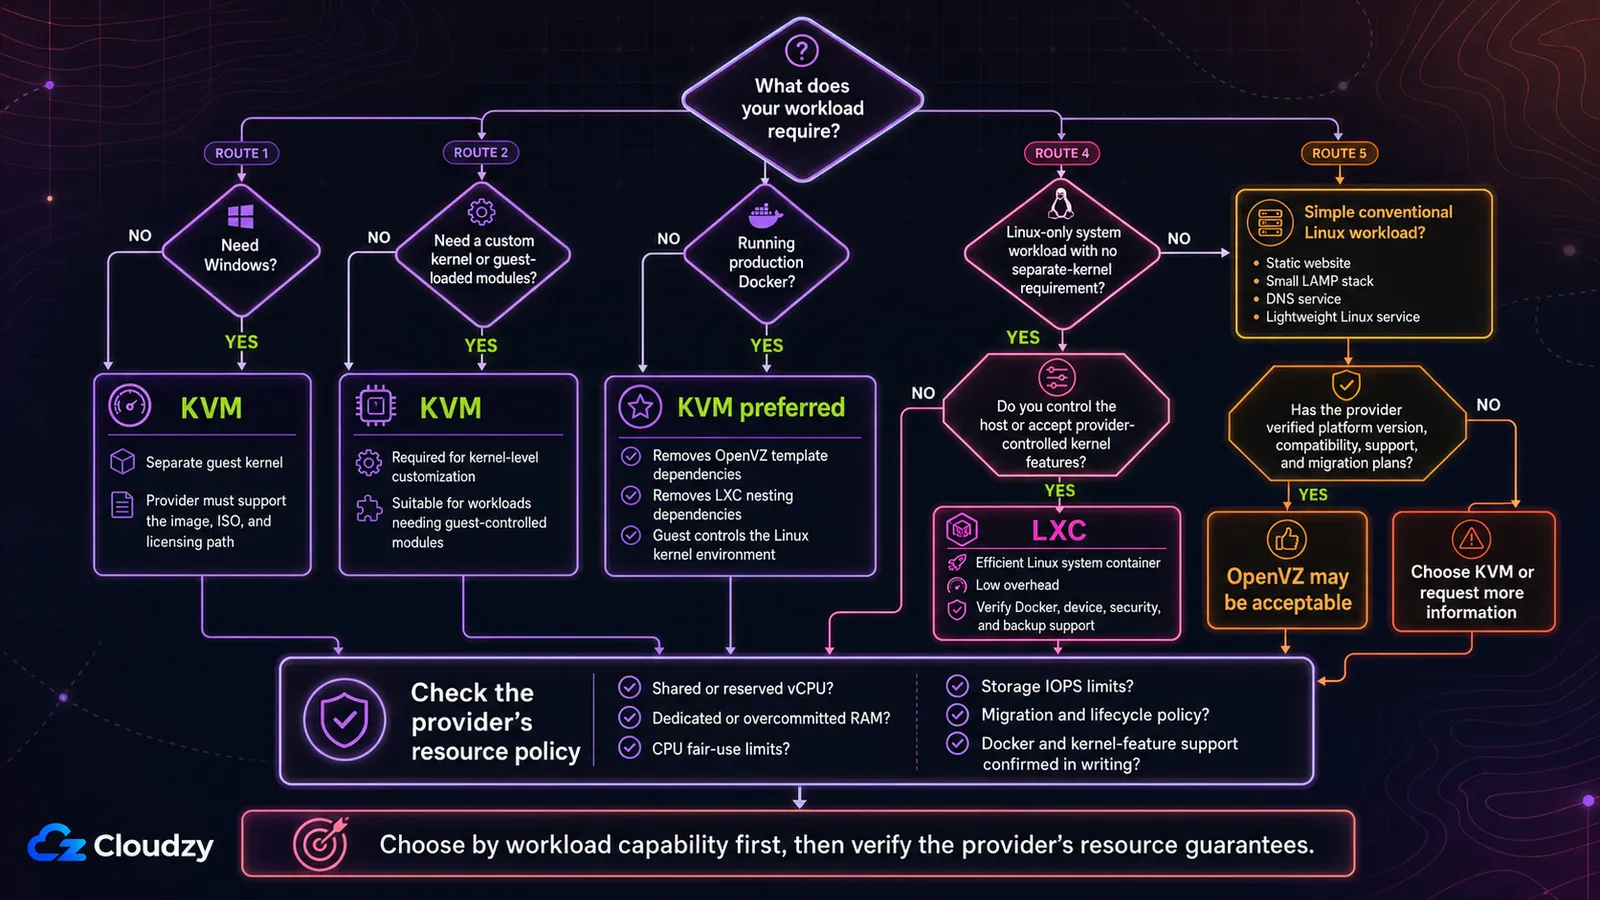
Hãy bắt đầu từ yêu cầu, chứ không phải từ công nghệ.
Chọn KVM khi khối lượng công việc cần kernel riêng
KVM là lựa chọn trực tiếp khi bạn cần bất kỳ điều nào sau đây:
- Windows làm hệ điều hành khách
- Một kernel tùy chỉnh
- Module kernel do máy khách nạp
- Docker cho production mà không phụ thuộc kiểu container trong container
- Ảo hóa lồng nhau, khi nhà cung cấp mở tính năng này
- Swap và tinh chỉnh kernel do máy khách kiểm soát
Windows mang tính quyết định vì cả container OpenVZ lẫn LXC đều dùng kernel máy chủ Linux. Chọn giữa Linux và Windows cho chính ứng dụng lại là câu hỏi riêng, liên quan tới tương thích phần mềm, quản trị và bản quyền. Xem so sánh VPS Linux và Windows cho quyết định đó.
Chọn LXC khi bạn muốn một container hệ thống Linux hiệu quả
LXC hợp lý khi khối lượng công việc chỉ dùng Linux, không cần kernel riêng, và hưởng lợi từ mức hao phí thấp hoặc những thay đổi nhanh do máy chủ quản lý. Nó đặc biệt hữu ích khi chính bạn kiểm soát máy chủ Proxmox hoặc LXC.
Với một VPS LXC đi thuê, hãy xác minh khả năng hỗ trợ Docker, các thiết bị cần thiết, chế độ bảo mật, cách sao lưu hoạt động, và liệu có bật được các tính năng nâng cao hay không.
Cân nhắc OpenVZ cho khối lượng công việc Linux đơn giản, đã được kiểm chứng
OpenVZ vẫn có thể chấp nhận được cho một website cơ bản, một stack LAMP nhỏ, một dịch vụ DNS, hoặc khối lượng công việc Linux thông thường tương tự, khi:
- Nhà cung cấp có ghi rõ phiên bản nền tảng.
- Phần mềm của bạn hỗ trợ môi trường kernel sẵn có.
- Bạn không cần Windows hay tùy chỉnh kernel.
- Docker hoặc là không cần, hoặc được hỗ trợ rõ ràng.
- Nhà cung cấp có kế hoạch bảo mật và di chuyển đáng tin cậy.
- Giá hoặc mô hình vận hành cho bạn một lý do thực sự để chọn nó.
Đừng chọn nó chỉ vì một bài so sánh cũ nói rằng OpenVZ luôn rẻ hơn. Hãy so sánh gói hiện tại, mức hỗ trợ, chính sách tài nguyên và các lựa chọn di chuyển.
Nếu câu trả lời của bạn rơi vào KVM, thì chính ràng buộc đang quyết định, chứ không phải sở thích. VPS KVM của Cloudzy khởi động trong 60 giây trên AMD EPYC với NVMe thuần, và mỗi phiên bản đều có kernel khách riêng. Module kernel nạp được, kernel tùy chỉnh khởi động được, và cả máy khách Linux lẫn Windows đều được hỗ trợ. Docker có sẵn trong marketplace nếu bạn không muốn tự cài đặt.
Câu hỏi thường gặp
Tôi có chạy được Docker trên VPS OpenVZ không?
Chỉ khi nhà cung cấp đã cấu hình một môi trường OpenVZ 7 tương thích. SolusVM ghi nhận hỗ trợ trên các kernel OpenVZ 7 đủ mới với template EZ hoặc template tùy chỉnh phù hợp, còn template cũ tiêu chuẩn thì không chạy được. Hãy coi Docker là không được hỗ trợ cho tới khi nhà cung cấp xác nhận đúng cấu hình.
OpenVZ có chạy được Windows không?
Không, không phải dưới dạng container OpenVZ. Container dùng chung kernel Linux của máy chủ. KVM có thể chạy máy khách Windows vì máy ảo khởi động kernel hệ điều hành riêng của nó, dù nhà cung cấp vẫn phải hỗ trợ image, ISO và con đường cấp phép.
LXC có giống Docker không?
Không. LXC thường được dùng cho container hệ thống, giống như những máy Linux gọn nhẹ có hệ thống init và nhiều tiến trình. Docker là nền tảng container ứng dụng, xây quanh image và từng dịch vụ riêng lẻ. Cả hai đều dùng các tính năng của kernel Linux như namespace và cgroup, và đó là lý do hai thuật ngữ đôi khi bị nhầm lẫn.
VPS LXC là gì?
VPS LXC là một container hệ thống Linux được lưu trữ qua LXC hoặc một nền tảng dựa trên LXC như Proxmox. Nó trông và hoạt động khá giống một máy chủ Linux nhỏ, nhưng dùng chung kernel của máy chủ thay vì khởi động kernel riêng. Điều đó khiến nó nhẹ nhàng nhưng đồng thời hạn chế quyền kiểm soát ở mức kernel.
Làm sao biết nhà cung cấp dùng loại ảo hóa nào?
Hãy xem trang giới thiệu gói hoặc hỏi bộ phận hỗ trợ. Bên trong một máy Linux, lệnh này thường nhận diện được môi trường:
systemd-detect-virtNó có thể trả về các giá trị như kvm, openvz, hoặc lxc. Việc tự nhận diện từ bên trong máy khách rất hữu ích, nhưng trước khi mua thì bản mô tả kỹ thuật bằng văn bản của nhà cung cấp vẫn là nguồn đáng tin hơn.
KVM có đảm bảo CPU và RAM dành riêng không?
Không. KVM hỗ trợ overcommit CPU và bộ nhớ. Nhà cung cấp có thể chào tài nguyên được dành riêng, tài nguyên dùng chung, hoặc pha trộn cả hai. Hãy tìm những cách diễn đạt rõ ràng như RAM dành riêng, CPU được ghim, vCPU được dành riêng, hoặc không overcommit, thay vì mặc định rằng hypervisor đảm bảo điều đó.
KVM có luôn là lựa chọn tốt hơn không?
Không. KVM là lựa chọn duy nhất cho Docker, kernel tùy chỉnh và Windows, nhưng với khối lượng công việc không bao giờ chạm tới những thứ đó thì khác biệt thực tế gần như vô hình.



Thảo luận
Bình luận
Đăng nhập để tham gia thảo luận.