
En proxyannonce lyder “SOCKS5 residential proxy”. Betegnelsen samler begge sider af sammenligningen SOCKS5-proxy vs. residential-proxy, og den siger ikke, hvilket ord du betaler for. Ser du de to ord som kvalitetsniveauer af ét produkt, ender du måske med at købe en SOCKS5-server på en lejet VPS, blot for at opdage, at dit scraping-script stadig bliver markeret.
En VPN tilbydes til samme problem, og den ændrer en tredje ting. De tre begreber ligger på forskellige lag: en relay-protokol, netværket bag en exit-adresse og rækkevidden af en tunnel.
Den korte version
- SOCKS5 (RFC 1928) har ingen kryptering i sig selv, og metoderne uden godkendelse og med brugernavn/adgangskode, som de fleste installationer bruger, tilføjer heller ingen.
- En exit-IP betegnes som residential, datacenter eller mobil efter den type netværk, den kommer fra: en forbruger-ISP, en hostingudbyder eller et mobilselskab.
- Websites ser exit-IP'en, ikke den protokol, der nåede den. En SOCKS5-server på en lejet VPS går ud fra en datacenteradresse og klassificeres som datacentertrafik.
- En VPN ændrer trafikkens vej, ikke den underliggende type af dens exit-netværk. En VPN-server på et datacenternetværk går stadig ud fra en datacenter-IP, og IP-intelligence-tjenester kan desuden markere adressen som et kendt VPN-endepunkt.
Tre betegnelser, der besvarer tre forskellige spørgsmål
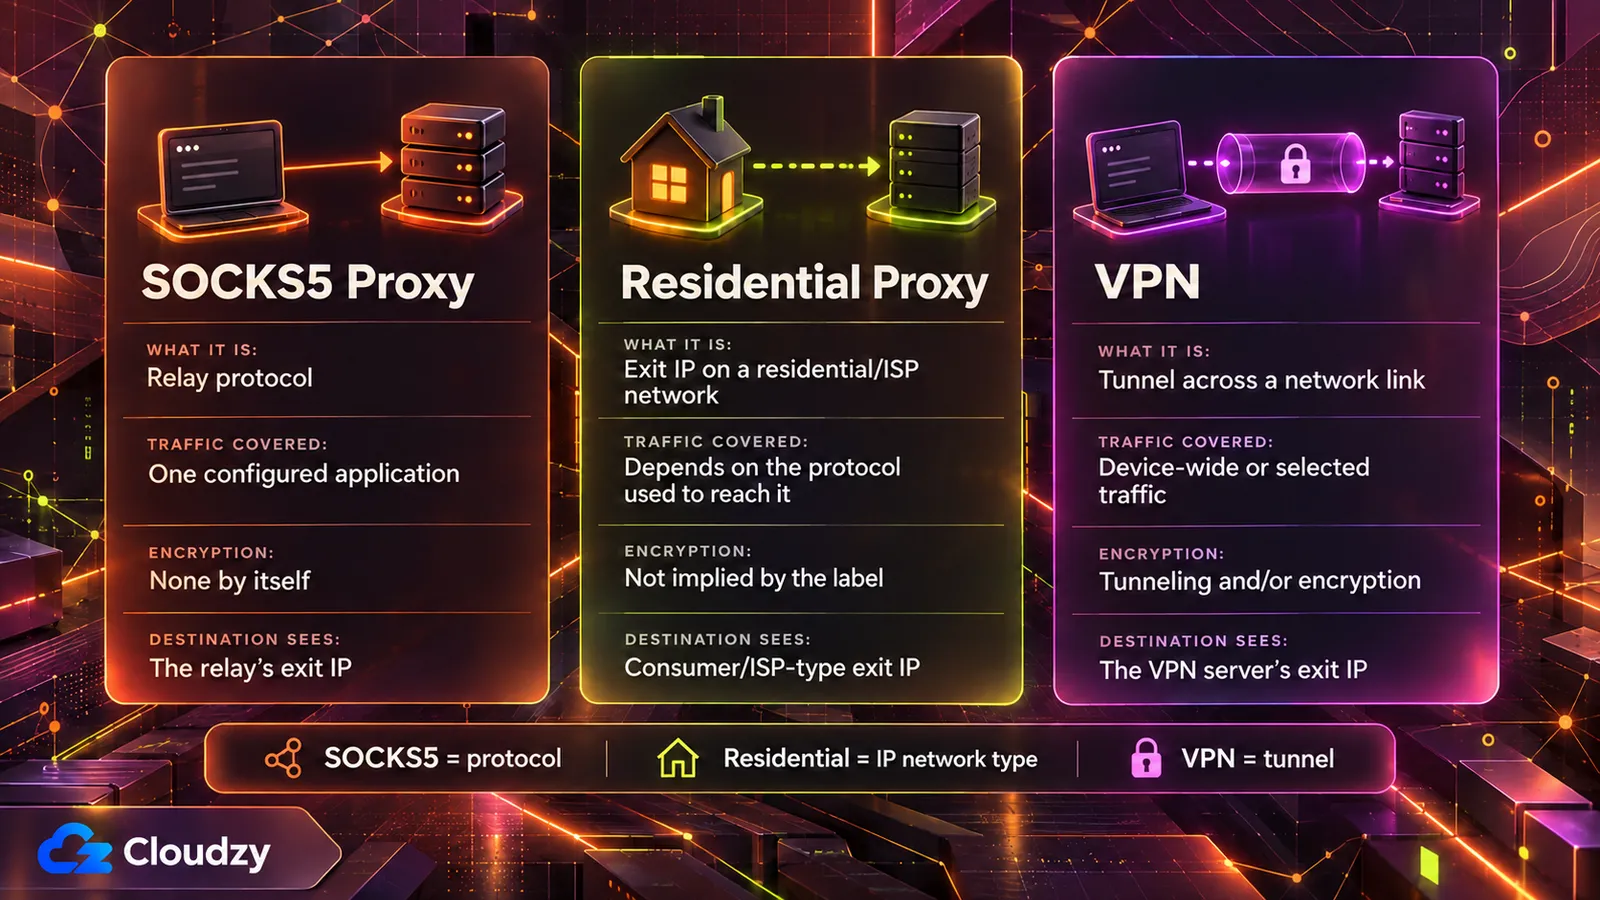
SOCKS5 er en protokol, udgivet som RFC 1928 i marts 1996, der videresender én applikations trafik via en server. Den definerer, hvordan forbindelsen forhandles, ikke hvem der ejer exit-adressen. Residential, datacenter og mobil beskriver det netværk, en exit-adresse er registreret til. En VPN tunnelerer, krypterer eller begge dele over en netværksforbindelse.
| Egenskab | SOCKS5-proxy | Residential-proxy | VPN |
|---|---|---|---|
| Hvad begrebet beskriver | En relay-protokol | Netværket, exit-IP'en er registreret til | En tunnel over en netværksforbindelse |
| Dækket trafik | Den applikation, der er sat op til at bruge den | Afhænger af protokollen, der bruges til at nå den | Den netværksforbindelse, den er konfigureret på |
| Kryptering | Ingen i sig selv; afhænger af godkendelsesmetoden | Ikke en egenskab ved betegnelsen | Tunneling og/eller kryptering (CNSSI 4009) |
| Hvad destinationen ser | Relayets exit-IP | En exit-IP på et forbruger- eller ISP-netværk | VPN-serverens exit-IP |
Læs “SOCKS5 residential proxy” som to separate valg. “SOCKS5” er den protokol, din klient bruger til at nå relayet. “Residential” er det netværk, relayets exit-IP tilhører. Den ene kan ændres uden den anden. En SOCKS5-server kan lige så godt sidde på en datacenteradresse.
At købe de to sammen er et fornuftigt køb, når du ved, hvilken halvdel der gør hvilket arbejde.
Hvad SOCKS5-protokollen definerer, og hvad den udelader
SOCKS5 forhandler en godkendelsesmetode og videresender derefter forbindelsen. RFC 1928 definerer ingen kryptering i sig selv. De almindelige metoder uden godkendelse og med brugernavn/adgangskode tilføjer ingen, og RFC 1929 sender adgangskoden i klartekst. GSS-API-metoden i RFC 1961 kan tilføje integritet og valgfri fortrolighed, mens en separat SSH-tunnel, VPN eller TLS-wrapper kan beskytte transporten mellem klient og proxy. HTTPS beskytter applikationens payload end-to-end, men beskytter ikke selve SOCKS5-godkendelsen.
Forhandlingen er kort. Klienten opregner de godkendelsesmetoder, den understøtter, og serveren vælger én. RFC 1928 opregner metodekoderne: ingen godkendelse, GSSAPI, brugernavn/adgangskode samt intervaller reserveret til tildelte og private metoder. Når den underforhandling er færdig, sender klienten sin forbindelsesanmodning, og serveren videresender trafikken.
Specifikationen beskriver sig selv som et “shim-layer” mellem applikationslaget og transportlaget, og den definerer ingen cipher. Hvis den valgte metode omfatter indkapsling for integritet eller fortrolighed, pakker RFC 1928 trafikken ind i den: anmodninger, svar og videresendte data.
RFC 1929, der specificerer metoden med brugernavn/adgangskode, definerer ingen indkapsling og nævner sin svaghed direkte:
Da anmodningen indeholder adgangskoden i klartekst, anbefales denne underforhandling ikke i miljøer, hvor “sniffing” er muligt og praktisk gennemførligt.
Kilde: Brugernavn/adgangskode-metoden i RFC 1929
Designet har en historie. NT Kernels historie om SOCKS5 forklarer, at SOCKS-servere omkring 1996 mest kørte inde i netværk, der “generelt blev betragtet som betroede”, og at fortrolighed forventedes at blive leveret andetsteds. Samme beretning nævner, at GSSAPI kan tilføje integritet og fortrolighed afhængigt af det forhandlede beskyttelsesniveau, men at understøttelsen forblev langt mindre udbredt, og at de fleste installationer i praksis stadig bruger brugernavn/adgangskode.
Intet af dette gør HTTPS læsbar gennem proxyen. TLS 1.3 er designet til at forhindre aflytning, manipulation og forfalskede beskeder mellem klient og server, og et SOCKS5-relay videresender blot de krypterede bytes.
Hvad gør en IP-adresse til residential, datacenter eller mobil
En exit-IP er residential, datacenter eller mobil alt efter det netværk, der ejer den. Fraudlogix, en virksomhed inden for svindelopsporing, placerer datacenter-IP'er i datacentre, hostingfaciliteter og hos cloududbydere i sin ordliste om datacenter-IP'er. Peakhour, der sælger bot management, kalder residential-exits forbruger- eller ISP-forbindelse. Mobil holdes separat: mobilselskaber bruger andre modeller for deling af adresser, herunder CGNAT (carrier-grade NAT).
Set fra netværkssiden sidder exit-IP'en allerede i en routing- og registreringskontekst, før nogen proxyprotokol rører den. Et vigtigt signal er det ASN (autonomous system number), der annoncerer adressepræfikset, og som hjælper med at identificere netværksoperatøren.
Residential-proxynetværk opstår på flere måder, og ikke alle involverer en frivillig. Peakhour nævner:
- frivillig eller kontraktbaseret deling af båndbredde
- gratis VPN'er, apps og browserudvidelser, der sender tredjepartstrafik gennem brugernes enheder
- SDK'er indlejret i apps
- kompromitterede enheder og routere
SDK-vejen har aktuel dokumentation bag sig. Krebs on Securitys rapport fra juli 2026 fortæller, at sikkerhedsfirmaet Spur fandt residential-proxy-SDK'er i mere end 42 procent af apps i LG's webOS-butik. Mere end en fjerdedel af Samsungs Tizen-apps havde lignende komponenter. Ifølge Spurs rapport stod Bright Data for størstedelen af disse SDK'er på begge platforme, og LG sagde, at virksomheden ville suspendere apps, der beholder proxyfunktionen.
Bright Data sagde til Krebs, at deres netværk bygger på samtykke, og at hver peer tilmelder sig via en særskilt skærm. Spurs holdning er, at “en engangsanmodning om samtykke gemt i en tv-app ikke er en erstatning for reel gennemsigtighed, løbende kontrol og tilsyn fra platformens side.” Ingen af disse modeller for anskaffelse afhænger af SOCKS5.
Hvorfor sites klassificerer exit-netværket, ikke protokollen
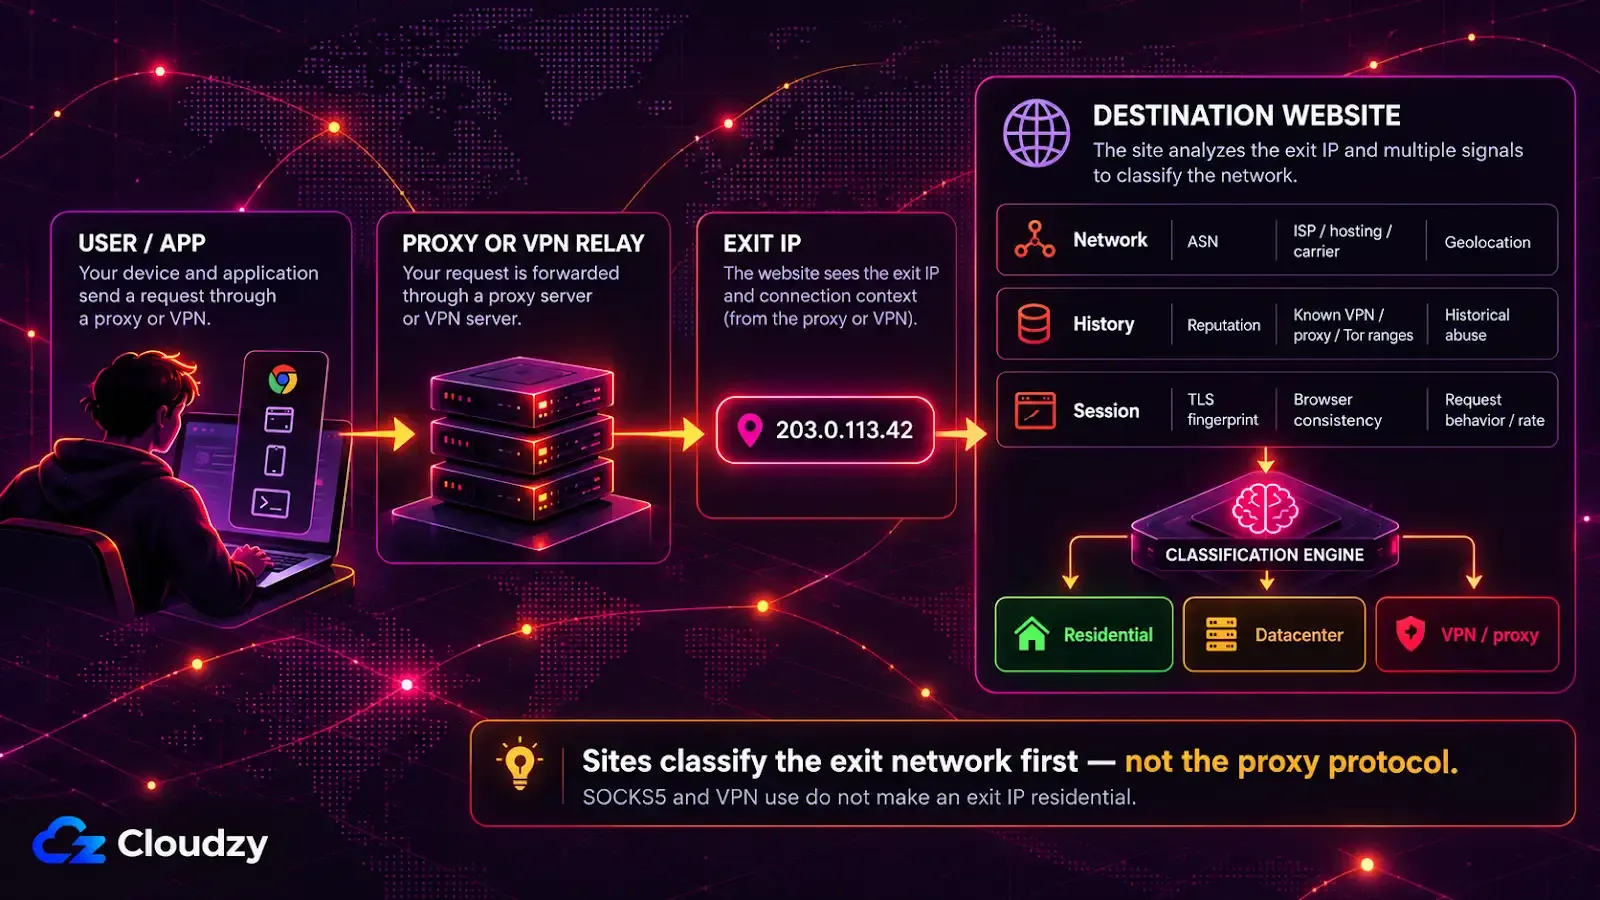
Et destinationssite ser proxyens exit-IP, ikke den protokol, din klient brugte til at nå proxyen. IP-baseret klassificering starter med exit-adressen og dens kontekst: ASN, klassificering som hosting, ISP eller mobilselskab, omdømme og kendte VPN-, Tor- eller proxyintervaller. En SOCKS5-server på en lejet VPS klassificeres derfor som datacentertrafik.
Peakhours forklaring om residential-proxyer siger: “Destinationen ser proxyens exit-IP, ikke den oprindelige kilde.” SOCKS5-handshaket sker mellem din klient og relayet. Sitet modtager en almindelig forbindelse fra relayets adresse.
Peakhours side om proxydetektion nævner, hvor klassificering typisk begynder: omdømme, ASN, geolokation, klassificering som hostingudbyder, kendte VPN- og Tor-exits og tidligere misbrug. Ingen af disse signaler kommer fra protokollen. Samme side siger: “Datacenterintervaller er som regel lettere at identificere ud fra IP- og ASN-kontekst.”
Fraudlogix' IP-opslagsdata klassificerer en adresse ud fra signaler som, om den tilhører et datacenter, dens ASN, organisation, ISP og forbindelsestype. At skifte proxyprotokol, port eller godkendelsesmetode ændrer ikke disse egenskaber ved exit-IP'en.
Ifølge Peakhours detektionsside er residential- og mobiladresser sværere at vurdere ud fra IP'en alene, fordi legitime brugere og proxytrafik kan dele dem på samme tid. De vurderes alligevel: Siden beskriver, hvordan IP-kontekst kombineres med beviser på anmodningsniveau, såsom TLS-fingerprints, browserkonsistens og adfærd. En residential-exit, der sender anmodninger for hurtigt, kan udløse en challenge, nedbremsning, blokering eller et HTTP 429-svar om rate limit.
Er en SOCKS5-proxy det samme som en VPN?
Nej. En VPN fører trafik over en netværksforbindelse via tunneling, kryptering eller begge dele. Afhængigt af klienten og routingpolitikken kan den dække al enhedens trafik eller kun udvalgt trafik. En SOCKS5-proxy videresender de applikationer, der er sat op til at bruge den, og tilføjer ingen kryptering i sig selv. Begge kan give destinationen en anden exit-IP, og den exit har stadig en underliggende netværkstype.
NIST's ordliste, med henvisning til CNSSI 4009, definerer en VPN som et netværk, der er “opbygget af et fysisk netværks systemressourcer ved hjælp af kryptering og/eller ved at tunnelere det virtuelle netværks forbindelser over det reelle netværk.” Konfigureret som routerens standardtunnel for udgående trafik kan en VPN dække alle enheder bag den.
Peakhours detektionsside regner VPN-exits blandt de klassificerede kategorier, ved siden af hostingudbydere, residential-ISP'er og mobilselskaber, så brug af en VPN gør ikke i sig selv en exit til residential. Det underliggende exit-netværk afgør stadig den betegnelse. En selvhostet privacy-exit-node på en lejet server går ud fra serverens datacenteradresse.
Match målet med den betegnelse, der afgør det
Vælg betegnelsen efter målet. At omdirigere én applikations trafik er et spørgsmål om proxyprotokol. At tunnelere og kryptere en enheds trafik er et VPN-spørgsmål. At have brug for mange adresser på forbrugernetværk er et spørgsmål om IP-netværket, og der er den protokol, der bruges til at nå adressepuljen, en mindre detalje.
| Mål | Betegnelse, der afgør det | Hvad betegnelsen ikke afgør |
|---|---|---|
| Send én applikations trafik gennem et relay | Proxyprotokollen | Om exit'en ligner residential |
| Tunneler og krypter en enheds trafik | VPN'en | Exit'ens netværkstype |
| Mange adresser på forbrugernetværk | IP-netværket (residential eller mobil) | Fortroligheden af din trafik |
Handler det om ét scripts udgående adresse, er en SOCKS5-server på din egen VPS tilstrækkelig og velkendt, så længe målet accepterer datacentertrafik.

Byg på en Linux VPS med root-adgang, NVMe og AMD EPYC-kraft.
Se Linux-planerOfte stillede spørgsmål
Skjuler en SOCKS5-proxy din IP-adresse?
Set fra destinationen, ja: Sitet ser proxyens exit-IP i stedet for din. Proxyoperatøren ser din rigtige IP-adresse og al trafik, som din applikation ikke selv krypterer, så at skjule din adresse for sites betyder at stole på den, der driver proxyen.
Kan du bruge en SOCKS5-proxy og en VPN på samme tid?
Ja, de to kan lægges oven på hinanden. Når en applikation når en SOCKS5-proxy gennem en VPN-tunnel, beskytter VPN'en strækningen fra din enhed til VPN-serveren, og proxyen bestemmer den exit-IP, destinationen ser for netop den applikation. VPN'en dækker ikke strækningen mellem VPN-serveren og proxyen.
Er en residential-proxy mere sikker end en datacenterproxy?
Ikke i betydningen at beskytte din trafik. Betegnelsen residential eller datacenter ændrer, hvordan et site klassificerer exit-IP'en, og ingen af dem tilføjer kryptering. En residential-exit kan også gå gennem en forbrugerenhed eller router, hvor du som regel ikke kan verificere ejerens samtykke og sikkerhed.
Diskussion
Kommentarer
Log ind for at deltage i diskussionen.