

عندما بحثت RedAccess عن تطبيقات أُنشئت بأدوات برمجة بالذكاء الاصطناعي ونُشرت على نطاقات تلك الأدوات نفسها، وجدت أكثر من 5,000 تطبيق تكاد تخلو من أي حماية أو مصادقة. وشملت لقطات الشاشة التي شاركتها مع Wired السجل الكامل لمحادثات روبوت دردشة تابع لمتجر مع العملاء، متضمنًا أسماءهم الكاملة وبيانات الاتصال. لم تتمكن Wired من التأكد من صحة البيانات التي راجعتها. لكن التطبيقات كانت متاحة للجميع على أي حال.
قد يتجاوز تسرب بيانات العملاء في التطبيقات المبنية بالذكاء الاصطناعي حدود الشاشة المصممة بكثير بمجرد اتصال الأداة بـ Salesforce أو HubSpot أو Pipedrive أو Zoho. يعرض متتبع مسار المبيعات لوحة تضم حسابات، لكن المفتاح الذي يحتفظ به قد يفتح أكثر من ذلك بكثير. لذا تحقق من نطاق وصوله قبل إرسال الرابط إلى فريقك.
الخلاصة السريعة
- تحدد بيانات اعتماد CRM حجم أي تسرب. امنح الأداة بيانات اعتماد خاصة ومحدودة، واستخدم مستخدمًا مخصصًا بصلاحيات منخفضة عندما يربط النظام الوصول بالمستخدم. خزّن بيانات الاعتماد في إعدادات بيئة الخادم أو مخزن أسرار، واسمح باستخدامها من شفرة الخادم فقط.
- لكل خطأ نشر يسرب سجلات العملاء أو مسار المبيعات أو الأسعار إصلاح تطبقه بتعليمة قابلة للنسخ واللصق. تنفذ أداة البرمجة بالذكاء الاصطناعي التغيير، ثم تجري بنفسك اختبارًا قصيرًا للتأكد من نجاحه.
- يعتمد مكان تشغيل الأداة على ما تفعله داخل CRM. يمكن تشغيل أدوات القراءة فقط على خادم يتحكم فيه الفريق، عبر شبكة خاصة أو خلف تسجيل دخول الشركة. أما الأدوات التي تكتب إلى CRM فتُعرض أولًا على تقنية المعلومات أو مسؤول النظام.
- حيثما تنطبق GDPR وCCPA، فإنهما تشملان نسخة بيانات العملاء في الأداة وكل خدمة ترسل إليها البيانات. معظم أدوات المبيعات والدعم ليست عالية المخاطر وفق قانون الذكاء الاصطناعي الأوروبي. وأبرز الاستثناءات المتعلقة بالعملاء قرارات ائتمان الأفراد، وتقييم مخاطر أو تسعير تأمين الحياة أو الصحة، والذكاء الاصطناعي الذي يستنتج مشاعر العميل من وجهه أو صوته.
ما الذي يمكن أن يصل إليه مفتاح CRM مسرب؟
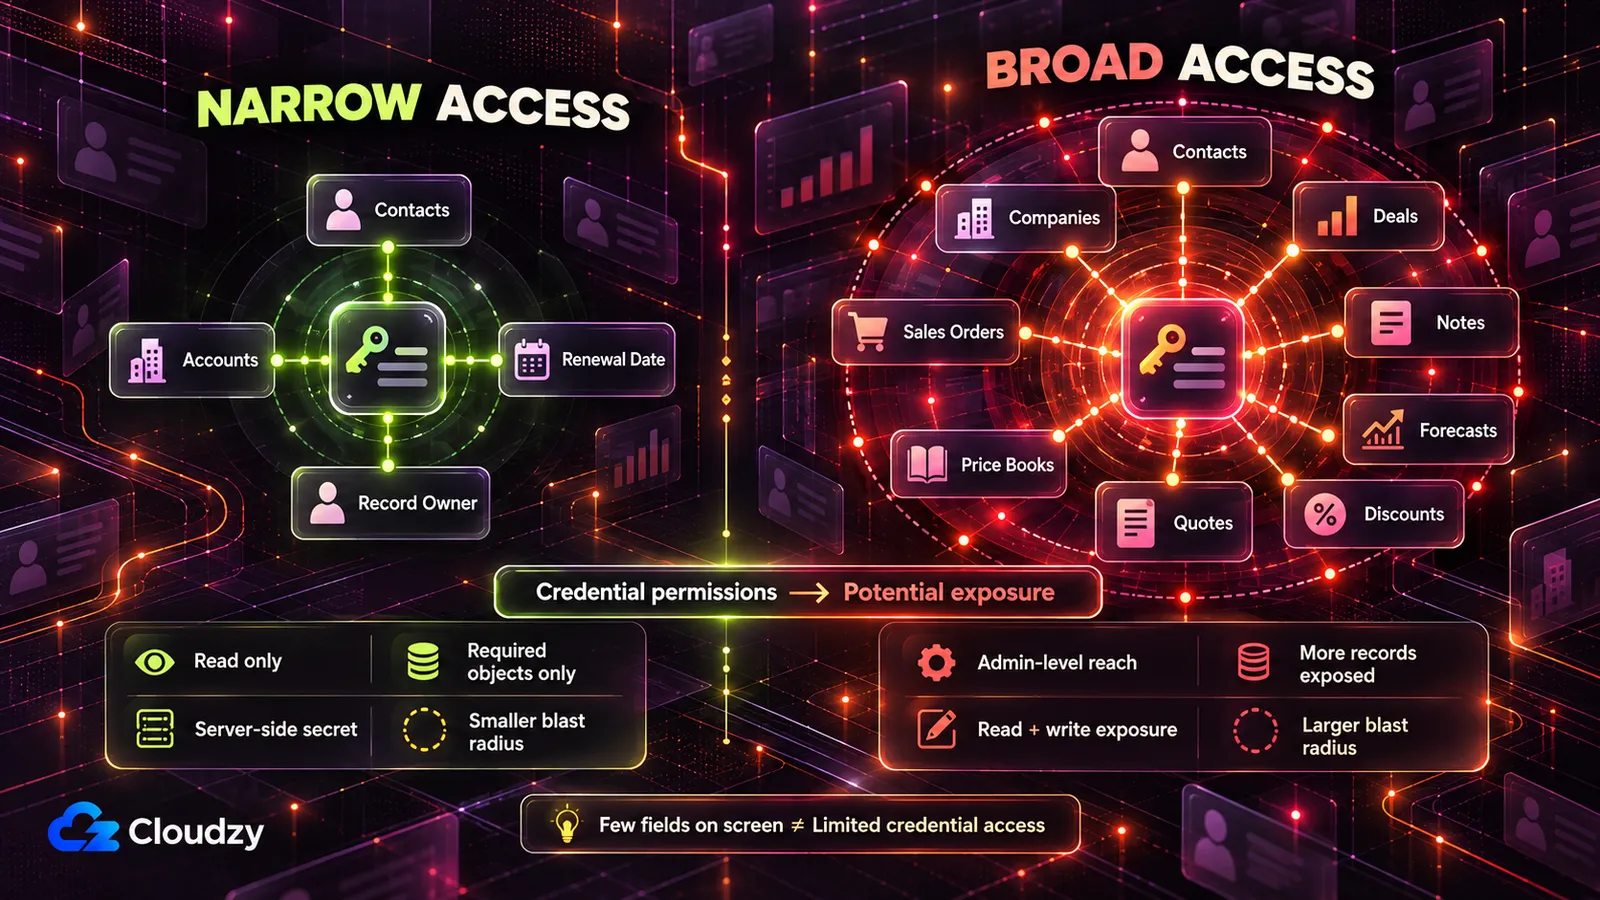
يصل مفتاح API مكشوف لنظام CRM إلى كل ما يستطيع مستخدمه أو تطبيقه الوصول إليه، لا إلى ما تعرضه لوحة المعلومات فقط. في Salesforce وPipedrive، يمكن لمفتاح حساب مسؤول قراءة جميع جهات الاتصال والحسابات والصفقات التي يراها ذلك المسؤول وتعديلها عادةً. وتحمل مفاتيح HubSpot وZoho نطاقات الصلاحيات الممنوحة لها، بينما يغطي نطاق المجموعة في Zoho كل ما يمكن لمستخدمه فعله.
إليك كيفية منح كل نظام من الأنظمة الأربعة هذا الوصول وكيفية تضييقه. ويعني نطاق الصلاحيات، أو scope، في الجدول التالي قائمة الإجراءات التي تسمح بها بيانات الاعتماد.
| CRM | بيانات الاعتماد وصلاحيات الوصول التي تحملها | ما تفتحه الصلاحيات الواسعة | الإعداد الأكثر تقييدًا |
|---|---|---|---|
| Salesforce | اتصال OAuth عبر تطبيق متصل أو تطبيق عميل خارجي يتصرف بصفة مستخدم Salesforce واحد | مع full، جميع البيانات التي يستطيع المستخدم الوصول إليها؛ ومع api، حسابه عبر REST API وBulk API 2.0 |
مستخدم مخصص بصلاحيات للكائنات التي تقرؤها الأداة فقط؛ اطلب api وليس full |
| HubSpot | Service Key للتكاملات الجديدة داخل الحساب، أو رمز وصول قائم لتطبيق خاص قديم | كل ما تم اختياره، مثل قراءة وكتابة جهات الاتصال والشركات والصفقات | نطاقات كائنات للقراءة فقط مثل crm.objects.contacts.read للكائنات المعروضة وحدها؛ مع إبقاء sensitive وhighly_sensitive معطلين |
| Pipedrive | رمز API شخصي «مرتبط بمستخدم وشركة محددين، ويمنح الوصول إلى جميع بيانات المستخدم» | كل ما يستطيع ذلك المستخدم رؤيته | رمز صادر من مستخدم Pipedrive مخصص لا يرى إلا ما تحتاجه الأداة |
| Zoho CRM | رمز OAuth تتبع نطاقاته الصيغة service_name.scope_name.operation_type |
مع نطاق مجموعة مثل ZohoCRM.modules.ALL، القراءة والإنشاء والتحديث والحذف في العملاء المحتملين وجهات الاتصال والحسابات والصفقات وعروض الأسعار وقوائم الأسعار وأوامر البيع والفواتير |
نطاقات قراءة لكل وحدة، مثل ZohoCRM.modules.contacts.READ |
يستخدم كل صف مصطلحات المورّد نفسه. ويضيف مرجع نطاقات Salesforce أن full «يشمل جميع النطاقات الأخرى». وتعد HubSpot التطبيقات الخاصة قديمة الآن وتوصي بـ Service Keys للتكاملات الجديدة بين الأنظمة؛ أما التطبيقات الخاصة القديمة القائمة فما زالت تستخدم مرجع النطاقات السابق، بما فيه نطاقات البيانات الحساسة لحسابات Enterprise.
صياغة Pipedrive مأخوذة من وثائق المصادقة. وتقول وثائق نطاقات Zoho إن نطاق المجموعة يمنح «وصولًا كاملًا إلى جميع الوظائف التي يستطيع المستخدم تنفيذها على السجل». ويطلب مثالها نفسه ZohoCRM.modules.ALL.
القاعدة المشتركة واحدة: تحمل بيانات الاعتماد مدى وصول المستخدم أو النطاقات الممنوحة لها. لذا امنح الأداة بيانات اعتماد تكامل مستقلة وحدّ نطاقها قدر ما يسمح CRM. وعندما يرتبط الوصول بمستخدم، استخدم مستخدمًا مخصصًا منخفض الصلاحيات بدل حساب مسؤول شخصي.
امنح صلاحية الكتابة فقط إذا احتاجتها الأداة، وعندها تصبح من مسؤولية تقنية المعلومات. لا تستخدم مطلقًا تسجيل دخول المسؤول أو رمزك الشخصي.
قد يؤدي ربط بيانات اعتماد قديمة بشخص إلى تعطلها عند مغادرته. يوضح عرض التطبيقات الخاصة القديمة في HubSpot أن إزالة المستخدم الذي أنشأ التطبيق تؤدي إلى فشل بعض طلبات API التي تستخدم رمزه. تتجنب Service Keys هذه المشكلة لأنها تخص الحساب لا موظفًا معينًا. ويسمح Pipedrive برمز API نشط واحد لكل مستخدم؛ وتغييره يوقف كل التكاملات التي تستخدمه.
بيانات الاعتماد الواسعة التي تفتح جهات الاتصال تفتح عادةً الصفقات والتوقعات أيضًا، وعروض الأسعار وقوائمها في وحدات Zoho. وبذلك تصبح الأسعار وهياكل الخصومات متاحة لكل من يحملها.
أنشئ بيانات اعتماد التكامل وحدّ أذوناتها أو نطاقاتها في شاشات إدارة CRM، أو اطلب من مسؤول النظام فعل ذلك.
أخطاء النشر التي تسرب سجلات العملاء وكيفية إصلاحها
تسرب سبعة إعدادات افتراضية بيانات العملاء من أداة مبيعات مبنية بالذكاء الاصطناعي: مفتاح CRM في الشفرة أو المتصفح، ورابط عام، ورؤية كل مندوب لجميع الحسابات، وحقول غير ضرورية، وإرسال السجلات لخدمات خارجية، وغياب سجل التصدير، ونسخة تبقى بعد طلب الحذف. وكل منها يسهّل العرض التجريبي.
| الخطأ | ما يتسرب | الحل |
|---|---|---|
| وجود مفتاح CRM في الشفرة أو المتصفح أو المحادثة | كل ما يصل إليه المفتاح؛ ومع الصلاحيات الواسعة، قاعدة العملاء كاملة بجهات الاتصال والصفقات والملاحظات، مع إمكانية تعديلها غالبًا | بيانات اعتماد تكامل محدودة على الخادم فقط، وتعطيل المفتاح القديم |
| نشر الأداة على رابط عام | بيانات الاتصال بالعملاء، مثل البريد والهاتف والعنوان وسجل الشراء، وصفحات الأسعار والخصومات، متاحة لكل من لديه العنوان، بما في ذلك المنافسون | شبكة خاصة أو تسجيل دخول الشركة أمام الأداة |
| رؤية كل مندوب لجميع الحسابات | كامل مسار المبيعات والتوقعات وقيم الصفقات؛ ويمكن لمندوب يغادر تصدير محفظة العملاء كاملة | أدوار مرتبطة بمالك سجل CRM، يفرضها الخادم على العرض والبحث والتصدير |
| سحب جميع الحقول رغم الحاجة إلى القليل | سجل الشراء وحالة الدفع وقيمة الحساب وتذاكر الدعم بتفاصيله، داخل أداة لعرض تواريخ التجديد | جلب الحقول المحددة فقط |
| إرسال سجلات العملاء إلى واجهات API للذكاء الاصطناعي وخدمات أخرى | نسخ بيانات العملاء والشرائح ودرجات العملاء المحتملين أو حالتهم إلى مزود بلا عقد | تدقيق البيانات الخارجة وتقليلها والتعاقد بشأن ما يبقى |
| غياب سجل لمن صدّر ماذا | خروج قائمة عملاء أو شريحة دون معرفة متى أو على يد من | سجل تصدير لا يستطيع التطبيق تعديله |
| احتفاظ الأداة بنسختها من سجلات العملاء | الحذف في CRM لا يشمل نسخة الأداة وتصديراتها والدرجات المشتقة منها | الاحتفاظ بأقل قدر وجعل النسخة تتبع CRM |
يمكن لأداة البرمجة بالذكاء الاصطناعي التي بنت التطبيق تنفيذ معظم هذه الإصلاحات عند طلبها. عدّل كل تعليمة أدناه وفق CRM والكائنات والأدوار لديك.
تقرير الأداة بأنها أجرت تغييرًا لا يثبت شيئًا. الاختبار أسفل كل تعليمة هو دليلك. طبّق التعليمات على الشفرة، ولا تلصق مفاتيح نشطة أو سجلات عملاء حقيقية في المحادثة.
أخرج مفتاح CRM من الشفرة والمتصفح والمحادثة
المفتاح الملصق في الشفرة أو المحادثة مكشوف. وكذلك المفتاح المخزن في متغير بيئة، أي قيمة يمررها الخادم للتطبيق عند البدء ليشير إليها الكود دون احتوائها، إذا كانت الشفرة المستخدمة له تعمل في المتصفح. وأي مفتاح يقرأه المتصفح يستطيع زائر الصفحة نسخه.
تقول وثائق Vite إن المتغيرات التي تبدأ بـ VITE_ «ستُكشف في الشفرة المصدرية للعميل». وتوضح وثائق متغيرات البيئة في Next.js أن البادئة NEXT_PUBLIC_ تدمج القيمة أيضًا في الملفات التي ينزّلها المتصفح.
يبقى المفتاح المكتوب في ملف محفوظ ضمن commit في السجل، مثلما تبقى الأسرار المثبتة داخل ملفات Compose بعد زوال الحاوية. والمستودع الخاص لا يحمي منها. وجد تقرير GitGuardian للأسرار لعام 2026 أن احتمال وجود أسرار ثابتة في المستودعات الداخلية يقارب ستة أمثال العامة. كما وجد أن نحو 28% من الحوادث يبدأ بالكامل خارج المستودعات، في أدوات مثل Slack وJira وConfluence.
اعثر على كل مفتاح API أو رمز وصول أو كلمة مرور أو سلسلة اتصال تخص Salesforce أو HubSpot أو Pipedrive أو Zoho أو أي CRM أو أداة مبيعات أخرى في هذا المشروع. افحص الشفرة وكل ملفات .env وسجل commits للمشروع.
لكل منها، اذكر:
- الملف والسطر الذي يظهر فيه
- هل هو مكتوب مباشرة في الشفرة أم يُقرأ من متغير بيئة
- هل تعمل الشفرة المستخدمة له على الخادم أم المتصفح؛ ونبّه لأي متغير يبدأ اسمه بـ VITE_ أو NEXT_PUBLIC_
لا تطبع قيم المفاتيح كاملة. اعرض أول أربعة محارف فقط من كل منها.
ثم انقل جميع طلبات CRM إلى شفرة الخادم التي تقرأ المفتاح من متغير بيئة مخصص للخادم وحده. أزل المفاتيح من الشفرة، واستبعد الملفات التي تحمل القيم الحقيقية من المستودع، واذكر التغييرات بدقة. وإذا لم تتأكد من أمر، صرّح بذلك بدل التخمين.
ملاحظة: حذف رسالة المحادثة أو commit لا يعيد سرية المفتاح. بعد لصقه أو حفظه، الحل الوحيد هو تعطيله في CRM.
تدوير المفتاح، أي إصدار مفتاح جديد وتعطيل القديم، خطوة بشرية. أنشئ بيانات اعتماد التكامل المحدودة في CRM واستعن بتقنية المعلومات لوضعها في إعدادات بيئة الخادم. ثم عطّل المفتاح القديم.
توفر HubSpot خيار Rotate and expire now لرمز تطبيق خاص تعرض للاختراق. وفي Pipedrive، تحقق مما يستخدم الرمز القديم أيضًا قبل تغييره.
مكان نسخ كلمات مرور إدارة CRM التي يستخدمها الأشخاص هو مدير كلمات مرور مثل Vaultwarden، خادم متوافق مع Bitwarden. فهو مخصص لتسجيل دخول البشر. وللتدوير المركزي لأسرار التطبيقات، انظر إلى HashiCorp Vault.
اختبار: افتح الأداة وأدوات المطور في المتصفح وابحث في جميع الملفات المحمّلة، باستخدام Ctrl+Shift+F أو Cmd+Option+F على Mac، عن أول ثمانية محارف من المفتاح الجديد. يجب ألا تظهر نتائج. ثم نفّذ إجراءً يعتمد على CRM وافحص علامة تبويب الشبكة. يجب ألا تظهر بيانات الاعتماد في عناوين الطلبات أو رؤوسها أو محتواها. ثم اطلب من مسؤول CRM تأكيد رفض المفتاح القديم، أو تحقق من حالته في إعدادات التكامل.
أزل الأداة من الرابط العام
حين تستضيف أداة الذكاء الاصطناعي التطبيق، يضعه النشر على نطاق المورّد. عثرت RedAccess على تطبيقاتها عبر عمليات بحث بسيطة في Google وBing ضمن هذه النطاقات. وصفحة الأسعار أو حاسبة الخصم هناك مقروءة للمنافس بقدر ما هي لمندوب المبيعات.
يلقي تصريح Lovable لـ Wired مسؤولية الإعداد على المنشئ، وله وجاهته. فالمنصة «تمنح المنشئين أدوات للبناء الآمن، لكن كيفية إعداد التطبيق تقع في النهاية على عاتق منشئه». تعديل إعداد النشر مسؤوليتك.
اسرد كل صفحة ومسار API وتنزيل ملف وتصدير في التطبيق. ولكل منها، أخبرني:
- هل يمكن فتحه دون تسجيل دخول
- هل يعيد بيانات عملاء أو صفقات أو أسعار
نبّه إلى كل مسار يعيد بيانات لطلب غير مسجل الدخول. لا تغيّر شيئًا الآن؛ أريد القائمة أولًا.
اختبار: افتح عنوان الأداة في نافذة خاصة على هاتف يستخدم بيانات الجوال خارج أي شبكة خاصة. يجب ألا يُحمّل أو أن يتوقف عند دخول الشركة. جرّب كل مسار يعيد بيانات عملاء أو صفقات أو أسعار بالطريقة نفسها، وتوقّع عدم ظهور بيانات.
اعرض لكل مندوب حساباته فقط
تعرض الأداة بلا أدوار مسار المبيعات كاملًا وكل قيم الصفقات والخصومات للجميع. كما تسمح لأي شخص بتصدير محفظة العملاء كاملة قبل المغادرة. الحل أدوار يفحصها الخادم وترتبط بمالك سجل CRM، مع تطبيق القاعدة نفسها على البحث والتصدير.
أضف تحكمًا في الوصول بثلاثة أدوار يفحصها الخادم عند كل طلب. إخفاء أزرار أو عناصر قوائم أو أعمدة لا يُعد فحصًا.
- المسؤول، أي مالك الأداة وعمليات المبيعات: جميع السجلات.
- المدير: السجلات التي يملكها أعضاء فريقه.
- مندوب المبيعات أو مدير الحساب: السجلات التي يرد اسمه مالكًا لها في حقل المالك داخل CRM فقط.
استمد هوية المستخدم ودوره من حسابه المسجل، لا مما يستطيع كتابته أو تغييره في الصفحة. طبّق القاعدة على نتائج البحث والقوائم والتصدير واستجابات API. ارفض أي شيء آخر باستجابة «الوصول مرفوض» (403).
عند الانتهاء، اذكر فحص الدور الذي يغطي كل صفحة ومسار، ونبّه لما لم تتأكد منه.
ملاحظة: إخفاء عنصر قائمة أو عمود ليس فحص صلاحيات. دون فحص الخادم، تبقى البيانات على بعد طلب واحد.
يمكنك تعديل أسماء الأدوار وتعريفات الفرق. تسمح بعض الفرق للمديرين برؤية كل المناطق أثناء اجتماعات التوقعات.
اختبار: أنشئ حساب مندوب تجريبي. ابحث به عن حساب تعرف أنه يخص منطقة أخرى، ويجب ألا تظهر نتيجة. صدّر قائمة الحسابات وتأكد من أنها تخص المندوب التجريبي وحده. كرر البحث كمدير تجريبي عن حساب خارج فريقه.
اجلب حقول العملاء الضرورية فقط
يحتاج متتبع التجديدات إلى التواريخ والمالكين وأسماء الحسابات. أما طلب «كل بيانات الحساب» فيجلب أيضًا سجل المشتريات وحالة الدفع ونصوص الدعم. تقليل الحقول يقلل ما قد يتسرب، ومواقع الحذف، وما يُرسل للخدمات الخارجية.
اسرد جميع الحقول في قاعدة البيانات والشفرة والشاشات والتصدير وطلبات API التي قد تحمل بيانات شخصية أو تجارية: الأسماء والبريد والهواتف والعناوين والشركة والمسمى الوظيفي وسجل الشراء وقيمة الحساب وحالة الدفع ومبالغ الصفقات والخصومات ودرجات العملاء المحتملين أو حالتهم ومحتوى الدعم وأي معرّف فريد.
لكل حقل، اذكر الشاشة أو الميزة التي تستخدمه وهل يتطلبه الغرض الأساسي. بيّن الشكوك بدل التخمين.
ثم عدّل التطبيق كي تطلب استعلامات CRM هذه الحقول فقط: [الحقول التي توافق عليها]. أزل البقية من النسخة المخزنة والشاشات والتصديرات، واذكر التغييرات بدقة.
صلاحيات أو نطاقات بيانات اعتماد التكامل قفل ثانٍ. فالبيانات التي لا يمكنه قراءتها لن تتسرب عبر خطأ في شفرة الذكاء الاصطناعي. أما تشفير قاعدة البيانات لما تخزنه فسؤال لتقنية المعلومات؛ لا يستطيع مساعد يقرأ الشفرة التأكد منه بثقة.
اختبار: صدّر بيانات الأداة كمسؤول وقارن الأعمدة بقائمة الحقول المعتمدة. يجب ألا يظهر شيء إضافي. افحص جميع الشاشات لتتأكد من اختفاء الحقول المحذوفة. احتفظ بالقائمة للاختبار التالي.
اعرف بيانات العملاء التي تغادر الأداة
تنسخ حاسبة فقد العملاء التي ترسل ملاحظات الحساب إلى API للذكاء الاصطناعي، أو حقولًا إلى سكربت تحليلات، أو تطلق webhook، سجلات العملاء خارج الأداة. وحيث تنطبق GDPR، تعد الخدمة الخارجية التي تعالج البيانات نيابة عن الشركة معالجًا يحتاج إلى عقد، كما سيأتي.
دقّق كل اتصال خارجي للتطبيق: مع OpenAI أو Anthropic أو API أخرى للذكاء الاصطناعي، ومع CRM والبريد والدردشة والتحليلات وكل webhook.
لكل اتصال، اذكر الحقول الشخصية أو التجارية المرسلة في المحتوى أو العنوان بدقة. نبّه للخدمات التي قد تخزن البيانات أو تسجلها أو تستخدمها للتدريب. ثم حدّد الاتصالات التي قد تعمل بحقول أقل أو بلا بيانات عملاء.
اختبار: افتح في كل خدمة ما زالت تتلقى بيانات قائمة الحقول أو الخصائص المستلمة، مثل خصائص المستخدم في التحليلات أو ربط حقول webhook. قارنها بالقائمة المعتمدة؛ فما خارجها ما زال يغادر الأداة. وإن لم تتوفر قائمة، اعرض اسم الخدمة وشروط معالجة البيانات على مسؤول حماية البيانات أو الخصوصية.
سجّل كل تصدير وتنزيل جماعي
يُخرج زر التصدير قائمة عملاء أو أسعار بنقرة، ودون سجل لن يعرف أحد من أخذ ماذا. تسجيل كل زيارة للوحة يطمس هذه الإشارة. سجّل التصدير والعرض الجماعي والحذف.
أضف سجلًا لكل تصدير وتنزيل وعرض يعيد أكثر من [عدد تختاره] سجل ولكل حذف. دوّن المستخدم والإجراء والسجلات أو الشريحة وعدد الصفوف والوقت.
اضبط حساب قاعدة بيانات التطبيق ليسمح بإضافة صفوف للسجل دون تعديلها أو حذفها. القراءة للمسؤولين فقط. اذكر صلاحيات قاعدة البيانات المستخدمة وما تعذر فرضه على مستواها.
يجب أن تأتي عدم قابلية التعديل من صلاحيات حساب قاعدة البيانات الذي يتصل به التطبيق ويمكن تقييده كأي حساب، لا من حسن سلوك التطبيق. والسجل نفسه بيانات شخصية لأنه يكشف من أخذ سجلات من؛ لذا يظل الاطلاع عليه للمسؤولين.
اختبار: صدّر قائمة صغيرة كمندوب تجريبي، ثم ابحث كمسؤول عن الحدث بعدد الصفوف الصحيح. اطلب من تقنية المعلومات، أو من أداة الذكاء الاصطناعي مع إظهار المخرجات، محاولة حذف الصف بحساب قاعدة بيانات التطبيق. يجب ظهور خطأ صلاحيات.
اجعل نسخة الأداة تتبع CRM عندما يطلب العميل الحذف
إذا كان CRM هو النظام المرجعي، عالج الحذف فيه أولًا. فنسخة الأداة، مثل التخزين المؤقت أو التصديرات على القرص أو الدرجات لكل عميل، موقع ثانٍ لا يصله الحذف في CRM.
الحل الواضح، زر يحذف كل شيء عن العميل بطلب واحد، خطر أيضًا إذا استطاع أي مستخدم الضغط عليه. رأيي: احتفظ بأقل نسخة ممكنة، كي يقل ما يحتاج الحذف إلى تعقبه.
عدّل التطبيق ليقرأ السجلات من CRM عند الحاجة ويخزن فقط [الحقول من قائمتك المعتمدة التي يجب أن تحتفظ بها الأداة].
اسرد جميع المواقع التي ما زالت تخزن بيانات العملاء: الجداول والتخزين المؤقت والملفات المصدرة والدرجات المشتقة والسجلات.
ثم أضف أداة حذف للمسؤولين فقط. بناءً على معرّف سجل CRM، تعرض كل موقع لبيانات العميل داخل التطبيق. وبعد تأكيد مسؤول تحذفها من الجميع، بما في ذلك الدرجات المشتقة والتصديرات المخزنة. تسجل فقط المعرّف والوقت ومن أكد والمواقع التي نُظفت. ويتلقى غير المسؤول «الوصول مرفوض».
يحدد مسؤول حماية البيانات أو الخصوصية الاستثناءات، أي ما يجب أن تحتفظ به الشركة؛ لذا لا تتناولها التعليمة.
اختبار: أنشئ جهة اتصال تجريبية ودع الأداة تجلبها، مع درجة أو تصدير إن كانت تنتجهما. احذفها في CRM، وشغّل الحذف كمسؤول وافحص كل المواقع. ثم افتح الأداة كمندوب تجريبي وتوقع «الوصول مرفوض».
أين ينبغي تشغيل أداة متصلة بنظام CRM؟
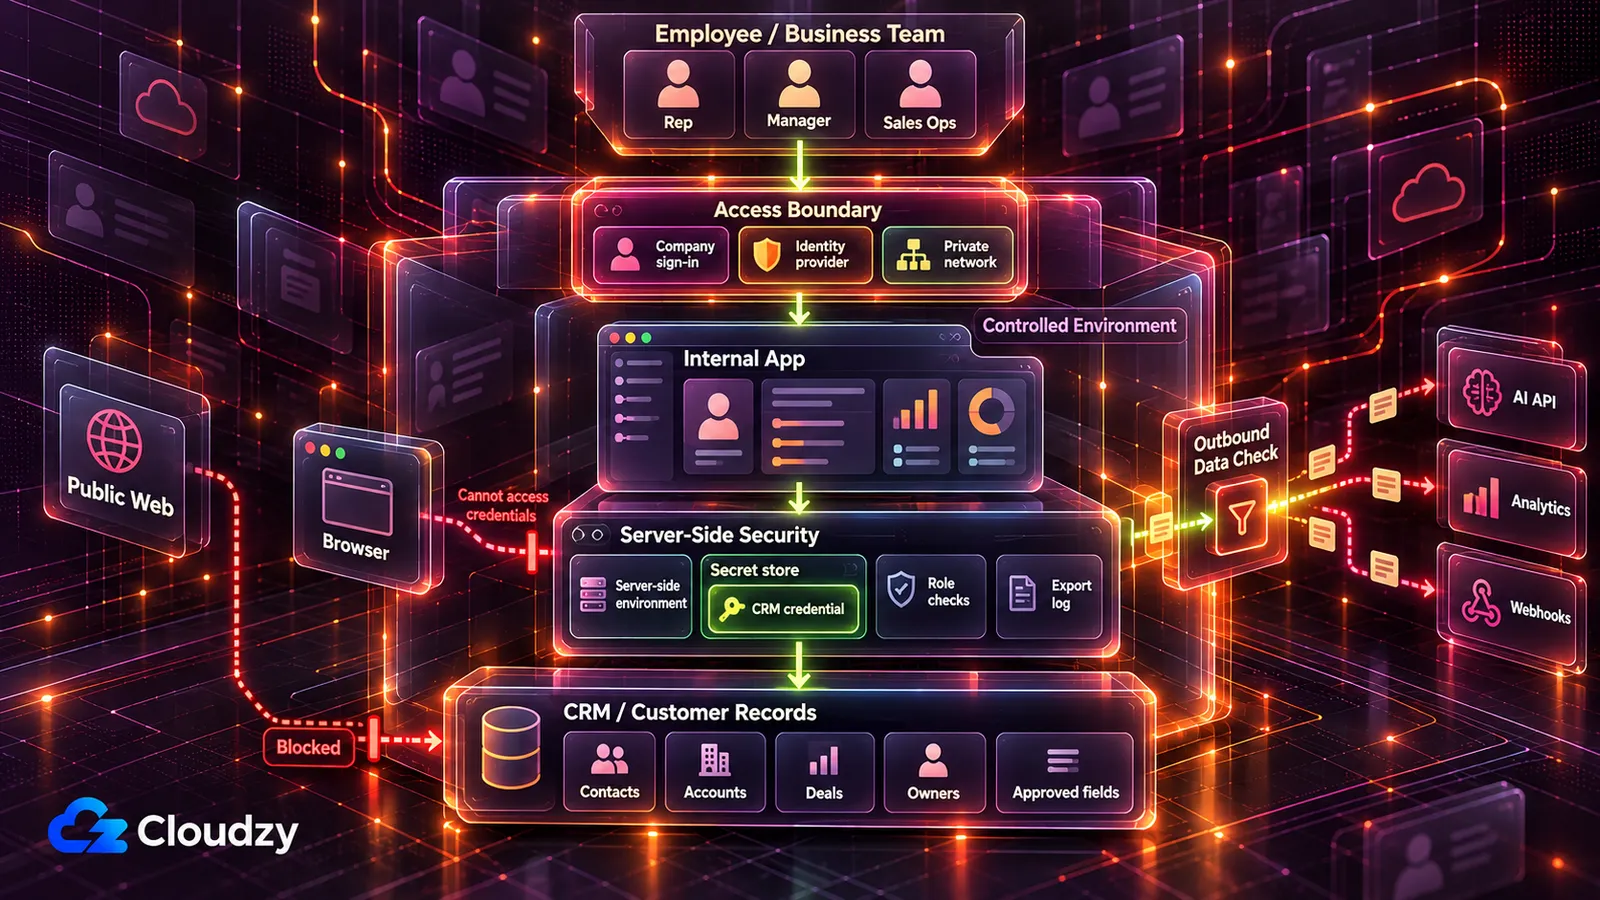
يعتمد مكان التشغيل على ما تفعله الأداة في CRM. يمكن لأداة قراءة فقط العمل على خادم يتحكم فيه الفريق، عبر شبكة خاصة أو دخول الشركة. أما الأداة التي تكتب إلى CRM فتذهب إلى تقنية المعلومات أو مسؤول النظام قبل أن يستخدمها أي شخص.
| ما تفعله الأداة في CRM | مكان التشغيل | من يوافق قبل الإطلاق |
|---|---|---|
| تعمل على سجلات نموذجية أو اصطناعية، أي مختلقة ببنية تشبه الحقيقية | استضافة أداة الذكاء الاصطناعي للبناء والعروض التجريبية | لا أحد بعد؛ تبقى السجلات الحقيقية خارجها |
| تقرأ سجلات عملاء حقيقية لفريق صغير وثابت | خادم يتحكم فيه الفريق ولا يُتاح إلا على شبكة خاصة مثل Tailscale أو WireGuard | مسؤول CRM الذي يصدر أو يعتمد بيانات اعتماد التكامل للقراءة فقط |
| تقرأ سجلات حقيقية لمندوبين موزعين أو متنقلين | الخادم نفسه خلف دخول الشركة عبر مزود هوية مثل Authentik أو Keycloak | مسؤول CRM وتقنية المعلومات لربط الدخول |
| تكتب إلى CRM: تغييرات المراحل والمالكين والحقول والتعديلات الجماعية | تُبنى وتُختبر في بيئة CRM معزولة أو حساب اختبار، وتُراجع قبل الوصول للإنتاج | تقنية المعلومات أو مسؤول CRM قبل الإطلاق |
| تقرر ائتمان فرد، أو تقيّم مخاطر أو سعر تأمين حياته أو صحته، أو تستنتج مشاعره من وجهه أو صوته | لا تُشغّل في أي مكان قبل المراجعة | تقنية المعلومات والشؤون القانونية ومسؤول حماية البيانات أو الخصوصية |
ابنِ واختبر بسجلات نموذجية حتى تعمل الأداة على خادم الفريق. ومنصة نشر مُدارة توفر الدخول والأسرار والسجلات خيار معقول للفرق التي تخصص لها ميزانية وتراجع المورّدين بالفعل.
تعني الشبكة الخاصة أن الأداة لا تستجيب من الإنترنت العام. ويتيح الدخول الموحد للمندوبين استخدام حساب الشركة الموجود الذي يتحقق منه مزود هوية. أما صفحة الدخول التي كتبها الذكاء الاصطناعي فتبقى متاحة من أي مكان، وقوتها بقدر قوة شفرتها.
يفحص Vibe Security Radar التابع لـ Georgia Tech قواعد الثغرات العامة وينبّه للعيوب المنسوبة إلى بصمة أدوات البرمجة بالذكاء الاصطناعي. أحصى 35 حالة في مارس 2026 وحده، أكثر من عام 2025 كاملًا، وذكر تجاوز المصادقة ضمن الأنواع. هذه أرقام مقال Georgia Tech المنشور في أبريل 2026.
قال الباحث Hanqing Zhao: «عندما يبني وكيل شيئًا بلا مصادقة، فليس ذلك خطأ مطبعيًا؛ إنه عيب تصميم منذ البداية». وفهمي أن القفل يجب أن يكون أمام الأداة وخارج الشفرة التي كتبها الذكاء الاصطناعي.
أسند جانب الخادم إلى مساعدة تقنية المعلومات. تعمل الأداة على VPS، أي خادم مستأجر يتحكم فيه الفريق بالكامل، تحت أداة نشر مثل Coolify أو Dokploy. تشغل أداة النشر التطبيق من شفرته وتحفظ متغيرات بيئته، بما فيها مفتاح CRM.
Tailscale أسرع في إعداد الشبكة الخاصة لكنه يشغّل خادم تنسيق خاصًا به. ويتيح Headscale، بديله مفتوح المصدر، استضافة ذلك الخادم ذاتيًا؛ أما WireGuard فيُستضاف ذاتيًا بالكامل.
لدخول الشركة، يناسب Authentik معظم البنى الداخلية الصغيرة. ويناسب Keycloak شركة لديها دليل قائم لربطه. ويضيف وكيل عكسي مثل Caddy أو Nginx Proxy Manager بروتوكول HTTPS عند إتاحة الدخول للويب. ومهما كانت البنية، يجب تعيين شخص مسؤول عن الخادم وبيانات اعتماد التكامل.
لا يزال ذلك الشخص بحاجة إلى خادم. يوفر Linux VPS لدينا وصول root، وتُنشر Coolify وTailscale وWireGuard وAuthentik وKeycloak كتطبيقات بنقرة، ليتفرغ وقت تقنية المعلومات للاختبارات. تشمل المواقع فرانكفورت وأمستردام في الاتحاد الأوروبي ولندن في المملكة المتحدة وعدة مدن أمريكية. اعرض اختيار الموقع كعامل تقييم على مسؤول حماية البيانات أو الخصوصية.
GDPR وCCPA وقانون الذكاء الاصطناعي الأوروبي لبيانات العملاء
يحدد موقع الخادم أين توجد نسخته من السجلات. ولا يحدد مكان تخزين الخدمات الخارجية للبيانات المستلمة، ولا يجعل الأداة ممتثلة بمفرده. وفي المملكة المتحدة، القانون المقابل هو UK GDPR والجهة المنظمة ICO.
GDPR: الأساس القانوني والمعالجون والمحو
إذا انطبقت GDPR على شركتك، فنسخة بيانات العملاء في الأداة مشمولة كغيرها من معالجة البيانات الشخصية «آليًا كليًا أو جزئيًا».
كل استخدام للبيانات الشخصية يحتاج أساسًا قانونيًا تقبله GDPR. قد ينطبق العقد إذا لزمت المعالجة لتنفيذ عقد مع صاحب البيانات أو لاتخاذ خطوات قبله بناءً على طلبه. وفي بيانات CRM، وخاصة جهات الاتصال بين الشركات، قد تكون المصالح المشروعة الأساس الأنسب، ويجب موازنتها بحقوق الشخص. وكلاهما في المادة 6.
الأداة استخدام جديد لبيانات تملكها الشركة أصلًا؛ فاسأل مسؤول الحماية أو الخصوصية أو المستشار القانوني إن كان الأساس القائم يغطيه.
الخدمة الخارجية التي تعالج البيانات نيابة عن الشركة معالج لتلك العملية. وغالبًا تؤدي API للذكاء الاصطناعي أو التحليلات أو الاستضافة هذا الدور، لكن يجب أن يؤكد المسؤولون عن الخصوصية أو القانون دور كل خدمة. تشترط المادة 28 معالجين يقدمون «ضمانات كافية» وعقدًا يحكم المعالجة مع كل منهم. أحضر قائمة تدقيق البيانات الخارجة.
عندما ينطبق الحق في المحو وفق المادة 17، فإنه يشمل جميع نسخ الشركة، بما فيها نسخة الأداة. ولهذا يجب أن تتبع CRM.
CCPA: حق الحذف يشمل نسخة الأداة
يمكن لمستهلكي كاليفورنيا طلب حذف المعلومات الشخصية التي جمعتها شركة مشمولة عنهم، بما في ذلك نسخة الأداة وتصديراتها. وللحق استثناءات في المادتين 1798.105(d) و1798.145 من القانون المدني، وفق صفحة CCPA للنائب العام في كاليفورنيا.
تفرض CCPA أيضًا عقودًا مكتوبة مع مزودي الخدمات والمتعاقدين تحدّ استخدامهم للمعلومات الشخصية. وتظل الشركة مسؤولة عن طلب المستهلك، بمساعدتهم حيث يلزم. وتحدد العتبات المذكورة في الأسئلة الشائعة ما إذا كانت شركتك مشمولة.
قانون الذكاء الاصطناعي الأوروبي: معظم أدوات المبيعات والدعم ليست عالية المخاطر
تقييم العملاء المحتملين وتوقعات المبيعات ودرجات حالة العملاء ولوحات الحملات وأتمتة CRM ليست ضمن استخدامات المخاطر العالية في الملحق الثالث. والاستثناءات المرتبطة بالعملاء محددة: ذكاء اصطناعي يقيّم الجدارة الائتمانية لفرد أو مخاطر أو أسعار تأمين الحياة أو الصحة، أو يستنتج مشاعر العملاء من بيانات بيومترية.
المخاطر العالية هي الفئة ذات الالتزامات الأشد. وحتى أكتوبر 2026، من المقرر تطبيق قواعد أنظمة الملحق الثالث بدءًا من 2 ديسمبر 2027. ومتطلبات الشفافية في المادة 50 نافذة بالفعل. يذكر البند 5(b) في الملحق الثالث لقانون الذكاء الاصطناعي الأوروبي أنظمة «تقييم الجدارة الائتمانية للأشخاص الطبيعيين أو تحديد درجتهم الائتمانية، باستثناء أنظمة الذكاء الاصطناعي لاكتشاف الاحتيال المالي».
ويذكر البند 5(c) «تقييم المخاطر والتسعير للأشخاص الطبيعيين في تأمين الحياة والتأمين الصحي». قد تكون هذه الأدوات عالية المخاطر وتحتاج تقنية المعلومات والشؤون القانونية قبل الإطلاق. وقد يندرج تقييم أداء مندوبيك تحت فئة التوظيف في 4(b)، وهي مسألة منفصلة للموارد البشرية والقانون.
ويذكر البند 1(c) التعرف على المشاعر، الذي تعرفه المادة 3 بأنه «تحديد أو استنتاج مشاعر أو نوايا الأشخاص الطبيعيين استنادًا إلى بياناتهم البيومترية». لذا قد تكون أداة دعم أو مكالمات تستنتج المزاج من الصوت أو الوجه عالية المخاطر، وتسلك الطريق نفسه نحو تقنية المعلومات والقانون.
ينظم القانون أنظمة الذكاء الاصطناعي. ولوحة بشفرة عادية لا تصبح نظام ذكاء اصطناعي لمجرد أن أداة ذكاء اصطناعي كتبتها. السؤال هو هل تحقق الأداة المنشورة نفسها تعريف النظام، لا هل ساعد الذكاء الاصطناعي في كتابة الشفرة.
عدم ارتفاع المخاطر لا يعني غياب القواعد. فبموجب المادة 50، يجب أن تخبر الأنظمة التي «تتفاعل مباشرة مع أشخاص طبيعيين» الناس أنهم يتعاملون مع ذكاء اصطناعي، ما لم يكن ذلك واضحًا. وروبوت دردشة العملاء ملزم بتوضيح ماهيته.
وبشكل مستقل، تفرض المادة 4 بالفعل على المزودين والجهات المستخدمة اتخاذ تدابير لتعزيز الإلمام بالذكاء الاصطناعي لدى الموظفين وغيرهم ممن يستخدمون الأنظمة نيابة عنها.
الأسئلة الشائعة
هل بناء أداة CRM باستخدام ChatGPT أو Claude آمن؟
البناء ببيانات نموذجية هو الجزء الأقل مخاطرة. تبدأ المخاطر عند إدخال بيانات اعتماد نشطة أو بيانات عملاء، وتزداد عند فتح الأداة لآخرين. قبل ذلك، أعطها بيانات اعتماد CRM محدودة في بيئة الخادم أو مخزن أسرار، تستخدمها شفرة الخادم فقط. وضعها كذلك خلف شبكة خاصة أو دخول الشركة لمنع الغرباء. وحتى يتحقق الشرطان، ابق على السجلات النموذجية.
هل تشمل GDPR لوحة داخلية لا يراها العملاء؟
إذا انطبقت GDPR على الشركة، فلا تستثنى لوحة داخلية تحمل بيانات شخصية للعملاء. تتعلق اللائحة بالمعالجة لا بمن يشاهد الشاشة، والبيانات الشخصية هي «أي معلومات تتعلق بشخص طبيعي محدد أو قابل للتحديد» وفق المادة 4. يحدد مسؤول الخصوصية أو القانون انطباقها وما إذا كان الأساس القانوني الحالي يغطي الأداة الجديدة.
هل قيم الصفقات والخصومات بيانات شخصية؟
غالبًا لا. مبالغ مسار المبيعات والتوقعات وقوائم الأسعار بيانات شركة تحميها الأدوار وسجل التصدير. لكنها قد تكون شخصية إذا تعلقت بشخص قابل للتحديد، مثل شراء مستهلك أو صاحب عمل فردي، وفق تعريف المادة 4.
ما الشركات التي تشملها CCPA؟
الشركات الهادفة للربح التي تعمل في كاليفورنيا وتحقق عتبة واحدة على الأقل. تحدد California Privacy Protection Agency عتبة إيرادات 2025 المعدلة للتضخم عند 26,625,000 دولار. وتذكر صفحة النائب العام العتبتين الأخريين: شراء أو بيع أو مشاركة معلومات شخصية تخص 100,000 مقيم أو أسرة في كاليفورنيا على الأقل، أو كسب 50% على الأقل من الإيرادات السنوية من بيع معلومات المستهلكين الشخصية أو مشاركتها. ويؤكد مسؤول الخصوصية أو القانون ما إذا كانت شركتك مشمولة.



النقاش
التعليقات
سجّل الدخول للمشاركة في النقاش.