

عندما بحثت شركة الأمن RedAccess عن تطبيقات بُنيت بأدوات برمجة بالذكاء الاصطناعي ونُشرت على الاستضافة الخاصة بتلك الأدوات، وجدت أكثر من 5,000 تطبيق تكاد تخلو من الأمن أو المصادقة. ومن الشاشات التي شاركتها مع Wired «سجلات متنوعة للمبيعات والمالية من شركات أخرى مختلفة». قد تنتهي تطبيقات فرق المالية المبنية بالذكاء الاصطناعي على عنوان مفتوح مماثل، وخلفه دفتر الأستاذ والرواتب والنتائج غير المعلنة.
ردّ Amjad Masad، الرئيس التنفيذي لـ Replit، بأن «إتاحة التطبيقات العامة عبر الإنترنت سلوك متوقع». وهو محق بشأن الآلية. بحسب قراءتي، جاء الانكشاف من إعداد للظهور ومراجعة جرى تجاوزها، وكلاهما ضمن ما يمكن لمن بنى الأداة معالجته.
الخلاصة السريعة
- قد تسرّب أداة مالية مبنية بالذكاء الاصطناعي البيانات عبر ستة أخطاء في النشر يستطيع منشئها معالجتها: رابط عام، وكلمات مرور ومفاتيح تُركت في الشيفرة أو سجل المحادثة، ووصول إداري إلى قاعدة البيانات، وترحيل إلى الدفاتر دون مُعتمِد ثانٍ، وبيانات تُرسل إلى خدمات خارجية، وتغييرات في الحسابات لم يسجّلها أحد.
- لكل خطأ إصلاح، ويمكن تطبيق معظمها عبر أداة الذكاء الاصطناعي نفسها التي بنت التطبيق، مع فحص واضح يثبت نجاح الإصلاح، مثل عملية كتابة ترفضها قاعدة البيانات أو كلمة مرور قديمة لم تعد تعمل.
- أبقِ الأداة المالية على شبكة خاصة افتراضيًا، وأضف تسجيل الدخول بحساب الشركة عندما يحتاج إليها أشخاص خارج المالية. سلّمها إلى تقنية المعلومات عندما ترحّل إلى دفتر الأستاذ دون مُعتمِد ثانٍ، أو تتعامل مع بيانات البطاقات، أو تغذي القوائم المالية الخاضعة لـ SOX بالأرقام.
- تحدّد منطقة الخادم موقع التخزين الأساسي للتطبيق على VPS، لكن النسخ الاحتياطية والسجلات وخدمات الجهات الخارجية قد تنشئ نسخًا في أماكن أخرى؛ وامتثال الإعداد ككل مسألة منفصلة. اعرض الأطر الخاصة بمنطقتك على فريق الامتثال.
أخطاء النشر التي تسرّب البيانات المالية
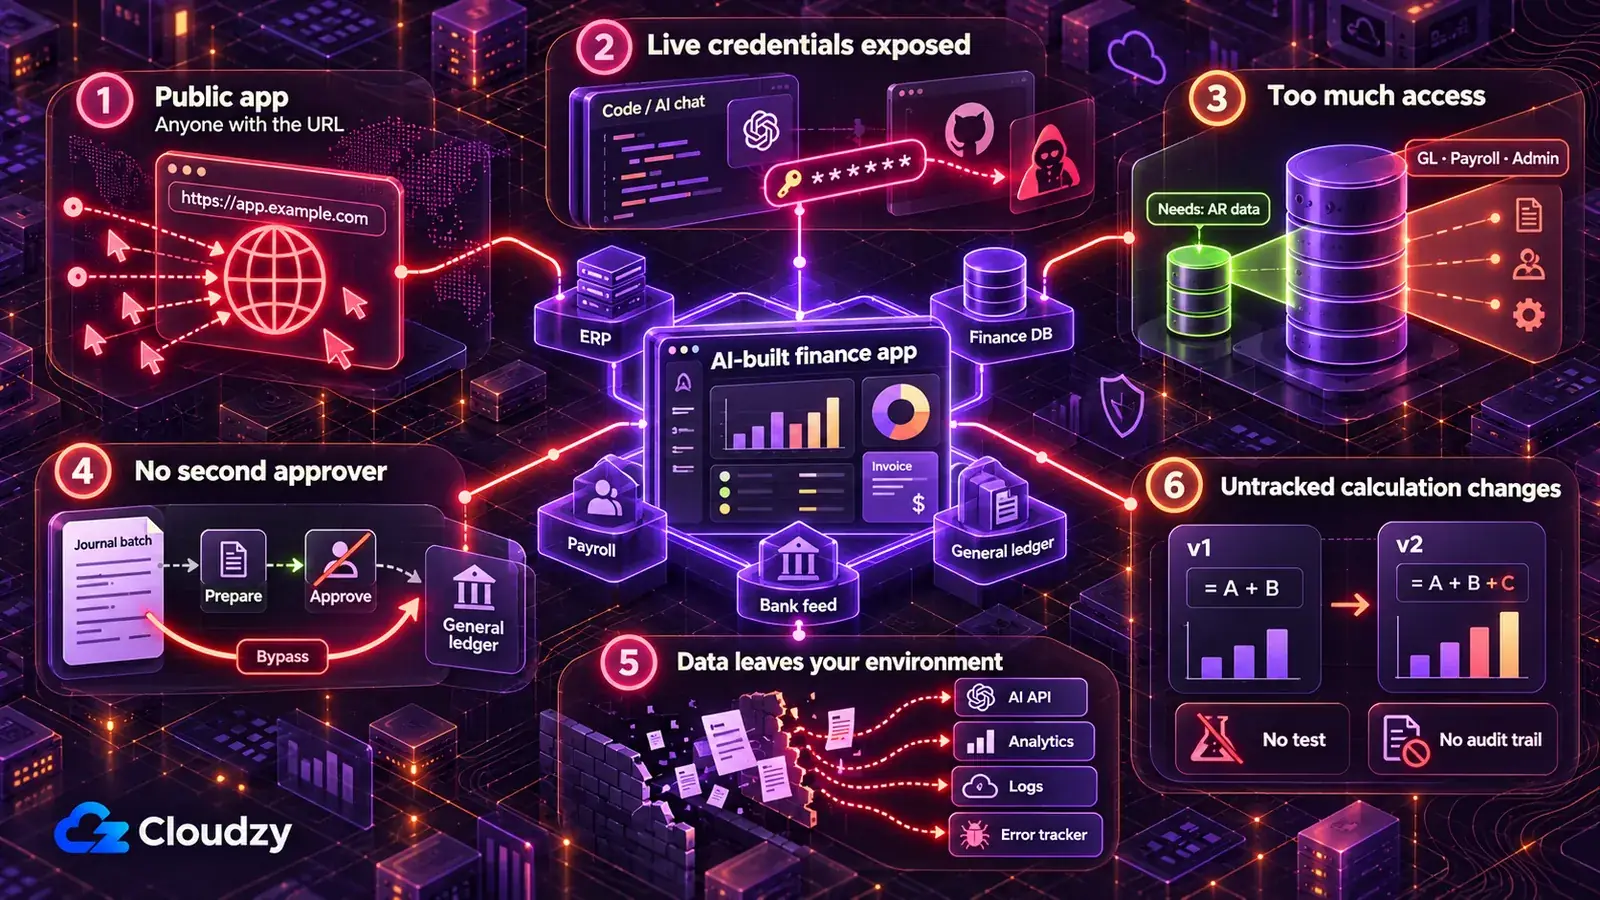
قد تسرّب أداة مالية مبنية بالذكاء الاصطناعي البيانات عبر ستة أخطاء في النشر: تركها على رابط عام، وحفظ بيانات الاعتماد في الشيفرة أو المحادثة، والاتصال بصلاحيات إدارية بينما تكفي القراءة فقط، والترحيل دون مُعتمِد ثانٍ، وإرسال البيانات المالية إلى خدمات خارجية، وتغيير الحسابات دون سجل. كلها إعدادات افتراضية تبدو مفيدة في العرض التجريبي.
يرافق كل إصلاح أدناه طلب لأداة الذكاء الاصطناعي التي بنت التطبيق؛ غيّر الحقول بين الأقواس المربعة قبل لصقه. هذه الطلبات نقاط انطلاق غير مختبرة كُتبت لهذه المقالة، وإبلاغ أداة الذكاء الاصطناعي بأنها أجرت تغييرًا لا يثبت شيئًا. الفحص أسفل كل طلب هو الدليل. شغّل الطلبات على الشيفرة ومجموعة بيانات نموذجية أو اصطناعية، ولا تلصق مطلقًا سجلات حقيقية أو مفاتيح فعلية مستخدمة في المحادثة.
ترك الأداة على الرابط العام لمنصة البناء بالذكاء الاصطناعي
يمكن لأي شخص يعرف عنوان لوحة توقعات نقدية تُركت عامة على استضافة منصة البناء بالذكاء الاصطناعي فتحها ورؤية كل ما تعرضه: أعمار الذمم الدائنة، والموازنة مقابل الفعلي، ونتائج الربع قبل إعلانها. يصف تقرير Wired عن نتائج RedAccess كيف عثر الباحثون على هذه التطبيقات بعمليات بحث بسيطة في Google وBing ضمن نطاقات مزوّدي الذكاء الاصطناعي.
لم تطلب بعض هذه التطبيقات من الزوار إلا تسجيل الدخول بأي عنوان بريد إلكتروني. تسجيل دخول يقبل أي عنوان بريد إلكتروني ليس تحكمًا في الوصول.
أزل البيانات الفعلية من استضافة المزوّد. إلى أن تعمل الأداة على خادم تتحكم فيه (يوضح القسم التالي المكان)، ابنِها واعرضها باستخدام بيانات اصطناعية أو بيئة ERP المعزولة أو شركة الاختبار إن كانت متاحة، ولا تستخدم مطلقًا تصديرًا لبيانات فعلية. أعد النشر بعد التغيير، لأن العنوان المستضاف يعرض آخر إصدار نُشر.
أنشئ مجموعة بيانات اصطناعية لهذا التطبيق تطابق الجداول والأعمدة التي يقرأها: [اذكر الجداول والأعمدة، مثل vendors, invoices, journal_lines].
استخدم أسماء مورّدين وعملاء مختلقة، وأرقام حسابات مصرفية مختلقة، ومبالغ بـ [العملة] تتصرف مثل دفاتر حقيقية: يتوازن كل قيد يومية، وتتطابق إجماليات الدفاتر الفرعية مع [حساب مراقبة الذمم الدائنة / المدينة].
وجّه التطبيق إلى هذه البيانات بدلًا من أي تصدير لبيانات فعلية، واذكر كل ملف أو إعداد غيّرته.
لا تطلب مني سجلات حقيقية.
تأكد من نجاحه: افتح العنوان المستضاف لدى المزوّد من متصفح دون تسجيل دخول، أو اطلب ذلك من زميل خارج المالية، وتأكد أنه لا يعرض إلا بيانات اصطناعية أو حاجز تسجيل دخول أو لا شيء. ثم ابحث في ملفات بيانات التطبيق والمستودع عن ثلاثة أسماء لمورّدين أو عملاء مأخوذة من ERP الفعلي؛ يجب ألا تظهر مطابقة. أخيرًا شغّل ميزان المراجعة أو عرض الملخص في التطبيق وتأكد من تساوي إجمالي المدين والدائن.
ترك بيانات اعتماد ERP وتغذية البيانات المصرفية وقاعدة البيانات في الشيفرة أو المحادثة
إذا خُزّنت هناك بيانات اعتماد فعلية، فقد يتمكن كل من يستطيع قراءة سجل المحادثة أو المستودع أو ملف إعداد MCP من استخدامها للوصول إلى ERP أو قاعدة البيانات المالية أو تكامل تغذية البيانات المصرفية. MCP هو الموصل الذي يتيح لأداة ذكاء اصطناعي مثل Claude التحدث مباشرة مع ERP أو قاعدة بيانات، وملف إعداده مكان آخر قد توجد فيه كلمة مرور.
وجد تقرير GitGuardian المسمّى State of Secrets Sprawl 2026 عددًا قدره 24,008 أسرار فريدة مكشوفة في ملفات إعداد MCP، منها 14% سلاسل اتصال بقواعد بيانات PostgreSQL. وفي عمليات commit العامة على GitHub، وجد التقرير نفسه أن عمليات commit التي شارك Claude Code في تأليفها تسرّب الأسرار بمعدل يقارب ضعف المعدل المرجعي، وأضاف أن العامل البشري لا يزال حاسمًا أيضًا.
حذف رسالة المحادثة لا يلغي الانكشاف: من يملك نسخة من المحادثة أو المستودع أو تاريخه لا تزال لديه القيمة. لكل كلمة مرور أو مفتاح أو رمز وُجد في أي من هذه الأماكن، أصدر واحدًا جديدًا في لوحة إدارة ERP أو قاعدة البيانات أو تغذية البيانات المصرفية، وعطّل القديم. هذا هو معنى تدوير بيانات الاعتماد.
يقرأ التطبيق بعد ذلك بيانات اعتماده عند بدء التشغيل من متغيرات البيئة (إعدادات مسمّاة محفوظة خارج الشيفرة)، توفرها طبقة النشر، وهي الأداة التي تبني التطبيق وتشغّله على خادمك. يمثّل HashiCorp Vault خطوة أعلى عندما تتشارك عدة أدوات الأسرار وتحتاج إلى تدويرها من مكان واحد.
يجب أن تُحفظ نسخ كلمات المرور الخاصة بالفريق في مدير كلمات مرور مخصص للأشخاص مثل Vaultwarden؛ أما التطبيق العامل فيقرأ قيمه من البيئة. ابدأ بالعثور على كل سر مكتوب مباشرة في الشيفرة المولّدة بالذكاء الاصطناعي.
دقّق هذا المشروع بحثًا عن أسرار مكتوبة مباشرة. اعثر على كل كلمة مرور ومفتاح API ورمز وصول وسلسلة اتصال، بما فيها ملفات .env ودفاتر البرمجة وملفات إعداد MCP والشيفرة التي تتصل بـ [اسم ERP / مزوّد تغذية البيانات المصرفية / قاعدة البيانات المالية].
استبدل كل قيمة في الشيفرة بمتغير بيئة مسمّى، وأعطني قائمة بأسماء المتغيرات.
تأكد من عدم إيداع أي ملف يحوي قيمًا حقيقية في المستودع، واذكر كل commit في تاريخ المستودع تظهر فيه إحدى هذه القيم.
أرني المواقع فقط. لا تطبع أي قيمة سرية.
تأكد من نجاحه: جرّب بنفسك كلمة المرور أو الرمز القديم، أو اطلب ذلك من تقنية المعلومات؛ يجب رفضه. ثم ابحث في ملفات المشروع الحالية عن القيم القديمة؛ يجب ألا تجدها. لا تتوقف المطابقة الباقية في التاريخ عن منح الوصول إلا بعد تأكيد إلغاء القيمة أو انتهاء صلاحيتها.
الاتصال بحساب المنشئ الإداري عندما تحتاج الأداة إلى القراءة فقط
يجب ألا تتمكن لوحة تعرض أعمار الذمم المدينة من تعديل دفتر الأستاذ العام. إذا اتصلت الأداة بحساب منشئها الإداري فإنها ترث صلاحياته. يمنح مفتاح Supabase السري أو مفتاح service_role القديم وصولًا مرتفع الصلاحيات إلى بيانات المشروع ويتجاوز Row Level Security، ولذلك لا ينبغي استخدامه للوصول العادي للقراءة فقط. عندئذ يكشف تقرير أُعدّ لجدول أعمار واحد دفتر الأستاذ العام كله، بما فيه جداول الرواتب.
جانب الكتابة هو حيث تصبح المسألة مكلفة. وجد فحص Symbiotic Security لـ 1,072 تطبيقًا مبنيًا بالذكاء الاصطناعي يعتمد على Supabase أن 172 تسمح لأي شخص بحذف السجلات دون مصادقة، و172 تسمح لأي شخص بتغيير السجلات الحالية، و39 تحتوي جداول يمكن لأي حامل للمفتاح العام قراءتها بالكامل.
امنح الأداة بيانات اعتماد للقراءة فقط تقتصر على الجداول التي تقرؤها. في ERP أو قاعدة البيانات يعني ذلك مستخدم تكامل مخصصًا: حسابًا منفصلًا للأداة، يقرأ الكائنات التي يحتاجها التقرير ولا شيء غيرها. في Supabase، فعّل Row Level Security (قاعدة قاعدة البيانات التي تحدّد الصفوف التي يجوز لكل طلب رؤيتها) لكل جدول مكشوف تستخدمه الأداة، وراجع صلاحيات الجداول أيضًا: فهي تحدّد ما إذا كان الدور يستطيع أصلًا إجراء select أو insert أو update أو delete. يجب ألا يملك دور التطبيق المالي المخصص للقراءة فقط عمليات كتابة لا يحتاجها. يمكن أن يكون مفتاح publishable في شيفرة المتصفح عندما تكون RLS وصلاحيات الحد الأدنى اللازمة صحيحة. تبقى المفاتيح السرية ومفاتيح service_role القديمة على الخادم، وتُخصص لمهام خلفية تحتاج فعلًا صلاحيات مرتفعة وتطبّق تفويض الوصول بنفسها.
ملاحظة: ظهور مفتاح Supabase من نوع publishable أو مفتاح anon القديم في JavaScript الصفحة أمر طبيعي. تقول وثائق مفاتيح API في Supabase إنه لا يصل إلا إلى ما تسمح به Row Level Security. المفتاح السري يتجاوز Row Level Security، لذلك يجب ألا يظهر مطلقًا في أي شيء يُرسل إلى المتصفح.
اذكر كل قراءة وكل كتابة يجريها هذا التطبيق على [اسم ERP أو قاعدة البيانات]، مجمّعة حسب الجدول أو الكائن.
غيّر التطبيق ليقرأ فقط [الجداول التي يحتاجها] ويتصل ببيانات اعتماد منفصلة للقراءة فقط تُوفَّر عبر متغير بيئة، وليس بحساب دخولي الشخصي مطلقًا.
إذا كان التطبيق يستخدم Supabase: فعّل Row Level Security لكل جدول مكشوف يتعامل معه. اذكر صلاحيات select وinsert وupdate وdelete للدورين anon وauthenticated. أزل صلاحيات الكتابة غير المطلوبة لهذا التطبيق المخصص للقراءة فقط؛ وإذا كان تطبيق إنتاج آخر يعتمد على إحداها فنبّه إليها بدل تغييرها. ثم اكتب سياسات تمنع الزوار غير المسجلين من قراءة أي شيء، وتتيح للمستخدمين المسجلين قراءة [القاعدة، مثل صفوف مركز التكلفة الخاص بهم] فقط. وتأكد ألا يظهر مفتاح سري أو service_role قديم في أي ملف يُرسل إلى المتصفح.
اذكر السياسات التي أنشأتها.
تأكد من نجاحه: باستخدام بيانات اعتماد الأداة، جرّب عملية كتابة واحدة كتعديل سجل اختبار؛ يجب رفضها. في Supabase اطلب صفوف جدول مالي دون تسجيل الدخول؛ يجب أن تكون النتيجة فارغة أو خطأ.
السماح للأداة بالترحيل إلى دفتر الأستاذ دون مُعتمِد ثانٍ
مستورد قيود يومية يرحّل مباشرة، أو مولّد ملفات مدفوعات يرسل مباشرة إلى البنك، يجعل من يشغّله المُعِدّ والمُعتمِد معًا. خطأ واحد يكرر استحقاقات شهر كامل. حقل واحد تغيّر يرسل دفعة لمورّد إلى الحساب الخطأ. هذا خرق لفصل المهام ترفضه المالية بين شخصين، ولا تستحق البرمجيات المبنية بمساعد ذكاء اصطناعي أي استثناء.
الضرر لا يبقى في التطبيق. تدخل دفعة سجلات خاطئة إلى الدفاتر، ويتطلب عكسها قيدًا تصحيحيًا وتفسيرًا عند الإقفال. وعندما ترحّل الأداة بحساب منشئها الشخصي، يحمل كل قيد مكرر اسمه.
تقرأ الأداة المبنية بالذكاء الاصطناعي وتُعدّ؛ أما الترحيل وإطلاق المدفوعات فيجريان ضمن مسار اعتماد ERP نفسه، بموافقة شخص غير الذي شغّل الأداة. كل محرك محاسبي عملت عليه يعامل القيد واعتماده كحدثين يملكهما شخصان، وتستحق الأداة المبنية بالذكاء الاصطناعي المعاملة نفسها.
عمليًا، حوّل كل ترحيل مباشر إلى قيد مسودة أو استيراد مُجهّز ينتظر الاعتماد داخل ERP. تواصل الأداة أداء العمل الممل (ربط الحقول والتحقق وبناء الدفعة)، ويبقى الاعتماد في ERP بجانب سائر الاعتمادات التي يعتمد عليها الإقفال. إذا لم يتضمن ERP خطوة اعتماد للاستيراد، يصبح ناتج الأداة ملفًا يراجعه شخص ثانٍ مقابل ملخص الدفعة ويستورده بنفسه.
الأداة التي يجب أن ترحّل آليًا أو تولّد ملفات مدفوعات أو تغيّر التفاصيل المصرفية للمورّدين مكانها لدى تقنية المعلومات، وفق شروط القسم التالي.
اذكر كل موضع ينشئ فيه هذا التطبيق [قيود يومية / فواتير / مدفوعات] أو يعدّلها أو يرحّلها في [اسم ERP].
غيّر كل موضع ليكتب التطبيق قيد مسودة أو استيرادًا مُجهّزًا يجب اعتماده في [اسم ERP] قبل الترحيل. إذا لم يتضمن [اسم ERP] خطوة اعتماد للاستيراد، فأنتج ملف استيراد بدلًا من ذلك ولا ترحّل شيئًا.
أزل أي مسار برمجي يرحّل أو يطلق دفعة مالية دون ذلك الاعتماد.
لكل دفعة سجلات، أنتج ملخصًا يحوي عدد الصفوف وإجمالي المدين وإجمالي الدائن.
اذكر كل ما لا يزال يرحّل مباشرة كي أراجعه.
تأكد من نجاحه: شغّل دفعة واحدة ببيانات نموذجية. يجب ألا يظهر أي شيء مُرحَّلًا حتى يعتمده مستخدم ثانٍ في ERP. ثم قارن ملخص الدفعة بما يعرضه ERP لها: يجب أن يتطابق تمامًا عدد الصفوف وإجمالي المدين وإجمالي الدائن. فرق صف واحد يعني فشل المطابقة وليس مسألة تقريب.
إرسال البيانات المالية إلى خدمات خارج سيطرتك
ميزة التعليق على الانحرافات التي ترسل استخراج دفتر الأستاذ العام كاملًا إلى API ذكاء اصطناعي ترسل كل سطر إلى طرف ثالث. وهناك مساران أقل وضوحًا يخرجان البيانات: سكربت تحليلات في الصفحة يبلغ مزوّده بكل زيارة، وأداة تتبّع أخطاء أو سجل يحتفظ بأجسام الطلبات كاملة؛ وقد تنتهي فيها أسطر الرواتب والتفاصيل المصرفية للعملاء والأرقام قبل إعلانها.
في أداة داخلية بنتها المالية، أبقِ النتائج غير المعلنة والرواتب خارج استدعاءات الأطراف الثالثة ما لم تُعتمَد الخدمة وتدفق البيانات المحدد صراحة عبر إجراءات المورّدين والأمن والامتثال بمؤسستك. لكل ما عدا ذلك، اذكر جميع الوجهات وأرسل لكل استدعاء الحقول التي يحتاجها فقط. هل تخزن الخدمة الخارجية ما تتلقاه أو تتدرب عليه؟ هذه مسألة لمن يوقّع اتفاقيات المورّدين، تُراجع وفق شروط ذلك المورّد نفسه. إذا أراد الفريق معرفة معدل استخدام الأداة، فإن أداة تحليلات ذاتية الاستضافة مثل Umami تُبقي مشاهدات الصفحات على خادمك.
اذكر كل موضع يرسل فيه هذا التطبيق البيانات خارج [خادمنا]، بما فيه واجهات AI API وسكربتات التحليلات وتتبع الأخطاء والبريد الإلكتروني وwebhooks وملفات السجل.
لكل وجهة، اذكر بدقة الحقول التي تتلقاها.
نبّه إلى كل ما يحوي [مبالغ الرواتب / أرقام الحسابات المصرفية / النتائج قبل إعلانها / أسماء العملاء].
لكل عنصر أشرت إليه، وضّح كيفية إرسال حقول أقل أو عدم إرسال أي حقل، ولا تنفذ التغيير إلا بعد تأكيدي.
تأكد من نجاحه: فعّل كل ميزة مرة ببيانات نموذجية فيها رقم حساب مزيف ومبلغ راتب مزيف يمكن التعرف إليهما. ابحث عن القيمتين في متتبع الأخطاء والسجلات؛ يجب ألا تجدهما. لمسار AI API اجعل التطبيق يسجّل جسم الطلب الصادر خلال التشغيل النموذجي، وابحث في السجل عن القيمتين نفسيهما؛ يجب ألا تظهر أي منهما، وألا توجد إلا الحقول التي اعتمدتها. أوقف هذا التسجيل بعد ذلك.
تغيير الحسابات دون سجل ودون مطابقة
في حاسبة استحقاقات أو أداة تحقق من جدول تدفقات الإيرادات، تكون الشيفرة هي الضابط الرقابي. غيّر معادلة واحدة فتتغير الأرقام التي تصل إلى الإقفال معها؛ ودون إدارة إصدارات لا يستطيع أحد بيان من غيّر ماذا ومتى.
في موضوع لشركة محاسبين قانونيين CPA على r/ClaudeAI عن أدواتها الداخلية المبنية باستخدام Claude Code، عبّر معلّق عن الحد بوضوح: «'محاسب + claude code' يعمل إلى أن تصل إلى متطلبات مسار التدقيق. هذا هو السقف الفعلي».
ثبّت سلوك اليوم قبل تغيير أي شيء؛ فبعد تثبيت المخرجات يمكن تحسين المنطق دون أن تنحرف الإجماليات دون ملاحظة. احتفظ بالشيفرة في إدارة إصدارات تسجّل كل تغيير مع كاتبه وتاريخه.
اكتب اختبارات تشغّل الأداة على ملف نموذجي ثابت وتقارن النتائج بخط أساس مسجّل، فتضطر الشيفرة لاجتياز المطابقة قبل إصدار أي تغيير. الاختبار المثبّت يحمي ما يسجّله، بما فيه الأخطاء؛ لذلك طابق إجماليات خط الأساس مع إجماليات ERP لتلك الفترة قبل الوثوق بها.
اشترط مراجعة شخص ثانٍ لأي تغيير في منطق الحساب، وطابق كل تشغيل إنتاجي مع إجماليات ERP نفسه.
ضع هذا المشروع تحت إدارة إصدارات إن لم يكن كذلك، واذكر الملفات التي تحوي منطق الحساب.
اكتب اختبارات تشغّل التطبيق على [ملف نموذجي] وتسجّل مخرجات اليوم: أعداد الصفوف والإجماليات حسب [الحساب / الكيان / الفترة].
قبل حفظ المخرجات المسجلة، أرني الإجماليات كي أطابقها مع [اسم ERP] عن [الفترة].
أي تغيير يبدّل إحدى هذه الإجماليات يجب أن يجعل اختبارًا يفشل.
لا تغيّر منطق الحساب أثناء كتابة الاختبارات.
تأكد من نجاحه: غيّر حسابًا عمدًا، مثل قاعدة تقريب، وتأكد من فشل اختبار. تراجع عن التغيير وتأكد من نجاح جميع الاختبارات مجددًا.
شبكة خاصة افتراضيًا، ودخول الشركة عند الحاجة لمستخدمين أكثر، وتقنية المعلومات لدفتر الأستاذ
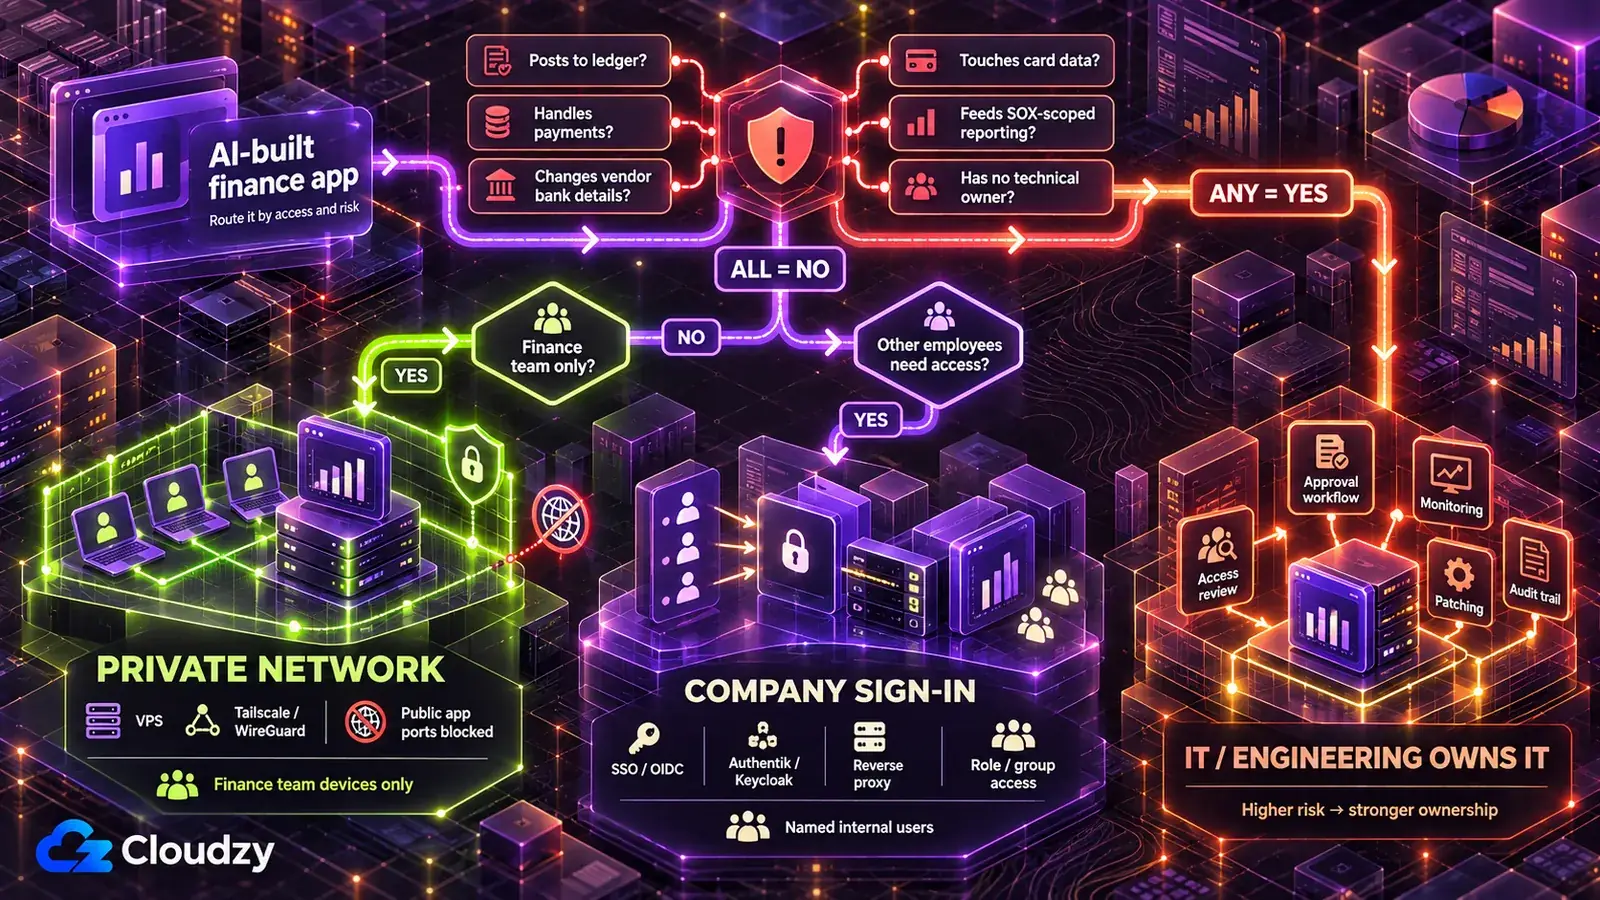
لا تبقى البيانات المالية الفعلية مطلقًا على استضافة أداة الذكاء الاصطناعي. لنشر تطبيق مالي مبني بالذكاء الاصطناعي بأمان لفريق المالية وحده، ضعه على خادم تتحكم فيه، لا يمكن الوصول إليه إلا عبر شبكة خاصة. أضف دخول الشركة عندما يحتاج إليه أشخاص خارج الفريق، وسلّمه إلى تقنية المعلومات إذا تحقق أي شرط في القائمة أدناه.
VPS خادم افتراضي مستأجر تتحكم في نظام تشغيله ومجموعة برمجياته. تربط شبكة خاصة (تسمى tailnet لدى Tailscale) الأجهزة المعتمدة بذلك الخادم. لإبعاد الأداة عن الإنترنت المفتوح، لا يزال عليك حظر الوصول الوارد العام إلى التطبيق، مثلًا بجدار حماية الخادم، وإتاحته فقط عبر واجهة VPN أو tailnet. يحتفظ مزوّد الهوية بحسابات مستخدمي الشركة، والوكيل العكسي حارس أمام التطبيق يمرّر كل طلب عبر تسجيل الدخول أولًا.
| مستوى النشر | من يستطيع الوصول | الاستخدامات المناسبة | ما يشغّله |
|---|---|---|---|
| الشبكة الخاصة فقط | فريق المالية، عبر أجهزتهم الخاصة | مساعدات المطابقة، وتوقعات النقد، وقوائم تحقق الإقفال، وكل ما يعرض أرقامًا قبل إعلانها | VPS مع طبقة نشر مثل Coolify أو Dokku، لا يُتاح إلا عبر Tailscale أو WireGuard |
| دخول الشركة أمام التطبيق | أشخاص محددون في الشركة، مثل مسؤولي الموازنات ورؤساء الأقسام | عروض الموازنة مقابل الفعلي، وطلبات الإنفاق | المستوى 1 مع مزوّد هوية (Authentik أو Keycloak) خلف وكيل عكسي (Caddy أو Nginx Proxy Manager) |
| تملكه تقنية المعلومات أو الهندسة | من تحددهم تقنية المعلومات | أي أداة تحقق شرطًا في قائمة التسليم لتقنية المعلومات | منصة تقنية المعلومات الخاصة |
تبقى استضافة أداة الذكاء الاصطناعي خارج الجدول للأسباب الواردة في الخطأ الأول. وكذلك منصة نشر مؤسسية مثل Northflank، تناسب المؤسسات الأكبر التي تخصص أصلًا ميزانية لمزوّدي المنصات والمراجعات التي يطلبونها. إنها تتطلب عقودًا أكثر مما تحتاجه أداة قسم يستخدمها عدد قليل من الأشخاص.
بحسب تجربتي، Tailscale أسرع الخيارين للشبكة الخاصة في الإعداد، لكن Tailscale يستضيف خدمة التنسيق بنفسه. أما WireGuard فهو الخيار ذاتي الاستضافة بالكامل.
مبرري لجعل الشبكة الخاصة هي الافتراضية: الأداة التي لا تستجيب من الإنترنت لا يمكن العثور عليها بالبحث أو مهاجمتها عبر صفحة دخولها، بينما جودة صفحة دخول كتبتها أداة ذكاء اصطناعي لا تتجاوز جودة الشيفرة التي كتبتها خلفها. إذا احتجت إتاحة التطبيق خارج الشبكة الخاصة، يضيف دخول الشركة طبقة مصادقة مُدارة أمامه، ولهذا يأتي ثانيًا.
عندما يحتاج مسؤولو الموازنات إلى الوصول، استبدل دخول الأداة نفسه بدخول الشركة، الذي يسمى أيضًا الدخول الموحد SSO: يستخدم الأشخاص حساب الشركة الذي لديهم، فيمنع تعطيله تسجيلات الدخول الجديدة. اضبط إلغاء الجلسات أو تسجيل الخروج عبر القناة الخلفية أو أعمار جلسات قصيرة بما يكفي كي لا تستمر الجلسات الحالية. يستخدم الطلب OIDC، وهو بروتوكول دخول قياسي يدعمه Authentik وKeycloak.
استبدل تسجيل الدخول الخاص بهذا التطبيق بدخول الشركة عبر [Authentik / Keycloak / مزوّد الهوية لدينا] باستخدام OIDC.
اقرأ مجموعة كل مستخدم من تسجيل الدخول.
اسمح بـ [صفحات الرواتب] لأعضاء [اسم المجموعة] فقط، وطبّق القاعدة على الخادم لكل صفحة ولكل تصدير ولكل نقطة نهاية API، وليس في القائمة فقط.
ارفض كل طلب لا يتضمن تسجيل دخول صالحًا.
تأكد من نجاحه: سجّل الدخول بحساب اختبار ليس ضمن المجموعة، واطلب مباشرة الصفحة المقيّدة وعنوان تصديرها أو API الخاص بها؛ يجب رفض الاثنين. ثم عطّل حساب الاختبار في مزوّد الهوية وتأكد أنه لا يستطيع بدء جلسة جديدة. تأكد أيضًا من إلغاء جلسة حالية أو انتهاء صلاحيتها خلال المدة التي ضبطتها.
يجب ألا تبقى بعض الأدوات لدى الفريق أصلًا. سلّم الأداة إلى تقنية المعلومات أو الهندسة إذا تحقق أي مما يلي:
- ترحّل إلى دفتر الأستاذ العام أو نظام سجلات مرجعي آخر دون اعتماد شخص في ERP.
- تولّد ملفات مدفوعات، أو تطلق مدفوعات، أو تغيّر التفاصيل المصرفية للمورّدين.
- تغذي مخرجاتها القوائم المالية لجهة مسجلة لدى SEC، مما قد يُدخل الأداة ضمن الرقابة الداخلية على التقارير المالية ICFR. اطرحها على التدقيق الداخلي قبل استخدامها في الإقفال؛ وبالنسبة للمصدرين الخاضعين للمادة 404(b) من SOX، قد يختبر المدقق الخارجي أيضًا الضوابط ذات الصلة.
- تخزن بيانات بطاقات الدفع أو تعالجها أو تنقلها.
- تقيّم الجدارة الائتمانية للأفراد.
- لن يتولى أحد في الفريق مسؤولية الترقيعات ومراجعات الوصول وإيقاف الأداة نهائيًا.
الشرط السادس أثقل مما يبدو. مع الاستضافة الذاتية، تتحمل مسؤولية التحديثات والنسخ الاحتياطية والمراقبة، والأداة المالية التي لا يصونها أحد تكون أكثر أمانًا لدى تقنية المعلومات. قد تكون تقنية المعلومات أبطأ؛ هذا ثمن الحوكمة التي تتطلبها هذه الشروط.
للمستويين 1 و2، يجب تجهيز الخادم وطبقة النشر والشبكة الخاصة، ومزوّد الهوية للمستوى 2، قبل أن يفتح أحد الأداة؛ وعلى فريق مالي بلا مهندس إعداد ذلك بنفسه. في Linux VPS لدينا تحصل على وصول root. يتاح Coolify وWireGuard بنشر بنقرة واحدة؛ يُثبّت Tailscale بمثبّته الرسمي ذي الأمر الواحد، ويعمل Authentik عبر مجموعة Docker Compose الرسمية. يمكن حينها توجيه ساعات الفريق إلى الإصلاحات أعلاه بدل بناء منظومة النشر من الصفر. تشمل مواقعنا فرانكفورت وأمستردام في الاتحاد الأوروبي، ولندن في المملكة المتحدة، وعدة مدن أمريكية، لتختار منطقة التخزين الأساسي للتطبيق على VPS؛ ويظل قبول هذا الاختيار من اختصاص الامتثال.
قواعد ينبغي مراجعتها مع فريق الامتثال حسب المنطقة
يعتمد انطباق الأطر على ما تتعامل معه الأداة وموقع الشركة والأشخاص الواردة بياناتهم. قد يخضع جدول رواتب يحوي رواتب موظفين في الاتحاد الأوروبي وجدول إيرادات يغذي القوائم المالية لشركة مدرجة في الولايات المتحدة لأطر مختلفة.
لا شيء في هذه المقالة يُعدّ مشورة قانونية. يسرد الجدول أدناه أطرًا لطرحها على فريق الامتثال، ولا يقرر ما إذا كان أي منها ينطبق عليك.
| أين / متى | إطار الامتثال | سؤال يُطرح على الامتثال | أين تقرأ عنه |
|---|---|---|---|
| الولايات المتحدة، الشركات التي تقدم تقارير إلى SEC | المادة 404 من Sarbanes-Oxley، الرقابة الداخلية على التقارير المالية ICFR | هل تغذي مخرجات هذه الأداة القوائم المالية، وهل ينبغي إدراجها في سجل ضوابطنا؟ | معيار AS 2201 الصادر عن PCAOB |
| الاتحاد الأوروبي، البيانات الشخصية (الرواتب، ومصروفات الموظفين، والتفاصيل المصرفية للعملاء) | GDPR | ما أساسنا القانوني لهذه البيانات في هذه الأداة، وهل تستوفي تدابيرها الأمنية المادة 32؟ | دليل EDPB لتأمين البيانات الشخصية |
| المملكة المتحدة، البيانات الشخصية | UK GDPR | ما أساسنا القانوني وفق UK GDPR، وهل تستوفي الأداة مبدأ الأمن؟ | دليل ICO لمبادئ حماية البيانات |
| أي مكان تدخل فيه بيانات البطاقات | PCI DSS (معيار صناعي وليس قانونًا بحد ذاته) | هل تُدخل هذه الأداة بيانات البطاقات في نطاق التطبيق، وهل يمكنها تجنب التعامل مع هذه البيانات تمامًا؟ | شرح PCI DSS لدى PCI Security Standards Council |
| الاتحاد الأوروبي، إذا قيّمت الأداة الجدارة الائتمانية للأفراد (وفق الجدول الحالي، تسري قواعد المخاطر العالية في الملحق III اعتبارًا من 2 ديسمبر 2027) | قانون الذكاء الاصطناعي للاتحاد الأوروبي، فئة المخاطر العالية (يُستثنى الذكاء الاصطناعي المستخدم لكشف الاحتيال المالي) | هل هذا نظام ذكاء اصطناعي عالي المخاطر وفق الملحق III؟ | صفحة المفوضية الأوروبية عن قانون الذكاء الاصطناعي؛ الملحق III من قانون الذكاء الاصطناعي |
| بيانات شخصية من الاتحاد الأوروبي أو المملكة المتحدة تُتاح لمتلقٍّ منفصل خارج الولاية القضائية المعنية، أو عقود عملاء تحدّد مكان السجلات | الفصل V من GDPR، وقواعد النقل الدولي البريطانية، واتفاقياتك مع العملاء | هل يمكن تخزين هذه البيانات على خادم في [الموقع]، وهل يقيّد ذلك أي عقد مع عميل؟ | دليل EDPB لنقل البيانات الدولي؛ إرشادات ICO بشأن النقل الدولي |
في صف SOX، يُعدّ AS 2201 معيار PCAOB لشهادة المدقق التي تشير إليها المادة 404(b) من قانون Sarbanes-Oxley. ويذكر الضوابط المتعلقة بقيود اليومية والتعديلات في عملية إعداد التقارير المالية لنهاية الفترة ضمن الضوابط التي يقيّمها المدقق عند معالجة مخاطر الاحتيال. خارج هذه المناطق، ابدأ بالموقع الخاص بالجهة الوطنية المنظمة لحماية البيانات. يحدّد موقع الخادم مكان تخزينه الأساسي؛ ولا يبيّن أين توجد كل نسخة احتياطية أو سجل أو نسخة لدى طرف ثالث، ولا يحقق وحده أي إطار أعلاه.
الأسئلة الشائعة
هل برمجة Vibe Coding آمنة للأدوات المالية؟
قد تكون كذلك بعد سد الثغرات التي يتركها العرض التجريبي؛ وأقرأ الأدلة على أنها مشكلة نشر أكثر منها مشكلة برمجة. الأداة المالية أخطر من مشروع شخصي لأنها تقرأ ERP ويمكنها الكتابة إلى الدفاتر. بمجرد ترحيلها دون مُعتمِد ثانٍ، أو تعاملها مع المدفوعات أو بيانات البطاقات، يصبح مكانها لدى تقنية المعلومات.
ما الذكاء الاصطناعي الخفي في المالية؟
الذكاء الاصطناعي الخفي هو أدوات ذكاء اصطناعي أو تطبيقات مبنية به تستخدم بيانات الشركة دون علم تقنية المعلومات أو موافقتها، مثل لوحة توقعات متصلة بـ ERP لم ترها تقنية المعلومات قط. وفق إعلان IBM، وجد تقرير IBM المسمّى Cost of a Data Breach Report لعام 2025 أن المؤسسات ذات المستويات العالية من الذكاء الاصطناعي الخفي بلغ متوسط كلفة الاختراق لديها 670,000 دولار أكثر من المؤسسات ذات المستوى المنخفض أو المعدوم.
ماذا ينبغي أن نعرض على التدقيق الداخلي أو المدقق الخارجي؟
قدّم أربعة أشياء قبل استخدام الأداة في الإقفال: أين تعمل ومن يستطيع الوصول إليها، وسجل التغييرات مع اختبارات مخرجاتها المثبّتة، وكيف تُعتمد القيود في ERP، وأدلة المطابقة التي تربط كل دفعة بإجماليات ERP. يحدد المدقق ما يطلبه؛ وتمنحه هذه الأشياء ما يمكن تقييمه بصورة ملموسة.
من يملك الأداة المالية المبنية بالذكاء الاصطناعي بعد رحيل منشئها؟
عيّن مسؤولًا في المالية وجهة اتصال تقنية قبل الإطلاق. شغّل الأداة ببيانات اعتماد خدمة بدل حساب منشئها الشخصي، ومرّر الوصول عبر دخول الشركة، فيمنع تعطيل حساب الموظف المغادر تسجيلات الدخول الجديدة، وتُلغى الجلسات الحالية أو تُترك لتنتهي وفق سياسة الجلسات. إيقاف الأداة نهائيًا يعني تعطيل بيانات اعتمادها، والاحتفاظ بما تتطلبه سياسة الاحتفاظ، وحذف الباقي وإيقاف تشغيلها.



النقاش
التعليقات
سجّل الدخول للمشاركة في النقاش.