

قال الباحث الأمني جويل مارغوليس لمجلة Wired: «يريد شخص من فريق التسويق إنشاء موقع إلكتروني. إنه ليس مهندسًا، وربما لا يملك إلا قدرًا ضئيلًا من الخبرة أو المعرفة بالأمن، إن كان يملك شيئًا منها». ويصف تقرير Wired نفسه كيف عثرت شركة الأمن RedAccess على أكثر من 5,000 تطبيق أُنشئ بأسلوب البرمجة بالتوجيه الحدسي، مع غياب شبه تام للأمان أو المصادقة، وكانت نحو 40 بالمئة منها تكشف بيانات حساسة. ولم تتمكن Wired من التأكد من أصالة البيانات الشخصية أو المؤسسية التي راجعتها.
تحمل التطبيقات المبنية بالذكاء الاصطناعي لفرق التسويق صورة محددة من هذه المشكلة. فالأدوات الجديرة بالإنشاء، مثل منشئ الشرائح ولوحة الحملات ومحلل A/B ومزامنة الجماهير، هي المتصلة بقائمة المشتركين، وغالبًا بالحساب الإعلاني أيضًا.
الخلاصة السريعة
- امنح كل مفتاح API لمنصة البريد وكل رمز وصول للحساب الإعلاني أضيق صلاحيات يحتاجها عمل الأداة، واحتفظ بها في الشيفرة على الخادم. لا توفر Marketing API في Mailchimp نوع مفتاح بصلاحيات أضيق، لذا تحصل مهمة القراءة فقط على تصدير محدود لا يحتوي إلا البيانات اللازمة بدلًا من المفتاح.
- تظل منصة البريد المرجع المعتمد لحالة الاشتراك. لا تعيد الأداة أبدًا اشتراك من انسحبوا، بل تحيل طلبات إلغاء الاشتراك إلى المنصة وتضمّن رابط إلغاء اشتراك يعمل في كل رسالة تسويقية ترسلها بنفسها.
- تظل البيانات المرفوعة إلى جمهور مخصص بعد تجزئتها بيانات شخصية: حدّد ما يذهب إلى منصات الإعلان وخدمات الذكاء الاصطناعي قبل إرساله، واجعل كل إلغاء اشتراك ينعكس على جمهور الإعلان.
- ينظّم GDPR الاحتفاظ بالقائمة واستخدامها، بما في ذلك الإبلاغ عن الخروقات والحق غير المشروط في الاعتراض على التسويق؛ وتنظّم ePrivacy/PECR أو CAN-SPAM أو CASL إرسال البريد، حتى عندما ترسله أداة داخلية.
أخطاء النشر التي تسرّب بيانات المشتركين أو تنتهك شروط الموافقة
عادةً ما تخطئ أداة التسويق المبنية بالذكاء الاصطناعي في التعامل مع القائمة بإحدى طريقتين: تخرج القائمة عبر مفتاح أو رابط عام أو رفع بيانات، أو تُستخدم لاستهداف أشخاص رفضوا ذلك. ويضيف رمز إعلاني بصلاحيات إدارة خطرًا منفصلًا: الإنفاق من الحساب الإعلاني للشركة.
| الخطأ | ما الذي تكشفه أو تنتهكه | ما المتطلبات التي تتعلق بها |
|---|---|---|
| مفتاح منصة بريد كامل الصلاحيات في الشيفرة أو المتصفح أو محادثة أداة الذكاء الاصطناعي | القائمة كلها قابلة للقراءة والتصدير؛ ويمكن تعديل المشتركين وإرسال الحملات باسم الشركة | خرق للبيانات الشخصية حيث ينطبق GDPR، مع الإبلاغ وفق المادة 33؛ وقوانين الإرسال إذا أُرسل البريد |
| رمز حساب إعلاني بصلاحيات إدارة، أو الرمز الشخصي لمن أنشأ الأداة | إنشاء الحملات أو تعديلها على فاتورة الشركة الإعلانية؛ وبيانات الإنفاق؛ وعضوية الجمهور بالقيمة المجزأة؛ وبيانات نماذج العملاء المحتملين مع leads_retrieval. وليس القائمة المرفوعة | شروط منصة الإعلان وفاتورة الشركة الإعلانية؛ وخرق إذا قُرئت بيانات نماذج العملاء المحتملين |
| الأداة متاحة عبر رابط عام ويرى الجميع كل شيء | صفوف المشتركين وتفاصيل الموافقة وسجل التفاعل متاحة لكل من يعرف العنوان؛ ونتائج الحملات واختبارات A/B يراها الغرباء والموظفون الذين لا يحتاجونها | خرق لبيانات الصفوف؛ وفقدان سرية أرقام الحملات |
| مزامنة أو إعادة استيراد تكتب البيانات مجددًا في القائمة | إعادة اشتراك جهات الاتصال التي ألغت اشتراكها؛ وفقدان مكان التسجيل ووقته وطريقته | حق الاعتراض وفق GDPR وقواعد الانسحاب في CAN-SPAM وCASL عند الإرسال التالي؛ وعدم القدرة على إثبات الموافقة عندما تكون هي الأساس |
| الأداة ترسل البريد التسويقي بنفسها | لا رابط لإلغاء الاشتراك ولا عنوان بريدي للمرسل ولا فحص لقائمة منع الإرسال | قواعد رسائل CAN-SPAM وCASL؛ والموافقة على الإرسال وفق ePrivacy/PECR |
| عمليات رفع الجمهور واستدعاءات الذكاء الاصطناعي ترسل القائمة إلى الخارج افتراضيًا | قوائم مجزأة لدى Meta أو Google؛ وحقول المشتركين لدى خدمات ذكاء اصطناعي وتحليلات لم يعتمدها أحد | GDPR: تظل البيانات المجزأة شخصية، وينعكس الاعتراض على الجمهور؛ وشروط Meta وGoogle لقوائم العملاء |
تستطيع أداة البرمجة بالذكاء الاصطناعي التي أنشأت التطبيق تنفيذ معظم هذه الإصلاحات عند طلبها. اعتبر كل توجيه أدناه نقطة بداية لتكييفها، واحتفظ بما تستخدمه في ملف قواعد تقرؤه أداة الذكاء الاصطناعي في كل جلسة. تقرير الأداة بأنها أجرت تغييرًا ليس دليلًا؛ الدليل هو خطوة تحقّق: أسفل كل توجيه. اطلب منها توضيح مواضع عدم اليقين بدل التخمين، ولا تلصق أبدًا مفتاحًا فعالًا أو تصديرًا للمشتركين في المحادثة.
استبدل مفتاح منصة البريد كامل الصلاحيات بأضيق مفتاح ممكن
لا يحتاج منشئ شرائح يعرض الأعداد فقط إلى مفتاح يستطيع تصدير القائمة أو إرسال حملة، لكن أوسع مفتاح في كل منصة أدناه يستطيع الأمرين. ومكانه مهم أيضًا: تحتاج شيفرة المتصفح إلى قيمة المفتاح نفسها لتنفيذ الاستدعاء، فيستطيع قراءتها كل من يحمّل الصفحة. ولا يدعم Mailchimp أصلًا استخدام API من جهة العميل.
| المنصة | ما الذي يستطيع المفتاح القياسي فعله | أضيق خيار موثّق |
|---|---|---|
| Mailchimp (Marketing API) | «تمنح مفاتيح API وصولًا كاملًا إلى حساب Mailchimp» | لا يوجد في صفحة المساعدة |
| SendGrid | Full Access: معظم نقاط نهاية API للحساب، باستثناء الفوترة وEmail Address Validation | Custom Access: نقاط نهاية مختارة بمستويات مختارة، لا تتجاوز أبدًا صلاحيات منشئ المفتاح نفسه |
| Klaviyo | مفتاح Full Access الخاص: إنشاء أي شيء على نقاط نهايته أو حذفه أو تعديله | مفتاح Read-Only أو مفتاح Custom بنطاقات مختارة |
| Mailgun | مفاتيح API للحساب: وصول كامل إلى الحساب | Domain Sending Key: نطاق واحد، للإرسال فقط؛ ودور Analyst للقراءة فقط في بعض الخطط |
| Listmonk (الإصدار v4.0.0 وما بعده) | ما يسمح به دور المستخدم وأدوار القوائم | أدوار عرض أو إدارة لكل قائمة، مع منح صلاحية الإرسال منفصلة |
يستند كل صف إلى وثائق المنصة نفسها: صفحة مساعدة Mailchimp عن مفاتيح API، وصلاحيات مفاتيح API في SendGrid، ودليل المصادقة في Klaviyo، ووثائق مفاتيح API في Mailgun. وترد صلاحيات Listmonk في قسمه لاحقًا.
تحصل الأداة على أضيق مفتاح تسمح به مهمتها، أو لا تحصل على مفتاح. في Mailchimp، تُخدم مهمة القراءة فقط، كتقرير أو عدد أفراد شريحة، بصورة أفضل عبر تقارير المنصة نفسها أو تصدير محدود ينفذه مالك الحساب ولا يحتوي إلا الحقول المطلوبة. والثمن هو وقت شخص، وبيانات لا تتجاوز حداثتها لحظة التصدير؛ أما مهام التعديل والإرسال فتُحال إلى تقنية المعلومات أو تبقى في Mailchimp. وفي منصات أخرى، مثل ActiveCampaign أو Brevo، ابحث أولًا عن خيار مفتاح مقيّد.
يقتصر وجود المفتاح بعد ذلك على شيفرة الخادم، أي الواجهة الخلفية للأداة التي لا ينزّلها المتصفح أبدًا، ويُخزّن كمتغير بيئة: قيمة يسلّمها الخادم للتطبيق عند التشغيل وتظل خارج الشيفرة والمستودع.
اعثر على كل مفتاح API ورمز وصول وكلمة مرور وسر في هذا المشروع لمنصة بريدنا، سواء Mailchimp أو Klaviyo أو SendGrid أو Mailgun أو Listmonk أو غيرها، ولكل منصة إعلان، سواء Meta أو Google Ads أو LinkedIn أو غيرها. استخدم ماسح أسرار محليًا أو طريقة معتمدة من تقنية المعلومات لفحص الشيفرة وملفات البيئة وسجل المستودع. لا ترسل مطلقًا القيم السرية الأصلية أو محتويات ملفات البيئة أو سجلًا يحتوي بيانات اعتماد إلى خدمة ذكاء اصطناعي خارجية. قدّم للذكاء الاصطناعي نتائج محجوبة القيم الحساسة فقط، تشمل مواقع الملفات ونوع بيانات الاعتماد المكتشفة. ولكل منها، بيّن:
- الملف والسطر
- هل القيمة مكتوبة في الشيفرة أم مقروءة من متغير بيئة
- هل الشيفرة التي تستخدمها تعمل على الخادم أم في المتصفح
اعرض الأحرف الأربعة الأولى فقط من أي قيمة. لا تطبع مفتاحًا أو رمزًا كاملًا أبدًا.
ضع أعلى أولوية لأي بيانات اعتماد تستطيع إرسال البريد أو تعديل المشتركين أو إدارة حساب إعلاني.
ثم انقل كل استدعاء يتطلب مفتاح API خاصًا أو رمز وصول إلى شيفرة الخادم التي تقرأ بيانات اعتمادها من متغير بيئة خاص بالخادم فقط. أبقِ في المتصفح الاستدعاءات العامة الموثقة لـAPI من جهة العميل فقط، وأزل المفاتيح الخاصة المكشوفة من الشيفرة، واستبعد من المستودع الملفات المحتوية على أسرار حقيقية. أبلغني بالتغييرات بدقة، وحدّد مواضع عدم يقينك بدل التخمين.
ملاحظة: حذف مفتاح ملصق من المحادثة أو الشيفرة لا يلغي كشفه. ألغِ صلاحيته، أي عطّله في إعدادات المنصة ليتوقف عن العمل، وأنشئ مفتاحًا جديدًا.
تحقّق: افتح الأداة واضغط F12 واختر تبويب Network، ثم استخدمها كما سيستخدمها الفريق واقرأ نطاق كل طلب. طلب المتصفح الذي يستدعي API الخاصة بمنصة البريد مباشرة علامة تحذير، لكن الوجهة وحدها لا تثبت كشف سر. افحص ترويسات الطلب والشيفرة بحثًا عن بيانات اعتماد خاصة، دون نسخ قيمها إلى محادثة ذكاء اصطناعي. تختلف طلبات SDK العامة من جهة العميل؛ فقد تستخدم بشكل مشروع معرّفات عامة بدل مفاتيح API السرية. في Klaviyo تستخدم الطلبات إلى a.klaviyo.com/client/ مفتاحًا عامًا ومكانها المتصفح، بينما يحتاج طلب المتصفح إلى a.klaviyo.com/api/ إلى تحقيق، لأن نقطة النهاية هذه تتطلب عادةً مصادقة بمفتاح خاص. تأكد هل نُقلت فعلًا بيانات اعتماد خاصة.
يتولى شخص الباقي: أنشئ المفتاح المحدود من حساب لا يخص شخصًا واحدًا، إذ يحذف Mailchimp مفاتيح API للمستخدم عند سحب وصوله؛ وسمّه باسم الأداة، فـMailchimp يوصي بمفتاح لكل تكامل؛ واستعن بتقنية المعلومات لتخزينه حيث تُحفظ مفاتيح الأداة. عند التدوير المخطط، حوّل الأداة إلى المفتاح الجديد قبل إلغاء القديم، لأن مفتاح Mailchimp الملغى لا يمكن تفعيله مجددًا. وإذا كان المفتاح مخترقًا بالفعل، فألغِه فورًا واستبدله. وخطّط أيضًا لانتهاء الصلاحية: مفاتيح API في Mailchimp التي تُنشأ في 22 يونيو 2026 أو بعده تنتهي بعد سنة من إنشائها.
امنح رمز الحساب الإعلاني الصلاحيات التي تستخدمها الأداة فقط
أعتبر رمز الحساب الإعلاني أعلى بيانات الاعتماد أثرًا التي يمكن أن تحملها أداة تسويق، لأنه المرتبط بالإنفاق. يستطيع رمز Meta بصلاحيات إدارة إنشاء حملات تُحمَّل تكلفتها على حساب الشركة الإعلاني أو تعديلها أو إيقافها مؤقتًا، كما يستطيع قراءة الإنفاق والأداء.
لكن ما لا يعيده هذا الرمز هو قائمة المشتركين المرفوعة إلى جمهور مخصص. يعمل دليل الجماهير المخصصة في Meta بقيم مجزأة بـSHA-256 لإضافة الأشخاص وإزالتهم: تحويل أحادي الاتجاه لكل عنوان تقارنه المنصة بسجلاتها. ولا تعيد أي نقطة نهاية موثقة قائمة مقروءة من جمهور قائم.
| ما الذي تفعله الأداة | صلاحية Meta التي تحتاجها | ما الذي يصل إليه الرمز المسرّب |
|---|---|---|
| إعداد تقارير عن الحملات | ads_read | بيانات تقارير Ads Insights للحسابات الإعلانية التي يستطيع رؤيتها |
| إنشاء الحملات أو تعديلها | ads_management | حملات وإعلانات ذلك الحساب، وتُحمّل عليه تكلفتها؛ والإنفاق والمقاييس |
| مزامنة شريحة مع جمهور مخصص | وصول إلى الحساب الإعلاني بمستوى الإدارة | إضافة الأشخاص وإزالتهم بالقيمة المجزأة؛ وليس قائمة مقروءة |
| سحب ردود إعلانات العملاء المحتملين إلى القائمة | leads_retrieval، وتدرج Meta صلاحية ads_management ضمن الصلاحيات التي تعتمد عليها | كل الحقول التي ملأها الأشخاص في نماذج العملاء المحتملين للشركة، بصورة مقروءة، إضافةً إلى الوصول بمستوى الإدارة |
يشرح مرجع صلاحيات Meta كل صلاحية ويوجّه المطورين إلى اختيار ما يحتاجه التطبيق فقط. تحصل كل أداة على رمزها الخاص من مستخدم نظام، وهو مصطلح Meta لحساب داخل Business Manager يستخدمه البرنامج، ولا يُسنَد إلا إلى الحساب الإعلاني الذي تعمل عليه الأداة. أبقِ رمز الدخول الشخصي لمنشئ الأداة خارجها، ورمز مستخدم النظام على الخادم مثل مفتاح البريد؛ ويشمل الجرد نفسه أي وصول إلى Google Ads أو LinkedIn.
اسرد كل استدعاء تنفذه الأداة إلى Marketing API في Meta أو Google Ads أو أي منصة إعلان أخرى، بما فيه الاستدعاءات عبر المكتبات المساعدة أو SDK. ولكل استدعاء، اذكر:
- الملف والسطر
- نقطة النهاية أو أسلوب SDK
- التصنيف: REPORT لقراءة المقاييس أو الإنفاق، أو MANAGE لإنشاء الحملات والإعلانات والميزانيات والجماهير أو تعديلها، أو LEADS لقراءة ردود نماذج العملاء المحتملين
- الصلاحية التي يحتاجها هذا التصنيف في المنصة
حدّد أي رمز تستخدمه أكثر من أداة وأي شيفرة ترسل رمزًا إلى المتصفح. لا تطبع قيم الرموز. وإذا لم تستطع تحديد تصنيف استدعاء، فصرّح بذلك.
تحقّق: افحص رمز اللوحة في أداة تصحيح الرموز من Meta، التي تعرض صلاحيات الرمز، وقارنها بتصنيفات التوجيه. ينبغي أن يحمل رمز لوحة التقارير ads_read فقط وألا يحمل شيئًا يدير الحساب؛ وجود تصنيف MANAGE أو LEADS في أداة تقارير نتيجة تستدعي المعالجة. ثم أكّد من إعدادات Business أن الأداة تستخدم رمز مستخدم النظام الخاص بها، لا الرمز الشخصي لمنشئها.
أغلق العنوان العام واعرض صفوف المشتركين لمسؤولي القائمة فقط
يمكن لأي شخص يجد عنوان تطبيق على استضافة أداة الذكاء الاصطناعي نفسها فتحه. وبحسب Wired، لم تتضمن بعض التطبيقات التي فحصتها RedAccess إلا حواجز تافهة، كاشتراط أن يسجّل الزائر الدخول بأي عنوان بريد إلكتروني. تناسب هذه الاستضافة عرضًا تجريبيًا بعناوين وهمية، وهي المهمة التي صُممت لها الاستضافة المجانية والأنفاق.
النصف الآخر هو ما يراه كل شخص بعد الدخول. وظيفة لوحة الحملات هي أرقام مستوى الحملة: معدلات الفتح والنقر ونتائج A/B وأحجام الشرائح. أما صفوف المشتركين وراءها، أي كل عنوان مع تفاصيل موافقته وسجل تفاعله، فهي بيانات شخصية.
الأرقام المجمعة المجهّلة على نحو سليم ليست عادةً بيانات شخصية، لكن الشرائح الصغيرة أو التقسيمات المفصلة قد تظل تسمح بتحديد الأفراد. وحتى الأرقام المجهّلة قد تكشف معلومات الشركة التنافسية، ومحلل A/B الذي يخزّن الفتح والنقر لكل شخص يحمل بيانات شخصية أيضًا. يرى الفريق المجاميع؛ ولا يرى الصفوف إلا من يديرون القائمة، ويفرض الخادم ذلك في كل طلب.
اسرد كل حقل في قاعدة بيانات التطبيق وشاشاته وصادراته وردود API يحتوي بيانات شخصية للمشتركين: عنوان البريد والاسم والهاتف والعنوان البريدي وعنوان IP والموقع وحالة الاشتراك ومصدر الموافقة ووقتها وتاريخ الاشتراك وحالة إلغائه وعمليات الفتح والنقر لكل شخص. ولكل حقل، اذكر الشاشات والصادرات التي تعرضه. حدّد كل ما لست متأكدًا منه بدل التخمين.
ثم أضف دورين يُؤخذان من الحساب المسجّل دخوله ويُفحصان على الخادم لكل صفحة وتصدير ومسار API:
- مسؤول القائمة: يستطيع رؤية صفوف المشتركين وتنفيذ التصدير
- المسوّق: لا يرى إلا أرقام مستوى الحملة وأعداد الشرائح ونتائج A/B، دون صفوف الأفراد ودون تصدير
ارفض أي وصول آخر برد «الوصول مرفوض» (403). أبلغني بالفحص الذي يحمي كل صفحة ومسار.
هل البيانات المخزنة مشفّرة على القرص؟ هذا سؤال لتقنية المعلومات؛ لا تستطيع أداة الذكاء الاصطناعي إثباته بقراءة الشيفرة.
تحقّق: أنشئ حسابًا تجريبيًا بدور المسوّق. بعد تسجيل الدخول به، افتح لوحة الحملات فتُحمّل، ثم صفحة قائمة المشتركين والتصدير؛ يجب أن يتوقف كلاهما عند «الوصول مرفوض». ثم افتح عنوان الأداة من هاتف عبر بيانات المحمول دون تسجيل دخول: لا يُحمّل شيء، أو تتوقف عند صفحة دخول الشركة.
اترك إلغاء الاشتراك وسجلات الموافقة لمنصة البريد
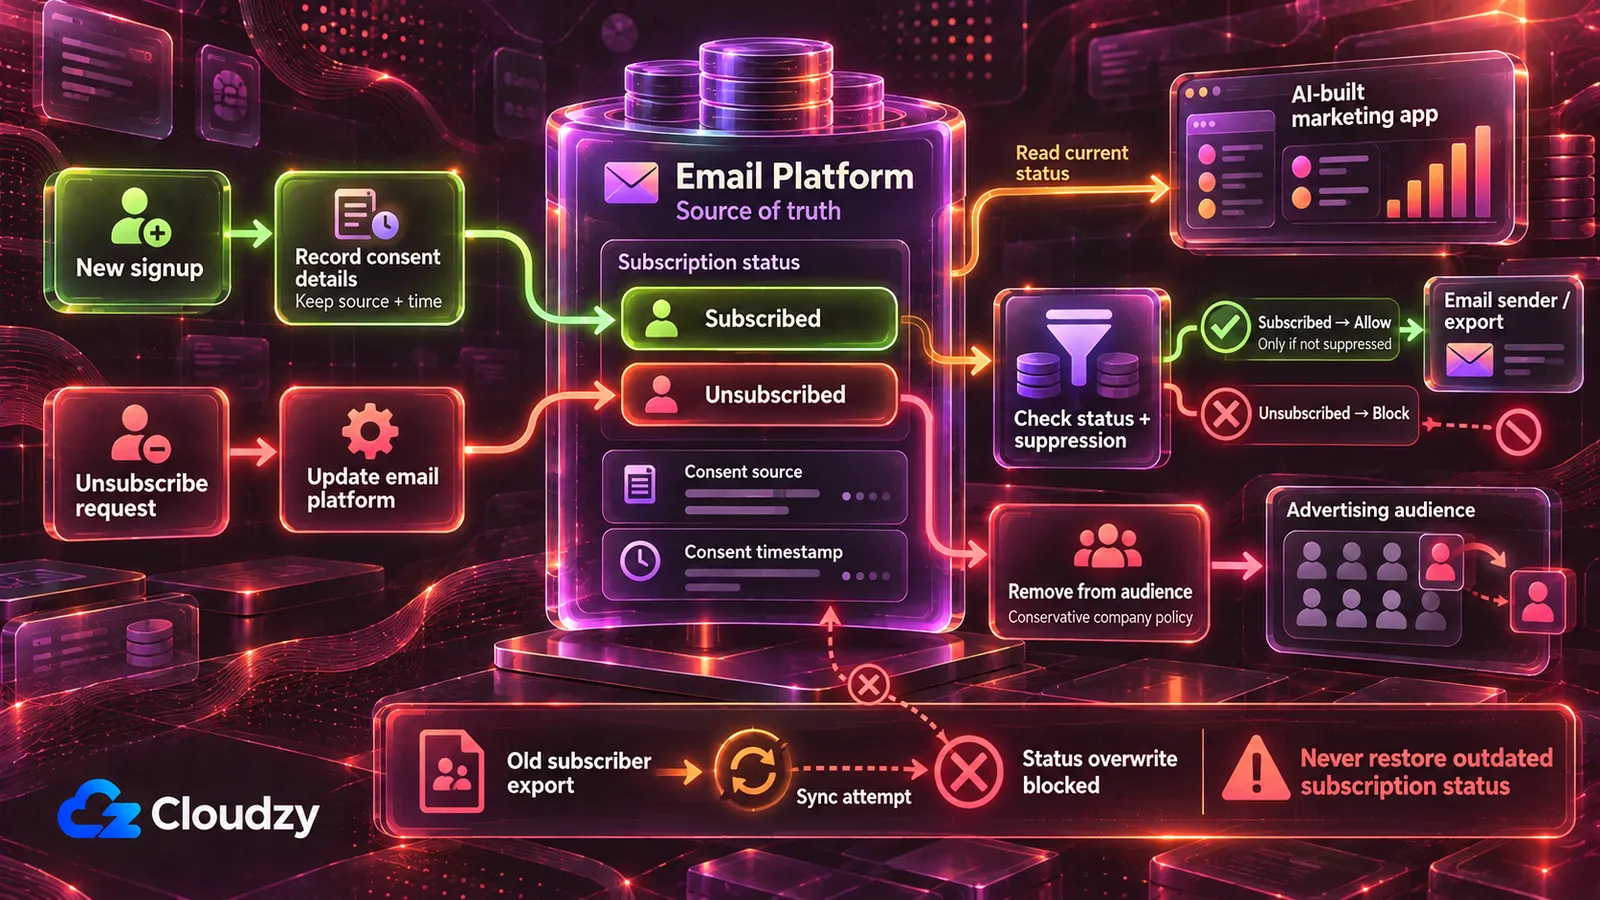
الأداة التي تحتفظ بنسختها من القائمة وتكتبها مجددًا عبر مزامنة ثنائية الاتجاه أو إعادة استيراد تصدير الشهر الماضي قد تعيد وضع شخص ألغى اشتراكه كمشترك، وتفقد سجل مكان تسجيل كل شخص ووقته وطريقته. عادةً لا تظهر إشارة في الأداة حتى يتلقى الشخص الحملة التالية، وعندها تنطبق قواعد الإرسال أدناه. تمنع ذلك أربع قواعد:
- منصة البريد هي المرجع المعتمد لحالة الاشتراك. تقرأ الأداة تلك الحالة ولا تعيد أبدًا اشتراك مشترك قائم ولا تستبدل سجله. ويمكنها تمرير طلب صريح لإلغاء الاشتراك عبر عملية الإلغاء المحددة في المنصة.
- لا يستبدل أي استيراد جماعي أو مزامنة سجلات المشتركين القائمة ولا يكتب فوق معلومات اشتراكهم وموافقتهم. قد تحدّث أداة خضعت للمراجعة حقولًا معتمدة صراحةً، مثل الوسوم، دون تغيير حالة الاشتراك. تدخل الاشتراكات الجديدة عبر نموذج التسجيل أو مسار الاستيراد الخاص بالمنصة حتى تُطبق آلية الموافقة لديها؛ ويمكن لنموذج الأداة نفسها، بعد مراجعته، إضافة مشتركين جدد مع المصدر والوقت والنموذج، لكنه لا يعيد أبدًا اشتراك جهة اتصال قائمة ولا يستبدل معلومات اشتراكها أو موافقتها.
- كل إرسال أو تصدير تنفذه الأداة يقرأ الحالة من المنصة في تلك اللحظة، لا من نسختها الخاصة. تستبعد الصادرات من ألغوا الاشتراك والممنوعين من الإرسال، أو تميّزهم كقائمة «لا ترسل» لا تُستخدم مطلقًا للإرسال.
- تنتقل حقول الموافقة، أي المصدر والوقت والنموذج أو الطريقة، سليمةً مع كل سجل تنسخه الأداة، وإلا فلا تنسخها ولا تدّعي امتلاكها.
اسرد كل موضع تكتب فيه الأداة إلى منصة البريد أو أي نسخة من قائمة المشتركين: استدعاءات API التي تنشئ المشتركين أو تحدّثهم، وعمليات الاستيراد والمزامنة وتصدير الملفات. ولكل منها، بيّن هل يستطيع:
- تغيير حالة اشتراك مشترك قائم
- الكتابة فوق سجلات المشتركين القائمة
- تضمين من ألغوا الاشتراك أو الممنوعين من الإرسال
لكل مسار يرسل البريد أو يصدّر قائمة للإرسال، بيّن مصدر حالة الاشتراك التي يقرأها: منصة البريد في تلك اللحظة، أم نسخة الأداة نفسها.
ثم عدّل الأداة بحيث لا تعيد أبدًا اشتراك جهة اتصال قائمة ولا تكتب فوق حالة اشتراكها، باستثناء تمرير طلب صريح لإلغاء الاشتراك عبر العملية المخصصة في منصة البريد؛ وألا تستبدل سجلات المشتركين القائمة بالكامل؛ وأن تقرأ الحالة من منصة البريد مباشرةً قبل أي إرسال أو تصدير؛ وأن تُبقي مصدر الموافقة ووقتها ونموذجها ملحقة بكل سجل تنسخه. أبلغني بالتغييرات وحدّد كل ما لست متأكدًا منه.
ملاحظة: يجلب التصدير القديم حالاته القديمة عند إعادة استيراده فوق القائمة، لذا قد يعود كل من ألغى اشتراكه بعد ذلك التصدير كمشترك، بحسب معالجة المنصة والأداة للاستيراد.
تحقّق: أضف مشتركًا تجريبيًا في منصة البريد ثم ألغِ اشتراكه هناك. شغّل مزامنة الأداة ومنشئ الشرائح والتصدير. يظل المشترك التجريبي ملغى الاشتراك في المنصة؛ ويغيب عن تصدير الأداة أو يحمل علامة «لا ترسل»؛ ولا يظهر في أي قائمة إرسال تنشئها الأداة.
أرسل عبر منصة البريد، أو أنشئ مسار إلغاء الاشتراك أولًا
أداة إعادة التفاعل التي تراسل القائمة مباشرةً عبر حساب SMTP أو API للبريد الخاص بالمعاملات لا تحصل على ما تضيفه منصة البريد إلى الرسائل التسويقية، كرابط الإلغاء والعنوان البريدي وفحص منع الإرسال، إلا إذا أضافت شيفرتها كل عنصر. والحل أن تتولى المنصة أو Listmonk الإرسال، بينما تنشئ الأداة الشريحة أو تشغّل حملة المنصة. الأداة التي لا بد أن ترسل بنفسها هي أداة إرسال يحيلها القسم التالي إلى تقنية المعلومات.
تحتاج هذه الأداة إلى رابط إلغاء اشتراك في كل رسالة تسويقية يظل يعمل بعد الإرسال، وإلى هوية المرسل وعنوانه البريدي في التذييل، وفق المهل في جدول قوانين الإرسال أدناه. وتحتاج كذلك إلى قائمة منع إرسال خاصة تُفحص قبل كل إرسال وتُحفظ كسجل دائم للمنع، مع نسخ احتياطية وإجراءات استعادة تمنع قاعدة مشتركين أقدم من استبدال طلبات انسحاب أحدث. ويتعامل CAN-SPAM مع رسائل المعاملات بطريقة مختلفة.
قد لا يكفي رابط في تذييل البريد للمرسلين بأحجام كبيرة. يطلب Gmail ممن يرسلون 5,000 رسالة أو أكثر يوميًا إلى حسابات Gmail الشخصية دعم إلغاء الاشتراك بنقرة واحدة وفق RFC 8058 للرسائل التسويقية ورسائل الاشتراك. ويعني ذلك إضافة ترويستي List-Unsubscribe وList-Unsubscribe-Post إلى جانب رابط الإلغاء المرئي. يجب أن تعالج نقطة نهاية الإلغاء بنقرة واحدة طلب POST؛ ولا ينبغي أن يؤدي مجرد فتح URL بطلب GET إلى إلغاء اشتراك شخص. اطلب من تقنية المعلومات التحقق من هذه المتطلبات قبل الإرسال بهذا الحجم.
أضف رابط إلغاء اشتراك إلى كل رسالة تسويقية ترسلها الأداة، مع نقطة نهاية للإلغاء خلفه.
إذا خضعت الأداة لمتطلبات Gmail للمرسلين بالجملة، فنفّذ أيضًا ترويسات الإلغاء بنقرة واحدة وفق RFC 8058، مشمولة بتوقيع DKIM صالح، ونقطة نهاية تعتمد POST. لا تشغّل الإلغاء لمجرد فتح URL أبدًا. حدّد مواضع عدم اليقين لمراجعة تقنية المعلومات.
عندما تتلقى نقطة نهاية الإلغاء طلبًا صالحًا، سواء بنقرة رابط أو إرسال نموذج أو استدعاء API:
- أضف العنوان فورًا إلى قائمة منع إرسال مخزنة منفصلةً عن جداول المشتركين
- سجّل وقت الطلب والقناة التي ورد عبرها
- إذا كانت منصة بريدنا تحتفظ بالقائمة، فأبلغها بإلغاء اشتراك العنوان أيضًا
افحص قائمة منع الإرسال قبل كل إرسال وتجاوز كل عنوان مطابق. لا تزل عنوانًا آليًا من القائمة أبدًا أثناء الاستيراد أو المزامنة أو استعادة قاعدة البيانات. احتفظ بالحد الأدنى من معلومات المنع اللازمة لاحترام الانسحاب، وفق سياسة الاحتفاظ المعتمدة للشركة، ولا تسمح أبدًا لاستيراد أو مزامنة بإعادة إضافة عنوان ممنوع. تأكد أن النسخ الاحتياطية تشمل قائمة المنع، وأن استعادة جداول المشتركين تتركها دون مساس. أضف اسم مرسلنا وعنوانه البريدي إلى تذييل كل رسالة تسويقية باستخدام عناصر نائبة سأملؤها. أبلغني بالتغييرات وعمليات الإرسال التي تشملها.
تحقّق: أضف عنوان اختبار تتحكم به إلى قائمة تجريبية، وأرسل حملة تجريبية عبر الأداة، ثم انقر رابط الإلغاء في الرسالة التي يتلقاها العنوان. يظهر العنوان الآن في قائمة منع الإرسال، وكملغى الاشتراك في منصة البريد إذا كانت تحتفظ بالقائمة. أرسل إلى القائمة التجريبية نفسها مجددًا: لا يتلقى عنوان الاختبار شيئًا.
يوفّر المسؤول عن امتثال البريد في الشركة اسم المرسل وعنوانه البريدي لتلك العناصر النائبة.
حدّد ما يغادر إلى منصات الإعلان وأدوات الذكاء الاصطناعي قبل إرساله
يرسل مساران في الشيفرة بيانات المشتركين إلى الخارج افتراضيًا: مزامنة ترفع شريحة إلى جمهور مخصص في Meta أو Google، واستدعاءات تمرّر حقول المشتركين إلى API للذكاء الاصطناعي لكتابة عناوين الرسائل أو تقييم العملاء المحتملين، أو إلى نصوص التحليلات البرمجية وخطافات الويب.
تستطيع Meta وGoogle مطابقة جماهير العملاء باستخدام معرّفات اتصال مجزأة بـSHA-256. تتطلب Data Manager API من Google توحيد صيغة عناوين البريد وأرقام الهاتف وتجزئتها قبل الإرسال، بينما تستطيع بعض عمليات الرفع عبر واجهة Google Ads تنفيذ التجزئة أثناء الرفع. التجزئة هي طريقة مطابقة المنصة للعنوان مع الملف الشخصي؛ ولا تجعل الشخص مجهول الهوية، كما توضح الأسئلة الشائعة.
في تكاملات Google Customer Match الجديدة، تحقّق من API الرفع المدعومة قبل بناء المزامنة. منذ 1 أبريل 2026، قيّدت Google طرق الرفع الأقدم في Customer Match للمستخدمين الجدد ووجّهت تلك التكاملات إلى Data Manager API.
تُلزم شروط Meta لجمهور قائمة العملاء المعلن بضمان امتلاكه الحقوق والأذونات والأساس القانوني اللازم لمشاركة البيانات. وتطلب سياسة Google Customer Match الإفصاح عن المشاركة في سياسة الخصوصية والحصول على الموافقة حيث يفرضها القانون.
للتبسيط، تعتبر الأداة كل إلغاء اشتراك طلبًا لإيقاف المطابقة الإعلانية أيضًا. هذه سياسة شركة متحفظة، وليست ادعاءً بأن كل إلغاء لبريد قناة محددة يوجب قانونًا الإزالة من جميع الجماهير الإعلانية.
لذلك ينبغي لمسار الرفع أخذ الشريحة التي اعتمدتها الشركة للمطابقة الإعلانية فقط؛ ويجب أن تحدّد الشركة أساسًا قانونيًا مناسبًا بتوجيه مسؤول الخصوصية أو مسؤول حماية البيانات (DPO) المعيّن، إن كان قد عُيّن. يبقى من ألغوا الاشتراك والممنوعون من الإرسال خارج كل رفع، ويُطلق الإلغاء إزالةً بالقيمة المجزأة من كل جمهور؛ ويوضح قسم GDPR أدناه السبب.
يجب أن تعتمد الشركة كل خدمة ذكاء اصطناعي أو تحليلات تتلقى بيانات المشتركين. قبل مشاركة بيانات شخصية، تأكد هل يعمل المزوّد كمعالج بيانات أم متحكم مستقل، وضع الضمانات التعاقدية المناسبة، بما فيها اتفاقية معالجة بيانات عند الحاجة.
دقّق كل استدعاء صادر تنفذه الأداة: منصات البريد، ومنصات الإعلان بما فيها رفع الجماهير، وواجهات API للذكاء الاصطناعي مثل OpenAI وAnthropic وغيرها، وأدوات التحليل وخطافات الويب. ولكل استدعاء، اسرد بدقة حقول المشتركين الظاهرة في متن الطلب أو URL. بيّن أي الاستدعاءات تستطيع أداء مهمتها بحقول أقل أو دون بيانات مشتركين إطلاقًا. واختم بقائمة أسماء كل الخدمات الخارجية لمقارنتها بالمزوّدين المعتمدين لدينا.
تحقّق: ينبغي أن يكون كل حقل مشترك يذكره التقرير لخدمة ذكاء اصطناعي أو تحليلات ضروريًا للمهمة، وأن تكون كل خدمة مسماة في قائمة الشركة المعتمدة؛ وأي خدمة ليست فيها تُحال إلى من يوقّع عقود المزوّدين.
لكل مسار في الأداة يرفع جهات اتصال إلى Meta أو Google Ads أو أي منصة إعلان أخرى:
- جزّئ عناوين البريد وأرقام الهاتف بـSHA-256 على الخادم قبل الرفع، وفق قواعد توحيد الصيغة لكل منصة
- لا ترفع إلا جهات الاتصال ضمن [الشريحة التي اعتمدتها شركتك للمطابقة الإعلانية]
- استبعد من ألغوا الاشتراك والممنوعين من الإرسال وقت الرفع
- عندما تلغي جهة اتصال اشتراكها، أرسل طلب إزالة قيمتها المجزأة إلى كل جمهور رُفعت إليه
- سجّل كل رفع وإزالة مع الوقت والجمهور وعدد جهات الاتصال والمستخدم أو المهمة التي بدأت العملية
أبلغني بالتغييرات وحدّد كل ما لست متأكدًا منه.
تحقّق: ألغِ اشتراك جهة اتصال تجريبية تنتمي إلى شريحة مرفوعة. بعد المزامنة التالية للأداة، افحص إرسال طلب إزالة إلى كل جمهور معني. أكّد أن كل منصة إعلان عالجت الإزالة بنجاح، لا مجرد أن الأداة سجّلتها أو أرسلتها. حدّد الإزالات الفاشلة أو المكتملة جزئيًا لإعادة المحاولة ومراجعة تقنية المعلومات.
ما تفعله الأداة بالقائمة يحدّد مكان تشغيلها
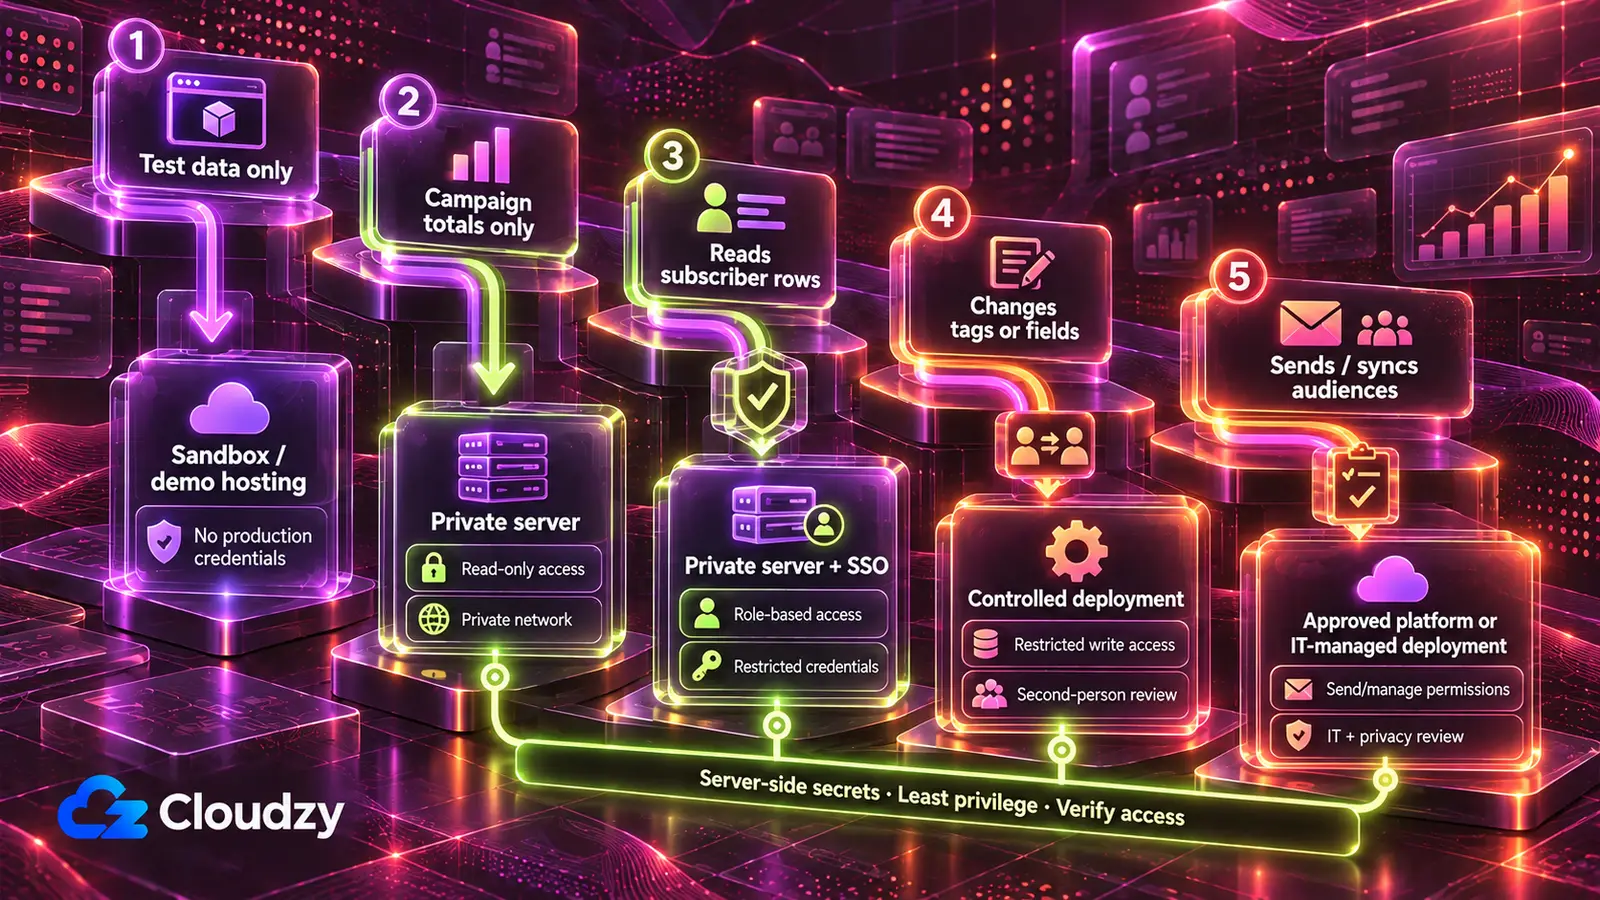
تعمل الأداة التي تعرض أرقام الحملات فقط على خادم يتحكم به الفريق ولا يُتاح إلا عبر شبكة خاصة؛ وتضيف الأداة التي تعرض صفوف المشتركين تسجيل دخول الشركة لأن الأدوار تعتمد عليه. أما الأداة التي ترسل بريدًا تسويقيًا أو تزامن جماهير الإعلان فتبقى ضمن ميزات المنصات نفسها، أو تُحال إلى تقنية المعلومات قبل أن يستخدمها أحد.
| ما الذي تفعله الأداة بالقائمة | المفتاح أو الوصول الذي تحصل عليه | مكان التشغيل |
|---|---|---|
| تعمل على مشتركين تجريبيين فقط | لا مفتاح للإنتاج؛ قائمة تجريبية أو حساب بيئة اختبار معزولة | استضافة أداة الذكاء الاصطناعي نفسها، للبناء والعروض التجريبية فقط |
| تعرض أرقام مستوى الحملة فقط | مفتاح قراءة فقط أو تقارير: ads_read في Meta، ومفتاح Read-Only في Klaviyo، وCustom Access محدود في SendGrid؛ وفي Mailchimp تصدير | خادم يتحكم فيه الفريق ولا يُتاح إلا على شبكة خاصة مثل Tailscale أو WireGuard |
| تقرأ صفوف المشتركين أو تقسّمهم إلى شرائح | مفتاح بنطاق قراءة مقصور على البيانات ونقاط النهاية اللازمة، مع قيود لكل قائمة حيث تدعمها المنصة | الخادم نفسه مع دخول الشركة ودوري مسؤول القائمة والمسوّق |
| تعدّل القائمة: الوسوم والحقول المخصصة ونموذج تسجيل يضيف مشتركين | مفتاح بنطاق كتابة مقصور على الإجراءات اللازمة والقوائم المعنية حيث تُدعم هذه القيود | الخادم نفسه بعد قراءة شخص ثانٍ لتدقيقات بيانات الاعتماد والحالة وإلغاء الاشتراك؛ نموذج التسجيل العام يواجه الإنترنت، فتحميه هذه المراجعة ومفتاح محفوظ على الخادم |
| ترسل البريد التسويقي أو تزامن جماهير الإعلان | مفتاح إرسال أو رمز بمستوى الإدارة | حملات منصة البريد وأتمتتها نفسها، أو Listmonk، أو تقنية المعلومات قبل الإطلاق؛ وتحتاج مزامنة الجماهير أيضًا إلى مراجعة خصوصية الشريحة المعتمدة |
يتبع الاعتماد الصفوف: يحتاج صفّا القراءة فقط إلى مسؤول منصة البريد لإصدار المفتاح؛ ويحتاج صف تعديل القائمة إلى مراجع ثانٍ؛ ويحتاج صف الإرسال إلى تقنية المعلومات، مع مراجعة خصوصية لرفع الجماهير.
الشبكة الخاصة تعني ألا تستجيب الأداة من الخارج إطلاقًا. يستطيع أي شخص الوصول إلى صفحة دخول كتبتها أداة الذكاء الاصطناعي، ولا تتجاوز قوتها قوة الشيفرة وراءها؛ لذلك وجدت RedAccess تطبيقات يقبل دخولها أي عنوان بريد.
قاعدتي هنا: ابدأ بالشبكة الخاصة وأضف دخول الشركة فوقها حيث تتطلبه الأدوار. وتصلح أيضًا منصة نشر مُدارة بدخول مدمج وتخزين للأسرار لفريق يدفع مقابلها بالفعل ويراجع مزوّديه.
جانب الخادم هو ما ينبغي إسناده إلى تقنية المعلومات، مع مسؤول واحد محدد بالاسم عن الخادم والمفاتيح. تعمل الأداة على VPS، أي خادم مستأجر يتحكم به الفريق بالكامل، تحت أداة نشر مثل Coolify أو Dokploy تشغّل التطبيق من شيفرته وتحتفظ بمتغيرات بيئته، بما فيها مفاتيح المنصات.
توفر الشبكة الخاصة Tailscale، الأسرع إعدادًا لكنه يعتمد على خدمة التنسيق الخاصة به التي يمكن أن يحل Headscale محلها، أو WireGuard المستضاف ذاتيًا بالكامل. ويوفّر Authentik أو Keycloak دخول الشركة، أي الدخول الموحد بحساب الشركة؛ ويضيف وكيل عكسي، مثل Caddy أو Nginx Proxy Manager، HTTPS حيث تواجه الأداة الويب.
نقل محرك البريد إلى Listmonk
بدل المفاتيح المحدودة في المنصة الحالية، يزيل المسار الآخر مفتاح المنصة التجارية بنقل القائمة والإرسال إلى مدير قوائم مستضاف ذاتيًا. يتيح Listmonk بالإصدار v4.0.0 وما بعده لكل أداة مستخدم API خاصًا بها، بدور قائمة مقصور على القوائم التي تتعامل معها.
تحصل أداة القراءة فقط على عرض قوائمها دون إرسال؛ ولا تُمنح campaigns:send وtx:send لرسائل المعاملات إلا لأداة إرسال. ويجب إبعاد ثلاث صلاحيات شديدة الخطورة عن أدوار الأدوات المقيّدة: lists:get_all وlists:manage_all اللتان تتجاوزان أدوار القوائم الفردية، وsubscribers:sql_query التي تحذّر وثائق أدوار وصلاحيات Listmonk من أنها تسمح «بالاستعلام عن جميع القوائم والمشتركين مباشرةً من قاعدة البيانات متجاوزةً صلاحيات القوائم والمشتركين الفردية». راجع أيضًا الصلاحيات الواسعة مثل subscribers:get_all وcampaigns:get_all وcampaigns:manage_all قبل وصف الأداة بأنها مقيّدة بقوائم. امنح كل مستخدم API صلاحيات مهمته فقط. صُمم Listmonk للحملات لا للأتمتة متعددة الخطوات، كما يوضح متى لا يكون Listmonk الأداة المناسبة؛ ويغطي Mautic هذه الأتمتة على النوع نفسه من الخوادم.
المقابل عمل مستمر: يصبح الفريق مسؤولًا عن مصادقة نطاق الإرسال، أي SPF وDKIM وDMARC، وعن مرحّل SMTP لتسليم البريد والتحديثات الأمنية والنسخ الاحتياطية وقابلية التسليم. إذا كانت القائمة صغيرة، أو لم يستطع أحد تولّي الخادم، أو كانت سمعة إرسال المنصة الحالية وأتمتتها تؤدي عملًا يعتمد عليه الفريق، فالبقاء فيها بمفاتيح محدودة هو القرار الأفضل.
يحتاج المساران إلى خادم يتولى أحد مسؤوليته، يشغّل أداة النشر والشبكة الخاصة، وفي مسار الاستضافة الذاتية يشغّل Listmonk مع مرحّل SMTP أيضًا. يتيح Linux VPS لدينا وصول root، وتُنشر Listmonk وMautic وTailscale وWireGuard وAuthentik كتطبيقات بنقرة واحدة. تقضي تقنية المعلومات وقتها عندئذ في الإعداد والمراجعة بدل التثبيت؛ وتظل مواكبة تحديثات كل شيء على عاتق الفريق.
تشمل المواقع فرانكفورت وأمستردام في الاتحاد الأوروبي، ولندن في المملكة المتحدة، وعدة مدن أمريكية؛ ويحدّد اختيارك موقع الأداة وأي نسخة من القائمة، وفي Listmonk موقع القائمة نفسها. الموقع معلومة تُطرح في النقاش مع DPO، لا بديل عنه، ولا يجعل الأداة ممتثلة بمفرده.
الموافقة وقواعد مكافحة الرسائل المزعجة للبريد التسويقي
GDPR وقائمة المشتركين
لا يفرض GDPR الموافقة كأساس لمعالجة التسويق المباشر؛ إذ تقول الحيثية 47 إن هذه المعالجة «يمكن اعتبارها منفّذة لتحقيق مصلحة مشروعة». وإذا اعتمد التسويق على الموافقة بدلًا من ذلك، تلزم المادة 7 الشركة بأن «تكون قادرة على إثبات» موافقة كل شخص، وأن يكون سحب الموافقة بسهولة منحها نفسها. وهذه وظيفة مصدر الموافقة ووقتها في منصة البريد.
ترد القاعدة الأشد في المادة 21 من GDPR. أيًا كان الأساس، يحق للشخص الاعتراض على التسويق المباشر في أي وقت، بما فيه التنميط المرتبط به، وعندها «لا تعود معالجة البيانات الشخصية مسموحة لهذه الأغراض». ولا يوجد اختبار موازنة للمصالح في التسويق، خلافًا لاعتراضات أخرى وفق المادة نفسها. الخيار الافتراضي الأكثر أمانًا لهذه الأداة هو اعتبار الاعتراض العام على التسويق المباشر شاملًا لاستخدامات بيانات الشخص التسويقية كلها: قائمة الإرسال وشرائح الأداة والجماهير الإعلانية. وقد يكون إلغاء الاشتراك في قناة محددة أضيق نطاقًا، لذا ينبغي أن تحدّد الشركة قواعد التفضيلات مع مسؤول الخصوصية وتضمن احترام كل طلب بالشكل المناسب.
قد تكون القائمة المسرّبة أو المعدّلة خطأً خرقًا للبيانات الشخصية. توجب المادة 33 إخطار السلطة الرقابية، أي الجهة الوطنية لتنظيم حماية البيانات، دون تأخير غير مبرر، وحيث أمكن خلال 72 ساعة من العلم بالخرق، إلا إذا كان من غير المرجّح أن يسبب خطرًا على الأشخاص. وفي المملكة المتحدة القانون المقابل هو UK GDPR الذي تنفذه ICO.
قوانين الإرسال: ePrivacy وPECR وCAN-SPAM وCASL
تتطلب قواعد ePrivacy في الاتحاد الأوروبي وPECR في المملكة المتحدة موافقة مسبقة على البريد التسويقي للأفراد، مع استثناء ضيق للموافقة الضمنية المرنة soft opt-in للعملاء الحاليين. وللمملكة المتحدة أيضًا استثناء منفصل لهذا النوع من الموافقة للأغراض الخيرية بشروط محددة؛ وتتناول المقالة التسويق التجاري. يطلب CASL الكندي موافقة صريحة أو ضمنية. ولا يتطلب CAN-SPAM الأمريكي موافقة على الإرسال؛ بل يطلب انسحابًا فعالًا يُنفَّذ خلال 10 أيام عمل، مع بيانات مرسل دقيقة وعنوان بريدي في كل رسالة.
| القانون | الموافقة على الإرسال | يجب أن تتضمن كل رسالة تسويقية أو تلتزم بما يلي | مهلة تنفيذ إلغاء الاشتراك | العقوبة القصوى |
|---|---|---|---|---|
| ePrivacy (الاتحاد الأوروبي) وPECR (المملكة المتحدة) | موافقة مسبقة لمراسلة الأفراد؛ وsoft opt-in للعملاء؛ واستثناء بريطاني منفصل للأغراض الخيرية بشروط محددة | عدم إخفاء المرسل؛ وعنوان صالح لطلبات الانسحاب؛ ومع soft opt-in وسيلة مجانية وسهلة للرفض في كل رسالة | لا مهلة ثابتة في النص | لم يُذكر مبلغ هنا |
| CAN-SPAM (الولايات المتحدة) | غير مطلوبة؛ يشمل كل البريد التجاري، بما فيه B2B | ترويسات وبيانات «من» دقيقة، وعنوان رسالة غير مضلل، وإفصاح عن الإعلان ما لم يسبق أن أعطى المتلقي موافقة صريحة مسبقة، وعنوان بريدي فعلي صالح، وآلية انسحاب تعمل | 10 أيام عمل؛ ويجب أن تظل آلية الانسحاب تعمل 30 يومًا على الأقل بعد الإرسال | حتى 53,088 دولارًا أمريكيًا لكل رسالة؛ وعقوبات جنائية لممارسات مشدّدة محددة فقط |
| CASL (كندا) | موافقة صريحة أو ضمنية | تحديد المرسل وكل من تُرسل الرسالة نيابةً عنه؛ وبيانات اتصال وآلية إلغاء اشتراك تظل كلتاهما صالحة 60 يومًا على الأقل | دون تأخير، وبحد أقصى 10 أيام عمل | حتى مليون دولار كندي للأفراد و10 ملايين للشركات، لأشد المخالفات خطورة |
يشمل استثناء soft opt-in في المادة 13 من توجيه ePrivacy بيانات الاتصال المكتسبة أثناء البيع والمستخدمة لمنتجاتك المشابهة، مع فرصة مجانية للرفض عند الجمع وفي كل رسالة. وصيغته البريطانية هي اللائحة 22 من PECR المشروحة في إرشادات ICO للتسويق بالبريد الإلكتروني. وتحظر المادة 13 أيضًا البريد التسويقي الذي يخفي المرسل أو لا يتضمن عنوانًا صالحًا لطلبات الانسحاب، وتفعل اللائحة 23 من PECR الأمر نفسه في المملكة المتحدة.
أرقام CAN-SPAM من دليل FTC لقانون CAN-SPAM، الذي يضيف أن عناوين من انسحبوا لا يجوز بيعها أو نقلها، باستثناء نقلها إلى شركة جرى التعاقد معها للمساعدة على الامتثال لـCAN-SPAM. وترد قواعد CASL في القسم 6 من CASL والقسم 11، والعقوبات في نظرة ISED العامة على CASL.
الأسئلة الشائعة
هل ينطبق GDPR على أداة نشرة بريدية أنشأتها بنفسي؟
يتوقف الجواب على مكان عمل الشركة وبيانات من تحتفظ بها الأداة، لا على طريقة إنشائها. وفق المادة 3، ينطبق GDPR على الشركة المنشأة في الاتحاد الأوروبي، وعلى شركة خارجه تعرض سلعًا أو خدمات لأشخاص داخله أو تراقب سلوكهم هناك. وتحديد خضوع شركة بعينها سؤال لمسؤول DPO لديها.
ماذا يحدث إذا تسرّب مفتاح API الخاص بنا في Klaviyo؟
يستطيع حامل مفتاح Full Access تعديل القائمة، بينما لا يتيح Read-Only إلا عرضها. أنشئ بديلًا بالنطاقات التي تستخدمها الأداة فقط؛ فـKlaviyo لا يستطيع إضافة نطاق إلى مفتاح قائم لاحقًا، لذا اخترها الآن. ألغِ المفتاح المسرّب فورًا وحوّل الأداة إلى البديل وافحص الصادرات أو تغييرات القائمة غير المصرح بها. وإذا كان من المحتمل أن القائمة قُرئت، فتعامل معه كخرق محتمل لـGDPR.
هل تظل قائمة البريد المجزأة بيانات شخصية؟
وفق GDPR نعم، إذا أمكن ربطها بشخص. تعتبر الحيثية 26 البيانات ذات الأسماء المستعارة التي «يمكن نسبتها إلى شخص طبيعي باستخدام معلومات إضافية» معلومات عن شخص يمكن تحديد هويته. وقراءتي أن المطابقة الإعلانية تعمل لهذا السبب تحديدًا: تستطيع المنصة حساب القيمة المجزأة نفسها من عنوان تمتلكه بالفعل.
هل تخضع رسائل التسويق بين الشركات للقواعد نفسها؟
ليس في كل مكان. وفق FTC، لا يتضمن CAN-SPAM استثناءً للبريد بين الشركات. تغطي قاعدة البريد في PECR الأفراد، وتؤكد ICO إمكانية إرسال رسائل تسويقية إلى الشركات. وبالنسبة إلى دول الاتحاد الأوروبي وكندا، استشر المستشار القانوني.



النقاش
التعليقات
سجّل الدخول للمشاركة في النقاش.