
بحثت شركة الأمن RedAccess عن تطبيقات أُنشئت بأدوات برمجة بالذكاء الاصطناعي ونُشرت على استضافة تلك الأدوات نفسها، فوجدت أكثر من 5,000 تطبيق يكاد يخلو من أي أمن أو مصادقة. ومن لقطات الشاشة التي شاركتها مع Wired صورة بدت كأنها توزيع مهام في مستشفى، تتضمن معلومات الأطباء الشخصية.
البناء هو الجزء الذي سهّلته أدوات البرمجة بالذكاء الاصطناعي. أما انكشاف البيانات في تطبيقات فرق الموارد البشرية فيحدث لاحقًا، عندما يبدأ تشغيل متتبع إجازات أو نموذج تقييم مقابلات كما كان في العرض التجريبي: رابط عام، وحساب مدير واحد، وخلفهما جدول الموظفين كاملًا.
الخلاصة السريعة
- قد تُعد الأداة التي تساعد في تحديد من يُوظَّف أو يُرقَّى أو كيفية تقييم الأشخاص عالية المخاطر بموجب EU AI Act. تُحال إلى تقنية المعلومات والشؤون القانونية أو DPO قبل أن تمنح أي شخص درجة.
- لا تُحفظ سجلات الموظفين مطلقًا على استضافة أداة البرمجة نفسها. الخيار الافتراضي خادم يتحكم فيه الفريق ولا يُتاح إلا عبر شبكة خاصة، مع تسجيل دخول الشركة عند المدخل بمجرد حاجة المديرين أو جميع الموظفين للوصول.
- تُنفَّذ الإصلاحات بالأداة نفسها التي بنت التطبيق: تقليل الحقول المقروءة، وتوفير عروض مختلفة لمسؤولي الموارد البشرية والمديرين والموظفين، وإخراج بيانات الاعتماد من الشفرة، وتقليل البيانات المرسلة للخارج، وتسجيل من يفتح أي سجل، ومعالجة طلبات الحذف وفق متطلبات الاحتفاظ. يؤكد كل إصلاح فحص تنفذه بنفسك، لا تقرير الذكاء الاصطناعي نفسه.
- يجب أن ينتهي الوصول يوم انتهاء العمل، وأن يتولى الأداة شخص محدد بالاسم، واختيار موقع الخادم لا يجعل النظام ممتثلًا تلقائيًا.
أخطاء النشر التي تكشف بيانات الموظفين
قد تكشف أداة موارد بشرية مبنية بالذكاء الاصطناعي بيانات الموظفين لكل من يجد رابطها، أو يحمل بيانات اعتماد لُصقت في المحادثة أو الشفرة، ولزملاء يفتحون سجلات مخصصة لغيرهم، ولخدمات خارجية تتلقى البيانات، ولمن تركوا العمل، دون سجل لمن اطلع عليها. قراءة جدول الموظفين كاملًا توسّع كل مسار من هذه المسارات.
| الخطأ | ما ينكشف | الإصلاح | موضع الإصلاح |
|---|---|---|---|
| النشر على استضافة أداة الذكاء الاصطناعي نفسها برابط عام | ملاحظات الترتيبات التيسيرية والإجازات الطبية في متتبع الإجازات، ويقرؤها كل من يملك URL | نقل الأداة إلى خادم يتحكم فيه الفريق على شبكة خاصة | مكان التشغيل |
| لصق كلمة مرور قاعدة البيانات أو رمز API لنظام HRIS أو الرواتب في المحادثة أو الشفرة | كل من يملك تاريخ المحادثة أو المستودع يمكنه الوصول إلى نظام الموارد البشرية، بما فيه أرقام الضمان الاجتماعي SSN والهوية الوطنية | استبدال بيانات الاعتماد وإبقاؤها خارج الشفرة | بيانات الاعتماد |
| قراءة جدول الموظفين كاملًا بينما تحتاج الأداة ثلاثة أعمدة فقط | أرقام SSN والرواتب وحالة الهجرة وتصريح العمل داخل أداة لعرض رصيد الإجازات | حساب قاعدة بيانات لا يصل إلا إلى الحقول اللازمة للأداة | الحقول |
| كل من يسجل الدخول يرى كل السجلات | يرى المديرون رواتب نظرائهم، وتظهر درجات تقييم الأداء في الشركة كلها | ثلاثة أدوار تُفحص على الخادم | الأدوار |
| إرسال بيانات المرشحين إلى خدمات خارجية | نسخ معلومات التعريف الشخصية PII في مسار التوظيف، كالسير الذاتية وملاحظات المقابلات، إلى AI API أو برنامج تحليل | تدقيق البيانات التي تغادر الأداة وتقليلها | البيانات الصادرة |
| استمرار الوصول بعد انتهاء العمل | حساب المغادر أو حساب منشئ الأداة الإداري ما زال يفتح سجلات الجميع | تسجيل دخول الشركة مع إبطال الجلسات ليغلق إجراء المغادرة الوصول | إجراءات مغادرة العمل |
| غياب سجل لمن فتح أو حذف ماذا | لا أحد يعرف من شاهد ملف الترتيبات التيسيرية، ولا يمكن تلبية طلب الحذف بأمان | سجل تدقيق للإضافة فقط وأداة حذف تراعي متطلبات الاحتفاظ | سجل التدقيق والحذف |
الصف الأول هو ما وجدته RedAccess على نطاق واسع. في تقرير Wired عن نتائج RedAccess، اعترضت ثلاث شركات برمجة بالذكاء الاصطناعي من أربع على ادعاءات الباحثين، ولم تجب الرابعة، لكنها لم تنكر أن تطبيقات البرمجة بالوصف التي وجدتها RedAccess تُركت مكشوفة. أقرأ ذلك بوصفه مشكلة إعداد وخطوة مراجعة جرى تجاوزها.
تحقق مما إذا كانت الأداة تساعد في تحديد من يُوظَّف أو يُرقَّى أو يُقيَّم
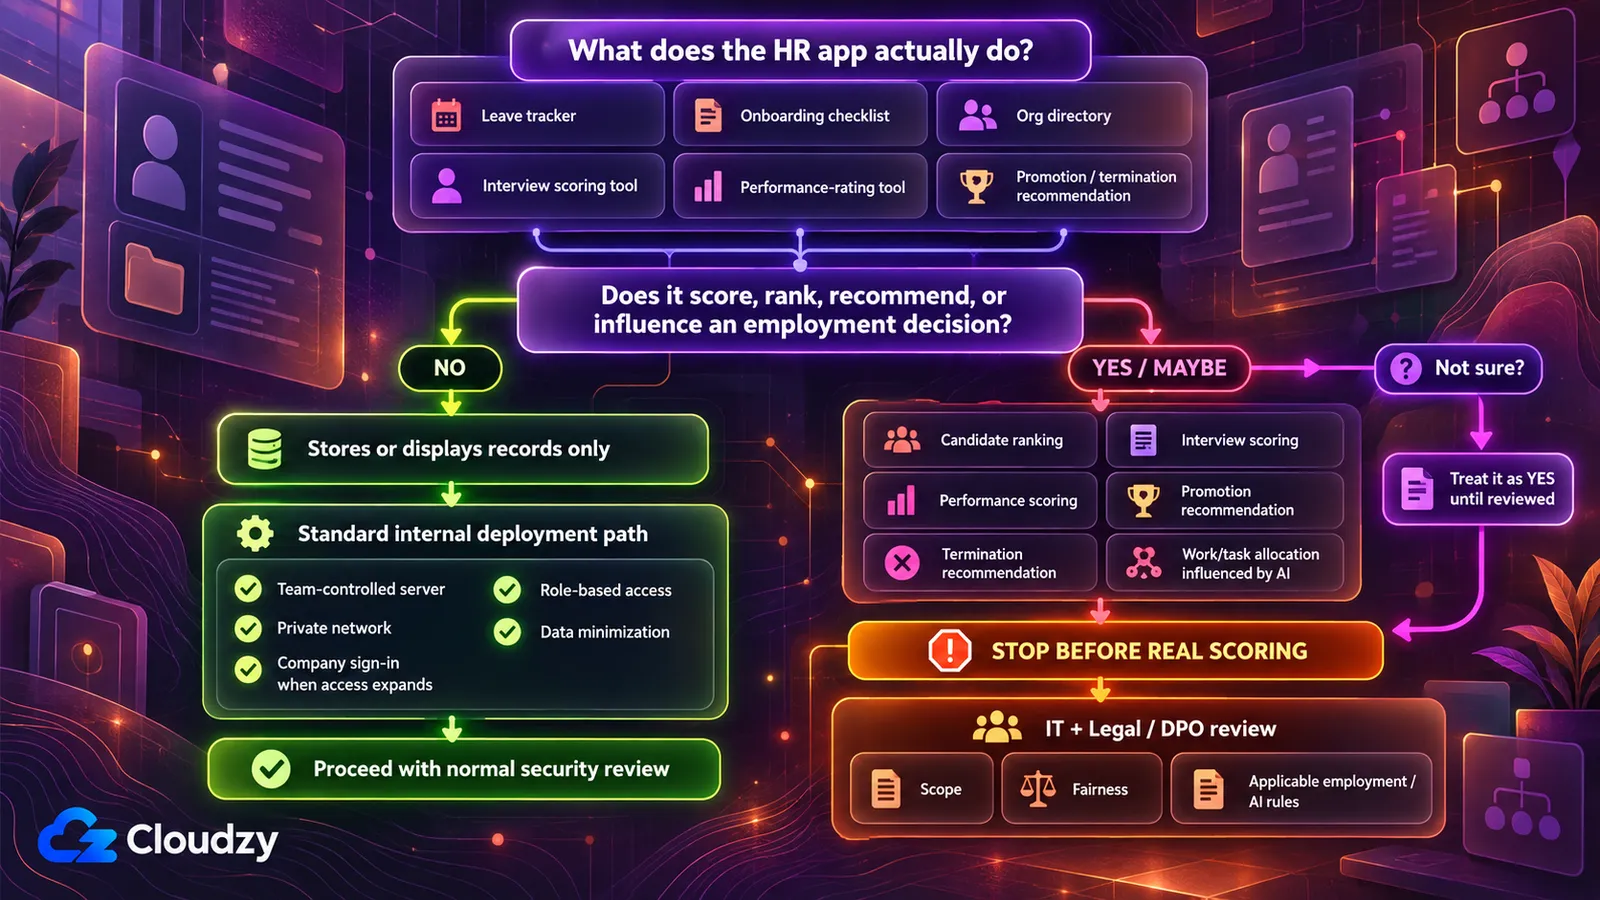
مجرد بناء أداة موارد بشرية بأداة برمجة بالذكاء الاصطناعي لا يجعلها عالية المخاطر بموجب EU AI Act؛ ما تفعله هو الذي يحدد ذلك. يدرج الملحق III من EU AI Act أنظمة الذكاء الاصطناعي المستخدمة للاستقطاب أو الاختيار، ولقرارات الترقية وإنهاء الخدمة وتخصيص المهام أو مراقبة الأداء وتقييمه.
قبل تحديد مكان تشغيلها، اسأل سؤالًا واحدًا: هل تتخذ الأداة قرارًا أو تؤثر في قرار يتعلق بالتوظيف أو الترقية أو الاستغناء عن شخص أو إسناد العمل إليه أو تقييم أدائه؟
متتبع الإجازات وقائمة إجراءات الانضمام ودليل المؤسسة تحفظ سجلات وتعرضها، لذا تقع في جانب «لا». نموذج مقابلات يرتب المرشحين أو أداة أداء تمنح درجات للأشخاص، خصوصًا باستخدام نموذج ذكاء اصطناعي، قد تقع في جانب «نعم». إذا لم أستطع التمييز أتعامل معها باعتبارها نعم، وأترك لتقنية المعلومات والشؤون القانونية تقرير خلاف ذلك.
القانون لا يقتصر على شركات الاتحاد الأوروبي: تشمل المادة 2 مقدمي الأنظمة وناشريها خارج الاتحاد عندما تُستخدم مخرجاتها فيه. بموجب المادة 113 بصيغتها المعدلة تبدأ التزامات أنظمة الملحق III عالية المخاطر في 2 ديسمبر 2027. تشمل نظام إدارة مخاطر وحوكمة البيانات والوثائق الفنية وحفظ السجلات والشفافية للناشرين والإشراف البشري (المواد 9 إلى 14)، وتقييمها من اختصاص تقنية المعلومات والشؤون القانونية.
إذا كانت الإجابة نعم، فتوقف قبل تقييم مرشح أو موظف حقيقي واحد. أحِل الأداة إلى تقنية المعلومات ومسؤول الشؤون القانونية أو حماية البيانات، أي DPO إن وجد. هذا الفحص لا يحسم شمول أداة معينة بالقانون، بل يحدد من يجب أن يقرر. تنظم بعض الولايات الأمريكية قرارات التوظيف الآلية أيضًا، وترد قواعدها في الجدول لاحقًا.
يمكنك التمهيد للمراجعة. سأطلب من أداة الذكاء الاصطناعي نقد تقييمها بدل الدفاع عنه:
يقيّم هذا التطبيق المرشحين للوظائف أو الموظفين أو يرتبهم. اذكر كل حقل بيانات وكل خطوة حساب تدخل في الدرجة أو الترتيب. لكل منها، وضّح هل يمكن أن يعكس مباشرة أو ضمنيًا صفة محمية: العمر أو العرق أو الجنس أو الجنسية أو الأصل الإثني أو الإعاقة أو الحمل أو الدين أو التوجه الجنسي. إذا لم تكن متأكدًا فاذكر ذلك بدل التخمين. ثم أشر إلى أي مسألة إنصاف في التقييم لم أسأل عنها وكان ينبغي أن أسأل.
الفحص: اعتبر الإجابة قائمة أولية للمراجعين لا حكمًا نهائيًا، وسلمها مع الأداة. تشغيل هذا الطلب ليس تدقيقًا للتحيز، ولا يحقق أي متطلب قانوني.
أين ينبغي تشغيل أداة الموارد البشرية
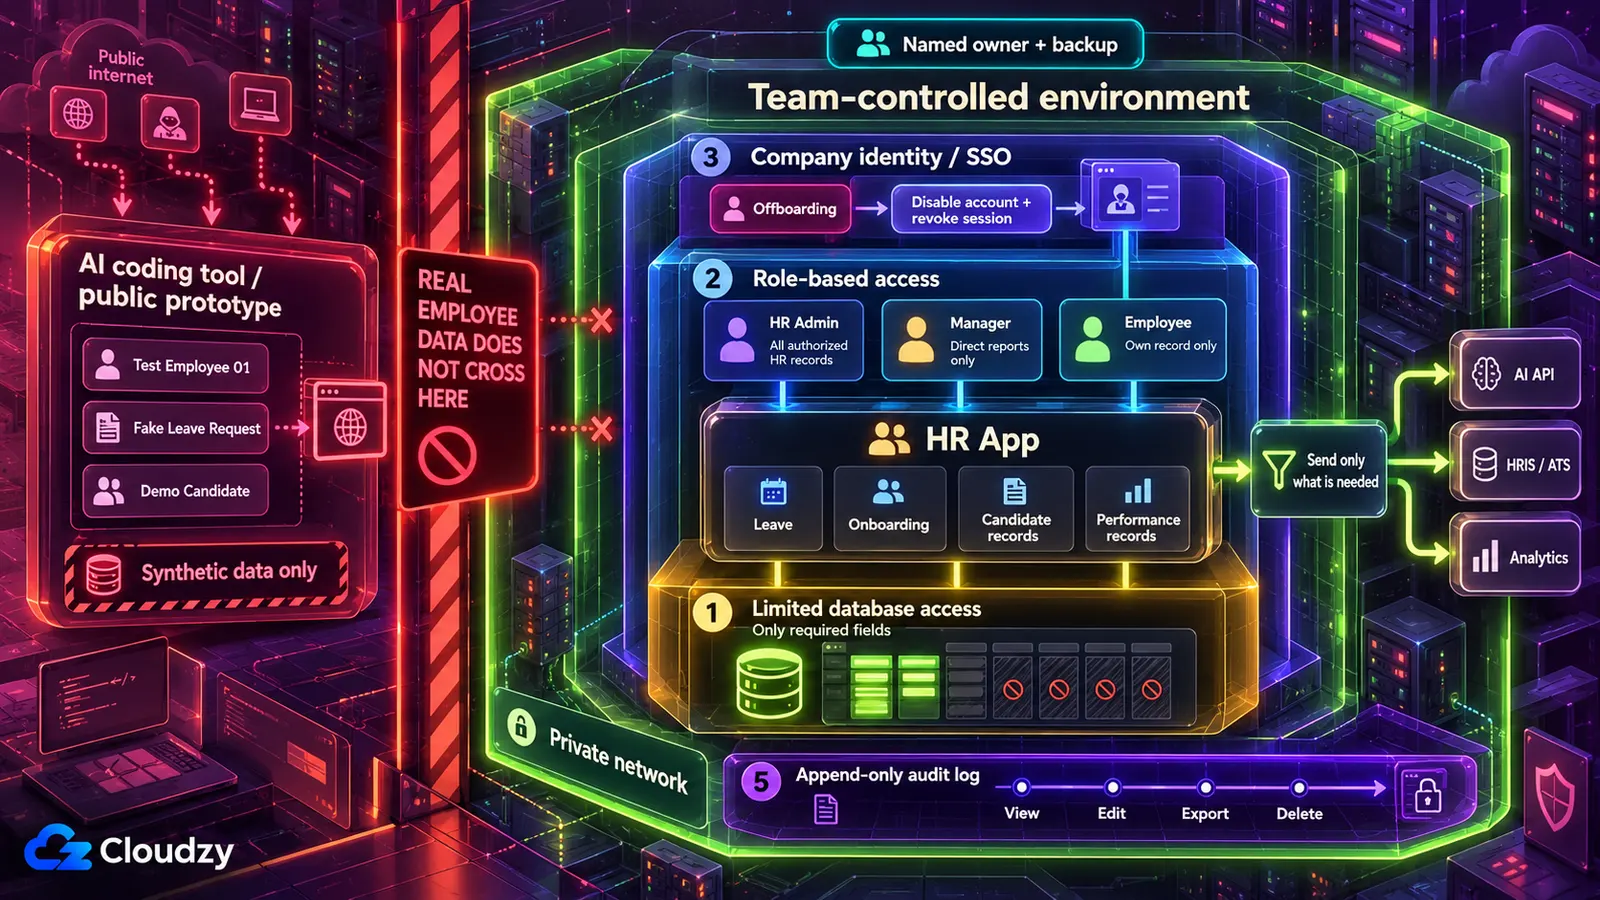
أبقِ سجلات الموظفين بعيدًا عن استضافة أداة الذكاء الاصطناعي. للأداة التي يستخدمها فريق الموارد البشرية وحده، الخيار الافتراضي خادم يتحكم فيه الفريق، متاح فقط عبر شبكة خاصة، مع تسجيل دخول الشركة عند المدخل عند حاجة المديرين أو الموظفين. الأداة التي لا تجتاز فحص قرارات التوظيف أو لا يوجد مسؤول لخادمها تُحال لتقنية المعلومات.
النشر على استضافة أداة البرمجة يضع التطبيق في عنوان ضمن نطاق المورد، وإذا لم يُضبط ظهوره على خاص، يصل إليه كل من يجده. وجدت RedAccess آلاف التطبيقات عبر عمليات بحث عادية في Google وBing عن تلك النطاقات. تعمل الشبكة الخاصة بالعكس: تستجيب الأداة للأجهزة المنضمة فقط. تسجيل دخول الشركة، أو الدخول الموحد، يعني فتح الأداة بالحساب المعتاد للموظف، ويتحقق منه موفر الهوية، وهو الخدمة التي تدير الحسابات.
| مكان التشغيل | يناسب عندما | لا يناسب عندما |
|---|---|---|
| استضافة أداة الذكاء الاصطناعي نفسها | البناء والاختبار بسجلات موظفين وهمية | تُدخل أي سجلات حقيقية |
| خادم يتحكم فيه الفريق ولا يُتاح إلا عبر شبكة خاصة | أدوات لفريق الموارد البشرية فقط: إدارة الإجازات وتتبع الانضمام وتخطيط أعداد الموظفين | لا أحد يستطيع تحمل مسؤولية الخادم |
| الخادم نفسه مع تسجيل دخول الشركة عند المدخل | يحتاج المديرون أو جميع الموظفين الوصول | لا مسؤول للخادم أو لا نظام هوية للشركة يمكن ربطه |
| منصة نشر مُدارة | مؤسسات أكبر تخصص أصلًا ميزانية لموردي المنصات ومراجعتهم | فريق موارد بشرية صغير بلا بند ميزانية لهذا |
| تقنية المعلومات أو الهندسة الداخلية | لم تجتز الأداة فحص قرارات التوظيف أو لدى تقنية المعلومات قدرة أو لا يوجد مسؤول للخادم | خيار مناسب دائمًا، لكنه غير متاح أحيانًا |
حتى تعمل الأداة على خادم الفريق، ابنها واختبرها ببيانات اصطناعية: أسماء ورواتب وتواريخ إجازة مختلقة على هيئة الحقيقية. نفق مجاني من حاسوب محمول إلى عنوان عام عام مثل استضافة المورد، لذا يقتصر هو أيضًا على مرحلة العرض التجريبي.
لماذا شبكة خاصة لا صفحة الدخول الموجودة؟ الشبكة الخاصة تجعل الأداة لا تستجيب من الخارج أصلًا، فلا يستطيع أحد خارجي تحميلها أو فحصها أو تخمين كلمات المرور. صفحة دخول كتبتها أداة الذكاء الاصطناعي ليست كافية وحدها؛ يستطيع الجميع الوصول إليها وقوتها بقدر الشفرة المولدة خلفها. وجد تقرير Veracode لعام 2025 عن أمن شفرة GenAI أن 45% من عينات الشفرة من أكثر من 100 نموذج أخفقت في اختبارات الأمن بسبب ثغرة من OWASP Top 10، القائمة الشائعة لأهم مخاطر أمن تطبيقات الويب. لذلك أفضل وضع قفل قبل التطبيق على الاعتماد على قفل كتبه الذكاء الاصطناعي.
عند التسليم، تعمل الأداة على VPS، خادم مستأجر يتحكم فيه الفريق بالكامل، تحت أداة نشر مثل Coolify أو Dokku تشغلها من الشفرة. ويمكن لـ Coolify التراجع عن تحديث سيئ إلى إصدار أقدم من لوحة التحكم. يتوقف الاختيار بين Coolify وDokku أساسًا على عدد التطبيقات وتفضيل دعم تقنية المعلومات للوحة تحكم. الشبكة الخاصة من Tailscale أو WireGuard. إعداد Tailscale أسرع، لكن خدمة التنسيق تديرها Tailscale، بينما WireGuard ذاتي الاستضافة بالكامل. تسجيل دخول الشركة من موفر هوية مثل Authentik أو Keycloak. يضيف وكيل عكسي مثل Caddy أو Nginx Proxy Manager بروتوكول HTTPS حيث يواجه الدخول الويب. سلّم هذا الجزء لدعم تقنية المعلومات مع قائمة نهاية المقال.
الإصلاحات على هيئة طلبات لأداة الذكاء الاصطناعي الخاصة بك
معظم العمل لنشر تطبيق موارد بشرية مبني بالذكاء الاصطناعي بأمان يتم عبر الأداة التي بنته، لكن عند طلبه فقط. كما قال الباحث الأمني Joel Margolis لـ Wired، أدوات البرمجة «تفعل ما تطلبه منها. وإذا لم تطلب تنفيذ ذلك بأمان فلن تبذل جهدًا إضافيًا لذلك».
اعتبر كل طلب أدناه نقطة بداية وعدّل أسماء الحقول والأدوار لأداتك. أرى الأداة مهندسًا ونفسي مراجعًا، لذا فتقريرها عن اكتمال التغيير مسودة. الفحص تحت كل طلب هو الدليل، ولا يتطلب أي فحص قراءة الشفرة. إذا أخفق، أعد الإصلاح للأداة واكتب الدرس في ملف قواعد لأداة الذكاء الاصطناعي لتبدأ الجلسة التالية منه. يطلب كل نص أيضًا توضيح ما ليس مؤكدًا؛ مساعد يقر بالنقص أنفع ممن يبدو واثقًا. نفذها على الشفرة وسجلات وهمية، ولا تلصق سجلات حقيقية أو كلمات مرور في المحادثة.
حدد حقول الموظفين التي تتعامل معها الأداة ثم امنع الباقي
لا تستطيع منع حقل لا تعرف أن الأداة تحتفظ به، لذا فالطلب الأول تدقيق:
راجع قاعدة بيانات التطبيق وشفرته وشاشاته وملفاته المصدرة. اذكر كل حقل قد يحتوي بيانات شخصية لموظف أو مرشح: الأسماء ومعرفات الموظفين وأرقام SSN أو الهوية الوطنية والمعرفات الضريبية وتواريخ الميلاد وعناوين المنازل والمعلومات الصحية وحالة الإعاقة وسجلات الترتيبات التيسيرية ووثائق الهجرة أو تصريح العمل والراتب والمكافأة وحصص الملكية وتقييمات الأداء وملاحظات التأديب. لكل حقل، وضح الشاشة أو الميزة التي تستخدمه وهل تحتاجه المهمة الأساسية. إذا لم تعرف فضع علامة غير مؤكد بدل التخمين.
الفحص: افتح الشاشات الرئيسية والملفات المصدرة وتأكد أن كل حقل بيانات شخصية تراه موجود في القائمة. الحقل الظاهر غير المدرج يعني أن التدقيق فوّت شيئًا؛ اطلبه مجددًا.
الطلب الثاني يزيل ما لا تحتاجه الأداة. يعتمد على حساب قاعدة بيانات، أي الحساب الذي تتواصل به الأداة مع القاعدة، ويمكن قصره على حقول محددة.
عدّل التطبيق ليقرأ هذه الحقول فقط: [اذكر الحقول اللازمة]. احذف كل حقل شخصي آخر من نسخة البيانات والشفرة وكل شاشة وكل ملف مصدّر. أنشئ حساب قاعدة بيانات منفصلًا للتطبيق، يقرأ هذه الحقول فقط ويغير البيانات التي تكتبها الأداة نفسها فقط، مثل طلبات الإجازة. حوّل التطبيق إليه. أبلغني بدقة بكل تغيير ملفًا بملف، وبكل ما لم تستطع تنفيذه.
تعديل الشاشات وحدها غير كافٍ. إذا لم يقرأ حساب قاعدة البيانات عمود الراتب فلن يظهره خلل آخر في الشفرة المكتوبة بالذكاء الاصطناعي. اسأل تقنية المعلومات عن تشفير البيانات المخزنة، لأنه في إعداد الخادم والقرص ولا يمكن لمساعد يقرأ الشفرة رؤيته بموثوقية.
الفحص: سجل الدخول مستخدمًا عاديًا وافتح كل شاشة وكل تصدير؛ يجب ألا يظهر أي حقل محذوف. اطلب من دعم تقنية المعلومات الذي يدير الخادم، أو الأداة مع عرض المخرجات لك، طلب حقل محذوف باستخدام حساب قاعدة بيانات التطبيق. خطأ رفض الصلاحية أو عدم وجود الحقل يعني النجاح؛ خطأ الاتصال أو الصياغة أو أي خطأ غير ذي صلة لا يعنيه. عمود فارغ أو قيمة فعلية يعني الفشل. احتفظ بقائمة التدقيق لأداة الحذف.
وفّر عروضًا مختلفة لمسؤولي الموارد البشرية والمديرين والموظفين
هنا تتسرب البيانات إلى الداخل، لزميل يفتح راتب نظيره أو ملاحظة ترتيبات تيسيرية لعضو فريق. يعالج التحكم بالوصول حسب الدور ذلك، ويحدد الطلب التالي أين يجب الفحص:
أضف التحكم بالوصول وفق ثلاثة أدوار، مع فحص كل طلب على الخادم، وليس بإخفاء أزرار أو روابط الصفحة فقط.
- مسؤول الموارد البشرية: يقرأ ويعدل جميع سجلات الموظفين.
- مدير الموظفين: يقرأ سجلات مرؤوسيه المباشرين فقط ولا يرى مطلقًا حقول الراتب أو الطب أو الترتيبات التيسيرية أو التأديب أو الهجرة.
- الموظف: يقرأ سجله فقط.
ارفض كل ما عدا ذلك برد «الوصول مرفوض» (403). خذ دور المستخدم من حسابه المسجل، لا من شيء يستطيع كتابته أو تغييره في الصفحة أو شريط العنوان. اذكر كل موضع أضفت فيه فحصًا وحدد الصفحات أو التصديرات غير المؤكد شمولها.
تتيح بعض الشركات للمديرين رؤية الأجور أثناء مراجعة التعويضات؛ إن كانت شركتك كذلك فعدّل سطر المدير.
الفحص: أنشئ مديرًا وموظفًا للاختبار. سجل كمدير وافتح سجل مرؤوس مباشر وانسخ عنوانه وغيّر رقم السجل إلى شخص خارج الفريق ثم حمّله: يجب أن ترى «الوصول مرفوض». كرر كموظف برقم سجل زميل. ثم تأكد أن عرض المدير لا يظهر حقول الراتب أو الترتيبات التيسيرية أو الهجرة مطلقًا.
أخرج بيانات الاعتماد من الشفرة والمحادثة
قد تُحذف كلمة مرور قاعدة البيانات أو رمز API لنظام HRIS أو الرواتب، وهو المفتاح الطويل لتسجيل نظام في آخر، من الشفرة الحالية وتبقى في نسخ المشروع المحفوظة سابقًا؛ لذلك يسأل الطلب عن التاريخ أيضًا. متغير البيئة يعالج جانب الشفرة: قيمة يعطيها الخادم للتطبيق عند البدء، فيشير إليها بالاسم دون احتوائها.
ابحث عن كل كلمة مرور ومفتاح API ورمز وصول وسلسلة اتصال بقاعدة بيانات في المشروع، بما فيها أنظمة HRIS والرواتب والبريد. استبدل كل قيمة في الشفرة بمتغير بيئة وأعطني أسماءها. تأكد من استبعاد ملفات القيم الفعلية مثل .env من المستودع. ثم اذكر كل موضع تظهر فيه قيمة قديمة في تاريخ المشروع لأعرف ما يجب استبداله.
لا يستطيع الطلب تنفيذ أهم خطوة. أصدر بيانات اعتماد جديدة من لوحة إدارة HRIS أو قاعدة البيانات لكل قيمة ظهرت يومًا في محادثة أو المستودع وأوقف القديمة.
نسخ كلمات المرور الخاصة بالفريق مكانها مدير كلمات مرور، مثل خادم Vaultwarden ذاتي الاستضافة؛ الخيار المناسب للفريق قرار مستقل. يخزن بيانات الاعتماد للأشخاص ولا يغذي تطبيقًا يعمل، إذ يأخذ التطبيق قيمه من أداة النشر. للأسرار التي يقرأها التطبيق نفسه أثناء التشغيل، HashiCorp Vault خيار أثقل يوفر سياسة مركزية وتدويرًا للفرق المحتاجة.
الفحص: اطلب من الأداة البحث عن القيم القديمة في الملفات الحالية واقرأ النتائج المعروضة لا ملخصها. يجب ألا توجد مطابقة في الملفات الحالية. المطابقات التاريخية متوقعة ولا تحتاج محوًا؛ هي قائمة بيانات الاعتماد لاستبدالها. دليل إبطال كل قيمة في لوحة HRIS أو قاعدة البيانات: تظهر القيم القديمة كلها ملغاة أو تؤكد تقنية المعلومات أن النظام يرفضها.
اعرف بيانات الموظفين التي تغادر الأداة
بعد إرسال ملاحظات مقابلة المرشح إلى خدمة خارجية، لا يصل حذف السجل من أداتك إلى النسخة التي قد تحتفظ بها الخدمة. لذا فالإصلاح إرسال أقل منذ البداية.
دقق كل استدعاء خارجي: إلى OpenAI أو Anthropic أو أي AI API، وإلى نظام HR مثل HRIS أو ATS، وأدوات التحليل أو تتبع الأخطاء، وأي webhook. اذكر بدقة حقول الموظف أو المرشح المرسلة في كل استدعاء. حدد الخدمات التي قد تحفظ أو تسجل ما تتلقاه والاستدعاءات التي تعمل ببيانات أقل، وأشر إلى كل ما لست متأكدًا منه.
الفحص: أنشئ موظفًا أو مرشحًا وهميًا باسم مختلق مميز، واستخدم كل ميزة تستدعي الخارج: أنشئ ملخص المقابلة وشغّل webhook وافتح صفحة تحمل برنامج التحليل. افتح لوحة كل خدمة، كأداة التحليل أو تتبع الأخطاء أو سجل webhook المستلمة في ATS أو سجل استخدام موفر الذكاء الاصطناعي الذي يعرض الطلبات، وابحث عن الاسم. يجب أن يظهر فقط حيث يحتاجه الاستدعاء. إن ظهر في مكان آخر فأعد الاستدعاء للأداة لتقليل البيانات ثم افحص مجددًا. بعض اللوحات لا تعرض المستلم. لهذه الخدمات ولكل خدمة تحتاج الاستمرار في تلقي بيانات الموظفين، أعط شروط احتفاظها للشخص الذي يوقّع عقود الموردين في شركتك.
سجّل من فتح أي سجل موظف
يسأل موظف من صدّر جدول الرواتب في الربع السابق. بلا سجل تدقيق، أي تسجيل مستمر لمن فعل ماذا بأي سجل، لا يستطيع أحد الإجابة.
أضف سجل تدقيق. عند كل عرض أو تعديل أو تصدير أو حذف لسجل موظف، أضف صفًا بمعرف المستخدم ومعرف سجل الموظف والإجراء والحقول التي تغيرت والوقت. اضبط القاعدة ليمكن حساب التطبيق من إضافة الصفوف لا تعديلها أو حذفها. لا يقرأ السجل في التطبيق إلا مسؤولو الموارد البشرية. وضّح كيف وأين تُفرض قاعدة عدم التعديل والحذف.
«للإضافة فقط» يجب أن يأتي من صلاحيات حساب قاعدة البيانات، لا وعد التطبيق بحسن التصرف. السجل نفسه بيانات شخصية لأنه يبين من نظر في سجل من، ولهذا يقرؤه مسؤولو الموارد البشرية فقط.
الفحص: افتح سجلًا كمسؤول موارد بشرية ثم شاهد سجل التدقيق وتأكد من وجود الإدخال. اطلب من تقنية المعلومات أو الأداة، مع عرض المخرجات، محاولة حذف صف بحساب قاعدة بيانات التطبيق؛ يجب أن ترى خطأ الصلاحية نفسه.
عالج طلبات الحذف دون مخالفة قواعد الاحتفاظ
ماذا إذا طلب موظف المحو وبعض سجلاته ملفات رواتب يجب على الشركة حفظها؟ الطلب البديهي («احذف كل البيانات الشخصية لهذا الموظف من كل جدول») يحذفها أيضًا، فيسبب مشكلتين. غالبًا يجب على أصحاب العمل حفظ سجلات كالرواتب والضرائب وتصاريح العمل، ولا ينطبق حق المحو في GDPR بقدر ضرورة المعالجة للوفاء بالتزام قانوني أو للمطالبات القانونية (المادة 17(3)(b) و(e)). وترك زر لحذف كل شيء ميزة خطرة أيضًا. النسخة الأكثر أمانًا تفصل «الحذف عند الطلب» عن السجلات الخاضعة للاحتفاظ، أي ما يجب حفظه بغض النظر عن الطلب، وتعرض خطتها قبل أي حذف:
ابن أداة لطلبات الحذف لا يفتحها إلا مسؤول الموارد البشرية. عند إدخال معرف موظف، تعرض أولًا كل جدول وحقل يحوي بياناته، ضمن فئات تدقيق الحقول. يحدد المسؤول لكل فئة «الحذف عند الطلب» أو «الحفظ: احتفاظ إلزامي». بعد تأكيد المسؤول، تُحذف فقط فئات «الحذف عند الطلب». تسجل معرف الموظف والوقت ومن أكد والفئات المحذوفة أو المحفوظة فقط، دون أي معلومة أخرى عنه. كل غير مسؤول موارد بشرية يتلقى «الوصول مرفوض».
يقرر إعدادات الاحتفاظ مسؤول الامتثال أو DPO، لا الأداة أو تخمين المنشئ. أخبرهم أن سجل التدقيق يحفظ معرف الموظف بعد الحذف ليقرروا مدة بقائه. النسخ الاحتياطية ونسخ الخدمات الخارجية تحتاج عمليات احتفاظ أو حذف مستقلة.
الفحص: أنشئ موظف اختبار بسجلات في فئتين: واحدة «الحذف عند الطلب» والأخرى احتفاظ إلزامي. شغّل الأداة كمسؤول موارد بشرية وتأكد أن الأولى وحدها اختفت. افتحها بحساب مدير وتوقع «الوصول مرفوض».
قواعد العمل التي تناقشها مع DPO أو مسؤول الامتثال
قواعد العمل المتعلقة بأداة الموارد البشرية تتبع ما تفعله وبيانات من تحتفظ بها، لا طريقة بنائها. هذه قائمة للنقاش مع DPO أو مسؤول الامتثال، وليست مشورة قانونية ولا تقرر انطباق أي منها عليك.
متتبع إجازات يحفظ ملاحظات ترتيبات تيسيرية لموظفين في ألمانيا وكاليفورنيا يرتبط بقواعد تختلف عن مخطط أعداد الموظفين الذي يحفظ المسميات فقط. سؤال EU AI Act مكانه فحص قرارات التوظيف.
| إذا كانت الأداة… | القاعدة للمناقشة | المصدر الرسمي |
|---|---|---|
| تستخدم تقييمًا أو ترتيبًا آليًا في قرارات توظيف أو ترقية لأشخاص في كولورادو | يشمل Colorado SB 26-189 تقنيات اتخاذ القرار الآلي في القرارات الجوهرية، ومنها العمل، وتبدأ الالتزامات في 1 يناير 2027 | Colorado SB 26-189 |
| تستخدم تقييمًا أو ترتيبًا آليًا في قرارات توظيف أو ترقية لأشخاص في كاليفورنيا | دخلت قواعد تقنية اتخاذ القرار الآلي ADMT في كاليفورنيا حيز التنفيذ في 1 يناير 2026، لكن الشركات التي تستخدمها لقرارات مهمة يجب أن تلتزم بمتطلبات ADMT الخاصة بدءًا من 1 يناير 2027 | قواعد ADMT الصادرة عن CPPA |
| تستخدم الذكاء الاصطناعي في الاستقطاب أو التوظيف أو الترقية أو التأديب أو الفصل أو غيرها من قرارات العمل في إلينوي | عدّل Illinois HB 3773 قانون حقوق الإنسان في إلينوي اعتبارًا من 1 يناير 2026: لا يجوز لأصحاب العمل استخدام الذكاء الاصطناعي بطريقة تميّز ضد الفئات المحمية، أو استخدام الرموز البريدية مؤشرًا بديلًا عنها، ويجب عليهم إخطار الموظفين عند استخدام الذكاء الاصطناعي في هذه القرارات | Illinois Public Act 103-0804 |
| تحتفظ بسجلات صحة أو إعاقة أو ترتيبات تيسيرية لأشخاص في الاتحاد الأوروبي | المادة 9 من GDPR: البيانات الصحية فئة خاصة، وتُحظر معالجتها ما لم ينطبق استثناء، ومنها المعالجة الضرورية لالتزامات قانون العمل (المادة 9(2)(b)) | المادة 9 من GDPR |
| تحتفظ بأي بيانات شخصية لموظفين أو مرشحين في الاتحاد الأوروبي | المادة 6 من GDPR: يحتاج كل استخدام أساسًا مشروعًا، كعقد أو التزام قانوني | المادة 6 من GDPR |
| تحتفظ ببيانات موظفين في المملكة المتحدة | UK GDPR مع إرشادات ICO بشأن معلومات العمل | إرشادات ICO للعمل |
| تحتفظ ببيانات موظفين أو متقدمين للعمل في كاليفورنيا | CCPA/CPRA: إذا كانت المؤسسة شركة خاضعة لـ CCPA، انتهى إعفاء بيانات الموظفين والمتقدمين في 1 يناير 2023، فتقع المعلومات الشخصية المتعلقة بالعمل عمومًا ضمن النطاق | صفحة CCPA لدى وزارة العدل في كاليفورنيا |
موقع الخادم يحدد مكان السجلات فعليًا، ولا يحقق بمفرده أي قاعدة أعلاه. للموظفين خارج هذه الأماكن، ابدأ بجهة تنظيم الخصوصية أو العمل الوطنية أو الإقليمية أو المحلية المناسبة، أو مسؤولك القانوني أو مسؤول الامتثال.
ينتهي الوصول بانتهاء العمل
عندما يُوقف حساب الشركة للمغادر في يومه الأخير، يُغلق بريده وتقويمه وملفاته بخطوة واحدة. ينبغي أن تُغلق أداة الموارد البشرية معها؛ وتستطيع ذلك خلف تسجيل دخول الشركة إذا أبطلت إجراءات المغادرة الجلسات النشطة أيضًا. كل أداة ليست خلف تسجيل الدخول تُضاف بندًا مستقلًا لقائمة المغادرة ليزيل شخص الحساب يدويًا.
المنشئ قد يغادر أيضًا في النهاية. عندما يترك من بنى الأداة العمل أو يغير دوره، تنتقل المسؤولية إلى خلف محدد بالاسم يستطيع الدخول كمدير ويعرف مكان الخادم، ويُغلق حساب المنشئ الإداري. سأحدد الخلف قبل التشغيل، لأن فترة الإشعار بالمغادرة ليست وقتًا مناسبًا للبحث عنه.
راجع دوريًا من يحمل كل دور وهل الأداة ما زالت مستخدمة. إذا اتسع الوصول فوسّعه تدريجيًا: الموارد البشرية ثم المديرون ثم جميع الموظفين، وأعد اختبار شريط العنوان في كل مرحلة. إذا لم تعد مستخدمة فأوقفها: عطّل حساب القاعدة وبيانات الاعتماد، واحذف البيانات حسب إعدادات الاحتفاظ في أداة الحذف، وأوقف التشغيل وأزلها من الشبكة الخاصة أو نظام الدخول.
يتسلم الخلف المحدد خادمًا أنشأه شخص، مع أداة نشر وشبكة خاصة وتسجيل دخول الشركة للوصول الأوسع. يوفر Linux VPS لدينا وصول root، ويُثبَّت كل من Coolify وTailscale وAuthentik بنقرة واحدة، ليقضي دعم تقنية المعلومات وقته في الفحوص. المواقع تشمل فرانكفورت وأمستردام في الاتحاد الأوروبي ولندن في بريطانيا وعدة مدن أمريكية. هذا يحدد دولة الخادم، معلومة للنقاش مع DPO لا بديلًا عنه.
قائمة التحقق قبل بدء التشغيل
يجب تحديد إنجاز كل بند أو عدمه قبل إدخال سجلات الموظفين؛ هذه القائمة تُسلَّم لمن يجهز الخادم.
- أُجيب عن سؤال قرارات التوظيف وأُحيلت كل «نعم» لتقنية المعلومات والشؤون القانونية.
- تعمل الأداة على خادم يتحكم فيه الفريق، لا استضافة أداة الذكاء الاصطناعي.
- لا تُتاح إلا عبر الشبكة الخاصة أو تسجيل دخول الشركة.
- يقرأ حساب قاعدة بيانات التطبيق الحقول المدرجة فقط.
- يتلقى مدير الاختبار وموظف الاختبار «الوصول مرفوض» في اختبار شريط العنوان.
- استُبدلت كل بيانات اعتماد دخلت المحادثة أو الشفرة وأُبطلت القديمة.
- اكتمل تدقيق البيانات الصادرة وأُزيلت الحقول غير اللازمة.
- يسجل سجل التدقيق المشاهدات ولا يستطيع حساب التطبيق تعديله أو حذفه.
- راجع DPO أو مسؤول الامتثال إعدادات الاحتفاظ وقواعد العمل.
- يوجد مسؤول وبديل محددان بالاسم.
الأسئلة الشائعة
ما الذكاء الاصطناعي الخفي في الموارد البشرية؟
الذكاء الاصطناعي الخفي في الموارد البشرية هو استخدام أدوات الذكاء الاصطناعي أو تطبيقاتها مع بيانات الموارد البشرية دون علم تقنية المعلومات أو موافقتها. وجد مسح Sapient Insights السنوي لأنظمة الموارد البشرية لعام 2026، بحسب Cornerstone OnDemand، أن أكثر من 80% من مختصي الموارد البشرية يستخدمون أدوات ذكاء اصطناعي شخصية يوميًا، بينما يستخدم 3% الذكاء الاصطناعي المدمج في أنظمتهم.
هل أستطيع استخدام سجلات موظفين حقيقية أثناء البناء؟
لا. أبقِ السجلات الحقيقية خارج المحادثة أثناء بناء أداة موارد بشرية بالبرمجة بالوصف. لصقها في مساعد محادثة خطر مستقل عن نشر التطبيق، ويحدث لحظة اللصق سواء شُغّلت الأداة أم لا. استخدم سجلات وهمية حتى تعمل على خادم يتحكم فيه الفريق.
هل يجب موافقة الموظفين على استخدام الأداة لبياناتهم؟
غالبًا الموافقة ليست الأساس الصحيح. تقول إرشادات الموافقة لدى EDPB إنها «ترى مشكلة في معالجة صاحب العمل بيانات الموظفين الحاليين أو المستقبليين على أساس الموافقة، إذ يُستبعد تقديمها بحرية». اسأل DPO عن الأساس المشروع المنطبق وفق المادة 6 من GDPR.
هل يشمل HIPAA الملاحظات الطبية في أداة الموارد البشرية؟
غالبًا لا. يستبعد تعريف HIPAA للمعلومات الصحية المحمية المعلومات في سجلات العمل التي تحتفظ بها جهة مشمولة بصفتها صاحب عمل (45 CFR 160.103). لا يجعل ذلك الملاحظات غير خاضعة للتنظيم؛ اسأل مسؤول الامتثال عن القواعد التي تشملها.
النقاش
التعليقات
سجّل الدخول للمشاركة في النقاش.