
تقول قائمة أحد مزودي البروكسي: «بروكسي سكني SOCKS5». يجمع هذا الوصف طرفي المقارنة بين بروكسي SOCKS5 والبروكسي السكني، ولا يوضح أي الكلمتين تدفع مقابلها. إذا تعاملت مع الكلمتين كدرجتين لمنتج واحد، فقد تشتري خادم SOCKS5 على VPS مستأجر ثم تكتشف أن سكربت الكشط لا يزال يُرصد.
يُعرض VPN لحل المشكلة نفسها، لكنه يغيّر شيئًا ثالثًا. تقع المصطلحات الثلاثة في طبقات مختلفة: بروتوكول ترحيل، والشبكة التي تقف خلف عنوان الخروج، ونطاق النفق.
النسخة المختصرة
- لا يحمل SOCKS5 (RFC 1928) أي تشفير خاص به، وطريقتا المصادقة الأكثر استخدامًا، أي بلا مصادقة أو باسم المستخدم وكلمة المرور، لا تضيفان أي تشفير.
- يُصنَّف عنوان IP للخروج بأنه سكني أو تابع لمركز بيانات أو للجوال بحسب نوع الشبكة التي يأتي منها: مزود خدمة إنترنت (ISP) للمستهلكين، أو مزود استضافة، أو مشغل شبكة جوال.
- ترى المواقع عنوان IP للخروج، لا البروتوكول الذي أوصل إليه. خادم SOCKS5 على VPS مستأجر يخرج من عنوان مركز بيانات، ويُصنَّف كحركة مركز بيانات.
- يغيّر VPN مسار حركة البيانات، لا النوع الأساسي لشبكة الخروج. خادم VPN على شبكة مركز بيانات يظل يخرج من عنوان IP لمركز بيانات، وقد تصنّف أدوات استخبارات IP هذا العنوان أيضًا كنقطة نهاية VPN معروفة.
ثلاثة تصنيفات تجيب عن ثلاثة أسئلة مختلفة
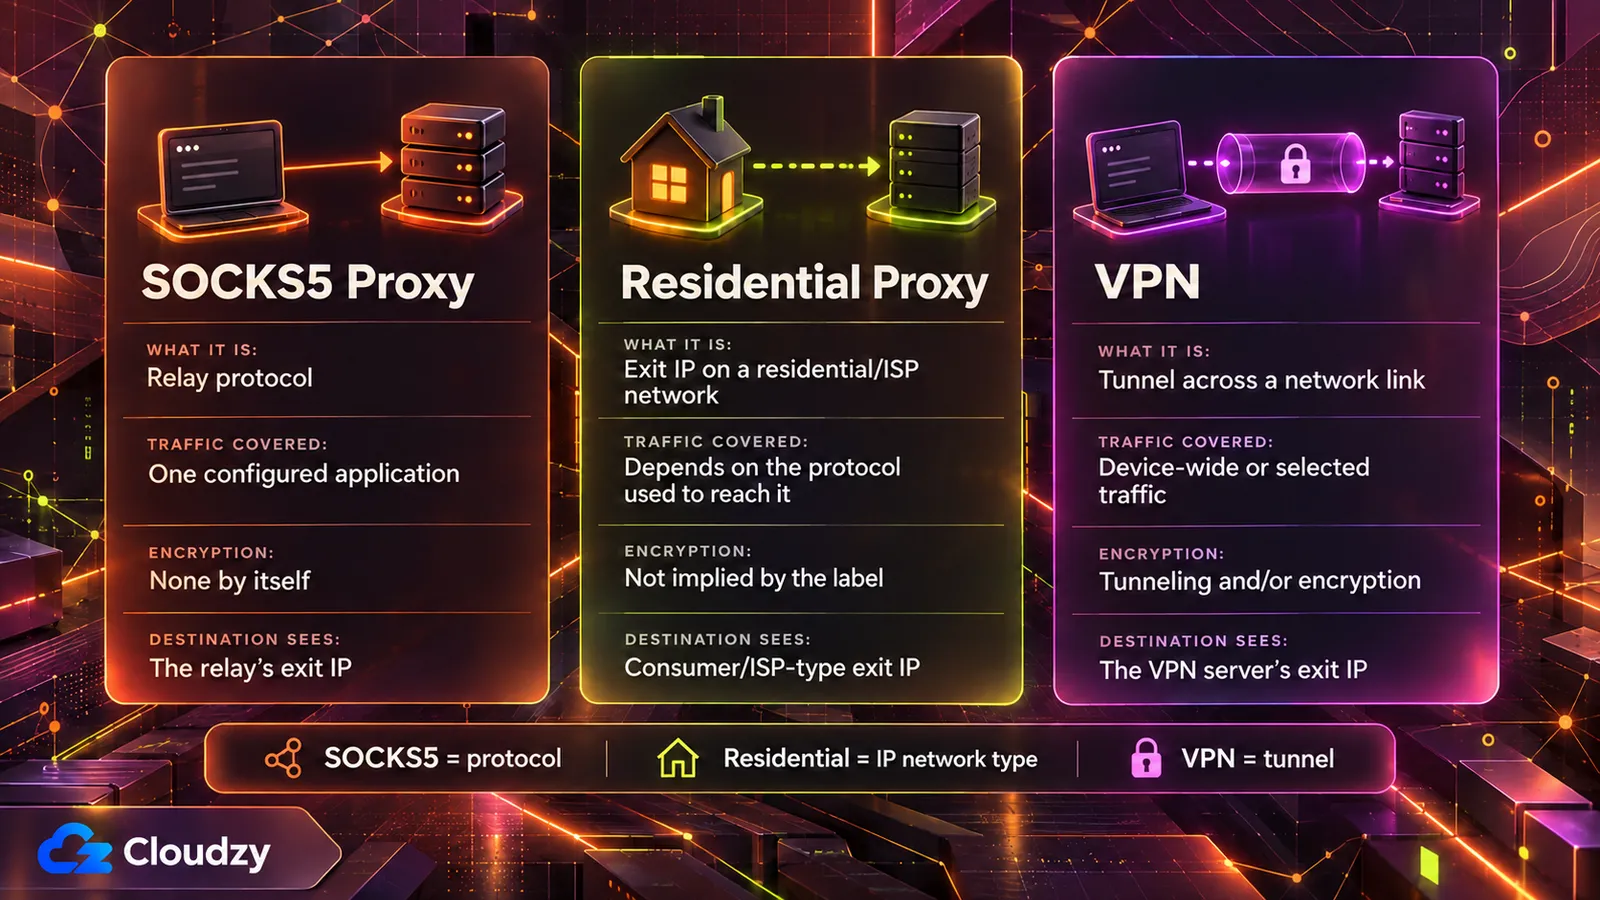
SOCKS5 بروتوكول نُشر بوصفه RFC 1928 في مارس 1996، ويرحّل حركة بيانات تطبيق واحد عبر خادم. يحدد كيفية التفاوض على ذلك الاتصال، لا من يملك عنوان الخروج. أما سكني ومركز بيانات وجوال فتصف الشبكة المسجَّل عليها عنوان الخروج. ويعمل VPN على إنشاء نفق أو التشفير أو كليهما عبر رابط شبكي.
| الخاصية | بروكسي SOCKS5 | بروكسي سكني | VPN |
|---|---|---|---|
| ما يصفه المصطلح | بروتوكول ترحيل | الشبكة المسجَّل عليها عنوان IP للخروج | نفق عبر رابط شبكي |
| حركة البيانات المشمولة | التطبيق المُهيّأ لاستخدامه | يعتمد على البروتوكول المستخدم للوصول إليه | الرابط الشبكي المُهيّأ عليه |
| التشفير | لا تشفير خاص به؛ يعود لطريقة المصادقة | ليس خاصية للتصنيف | نفق و/أو تشفير (CNSSI 4009) |
| ما تراه الوجهة | عنوان IP للخروج الخاص بالمُرحِّل | عنوان IP للخروج على شبكة مستهلكين أو شبكة ISP | عنوان IP للخروج الخاص بخادم VPN |
اقرأ «بروكسي سكني SOCKS5» على أنه خياران منفصلان. «SOCKS5» هو البروتوكول الذي يستخدمه عميلك للوصول إلى المُرحِّل. «سكني» هو الشبكة التي ينتمي إليها عنوان IP للخروج الخاص بالمُرحِّل. يمكن أن يتغير أحدهما دون الآخر. وقد يقع خادم SOCKS5 بالسهولة نفسها على عنوان مركز بيانات.
شراء الاثنين معًا قرار منطقي بمجرد أن تعرف أي نصف يؤدي أي مهمة.
ما الذي يحدده بروتوكول SOCKS5، وما الذي يتركه
يتفاوض SOCKS5 على طريقة مصادقة ثم يرحّل الاتصال. لا يحدد RFC 1928 أي تشفير خاص به. الطريقتان الشائعتان، بلا مصادقة وباسم المستخدم وكلمة المرور، لا تضيفان أي تشفير، ويرسل RFC 1929 كلمة المرور نصًا صريحًا. طريقة GSS-API في RFC 1961 يمكنها إضافة السلامة وسرية اختيارية، بينما يمكن لنفق SSH منفصل أو VPN أو غلاف TLS حماية النقل بين العميل والبروكسي. يحمي HTTPS حمولة التطبيق من طرف إلى طرف، لكنه لا يحمي تبادل مصادقة SOCKS5 نفسه.
التفاوض قصير. يسرد العميل طرق المصادقة التي يدعمها، ويختار الخادم واحدة منها. يسرد RFC 1928 رموز الطرق: بلا مصادقة، وGSSAPI، واسم المستخدم وكلمة المرور، ونطاقات محجوزة للطرق المعيّنة والخاصة. بعد اكتمال هذا التفاوض الفرعي، يرسل العميل طلب الاتصال ويرحّل الخادم حركة البيانات.
تصف المواصفة نفسها بأنها «طبقة وسيطة» (shim-layer) بين طبقة التطبيق وطبقة النقل، ولا تحدد أي خوارزمية تشفير. إذا تضمنت الطريقة المختارة تغليفًا للسلامة أو السرية، يغلّف RFC 1928 حركة البيانات به: الطلبات والردود والبيانات المُرحَّلة.
يحدد RFC 1929 طريقة اسم المستخدم وكلمة المرور، ولا يعرّف أي تغليف، ويصرّح بنقطة ضعفها مباشرة:
بما أن الطلب يحمل كلمة المرور نصًا صريحًا، فلا يُوصى بهذا التفاوض الفرعي في البيئات التي يكون فيها «التنصت» ممكنًا وعمليًا.
المصدر: طريقة اسم المستخدم وكلمة المرور في RFC 1929
لهذا التصميم تاريخ. تاريخ SOCKS5 لدى NT Kernel يوضح أن خوادم SOCKS في حقبة 1996 كانت تعمل في الغالب داخل شبكات «تُعدّ موثوقة عمومًا»، وأن السرية كان يُتوقع توفيرها في مكان آخر. ويشير المصدر نفسه إلى أن GSSAPI يمكنه إضافة السلامة والسرية بحسب مستوى الحماية المتفاوض عليه، لكن دعمه ظل أقل شيوعًا بكثير، ولا تزال معظم عمليات النشر الفعلية تستخدم اسم المستخدم وكلمة المرور.
لا شيء من هذا يجعل HTTPS مقروءًا عبر البروكسي. فبروتوكول TLS 1.3 مصمم لمنع التنصت، والعبث، وتزوير الرسائل بين العميل والخادم، ومُرحِّل SOCKS5 لا يفعل سوى تمرير تلك البايتات المشفّرة.
ما الذي يجعل عنوان IP سكنيًا أو تابعًا لمركز بيانات أو للجوال
يكون عنوان IP للخروج سكنيًا أو تابعًا لمركز بيانات أو للجوال بحسب الشبكة التي تملكه. تضع Fraudlogix، وهي شركة لكشف الاحتيال، عناوين IP لمراكز البيانات في مراكز البيانات ومنشآت الاستضافة ومزودي الخدمات السحابية، وذلك في مسرد عناوين IP لمراكز البيانات الخاص بها. أما Peakhour، التي تبيع حلول إدارة البوتات، فتصف عناوين الخروج السكنية بأنها اتصال مستهلكين أو اتصال عبر ISP. وتصنّف الجوال على حدة: فمشغلو الشبكات يستخدمون نماذج مختلفة لمشاركة العناوين، منها CGNAT (NAT على مستوى المشغل).
من جهة الشبكة، يقع عنوان IP للخروج أصلًا ضمن سياق توجيه وتسجيل قبل أن يلمسه أي بروتوكول بروكسي. ومن الإشارات المهمة ASN (رقم النظام المستقل) الذي يعلن بادئة العنوان، ما يساعد في تحديد مشغل الشبكة.
تتكوّن شبكات البروكسي السكني بعدة طرق، ولا تتضمن جميعها متطوعًا. تسرد Peakhour:
- مشاركة النطاق الترددي بالاشتراك الطوعي أو بموجب عقد
- شبكات VPN وتطبيقات وإضافات متصفح مجانية توجّه حركة بيانات أطراف ثالثة عبر أجهزة المستخدمين
- حزم SDK مضمّنة في التطبيقات
- أجهزة وموجّهات مخترقة
لطريق SDK أدلة حديثة تدعمه. تقرير Krebs on Security في يوليو 2026 يقول إن شركة الأمن Spur وجدت حزم SDK للبروكسي السكني في أكثر من 42 بالمئة من تطبيقات متجر webOS التابع لـLG. واحتوى أكثر من ربع تطبيقات Samsung Tizen على مكونات مماثلة. ووفق تقرير Spur، استحوذت Bright Data على أغلب تلك الحزم على المنصتين، وقالت LG إنها ستعلّق التطبيقات التي تُبقي على خيار البروكسي.
قالت Bright Data لـKrebs إن شبكتها مبنية على الموافقة وإن كل نظير يوافق عبر شاشة مخصصة. أما رأي Spur فهو أن «طلب موافقة لمرة واحدة مدفونًا في تطبيق تلفاز ليس بديلًا عن شفافية حقيقية وتحكم مستمر ورقابة من المنصة». ولا يعتمد أي من نماذج التوريد هذه على SOCKS5.
لماذا تصنّف المواقع شبكة الخروج لا البروتوكول
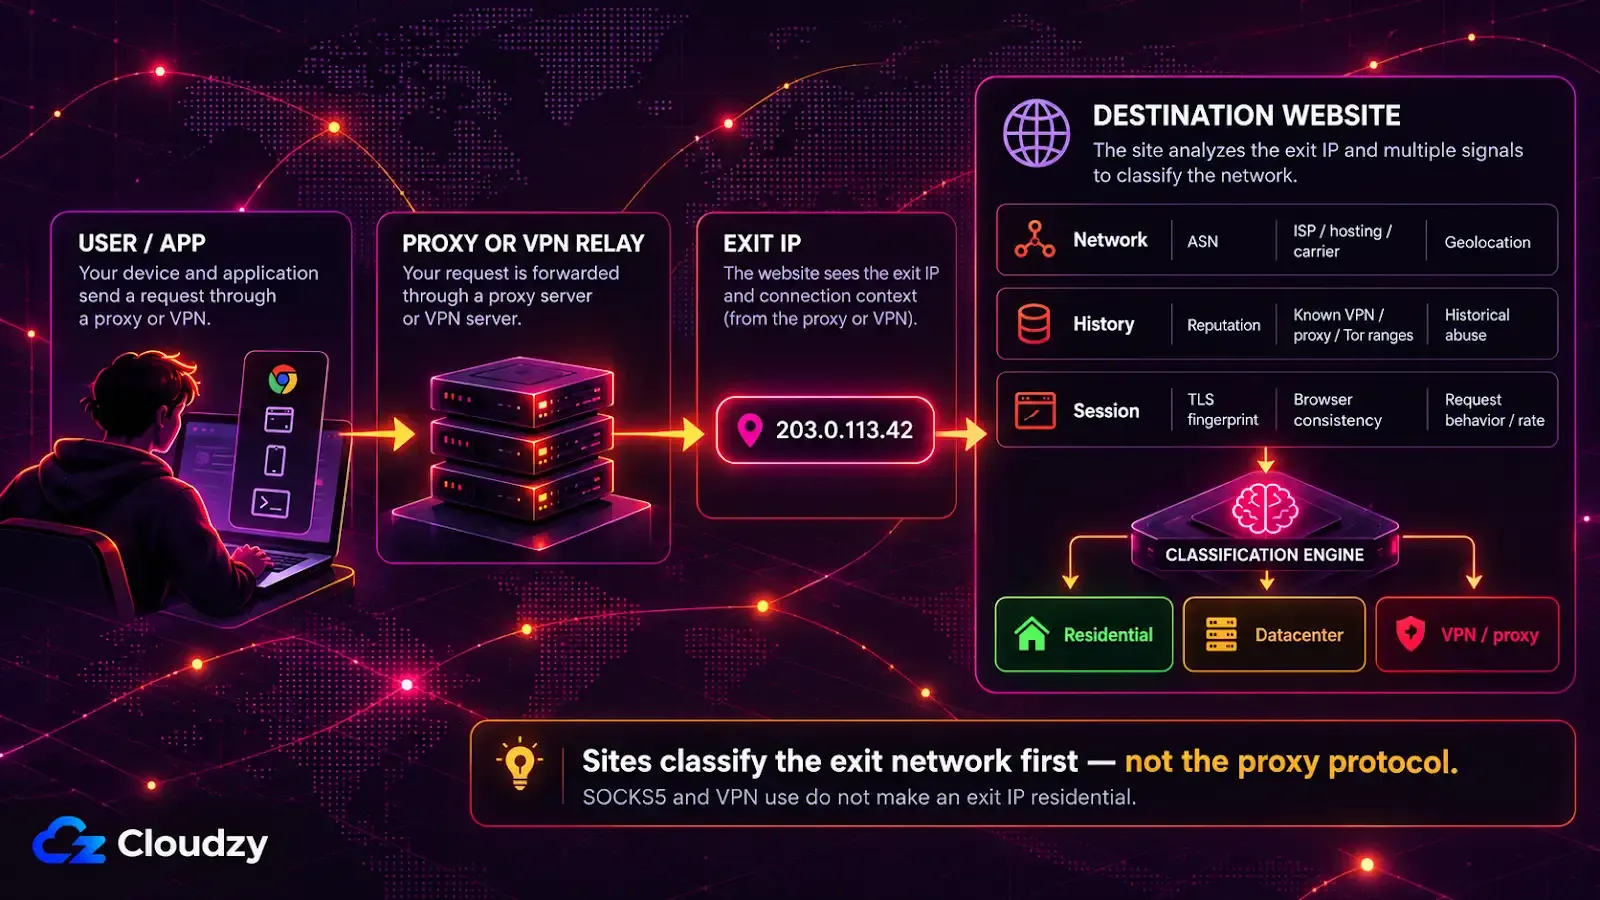
يرى الموقع الوجهة عنوان IP للخروج الخاص بالبروكسي، لا البروتوكول الذي استخدمه عميلك للوصول إلى البروكسي. يبدأ التصنيف القائم على IP من عنوان الخروج وسياقه: ASN، وتصنيف الاستضافة/ISP/مشغل الجوال، والسمعة، ونطاقات VPN وTor والبروكسي المعروفة. لذلك يُصنَّف خادم SOCKS5 على VPS مستأجر كحركة مركز بيانات.
شرح Peakhour للبروكسي السكني يقول: «ترى الوجهة عنوان IP للخروج الخاص بالبروكسي، لا المصدر الأصلي». تجري مصافحة SOCKS5 بين عميلك والمُرحِّل. ويتلقى الموقع اتصالًا عاديًا من عنوان المُرحِّل.
صفحة Peakhour عن كشف البروكسي تسرد نقاط بدء التصنيف عادةً: السمعة، وASN، والموقع الجغرافي، وتصنيف مزود الاستضافة، ومخارج VPN وTor المعروفة، وسجل إساءة الاستخدام. لا تأتي أي من هذه الإشارات من البروتوكول. وتقول الصفحة نفسها: «نطاقات مراكز البيانات أسهل عادةً في التعرف عليها من سياق IP وASN».
تصنّف Fraudlogix، عبر بيانات البحث عن IP الخاصة بها، العنوان باستخدام إشارات مثل ما إذا كان ينتمي إلى مركز بيانات، وASN الخاص به، والمؤسسة، وISP، ونوع الاتصال. تغيير بروتوكول البروكسي أو المنفذ أو طريقة المصادقة لا يغيّر هذه الخصائص لعنوان IP للخروج.
وفق صفحة الكشف لدى Peakhour، يصعب الحكم على العناوين السكنية والجوالة من IP وحده، لأن المستخدمين الشرعيين وحركة البروكسي قد يتشاركونها في الوقت نفسه. ومع ذلك يُحكم عليها: تصف الصفحة الجمع بين سياق IP وأدلة على مستوى الطلب مثل بصمات TLS واتساق المتصفح والسلوك. عنوان خروج سكني يرسل الطلبات بسرعة كبيرة قد يؤدي إلى تحدٍّ أو إبطاء أو حظر أو استجابة تحديد المعدل HTTP 429.
هل بروكسي SOCKS5 هو نفسه VPN؟
لا. ينقل VPN حركة البيانات عبر رابط شبكي بواسطة نفق أو تشفير أو كليهما. وبحسب العميل وسياسة التوجيه، يمكنه تغطية حركة الجهاز كلها أو حركة محددة فقط. أما بروكسي SOCKS5 فيرحّل التطبيقات المُهيّأة لاستخدامه ولا يضيف أي تشفير خاص به. كلاهما يمكن أن يمنح الوجهة عنوان IP مختلفًا للخروج، ويبقى لذلك المخرج نوع شبكة أساسي.
مسرد NIST، نقلًا عن CNSSI 4009، يعرّف VPN بأنه شبكة «مبنية من موارد نظام شبكة مادية باستخدام التشفير و/أو بتمرير روابط الشبكة الافتراضية عبر أنفاق فوق الشبكة الحقيقية». وعند تهيئته كنفق الخروج الافتراضي للموجّه، يمكن لـVPN أن يغطي كل جهاز خلفه.
تُدرج صفحة الكشف لدى Peakhour مخارج VPN ضمن الفئات المصنّفة، إلى جانب مزودي الاستضافة ومزودي ISP السكنيين ومشغلي الجوال، لذا فإن استخدام VPN لا يجعل المخرج سكنيًا بحد ذاته. شبكة الخروج الأساسية هي التي تحدد هذا التصنيف. أما عقدة خروج للخصوصية تستضيفها بنفسك على خادم مستأجر فتخرج من عنوان مركز البيانات الخاص بذلك الخادم.
مطابقة الهدف مع التصنيف الذي يحسمه
اختر التصنيف بحسب الهدف. إعادة توجيه حركة تطبيق واحد مسألة بروتوكول بروكسي. إنشاء نفق لحركة جهاز وتشفيرها مسألة VPN. والحاجة إلى عناوين كثيرة على شبكات المستهلكين مسألة شبكة IP، وهنا يصبح البروتوكول المستخدم للوصول إلى مجموعة العناوين تفصيلًا ثانويًا.
| الهدف | التصنيف الذي يحسمه | ما لا يحسمه ذلك التصنيف |
|---|---|---|
| توجيه حركة تطبيق واحد عبر مُرحِّل | بروتوكول البروكسي | هل يبدو المخرج سكنيًا |
| نفق وتشفير لحركة الجهاز | شبكة VPN | نوع شبكة المخرج |
| عناوين كثيرة على شبكات المستهلكين | شبكة IP (سكنية أو جوال) | سرية حركة بياناتك |
إذا كان ما يهمك هو عنوان الخروج لسكربت واحد، فخادم SOCKS5 على VPS خاص بك كافٍ ومفهوم جيدًا، ما دام الهدف يقبل حركة مراكز البيانات.

ابنِ على خادم Linux VPS بوصول root وتخزين NVMe وقوة AMD EPYC.
عرض باقات Linuxالأسئلة الشائعة
هل يُخفي بروكسي SOCKS5 عنوان IP الخاص بك؟
من جهة الوجهة، نعم: يرى الموقع عنوان IP للخروج الخاص بالبروكسي بدلًا من عنوانك. لكن مشغل البروكسي يرى عنوان IP الحقيقي وأي حركة لا يشفّرها تطبيقك بنفسه، لذا فإن إخفاء عنوانك عن المواقع يعني الثقة بمن يدير البروكسي.
هل يمكنك استخدام بروكسي SOCKS5 وVPN في الوقت نفسه؟
نعم، يمكن الجمع بينهما في طبقات. عندما يصل تطبيق إلى بروكسي SOCKS5 عبر نفق VPN، يحمي VPN المسافة من جهازك إلى خادم VPN، ويحدد البروكسي عنوان IP للخروج الذي تراه الوجهة لذلك التطبيق وحده. ولا يغطي VPN المسافة بين خادم VPN والبروكسي.
هل البروكسي السكني أكثر أمانًا من بروكسي مركز البيانات؟
ليس بمعنى حماية حركة بياناتك. تصنيف سكني أو مركز بيانات يغيّر طريقة تصنيف الموقع لعنوان IP للخروج، ولا يضيف أي منهما تشفيرًا. وقد يمر عنوان الخروج السكني أيضًا عبر جهاز أو موجّه لمستهلك لا يمكنك عادةً التحقق من موافقة مالكه أو من أمانه.
النقاش
التعليقات
سجّل الدخول للمشاركة في النقاش.