

يظهر مصطلح DMZ دون تعريف مرفق. بند في قائمة مراجعة أمنية، جملة في وثيقة تحصين من أحد المورّدين، شرط في إعلان وظيفة يقع بجوار TLS ومبدأ الحد الأدنى من الامتيازات.
تبحث عن المصطلح فتجد رسمًا لجدار حماية تخرج منه ثلاثة كوابل شبكة. واحد يتجه إلى الإنترنت، وآخر إلى صف من الخوادم، وثالث إلى شبكة LAN مكتبية. أما ما تديره أنت فهو خادم مستأجر واحد بعنوان IP عام واحد ودون أي واجهة شبكة إضافية.
الصورة الأولى هي بنية DMZ حقيقية. على خادم واحد يمكنك إعادة إنتاج جزء من هدفها الأمني: تقييد ما يمكن للإنترنت الوصول إليه. أما ما لا يمكنك إعادة إنتاجه على الخادم نفسه فهو الحد الشبكي المنفصل الذي يجعل من الـ DMZ منطقة DMZ حقًا.
النسخة المختصرة
- تفصل المنطقة منزوعة السلاح الخدمات التي يجب أن يصل إليها الغرباء عن بقية ما تشغّله.
- لم تكن المسألة يومًا في الأسلاك: بل في أن يتوقف الاختراق عند الجانب العام ولا يتجاوزه.
- يمكنك ضبط جدار حماية ومع ذلك لا تكون لديك منطقة منزوعة السلاح.
- يمكن لخادم واحد بعنوان IP عام واحد أن يقلّل التعرّض عبر وكيل عكسي وقواعد جدار حماية على المضيف وربط الخدمات بواجهة خاصة أو بحلقة الاسترجاع، لكنه لا ينشئ جزءًا منفصلًا من نوع DMZ.
- تلك النسخة تتشارك النواة مع ما تحميه، لذا اعتبرها تقليلًا للتعرّض لا عزلًا.
ما لا يغطّيه هذا المقال
النطاق هنا هو النموذج الذهني، وقد تُركت ثلاثة موضوعات مجاورة جانبًا عن قصد.
- لا خطوات تنفيذ. لا يوجد هنا إعداد لوكيل عكسي، ولا صياغة لقواعد جدار حماية، ولا توصية بأداة بعينها لتثبيتها.
- لا إعدادات لأجهزة التوجيه المنزلية. فخيار "DMZ host" في راوتر منزلي يشير إلى شيء مختلف تمامًا.
- لا حكم بشأن انعدام الثقة (zero trust). فمسألة ما إذا كان محيط الشبكة لا يزال الضابط الأساسي الصحيح هي نقاش حقيقي، ولا يُحسم هنا.
ما هي المنطقة منزوعة السلاح، وما الغرض منها؟
المنطقة منزوعة السلاح، أو الـ DMZ، هي جزء من الشبكة يقع بين الإنترنت غير الموثوق والشبكة الداخلية. تضم الخدمات التي يجب أن تكون متاحة للعامة، مثل خوادم الويب وخوادم البريد. أما كل ما عداها فيبقى خلف حد ثانٍ، بحيث لا يعني الوصول إلى الخدمة العامة الوصول إلى بقية الشبكة.
مدخل مسرد Mozilla الخاص بالمنطقة منزوعة السلاح يضع الشطر العملي من ذلك في جملة واحدة: فهي لا تكشف سوى نقاط نهاية محددة بعينها، بينما تمنع الوصول إلى الشبكة الداخلية من الخارج. هذا هو هدف التصميم بأكمله، مصوغًا دون أي إشارة إلى أي معدات.
أنواع الخدمات التي تسكن هناك تقليديًا تنبع من هذا الهدف. خوادم الويب وخوادم البريد وخوادم FTP وخوادم VoIP: أشياء يُفترض أن يتمكن الغرباء من الاتصال بها. أما خوادم الدليل وقواعد البيانات ومشاركات الملفات والتطبيقات الداخلية والواجهات الإدارية فليست على تلك القائمة، لأنه لا يُفترض بأحد من الخارج أن يصل إليها أصلًا.
تمسّك بالخاصية لا بالصورة. الواجهات الشبكية الثلاث هي إحدى طرق إنشاء حد ثقة منفصل. وقد تطبّق التصاميم السحابية وتصاميم الخادم الواحد المبدأ نفسه في التحكم بالتعرّض بطرق مختلفة، لكن التصاميم التي تملك منطقة محيطية متمايزة هي وحدها التي تعيد إنتاج الـ DMZ نفسها.
كيف تعمل المنطقة منزوعة السلاح التقليدية ذات الواجهات الثلاث؟
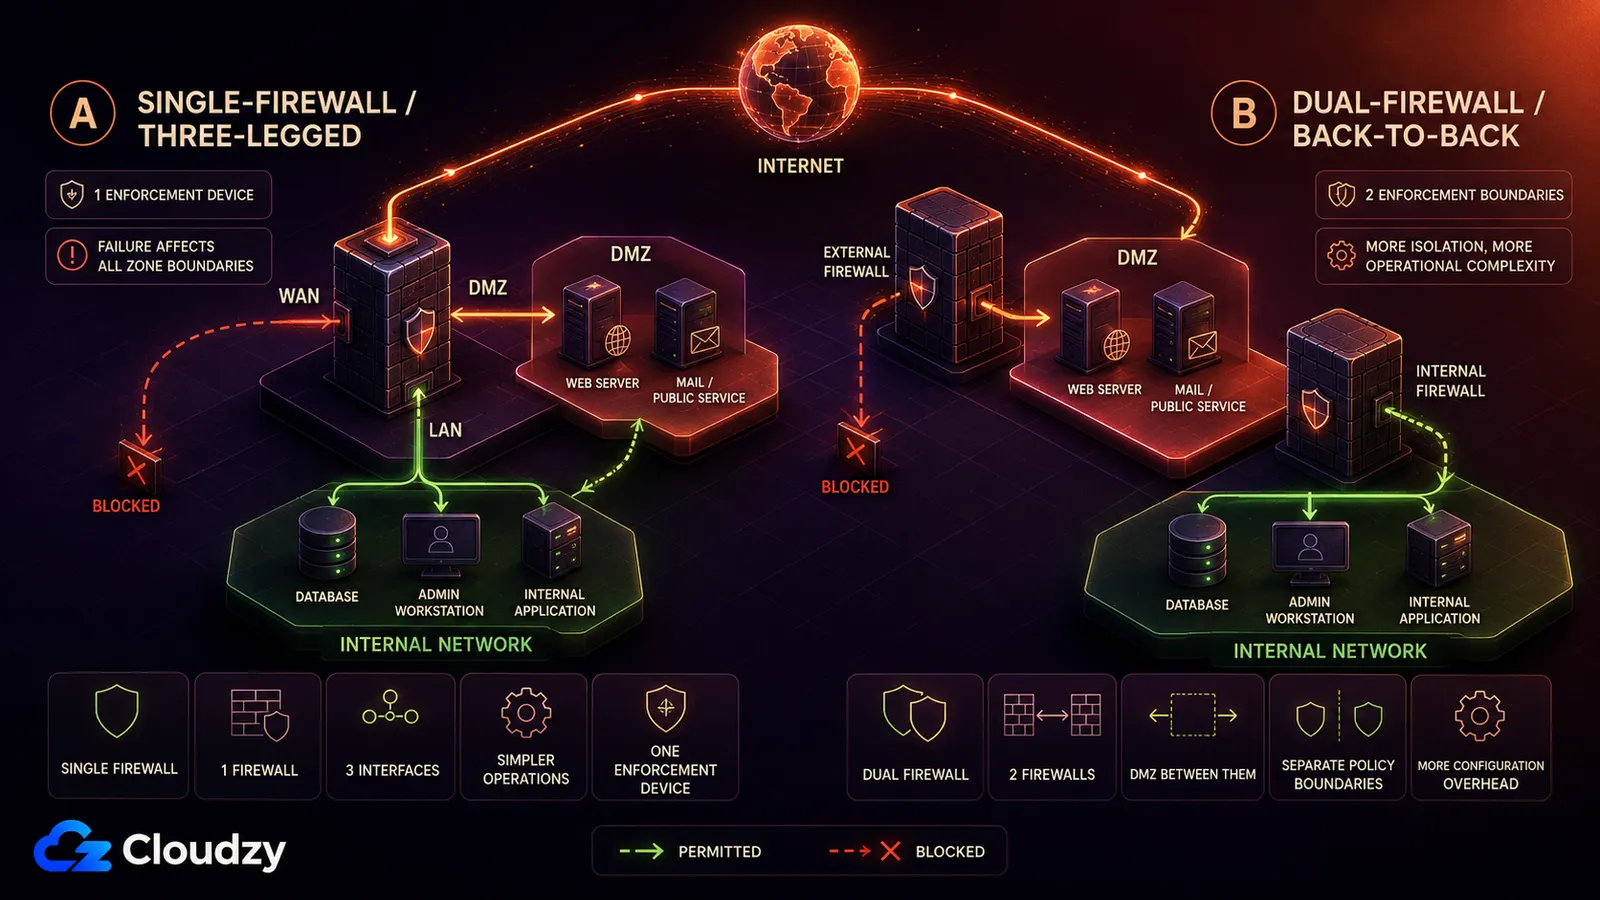
تُبنى المنطقة منزوعة السلاح التقليدية بطريقتين. تصميم الجدار الواحد يمنح جدار حماية واحدًا ثلاث واجهات: واحدة إلى الإنترنت، وواحدة إلى المنطقة منزوعة السلاح، وواحدة إلى الشبكة الداخلية. أما تصميم الجدارين فيضع المنطقة منزوعة السلاح بين جدارَي حماية منفصلين. وكلاهما يفرض القاعدة نفسها. الإنترنت يصل إلى المنطقة منزوعة السلاح. والإنترنت لا يصل أبدًا إلى الشبكة الداخلية.
نموذج الجدار الواحد (ذو الأرجل الثلاث)
جدار حماية واحد وثلاث واجهات شبكة. الأولى تواجه الإنترنت. والثانية تواجه المنطقة منزوعة السلاح حيث تقيم الخدمات العامة. والثالثة تواجه الشبكة الداخلية. يسمح الجدار بحركة المرور الواردة من الإنترنت إلى منافذ محددة في المنطقة منزوعة السلاح، ويسمح بحركة ضيقة من تلك المنطقة إلى الداخل حيث يقتضي أحد التطبيقات ذلك، ويمنع كل ما عدا ذلك.
اسم هذا الشكل هو جدار الحماية ذو الأرجل الثلاث. كل حزمة تعبر بين المناطق تمر عبر جهاز واحد، ما يجعل ذلك الجدار نقطة فشل وحيدة لحركة المرور بين المناطق. وإذا تعطّل، تتأثر الاتصالية وتطبيق السياسات بحسب وضع الفشل في الجدار وأي تكرار احتياطي وضعته في مكانه.
أمضيت عقدًا في إدارة عمليات الشبكة لدى مزوّد خدمة إنترنت، وما كان يفاجئ الناس بشأن واجهة DMZ هو كم كانت عادية. منفذ إيثرنت اعتيادي أُلحقت به تسمية ثقة مختلفة داخل إعدادات جدار الحماية. لم تكن البنية في النحاس، بل في مجموعة القواعد، وفي أن أحدهم فكّر بعناية في الاتجاه المسموح به لكل تدفّق.
نموذج الجدارين (ظهرًا لظهر)
جداران متتاليان، وبينهما المنطقة منزوعة السلاح. الجدار الخارجي يسمح بمرور حركة الإنترنت إلى المنطقة منزوعة السلاح ولا شيء بعدها. والجدار الداخلي لا يسمح إلا بحركة المرور المحددة التي يحتاجها أحد التطبيقات من تلك المنطقة إلى الداخل. والمهاجم الذي يصل إلى المنطقة منزوعة السلاح لا يزال عليه عبور حد سياسات الجدار الداخلي قبل أن يبلغ الشبكة الداخلية.
الجداران يمنحانك حدَّي سياسة يُطبَّق كل منهما على حدة، لكنهما يضيفان أيضًا إعدادات وترقيعًا وتعقيدًا تشغيليًا. وفشل الحد الخارجي أو اختراقه لا يزيل الحد الداخلي تلقائيًا، وإن كانت الحماية تظل رهنًا بكيفية ضبط الجدارين وإدارتهما.
هل المنطقة منزوعة السلاح هي نفسها جدار الحماية؟
لا. المنطقة منزوعة السلاح شبكة محيطية أو جزء منفصل من الشبكة. أما جدار الحماية فهو أحد الضوابط الشائعة المستخدمة لتنظيم حركة المرور بين تلك المنطقة والإنترنت والشبكة الداخلية. يمكنك ضبط قواعد جدار حماية على شبكة مسطحة دون إنشاء منطقة منزوعة السلاح، فالفارق إذن معماري وليس مجرد مسألة إعدادات.
الخلط مفهوم. فجدار الحماية هو الشيء الذي تسجّل الدخول إليه، الشيء الذي له ملف إعدادات ومورّد وعقد دعم، ولذلك يجمع إليه اسم الشيء الذي ينتجه. أما المقاطع الشبكية فلا يسجّل أحد الدخول إليها قط.
تظهر النتيجة في أسوأ لحظة ممكنة. افترض أن خادم الويب العام لديك قد اخترق، لأن ذلك سيحدث في النهاية. على شبكة مسطحة صار للمهاجم الآن موطئ قدم على جهاز يستطيع أصلًا التحدث إلى قاعدة بياناتك وخادم ملفاتك وواجهاتك الإدارية، والتنقل بينها ليس سوى استخدام صلاحية كانت مسموحة من قبل. هذا التنقل الجانبي يسمى الحركة الجانبية، وهو تحديدًا ما وُجد الحد الثاني ليوقفه. المنطقة منزوعة السلاح لا تمنع اختراق خادم الويب، بل تمنع خادم ويب مخترقًا من أن يتحول إلى وصول إلى كل شيء آخر.
توضيح واحد ما دام المصطلح أمامك: إعداد "DMZ host" في راوتر منزلي أو مكتبي صغير ميزة مختلفة. فهو يوجّه حركة المرور الواردة غير المطلوبة إلى جهاز داخلي واحد، ويعرّض ذلك الجهاز مباشرة للإنترنت؛ وهو لا ينشئ شبكة DMZ منفصلة ومحمية.
كيف تطبّق مبادئ المنطقة منزوعة السلاح على خادم واحد؟
يستطيع خادم واحد بعنوان IP عام واحد أن يعيد إنتاج جزء من هدف المنطقة منزوعة السلاح في التحكم بالتعرّض، دون إعادة إنتاج فصلها الشبكي. يمكن لوكيل عكسي أن يصبح نقطة الدخول العامة الوحيدة، ويمكن لقواعد جدار حماية واردة تعتمد المنع الافتراضي أن تحجب ما تبقّى، ويمكن للخدمات الداخلية أن تستمع على حلقة الاسترجاع أو على واجهة خاصة بدلًا من العنوان العام.
ابدأ من القيد الذي يفترضه هذا القسم: خادم VPS واحد، وواجهة عامة واحدة، و لا جهاز جدار حماية منفصل ولا شبكة فرعية DMZ تحت سيطرتك. في هذا الإعداد لا يمكنك إعادة إنتاج الطوبولوجيا التقليدية ذات الأرجل الثلاث على المضيف نفسه. لا تزال قواعد جدار الحماية على المضيف واختيار واجهة الاستماع للخدمات والوكيل العكسي قادرة على تقليل التعرّض، لكنها لا تنشئ حد العزل ذاته.
يمكن لوكيل عكسي أن يشغل الواجهة العامة على المنفذين 80 و 443 ويصبح نقطة الدخول الوحيدة على مستوى التطبيق لحركة مرور الويب. هذا يضيّق سطح الهجوم العام، لكنه ليس مكافئًا لواجهة DMZ منفصلة، لأن الوكيل ما زال يتشارك المضيف مع الخدمات التي خلفه.
قواعد جدار الحماية للحركة الواردة على المضيف تسمح بهذين المنفذين وتُسقط ما عداهما. قد تكون كل خدمة أخرى على الجهاز قيد التشغيل والاستماع، لكن لا شيء من الخارج يستطيع بدء اتصال بها. هذا يقارب سياسة "لا يمكن الوصول إلا إلى المنافذ المقصودة" على مضيف واحد، لكنه لا ينشئ حدًا منفصلًا مع الشبكة الداخلية.
لا ينبغي لخوادم التطبيقات وقواعد البيانات ولوحات الإدارة أن تستمع على العنوان العام. فحين يعمل الوكيل على المضيف نفسه، يمكنها الاستماع على حلقة الاسترجاع؛ وحين يعمل في مكان آخر على الشبكة الخاصة، يمكنها الاستماع على عنوان خاص. وفي كلتا الحالتين لا يوجد مستمع لتلك الخدمات على الواجهة العامة، ولذلك فإن فتح قاعدة واردة على تلك الواجهة وحدها لا يكشفها.
الوصول الإداري ينتمي إلى الجانب الداخلي، لا إلى جانب المنطقة منزوعة السلاح. وإبقاء SSH وواجهات الإدارة خارج المسار العام، خلف شبكة VPN أو شبكة خاصة، يمنع الاتصالات المباشرة بها من الإنترنت العام.

كيف تُسقَط مفاهيم المنطقة منزوعة السلاح على شبكات VPC الفرعية ومجموعات الأمان؟
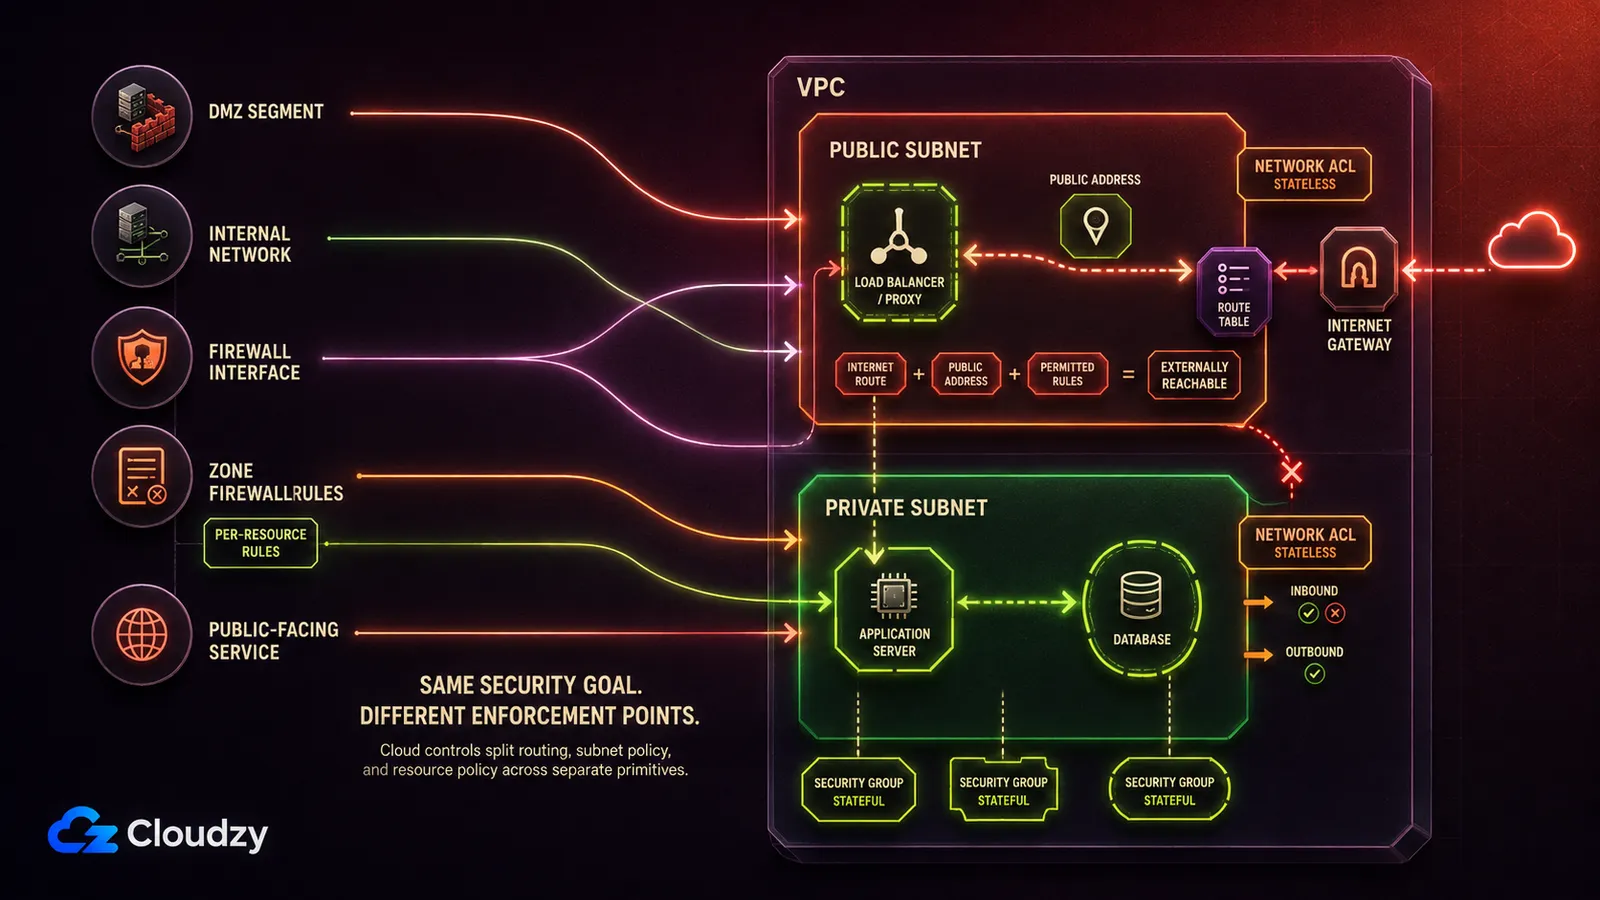
للنموذج التقليدي تناظر مفاهيمي وثيق مع بُنى الشبكات السحابية، لكنه ليس تناظرًا واحدًا لواحد. فجزء المنطقة منزوعة السلاح يصبح شبكة فرعية عامة. والشبكة الداخلية تصبح شبكة فرعية خاصة بلا مسار إلى بوابة إنترنت. أما مجموعة قواعد جدار الحماية فتنقسم بين مجموعات الأمان المرتبطة بواجهات شبكة الموارد، وقوائم التحكم بالوصول للشبكة المرتبطة بالشبكات الفرعية.
| العنصر التقليدي | المكافئ السحابي | ما الذي يفرضه |
|---|---|---|
| جزء المنطقة منزوعة السلاح | الشبكة الفرعية العامة | يوفّر مسارًا إلى الإنترنت؛ ويحتاج المورد أيضًا إلى عنوان عام وقواعد أمان تسمح بحركة المرور |
| جزء الشبكة الداخلية | الشبكة الفرعية الخاصة | لا مسار مباشر إلى بوابة الإنترنت، ولذلك لا يستطيع الإنترنت بدء اتصالات مباشرة عبر ذلك المسار |
| واجهة جدار الحماية بين المناطق | جدول التوجيه + إرفاق بوابة إنترنت | إلى أين يمكن توجيه حركة المرور؛ ويظل العنونة العامة وضوابط الأمان هي ما يحدد ما إذا كان المورد قابلًا للوصول |
| مجموعة قواعد جدار الحماية (لكل منطقة) | قوائم التحكم بالوصول للشبكة | قواعد سماح ومنع عديمة الحالة تُقيَّم عند حافة الشبكة الفرعية |
| مجموعة قواعد جدار الحماية (لكل مضيف) | مجموعات الأمان | قواعد سماح ذات حالة تُطبَّق على واجهات الشبكة الخاصة بالموارد المرتبطة |
| خدمة متاحة للعامة داخل المنطقة منزوعة السلاح | موازن حمل أو نسخة وكيل في الشبكة الفرعية العامة | نقطة الدخول الوحيدة التي يجب أن تمر عبرها حركة المرور |
يستخدم مزودو الخدمات السحابية هذه المفردات بأنفسهم، وهو دليل جيد على أن المصطلح لا يزال متداولًا. تصف مدونة الشبكات لدى AWS بنية منطقة منزوعة السلاح على Amazon VPC تعزل الخدمات المتاحة للعامة عن الشبكات الداخلية، وهي مبنية على VPC Block Public Access، وهو ضابط على مستوى المنطقة أُطلق في نوفمبر 2024.
الشبكات الفرعية هي الجزء الحامل في هذا التناظر. فالشبكة الفرعية العامة عامة لأن جدول التوجيه الخاص بها يشير إلى بوابة إنترنت. وبما أن جداول التوجيه هي التي تقرر إلى أين تسافر الحزم، فإن توزيع الشبكات الفرعية يشكّل درجة تعرّضك قبل أي قاعدة منفردة.
التناظر ناقص في نقطة واحدة بعينها. فواجهة جدار الحماية كانت تفرض حدًا لجزء كامل من الشبكة؛ أما مجموعة الأمان فمرتبطة بواجهة الشبكة الخاصة بمورد بعينه. وقد يحمل جهازان في الشبكة الفرعية الخاصة نفسها مجموعتَي أمان مختلفتين تمامًا، فيقع التطبيق عند دقة أعلى مما بلغته واجهة مادية يومًا. وهذا تحسّن في العادة. لكنه يعني أيضًا أن اسم الشبكة الفرعية صار يخبرك عمّا يمكن الوصول إليه أقل مما كان يخبرك به مخطط شبكة في الماضي.
أين تقصّر نسخة الخادم الواحد
على مضيف واحد، تتشارك العملية المكشوفة للعامة والخدمات الداخلية نواةً واحدة وجهازًا واحدًا. المقاطع المنفصلة تجبر المهاجم على عبور حد شبكي يفحصه جدار حماية؛ أما المضيف الواحد فلا. النمط أحادي الخادم يقلل التعرّض، لكنه لا يعيد إنتاج الفصل.
إذا اخترق الوكيل العكسي بطريقة تمنح المهاجم تنفيذ التعليمات البرمجية، فتلك التعليمات تعمل أصلًا على الجهاز الذي تعمل عليه قاعدة بياناتك. والربط بحلقة الاسترجاع لا ينفع حينها، لأن الحلقة قابلة للوصول من داخل المضيف. وقد يرفع العزل عبر الحاويات أو المستخدمين الجهد المطلوب، لكن الحاويات على المضيف نفسه تظل تتشارك نواته. في النموذج التقليدي كانت خطوة المهاجم التالية حزمةً تعبر سلكًا يفحصها شيء ما. أما هنا فهي مقبس محلي.
النتيجة العملية عتبة لا حُكم. فحين تصبح قيمة ما يقف خلف الوكيل أعلى من كلفة جهاز ثانٍ، استخدم جهازًا ثانيًا وشبكة خاصة بينهما. ولا شيء في هذه المقالة يحتاج إلى إعادة تعلّم لفعل ذلك، لأن شيئًا منها لم يكن يومًا عن العتاد.

ابنِ على خادم Linux VPS بوصول root وتخزين NVMe وقوة AMD EPYC.
عرض باقات Linuxلم يعد المحيط هو المكان الوحيد الذي يمكن فرض سياسة أمنية عنده. فبنية انعدام الثقة تزيل الثقة الضمنية القائمة على الموقع الشبكي، بينما يمكن للاتصال الخاص المبني على WireGuard أو Tailscale أن يقلّل التعرّض العام. ولا يحل أي من النهجين محل التقسيم أو التفويض تلقائيًا. أما موقفي من السؤال الأضيق فحاسم. كنموذج ذهني: افرز ما يمكن الوصول إليه عمّا لا يمكن، واعرف أي حد يحتوي الاختراق. هذا السؤال يبقى بعد كل بنية ذُكرت أعلاه، ولهذا لا يزال جديرًا بالإجابة.
الأسئلة الشائعة
هل المنطقة منزوعة السلاح هي نفسها الشبكة الافتراضية الخاصة (VPN)؟
لا. فكل منهما يحل مشكلة مختلفة. المنطقة منزوعة السلاح تتحكم بما يمكن للغرباء غير الموثوقين بلوغه، إذ تكشف مجموعة صغيرة من الخدمات ولا شيء غيرها. أما الـ VPN فيمنح الغرباء الموثوقين طريقًا خاصًا إلى الداخل، عبر مصادقتهم على شبكة ما كانوا ليصلوا إليها لولا ذلك. وكثير من الشبكات تشغّل الاثنين معًا، ولا يغني أحدهما عن الآخر.
هل المنطقة منزوعة السلاح آمنة؟
المنطقة منزوعة السلاح لا تجعل خدمة مكشوفة آمنة. إنها تحدّ من مدى ما يبلغه اختراق تلك الخدمة. فالخدمة المتاحة للعامة تظل متاحة للعامة، وتظل مكشوفة لكل من على الإنترنت، وتظل بحاجة إلى الترقيع والمراقبة والتحصين بحد ذاتها. المنطقة منزوعة السلاح تقرر ما يحدث بعد سقوطها، لا ما إذا كانت ستسقط.
هل أحتاج إلى منطقة منزوعة السلاح إذا كان لدي خادم واحد فقط؟
ليس بالمعنى التقليدي، ولن تستطيع بناء واحدة على مضيف واحد على أي حال. فالطوبولوجيا ذات الواجهات الثلاث تحتاج إلى مقاطع شبكية منفصلة، وخادم بعنوان IP عام واحد لا يملك أيًا منها. ما تستطيع فعله هو التحكم بالتعرّض: اجعل وكيلًا عكسيًا نقطة الدخول العامة الوحيدة، وامنع افتراضيًا بقية المنافذ الواردة، واجعل الخدمات الداخلية تستمع على حلقة الاسترجاع أو على عنوان خاص. هذا يقلل ما يستطيع الإنترنت بلوغه، دون أن يعزل الخدمة العامة عن بقية المضيف. وحين تصبح قيمة ما خلف الوكيل أعلى من كلفة جهاز ثانٍ، استخدم جهازين وشبكة خاصة بينهما.
لماذا تسمّى منطقة منزوعة السلاح؟
المصطلح مستعار من المعنى العسكري لمنطقة عازلة بين قوتين متقابلتين لا تسيطر أي منهما عليها بالكامل. والاستخدام الشبكي يحافظ على الاستعارة: فالمنطقة منزوعة السلاح لا تخص بالكامل لا الخارج غير الموثوق ولا الداخل الموثوق.



النقاش
التعليقات
سجّل الدخول للمشاركة في النقاش.