

To antagelser følger som regel med selvhostet RMM, og begge er forkerte i hver sin retning. Den første er, at remote monitoring and management faktureres pr. endpoint, så regningen vokser med flåden, uanset om arbejdet gør det. Den anden er, at man sletter den omkostning ved at flytte styringslaget ind i huset. I virkeligheden prissætter kategorien på tre adskilte akser, hvoraf kun én er pr. enhed, og selvhosting fjerner ikke omkostningen så meget som den flytter den til en linje, ingen fakturerer: dine egne timer. Et gebyr pr. enhed vokser på en akse, du ikke styrer, for det er dine kunder, der afgør, hvor mange maskiner der findes, ikke hvor meget arbejde de maskiner skaber. En selvhostet server vokser på en akse, du styrer, og opkræver dig en vedligeholdelsespligt og en supportkontrakt, du ikke længere har.
Nogle kontrakter gør den kommercielle mulighed rigtig uanset regnestykket: en SLA, du ikke personligt kan stå inde for klokken tre om natten, er et produkt, du køber, og selvhosting leverer det kun, hvor projektet selv sælger et supportniveau. Priser pr. tekniker slår allerede begge alternativer over et bredt spænd af flådestørrelser.
TL;DR
- Kategorien prissætter ikke ensartet pr. enhed. NinjaOne tager betaling pr. enhed; Syncro og Atera tager betaling pr. teknikersæde med ubegrænsede enheder; ConnectWise, Datto RMM og N-able offentliggør ingen grundpris for platformen og sender købere videre til et tilbud.
- For en lille forretning med mange enheder pr. tekniker kan en platform pr. tekniker slå både priser pr. enhed og den Tactical RMM-selvhostingmodel, der bruges i denne artikel. Tjek det, før du provisionerer noget som helst.
- I denne artikels Tactical RMM-omkostningsmodel er selvhosting som regel dyrere end en platform pr. tekniker under cirka 400 endpoints. Omkring det tredje teknikersæde begynder det at blive konkurrencedygtigt, men det præcise skæringspunkt flytter sig med din timepris, sponsorniveau, serverstørrelse og forholdet mellem enheder og teknikere.
- Tactical RMM er ikke open source. Det udgives under en egen licens, der ikke er OSI-godkendt, med begrænsninger for SaaS, managed hosting og anden kommerciel servicebrug. MeshCentral er Apache-2.0, og NetLock RMM's kerne er AGPL-3.0.
- En RMM-server er en betroet vej til fjernkørsel af kode på hver eneste maskine, der kører dens agent. Selvhosting skaber ikke den eksponering; det flytter patchningen over til dig.
Sådan prissætter kommerciel RMM endpoints
NinjaOnes offentliggjorte priser pr. enhed går fra 1,50 $ pr. enhed pr. måned ved 10.000 endpoints op til 3,75 $ ved 50 eller færre. Læs kurven fra den lille ende, og problemet er tydeligt: mængderabatten favoriserer skala, så forretningen med færrest maskiner betaler den højeste sats for hver enkelt, på en regning der vokser, hver gang en kunde køber en bærbar.
Syncro prissætter på en helt anden akse: 129 $ pr. bruger pr. måned på Core-planen ved årlig betaling, 179 $ på Team, og hver plan inkluderer ubegrænsede endpoints pr. tekniker. Atera bruger samme model og er tydelig om hvorfor. Med modellen pr. tekniker forbliver prisen den samme, uanset hvor mange enheder du tilføjer.
Så er der den tredje gruppe. Hvad koster ConnectWise RMM? Siden sender prisen gennem en forespørgselsformular, der lister pakker og funktioner uden ét eneste tal, og Datto RMM's produktside beskriver platformen i detaljer uden at nævne en pris nogen steder. N-able markedsfører N-sight på samme måde, og Kaseya giver tilbud på VSA. Det er en konstatering af, hvad de sider indeholder, ikke af hensigter, men det har en omkostning. At få et tal ud kræver salgsopkald, og de timer er dine.
| Leverandør | Prisakse | Offentliggør en grundpris? | Hvad får regningen til at vokse |
|---|---|---|---|
| NinjaOne | Pr. enhed | Ja: 1,50 $/enhed/måned ved 10.000 enheder, op til 3,75 $ ved 50 eller færre | Hver agent, du installerer |
| Syncro | Pr. tekniker | Ja: 129 $/bruger/måned (Core, årligt), 179 $ (Team) | Hver tekniker, du ansætter |
| Atera | Pr. tekniker | Planniveauer offentliggjort; ubegrænsede enheder pr. sæde | Hver tekniker, du ansætter |
| ConnectWise RMM | Kun efter tilbud | No | Ikke oplyst før et salgsopkald |
| Datto RMM | Kun efter tilbud | No | Ikke oplyst før et salgsopkald |
| N-able N-sight | Tilbudsbaseret | Ingen offentlig grundpris for platformen | Grundabonnement oplyses via tilbud |
| Kaseya VSA | Kun efter tilbud | No | Ikke oplyst før et salgsopkald |
Konsekvensen betyder mere end nogen enkelt sats. En platform pr. tekniker holder helt op med at vokse med flåden. En tomandsforretning, der styrer 350 maskiner, betaler det samme som en tomandsforretning, der styrer 90, og med mange enheder pr. tekniker underbyder den model allerede både priser pr. enhed og en server, du selv ejer.
De selvhostede platforme, og hvad deres licenser tillader
Fire platforme dukker op i denne samtale under fire reelt forskellige licenser, ikke fire varianter af én. "Open source-RMM" er udtrykket, der samler alle fire, og det lover mere, end det kan holde. De adskiller sig også i, hvor meget RMM de indeholder, og hvor meget server de kræver, og licensforskellen har kontraktlige konsekvenser for alle, der sælger managed services.
Tactical RMM
Tactical RMM er den mest komplette af de fire: patchstyring, scripting, alarmering og checks, med fjernstyring leveret af en medfølgende MeshCentral-instans. Den aktuelle udgave er v1.5.2, hvis changelog noterer en rettelse af en hukommelseslækage i behandlingen af policy checks og opgaver, plus en opdatering af den medfølgende MeshCentral til 1.2.4. Et indbygget fjernstyringslag er under udvikling.
Licensen kræver omhu. Tactical RMM udgives under en egen "Tactical RMM License v1.0", hvis tekst indleder med at fastslå, at det ikke er en open source-softwarelicens. Den giver gratis brug til at overvåge og styre dine egne eller dine kunders netværk og forbyder at tilbyde softwarens funktionalitet som del af et SaaS-produkt, en managed hosting-tjeneste eller enhver anden kommerciel tjeneste uden licensgiverens tilladelse. Det er forskellen mellem source-available (du kan læse og køre det, på forfatterens betingelser) og open source (en OSI-godkendt licens, der giver ubegrænset kommerciel videredistribution). Licensen tillader udtrykkeligt at hoste og bruge Tactical RMM til at overvåge og styre kundenetværk. Separat lægger den brede begrænsninger på at stille softwarens funktionalitet til rådighed som del af kommercielle eller profitorienterede tjenester og siger, at forudgående skriftlig godkendelse kræves til kommerciel brug eller profitorienteret servicebrug. Hvis din MSP-model afhænger af, hvor den grænse går, så få en skriftlig afklaring fra AmidaWare i stedet for at stole på en redaktionel fortolkning.
Der er også en pengelinje, offentliggjort fuldt ud. Kodesignerede Windows-agenter, Linux- og macOS-agenter overhovedet, single sign-on og Reporting-modulet ligger alle bag et sponsorniveau. Niveau 1 til 55 $ om måneden er minimum for signerede agenter på enhver platform; Reporting starter på niveau 2, 80 $. Niveauerne derover anbefales efter flådestørrelse (niveau 4, 155 $, til færre end 1.000 agenter), og fra niveau 3 og op følger en oplyst svartid på e-mail med. Usignerede agenter er et supportproblem på enhver Windows-flåde af betydning, så i stor skala er sponsorniveauet en omkostningslinje, ikke et tilvalg.
MeshCentral
MeshCentral er ikke en fuld RMM, men afstanden er kortere, end det lyder. Det understøtter fjernstyring, enhedsinventar, terminal- og filadgang, kørsel af kommandoer og scripts samt notifikationer om enheder og sessioner. Det, det ikke leverer, er den fulde RMM-arbejdsgang omkring de byggesten: indbyggede patchstyringsforløb og indbygget planlagt policy-automatisering er de største huller.
Netop det hul er grunden til, at Tactical RMM blev bygget ovenpå. At indføre MeshCentral i forventning om at erstatte NinjaOne giver en skuffelse, der intet har med softwarens kvalitet at gøre (lagene til patchstyring og policy-automatisering er ikke med i pakken, selvom kørsel af kommandoer og scripts er).
NetLock RMM
NetLock RMM er open core, ikke ensartet åbent, og projektet er ærligt om det: efter en start fuldt ud under AGPL gik vedligeholderne i 2026 over til en model, hvor kernen forbliver åben under AGPL, men ikke hver funktions kildekode offentliggøres, med pause på offentlige commits, mens de kuraterer, hvad der udgives. Den offentliggjorte kerne bærer en GNU Affero General Public License v3, som er OSI-godkendt.
Den kommercielle form adskiller sig også fra alle andres, og niveaugrænsen rammer netop læsere med en flåde. Den gratis Community Edition er selvhostet, men begrænset til 25 enheder, hvilket sætter den uden for rækkevidde ud over et homelab eller en evaluering. Det betalte selvhostede niveau fjerner loftet og inkluderer ubegrænsede enheder, brugere, tenants og lokationer sammen med professionel support. NetLock adskiller udtrykkeligt den model fra sine cloud-hostede planer, som er dimensioneret pr. enhed. Det selvhostede tilbud fjerner altså enhedsloftet, men den nuværende kommercielle pakke inkluderer support og andre fordele som et bundt frem for udelukkende at prissætte efter svartid. Det, man bytter væk, er modenhed og track record.
ITarian On-Premise
ITarians on-premise-udgave er proprietær software fra Comodo/Xcitium-linjen. Selvhosting fjerner ikke dens licensmåler pr. enhed: ITarians nuværende faktureringsdokumentation giver dig op til 50 administrerede enheder gratis, men så snart du tilføjer den 51. administrerede enhed, faktureres administrerede endpoints pr. enhed til gældende sats. Det er ikke open source og påstår det heller ikke. Det, der komplicerer det driftsmæssige fodaftryk, er, at ITarians nuværende on-premise-dokumentation er internt modstridende. Udrulningsvejledningen beskriver en selvstændig Docker Compose-konfiguration til op til 1.000 endpoints, mens afsnittet om hardwarekrav angiver en basis på to servere: en ITSM-node med 8 kerner, 8 GB RAM og 100 GB lager ved siden af en XMPP-node med 4 kerner, 4 GB og 40 GB, begge angivet til 1.000 endpoints. Jeg ville behandle det som et dimensioneringsgrundlag, der skal bekræftes hos ITarian, før man budgetterer, ikke som bevis for, at en udrulning på én server ikke understøttes.
| Platform | Licens | OSI-godkendt? | Kommerciel/servicebegrænsning | Hvad den dækker |
|---|---|---|---|---|
| Tactical RMM | Tactical RMM License v1.0 (egen licens) | No | Forbudt uden tilladelse | Patching, scripting, alarmering, fjernstyring via medfølgende MeshCentral |
| MeshCentral | Apache-2.0 | Ja | Tilladt | Fjernstyring, enhedsinventar og -styring |
| NetLock RMM | AGPL-3.0 (open core) | Ja, for den offentliggjorte kerne | Tilladt under AGPL-forpligtelserne | Overvågning, automatisering, fjernsupport; gratis udgave begrænset til 25 enheder |
| ITarian on-premise | Proprietær | No | Underlagt leverandørens vilkår | Komplet suite til endpoint-styring |
Afsnittets nøglekonklusion: "open source" beskriver tre forskellige ting på tværs af disse fire rækker, og kun to af dem er det, udtrykket normalt lover.
Hvad serveren skal være
Tactical RMM's installationsdokumentation angiver bundniveauet præcist: en frisk Linux-VM med 4 GB RAM på Debian 11, Debian 12 eller Ubuntu 22.04 LTS. Samme side anser én CPU-kerne for tilstrækkelig under 200 agenter med begrænsede checks, og 50 GB lager for passende til under tolv måneders historik ved det antal.
De tal rækker ud over Tactical RMM, fordi det bundter MeshCentral, og bundniveauet allerede tager højde for fjernstyringslaget. Ordet, der bærer mest, er "frisk". Installationsprogrammet forudsætter en server uden anden software og advarer om, at kørsel ved siden af eksisterende tjenester ødelægger installationen. Det udelukker at lægge RMM'en på en maskine, der allerede tjener sit brød (den Nginx og Postgres, det installerer, er dets egne, og det deler ikke dine), hvilket gør serveren til en ny post, ikke ledig kapacitet. Til denne omkostningsmodel ville jeg dimensionere over det offentliggjorte minimum frem for at spare mod det: 2 vCPU og 4 GB RAM omkring de lave hundreder, med 4 vCPU og 8 GB som det sikrere planlægningsmål op mod de høje hundreder. Det er planlægningsantagelser for denne artikel, ikke Tactical RMM's offentliggjorte minimum. ITarian kræver en separat dimensioneringsovervejelse, fordi den nuværende dokumentation giver modstridende signaler om selvstændig og to-node-udrulning.
Endpoint-styring og infrastrukturovervågning blandes konstant sammen, og det er ikke det samme job. RMM installerer en agent på brugernes maskiner for at patche dem, køre scripts mod dem og fjernstyre dem, hvilket er noget andet end at spørge, om en host svarer. Placeringsræsonnementet er det samme i begge tilfælde, og det er det samme argument for at holde maskinen adskilt fra det, den overvåger, som gælder for enhver tilgængelighedsmonitor. En styringsserver, der bor inde på det site, den styrer, går ned sammen med det, præcis den dag du har brug for den.

Break-even
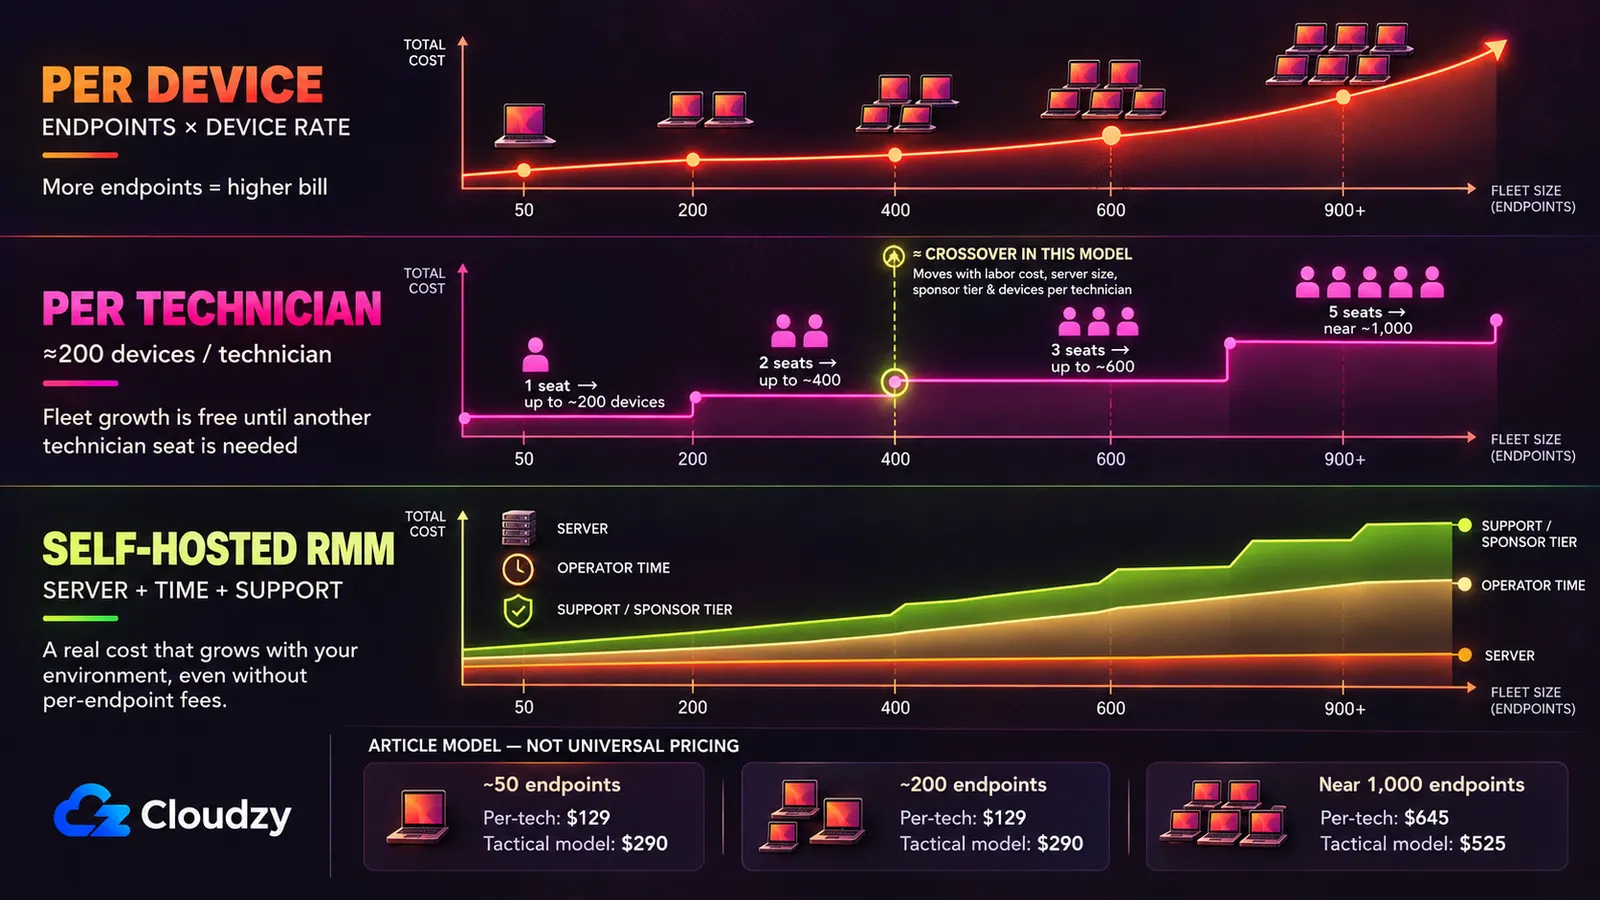
Fire tal afgør det, og to af dem tilhører dig frem for en leverandør: hvad det kommercielle gebyr koster ved din flådestørrelse, hvad en server koster, hvor mange timer om måneden det tager dig, og hvad en time af din tid er værd. Her er dem alle, med etiket.
Kildebelagte tal. NinjaOnes prisbånd pr. enhed og Syncros sædepriser stammer fra leverandørernes prissider, der er linket ovenfor, sponsorniveauernes satser fra Tactical RMM's egen offentliggjorte sponsortabel, og serverens minimumsspecifikation fra Tactical RMM's installationsdokumentation.
Angivne antagelser, som er denne artikels og ikke en leverandørs. Serverprisen er en pladsholder: 35 $ om måneden for den lille instans og 70 $ for den større, som skal erstattes med det, din egen udbyder tager for de specifikationer. Operatørtiden er fire timer om måneden ved 50 og 200 endpoints og seks i eksemplet nær 1.000 endpoints, til patching, opgraderinger, fejlfinding på agenter og det lejlighedsvise incident. Timeprisen er 50 $, som stedfortræder for en fuldt belastet teknikertime; Bureau of Labor Statistics offentliggør en aktuel median for netværks- og systemadministratorer, men det tal, der betyder noget, er din egen fakturerbare sats. Teknikerantallet antager cirka 200 enheder pr. tekniker (kører du strammere, så flyt sædeantallet, og tærsklen flytter med). Sponsorlinjen er niveau 1, det offentliggjorte minimum for kodesignering, ved de to mindre flåder, og niveau 4 i eksemplet nær 1.000 endpoints; Tactical anbefaler niveau 4 til færre end 1.000 agenter.
| Månedlig omkostning | ~50 endpoints | ~200 endpoints | ~1.000 endpoints |
|---|---|---|---|
| Pr. enhed (NinjaOne-bånd) | $188 | $300–$750 | $1,500–$3,750 |
| Pr. tekniker (Syncro Core, årligt) | $129 (1 seat) | $129 (1 seat) | $645 (5 seats) |
| Tactical RMM selvhostet: server | $35 | $35 | $70 |
| Tactical RMM selvhostet: sponsorniveau | $55 (Tier 1) | $55 (Tier 1) | $155 (Tier 4) |
| Tactical RMM selvhostet: operatørtid | $200 (4 h) | $200 (4 h) | $300 (6 h) |
| Tactical RMM modelleret total | $290 | $290 | $525 |
Rækken pr. enhed er et interval ved 200 og 1.000, fordi NinjaOne offentliggør de to ender af sin kurve og ikke trinnene imellem. Den lave ende af hvert interval er bundsatsen ved 10.000 endpoints, som en flåde af denne størrelse ikke bliver tilbudt, så den er bevidst gavmild over for den kommercielle side. Hvis selvhosting vinder mod det, vinder den mod den sats, du får tilbudt.
De to skæringspunkter ligger ikke samme sted. Over for priser pr. enhed dækker den selvhostede linje på 290 $ 78 maskiner til 3,75 $ stykket og 194 ved bundsatsen på 1,50 $, så selvhosting overhaler et sted mellem cirka 80 og 190 enheder, afhængigt af hvor din kontrakt ligger i det bånd. Over for priser pr. tekniker ændrer billedet sig fuldstændigt. Med 200 enheder pr. tekniker dækker ét Syncro-sæde dig op til 200 endpoints (129 $), to op til 400 (258 $) og tre op til 600 (387 $), og den selvhostede linje underbyder først den kurve ved det tredje sæde, lige forbi 400 enheder.
Under cirka 400 endpoints er selvhosting af en fuld RMM som regel den dyreste løsning under disse antagelser. Det andet skæringspunkt er det afgørende, for en platform pr. tekniker kan tages i brug i eftermiddag og kræver ikke, at du provisionerer, patcher eller står til ansvar for noget som helst.
To af dine egne tal flytter den tærskel. Halver den antagne sats til 25 $ i timen, og den selvhostede linje for den lille flåde falder fra 290 $ til 190 $. Fordobl den til 100 $, og samme linje stiger til 490 $, før et højere sponsorniveau eller en større server overhovedet er lagt til. De ændringer kan flytte skæringspunktet med hundredvis af endpoints, så brug det sponsorniveau og de vedligeholdelsestimer, du reelt ville vælge ved din flådestørrelse, i stedet for at behandle 400 som en universel tærskel.
Hvad selvhosting lægger tilbage hos dig
I juli 2021 blev en zero-day til lækage af legitimationsoplysninger i on-premise Kaseya VSA-servere, CVE-2021-30116, udnyttet i det fri. CISA's Known Exploited Vulnerabilities-katalog beskriver den som noget, der giver en angriber et sessions-id, der kan bruges til yderligere angreb på systemet, og markerer den som kendt anvendt i ransomware-kampagner.
Tre år senere kom CVE-2024-1709 i ConnectWise ScreenConnect, en omgåelse af autentificering med fuld CVSS 10.0 mod version 23.9.7 og ældre, i samme katalog og blev brugt i det fri til at udrulle ransomware, og Huntress' post-exploitation-rapport dokumenterer angribere, der udrullede kryptominere gennem den. Ingen af hændelserne taler imod kommerciel RMM, og ingen taler for. Under begge ligger det samme faktum. En RMM-server er en betroet vej til fjernkørsel af kode på hver maskine, der kører dens agent: det er designet, der virker efter hensigten, og præcis derfor fortjener det bekymringen. Kompromitter styringslaget, og du har kompromitteret flåden, uanset om det lag tilhører en leverandør eller dig.
Det, der ændrer sig, når du selvhoster, er, hvem der patcher, hvor hurtigt, og hvis navn der står på hændelsen. Disse platforme har deres egne undersøgte sårbarheder. Tactical RMM har CVE-2025-69516, en server-side template injection i endpointet til rapportforhåndsvisning, der lod rapportbrugere med lave rettigheder nå fjernkørsel af kommandoer, og CVE-2025-69517, en HTML-injektion i endpointet til oprettelse af agenter, hvis post afsluttes med leverandørens holdning om, at den indeholder forkerte oplysninger. Begge scorer 8.8, og begge er registreret som gældende for v1.3.1 og ældre, over for en aktuel v1.5.2. MeshCentral har CVE-2024-26135, cross-site WebSocket hijacking via control.ashx som kan kompromittere en admin-session, med CVSS 8.3 og registreret som gældende for versioner før 1.1.21, over for en aktuel 1.2.5. De aktuelle udgaver ligger uden for de berørte intervaller for de tre CVE'er, der nævnes her. Det fjerner ikke angrebsfladen; det gør det at holde sig opdateret til en del af driftsmodellen. De er en aktivt undersøgt angrebsflade, og det er dig, der skal holde dig foran.
Det andet, der ændrer sig, er modparten. To af de fire sælger deres eget supportniveau: NetLock RMM's betalte planer og Tactical RMM's øvre sponsorniveauer. Supportbilledet er ujævnt. MeshCentral er fællesskabsdrevet, mens ITarian er et leverandørstøttet kommercielt produkt med egen supportkanal og egne licensvilkår. For en operatør, hvor et RMM-nedbrud er en kundevendt hændelse med en kontrakt bag, er den modpart det, en kommerciel aftale reelt sælger.
Compliance går af og til den anden vej, i snæver forstand. I en r/msp-tråd om selvhostede muligheder beskriver en operatør en kontrakt, der kræver, at "forbindelsen for fjernadministrationspersonale skal gå via en krypteret (FIPS 140-2-certificeret) sti", og siger, at selvhosting er det, der lader ham opfylde det, fordi et certificeret VPN-modul kan bære forbindelsen, hvor de fleste leverandører ikke har søgt certificering. Én kontrakt i én tråd er ikke et mønster, men det er et tilfælde, hvor selvhosting er det compliant svar frem for det billige.
Tactical RMM-spørgsmålet fra 2021
Enhver, der evaluerer Tactical RMM, støder på dette inden for en times søgning. I en r/sysadmin-tråd fra december 2021 fandt en researcher Monero-mining-kode inde i agent-binaries hostet på projektets reservefilspejl. Udvikleren svarede offentligt, og det svar er kilden til det hele:
"yes those are 1.98.XXX are my own personal builds that have extra binaries embedded in them (using golangs new embed feature added in go 1.16) and I use them on my own machines to mine monero." ("ja, de 1.98.XXX er mine egne personlige builds med ekstra binaries indlejret (via Go's nye embed-funktion tilføjet i go 1.16), og jeg bruger dem på mine egne maskiner til at mine monero.")
Han oplyste i samme svar, at produktionsagenten ikke henter de builds, og at spejlet er en reserve til Python-afhængigheder. Han bekræftede der også, at agenten var holdt op med at være open source, da kodesignering begyndte, og at udviklingen var flyttet til et privat repository, så den offentlige kode var forældet, og den leverede agent ikke kunne efterprøves offentligt på det tidspunkt.
Det, materialet ikke indeholder, er en gennemført sikkerhedsaudit fra tredjepart. Forsikringen om, at produktionsagenten er ren, hviler på udviklerens egen udtalelse plus én kommentators uformelle sandbox-analyse. Begge de resuméer, der cirkulerer, overdriver: "det var ingenting" ignorerer, at mining-binaries blev serveret fra projektets infrastruktur, mens agentens kildekode ikke kunne efterprøves, og "værktøjet leveres med en kryptominer" påstår noget, ingen offentliggjort dokumentation understøtter. Min læsning er, at det er en vurdering af driftspraksis snarere end en fastslået teknisk konklusion.
Hvilken passer til hvilken operatør
Bliv kommerciel, og spring de selvhostede RMM-alternativer helt over, hvis en af tre betingelser gælder. En kundekontrakt kræver en navngiven leverandør. Dit forhold mellem enheder og teknikere gør allerede priser pr. tekniker til din billigste linje, hvilket dækker de fleste flåder under 400 enheder. Eller ingen kommer reelt til at eje serveren, hvilket gør linjen med operatørtimer til fiktion.
Vælg Tactical RMM, hvis du vil have det mest komplette funktionssæt, du styrer interne eller kundenetværk, du er tryg ved at eje en Linux-server i produktion, og du vil betale sponsorniveauet. Hvis din kommercielle model kan falde ind under licensens bredere begrænsninger for profitorienterede tjenester, så få en skriftlig afklaring fra AmidaWare, før du ruller det ud til kunder.
Vælg NetLock RMM, hvis en OSI-godkendt kerne og en betalt selvhostet plan med ubegrænsede enheder og professionel support betyder mere end track record, og du accepterer et yngre projekt, hvis offentlige repository nu er en kurateret delmængde af kodebasen. Vær klar over, hvilket niveau du køber. Den gratis Community Edition stopper ved 25 enheder, så ved et par hundrede endpoints er det et betalt produkt, og dets tiltrækning er en pris, der ikke flytter sig, når en kunde køber tolv bærbare mere.
Vælg MeshCentral alene, kun hvis din hovedopgave er fjernadgang, inventar og ad hoc-kørsel af kommandoer eller scripts frem for fuld RMM-patching og policy-automatisering. Det er modent, permissivt licenseret og stærkt til det, det gør. Hvis fjernstyring er hele kravet, så sammenlign det også med de dedikerede fjernskrivebordsmuligheder, for RustDesk dækker lignende områder med en anden funktionsvægtning. Fejlen er at behandle nogen af dem som en fuld RMM-erstatning.
Vælg ITarian on-premise, kun hvis det betyder mere at holde styringslaget i din egen infrastruktur end at slippe for priser pr. enhed, og du vil have en etableret virksomhed bag produktet trods den proprietære licens og det tungere fodaftryk. Bekræft den understøttede udrulningstopologi, før du budgetterer.
Hvis svaret er selvhosting, skal styringslaget have et sted at bo uden for de sites, det styrer, som kan nås den dag, et af de sites ikke kan. I praksis: en vedvarende Linux-server på Debian eller Ubuntu, root-adgang, intet andet der konkurrerer om den, og dig, der holder den patchet. Vores selvadministrerede Linux VPS er præcis den slags maskine, dimensioneret efter de generiske specifikationer ovenfor. Hvis det, du har brug for, viser sig at være fjernstyring frem for en fuld styringsplatform, kan RustDesk udrulles med ét klik.

Byg på en Linux VPS med root-adgang, NVMe og AMD EPYC-kraft.
Se Linux-planerOfte stillede spørgsmål
Er Tactical RMM open source?
Nej. Tactical RMM udgives under en egen "Tactical RMM License v1.0", som ikke er OSI-godkendt, og licensteksten fastslår selv, at det ikke er en open source-licens. Det er gratis at selvhoste til at overvåge og styre dine egne eller dine kunders netværk, men den indeholder også brede begrænsninger for SaaS, managed hosting og anden kommerciel eller profitorienteret servicebrug. Hvis din MSP-model afhænger af den grænse, så få en skriftlig afklaring fra AmidaWare. MeshCentral er Apache-2.0, og NetLock RMM's offentliggjorte kerne er AGPL-3.0, begge OSI-godkendte.
Findes der et gratis selvhostet alternativ til NinjaOne eller Atera?
Ja. Tactical RMM, MeshCentral og NetLock RMM's Community Edition er alle tilgængelige uden licensgebyr pr. enhed på deres gratis niveau. Gratis at licensere er ikke gratis at drive. Du betaler for en dedikeret Linux-server, for det betalte niveau, der låser de funktioner op, du har brug for, og for de timer, du bruger på at vedligeholde den. I den Tactical RMM-model, der bruges her, overstiger de omkostninger Syncro Core ved de mindre flådestørrelser.
Kan MeshCentral erstatte en fuld RMM?
Ikke alene. MeshCentral dækker fjernstyring, enhedsinventar og fjernstyring af enheder godt, under en permissiv Apache-2.0-licens. Det understøtter kørsel af kommandoer og scripts, men det leverer ikke den indbyggede patchstyring og planlagte policy-automatisering, du ville forvente af en fuld RMM, hvilket er grunden til, at Tactical RMM blev bygget som et lag ovenpå det frem for som en erstatning.
Tager alle RMM-leverandører betaling pr. endpoint?
Nej. Syncro og Atera prissætter pr. teknikersæde med ubegrænsede endpoints, så regningen vokser ikke, når en kunde tilføjer maskiner. NinjaOne er eksemplet pr. enhed, trinvist efter volumen. ConnectWise, Datto RMM, N-able og Kaseya offentliggør ingen grundpris for platformen og sender købere videre til et tilbud.



Diskussion
Kommentarer
Log ind for at deltage i diskussionen.