

RedAccess가 AI 코딩 도구로 제작되어 해당 도구의 자체 도메인에 공개된 앱을 검색하자 보안이나 인증이 거의 없는 앱이 5,000개 넘게 발견됐습니다. Wired에 전달한 화면에는 소매업체 챗봇과 고객의 전체 대화 기록이 있었으며 이름과 연락처도 포함됐습니다. Wired는 검토한 데이터가 진짜인지 확인하지 못했습니다. 그래도 앱이 공개돼 있었다는 사실은 같습니다.
Salesforce, HubSpot, Pipedrive, Zoho에 연결하면 고객 데이터 유출은 설계한 화면을 훨씬 넘어갈 수 있습니다. 영업 파이프라인 도구가 표시하는 계정은 한 화면뿐이지만 저장된 키는 더 많은 것을 엽니다. 팀에 링크를 주기 전에 키의 범위를 확인하세요.
요약
- CRM 인증 정보가 유출 규모를 정합니다. 도구 전용의 제한된 인증 정보를 만들고 사용자에 권한이 묶이면 별도 저권한 사용자를 쓰세요. 서버 환경 설정이나 비밀 저장소에 보관하고 서버 코드만 사용하게 하세요.
- 고객 기록, 영업 현황, 가격을 유출하는 배포 오류마다 복사해 쓸 수정 지시문이 있습니다. 원래 AI 코딩 도구로 수정한 다음 짧은 테스트를 직접 실행해 확인하세요.
- 실행 위치는 CRM에서 하는 일에 달렸습니다. 읽기 전용 도구는 팀 서버에서 사설망이나 회사 로그인 뒤에 둘 수 있습니다. CRM에 쓰는 도구는 먼저 IT나 CRM 관리자에게 맡기세요.
- GDPR과 CCPA가 적용되면 도구의 고객 데이터 사본과 모든 수신 서비스도 대상입니다. 대부분의 영업·지원 도구는 EU AI 법상 고위험이 아닙니다. 주요 예외는 개인 신용 결정, 생명·건강보험 위험 평가나 가격 책정, 얼굴이나 목소리에서 감정을 추론하는 AI입니다.
유출된 CRM 키가 접근하는 범위
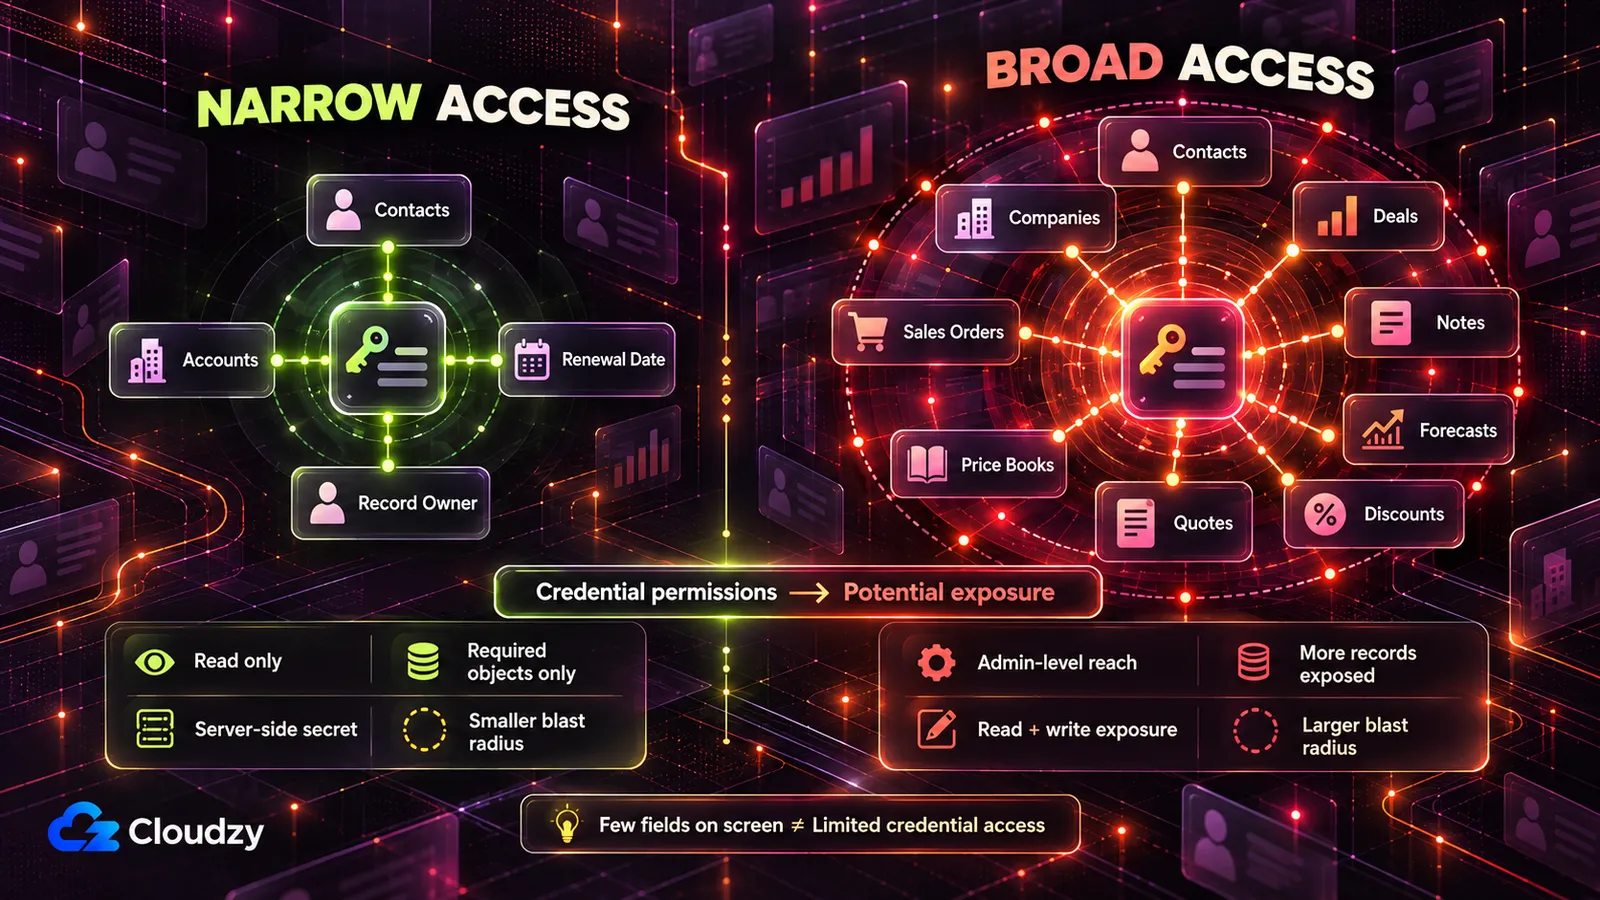
노출된 CRM API 키는 화면뿐 아니라 사용자나 앱이 접근할 수 있는 모든 데이터에 닿습니다. Salesforce와 Pipedrive의 관리자 키는 관리자가 보는 연락처, 계정, 거래를 모두 읽고 대개 수정합니다. HubSpot과 Zoho 키는 부여된 범위를 가지며 Zoho 그룹 범위는 사용자가 할 수 있는 모든 일을 포함합니다.
네 CRM의 권한 부여와 축소 방법입니다. 표의 scope는 인증 정보에 허용된 작업 목록입니다.
| CRM | 인증 정보와 포함된 접근권한 | 넓은 권한이 여는 범위 | 더 좁은 설정 |
|---|---|---|---|
| Salesforce | connected app 또는 external client app을 통해 한 Salesforce 사용자로 작동하는 OAuth 연결 | full은 사용자의 모든 접근 가능 데이터, api는 REST API와 Bulk API 2.0을 통한 계정 접근 |
읽는 객체만 허용한 전용 사용자, full 대신 api 요청 |
| HubSpot | 신규 계정 내부 연동용 Service Key 또는 기존 구형 비공개 앱 토큰 | 선택한 모든 권한, 예를 들어 연락처·회사·거래 읽기와 쓰기 | 표시 객체에만 crm.objects.contacts.read 같은 읽기 범위를 주고 sensitive와 highly_sensitive는 끔 |
| Pipedrive | “특정 사용자와 회사에 묶여 사용자의 모든 데이터에 접근하는” 개인 API 토큰 | 사용자가 볼 수 있는 모든 것 | 필요한 데이터만 보는 전용 Pipedrive 사용자의 토큰 |
| Zoho CRM | 범위가 service_name.scope_name.operation_type을 따르는 OAuth 토큰 |
ZohoCRM.modules.ALL 같은 그룹 범위로 리드, 연락처, 계정, 거래, 견적, 가격표, 판매 주문, 청구서를 읽기·생성·수정·삭제 |
ZohoCRM.modules.contacts.READ 같은 모듈별 읽기 범위 |
각 행은 공급자 용어를 사용합니다. Salesforce 범위 문서는 full이 “다른 모든 범위를 포함한다”고 설명합니다. HubSpot은 비공개 앱을 구형 방식으로 보고 새 시스템 연동에는 Service Keys를 권합니다. 기존 구형 앱은 Enterprise 민감 데이터 범위를 포함한 이전 범위 문서를 씁니다.
Pipedrive 표현은 인증 문서에서 왔습니다. Zoho 범위 문서는 그룹 범위가 “사용자가 기록에 수행할 수 있는 모든 기능의 완전한 접근”을 준다고 합니다. 자체 예시도 ZohoCRM.modules.ALL을 요청합니다.
원칙은 같습니다. 인증 정보는 사용자 권한이나 부여된 범위를 가집니다. 도구 전용 연동 정보를 만들고 최대한 줄이세요. 사용자 연결형이면 개인 관리자 대신 전용 저권한 사용자를 쓰세요.
쓰기 권한은 꼭 필요할 때만 주고 그때 IT에 맡기세요. 자신의 관리자 로그인이나 개인 토큰을 쓰지 마세요.
사람에 묶인 구형 정보는 퇴사 시 고장날 수 있습니다. HubSpot의 구형 비공개 앱 개요는 최초 생성자를 지우면 일부 API 호출이 실패한다고 합니다. Service Keys는 직원이 아닌 계정에 속해 이를 피합니다. Pipedrive는 사용자당 활성 API 토큰 하나이며 교체하면 이를 쓰는 모든 연동이 멈춥니다.
연락처를 여는 넓은 정보는 거래와 전망, Zoho에서는 견적과 가격표도 대개 엽니다. 소지자는 가격과 할인 구조까지 접근합니다.
CRM 관리 화면에서 연동 정보를 만들고 권한이나 범위를 줄이거나 관리자에게 요청하세요.
고객 기록을 유출하는 배포 오류와 수정법
일곱 기본 선택이 유출을 부릅니다. 코드·브라우저의 키, 공개 링크, 모두에게 모든 계정, 불필요한 필드, 외부 전송, 없는 내보내기 로그, 삭제 요청 뒤 사본입니다. 모두 데모를 쉽게 만듭니다.
| 실수 | 유출 내용 | 수정 |
|---|---|---|
| CRM 키가 코드·브라우저·채팅에 있음 | 키가 접근하는 모든 것. 넓은 권한이면 연락처·거래·메모를 포함한 전체 고객 DB이며 대개 수정도 가능 | 서버에만 제한된 연동 정보를 두고 구형 키 끄기 |
| 공개 링크로 게시 | 고객 연락처(메일·전화·주소·구매 내역)와 가격·할인 페이지가 경쟁자를 포함한 주소 소지자에게 공개 | 사설망이나 회사 로그인 앞단 배치 |
| 모든 영업 담당자가 모든 계정을 봄 | 전체 파이프라인·예측·거래액. 퇴사자가 전체 고객 포트폴리오를 내보낼 수 있음 | CRM 소유자 기반 역할을 서버에서 보기·검색·내보내기에 적용 |
| 몇 개면 되는데 모든 필드 수집 | 갱신일 도구에 구매·결제·계정 가치·상세 지원 내역까지 저장 | 명시한 필드만 수집 |
| 고객 기록이 AI API와 다른 서비스로 전송 | 데이터·세그먼트·리드나 고객 상태 점수가 계약 없는 공급자에 복사 | 외부 데이터 감사·축소 후 남은 처리 계약 |
| 누가 무엇을 내보냈는지 기록 없음 | 고객 목록이나 집단이 시간·사람 불명으로 외부 유출 | 앱이 수정 못 하는 내보내기 로그 |
| 자체 사본 보관 | CRM 삭제가 사본·내보내기·파생 점수에 미치지 않음 | 최소 보관하고 CRM을 따라가게 하기 |
앱을 만든 AI 도구에 대부분의 수정을 요청할 수 있습니다. 각 지시를 CRM, 객체, 역할에 맞게 바꾸세요.
AI가 바꿨다는 보고는 증거가 아닙니다. 각 지시의 테스트가 증거입니다. 코드에 지시하고 활성 키나 실제 고객 기록은 채팅에 붙이지 마세요.
CRM 키를 코드·브라우저·채팅에서 제거
코드나 채팅에 붙인 키는 노출됐습니다. 환경 변수도 같습니다. 서버가 시작 시 전달해 코드가 값 대신 이름을 참조하게 하지만, 사용 코드가 브라우저에서 실행되면 노출됩니다. 브라우저가 읽는 키는 누구나 복사합니다.
Vite 문서는 VITE_ 변수가 “클라이언트 소스에 노출된다”고 합니다. Next.js 환경 변수 문서도 NEXT_PUBLIC_가 브라우저 다운로드에 값을 넣는다고 설명합니다.
커밋한 파일의 키는 기록에 남습니다. Compose에 하드코딩한 비밀이 컨테이너보다 오래 남는 것과 같습니다. 비공개 저장소도 피난처는 아닙니다. GitGuardian 2026 보고서는 내부 저장소에 하드코딩 비밀이 있을 확률이 공개보다 약 6배라고 했습니다. 사건 약 28%는 Slack, Jira, Confluence 등 저장소 밖에서만 시작합니다.
프로젝트의 Salesforce, HubSpot, Pipedrive, Zoho 및 다른 CRM·영업 도구 API 키, 토큰, 암호, 연결 문자열을 모두 찾으세요. 코드, 모든 .env 파일과 커밋 기록을 확인하세요.
각 항목마다 나열하세요.
- 파일과 줄 위치
- 코드 직접 기록인지 환경 변수 읽기인지
- 사용 코드가 서버인지 브라우저인지. VITE_ 또는 NEXT_PUBLIC_ 이름을 표시
전체 키를 출력하지 말고 첫 네 문자만 보이세요.
모든 CRM 호출을 서버 전용 환경 변수에서 키를 읽는 서버 코드로 옮기세요. 코드의 키를 제거하고 실제 값 파일을 저장소에서 제외하며 변경을 정확히 보고하세요. 확실치 않으면 추측 말고 밝히세요.
참고: 메시지나 커밋 삭제는 키를 다시 비밀로 만들지 못합니다. 붙이거나 커밋한 뒤에는 CRM에서 꺼야 합니다.
새 키 발급과 구형 키 끄기는 사람의 작업입니다. CRM에서 제한된 정보를 만들고 IT 도움으로 서버 환경에 넣은 다음 구형 키를 끄세요.
HubSpot은 손상된 비공개 앱 토큰에 Rotate and expire now를 제공합니다. Pipedrive에서는 바꾸기 전 다른 사용 연동을 확인하세요.
사람이 쓰는 CRM 관리자 암호 사본은 Bitwarden 호환 서버 Vaultwarden 같은 암호 관리자에 두세요. 사람 로그인용입니다. 앱 비밀의 중앙 교체는 HashiCorp Vault를 고려하세요.
테스트: 앱과 브라우저 개발 도구에서 모든 로드 파일에 새 키 첫 8문자를 검색하세요(Ctrl+Shift+F, Mac은 Cmd+Option+F). 결과가 없어야 합니다. CRM 작업을 하고 네트워크 탭을 보세요. URL·헤더·본문에 키가 없어야 합니다. 관리자가 구형 키 거절을 확인하거나 연동 설정 상태를 보세요.
공개 링크 제거
AI 도구가 호스팅하면 공급자 도메인에 공개됩니다. RedAccess는 해당 도메인의 간단한 Google·Bing 검색으로 찾았습니다. 가격이나 할인 계산은 경쟁자도 동일하게 읽습니다.
Lovable의 Wired 설명은 설정 책임을 제작자에게 두며 타당합니다. 플랫폼은 “안전한 구축 도구를 주지만 설정은 최종적으로 제작자 책임”입니다. 공개 설정은 직접 바꾸세요.
모든 페이지·API 경로·파일 다운로드·내보내기를 나열하고 설명하세요.
- 로그인 없이 열리는지
- 고객·거래·가격 데이터를 주는지
비로그인 요청에 데이터를 주는 경로를 표시하세요. 아직 바꾸지 말고 먼저 목록을 주세요.
테스트: 사설망 밖 휴대폰 모바일 회선에서 비공개 창으로 여세요. 로드되지 않거나 회사 로그인에서 멈춰야 합니다. 모든 데이터 경로를 같은 방식으로 확인하고 데이터가 없어야 합니다.
담당자에게 자기 계정만 표시
역할이 없으면 누구나 전체 거래·금액·할인을 보고 퇴사 전 모두 내보냅니다. CRM 소유자 기반 서버 검증 역할을 검색과 출력에도 적용하세요.
요청마다 서버에서 검사할 세 역할을 추가하세요. 버튼·메뉴·열 숨기기는 검사가 아닙니다.
- 관리자(도구 소유자·영업 운영): 모든 기록.
- 매니저: 자기 팀원이 소유한 기록.
- 영업·고객 담당: CRM 소유자 필드가 자신인 기록만.
신원과 역할은 로그인 계정에서 가져오고 사용자가 바꾸는 페이지 값은 쓰지 마세요. 검색·목록·출력·API에 같은 규칙을 적용하고 나머지는 “접근 거부”(403)로 처리하세요.
완료 후 각 페이지와 경로의 역할 검사를 보고하고 불확실성을 표시하세요.
참고: 메뉴나 열을 감추는 것은 권한 검사가 아닙니다. 서버 검사 없이는 요청 한 번으로 데이터에 닿습니다.
역할명과 팀 정의는 조절하세요. 일부 팀은 예측 회의에서 매니저에게 전 지역을 엽니다.
테스트: 테스트 영업 계정으로 다른 지역 계정을 찾으면 결과가 없어야 합니다. 내보내기는 자기 계정만 포함해야 합니다. 테스트 매니저로 팀 밖 계정을 반복 확인하세요.
필요한 고객 필드만 가져오기
갱신 도구는 날짜·소유자·이름이 필요합니다. “모든 계정 데이터”는 구매·결제·지원 본문도 가져옵니다. 적은 필드는 유출·삭제 지점·외부 전송을 줄입니다.
DB·코드·화면·출력·API의 개인·상업 데이터 필드를 모두 나열하세요. 이름, 메일, 전화, 주소, 회사, 직함, 구매, 계정 가치, 결제, 거래액, 할인, 리드·고객 상태 점수, 지원 내용, 고유 ID입니다.
사용 화면·기능과 주목적에 필요한지를 밝히고 불확실하면 추측하지 마세요.
CRM 질의가 [승인한 필드]만 요청하게 바꾸세요. 나머지를 사본·화면·출력에서 제거하고 정확히 보고하세요.
연동 권한은 두 번째 자물쇠입니다. 못 읽는 데이터는 AI 코드 오류로도 새지 않습니다. 저장 암호화는 IT에 물어야 하며 코드만 보는 도구는 확실히 알 수 없습니다.
테스트: 관리자 내보내기를 승인 목록과 비교하세요. 추가 열은 없어야 합니다. 모든 화면에서 제거된 필드를 확인하고 다음 테스트용 목록을 보관하세요.
외부로 나가는 고객 데이터 확인
메모를 AI API로, 필드를 분석 스크립트로 보내거나 webhook을 실행하는 이탈 계산기는 기록을 외부 복사합니다. GDPR 적용 시 회사를 대신한 외부 처리자는 아래의 계약이 필요합니다.
OpenAI·Anthropic 등 AI API, CRM, 메일·채팅·분석 및 모든 webhook 호출을 감사하세요.
본문과 주소의 필드를 정확히 쓰세요. 저장·로그·학습 가능 서비스를 표시하고 필드를 줄이거나 고객 데이터 없이 가능한 호출을 밝히세요.
테스트: 각 수신 서비스의 받은 필드 목록을 여세요. 분석 사용자 속성이나 webhook 매핑을 승인 목록과 비교하면 밖의 필드는 여전히 전송됩니다. 목록이 없으면 서비스명과 처리 조건을 DPO나 개인정보 책임자에게 주세요.
모든 출력과 일괄 다운로드 기록
출력 버튼은 목록이나 가격표를 한 번에 내보냅니다. 로그 없이는 누가 무엇을 가져갔는지 모릅니다. 모든 화면 조회로 신호를 덮지 말고 출력·일괄 조회·삭제를 남기세요.
모든 내보내기·다운로드·[선택 수] 초과 조회·삭제 로그를 추가하세요. 사용자·행동·기록이나 세그먼트·행 수·시간을 저장하세요.
앱 DB 계정은 행 추가만 허용하고 수정·삭제는 금지하세요. 관리자만 읽습니다. DB 권한과 강제하지 못한 점을 보고하세요.
불변성은 앱의 착한 동작이 아니라 제한 가능한 DB 계정 권한에서 나옵니다. 로그 자체도 누가 누구의 기록을 가져갔는지 보여 주는 개인 데이터이므로 관리자 전용입니다.
테스트: 테스트 영업으로 작은 목록을 출력하고 관리자로 맞는 행 수를 찾으세요. IT나 출력을 보여 주는 AI가 앱 DB 계정으로 삭제를 시도해 권한 오류가 나야 합니다.
삭제 요청 때 사본을 CRM에 맞추기
CRM이 원장이면 먼저 거기서 삭제합니다. 캐시·디스크 출력·고객 점수는 CRM 삭제가 닿지 않는 두 번째 장소입니다.
한 번에 고객 전부를 삭제하는 버튼은 누구나 누르면 위험합니다. 제 생각엔 최소 사본으로 삭제가 추적할 곳을 줄여야 합니다.
필요시 CRM을 읽고 [승인 목록 중 필수 저장 필드]만 보관하게 바꾸세요.
남은 저장 장소를 모두 쓰세요. 테이블·캐시·출력 파일·파생 점수·로그입니다.
관리자 전용 삭제 도구를 만드세요. CRM ID로 모든 장소를 표시하고 확인 후 점수와 출력까지 삭제합니다. ID·시간·확인자·정리 장소만 기록하고 비관리자는 “접근 거부”로 합니다.
회사가 보존해야 할 예외는 DPO나 개인정보 책임자가 정하므로 지시문에서 뺍니다.
테스트: CRM에 테스트 연락처를 만들고 도구가 가져오게 하세요. 도구가 점수나 내보내기를 만든다면 그것도 생성하세요. CRM에서 연락처를 삭제하고 관리자 계정으로 삭제 도구를 실행해 모든 위치에서 사라졌는지 확인하세요. 테스트 영업 계정으로 삭제 도구를 열면 “접근 거부”가 나와야 합니다.
CRM 연결 도구를 실행할 장소
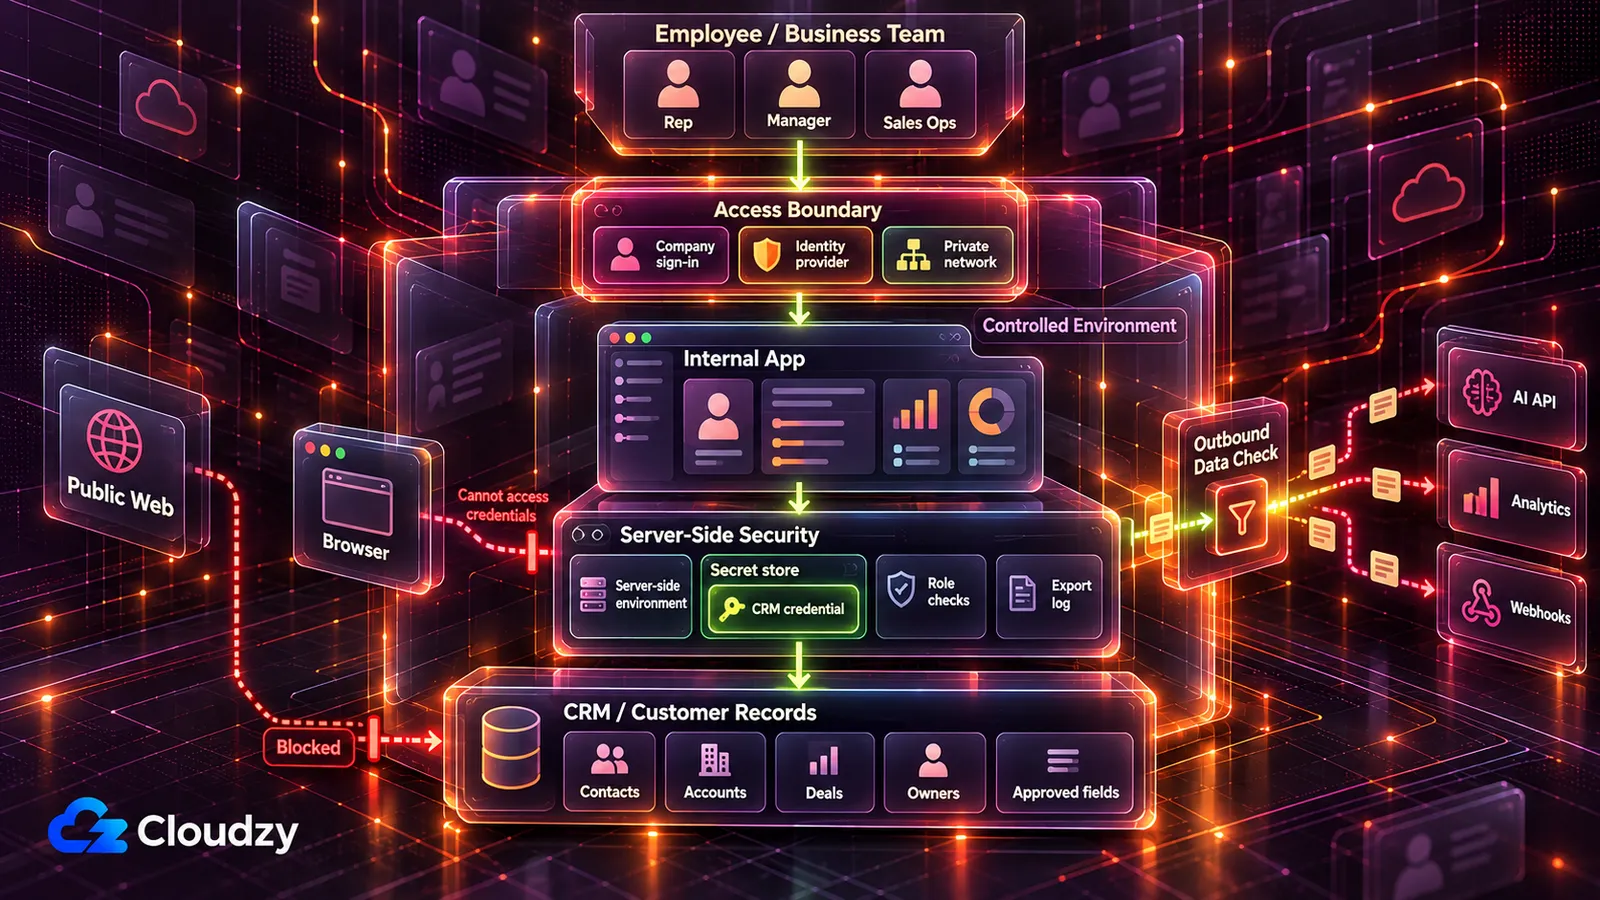
장소는 CRM 작업에 따릅니다. 읽기 전용은 팀 서버에서 사설망이나 회사 로그인으로만 접근합니다. 쓰기는 사용 전에 IT나 CRM 관리자가 봐야 합니다.
| CRM에서 하는 일 | 실행 장소 | 시작 전 승인자 |
|---|---|---|
| 실제 구조를 닮은 예제·합성 기록 | 개발·데모용 AI 도구 호스팅 | 아직 없음. 실제 기록은 넣지 않음 |
| 작고 고정된 팀의 실제 기록 읽기 | Tailscale·WireGuard 등 사설망에서만 접근하는 팀 서버 | 읽기 인증 정보를 발급·승인하는 CRM 관리자 |
| 분산·이동 영업의 실제 기록 읽기 | 같은 서버 앞에 Authentik이나 Keycloak 같은 신원 제공자를 이용한 회사 로그인을 배치 | CRM 관리자와 로그인을 연결하는 IT |
| 단계·소유자·필드·일괄 변경 쓰기 | CRM 샌드박스나 테스트 계정에서 만들고 운영 접근 전 검토 | 시작 전 IT나 CRM 관리자 |
| 개인 신용·생명/건강보험 위험과 가격·얼굴/음성 감정 판단 | 검토 전에는 어디서도 실행하지 않음 | IT·법무, DPO 또는 개인정보 책임자 |
팀 서버로 옮길 때까지 예제로 만들고 시험하세요. 로그인·비밀·로그를 주는 관리형 플랫폼은 기존 예산과 공급자 검토가 있는 팀에 합리적입니다.
사설망은 공개 인터넷에 답하지 않습니다. SSO는 기존 회사 계정을 신원 제공자로 검증합니다. AI가 만든 로그인 화면은 어디서나 접근 가능하고 코드에 의존합니다.
Georgia Tech의 Vibe Security Radar는 공개 취약점 DB에서 AI 도구 흔적의 결함을 표시합니다. 2026년 3월만 35건으로 2025년 전체보다 많았고 인증 우회도 포함됩니다. 2026년 4월 글 기준입니다.
연구자 Hanqing Zhao는 “에이전트가 인증 없이 만드는 것은 오타가 아니라 처음부터 설계 결함”이라고 했습니다. 제 해석은 자물쇠가 AI 코드 밖, 도구 앞에 있어야 한다는 것입니다.
서버는 IT에 맡기세요. 팀이 완전히 제어하는 임대 VPS에서 Coolify나 Dokploy가 코드를 실행하고 CRM 키를 포함한 환경 변수를 보관합니다.
Tailscale은 빠르게 설치하지만 자체 조정 서버를 씁니다. 오픈소스 대체 Headscale은 이를 자체 운영하게 하고 WireGuard는 완전한 자체 호스팅입니다.
회사 로그인에는 Authentik이 대부분의 작은 내부 구성에 맞습니다. Keycloak은 기존 디렉터리가 있는 회사에 맞습니다. Caddy·Nginx Proxy Manager는 웹 로그인에 HTTPS를 붙입니다. 서버·인증 정보를 책임질 사람 한 명을 지정하세요.
서버도 필요합니다. 당사 Linux VPS는 root를 제공하고 Coolify, Tailscale, WireGuard, Authentik, Keycloak은 원클릭 배포로 IT가 테스트에 집중하게 합니다. EU 프랑크푸르트·암스테르담, 영국 런던, 미국 여러 도시가 있습니다. 위치 선택을 DPO나 책임자의 판단 자료로 주세요.
고객 데이터의 GDPR·CCPA·EU AI 법
서버 위치는 그 사본의 위치를 정하지만 외부 서비스 저장 장소나 단독 준수를 정하지 않습니다. 영국은 UK GDPR, 감독기관은 ICO입니다.
GDPR: 법적 근거·처리자·삭제
회사에 GDPR이 적용되면 도구 사본도 다른 “전체 또는 일부 자동화 수단”의 개인 데이터 처리처럼 대상입니다.
각 이용에는 인정된 법적 근거가 필요합니다. 당사자와 계약 이행이나 그 요청에 따른 사전 조치에 필요하면 계약이 해당할 수 있습니다. CRM 특히 B2B 연락처는 정당한 이익이 적합할 수 있으나 개인 권리와 비교해야 합니다. 둘 다 제6조입니다.
기존 데이터의 새 용도이므로 DPO·개인정보·법무에 이전 근거가 포괄하는지 물으세요.
회사 대신 처리하는 외부 서비스는 처리자입니다. AI API·분석·호스팅이 흔하지만 각각 역할을 확인해야 합니다. 제28조는 “충분한 보장”과 각 처리 계약을 요구합니다. 외부 전송 감사 목록을 가져가세요.
제17조 삭제권이 적용되면 도구를 포함한 모든 회사 사본에 미칩니다. 따라서 CRM에 맞춰야 합니다.
CCPA: 삭제권은 도구 사본까지
캘리포니아 소비자는 대상 기업에 사본·출력을 포함한 수집 개인 정보 삭제를 요청합니다. 캘리포니아 법무장관 CCPA 페이지에 따르면 Civil Code 1798.105(d)·1798.145 예외가 있습니다.
CCPA는 서비스 제공자·계약자의 이용을 제한하는 서면 계약도 요구합니다. 회사가 요청을 처리하고 필요한 경우 이들이 돕습니다. 적용은 FAQ 기준에 달렸습니다.
EU AI 법: 대부분 영업·지원 도구는 고위험이 아님
리드 점수·영업 예측·고객 상태·캠페인 화면·CRM 자동화는 부속서 III 고위험 목적에 없습니다. 개인 신용, 생명/건강보험 위험과 가격, 생체정보 감정 추정이 한정된 예외입니다.
고위험은 가장 무거운 의무입니다. 2026년 10월 기준 부속서 III 규칙은 2027년 12월 2일부터 예정됐고 제50조 투명성은 이미 적용됩니다. EU AI 법 부속서 III 5(b)는 “자연인의 신용도 평가나 점수 설정, 금융 사기 탐지 AI 제외”를 열거합니다.
5(c)는 “자연인의 생명·건강보험 위험 평가와 가격 설정”입니다. 이런 도구는 고위험일 수 있어 IT·법무의 사전 검토가 필요합니다. 자사 영업 평가도 4(b) 고용일 수 있어 인사·법무의 별도 사안입니다.
1(c)는 감정 인식을 포함하며 제3조는 “생체정보에 따라 자연인 감정이나 의도를 식별·추론”한다고 정의합니다. 얼굴이나 음성으로 기분을 읽는 지원·통화 도구도 고위험일 수 있어 같은 절차입니다.
법은 AI 시스템을 다룹니다. 일반 코드의 화면은 AI가 썼다고 AI 시스템이 되지 않습니다. 배포된 도구 자체가 정의를 충족하는지가 중요합니다.
고위험이 아니어도 규칙은 있습니다. 제50조는 “자연인과 직접 상호작용”하는 시스템이 명백하지 않다면 AI라고 알려야 한다고 합니다. 고객 챗봇도 정체를 알려야 합니다.
별도로 제4조는 제공자·배포자에게 직원과 대리 사용자의 AI 이해력을 지원할 조치를 이미 요구합니다.
자주 묻는 질문
ChatGPT·Claude로 CRM을 만드는 것은 안전한가요?
예제 데이터 개발은 낮은 위험입니다. 실제 비밀이나 고객 데이터로 위험이 시작되고 타인 공개로 커집니다. 먼저 서버만 쓰는 제한된 인증 정보를 환경이나 비밀 저장소에 두고 사설망·회사 로그인으로 외부를 막으세요. 둘 다 갖출 때까지 예제를 쓰세요.
고객이 안 보는 내부 화면도 GDPR 대상인가요?
회사가 대상이면 고객 개인 데이터의 내부 화면도 예외가 아닙니다. 법은 시청자가 아닌 처리에 적용됩니다. 제4조는 “식별됐거나 식별 가능한 자연인의 모든 정보”라 정의합니다. 적용과 기존 근거는 DPO나 법무가 판단합니다.
거래액·할인은 개인 데이터인가요?
보통 회사 데이터이며 역할·출력 로그로 보호합니다. 하지만 소비자 구매나 개인사업자 등 식별 가능한 사람에 관련되면 제4조상 개인 데이터일 수 있습니다.
CCPA 대상 회사는 어디인가요?
캘리포니아에서 사업하며 하나 이상 기준을 충족한 영리기업입니다. California Privacy Protection Agency의 2025 물가조정 매출 기준은 26,625,000달러입니다. 법무장관은 주민·가구 100,000 이상 정보의 매입·판매·공유 또는 연매출 50% 이상이 소비자 정보 판매·공유에서 오는 조건도 듭니다. DPO나 법률 고문이 해당성을 확인합니다.



토론
댓글
토론에 참여하려면 로그인하세요.