

Quando a RedAccess procurou aplicativos criados com ferramentas de programação com IA e publicados nos domínios dessas ferramentas, encontrou mais de 5.000 praticamente sem segurança ou autenticação. Entre as capturas compartilhadas com a Wired estava o registro completo das conversas do chatbot de um varejista com os clientes, incluindo nomes completos e contatos. A Wired não conseguiu confirmar a autenticidade dos dados analisados. Ainda assim, os aplicativos estavam abertos.
Os dados dos clientes em aplicativos criados com IA podem ser expostos muito além da tela concebida quando a ferramenta se conecta ao Salesforce, HubSpot, Pipedrive ou Zoho. Um rastreador de pipeline mostra um painel de contas, mas a chave que guarda pode abrir muito mais. Antes de dar o link à equipe, verifique o alcance dessa chave.
TL;DR
- A credencial do CRM define a dimensão de um vazamento. Dê à ferramenta uma credencial própria e limitada, use um usuário dedicado com poucos privilégios quando o CRM associa o acesso a um usuário, guarde a credencial nas configurações de ambiente do servidor ou em um cofre de segredos e permita que apenas o código do servidor a utilize.
- Cada erro de implantação que expõe registros de clientes, o pipeline ou preços tem uma correção aplicável com uma instrução de copiar e colar. Sua ferramenta de programação com IA faz a alteração; depois, execute um teste curto para confirmar o resultado.
- Onde a ferramenta funciona depende do que faz no CRM. Ferramentas de leitura podem funcionar em um servidor controlado pela equipe, em uma rede privada ou atrás da autenticação empresarial. As que escrevem no CRM passam primeiro pela TI ou pelo administrador do CRM.
- Quando aplicáveis, o GDPR e a CCPA abrangem a cópia dos dados dos clientes na ferramenta e todos os serviços para onde os envia. A maioria das ferramentas de vendas e suporte não é de alto risco segundo o Regulamento de IA da UE. As principais exceções são decisões de crédito sobre pessoas, avaliação do risco ou preços de seguros de vida ou saúde e IA que deduz emoções do rosto ou da voz do cliente.
O alcance de uma chave do CRM vazada
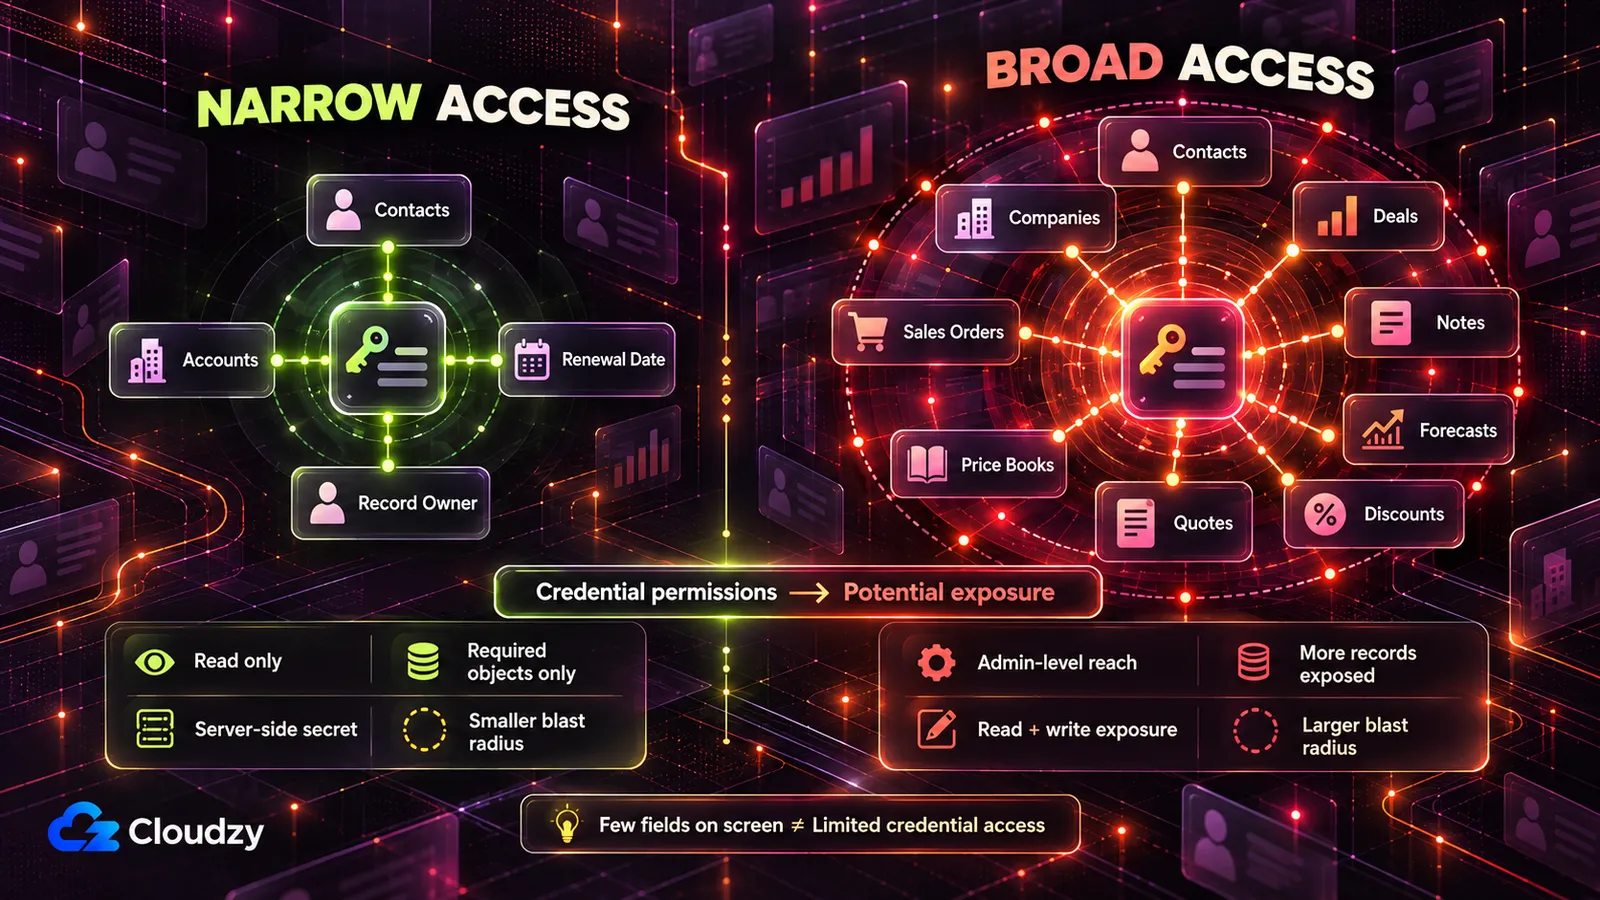
Uma chave de API do CRM exposta alcança tudo o que o seu usuário ou aplicativo pode alcançar, não apenas o painel. No Salesforce e Pipedrive, uma chave de administrador pode ler e normalmente alterar todos os contatos, contas e negócios que esse administrador vê. As chaves HubSpot e Zoho transportam os escopos concedidos; um escopo de grupo Zoho cobre tudo o que o usuário pode fazer.
Veja como cada um dos quatro atribui esse alcance e como reduzi-lo. Nas colunas seguintes, um escopo, ou scope, é a lista de ações permitidas a uma credencial.
| CRM | A credencial e o acesso que incorpora | O que uma credencial ampla abre | A configuração mais restrita |
|---|---|---|---|
| Salesforce | Uma conexão OAuth através de um aplicativo conectado ou aplicativo cliente externo, agindo como um usuário Salesforce | Com full, todos os dados acessíveis ao usuário; com api, a sua conta através da REST API e Bulk API 2.0 |
Um usuário dedicado com permissões apenas sobre os objetos lidos; pedir api, não full |
| HubSpot | Uma Service Key para novas integrações internas da conta, ou um token existente de aplicativo privado antigo | Tudo o que foi selecionado, por exemplo leitura e escrita de contatos, empresas e negócios | Escopos de objetos só de leitura como crm.objects.contacts.read, apenas para os objetos mostrados; manter sensitive e highly_sensitive desativados |
| Pipedrive | Um token de API pessoal, “associado a um usuário e empresa específicos, dando acesso a todos os dados do usuário” | Tudo o que esse usuário vê | Um token emitido por um usuário Pipedrive dedicado que só vê o necessário para a ferramenta |
| Zoho CRM | Um token OAuth cujos escopos seguem service_name.scope_name.operation_type |
Com um escopo de grupo como ZohoCRM.modules.ALL, leitura, criação, atualização e exclusão em leads, contatos, contas, negócios, cotações, tabelas de preços, pedidos de venda e faturas |
Escopos de leitura por módulo, como ZohoCRM.modules.contacts.READ |
Cada linha usa os termos do fornecedor. A referência de escopos do Salesforce acrescenta que full “engloba todos os outros escopos”. A HubSpot considera agora antigos os aplicativos privados e recomenda Service Keys para novas integrações entre sistemas; os aplicativos privados antigos existentes continuam usando a anterior referência de escopos, incluindo os relativos a dados sensíveis em contas Enterprise.
A formulação do Pipedrive vem da sua documentação de autenticação. A documentação de escopos da Zoho diz que um escopo de grupo dá “acesso completo a todas as funções que o usuário pode executar no registro”. O próprio exemplo pede ZohoCRM.modules.ALL.
A regra comum é a mesma. Uma credencial transporta o alcance de um usuário ou os escopos concedidos; dê à ferramenta uma credencial de integração própria e restrinja-a tanto quanto o CRM permitir. Quando o acesso segue um usuário, use um dedicado com poucos privilégios em vez da conta administrativa de uma pessoa.
Conceda escrita apenas se a ferramenta precisar escrever, o que a coloca nas mãos da TI. Nunca use sua conta administrativa ou token pessoal.
Vincular uma credencial antiga a uma pessoa também pode interromper a integração quando ela sai. A visão geral dos aplicativos privados antigos da HubSpot indica que remover o usuário que criou um deles faz falhar algumas chamadas de API com o token. As Service Keys evitam isso por serem credenciais da conta, não de um colaborador. O Pipedrive permite um token de API ativo por usuário; alterá-lo interrompe todas as integrações que o usam.
Uma credencial ampla que abre contatos normalmente também abre negócios e previsões e, na lista de módulos Zoho, cotações e tabelas de preços. Quem a detiver poderá assim alcançar preços e estruturas de desconto.
Crie a credencial de integração e limite permissões ou escopos nas telas administrativas do CRM, ou peça ao administrador para fazer isso.
Erros de implantação que expõem registros de clientes e como corrigir cada um
Sete configurações padrão expõem dados de clientes em uma ferramenta comercial criada com IA: chave do CRM no código ou navegador, link público, todos os vendedores vendo todas as contas, campos desnecessários, registros enviados a serviços externos, falta de registro das exportações e uma cópia que sobrevive a um pedido de exclusão. Todas facilitam uma demonstração.
| Erro | O que é exposto | Corrigir |
|---|---|---|
| A chave do CRM está no código, navegador ou chat | Tudo o que a chave alcança. Com acesso amplo, toda a base de clientes, incluindo contatos, negócios e notas, muitas vezes também alteráveis | Uma credencial de integração limitada apenas no servidor, desativando a chave antiga |
| A ferramenta é publicada em um link público | Contatos dos clientes (e-mails, telefones, endereços, compras) e páginas de preços e descontos, abertas a qualquer pessoa com o endereço, incluindo concorrentes | Uma rede privada ou autenticação empresarial à frente |
| Cada vendedor vê todas as contas | Todo o pipeline, previsões e valores de negócios da empresa. Um vendedor que está saindo pode exportar a carteira completa | Funções associadas ao proprietário do registro CRM, aplicadas no servidor a visualizações, pesquisa e exportação |
| A ferramenta obtém todos os campos quando precisa de poucos | Histórico de compras, status dos pagamentos, valor da conta e tickets de suporte detalhados em uma ferramenta para datas de renovação | Obter apenas os campos indicados |
| Os registros vão para API de IA e outros serviços | Dados, segmentos e pontuações de leads ou de saúde do cliente copiados para um fornecedor sem contrato | Auditar as saídas, reduzi-las e contratar o que permanecer |
| Não existe registro de quem exportou o quê | Uma lista ou segmento de clientes sai da empresa sem se saber quando ou por quem | Um registro de exportação que o aplicativo não possa alterar |
| A ferramenta mantém a sua própria cópia dos registros | Uma exclusão no CRM não chega à cópia, exportações e pontuações derivadas da ferramenta | Guardar o mínimo e fazer a cópia acompanhar o CRM |
A ferramenta de programação com IA que criou o aplicativo pode fazer a maioria destas correções a pedido. Adapte cada instrução abaixo ao seu CRM, objetos e funções.
O relatório da IA afirmando que fez uma alteração não prova nada. O teste sob cada instrução é a sua prova. Aplique as instruções ao código e nunca cole chaves ativas ou registros reais no chat.
Retire a chave do CRM do código, navegador e chat
Uma chave colada no código ou chat está exposta. O mesmo acontece se estiver em uma variável de ambiente (valor entregue pelo servidor ao aplicativo na inicialização, para que o código o nomeie sem contê-lo) quando o código que a usa funciona no navegador. Uma chave que o navegador lê pode ser copiada por qualquer visitante.
A documentação do Vite diz que variáveis com prefixo VITE_ “serão expostas no código-fonte do cliente”. A documentação de variáveis de ambiente do Next.js explica que NEXT_PUBLIC_ também incorpora a variável nos arquivos baixados pelo navegador.
Uma chave em um arquivo registrado em um commit permanece no histórico, tal como os segredos embutidos em arquivos Compose sobrevivem ao contêiner. Um repositório privado não é abrigo. O relatório de segredos da GitGuardian de 2026 encontrou cerca de seis vezes mais probabilidade de segredos embutidos em repositórios internos do que públicos. Cerca de 28% dos incidentes começam inteiramente fora dos repositórios, em ferramentas como Slack, Jira e Confluence.
Encontre todas as chaves de API, tokens, senhas e strings de conexão para Salesforce, HubSpot, Pipedrive, Zoho ou outros CRM e ferramentas comerciais deste projeto. Verifique o código, todos os arquivos .env e o histórico de commits.
Para cada uma, liste:
- o arquivo e a linha onde aparece
- se está escrita no código ou é lida de uma variável de ambiente
- se o código que a usa funciona no servidor ou navegador; assinale variáveis começadas por VITE_ ou NEXT_PUBLIC_
Não mostre valores completos das chaves. Mostre apenas os primeiros quatro caracteres de cada uma.
Depois mova todas as chamadas ao CRM para código do servidor que leia a chave de uma variável de ambiente exclusiva do servidor. Retire as chaves do código, exclua do repositório arquivos com valores reais e descreva exatamente as alterações. Se houver dúvidas, diga isso em vez de adivinhar.
Nota: Apagar a mensagem ou o commit não torna uma chave novamente secreta. Depois de colada ou registrada, a única solução é desativá-la no CRM.
Rotacionar a chave, emitindo uma nova e desativando a antiga, é uma tarefa humana. Crie a credencial limitada no CRM e peça ajuda à TI para colocá-la no ambiente do servidor. Depois desative a antiga.
Para um token de aplicativo privado comprometido, a HubSpot oferece Rotate and expire now. No Pipedrive, verifique que outras integrações dependem do token antigo antes de alterá-lo.
As cópias humanas das senhas administrativas do CRM pertencem a um gerenciador como Vaultwarden, um servidor compatível com Bitwarden. Serve para pessoas que fazem login. Para rotação central de segredos usados por aplicativos, considere HashiCorp Vault.
Teste: Abra a ferramenta no navegador, abra as ferramentas de desenvolvedor e pesquise em todos os arquivos carregados (Ctrl+Shift+F, ou Cmd+Option+F no Mac) pelos primeiros oito caracteres da chave nova. Não deve haver resultados. Depois execute uma ação vinculada ao CRM e examine a aba Rede. A credencial não deve aparecer em URL, cabeçalhos ou corpos das solicitações. Peça ao administrador que confirme a rejeição da chave antiga ou verifique o status nas configurações de integração.
Retire a ferramenta do link público
Quando a ferramenta de IA hospeda o aplicativo, publicá-lo o coloca no domínio do fornecedor. A RedAccess encontrou aplicativos com pesquisas simples no Google e Bing nesses domínios. Uma página de preços ou calculadora de descontos nesse link é tão legível para um concorrente quanto para um vendedor.
A declaração da Lovable à Wired atribui a configuração ao criador, com razão. A plataforma “dá aos criadores ferramentas para construir com segurança, mas a configuração de um aplicativo é, em última análise, responsabilidade de quem o cria”. Cabe a você alterar a publicação.
Liste todas as páginas, rotas de API, downloads de arquivos e exportações deste aplicativo. Para cada uma, diga:
- se pode ser aberta sem autenticação
- se retorna dados de clientes, negócios ou preços
Assinale todas as rotas que retornam dados a solicitações não autenticadas. Não altere nada ainda; primeiro quero a lista.
Teste: Em um celular com dados móveis, fora de redes privadas, abra o endereço em uma janela privada. Não deve carregar ou deve parar na autenticação empresarial. Teste da mesma forma cada rota com dados de clientes, negócios ou preços: não deve receber dados.
Mostre a cada vendedor apenas as suas contas
Uma ferramenta sem funções mostra a cada usuário todo o pipeline, valores e descontos. Permite também exportar a carteira inteira antes de sair. A solução são funções verificadas no servidor e associadas ao proprietário do registro CRM, com a mesma regra para pesquisas e exportações.
Adicione acesso baseado em três funções, verificadas no servidor em cada solicitação. Esconder botões, menus ou colunas não é uma verificação.
- Administrador (responsável da ferramenta e operações comerciais): todos os registros.
- Gerente: registros pertencentes a membros da sua equipe.
- Vendedor ou gerente de conta: apenas registros cujo campo de proprietário no CRM o identifica como tal.
Obtenha identidade e função da conta autenticada, nunca de valores que o usuário pode escrever ou alterar na página. Aplique a mesma regra a pesquisas, listas, exportações e respostas API. Recuse todo o resto com “acesso negado” (403).
No fim, indique a verificação de função que cobre cada página e rota e assinale dúvidas.
Nota: Esconder um menu ou coluna não verifica permissões. Sem controle no servidor, os dados continuam a uma solicitação de distância.
Pode adaptar os nomes das funções e definições das equipes. Algumas permitem aos gerentes ver todas as regiões nas reuniões de previsão.
Teste: Crie um vendedor de teste. Com essa conta, procure uma conta de outro território e confirme que não aparece. Exporte a lista e verifique que só contém as contas do usuário de teste. Repita como gerente de teste para uma conta de fora da sua equipe.
Obtenha apenas os campos de clientes necessários
Um rastreador de renovações precisa de datas, proprietários e nomes de contas. Pedir “todos os dados das contas” também traz compras, pagamentos e texto de suporte. Menos campos significa menos dados para expor, menos locais a alcançar em uma exclusão e menos informação para enviar a serviços externos.
Liste todos os campos em banco de dados, código, telas, exportações e chamadas API que possam conter dados pessoais de clientes ou comerciais: nomes, e-mails, telefones, endereços, empresa, cargo, compras, valor da conta, pagamentos, valores de negócios, descontos, pontuações de leads ou saúde do cliente, conteúdo de suporte e identificadores únicos.
Para cada campo, indique a tela ou função que o usa e se a finalidade principal precisa dele. Assinale dúvidas em vez de adivinhar.
Depois altere o aplicativo para que as consultas CRM peçam apenas estes campos: [os campos que aprovar]. Exclua os restantes da cópia armazenada, telas e exportações e descreva exatamente as alterações.
As permissões ou escopos da credencial de integração são uma segunda fechadura. Os dados que não consegue ler não podem sair por um erro do código IA. Se o banco de dados criptografa o que guarda é uma pergunta para TI: um assistente lendo o código não o verifica com confiabilidade.
Teste: Exporte os dados como administrador e compare as colunas com a lista aprovada. Não deve haver extras. Abra cada tela e confirme que os campos removidos desapareceram. Guarde a lista para o teste seguinte.
Veja quais dados dos clientes saem da ferramenta
Uma calculadora de perda de clientes que envia notas a uma API IA, passa campos a um script analítico ou ativa um webhook copia registros para fora da ferramenta. Onde se aplica o GDPR, um serviço externo que trata dados por conta da empresa é operador e precisa de contrato, como explicado abaixo.
Audite todas as chamadas externas: para OpenAI, Anthropic ou outras API IA, para o CRM, ferramentas de e-mail, chat ou análise e qualquer webhook.
Por chamada, liste exatamente os campos enviados no corpo ou endereço. Assinale serviços que possam guardar, registrar ou usar o recebido para treinamento. Indique quais funcionariam com menos campos ou sem dados dos clientes.
Teste: Em cada serviço que ainda recebe dados, abra a tela com campos ou propriedades recebidos, como propriedades de usuário em uma ferramenta analítica ou mapeamento de webhook. Compare com a lista aprovada. Tudo fora dela continua saindo. Se não houver lista, leve o nome do serviço e os termos de tratamento ao DPO ou responsável de privacidade.
Registre todas as exportações e downloads em massa
O botão de exportação faz sair uma lista de clientes ou preços com um clique; sem registro, ninguém sabe quem levou o quê. Registrar cada visualização do painel esconde esse sinal. Registre exportações, visualizações em massa e exclusões.
Adicione um registro de cada exportação, download de arquivo, visualização que retorne mais de [um número escolhido por você] registros e exclusão. Guarde usuário, ação, registros ou segmento, número de linhas e hora.
Configure a conta de banco de dados do aplicativo para acrescentar linhas ao registro, mas não alterá-las nem excluí-las. Só administradores podem lê-lo. Indique as permissões de banco de dados usadas e o que não conseguiu impor a esse nível.
A impossibilidade de alterar tem de vir das permissões da conta de banco de dados, usada pelo aplicativo para se comunicar e limitável como qualquer outra, não do bom comportamento do aplicativo. O registro é também dado pessoal, pois mostra quem retirou os registros de quem; a leitura fica com administradores.
Teste: Exporte uma pequena lista como vendedor de teste e encontre, como administrador, a entrada com o número certo de linhas. Peça à TI, ou à IA mostrando a saída para você, para tentar apagá-la usando a conta de banco de dados do aplicativo. Deve aparecer um erro de permissão.
Faça a cópia seguir o CRM quando um cliente pedir exclusão
Se o CRM é o sistema de referência, trate a exclusão primeiro aí. Uma cópia na ferramenta, como cache, exportações em disco ou pontuações por cliente, é outro local de dados que a exclusão no CRM não alcança.
A solução óbvia, um botão que apaga tudo sobre o cliente em uma chamada, tem o seu risco se qualquer pessoa puder clicar nele. A minha opinião: guarde o mínimo possível, para haver menos dados a localizar em uma exclusão.
Altere o aplicativo para ler registros do CRM quando necessário e guardar apenas [os campos da lista aprovada que a ferramenta tem de conservar].
Liste todos os locais onde ainda há dados de clientes: tabelas, caches, exportações, pontuações derivadas e logs.
Adicione uma ferramenta de exclusão só para administradores. Dado um ID do CRM, mostra todos os locais com dados desse cliente no aplicativo. Após confirmação, exclui esses dados de todos esses locais, incluindo pontuações derivadas e exportações guardadas. Registra só o ID, hora, quem confirmou e locais limpos. Não administradores recebem “acesso negado”.
O DPO ou responsável de privacidade decide as exceções, ou seja, o que a empresa tem de guardar; a instrução as deixa de fora.
Teste: Crie um contato de teste no CRM e deixe a ferramenta recebê-lo, incluindo pontuação ou exportação se as produzir. Exclua-o no CRM, execute a exclusão como administrador e confirme que desaparece de todos os locais. Depois abra a ferramenta como vendedor de teste: deve receber “acesso negado”.
Onde deve funcionar uma ferramenta conectada ao CRM
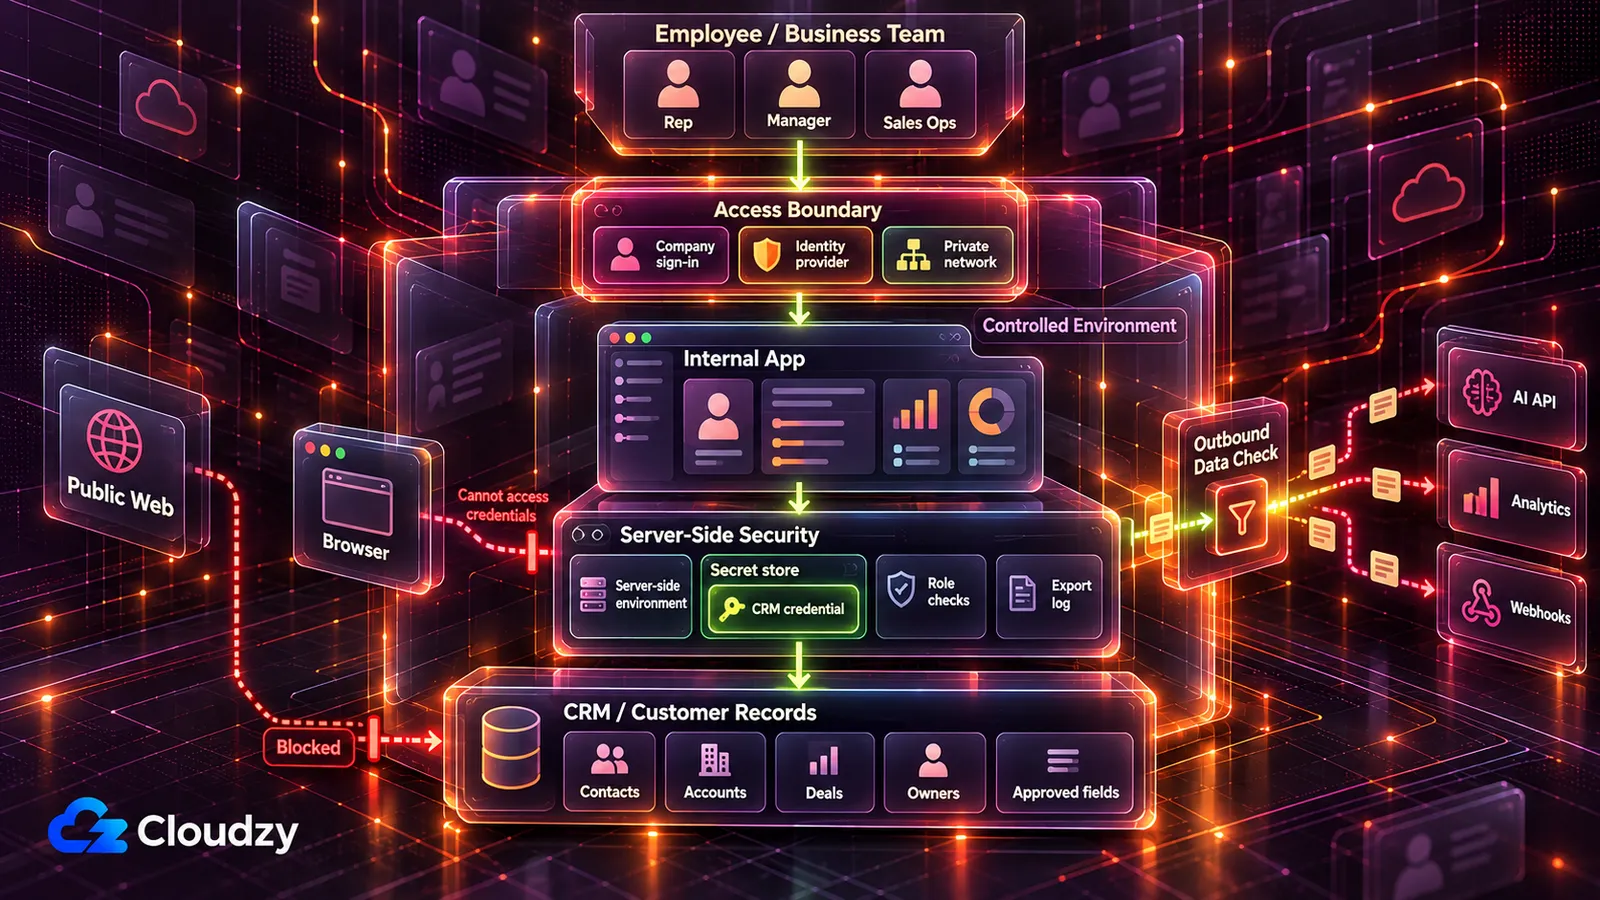
O local depende do que faz no CRM. Uma ferramenta de leitura pode funcionar em um servidor controlado pela equipe, acessível só por rede privada ou autenticação empresarial. Uma que escreve no CRM passa pela TI ou administrador antes de qualquer utilização.
| O que a ferramenta faz no CRM | Onde funciona | Quem aprova antes do lançamento |
|---|---|---|
| Usa registros de exemplo ou sintéticos, inventados com a estrutura dos reais | A hospedagem da ferramenta IA, para desenvolvimento e demonstrações | Ninguém ainda; dados reais ficam fora |
| Lê registros reais para uma equipe pequena e fixa | Um servidor controlado pela equipe, acessível só em uma rede privada como Tailscale ou WireGuard | O administrador CRM, que emite ou aprova a credencial só de leitura |
| Lê registros reais para vendedores distribuídos ou em viagem | O mesmo servidor, protegido por autenticação empresarial com um provedor de identidade como Authentik ou Keycloak | O administrador CRM e a TI para conectar a autenticação |
| Escreve no CRM: fases, reatribuições de proprietários, campos e edições em massa | Criada e testada em uma sandbox ou conta de teste CRM e revisada antes de tocar na produção | TI ou administrador CRM, antes do lançamento |
| Decide crédito de uma pessoa, avalia risco ou preço do seu seguro de vida ou saúde, ou deduz emoções do rosto ou voz | Em nenhum lugar até ser revisada | TI e jurídico, DPO ou responsável de privacidade |
Desenvolva e teste com dados de exemplo até a ferramenta rodar no servidor da equipe. Uma plataforma gerenciada com autenticação, segredos e logs é razoável para equipes que já a orçamentam e avaliam fornecedores.
Uma rede privada faz a ferramenta não responder da Internet pública. O login único permite usar a conta empresarial existente, verificada por um provedor de identidade. Uma página de acesso escrita pela IA continua alcançável de qualquer lugar e depende da força do código.
O Vibe Security Radar da Georgia Tech analisa bases públicas de vulnerabilidades e assinala falhas atribuídas à assinatura de ferramentas de programação IA. Contou 35 casos só em março de 2026, mais do que em todo 2025, incluindo contornos da autenticação entre as falhas; são números da publicação de abril de 2026.
O pesquisador Hanqing Zhao disse: “Quando um agente cria algo sem autenticação, não é um erro de digitação. É uma falha de concepção desde o início”. A minha leitura é que a fechadura deve ficar à frente da ferramenta, fora do código escrito pela IA.
Entregue a parte do servidor à TI. A ferramenta roda em um VPS, um servidor alugado totalmente controlado pela equipe, sob um sistema de implantação como Coolify ou Dokploy. Este executa o aplicativo a partir do código e guarda variáveis de ambiente, incluindo a chave CRM.
Tailscale é a rede privada mais rápida de montar, mas opera o próprio servidor de coordenação. Headscale, uma alternativa de código aberto, permite hospedá-lo você mesmo; WireGuard é totalmente auto-hospedado.
Para autenticação empresarial, Authentik serve a maioria das pequenas infraestruturas internas. Keycloak se adequa a empresas com diretório existente para conectar. Um proxy reverso como Caddy ou Nginx Proxy Manager acrescenta HTTPS quando a autenticação está exposta à Web. Uma pessoa identificada deve se responsabilizar pelo servidor e pela credencial.
Essa pessoa ainda precisa de um servidor. Nosso Linux VPS dá acesso root; Coolify, Tailscale, WireGuard, Authentik e Keycloak são aplicativos de um clique, deixando tempo à TI para os testes. Há locais em Frankfurt e Amsterdã na UE, Londres no Reino Unido e várias cidades dos EUA. Leve esta escolha ao DPO ou responsável de privacidade como elemento de avaliação.
GDPR, CCPA e Regulamento de IA da UE para dados de clientes
O local do servidor determina onde fica a sua cópia. Não determina onde serviços externos guardam os dados recebidos nem, por si só, torna a ferramenta conforme às regras abaixo. No Reino Unido, a lei equivalente é UK GDPR e o regulador é o ICO.
GDPR: base legal, operadores e apagamento
Se o GDPR abrange a empresa, a cópia de dados na ferramenta é coberta como qualquer tratamento de dados pessoais “por meios total ou parcialmente automatizados”.
Cada uso de dados pessoais precisa de uma base legal aceita pelo GDPR. O contrato pode se aplicar quando o tratamento é necessário para executar um contrato com o titular ou procedimentos preliminares pedidos por ele. Nos dados CRM, sobretudo contatos B2B, podem ser relevantes os interesses legítimos, ponderados em relação aos direitos da pessoa. Ambos constam do artigo 6.
A ferramenta é um novo uso de dados que a empresa já possui; pergunte ao DPO, responsável de privacidade ou jurídico se a base legal existente o cobre.
Um serviço externo que trata dados dos clientes por conta da empresa é operador nesse tratamento. API IA, análise ou hospedagem assumem frequentemente esse papel, mas DPO, privacidade ou jurídico devem confirmá-lo para cada serviço. O artigo 28 exige operadores que deem “garantias suficientes” e um contrato para cada tratamento. Leve a lista da auditoria de dados enviados.
Quando o direito ao apagamento do artigo 17 se aplica, alcança todas as cópias da empresa, incluindo a da ferramenta. Por isso, a cópia tem de acompanhar o CRM.
CCPA: o direito à exclusão alcança a cópia da ferramenta
Os consumidores californianos podem pedir a uma empresa abrangida que exclua informações pessoais coletadas sobre eles, incluindo cópia e exportações da ferramenta. Há exceções nas seções 1798.105(d) e 1798.145 do Código Civil, conforme a página CCPA do procurador-geral da Califórnia.
A CCPA exige também contratos escritos com prestadores de serviços e contratantes que limitem o uso de informação pessoal. A empresa continua gerenciando o pedido do consumidor, com a sua ajuda quando exigida. Os limiares nas perguntas frequentes determinam se a empresa está abrangida.
Regulamento de IA da UE: a maioria das ferramentas de vendas e suporte não é de alto risco
Pontuações de leads, previsões do pipeline, índices de saúde do cliente, painéis de campanhas e automação CRM não estão nos usos de alto risco do anexo III. As exceções relevantes são restritas: IA que avalia a capacidade de crédito de pessoas, riscos ou preços de seguros de vida ou saúde e emoções de clientes a partir de dados biométricos.
Alto risco é a categoria com as obrigações mais pesadas. Em outubro de 2026, as regras para sistemas do anexo III estão previstas a partir de 2 de dezembro de 2027. A transparência do artigo 50 já se aplica. No ponto 5(b), o anexo III do Regulamento de IA da UE inclui sistemas para “avaliar a capacidade de crédito de pessoas físicas ou estabelecer sua pontuação de crédito, exceto sistemas IA usados para detectar fraude financeira”.
O ponto 5(c) inclui “avaliação de riscos e fixação de preços de pessoas físicas em seguros de vida e saúde”. Uma ferramenta dessas pode ser de alto risco e passa por TI e jurídico antes do lançamento. Uma que avalia o desempenho dos seus vendedores pode cair na categoria de emprego do ponto 4(b), questão separada para RH e jurídico.
O ponto 1(c) inclui reconhecimento de emoções, definido pelo artigo 3 como “identificar ou inferir emoções ou intenções de pessoas físicas com base nos seus dados biométricos”. Uma ferramenta de suporte ou chamadas que deduz o estado emocional da voz ou rosto pode ser de alto risco e segue o mesmo caminho para TI e jurídico.
O regulamento trata sistemas IA. Um painel com código comum não se torna um sistema IA só porque uma ferramenta IA o escreveu. Importa se a ferramenta implantada cumpre ela própria a definição, não se houve ajuda IA na programação.
Não ser de alto risco não significa não ter regras. Pelo artigo 50, sistemas que “interagem diretamente com pessoas físicas” devem informar que se trata de IA, salvo se for óbvio. Um chatbot que fala com clientes continua precisando dizer o que é.
Separadamente, o artigo 4 já exige a fornecedores e responsáveis pela implantação medidas de letramento em IA para funcionários e outras pessoas que usam os sistemas em seu nome.
Perguntas frequentes
É seguro criar uma ferramenta CRM com ChatGPT ou Claude?
Criá-la com dados de exemplo é a parte de menor risco. O risco começa com credenciais ativas ou dados de clientes e aumenta ao abrir a outros usuários. Antes disso, atribua uma credencial CRM limitada, guardada no ambiente do servidor ou cofre de segredos e usada apenas no servidor. Coloque a ferramenta onde ninguém externo entre: rede privada ou autenticação empresarial. Até cumprir ambas as condições, use dados de exemplo.
O GDPR abrange um painel interno que os clientes nunca veem?
Se o GDPR se aplica à empresa, um painel interno com dados pessoais de clientes não é exceção. O regulamento incide sobre o tratamento, não sobre quem vê a tela, e dados pessoais são “qualquer informação relativa a uma pessoa física identificada ou identificável” pelo artigo 4. DPO, privacidade ou jurídico decidem a aplicação e se a base legal existente cobre a nova ferramenta.
Valores de negócios e descontos são dados pessoais?
Geralmente não. Valores do pipeline, previsões e tabelas de preços são dados empresariais, protegidos por funções e registro de exportação. Mas um valor ou desconto pode ser pessoal se diz respeito a uma pessoa identificável, como compra de consumidor ou empresário individual, conforme o artigo 4.
A que empresas se aplica a CCPA?
A empresas com fins lucrativos que operam na Califórnia e atingem pelo menos um limiar. A California Privacy Protection Agency fixa para 2025 a linha de receita ajustada à inflação em US$ 26.625.000. A página do procurador-geral dá as outras duas: comprar, vender ou compartilhar informação pessoal de pelo menos 100.000 residentes ou domicílios californianos, ou obter pelo menos 50% da receita anual com venda ou compartilhamento de informação pessoal de consumidores. O DPO, o responsável de privacidade ou o assessor jurídico confirmam se a empresa se enquadra.



Discussão
Comentários
Inicie sessão para participar na discussão.