

“Alguém de uma equipe de marketing quer criar um site. Essa pessoa não é engenheira e provavelmente tem pouca ou nenhuma formação ou conhecimento de segurança”, disse o pesquisador de segurança Joel Margolis à Wired. A mesma reportagem descreve como a empresa de segurança RedAccess encontrou mais de 5.000 aplicativos feitos com vibe coding praticamente sem segurança ou autenticação; cerca de 40% expunham dados sensíveis. A Wired não conseguiu confirmar se os dados pessoais ou empresariais examinados eram autênticos.
Aplicativos criados por IA para equipes de marketing apresentam uma versão específica desse problema. As ferramentas que vale a pena criar (um criador de segmentos, painel de campanhas, analisador A/B ou sincronização de públicos) são justamente as conectadas à lista de assinantes e, muitas vezes, à conta de anúncios.
TL;DR
- Conceda a cada chave API da plataforma de email e token da conta de anúncios apenas o acesso mínimo utilizado pela ferramenta, mantendo-os no código do servidor. A Marketing API do Mailchimp não oferece um tipo de chave mais restrito; por isso, uma tarefa somente de leitura no Mailchimp recebe uma exportação limitada aos dados necessários em vez de uma chave.
- A plataforma de email continua sendo a fonte oficial do status da assinatura. A ferramenta nunca reinscreve quem cancelou a assinatura, encaminha os pedidos de cancelamento à plataforma e inclui um link de cancelamento funcional em todo email de marketing que envia por conta própria.
- Um upload com hash para público personalizado ainda contém dados pessoais: decida antecipadamente o que será enviado às plataformas de anúncios e aos serviços de IA, e faça cada cancelamento chegar também ao público de anúncios.
- O GDPR regula a conservação e o uso da lista (notificação de violações, direito incondicional de oposição ao marketing); ePrivacy/PECR, CAN-SPAM ou CASL regulam o envio dos emails, mesmo quando uma ferramenta interna os envia.
Erros de implantação que vazam dados de assinantes ou violam o consentimento
Uma ferramenta de marketing criada por IA geralmente falha com a lista de duas maneiras: a lista sai da empresa (por uma chave, link público ou upload) ou é usada para pessoas que disseram não. Um token de anúncios com acesso de gerenciamento acrescenta um risco separado: gastos na conta de anúncios da empresa.
| Erro | O que expõe ou compromete | Quais regras ou consequências envolve |
|---|---|---|
| Uma chave de acesso completo da plataforma de email no código, navegador ou chat da ferramenta de IA | A lista inteira legível e exportável; assinantes alteráveis; campanhas enviadas em nome da empresa | Uma violação de dados pessoais onde o GDPR se aplica (notificação do artigo 33); as leis de envio se houver emails enviados |
| Um token de conta de anúncios com acesso de gerenciamento ou o token pessoal do criador | Campanhas criadas ou alteradas com cobrança à conta de anúncios da empresa; dados de gastos; participação no público por hash; dados de formulários de leads com leads_retrieval. Não a lista enviada | Os termos da plataforma de anúncios e a fatura de anúncios da empresa; uma violação se os dados dos formulários de leads forem lidos |
| A ferramenta em um link público, com todos vendo tudo | Linhas de assinantes, detalhes de consentimento e histórico de interação acessíveis a qualquer pessoa com o endereço; resultados de campanhas e testes A/B vistos por terceiros e funcionários sem necessidade | Uma violação para as linhas; perda de confidencialidade para os números das campanhas |
| Uma sincronização ou reimportação que grava de volta na lista | Contatos que cancelaram a assinatura inscritos novamente; perda de onde, quando e como cada pessoa se inscreveu | O direito de oposição do GDPR e as regras de cancelamento CAN-SPAM e CASL no próximo envio; consentimento não comprovável quando ele é a base |
| A ferramenta envia emails de marketing por conta própria | Sem link de cancelamento, sem endereço postal do remetente, sem verificação de bloqueios | Regras de mensagens CAN-SPAM e CASL; consentimento para envio ePrivacy/PECR |
| Uploads de públicos e chamadas de IA enviam a lista para fora por padrão | Listas com hash na Meta ou no Google; campos de assinantes em serviços de IA e análise que ninguém aprovou | GDPR (dados com hash ainda são pessoais; uma oposição chega ao público); termos de listas de clientes da Meta e do Google |
A ferramenta de programação com IA que criou o aplicativo consegue fazer a maioria dessas correções quando solicitada. Trate cada prompt abaixo como um ponto de partida a adaptar e mantenha os utilizados em um arquivo de regras que a IA lê em cada sessão. O relato da IA de que fez uma mudança não é prova; a etapa Verifique: sob cada prompt é. Peça que sinalize incertezas em vez de adivinhar, e nunca cole uma chave ativa ou exportação de assinantes no chat.
Troque a chave de acesso completo da plataforma de email pela mais restrita
Um criador de segmentos que só mostra contagens não precisa de uma chave capaz de exportar a lista ou enviar campanhas, mas a chave mais ampla de cada plataforma abaixo consegue fazer ambas as coisas. A localização também importa: o código do navegador precisa do valor da chave para fazer a chamada, portanto qualquer pessoa que carregue a página pode lê-lo (o Mailchimp não oferece suporte algum ao uso da API no cliente).
| Plataforma | O que a chave padrão permite | Opção documentada mais restrita |
|---|---|---|
| Mailchimp (Marketing API) | “Chaves API concedem acesso completo à sua conta Mailchimp” | Nenhuma na página de ajuda |
| SendGrid | Full Access: a maioria dos endpoints API da conta, exceto cobrança e Email Address Validation | Custom Access: endpoints escolhidos nos níveis selecionados, nunca acima das permissões do criador |
| Klaviyo | Chave privada Full Access: criar, excluir ou alterar qualquer coisa em seus endpoints | Chave Read-Only ou Custom com escopos selecionados |
| Mailgun | Chaves API da conta: acesso completo à conta | Domain Sending Key (um domínio, somente envio); função Analyst somente de leitura em alguns planos |
| Listmonk (v4.0.0 e posteriores) | O que a função do usuário e as funções das listas permitirem | Funções de visualização ou gerenciamento por lista, com envio autorizado separadamente |
Cada linha segue a documentação da própria plataforma: a página de ajuda do Mailchimp sobre chaves API, as permissões de chaves API do SendGrid, o guia de autenticação do Klaviyo e a documentação de chaves API do Mailgun. As permissões do Listmonk estão na seção sobre ele mais adiante.
A ferramenta recebe a chave mais restrita compatível com a tarefa ou nenhuma. No Mailchimp, uma tarefa somente de leitura (relatório ou contagem de segmentos) é melhor atendida pelos relatórios da própria plataforma ou por uma exportação limitada feita pelo titular da conta, contendo só os campos necessários. Isso custa tempo de uma pessoa e fornece dados atualizados apenas até aquela exportação; alterações e envios vão para a TI ou ficam no Mailchimp. Em outras plataformas, como ActiveCampaign ou Brevo, procure primeiro uma chave restrita.
A chave fica então apenas no código do servidor (o backend da ferramenta, que o navegador nunca baixa), armazenada como variável de ambiente: um valor fornecido pelo servidor ao aplicativo na inicialização, fora do código e do repositório.
Encontre todas as chaves API, tokens de acesso, senhas e segredos deste projeto para nossa plataforma de email (Mailchimp, Klaviyo, SendGrid, Mailgun, Listmonk ou outra) e qualquer plataforma de anúncios (Meta, Google Ads, LinkedIn ou outra). Use um scanner local de segredos ou método aprovado pela TI para verificar código, arquivos de ambiente e histórico do repositório. Nunca envie valores secretos brutos, conteúdo de arquivos de ambiente ou histórico com credenciais a um serviço externo de IA. Forneça à IA apenas achados com valores ocultados, incluindo local dos arquivos e tipo da credencial encontrada. Para cada um, informe:
- o arquivo e a linha
- se o valor está escrito no código ou é lido de uma variável de ambiente
- se o código que o utiliza executa no servidor ou no navegador
Mostre apenas os quatro primeiros caracteres de qualquer valor. Nunca imprima uma chave ou token completos.
Marque como prioridade máxima qualquer credencial capaz de enviar emails, alterar assinantes ou gerenciar uma conta de anúncios.
Depois mova toda chamada que exija chave API privada ou token de acesso para código no servidor, lendo as credenciais de uma variável de ambiente exclusiva do servidor. Mantenha no navegador apenas chamadas públicas de API no cliente documentadas, remova chaves privadas expostas do código e exclua do repositório arquivos com segredos reais. Relate exatamente as alterações e diga onde houve incerteza em vez de adivinhar.
Observação: Apagar uma chave colada no chat ou no código não desfaz o compartilhamento. Revogue-a (desative nas configurações da plataforma para que pare de funcionar) e crie outra.
Verifique: abra a ferramenta, pressione F12, selecione a aba Network e use a ferramenta como a equipe usará, lendo o domínio de cada requisição. Uma requisição do navegador diretamente à API privada de uma plataforma de email é um alerta, mas o destino sozinho não prova que um segredo foi exposto. Inspecione cabeçalhos de requisição e código em busca de credenciais privadas sem copiar seus valores para um chat de IA. Requisições de SDKs públicos no cliente são diferentes: podem usar legitimamente identificadores públicos em vez de chaves API secretas. No Klaviyo, requisições a a.klaviyo.com/client/ usam chave pública e pertencem ao navegador; uma requisição do navegador a a.klaviyo.com/api/ precisa ser investigada, pois esse endpoint normalmente exige autenticação com chave privada. Confirme se uma credencial privada foi realmente transmitida.
O restante cabe a uma pessoa: crie a chave restrita a partir de uma conta que não pertença a um único indivíduo (o Mailchimp remove as chaves API de um usuário quando seu acesso é revogado), dê a ela o nome da ferramenta (o Mailchimp recomenda uma chave por integração) e peça ajuda à TI para armazená-la onde ficam as chaves da ferramenta. Em uma rotação planejada, mude a ferramenta para a nova chave antes de revogar a antiga, porque uma chave Mailchimp revogada não pode ser reativada. Se já estiver comprometida, revogue-a imediatamente e substitua. Planeje também a expiração: chaves API Mailchimp geradas em ou após 22 de junho de 2026 expiram um ano depois da criação.
Dê ao token da conta de anúncios apenas as permissões usadas pela ferramenta
Considero o token da conta de anúncios a credencial de maior impacto que uma ferramenta de marketing pode ter, porque está ligada a gastos. Um token Meta com acesso de gerenciamento pode criar, alterar ou pausar campanhas cobradas da conta de anúncios da empresa e ler gastos e desempenho.
O que esse token não devolve é a lista de assinantes enviada a um público personalizado. O guia de Públicos Personalizados da Meta trabalha com valores em hash SHA-256 (uma transformação de mão única de cada endereço, comparada pela plataforma com seus próprios registros) para adicionar e remover pessoas, e nenhum endpoint documentado retorna uma lista legível de um público existente.
| O que a ferramenta faz | Permissão Meta necessária | O que um token vazado alcança |
|---|---|---|
| Gera relatórios de campanhas | ads_read | Dados de relatórios Ads Insights das contas de anúncios que consegue ver |
| Cria ou altera campanhas | ads_management | Campanhas e anúncios naquela conta, cobrados dela; gastos e métricas |
| Sincroniza um segmento com um público personalizado | Acesso de gerenciamento à conta de anúncios | Adicionar e remover pessoas por hash; não uma lista legível |
| Traz para a lista as respostas aos formulários de anúncios de leads | leads_retrieval (a Meta lista ads_management entre suas dependências) | Todos os campos preenchidos nos formulários de leads da empresa, legíveis, além do acesso de gerenciamento |
A referência de permissões da Meta descreve cada permissão e orienta desenvolvedores a selecionar somente as necessárias ao aplicativo. Cada ferramenta recebe seu próprio token de um usuário do sistema, termo da Meta para uma conta no Business Manager usada por software, atribuída apenas à conta de anúncios em que a ferramenta trabalha. Deixe o token pessoal de login do criador fora da ferramenta e o token do usuário do sistema no servidor, como a chave de email; o mesmo inventário vale para acessos ao Google Ads ou LinkedIn.
Liste todas as chamadas desta ferramenta à Marketing API da Meta, ao Google Ads ou a outras plataformas de anúncios, inclusive por bibliotecas auxiliares ou SDKs. Para cada chamada, forneça:
- o arquivo e a linha
- o endpoint ou método do SDK
- um rótulo: REPORT (lê métricas ou gastos), MANAGE (cria ou altera campanhas, anúncios, orçamentos ou públicos) ou LEADS (lê envios de formulários de leads)
- a permissão exigida por esse rótulo na plataforma
Sinalize todo token usado por mais de uma ferramenta e qualquer código que envie token ao navegador. Não imprima valores de tokens. Se não conseguir determinar o rótulo exigido por uma chamada, diga isso.
Verifique: confira o token do painel na ferramenta de depuração de tokens da Meta, que informa suas permissões, e compare com os rótulos do prompt. O token de um painel de relatórios deve mostrar ads_read e nada que gerencie a conta; um rótulo MANAGE ou LEADS em uma ferramenta de relatórios é um achado. Depois confirme nas configurações empresariais que a ferramenta usa seu token de usuário do sistema, não o token pessoal do criador.
Feche o endereço público e mostre linhas de assinantes somente aos administradores da lista
Qualquer pessoa que encontre o endereço pode abrir um aplicativo na hospedagem da própria ferramenta de IA. Alguns aplicativos examinados pela RedAccess tinham apenas barreiras triviais, como exigir que o visitante entrasse com qualquer endereço de email, relata a Wired. Essa hospedagem é adequada para demonstrações com endereços fictícios, a finalidade para a qual hospedagem gratuita e túneis foram criados.
A outra metade é o que cada pessoa vê depois de entrar. Um painel de campanhas serve para números no nível da campanha: taxas de abertura, taxas de cliques, resultados A/B e tamanhos de segmentos. As linhas de assinantes por trás deles, cada endereço com detalhes de consentimento e histórico de interação, são dados pessoais.
Números agregados devidamente anonimizados geralmente não são dados pessoais, mas segmentos pequenos ou detalhamentos podem ainda tornar indivíduos identificáveis. Mesmo anônimos, os números podem revelar informações competitivas da empresa; um analisador A/B que armazena aberturas e cliques por pessoa também guarda dados pessoais. A equipe vê agregados; somente quem gerencia a lista vê linhas, e o servidor impõe isso em toda requisição.
Liste todos os campos no banco de dados, telas, exportações e respostas API deste aplicativo que contenham dados pessoais de assinantes: email, nome, telefone, endereço postal, IP, localização, status da assinatura, origem e data/hora do consentimento, data de inscrição, status de cancelamento e aberturas e cliques por pessoa. Para cada campo, diga quais telas e exportações o mostram. Marque incertezas em vez de adivinhar.
Depois adicione duas funções, obtidas da conta autenticada e verificadas no servidor em cada página, exportação e rota API:
- administrador da lista: pode ver linhas de assinantes e executar exportações
- profissional de marketing: vê somente números de campanhas, contagens de segmentos e resultados A/B, sem linhas por pessoa nem exportações
Recuse todo o restante com uma resposta “acesso negado” (403). Relate qual verificação protege cada página e rota.
Se os dados armazenados estão criptografados em disco é uma questão para a TI; a IA não consegue confirmar isso lendo o código.
Verifique: crie uma conta de teste com a função de marketing. Conectado como essa conta, abra o painel de campanhas (ele carrega), depois a página da lista de assinantes e a exportação (ambas param em “acesso negado”). Em seguida abra o endereço da ferramenta em um celular usando dados móveis e sem autenticação: nada carrega ou aparece a página de login da empresa.
Deixe cancelamentos e registros de consentimento com a plataforma de email
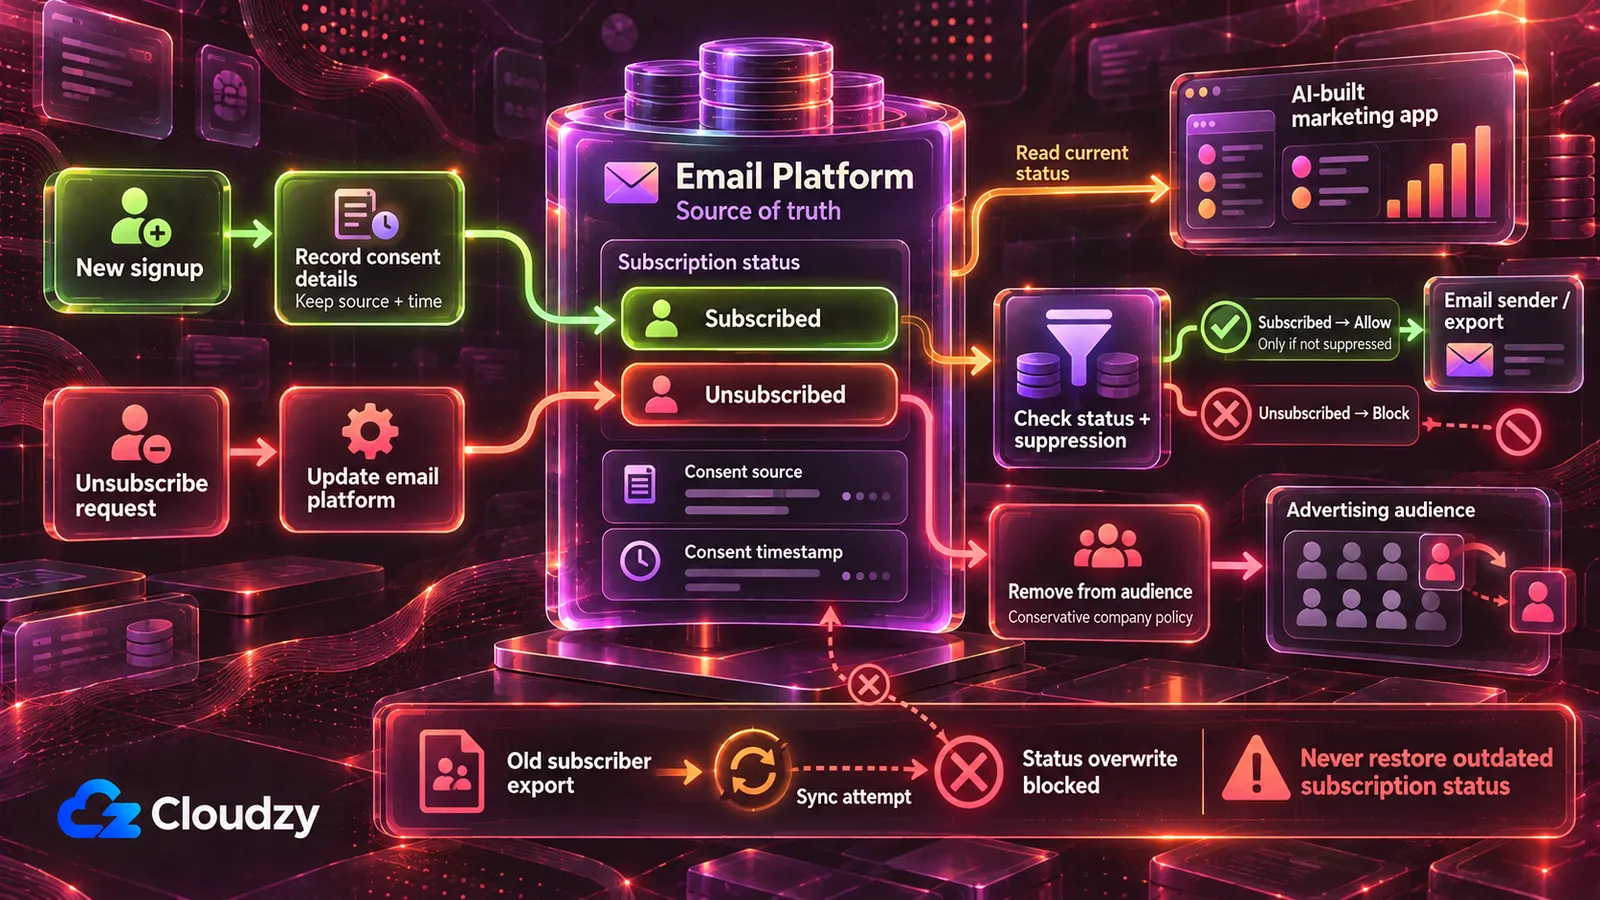
Uma ferramenta que mantém uma cópia própria da lista e a grava de volta, por sincronização bidirecional ou reimportação da exportação do mês passado, pode marcar alguém que cancelou como inscrito novamente e perder o registro de onde, quando e como cada pessoa se inscreveu. Geralmente não há sinal até essa pessoa receber a próxima campanha, quando passam a valer as regras de envio abaixo. Quatro regras evitam isso:
- A plataforma de email é a fonte oficial do status da assinatura. A ferramenta lê esse status e nunca reinscreve ou sobrescreve um assinante existente. Ela pode encaminhar um pedido explícito de cancelamento pelo processo designado da plataforma.
- Nenhuma importação em massa ou sincronização substitui registros existentes ou sobrescreve suas informações de assinatura e consentimento. Uma ferramenta revisada pode atualizar campos explicitamente aprovados, como tags, sem mudar o status da assinatura. Novas inscrições entram pelo formulário ou caminho de importação da própria plataforma, aplicando seu tratamento de opt-in; o formulário da ferramenta, após revisão, pode adicionar novos assinantes com origem, data/hora e formulário, mas nunca reinscreve um contato existente nem sobrescreve suas informações de assinatura ou consentimento.
- Todo envio ou exportação da ferramenta lê o status da plataforma naquele momento, não da cópia própria. Exportações omitem contatos que cancelaram ou foram bloqueados, ou os marcam como uma lista de não envio que nunca é usada para enviar.
- Os campos de consentimento (origem, data/hora, formulário ou método) acompanham intactos qualquer registro copiado, ou a ferramenta não os copia nem afirma tê-los.
Liste todos os pontos em que a ferramenta grava na plataforma de email ou em uma cópia da lista: chamadas API que criam ou atualizam assinantes, importações, sincronizações e exportações de arquivos. Para cada um, diga se pode:
- mudar o status da assinatura de um assinante existente
- sobrescrever registros existentes de assinantes
- incluir contatos que cancelaram ou foram bloqueados
Para cada caminho que envia email ou exporta uma lista de envio, diga de onde lê o status da assinatura: da plataforma naquele momento ou da cópia própria da ferramenta.
Depois altere a ferramenta para nunca reinscrever um contato existente nem sobrescrever seu status, salvo para encaminhar um pedido explícito de cancelamento pelo processo designado da plataforma de email; nunca substituir integralmente os registros existentes; ler o status da plataforma imediatamente antes de cada envio ou exportação; e manter origem, data/hora e formulário do consentimento junto a qualquer registro copiado. Relate as mudanças e sinalize incertezas.
Observação: Uma exportação antiga reimportada sobre a lista leva seus status antigos consigo. Assim, quem cancelou depois daquela exportação pode voltar como inscrito, dependendo de como plataforma e ferramenta tratam a importação.
Verifique: adicione um assinante de teste à plataforma e cancele a assinatura dele ali. Execute a sincronização, o criador de segmentos e a exportação da ferramenta. Na plataforma, ele continua com a assinatura cancelada; na exportação, está ausente ou marcado como não enviar; não aparece em nenhuma lista de envio criada pela ferramenta.
Envie pela plataforma de email ou crie primeiro o caminho de cancelamento
Uma ferramenta de reengajamento que envia diretamente à lista por uma conta SMTP ou API de email transacional não recebe o que a plataforma acrescenta ao marketing (link de cancelamento, endereço postal, verificação de bloqueios), a menos que o código acrescente cada item. A solução é deixar a plataforma (ou Listmonk) enviar enquanto a ferramenta cria o segmento ou aciona a campanha da plataforma. Uma ferramenta que precisa enviar sozinha é uma ferramenta de envio, que a próxima seção encaminha à TI.
Essa ferramenta precisa de um link de cancelamento em toda mensagem de marketing que continue funcionando após o envio e da identidade e endereço postal do remetente no rodapé, segundo os prazos da tabela de leis abaixo. Também precisa de lista própria de bloqueios, verificada antes de cada envio e mantida como registro durável, com backups e procedimentos de restauração que impeçam um banco antigo de assinantes de sobrescrever cancelamentos mais recentes. CAN-SPAM trata mensagens transacionais de forma diferente.
Para remetentes de alto volume, um link no rodapé talvez não baste. O Gmail exige suporte ao cancelamento com um clique RFC 8058 para mensagens de marketing e de assinatura de quem envia 5.000 ou mais mensagens por dia a contas Gmail pessoais. Isso significa adicionar os cabeçalhos List-Unsubscribe e List-Unsubscribe-Post além do link visível. O endpoint de um clique deve processar uma requisição POST; apenas abrir a URL com GET não deve cancelar a assinatura de ninguém. Peça à TI que verifique esses requisitos antes de enviar nessa escala.
Adicione um link de cancelamento a toda mensagem de marketing enviada por esta ferramenta, com um endpoint de cancelamento por trás dele.
Se a ferramenta estiver sujeita aos requisitos do Gmail para remetentes em massa, implemente também cabeçalhos de cancelamento com um clique RFC 8058, cobertos por assinatura DKIM válida, e um endpoint baseado em POST. Nunca cancele uma assinatura apenas porque uma URL foi aberta. Sinalize incertezas para revisão da TI.
Quando o endpoint de cancelamento receber uma solicitação válida (clique no link, envio de formulário ou chamada API):
- adicione imediatamente o endereço a uma lista de bloqueios armazenada separadamente das tabelas de assinantes
- registre a data/hora e o canal pelo qual o pedido chegou
- se nossa plataforma de email guardar a lista, instrua-a a cancelar também a assinatura do endereço
Verifique a lista de bloqueios antes de cada envio e ignore qualquer correspondência. Nunca remova automaticamente um endereço da lista em importações, sincronizações ou restaurações de banco. Retenha somente as informações mínimas de bloqueio necessárias para respeitar o cancelamento, conforme a política de retenção aprovada pela empresa, e nunca permita que uma importação ou sincronização readicione um endereço bloqueado. Garanta que backups incluam a lista e que restaurar as tabelas de assinantes a deixe intacta. Adicione o nome e endereço postal do nosso remetente ao rodapé de toda mensagem de marketing, usando marcadores que preencherei. Relate as alterações e quais envios elas cobrem.
Verifique: adicione um endereço de teste sob seu controle a uma lista de teste, envie uma campanha de teste pela ferramenta e clique no link de cancelamento da mensagem recebida. O endereço agora consta da lista de bloqueios (e como cancelado na plataforma, se ela guardar a lista). Envie novamente à mesma lista: o endereço de teste não recebe nada.
A pessoa responsável pela conformidade de email da empresa fornece o nome do remetente e endereço postal para esses marcadores.
Decida o que sai para plataformas de anúncios e ferramentas de IA antes de sair
Dois caminhos do código enviam dados de assinantes para fora por padrão: uma sincronização que faz upload de um segmento para público personalizado da Meta ou Google e chamadas que passam campos de assinantes a uma API de IA (para criar assuntos ou pontuar leads), scripts de análise ou webhooks.
Meta e Google podem fazer a correspondência de públicos de clientes usando identificadores de contato com hash SHA-256. A Data Manager API do Google exige normalização e hashing de emails e telefones antes do envio, enquanto alguns uploads pela interface do Google Ads podem fazer o hashing durante o upload. O hash permite associar um endereço a um perfil; ele não torna a pessoa anônima (veja as perguntas frequentes).
Para novas integrações Google Customer Match, verifique qual API de upload é suportada antes de criar a sincronização. Desde 1º de abril de 2026, o Google restringe métodos antigos de upload Customer Match para novos usuários e direciona essas integrações à Data Manager API.
Os termos da Meta para públicos de listas de clientes exigem que o anunciante garanta os direitos, permissões e base jurídica necessários para compartilhar os dados. A política Customer Match do Google exige informar o compartilhamento na política de privacidade, obtendo consentimento onde a lei exigir.
Por simplicidade, esta ferramenta trata todo cancelamento também como pedido para parar a correspondência publicitária. É uma política empresarial conservadora, não a afirmação de que todo cancelamento de email específico de um canal exige legalmente remoção de todos os públicos publicitários.
O caminho de upload deve, portanto, usar apenas o segmento aprovado pela empresa para correspondência publicitária; a empresa deve estabelecer base jurídica adequada com orientação de seu responsável por privacidade ou encarregado de proteção de dados (DPO), se nomeado. Contatos que cancelaram ou foram bloqueados ficam fora de todo upload, e o cancelamento aciona a remoção do contato, pelo seu hash, de cada público (a seção GDPR abaixo explica por quê).
Todo serviço de IA ou análise que recebe dados de assinantes deve ser aprovado pela empresa. Antes de compartilhar dados pessoais, confirme se o provedor atua como operador ou controlador independente e estabeleça as salvaguardas contratuais adequadas, incluindo acordo de tratamento de dados quando necessário.
Audite toda chamada de saída desta ferramenta: plataformas de email, plataformas de anúncios (incluindo uploads de públicos), APIs de IA (OpenAI, Anthropic ou outras), ferramentas de análise e webhooks. Para cada chamada, liste exatamente quais campos de assinantes aparecem no corpo da requisição ou na URL. Diga quais poderiam cumprir sua função com menos campos ou sem dados de assinantes. Termine com uma lista nominal de todos os serviços externos para comparar com fornecedores aprovados.
Verifique: todo campo de assinante informado para um serviço de IA ou análise deve ser necessário à tarefa, e todo serviço deve constar da lista aprovada da empresa; os demais vão para quem assina contratos com fornecedores.
Para cada caminho desta ferramenta que envia contatos à Meta, Google Ads ou outra plataforma de anúncios:
- aplique hash SHA-256 a emails e telefones no servidor antes do upload, seguindo as regras de normalização de cada plataforma
- envie somente contatos em [o segmento aprovado pela empresa para correspondência publicitária]
- exclua contatos que cancelaram ou foram bloqueados no momento do upload
- quando um contato cancelar, envie uma remoção do seu hash a todo público para o qual foi enviado
- registre todo upload e remoção com data/hora, público, número de contatos e usuário ou tarefa que os acionou
Relate o que alterou e sinalize incertezas.
Verifique: cancele a assinatura de um contato de teste que pertença a um segmento enviado. Após a próxima sincronização, confira se uma solicitação de remoção foi enviada a cada público relevante. Verifique se cada plataforma processou a remoção com sucesso, não apenas se a ferramenta a registrou ou enviou. Sinalize remoções falhas ou parciais para nova tentativa e revisão da TI.
O que a ferramenta faz com a lista define onde ela executa
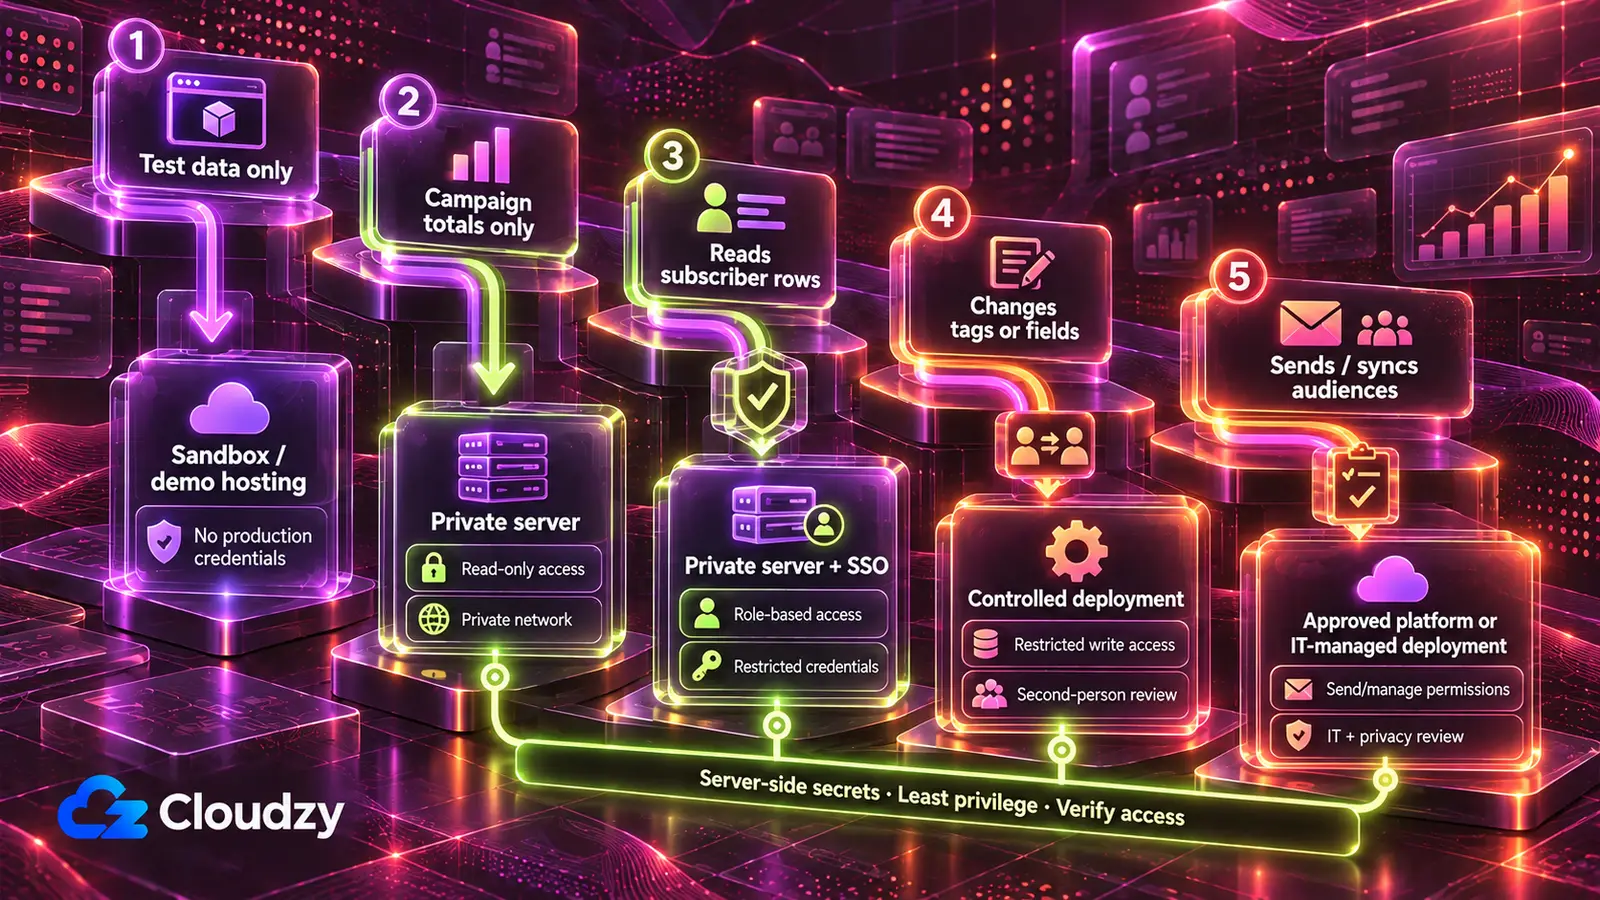
Uma ferramenta que só mostra números de campanhas executa em servidor controlado pela equipe, acessível apenas em rede privada; uma que mostra linhas de assinantes acrescenta login empresarial, pois as funções dependem dele. Uma que envia marketing por email ou sincroniza públicos fica nas funções das próprias plataformas ou passa pela TI antes de alguém usar.
| O que a ferramenta faz com a lista | A chave ou acesso que recebe | Onde é executado |
|---|---|---|
| Trabalha somente com assinantes de teste | Sem chave de produção; lista de teste ou conta sandbox | A hospedagem da própria ferramenta de IA, somente para criação e demonstrações |
| Mostra somente números no nível da campanha | Uma chave somente de leitura ou relatórios: ads_read na Meta, chave Klaviyo Read-Only, SendGrid Custom Access restrito; no Mailchimp, uma exportação | Um servidor controlado pela equipe, acessível só em uma rede privada como Tailscale ou WireGuard |
| Lê ou segmenta linhas de assinantes | Uma chave de leitura restrita aos dados e endpoints necessários, com restrições por lista quando a plataforma permitir | O mesmo servidor, com login empresarial e funções de administrador da lista e profissional de marketing |
| Altera a lista (tags, campos personalizados, formulário de inscrição que adiciona assinantes) | Uma chave de escrita restrita às ações necessárias e, quando permitido, às listas relevantes | O mesmo servidor, após uma segunda pessoa ler as auditorias de credenciais, status e cancelamento; um formulário público fica exposto à internet, portanto essa revisão e uma chave no servidor são sua proteção |
| Envia emails de marketing ou sincroniza públicos publicitários | Uma chave de envio ou token com acesso de gerenciamento | Campanhas e automações da plataforma de email, Listmonk ou TI antes do lançamento; sincronizações de públicos também exigem revisão de privacidade do segmento aprovado |
A aprovação segue as linhas: as duas somente de leitura precisam do administrador da plataforma de email para emitir a chave; a que altera a lista precisa de um segundo revisor; a de envio precisa de TI, além de revisão de privacidade para uploads de públicos.
Rede privada significa que a ferramenta não responde de fora. Uma página de login escrita pela IA é acessível a todos e só é tão forte quanto seu código, o que permitiu à RedAccess encontrar aplicativos cujo login aceitava qualquer email.
Minha regra: comece pela rede privada e acrescente login empresarial onde as funções exigirem. Uma plataforma de implantação gerenciada com login e armazenamento de segredos integrados também funciona para uma equipe que já paga por ela e revisa fornecedores.
A parte do servidor deve ser entregue à TI, com um responsável nominal pelo servidor e pelas chaves. A ferramenta executa em um VPS (servidor alugado totalmente controlado pela equipe) sob uma ferramenta de implantação como Coolify ou Dokploy, que executa o aplicativo a partir do código e guarda variáveis de ambiente, incluindo chaves das plataformas.
A rede privada vem do Tailscale, mais rápido de configurar mas dependente de seu serviço de coordenação (Headscale pode substituí-lo), ou do WireGuard, totalmente autogerenciado. O login empresarial (single sign-on com a conta da empresa) vem de Authentik ou Keycloak, e um proxy reverso (Caddy ou Nginx Proxy Manager) acrescenta HTTPS onde a ferramenta se expõe à web.
Mover o mecanismo de email para o Listmonk
Em vez de chaves restritas na plataforma atual, a outra opção elimina a chave da plataforma comercial movendo lista e envio para um gerenciador de listas auto-hospedado. O Listmonk (v4.0.0 e posteriores) permite que cada ferramenta tenha seu próprio usuário API, com uma função limitada às listas utilizadas por ela.
Uma ferramenta somente de leitura recebe acesso de visualização às suas listas e nenhum envio; campaigns:send e tx:send (mensagens transacionais) ficam apenas com uma ferramenta de envio. Três permissões especialmente arriscadas devem ficar fora das funções restritas: lists:get_all e lists:manage_all, que sobrepõem as funções por lista, e subscribers:sql_query, que, segundo a documentação de funções e permissões do Listmonk, permite “consultar todas as listas e assinantes diretamente no banco, sobrepondo as permissões individuais de listas e assinantes”. Revise também permissões amplas como subscribers:get_all, campaigns:get_all e campaigns:manage_all antes de chamar uma ferramenta de restrita por lista. Dê a cada usuário API apenas as permissões necessárias à tarefa. Listmonk foi criado para campanhas, não automações de várias etapas (quando Listmonk é a ferramenta errada); Mautic cobre essa automação no mesmo tipo de servidor.
A contrapartida é trabalho contínuo: a equipe passa a cuidar da autenticação do domínio de envio (SPF, DKIM e DMARC), relay SMTP para entrega, atualizações, backups e entregabilidade. Quando a lista é pequena, ninguém pode assumir um servidor ou a reputação de envio e automações da plataforma atual fazem trabalho essencial para a equipe, permanecer nela com chaves restritas é melhor.
As duas opções precisam de um servidor com responsável, executando a ferramenta de implantação e a rede privada e, na opção auto-hospedada, Listmonk com relay SMTP. Nosso Linux VPS oferece acesso root, e Listmonk, Mautic, Tailscale, WireGuard e Authentik são implantados como aplicativos de um clique. A TI dedica tempo a configuração e revisão em vez de instalação; manter tudo atualizado continua com a equipe.
As localizações incluem Frankfurt e Amsterdã na UE, Londres no Reino Unido e várias cidades dos EUA; a escolha define onde ficam a ferramenta e qualquer cópia da lista (e no Listmonk, a própria lista). Localização é um elemento da conversa com o DPO, não um substituto, e não torna a ferramenta conforme por si só.
Consentimento e regras antispam para emails de marketing
GDPR para a lista de assinantes
O GDPR não exige consentimento como base do tratamento para marketing direto: o considerando 47 diz que esse tratamento “pode ser considerado realizado por interesse legítimo”. Quando o marketing se baseia no consentimento, o artigo 7 exige que a empresa possa demonstrar que cada pessoa consentiu e torna a retirada tão simples quanto a concessão. Essa é a função da origem e data/hora do consentimento na plataforma de email.
A regra mais rigorosa está no artigo 21 do GDPR. Qualquer que seja a base, uma pessoa pode se opor ao marketing direto a qualquer momento, incluindo perfilamento relacionado; depois disso, “os dados pessoais não serão mais tratados para esses fins”. Para marketing não há teste de ponderação, ao contrário de outras oposições do mesmo artigo. Nesta ferramenta, o padrão mais seguro é aplicar uma oposição geral ao marketing direto a todos os usos de marketing dos dados da pessoa: lista de envio, segmentos da ferramenta e públicos de anúncios. Um cancelamento específico de canal pode ter alcance menor; por isso, a empresa deve definir regras de preferências com seu responsável por privacidade e garantir o atendimento adequado a cada pedido.
Uma lista vazada ou alterada incorretamente pode ser uma violação de dados pessoais. O artigo 33 exige notificar a autoridade de controle (o regulador nacional de proteção de dados) sem demora indevida e, quando viável, em até 72 horas da descoberta, salvo se for improvável que a violação gere risco às pessoas. No Reino Unido, a lei equivalente é o UK GDPR, fiscalizado pelo ICO.
As leis de envio: ePrivacy e PECR, CAN-SPAM e CASL
As regras ePrivacy da UE e PECR do Reino Unido exigem consentimento prévio para emails de marketing a pessoas físicas, com um “soft opt-in” limitado para clientes existentes. O Reino Unido também tem um soft opt-in separado para fins beneficentes, com condições específicas; este artigo se concentra no marketing comercial. A CASL canadense exige consentimento expresso ou implícito. A CAN-SPAM dos EUA não exige consentimento para enviar, mas exige cancelamento funcional atendido em até 10 dias úteis, além de dados corretos do remetente e endereço postal em toda mensagem.
| Lei | Consentimento para enviar | Toda mensagem de marketing deve | Prazo de cancelamento | Penalidade máxima |
|---|---|---|---|---|
| ePrivacy (UE) e PECR (Reino Unido) | Consentimento prévio para email a pessoas físicas; soft opt-in de clientes; uma exceção britânica separada para fins beneficentes tem condições específicas | Não ocultar o remetente; fornecer endereço válido para pedidos de cancelamento; com soft opt-in, dar uma forma gratuita e simples de recusar em toda mensagem | Sem prazo fixo no texto | Nenhum valor informado aqui |
| CAN-SPAM (EUA) | Não exigido; cobre todo email comercial, inclusive B2B | Ter cabeçalhos e dados “De” corretos, assunto não enganoso, identificação publicitária salvo consentimento prévio afirmativo do destinatário, endereço postal físico válido e cancelamento funcional | 10 dias úteis; o cancelamento deve continuar funcionando por pelo menos 30 dias após o envio | Até US$53.088 por email; sanções penais apenas para práticas agravadas específicas |
| CASL (Canadá) | Consentimento expresso ou implícito | Identificar o remetente e qualquer pessoa em nome de quem se envia; conter informações de contato e mecanismo de cancelamento, ambos válidos por pelo menos 60 dias | Sem demora, no máximo em 10 dias úteis | Nas violações mais graves, até C$1 milhão para pessoas físicas e C$10 milhões para empresas |
O soft opt-in do artigo 13 da Diretiva ePrivacy cobre contatos obtidos em uma venda, usados para produtos próprios similares, com chance gratuita de recusar na coleta e em toda mensagem. A versão britânica é a PECR Regulation 22, explicada nas orientações de email marketing do ICO. O artigo 13 também proíbe marketing por email que oculte o remetente ou não tenha endereço válido para pedidos de cancelamento, e a PECR Regulation 23 faz o mesmo no Reino Unido.
Os valores CAN-SPAM vêm do guia CAN-SPAM da FTC, que acrescenta que endereços que cancelaram não podem ser vendidos ou transferidos, exceto a uma empresa contratada para ajudar a cumprir CAN-SPAM. As regras CASL estão na seção 6 da CASL e na seção 11, e as penalidades na visão geral da CASL pelo ISED.
Perguntas frequentes
O GDPR se aplica a uma ferramenta de newsletter que eu mesmo criei?
Isso depende de onde a empresa opera e de quem são os dados que a ferramenta guarda, não de como foi criada. Pelo artigo 3, o GDPR se aplica a empresas estabelecidas na UE e a empresas fora dela que ofereçam bens ou serviços a pessoas na UE ou monitorem seu comportamento ali. Saber se uma empresa está no escopo é uma questão para seu DPO.
O que acontece se nossa chave API Klaviyo vazar?
Quem possui chave Full Access pode alterar a lista; uma Read-Only permite apenas vê-la. Crie uma substituta com somente os escopos usados pela ferramenta (o Klaviyo não consegue adicionar um escopo a uma chave existente depois, então escolha agora), revogue imediatamente a chave vazada, mude a ferramenta para a substituta e procure exportações ou alterações não autorizadas. Se a lista pode ter sido lida, trate como possível violação do GDPR.
Uma lista de emails com hash ainda é dado pessoal?
Pelo GDPR, sim quando puder ser ligada a uma pessoa. O considerando 26 trata dados pseudonimizados que “possam ser atribuídos a uma pessoa física usando informações adicionais” como informações sobre uma pessoa identificável. Minha interpretação é que a correspondência publicitária funciona exatamente por isso: a plataforma pode calcular o mesmo hash a partir de um endereço que já possui.
Emails de marketing B2B seguem as mesmas regras?
Não em todos os lugares. Segundo a FTC, a CAN-SPAM não faz exceção para emails entre empresas. A regra de email da PECR cobre pessoas físicas, e o ICO confirma que é possível enviar emails de marketing para empresas. Para países da UE e Canadá, consulte assessoria jurídica.



Discussão
Comentários
Inicie sessão para participar na discussão.