
Une offre de proxy annonce « proxy résidentiel SOCKS5 ». L'étiquette réunit les deux côtés de la comparaison entre proxy SOCKS5 et proxy résidentiel, sans dire pour quel mot vous payez. Si vous traitez ces deux mots comme deux gammes d'un même produit, vous risquez d'acheter un serveur SOCKS5 sur un VPS loué pour découvrir que votre script de scraping est toujours signalé.
On propose aussi un VPN pour le même problème, et il change encore autre chose. Les trois termes se situent à des niveaux différents : un protocole de relais, le réseau derrière une adresse de sortie, et la portée d'un tunnel.
La version courte
- SOCKS5 (RFC 1928) n'apporte aucun chiffrement propre, et les méthodes sans authentification ou par nom d'utilisateur et mot de passe qu'utilisent la plupart des déploiements n'en ajoutent aucun.
- Une IP de sortie est dite résidentielle, datacenter ou mobile selon le type de réseau dont elle provient : un fournisseur d'accès (ISP) grand public, un hébergeur ou un opérateur mobile.
- Les sites web voient l'IP de sortie, pas le protocole utilisé pour l'atteindre. Un serveur SOCKS5 sur un VPS loué sort par une adresse de datacenter et il est classé comme trafic de datacenter.
- Un VPN change le chemin du trafic, pas le type sous-jacent de son réseau de sortie. Un serveur VPN sur un réseau de datacenter sort toujours par une IP de datacenter, et les services de renseignement IP peuvent aussi signaler cette adresse comme point de sortie VPN connu.
Trois étiquettes qui répondent à trois questions différentes
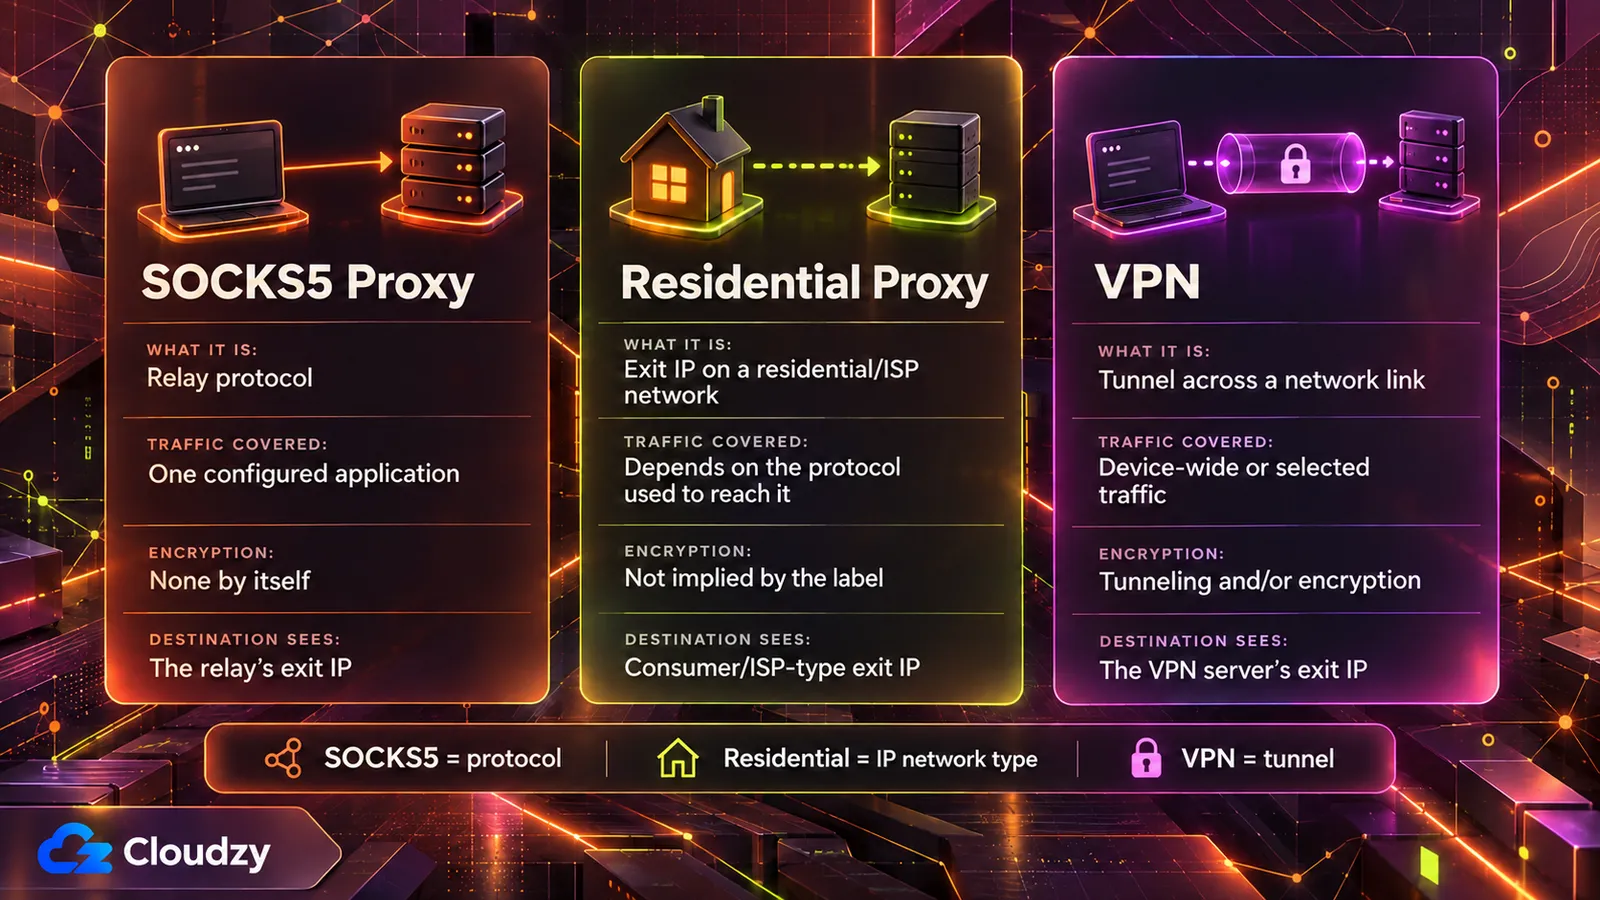
SOCKS5 est un protocole, publié sous la forme de la RFC 1928 en mars 1996, qui relaie le trafic d'une application via un serveur. Il définit comment cette connexion est négociée, pas à qui appartient l'adresse de sortie. Résidentiel, datacenter et mobile décrivent le réseau auquel une adresse de sortie est rattachée. Un VPN crée un tunnel, chiffre, ou les deux, sur une liaison réseau.
| Propriété | Proxy SOCKS5 | Proxy résidentiel | VPN |
|---|---|---|---|
| Ce que décrit le terme | Un protocole de relais | Le réseau auquel l'IP de sortie est rattachée | Un tunnel sur une liaison réseau |
| Trafic couvert | L'application configurée pour l'utiliser | Dépend du protocole utilisé pour l'atteindre | La liaison réseau sur laquelle il est configuré |
| Chiffrement | Aucun en propre ; dépend de la méthode d'authentification | Ne dépend pas de l'étiquette | Tunnel et/ou chiffrement (CNSSI 4009) |
| Ce que voit la destination | L'IP de sortie du relais | Une IP de sortie sur un réseau grand public ou d'ISP | L'IP de sortie du serveur VPN |
Lisez « proxy résidentiel SOCKS5 » comme deux choix distincts. « SOCKS5 » est le protocole que votre client utilise pour joindre le relais. « Résidentiel » désigne le réseau auquel appartient l'IP de sortie du relais. L'un peut changer sans l'autre. Un serveur SOCKS5 peut tout aussi bien se trouver sur une adresse de datacenter.
Acheter les deux ensemble est un choix rationnel, une fois que vous savez quelle moitié fait quel travail.
Ce que définit le protocole SOCKS5, et ce qu'il laisse de côté
SOCKS5 négocie une méthode d'authentification, puis relaie la connexion. La RFC 1928 ne définit aucun chiffrement propre. Les méthodes courantes sans authentification et par nom d'utilisateur et mot de passe n'en ajoutent aucun, et la RFC 1929 envoie le mot de passe en clair. La méthode GSS-API de la RFC 1961 peut ajouter l'intégrité et, en option, la confidentialité, tandis qu'un tunnel SSH, un VPN ou une couche TLS séparés peuvent protéger le transport entre le client et le proxy. HTTPS protège la charge utile de l'application de bout en bout, mais ne protège pas l'échange d'authentification SOCKS5 lui-même.
La négociation est courte. Le client liste les méthodes d'authentification qu'il prend en charge, et le serveur en choisit une. La RFC 1928 liste les codes de méthode: aucune authentification, GSSAPI, nom d'utilisateur et mot de passe, et des plages réservées aux méthodes attribuées et privées. Une fois cette sous-négociation terminée, le client envoie sa demande de connexion et le serveur relaie le trafic.
La spécification se décrit elle-même comme une « shim-layer » (couche d'interposition) entre la couche application et la couche transport, et elle ne définit aucun algorithme de chiffrement. Si la méthode choisie prévoit une encapsulation pour l'intégrité ou la confidentialité, la RFC 1928 y enveloppe le trafic: requêtes, réponses et données relayées.
La RFC 1929, qui spécifie la méthode par nom d'utilisateur et mot de passe, ne définit aucune encapsulation et énonce directement sa faiblesse :
Comme la requête transporte le mot de passe en clair, cette sous-négociation est déconseillée dans les environnements où l'« écoute » (sniffing) est possible et praticable.
Source : La méthode par nom d'utilisateur et mot de passe de la RFC 1929
Cette conception a une histoire. L'historique de SOCKS5 publié par NT Kernel explique que les serveurs SOCKS de l'époque de 1996 fonctionnaient surtout à l'intérieur de réseaux « généralement considérés comme de confiance », et que la confidentialité devait être assurée ailleurs. Le même récit note que GSSAPI peut ajouter l'intégrité et la confidentialité, selon le niveau de protection négocié, mais que sa prise en charge est restée bien moins courante, et que la plupart des déploiements réels utilisent encore le nom d'utilisateur et le mot de passe.
Rien de tout cela ne rend HTTPS lisible à travers le proxy. TLS 1.3 est conçu pour empêcher l'écoute clandestine, la falsification et la contrefaçon de messages entre client et serveur, et un relais SOCKS5 ne fait que transmettre ces octets chiffrés.
Ce qui rend une adresse IP résidentielle, datacenter ou mobile
Une IP de sortie est résidentielle, datacenter ou mobile selon le réseau qui la détient. Fraudlogix, une société de détection de fraude, situe les IP de datacenter dans les centres de données, les installations d'hébergement et chez les fournisseurs cloud, dans son glossaire des IP de datacenter. Peakhour, qui vend de la gestion de bots, associe les sorties résidentielles à une connectivité grand public ou d'ISP. Il classe le mobile à part : les opérateurs utilisent différents modèles de partage d'adresses, dont le CGNAT (NAT de niveau opérateur).
Côté réseau, l'IP de sortie s'inscrit déjà dans un contexte de routage et d'enregistrement avant qu'un protocole de proxy n'intervienne. Un signal important est l'ASN (numéro de système autonome) qui annonce le préfixe d'adresse, ce qui aide à identifier l'opérateur du réseau.
Les réseaux de proxys résidentiels se forment de plusieurs façons, et pas toujours avec un volontaire. Peakhour cite :
- le partage de bande passante volontaire ou contractuel
- les VPN gratuits, applications et extensions de navigateur qui font passer le trafic de tiers par les appareils des utilisateurs
- les SDK intégrés dans des applications
- les appareils et routeurs compromis
La piste des SDK s'appuie sur des preuves récentes. Le rapport de Krebs on Security de juillet 2026 indique que la société de sécurité Spur a trouvé des SDK de proxy résidentiel dans plus de 42 % des applications de la boutique webOS de LG. Plus d'un quart des applications Samsung Tizen contenaient des composants similaires. Selon le rapport de Spur, Bright Data représentait la majorité de ces SDK sur les deux plateformes, et LG a déclaré qu'il suspendrait les applications qui conservent l'option proxy.
Bright Data a déclaré à Krebs que son réseau repose sur le consentement et que chaque pair donne son accord via un écran dédié. Pour Spur, « une demande de consentement unique enfouie dans une application TV ne remplace pas une vraie transparence, un contrôle continu et une supervision de la plateforme ». Aucun de ces modes d'approvisionnement ne dépend de SOCKS5.
Pourquoi les sites classent le réseau de sortie, pas le protocole
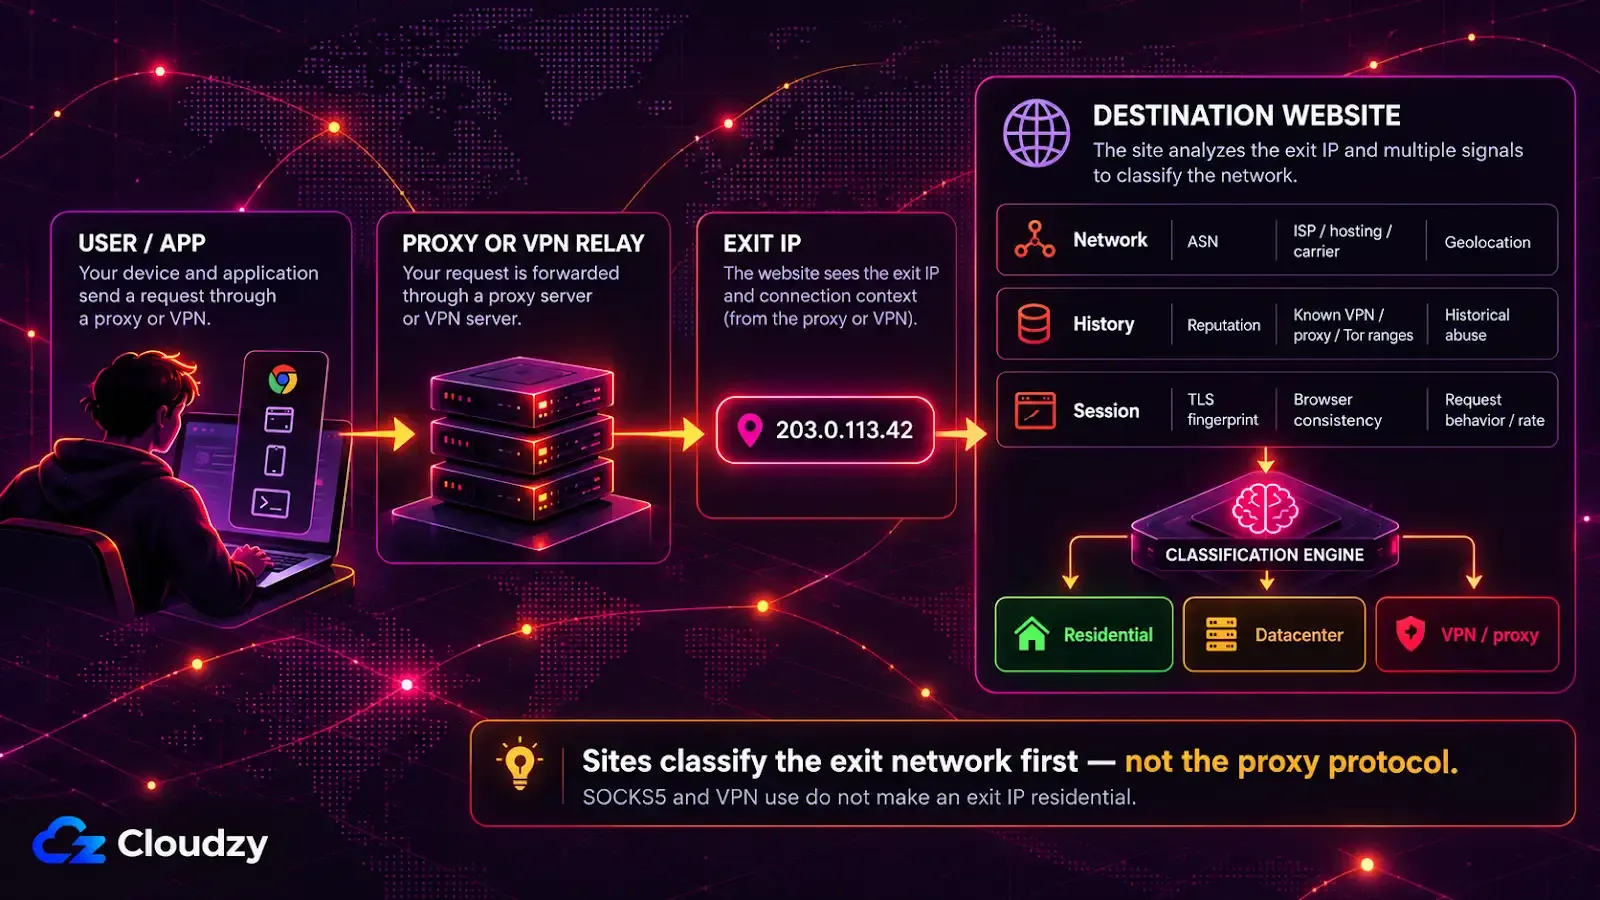
Un site de destination voit l'IP de sortie du proxy, pas le protocole que votre client a utilisé pour joindre le proxy. La classification par IP part de l'adresse de sortie et de son contexte : ASN, classement hébergeur/ISP/opérateur, réputation, et plages VPN, Tor ou proxy connues. Un serveur SOCKS5 sur un VPS loué est donc classé comme trafic de datacenter.
L'explication de Peakhour sur les proxys résidentiels indique : « La destination voit l'IP de sortie du proxy, pas la source d'origine. » La négociation SOCKS5 a lieu entre votre client et le relais. Le site reçoit une connexion ordinaire depuis l'adresse du relais.
La page de Peakhour sur la détection des proxys énumère les points de départ habituels de la classification : réputation, ASN, géolocalisation, classement comme hébergeur, sorties VPN et Tor connues, et historique d'abus. Aucun de ces signaux ne vient du protocole. La même page précise : « Les plages de datacenter sont généralement plus faciles à identifier à partir du contexte IP et ASN. »
Chez Fraudlogix, les données de recherche IP classent une adresse à l'aide de signaux comme son appartenance à un datacenter, son ASN, son organisation, son ISP et son type de connexion. Changer le protocole, le port ou la méthode d'authentification du proxy ne modifie pas ces propriétés de l'IP de sortie.
Selon la page de détection de Peakhour, les adresses résidentielles et mobiles sont plus difficiles à juger à partir de la seule IP, car des utilisateurs légitimes et du trafic proxy peuvent les partager en même temps. Elles sont jugées quand même : la page décrit la combinaison du contexte IP avec des indices au niveau des requêtes, comme les empreintes TLS, la cohérence du navigateur et le comportement. Une sortie résidentielle qui envoie des requêtes trop vite peut déclencher un défi, un ralentissement, un blocage ou une réponse de limitation de débit HTTP 429.
Un proxy SOCKS5 est-il la même chose qu'un VPN ?
Non. Un VPN transporte le trafic sur une liaison réseau par tunnel, chiffrement, ou les deux. Selon le client et la politique de routage, il peut couvrir tout le trafic de l'appareil ou seulement une partie. Un proxy SOCKS5 relaie les applications configurées pour l'utiliser et n'ajoute aucun chiffrement propre. Les deux peuvent présenter une IP de sortie différente à la destination, et cette sortie a toujours un type de réseau sous-jacent.
Le glossaire du NIST, citant la CNSSI 4009, définit un VPN comme un réseau « construit à partir des ressources système d'un réseau physique en utilisant le chiffrement et/ou en faisant passer par tunnel les liaisons du réseau virtuel à travers le réseau réel ». Configuré comme tunnel sortant par défaut du routeur, un VPN peut couvrir tous les appareils situés derrière lui.
La page de détection de Peakhour compte les sorties VPN parmi les catégories classées, aux côtés des hébergeurs, des ISP résidentiels et des opérateurs mobiles, donc utiliser un VPN ne rend pas à lui seul une sortie résidentielle. C'est le réseau de sortie sous-jacent qui détermine cette étiquette. Un nœud de sortie auto-hébergé pour la confidentialité sur un serveur loué sort par l'adresse de datacenter de ce serveur.
Associer l'objectif à l'étiquette qui en décide
Choisissez l'étiquette selon l'objectif. Rediriger le trafic d'une application relève du protocole de proxy. Faire passer par tunnel et chiffrer le trafic d'un appareil relève du VPN. Avoir besoin de nombreuses adresses sur des réseaux grand public relève du réseau IP, et là, le protocole utilisé pour joindre le pool d'adresses est un détail secondaire.
| Objectif | Étiquette qui décide | Ce que cette étiquette ne décide pas |
|---|---|---|
| Faire passer le trafic d'une application par un relais | Le protocole de proxy | Si la sortie paraît résidentielle |
| Tunneliser et chiffrer le trafic d'un appareil | Le VPN | Le type de réseau de la sortie |
| De nombreuses adresses sur des réseaux grand public | Le réseau IP (résidentiel ou mobile) | La confidentialité de votre trafic |
Si votre souci est l'adresse sortante d'un seul script, un serveur SOCKS5 sur votre propre VPS suffit et reste bien maîtrisé, tant que la cible accepte le trafic de datacenter.

Développez sur un VPS Linux avec accès root, NVMe et la puissance AMD EPYC.
Voir les plans LinuxFoire aux questions
Un proxy SOCKS5 masque-t-il votre adresse IP ?
Du point de vue de la destination, oui : le site voit l'IP de sortie du proxy au lieu de la vôtre. L'opérateur du proxy voit votre véritable adresse IP et tout trafic que votre application ne chiffre pas elle-même, donc cacher votre adresse aux sites implique de faire confiance à la personne qui gère le proxy.
Peut-on utiliser un proxy SOCKS5 et un VPN en même temps ?
Oui, les deux peuvent se superposer. Quand une application joint un proxy SOCKS5 via un tunnel VPN, le VPN protège le tronçon entre votre appareil et le serveur VPN, et le proxy détermine l'IP de sortie que voit la destination pour cette application. Le VPN ne couvre pas le tronçon entre le serveur VPN et le proxy.
Un proxy résidentiel est-il plus sûr qu'un proxy de datacenter ?
Pas au sens de la protection de votre trafic. L'étiquette résidentielle ou datacenter change la façon dont un site classe l'IP de sortie, et aucune des deux n'ajoute de chiffrement. Une sortie résidentielle peut aussi passer par un appareil ou un routeur grand public dont vous ne pouvez généralement pas vérifier le consentement ni la sécurité du propriétaire.
Discussion
Commentaires
Connectez-vous pour participer à la discussion.