

Quando RedAccess ha cercato app create con strumenti di programmazione IA e pubblicate sui domini di quegli stessi strumenti, ne ha trovate oltre 5.000 praticamente prive di sicurezza o autenticazione. Tra le schermate condivise con Wired figurava il registro completo delle conversazioni del chatbot di un rivenditore con i clienti, con nomi completi e recapiti. Wired non ha potuto confermare l’autenticità dei dati esaminati. Le app erano comunque aperte.
I dati dei clienti nelle app create con l’IA possono trapelare ben oltre la schermata progettata quando lo strumento si collega a Salesforce, HubSpot, Pipedrive o Zoho. Un sistema di monitoraggio della pipeline mostra una dashboard di account, ma la sua chiave può aprire molto di più. Prima di dare il collegamento al team, verifica quindi cosa può raggiungere quella chiave.
TL;DR
- La credenziale CRM determina l’entità di una fuga di dati. Assegna allo strumento una credenziale CRM dedicata e limitata, usa un utente dedicato con pochi privilegi dove il CRM lega l’accesso a un utente, conserva la credenziale nelle impostazioni d’ambiente del server o in un archivio di segreti e consentine l’uso solo al codice lato server.
- Ogni errore di distribuzione che espone record dei clienti, pipeline o prezzi ha una correzione applicabile con un’istruzione da copiare e incollare. Lo strumento di programmazione IA esegue la modifica; poi svolgi tu un breve test per verificarla.
- Dove eseguire lo strumento dipende da cosa fa nel CRM. Gli strumenti di sola lettura possono funzionare su un server controllato dal team, in una rete privata o dietro l’accesso aziendale. Quelli che scrivono nel CRM passano prima dall’IT o dall’amministratore CRM.
- Dove si applicano, GDPR e CCPA comprendono la copia dei dati dei clienti nello strumento e ogni servizio a cui li invia. La maggior parte degli strumenti commerciali e di assistenza non è ad alto rischio ai sensi dell’AI Act dell’UE. Le principali eccezioni rivolte ai clienti sono decisioni sul credito di persone fisiche, valutazione del rischio o prezzi delle loro assicurazioni vita o sanitarie e IA che deduce emozioni dal volto o dalla voce.
Cosa può raggiungere una chiave CRM divulgata
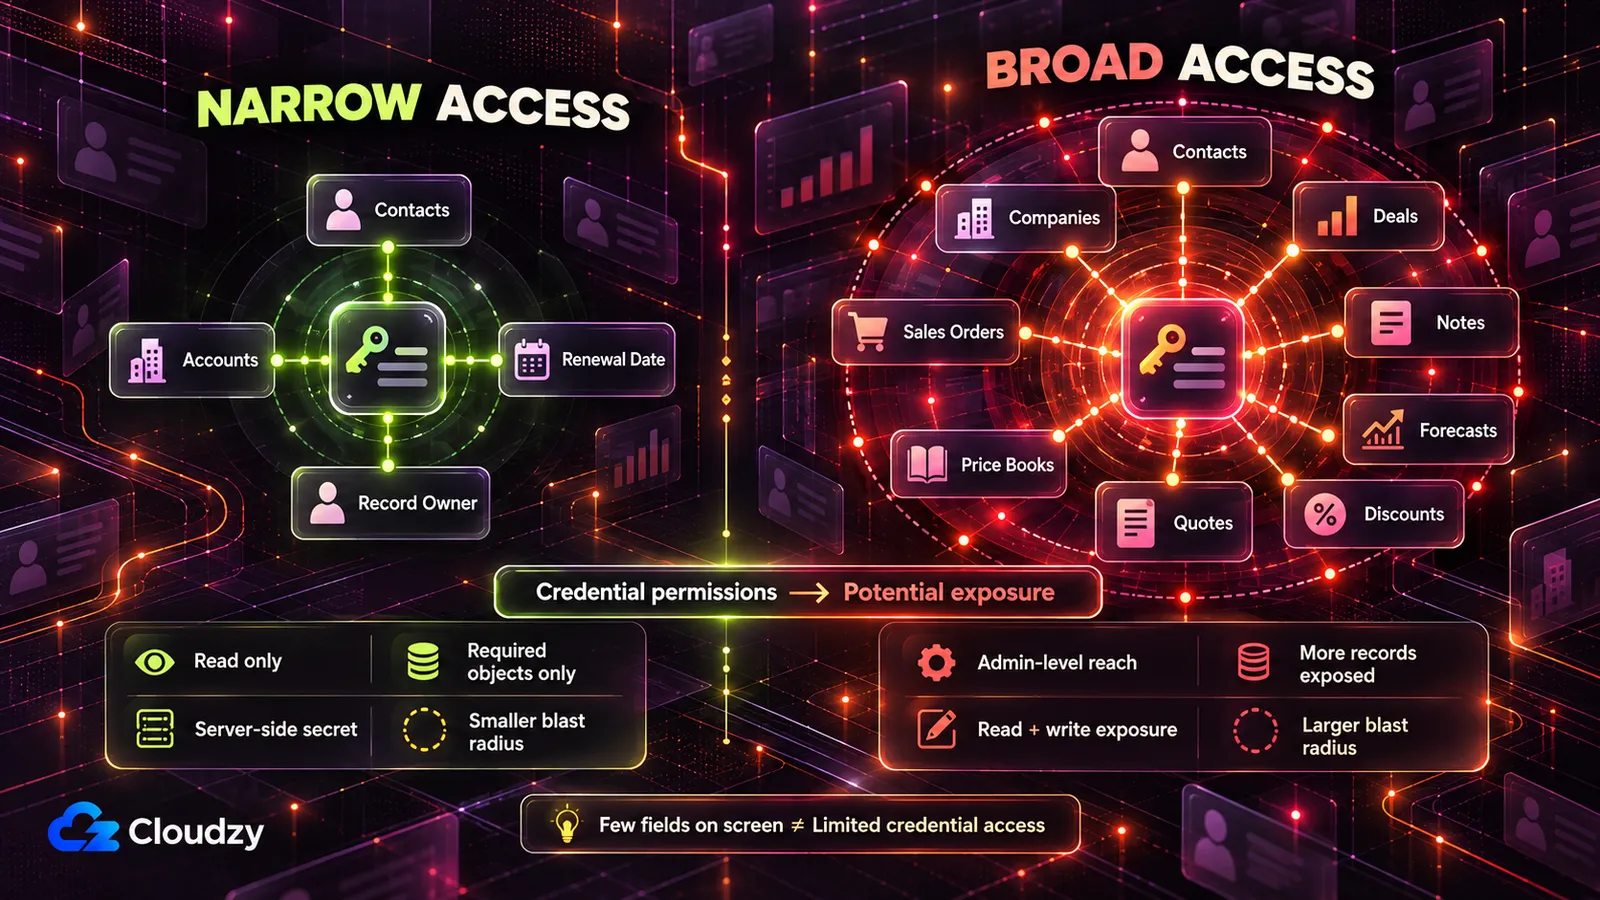
Una chiave API CRM esposta raggiunge tutto ciò che può raggiungere il suo utente o la sua app, non solo ciò che mostra la dashboard. In Salesforce e Pipedrive, una chiave di un amministratore può leggere e di solito modificare ogni contatto, account e trattativa visibile a quell’amministratore. Le chiavi HubSpot e Zoho portano gli ambiti concessi; un ambito di gruppo Zoho copre tutto ciò che può fare il suo utente.
Ecco come i quattro CRM assegnano tale accesso e come ridurlo. Nelle colonne seguenti, un ambito, o scope, è l’elenco delle azioni consentite a una credenziale.
| CRM | La credenziale e l’accesso che eredita | Cosa apre una credenziale estesa | La configurazione più limitata |
|---|---|---|---|
| Salesforce | Una connessione OAuth tramite un’app connessa o un’app client esterna, che agisce come un utente Salesforce | Con full, tutti i dati accessibili all’utente; con api, il suo account tramite REST API e Bulk API 2.0 |
Un utente dedicato con permessi solo sugli oggetti letti dallo strumento; richiedere api, non full |
| HubSpot | Una Service Key per nuove integrazioni interne all’account oppure un token esistente di un’app privata legacy | Tutto ciò che è stato selezionato, per esempio lettura e scrittura di contatti, aziende e trattative | Ambiti degli oggetti di sola lettura come crm.objects.contacts.read, solo per gli oggetti mostrati; lasciare disattivati sensitive e highly_sensitive |
| Pipedrive | Un token API personale, «legato a un utente e a un’azienda specifici, che dà accesso a tutti i dati dell’utente» | Tutto ciò che quell’utente può vedere | Un token emesso da un utente Pipedrive dedicato che vede solo quanto serve allo strumento |
| Zoho CRM | Un token OAuth i cui ambiti seguono service_name.scope_name.operation_type |
Con un ambito di gruppo come ZohoCRM.modules.ALL, lettura, creazione, modifica ed eliminazione di lead, contatti, account, trattative, preventivi, listini, ordini di vendita e fatture |
Ambiti di lettura per modulo, come ZohoCRM.modules.contacts.READ |
Ogni riga usa i termini del fornitore. Il riferimento agli ambiti di Salesforce aggiunge che full «comprende tutti gli altri ambiti». HubSpot considera ormai legacy le app private e raccomanda le Service Keys per nuove integrazioni tra sistemi; le app private legacy esistenti usano ancora il vecchio riferimento agli ambiti, inclusi quelli per dati sensibili degli account Enterprise.
La formulazione di Pipedrive proviene dalla sua documentazione sull’autenticazione. La documentazione sugli ambiti Zoho afferma che un ambito di gruppo offre «accesso completo a tutte le funzioni che l’utente può eseguire sul record». La sua stessa richiesta di esempio chiede ZohoCRM.modules.ALL.
La regola comune è la stessa. Una credenziale porta i diritti dell’utente o gli ambiti concessi: assegna quindi allo strumento una credenziale d’integrazione propria e limitala quanto consente il CRM. Dove l’accesso segue un utente, usane uno dedicato con pochi privilegi anziché l’account amministrativo di una persona.
Concedi la scrittura solo se lo strumento deve scrivere, affidandolo così all’IT. Non usare mai il tuo accesso amministrativo o token personale.
Legare una credenziale legacy a una persona può anche interromperla quando quella persona lascia l’azienda. La panoramica delle app private legacy di HubSpot indica che rimuovere l’utente che ne ha creata una fa fallire alcune chiamate API con quel token. Le Service Keys di HubSpot evitano il problema perché appartengono all’account e non al dipendente. Pipedrive consente un solo token API attivo per utente; cambiarlo arresta tutte le integrazioni che lo usano.
Una credenziale estesa che apre i contatti normalmente apre anche trattative e previsioni e, nei moduli Zoho, preventivi e listini. Prezzi e strutture degli sconti diventano così raggiungibili da chiunque la possieda.
Crea la credenziale d’integrazione e limitane permessi o ambiti nelle schermate amministrative del CRM, oppure chiedilo all’amministratore.
Gli errori di distribuzione che espongono i record dei clienti e come correggerli
Sette impostazioni predefinite espongono dati dei clienti da uno strumento commerciale creato con l’IA: una chiave CRM nel codice o nel browser, un link pubblico, tutti i commerciali che vedono tutti gli account, campi inutili, record inviati a servizi esterni, nessun registro delle esportazioni e una copia che sopravvive a una richiesta di eliminazione. Ognuna semplifica una demo.
| Errore | Cosa viene esposto | Risolvi |
|---|---|---|
| La chiave CRM è nel codice, nel browser o nella chat | Tutto ciò che raggiunge la chiave. Con diritti estesi, l’intera banca dati clienti, inclusi contatti, trattative e note, spesso anche modificabili | Una credenziale d’integrazione limitata solo sul server, disattivando la vecchia chiave |
| Lo strumento è pubblicato con un link pubblico | Recapiti dei clienti (email, telefoni, indirizzi, acquisti) e pagine di prezzi e sconti, aperti a chiunque abbia l’indirizzo, concorrenti inclusi | Una rete privata o l’accesso aziendale davanti allo strumento |
| Ogni commerciale vede tutti gli account | L’intera pipeline, le previsioni e i valori delle trattative aziendali. Un commerciale in uscita può esportare l’intero portafoglio | Ruoli legati al proprietario del record CRM, applicati sul server a viste, ricerca ed esportazione |
| Lo strumento recupera tutti i campi quando ne bastano pochi | Cronologia acquisti, stato dei pagamenti, valore dell’account e ticket con dettagli, in uno strumento per le date di rinnovo | Recuperare solo i campi indicati |
| I record dei clienti vanno ad API IA e altri servizi | Dati clienti, segmenti e punteggi dei lead o di salute del cliente copiati presso un fornitore senza contratto | Verificare le uscite, ridurle e contrattualizzare ciò che rimane |
| Nessun registro di chi ha esportato cosa | Una lista o un segmento di clienti esce dall’azienda senza poter stabilire quando né per mano di chi | Un registro delle esportazioni che l’app non possa modificare |
| Lo strumento conserva una copia propria dei record dei clienti | L’eliminazione nel CRM non raggiunge la copia dello strumento, le esportazioni e i punteggi derivati | Conservare il minimo e allineare la copia al CRM |
Lo strumento di programmazione IA che ha creato l’app può applicare la maggior parte delle correzioni su richiesta. Adatta ciascuna istruzione seguente al tuo CRM, agli oggetti e ai ruoli.
Il resoconto dell’IA che dichiara una modifica non prova nulla. La prova è il test sotto ogni istruzione. Applica le istruzioni al codice e non incollare mai chiavi attive o record reali dei clienti nella chat.
Togliere la chiave CRM dal codice, dal browser e dalla chat
Una chiave incollata nel codice o nella chat è esposta. Lo è anche una chiave in una variabile d’ambiente (un valore che il server fornisce all’app all’avvio, così il codice la nomina senza contenerla) se il codice che la usa gira nel browser. Una chiave leggibile dal browser può essere copiata da chiunque apra la pagina.
La documentazione di Vite dice che le variabili con prefisso VITE_ «saranno esposte nel codice sorgente lato client». La documentazione delle variabili d’ambiente di Next.js spiega che anche NEXT_PUBLIC_ incorpora il valore nei file scaricati dal browser.
Una chiave scritta in un file registrato nei commit rimane nella cronologia, così come i segreti inseriti direttamente nei file Compose sopravvivono al container. Un repository privato non è un rifugio. Il rapporto GitGuardian sui segreti del 2026 rileva una probabilità circa sei volte maggiore di segreti nel codice dei repository interni rispetto a quelli pubblici. Circa il 28% degli incidenti nasce inoltre interamente fuori dai repository, in strumenti come Slack, Jira e Confluence.
Trova ogni chiave API, token, password o stringa di connessione per Salesforce, HubSpot, Pipedrive, Zoho o altri CRM e strumenti commerciali del progetto. Controlla codice, ogni file .env e cronologia dei commit.
Per ciascuno, elenca:
- il file e la riga dove compare
- se è scritto direttamente nel codice o letto da una variabile d’ambiente
- se il codice che lo usa gira sul server o nel browser; segnala i nomi di variabile che iniziano con VITE_ o NEXT_PUBLIC_
Non stampare i valori completi delle chiavi. Mostra solo i primi quattro caratteri di ciascuna.
Sposta poi ogni chiamata al CRM nel codice lato server, che legge la chiave da una variabile d’ambiente riservata al server. Togli tutte le chiavi dal codice, escludi dal repository i file con valori reali e descrivi esattamente le modifiche. Se qualcosa è incerto, dillo anziché indovinare.
Nota: Eliminare il messaggio o il commit non rende di nuovo segreta una chiave condivisa. Dopo averla incollata o registrata, l’unica soluzione è disattivarla nel CRM.
La rotazione, cioè emettere una nuova chiave e disattivare la precedente, è un passaggio umano. Crea nel CRM la credenziale d’integrazione limitata e chiedi aiuto all’IT per inserirla nell’ambiente del server. Poi disattiva la vecchia chiave.
Per un token di app privata compromesso, HubSpot offre Rotate and expire now. In Pipedrive, controlla quali altre integrazioni usano il vecchio token prima di cambiarlo.
Le copie delle password amministrative CRM usate dalle persone vanno in un gestore come Vaultwarden, un server compatibile con Bitwarden. Serve alle persone che accedono. Per la rotazione centralizzata dei segreti delle app, valuta HashiCorp Vault.
Test: Apri lo strumento nel browser, apri gli strumenti per sviluppatori e cerca nei file caricati (Ctrl+Maiusc+F, oppure Cmd+Opzione+F su Mac) i primi otto caratteri della nuova chiave. Non devono esserci risultati. Attiva quindi un’azione che usi il CRM e controlla la scheda Rete. La credenziale non deve comparire in URL, intestazioni o corpi delle richieste. Chiedi poi all’amministratore di confermare che la vecchia chiave venga rifiutata, oppure controllane lo stato nelle impostazioni d’integrazione.
Rimuovere lo strumento dal link pubblico
Quando lo strumento IA ospita l’app, pubblicarla la colloca sul dominio del fornitore. RedAccess ha trovato le app con semplici ricerche Google e Bing su quei domini. Una pagina prezzi o un calcolatore di sconti su quel link è leggibile da un concorrente quanto da un commerciale.
La dichiarazione di Lovable a Wired attribuisce la configurazione al creatore, e ha ragione. La piattaforma «dà ai creatori strumenti per costruire in sicurezza, ma la configurazione di un’app è in definitiva responsabilità del creatore». Devi modificare tu l’impostazione di pubblicazione.
Elenca ogni pagina, rotta API, download di file ed esportazione dell’app. Per ciascuno, dimmi:
- se può essere aperto senza accedere
- se restituisce dati di clienti, trattative o prezzi
Segnala ogni rotta che restituisce dati a una richiesta non autenticata. Non modificare ancora nulla; prima voglio la lista.
Test: Su un telefono con dati mobili, fuori da reti private, apri l’indirizzo in una finestra privata. Non dovrebbe caricarsi oppure dovrebbe fermarsi all’accesso aziendale. Prova allo stesso modo ogni rotta della lista che restituisce dati di clienti, trattative o prezzi: non devono uscire dati.
Mostrare a ogni commerciale solo i propri account
Senza ruoli, ogni utente vede l’intera pipeline, tutti i valori delle trattative e gli sconti. Può anche esportare l’intero portafoglio prima di lasciare l’azienda. La soluzione consiste in ruoli controllati sul server e legati al proprietario del record CRM, con la stessa regola per ricerca ed esportazione.
Aggiungi accesso basato su tre ruoli, verificati sul server a ogni richiesta. Nascondere pulsanti, menu o colonne non vale come controllo.
- Amministratore (responsabile dello strumento e operazioni commerciali): tutti i record.
- Responsabile: record appartenenti ai membri del suo team.
- Commerciale o account manager: solo i record di cui risulta proprietario nel campo proprietario del CRM.
Ricava identità e ruolo dall’account autenticato, mai da valori che l’utente può inserire o cambiare nella pagina. Applica la stessa regola a risultati di ricerca, elenchi, esportazioni e risposte API. Rifiuta tutto il resto con una risposta «accesso negato» (403).
Al termine, indica quale controllo di ruolo copre ogni pagina e rotta e segnala le incertezze.
Nota: Nascondere una voce di menu o una colonna non è un controllo dei permessi. Senza verifica sul server, basta ancora una richiesta per ottenere i dati.
Puoi adattare nomi dei ruoli e definizioni dei team. Alcuni team consentono ai responsabili di vedere tutte le regioni durante le riunioni previsionali.
Test: Crea un commerciale di prova. Accedendo con quell’account, cerca un cliente di un altro territorio: non devono esserci risultati. Esporta l’elenco e verifica che contenga solo gli account del commerciale di prova. Ripeti la ricerca come responsabile di prova per un account esterno al suo team.
Recuperare solo i campi dei clienti necessari
Un sistema per i rinnovi richiede date, proprietari e nomi degli account. Uno strumento creato chiedendo «tutti i dati degli account» recupera anche acquisti, pagamenti e testo dei ticket. Meno campi significano meno dati esposti, meno luoghi da raggiungere con una cancellazione e meno informazioni da inviare all’esterno.
Elenca ogni campo in database, codice, schermate, esportazioni e chiamate API che potrebbe contenere dati personali dei clienti o commerciali: nomi, email, telefoni, indirizzi, azienda, ruolo lavorativo, acquisti, valore dell’account, pagamenti, importi, sconti, punteggi di lead o salute del cliente, ticket e identificatori univoci.
Per ogni campo, indica quale schermata o funzione lo usa e se serve allo scopo principale. Segnala le incertezze anziché indovinare.
Modifica poi l’app affinché le query CRM richiedano solo questi campi: [i campi approvati]. Rimuovi gli altri dalla copia memorizzata, dalle schermate e dalle esportazioni e descrivi esattamente le modifiche.
Permessi e ambiti della credenziale d’integrazione sono una seconda serratura. I dati che non può leggere non possono uscire per un bug del codice IA. Se il database cifra ciò che conserva va chiesto all’IT: un assistente che legge il codice non può verificarlo in modo affidabile.
Test: Esporta i dati come amministratore e confronta le colonne con la lista approvata. Non deve comparire altro. Apri ogni schermata e verifica che i campi rimossi siano spariti. Conserva la lista: serve al test successivo.
Verificare quali dati dei clienti lasciano lo strumento
Un calcolatore di abbandono che invia note a un’API IA, passa campi a uno script analitico o attiva un webhook copia record dei clienti fuori dallo strumento. Dove vale il GDPR, un servizio esterno che tratta questi dati per conto dell’azienda è responsabile del trattamento e richiede un contratto, come spiegato più avanti.
Verifica ogni chiamata esterna dell’app: a OpenAI, Anthropic o altre API IA, al CRM, a strumenti email, chat o analitici e a ogni webhook.
Per ciascuna, elenca esattamente i campi clienti o commerciali inviati nel corpo della richiesta o nell’indirizzo. Segnala servizi che potrebbero conservare, registrare o usare i dati per l’addestramento. Indica poi quali chiamate potrebbero funzionare con meno campi o senza dati dei clienti.
Test: In ogni servizio che riceve ancora dati, apri la schermata che elenca campi o proprietà ricevuti, per esempio le proprietà utente di un sistema analitico o la mappatura di un webhook. Confrontala con la lista approvata. Tutto ciò che ne resta fuori esce ancora dallo strumento. Se manca una lista, porta nome del servizio e condizioni di trattamento al DPO o al responsabile privacy.
Registrare ogni esportazione e download massivo
Il pulsante esporta fa uscire una lista clienti o un listino con un clic. Senza registro non si sa chi abbia preso cosa. Registrare ogni vista della dashboard nasconde quel segnale. Registra esportazioni, visualizzazioni massive ed eliminazioni.
Aggiungi un registro di ogni esportazione, download, vista che restituisca più di [un numero scelto da te] record ed eliminazione. Per ogni evento registra utente, azione, record o segmento coinvolto, numero di righe e ora.
Configura l’account database dell’app affinché possa aggiungere righe al registro, ma non modificarle o eliminarle. Solo gli amministratori possono leggerlo. Indica quali permessi del database lo impongono e cosa non sei riuscito a imporre a quel livello.
L’impossibilità di modificare deve derivare dai permessi dell’account database, quello con cui l’app comunica con la base dati e che può essere limitato come ogni altro account, non dal buon comportamento dell’app. Il registro è a sua volta dato personale, perché mostra chi ha preso i record di chi: lettura riservata agli amministratori.
Test: Esporta una piccola lista come commerciale di prova; poi trova nel registro, come amministratore, l’evento con il numero corretto di righe. Chiedi all’IT o allo strumento IA, mostrandoti l’output, di tentare di cancellarlo usando l’account database dell’app. Deve apparire un errore di permessi.
Allineare la copia al CRM quando un cliente chiede l’eliminazione
Se il CRM è il sistema di riferimento, gestisci prima lì la cancellazione. Una copia nello strumento, come cache, esportazioni su disco o punteggi per cliente, è un secondo luogo dove vivono i dati che la cancellazione nel CRM non raggiunge.
La soluzione ovvia, un pulsante che elimina tutto su un cliente con una chiamata, è rischiosa se chiunque può premerlo. A mio avviso conviene conservare meno copie possibile, così una cancellazione deve inseguire meno dati.
Modifica l’app affinché legga i record dal CRM quando servono e memorizzi solo [i campi della lista approvata che deve conservare].
Elenca tutti i luoghi dove conserva ancora dati dei clienti: tabelle, cache, file esportati, punteggi derivati e registri.
Aggiungi poi uno strumento di eliminazione per soli amministratori. Dato un ID di record CRM, mostra ogni luogo dove esistono i suoi dati nell’app. Dopo conferma dell’amministratore, li elimina ovunque, inclusi punteggi derivati ed esportazioni memorizzate. Registra solo ID del record, ora, autore della conferma e luoghi ripuliti. I non amministratori ricevono «accesso negato».
Il DPO o il responsabile privacy decide le eccezioni, cioè cosa l’azienda deve conservare; perciò l’istruzione non le include.
Test: Crea un contatto di prova nel CRM e lascia che lo strumento lo acquisisca, con punteggio o esportazione se previsti. Eliminalo nel CRM, esegui l’eliminazione come amministratore e controlla ogni luogo elencato. Poi aprila come commerciale di prova: deve apparire «accesso negato».
Dove eseguire uno strumento collegato al CRM
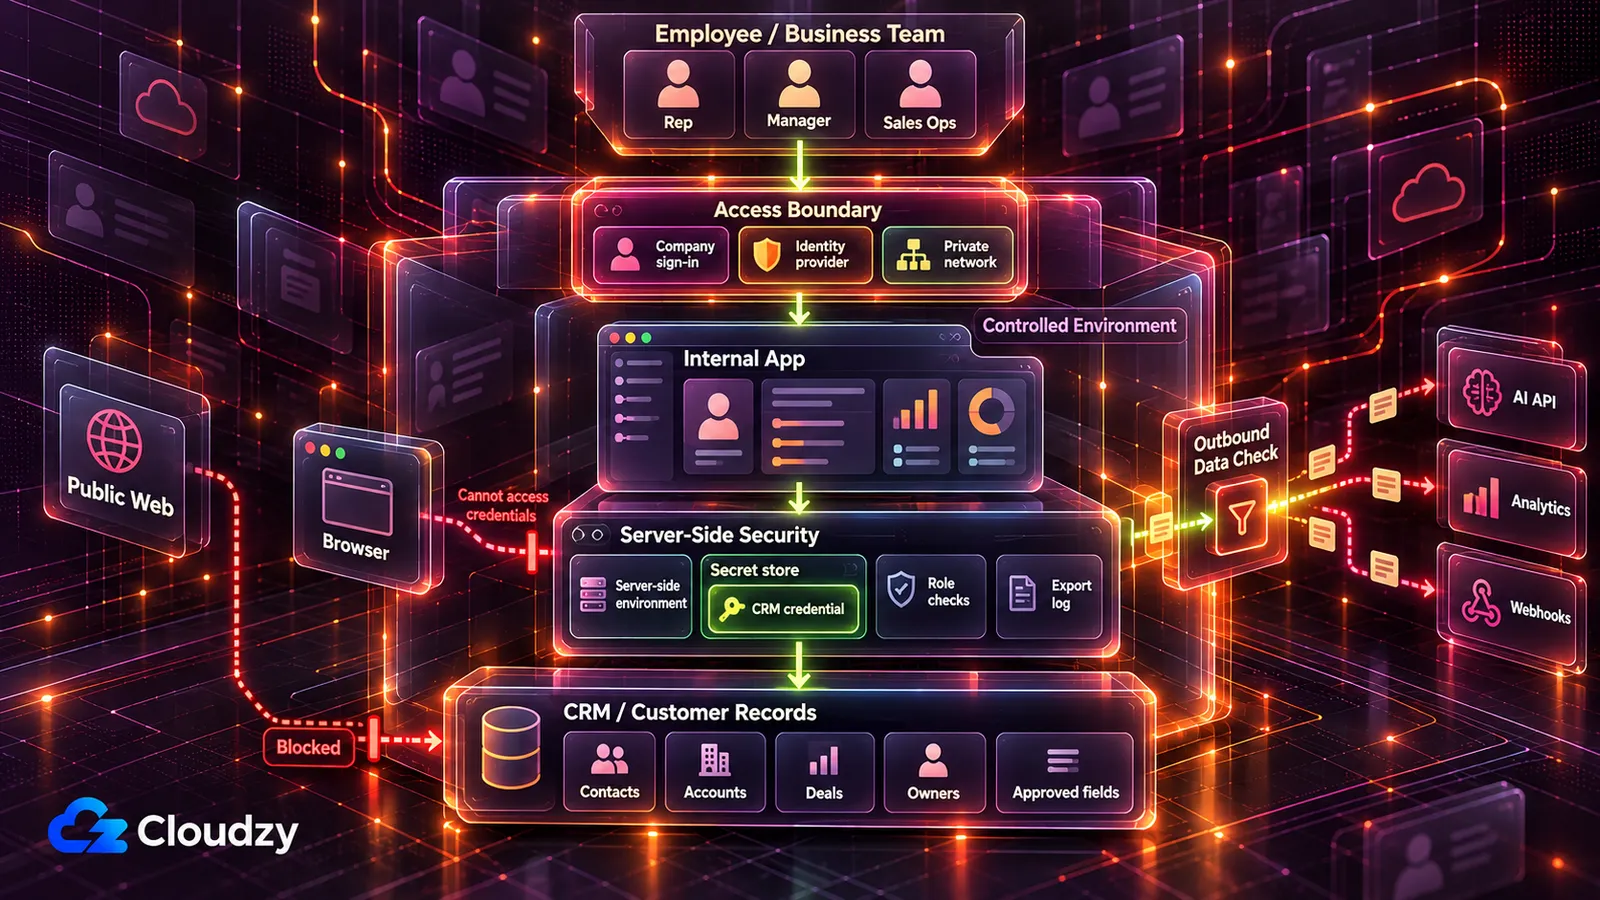
La posizione dipende da ciò che lo strumento fa nel CRM. Uno strumento di sola lettura può funzionare su un server controllato dal team, raggiungibile solo su rete privata o tramite accesso aziendale. Uno che scrive nel CRM passa prima dall’IT o dall’amministratore, prima che chiunque lo utilizzi.
| Cosa fa lo strumento nel CRM | Dove funziona | Chi approva prima del lancio |
|---|---|---|
| Usa record di esempio o sintetici, cioè inventati ma con la struttura dei reali | L’hosting dello strumento IA, per sviluppo e demo | Nessuno per ora; i record reali restano esclusi |
| Legge record reali dei clienti per un piccolo team fisso | Un server controllato dal team, raggiungibile solo su rete privata, come Tailscale o WireGuard | L’amministratore CRM, che emette o approva la credenziale d’integrazione di sola lettura |
| Legge record reali per commerciali distribuiti o in viaggio | Lo stesso server, protetto dall’accesso aziendale tramite un provider d’identità come Authentik o Keycloak | L’amministratore CRM e l’IT per collegare l’accesso |
| Scrive nel CRM: cambi di fase, riassegnazioni, aggiornamenti di campi e modifiche massive | Creato e testato in una sandbox o account di prova CRM, revisionato prima di toccare la produzione | IT o amministratore CRM, prima del lancio |
| Decide sul credito di una persona, valuta rischi o prezzi della sua assicurazione vita o sanitaria, oppure deduce emozioni dal volto o dalla voce | Da nessuna parte prima della revisione | IT e ufficio legale, DPO o responsabile privacy |
Sviluppa e testa su record di esempio finché lo strumento non gira sul server del team. Una piattaforma gestita con accesso, segreti e registri è ragionevole per team che ne prevedono già il budget e valutano i fornitori.
Una rete privata impedisce allo strumento di rispondere da Internet pubblico. Il single sign-on permette ai commerciali di usare l’account aziendale esistente, verificato da un provider d’identità. Una pagina d’accesso scritta dall’IA resta raggiungibile da ovunque ed è solida quanto il codice sottostante.
Il Vibe Security Radar di Georgia Tech esamina banche dati pubbliche di vulnerabilità e segnala difetti riconducibili alla firma di strumenti di programmazione IA. Ne ha contati 35 nel solo marzo 2026, più dell’intero 2025, includendo aggiramenti dell’autenticazione tra le tipologie trovate; i dati sono della pubblicazione Georgia Tech di aprile 2026.
Il ricercatore Hanqing Zhao ha detto: «Quando un agente costruisce qualcosa senza autenticazione, non è un refuso. È un difetto di progettazione incorporato fin dall’inizio». La mia lettura è che la serratura debba stare davanti allo strumento, fuori dal codice scritto dall’IA.
Affida il lato server all’IT. Lo strumento gira su un VPS, un server affittato interamente controllato dal team, sotto un sistema di distribuzione come Coolify o Dokploy. Questo esegue l’app dal codice e conserva le variabili d’ambiente, chiave CRM inclusa.
Tailscale è la rete privata più rapida da configurare, ma usa un proprio server di coordinamento. Headscale, un’alternativa open source, permette di ospitarlo in autonomia; WireGuard è completamente auto-ospitato.
Per l’accesso aziendale, Authentik si adatta alla maggior parte delle piccole infrastrutture interne. Keycloak è adatto a un’azienda con una directory esistente da collegare. Un reverse proxy come Caddy o Nginx Proxy Manager aggiunge HTTPS quando l’accesso si affaccia sul Web. Qualunque sia lo stack, una persona nominata deve essere responsabile del server e della credenziale d’integrazione.
Serve comunque un server per eseguire tutto. Il nostro Linux VPS offre accesso root; Coolify, Tailscale, WireGuard, Authentik e Keycloak si distribuiscono con un clic, lasciando all’IT tempo per i test. Le località includono Francoforte e Amsterdam nell’UE, Londra nel Regno Unito e diverse città statunitensi. Sottoponi questa scelta al DPO o responsabile privacy come elemento di valutazione.
GDPR, CCPA e AI Act dell’UE per i dati dei clienti
La posizione del server determina dove risiede la sua copia dei record. Non determina dove i servizi esterni conservano i dati ricevuti e non rende da sola lo strumento conforme alle regole seguenti. Nel Regno Unito, la legge equivalente è UK GDPR e l’autorità è l’ICO.
GDPR: base giuridica, responsabili del trattamento e cancellazione
Se il GDPR si applica all’azienda, la copia dei dati nello strumento è coperta come ogni trattamento di dati personali «interamente o parzialmente automatizzato».
Ogni uso di dati personali necessita di una base giuridica accettata dal GDPR. Il contratto può valere quando il trattamento è necessario per eseguire un contratto con l’interessato o misure precontrattuali richieste da lui. Nei dati CRM, soprattutto contatti B2B, possono invece essere pertinenti interessi legittimi, da bilanciare con i diritti della persona. Entrambi sono nell’articolo 6.
Lo strumento è un nuovo uso di dati già posseduti: chiedi a DPO, responsabile privacy o consulente se la base esistente lo copre.
Un servizio esterno che tratta dati dei clienti per conto dell’azienda è responsabile di quel trattamento. API IA, servizi analitici e hosting spesso svolgono questo ruolo, ma DPO, responsabile privacy o legale devono confermarlo per ciascuno. L’articolo 28 richiede responsabili che offrano «garanzie sufficienti» e un contratto per ciascun trattamento. Porta la lista dell’audit dei dati in uscita.
Quando si applica il diritto alla cancellazione dell’articolo 17, raggiunge ogni copia detenuta dall’azienda, inclusa quella dello strumento. Perciò la copia deve seguire il CRM.
CCPA: il diritto di eliminazione raggiunge la copia dello strumento
I consumatori californiani possono chiedere a un’azienda coperta dalla CCPA di eliminare le informazioni personali raccolte su di loro, comprese copia dello strumento ed esportazioni. Il diritto ha eccezioni nelle sezioni 1798.105(d) e 1798.145 del Codice civile, secondo la pagina CCPA del procuratore generale della California.
La CCPA richiede inoltre contratti scritti con fornitori di servizi e contraenti che limitino l’uso delle informazioni personali. L’azienda continua a gestire la richiesta del consumatore, con la loro assistenza ove necessaria. Le soglie nelle FAQ determinano se l’azienda sia coperta.
AI Act dell’UE: la maggior parte degli strumenti commerciali e di assistenza non è ad alto rischio
Punteggi dei lead, previsioni della pipeline, indici di salute del cliente, dashboard di campagne e automazione CRM non rientrano negli usi ad alto rischio elencati nell’allegato III. Le eccezioni che uno strumento commerciale o di assistenza può incontrare sono ristrette: IA che valuta il merito creditizio di una persona, valuta rischi o prezzi delle assicurazioni vita o sanitarie e deduce emozioni da dati biometrici.
Alto rischio è la categoria con gli obblighi più pesanti. A ottobre 2026, le regole sui sistemi dell’allegato III sono previste dal 2 dicembre 2027. Gli obblighi di trasparenza dell’articolo 50 già si applicano. Al punto 5(b), l’allegato III dell’AI Act dell’UE include sistemi per «valutare l’affidabilità creditizia delle persone fisiche o stabilirne il punteggio di credito, a eccezione dei sistemi IA usati per individuare frodi finanziarie».
Il punto 5(c) include «valutazione dei rischi e determinazione dei prezzi in relazione a persone fisiche per assicurazioni sulla vita e sanitarie». Uno strumento che svolge queste funzioni può essere ad alto rischio e passa da IT e legale prima del lancio. Uno che valuta le prestazioni dei tuoi commerciali può rientrare nella categoria occupazionale del punto 4(b), questione separata per HR e legale.
Il punto 1(c) dello stesso allegato include il riconoscimento delle emozioni, definito dall’articolo 3 come «identificazione o deduzione di emozioni o intenzioni di persone fisiche sulla base di dati biometrici». Uno strumento di assistenza o chiamate che legge l’umore da voce o volto può quindi essere ad alto rischio e segue lo stesso percorso presso IT e legale.
Il regolamento disciplina sistemi IA. Una dashboard con codice ordinario non lo diventa solo perché un’IA ne ha scritto il codice. Conta se lo strumento distribuito soddisfa esso stesso la definizione di sistema IA, non se l’IA ha aiutato a programmarlo.
Non essere ad alto rischio non significa non avere regole. L’articolo 50 richiede ai sistemi che «interagiscono direttamente con persone fisiche» di informarle che stanno interagendo con un’IA, salvo che sia ovvio. Un chatbot rivolto ai clienti deve comunque dichiarare cosa è.
Separatamente, l’articolo 4 richiede già a fornitori e utilizzatori di sistemi IA misure di alfabetizzazione sull’IA per personale e altre persone che li usano per loro conto.
Domande frequenti
È sicuro creare uno strumento CRM con ChatGPT o Claude?
Crearlo su dati di esempio è la parte meno rischiosa. Il rischio inizia con credenziali attive o dati dei clienti e cresce quando si apre ad altri utenti. Prima che altri usino un CRM creato con vibe coding, assegnagli una credenziale limitata conservata nell’ambiente del server o in un archivio di segreti e usata solo dal codice server. Collocalo anche dove gli esterni non possono entrare: rete privata o accesso aziendale. Finché entrambe le condizioni non sono soddisfatte, usa record di esempio.
Il GDPR copre una dashboard interna che i clienti non vedono mai?
Se il GDPR si applica all’azienda, una dashboard interna con dati personali dei clienti non fa eccezione. Il regolamento riguarda il trattamento, non chi guarda lo schermo, e i dati personali sono «qualsiasi informazione riguardante una persona fisica identificata o identificabile» secondo l’articolo 4. Applicabilità e copertura del nuovo strumento con la base giuridica esistente vanno valutate da DPO, responsabile privacy o consulente legale.
Valori delle trattative e sconti sono dati personali?
In genere no. Importi della pipeline, previsioni e listini sono dati aziendali, protetti da ruoli e registro delle esportazioni. Ma un importo o uno sconto può essere personale se riguarda un individuo identificabile, per esempio un acquisto di un consumatore o un imprenditore individuale, secondo l’articolo 4.
A quali aziende si applica la CCPA?
Alle imprese a scopo di lucro che operano in California e soddisfano almeno una soglia. La California Privacy Protection Agency indica per il 2025 una soglia di ricavi adeguata all’inflazione di 26.625.000 dollari. La pagina del procuratore generale elenca le altre due: acquistare, vendere o condividere informazioni personali di almeno 100.000 residenti o famiglie californiane, oppure ottenere almeno il 50% dei ricavi annui dalla vendita o condivisione di informazioni personali dei consumatori. DPO, responsabile privacy o legale confermano se ti riguarda.



Discussione
Commenti
Accedi per partecipare alla discussione.