

Quando la società di sicurezza RedAccess ha cercato app create con strumenti di programmazione IA e pubblicate sull’hosting di quegli stessi strumenti, ne ha trovate oltre 5.000 praticamente prive di sicurezza o autenticazione. Tra le schermate condivise con Wired c’erano «vari documenti commerciali e finanziari di diverse altre aziende». Le app create con l’IA per i team finanziari possono finire a un indirizzo altrettanto aperto, con dietro il libro mastro, gli stipendi e i risultati non ancora annunciati.
Amjad Masad, CEO di Replit, ha risposto: «Che le app pubbliche siano accessibili su Internet è il comportamento previsto». Sul meccanismo ha ragione. A mio avviso, l’esposizione derivava da un’impostazione di visibilità e da una revisione saltata, entrambe correggibili da chi ha creato lo strumento.
TL;DR
- Uno strumento finanziario creato con l’IA può far trapelare dati attraverso sei errori di distribuzione, ciascuno alla portata di chi lo ha creato: un link pubblico, password e chiavi lasciate nel codice o nella cronologia delle chat, accesso di livello amministratore al database, registrazioni nei libri contabili senza un secondo approvatore, dati inviati a servizi esterni e modifiche ai calcoli che nessuno ha registrato.
- Ogni errore ha una soluzione, nella maggior parte dei casi applicabile tramite lo stesso strumento IA che ha creato l’app, e una semplice verifica che dimostra che la soluzione ha tenuto, come una scrittura rifiutata dal database o una vecchia password che non funziona più.
- Tieni uno strumento finanziario su una rete privata per impostazione predefinita, aggiungi l’accesso aziendale quando serve a persone esterne alla finanza e affidalo all’IT quando contabilizza nel libro mastro senza un secondo approvatore, tocca dati di carte di pagamento o inserisce numeri in bilanci che rientrano nell’ambito SOX.
- La regione del server determina dove risiede lo storage VPS primario dell’app, ma backup, log e servizi di terze parti possono crearne copie altrove; se la configurazione nel suo complesso sia conforme è una questione separata. Porta i quadri normativi della tua regione al tuo team di compliance.
Gli errori di distribuzione che espongono dati finanziari
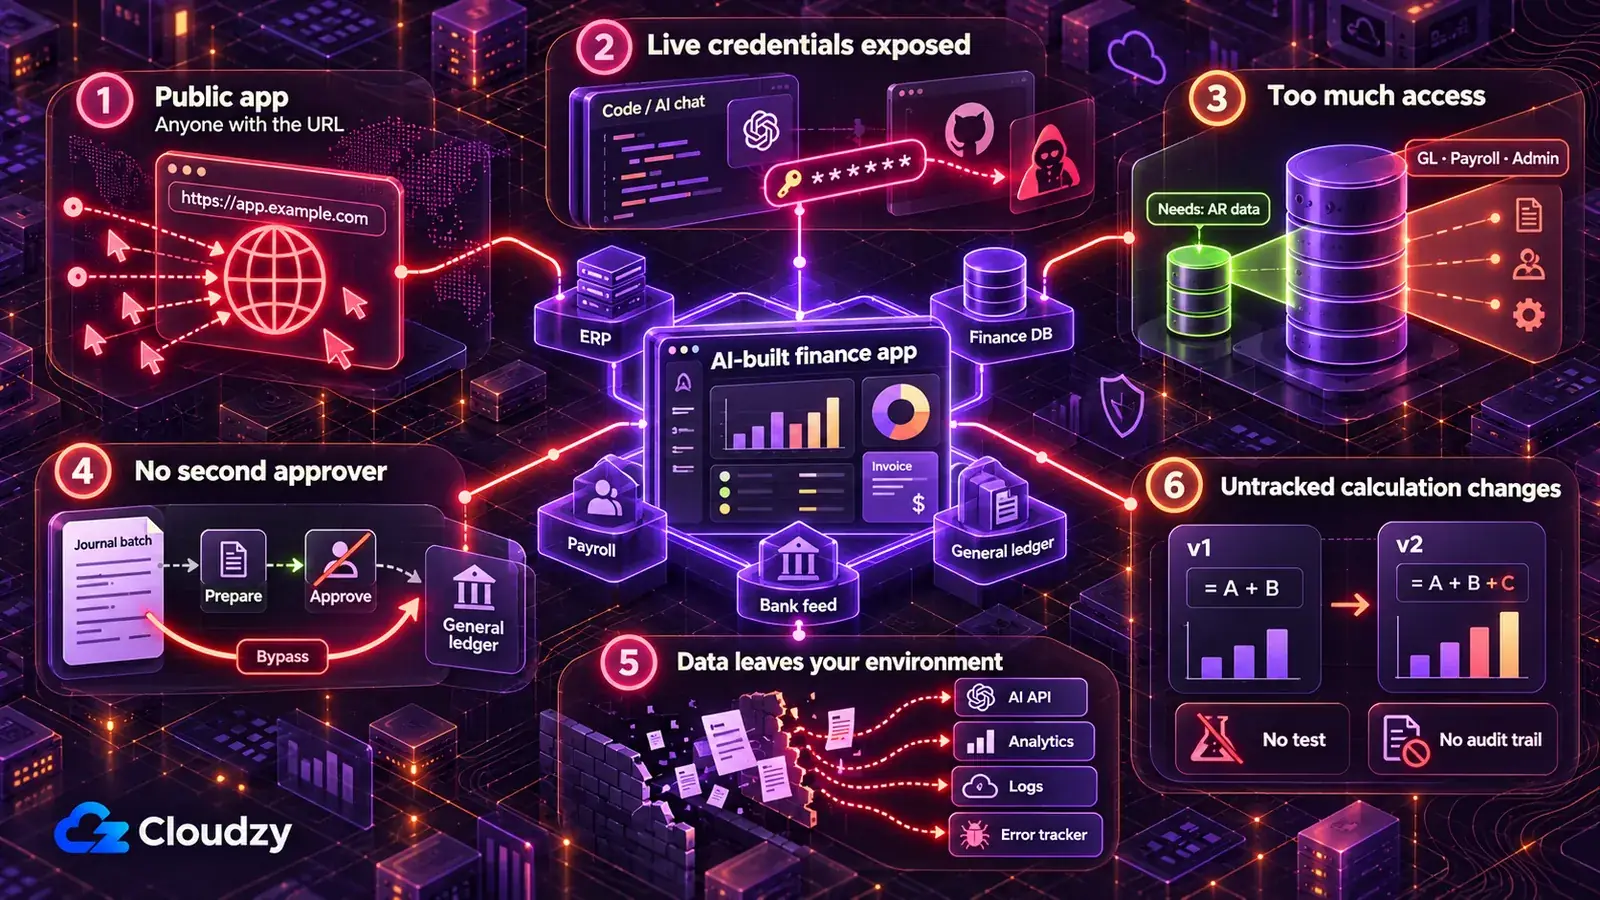
Uno strumento finanziario creato con l’IA può far trapelare dati attraverso sei errori di distribuzione: lasciarlo su un link pubblico, tenere le credenziali nel codice o nella chat, collegarsi con accesso amministratore dove basterebbe la sola lettura, contabilizzare senza un secondo approvatore, inviare dati finanziari a servizi esterni e modificare i calcoli senza lasciarne traccia. Ciascuno è un’impostazione predefinita che una demo premia.
Ogni soluzione qui sotto include un prompt per lo strumento IA che ha creato l’app; modifica i campi tra parentesi quadre prima di incollarlo. I prompt sono punti di partenza non testati, scritti per questo articolo, e il fatto che il tuo strumento IA dichiari di aver apportato una modifica non prova nulla. La prova è la verifica riportata sotto ogni prompt. Esegui i prompt sul codice e su un set di dati di esempio o sintetico, e non incollare mai nella chat record reali o chiavi attive.
Lasciare lo strumento sul link pubblico del creatore di app IA
Una dashboard di previsione di cassa lasciata pubblica sull’hosting del creatore di app IA può essere aperta da chiunque ne abbia l’indirizzo, insieme a tutto ciò che mostra: scadenzario fornitori, budget a confronto con il consuntivo, i risultati del trimestre prima che vengano annunciati. Il reportage di Wired sui risultati di RedAccess descrive come i ricercatori abbiano individuato app di questo tipo con semplici ricerche Google e Bing sui domini dei fornitori IA.
Alcune di quelle app chiedevano ai visitatori solo di accedere con un indirizzo email qualsiasi. Un login che accetta qualsiasi indirizzo email non è un controllo degli accessi.
Togli i dati reali dall’hosting del fornitore. Finché lo strumento non gira su un server che controlli tu (la prossima sezione spiega dove), sviluppalo e presentalo in demo usando un set di dati sintetico oppure la sandbox o l’azienda di test del tuo ERP, se ne ha una, mai un’esportazione reale. Ridistribuisci l’app dopo la modifica, perché l’indirizzo ospitato serve l’ultima versione distribuita, qualunque essa sia.
Crea dati sintetici corrispondenti alle tabelle e colonne lette da questa app: [elenca tabelle e colonne, per esempio vendors, invoices, journal_lines].
Usa nomi di fornitori e clienti inventati, conti bancari inventati e importi in [valuta] coerenti con libri reali: ogni registrazione quadra e i totali dei partitari coincidono con [il conto di controllo fornitori / clienti].
Collega l’app a questi dati invece di un’esportazione reale ed elenca ogni file o impostazione modificata.
Non chiedermi record reali.
Verifica il risultato: apri l’indirizzo ospitato dal fornitore da un browser in cui non hai effettuato l’accesso, o chiedi a un collega esterno alla finanza di farlo, e verifica che mostri solo dati sintetici, una schermata di login o nulla del tutto. Poi cerca nei file di dati dell’app e nel repository tre nomi di fornitori o clienti presi dal tuo ERP reale: non devono esserci corrispondenze. Infine esegui il bilancio di verifica o la vista di riepilogo dell’app e verifica che il totale dare sia uguale al totale avere.
Lasciare credenziali ERP, bancarie e del database nel codice o nella chat
Se lì è conservata una credenziale attiva, chiunque possa leggere la cronologia della chat, il repository o il file di configurazione MCP potrebbe anche usarla per raggiungere l’ERP, il database finanziario o l’integrazione dei flussi bancari. MCP è il connettore che permette a uno strumento IA come Claude di comunicare direttamente con l’ERP o con un database, e il suo file di configurazione è un posto in più in cui può trovarsi una password.
Il rapporto State of Secrets Sprawl 2026 di GitGuardian ha rilevato 24.008 segreti unici esposti in file di configurazione MCP, il 14% dei quali erano stringhe di connessione a database PostgreSQL. Nei commit pubblici su GitHub, lo stesso rapporto ha rilevato che i commit cofirmati da Claude Code esponevano segreti a circa il doppio del tasso di riferimento, e aggiunge che anche il fattore umano resta determinante.
Eliminare il messaggio della chat non annulla l’esposizione: chiunque abbia una copia della chat, del repository o della sua cronologia possiede ancora il valore. Per ogni password, chiave o token che si sia mai trovato in uno di quei posti, emettine uno nuovo nella console di amministrazione dell’ERP, del database o dei flussi bancari e disattiva il vecchio. È questo che significa ruotare una credenziale.
L’app legge quindi le proprie credenziali all’avvio da variabili d’ambiente (impostazioni con nome, conservate fuori dal codice), fornite dal livello di distribuzione, cioè lo strumento che compila ed esegue l’app sul tuo server. HashiCorp Vault è il passo successivo quando più strumenti condividono segreti che vanno ruotati da un unico punto.
Le copie delle password del team vanno conservate in un gestore di password pensato per le persone, come Vaultwarden; l’app in esecuzione legge invece i propri valori dall’ambiente. Inizia individuando ogni segreto scritto direttamente nel codice generato dall’IA.
Esamina questo progetto alla ricerca di segreti scritti direttamente nel codice. Trova ogni password, chiave API, token di accesso e stringa di connessione, anche nei file .env, nei notebook, nei file di configurazione MCP e nel codice che si collega a [nome ERP / fornitore dei flussi bancari / database finanziario].
Sostituisci ogni valore nel codice con una variabile d’ambiente richiamata per nome e dammi l’elenco dei nomi delle variabili.
Assicurati che nessun file contenente valori reali venga inserito con un commit nel repository ed elenca ogni commit della cronologia del repository in cui compare uno di questi valori.
Mostra solo le posizioni. Non stampare segreti.
Verifica il risultato: prova tu stesso la vecchia password o il vecchio token, o chiedi all’IT di farlo: deve essere rifiutato. Poi cerca i vecchi valori nei file attuali del progetto: non deve comparirne nessuno. Una corrispondenza rimasta nella cronologia smette di concedere accesso solo dopo che hai confermato che il valore è stato revocato o è scaduto.
Usare il login amministratore del creatore quando basta leggere
Una dashboard che mostra lo scadenzario clienti non deve poter modificare il libro mastro. Se lo strumento si collega con il login amministratore del creatore, eredita i privilegi di quell’account. Una chiave segreta Supabase, o la chiave legacy service_role, dà accesso elevato ai dati del progetto e aggira Row Level Security, quindi non va usata per un normale accesso in sola lettura. Un report creato per un solo scadenzario finisce così per esporre l’intera contabilità generale, tabelle degli stipendi incluse.
La capacità di scrittura è dove il problema diventa costoso. La scansione di 1.072 app create con l’IA di Symbiotic Security, basate su Supabase, ne ha trovate 172 che consentivano a chiunque di eliminare record senza autenticazione, 172 che consentivano a chiunque di modificare record esistenti e 39 con tabelle interamente leggibili da chiunque possedesse la chiave pubblica.
Dai allo strumento una credenziale di sola lettura limitata alle tabelle che legge. Nell’ERP o nel database, questo significa un utente d’integrazione dedicato: un account separato creato per lo strumento, con accesso in lettura agli oggetti di cui il report ha bisogno e a nient’altro. In Supabase, attiva Row Level Security (la regola del database che decide quali righe può vedere ogni richiesta) per ogni tabella esposta usata dallo strumento, e controlla anche i permessi sulle tabelle: sono i permessi a decidere se un ruolo possa o meno eseguire select, insert, update o delete. Per un’app finanziaria di sola lettura, il ruolo che usa non deve avere operazioni di scrittura di cui non ha bisogno. La chiave pubblicabile può stare nel codice del browser quando RLS e permessi con privilegi minimi sono configurati correttamente. Le chiavi segrete e le chiavi legacy service_role restano lato server e vanno riservate ai processi backend che hanno davvero bisogno di accesso elevato e applicano una propria autorizzazione.
Nota: una chiave pubblicabile Supabase, o la chiave legacy anon, visibile nel JavaScript della pagina è normale. La documentazione delle chiavi API di Supabase spiega che raggiunge solo ciò che Row Level Security consente. La chiave segreta aggira Row Level Security, quindi non deve mai comparire in nulla che venga inviato a un browser.
Elenca ogni lettura e scrittura su [nome ERP o database], raggruppata per tabella o oggetto.
Modifica l’app in modo che legga solo [le tabelle di cui ha bisogno] e si colleghi con una credenziale separata di sola lettura, fornita tramite una variabile d’ambiente, mai con il mio login.
Se l’app usa Supabase: attiva Row Level Security su ogni tabella esposta che tocca. Elenca i permessi select, insert, update e delete di anon e authenticated. Per questa app di sola lettura, rimuovi i permessi di scrittura non necessari; se un’altra app in produzione dipende da uno di essi, segnalalo invece di modificarlo. Poi scrivi policy che non permettano ai visitatori non autenticati di leggere nulla e consentano agli utenti autenticati di leggere solo [regola, per esempio le righe del proprio centro di costo], e conferma che nessuna chiave segreta o chiave legacy service_role compaia in alcun file inviato al browser.
Elenca le policy create.
Verifica il risultato: usando la credenziale dello strumento, prova una scrittura, per esempio la modifica di un record di prova: deve essere rifiutata. Per Supabase, richiedi le righe di una tabella finanziaria senza aver effettuato l’accesso: devi ottenere un risultato vuoto o un errore.
Permettere di contabilizzare nel mastro senza secondo approvatore
Un importatore di registrazioni contabili che contabilizza direttamente, o un generatore di file di pagamento che li invia subito alla banca, rende chi lo esegue al tempo stesso preparatore e approvatore. Un solo bug duplica un mese di ratei. Un solo campo modificato manda il pagamento di un fornitore sul conto sbagliato. È la violazione della separazione dei compiti che la finanza si rifiuta di ammettere tra due persone, e il software creato con un assistente IA non gode di alcuna esenzione.
Il danno non resta confinato nell’app. Un lotto errato finisce nei libri contabili, dove per annullarlo servono una registrazione di rettifica e una spiegazione in sede di chiusura, e quando lo strumento contabilizza con il login personale del creatore, ogni registrazione duplicata porta il suo nome.
Lo strumento creato con l’IA legge e prepara; la contabilizzazione e il rilascio dei pagamenti avvengono nel flusso di approvazione dell’ERP stesso, approvati da una persona diversa da chi ha eseguito lo strumento. Ogni motore contabile su cui ho lavorato tratta la registrazione e la sua approvazione come due eventi con due responsabili, e uno strumento creato con l’IA merita lo stesso trattamento.
In pratica, trasforma ogni contabilizzazione diretta in una registrazione in bozza o in un’importazione preparata che resta in attesa di approvazione all’interno dell’ERP. Lo strumento continua a svolgere la parte noiosa (mapping, validazione, creazione del lotto) e l’approvazione resta nell’ERP, accanto a tutte le altre approvazioni da cui dipende la chiusura. Se l’ERP non prevede un passaggio di approvazione per le importazioni, l’output dello strumento diventa un file che una seconda persona controlla rispetto al riepilogo del lotto e importa personalmente.
Uno strumento che deve contabilizzare automaticamente, generare file di pagamento o modificare i dati bancari dei fornitori va affidato all’IT, alle condizioni descritte nella prossima sezione.
Elenca dove l’app crea, modifica o contabilizza [registrazioni / fatture / pagamenti] in [nome ERP].
Modifica ciascuno di questi punti in modo che l’app scriva una registrazione in bozza o un’importazione preparata che deve essere approvata in [nome ERP] prima della contabilizzazione. Se [nome ERP] non prevede un passaggio di approvazione per le importazioni, produci invece un file di importazione e non contabilizzare nulla.
Rimuovi ogni percorso che contabilizza o rilascia pagamenti senza tale approvazione.
Per ogni lotto, produci un riepilogo con il numero di righe, il totale dare e il totale avere.
Elenca ciò che contabilizza ancora direttamente per la mia revisione.
Verifica il risultato: esegui un lotto con dati di esempio. Nulla deve risultare contabilizzato finché un secondo utente non lo approva nell’ERP. Poi confronta il riepilogo del lotto con ciò che l’ERP mostra per quello stesso lotto: numero di righe, totale dare e totale avere devono coincidere esattamente. Una differenza di una sola riga è una riconciliazione fallita, non un problema di arrotondamento.
Inviare dati finanziari a servizi fuori dal tuo controllo
Una funzione di commento agli scostamenti che invia l’intero estratto della contabilità generale a un’API IA consegna ogni riga a terzi. Altri due percorsi, meno visibili, portano i dati all’esterno: uno script di analisi nella pagina, che segnala ogni visita al proprio fornitore, e un tracker degli errori o un log che conserva i corpi completi delle richieste, dove possono finire righe degli stipendi, coordinate bancarie dei clienti e numeri non ancora pubblicati.
Per uno strumento interno creato dalla finanza, escludi i risultati non ancora pubblicati e gli stipendi dalle chiamate a terzi, a meno che il servizio e il flusso di dati esatto non siano stati approvati esplicitamente tramite il processo di valutazione dei fornitori, di sicurezza e di compliance della tua organizzazione. Per tutto il resto, elenca ogni destinazione e invia a ciascuna chiamata solo i campi che le servono. Se un servizio esterno conservi ciò che riceve o lo usi per l’addestramento è una domanda per chi firma gli accordi con i fornitori, da verificare rispetto alle condizioni di quel fornitore. Se il team vuole sapere quanto spesso viene usato lo strumento, uno strumento di analisi self-hosted come Umami mantiene quelle visualizzazioni di pagina sul tuo server.
Elenca ogni punto in cui questa app invia dati fuori da [nostro server], inclusi API IA, script di analisi, tracciamento degli errori, email, webhook e file di log.
Elenca esattamente i campi ricevuti da ogni destinazione.
Segnala tutto ciò che contiene [importi degli stipendi / numeri di conto bancario / risultati non ancora pubblicati / nomi dei clienti].
Per ogni elemento segnalato, mostra come inviare meno campi o nessuno, e applica la modifica solo dopo la mia conferma.
Verifica il risultato: attiva ogni funzione una volta con dati di esempio che contengano un numero di conto fittizio riconoscibile e un importo di stipendio fittizio. Cerca entrambi i valori nel tracker degli errori e nei log: non deve comparire nulla. Per il percorso verso l’API IA, fai registrare all’app il corpo della richiesta in uscita durante quella prova, cerca nel log gli stessi due valori e verifica che non compaia nessuno dei due e che siano presenti solo i campi che hai approvato. Al termine disattiva quella registrazione.
Cambiare calcoli senza registrazione né riconciliazione
In un calcolatore di ratei o validatore di waterfall dei ricavi, il codice è il controllo. Una formula cambiata modifica i numeri alla chiusura; senza versionamento nessuno può dire chi ha cambiato cosa e quando.
In un thread r/ClaudeAI di uno studio CPA sui suoi strumenti creati con Claude Code, un commentatore ha chiarito: «“contabile + claude code” funziona finché non arrivano i requisiti di audit trail. Quello è il vero limite».
Blocca il comportamento attuale prima di cambiare qualsiasi cosa; una volta bloccati gli output, la logica può migliorare senza che i totali cambino inosservati. Tieni il codice sotto controllo di versione, che registra ogni modifica con il suo autore e la data.
Scrivi test che eseguano lo strumento su un file campione fisso e confrontino i risultati con una baseline registrata, così il codice deve superare una riconciliazione prima che qualsiasi modifica venga rilasciata. Un test bloccato protegge tutto ciò che registra, errori compresi, quindi riconcilia i totali della baseline con i totali dell’ERP per quel periodo prima di considerarli affidabili.
Richiedi la revisione di una seconda persona per ogni modifica alla logica di calcolo e riconcilia ogni esecuzione di produzione con i totali dell’ERP.
Metti questo progetto sotto controllo di versione, se non lo è già, ed elenca i file che contengono logica di calcolo.
Scrivi test che eseguano l’app su [file campione] e registrino gli output attuali: numero di righe e totali per [conto / entità / periodo].
Prima di salvare gli output, mostra i totali per riconciliarli con [nome ERP] per [periodo].
Qualsiasi modifica di questi totali deve far fallire un test.
Non modificare i calcoli durante la scrittura dei test.
Verifica il risultato: modifica deliberatamente un calcolo, per esempio una regola di arrotondamento, e verifica che un test fallisca. Annulla la modifica e conferma che tutti i test tornino a passare.
Privato per default, login aziendale per più utenti e IT per il mastro
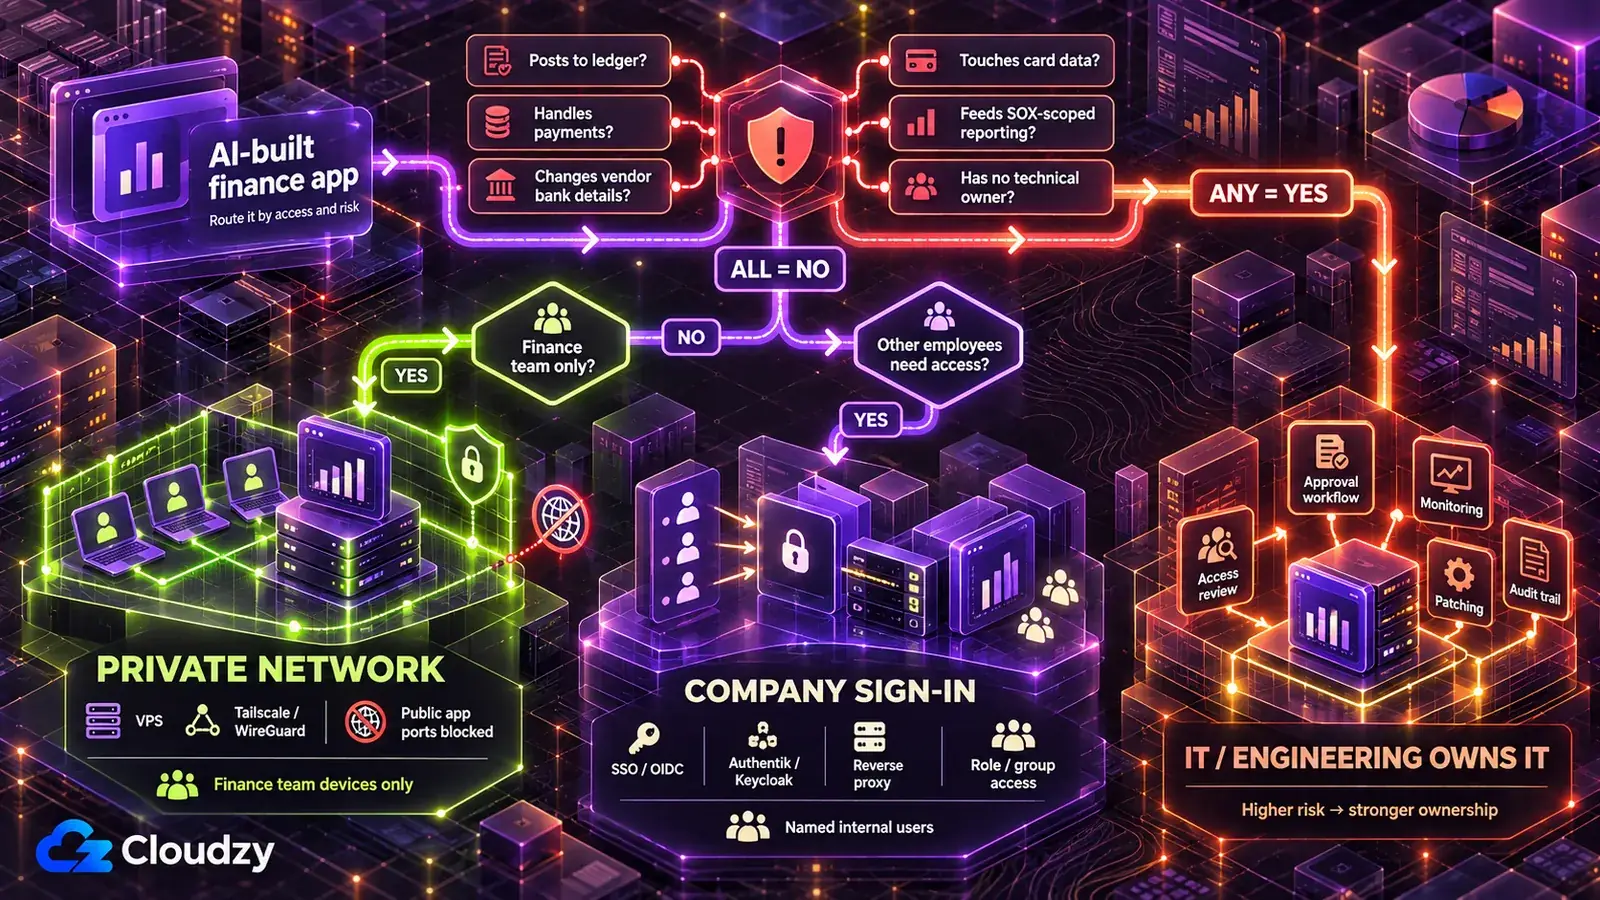
I dati finanziari reali non restano mai sull’hosting dello strumento IA. Per distribuire in sicurezza un’app finanziaria creata con l’IA per il solo team finanziario, mettila su un server che controlli tu, raggiungibile solo su una rete privata. Aggiungi il login aziendale quando serve a persone esterne al team e affidala all’IT quando è vera una qualsiasi delle condizioni dell’elenco qui sotto.
Un VPS è un server virtuale a noleggio di cui controlli tu il sistema operativo e lo stack software. Una rete privata (una tailnet, nella terminologia di Tailscale) collega a quel server i dispositivi approvati. Per tenere lo strumento lontano da Internet aperto, devi comunque bloccare l’accesso pubblico in entrata all’app, per esempio con il firewall del server, ed esporla solo sull’interfaccia VPN o tailnet. Un provider d’identità custodisce gli account utente dell’azienda, e un reverse proxy è il guardiano davanti all’app che fa passare ogni richiesta prima dal login.
| Livello di distribuzione | Chi accede | Adatto a | Infrastruttura |
|---|---|---|---|
| Solo rete privata | Team finanziario sui propri dispositivi | Strumenti di supporto alle riconciliazioni, previsioni di cassa, checklist di chiusura, qualsiasi cosa mostri numeri non ancora pubblicati | VPS con livello di distribuzione come Coolify o Dokku, accessibile solo via Tailscale o WireGuard |
| Login aziendale davanti | Persone designate in tutta l’azienda, come responsabili di budget e capi dipartimento | Viste budget-consuntivo, richieste di spesa | Livello 1 più un provider d’identità (Authentik o Keycloak) dietro un reverse proxy (Caddy o Nginx Proxy Manager) |
| Responsabilità IT o ingegneria | Chi decide l’IT | Strumenti che soddisfano una condizione di passaggio all’IT | Piattaforma dell’IT |
L’hosting dello strumento IA resta fuori dalla tabella per i motivi illustrati nel primo errore. Lo stesso vale per una piattaforma di distribuzione enterprise come Northflank, adatta a organizzazioni più grandi che hanno già un budget per i fornitori di piattaforme e per le revisioni che questi richiedono. Si tratta di un impegno contrattuale superiore a quello di cui ha bisogno uno strumento di reparto con una manciata di utenti.
Nella mia esperienza, Tailscale è la più rapida da implementare delle due opzioni di rete privata, ma Tailscale ospita il servizio di coordinamento. WireGuard è l’opzione interamente self-hosted.
Il motivo per cui scelgo la rete privata come impostazione predefinita: uno strumento che non risponde da Internet non può essere trovato con una ricerca né attaccato sulla sua pagina di login, mentre una pagina di login scritta dallo strumento IA vale quanto il codice scritto dall’IA che le sta dietro. Se devi esporre l’app oltre la rete privata, il login aziendale aggiunge davanti a essa un livello di autenticazione gestito, ed è per questo che viene al secondo posto.
Quando i responsabili di budget hanno bisogno di accedere, sostituisci il login proprio dello strumento con il login aziendale, chiamato anche single sign-on (SSO): le persone usano l’account aziendale che hanno già, quindi disattivare quell’account blocca i nuovi accessi; configura la revoca delle sessioni, il logout back-channel o durate di sessione adeguatamente brevi, così che le sessioni esistenti non restino aperte. Il prompt usa OIDC, un protocollo di accesso standard supportato sia da Authentik sia da Keycloak.
Sostituisci il login con accesso aziendale tramite [Authentik / Keycloak / nostro provider d’identità] usando OIDC.
Leggi il gruppo utente dal login.
Consenti [le pagine degli stipendi] solo ai membri di [nome gruppo] e applica questa regola sul server per ogni pagina, ogni esportazione e ogni endpoint API, non solo nel menu.
Rifiuta richieste senza login valido.
Verifica il risultato: accedi con un account di prova che non fa parte del gruppo, richiedi direttamente la pagina riservata e il relativo indirizzo di esportazione o API: entrambe le richieste devono essere rifiutate. Poi disattiva l’account di prova nel provider d’identità e verifica che non possa avviare una nuova sessione. Verifica anche che una sessione esistente venga revocata o scada entro l’intervallo che hai configurato.
Alcuni strumenti non dovrebbero restare affatto al team. Affidali all’IT o all’ingegneria quando è vera una qualsiasi di queste condizioni:
- Contabilizzano nella contabilità generale o in un altro sistema di registrazione ufficiale senza l’approvazione di una persona nell’ERP.
- Generano file pagamenti, rilasciano pagamenti o cambiano dati bancari fornitori.
- Il loro output alimenta il bilancio di una società registrata presso la SEC, il che può far rientrare lo strumento nel controllo interno sull’informativa finanziaria (ICFR). Parlane con l’audit interno prima che lo strumento venga usato nella chiusura; per gli emittenti soggetti a SOX Section 404(b), anche il revisore esterno può testare i controlli pertinenti.
- Memorizzano, elaborano o trasmettono dati di carte di pagamento.
- Valutano il merito creditizio di persone fisiche.
- Nessuno nel team si occuperà di patch, revisioni degli accessi e dismissione.
La sesta condizione pesa più di quanto sembri. Con il self-hosting gestisci tu aggiornamenti, backup e monitoraggio, e uno strumento finanziario che nessuno mantiene è più al sicuro con l’IT. L’IT può essere più lento; è il prezzo della governance che queste condizioni richiedono.
Per i livelli 1 e 2, un server, un livello di distribuzione, una rete privata e, per il livello 2, un provider d’identità devono essere tutti operativi prima che qualcuno apra lo strumento, e un team finanziario senza un ingegnere deve predisporli da solo. Sul nostro Linux VPS hai accesso root. Coolify e WireGuard sono disponibili come distribuzioni one-click; Tailscale si installa con il suo installer ufficiale a comando unico, mentre Authentik viene eseguito dal suo stack Docker Compose ufficiale. Le ore del team possono così andare alle correzioni descritte sopra invece che alla costruzione da zero dello stack di distribuzione. Le nostre località includono Francoforte e Amsterdam nell’UE, Londra nel Regno Unito e diverse città degli Stati Uniti, così puoi scegliere la regione dello storage VPS primario dell’app; se questa scelta sia accettabile resta una decisione del team di compliance.
Regole da verificare con il tuo team di compliance, per regione
Quali quadri normativi si applichino dipende dai dati a cui lo strumento accede e da dove si trovano l’azienda e le persone presenti nei dati. Una tabella degli stipendi con le retribuzioni di dipendenti dell’UE e un prospetto dei ricavi che alimenta il bilancio di una società quotata negli Stati Uniti possono rientrare in quadri normativi diversi.
Nulla in questo articolo costituisce consulenza legale. La tabella qui sotto elenca i quadri normativi da sottoporre al tuo team di compliance e non stabilisce se qualcuno di essi si applichi a te.
| Dove / Quando | Quadro di conformità | Domanda da portare al team di compliance | Fonte |
|---|---|---|---|
| USA, società che riferiscono alla SEC | Sarbanes-Oxley Section 404, controllo interno sull’informativa finanziaria (ICFR) | L’output di questo strumento alimenta il bilancio, e lo strumento deve rientrare nel nostro inventario dei controlli? | AS 2201 del PCAOB |
| UE, dati personali (stipendi, spese dei dipendenti, coordinate bancarie dei clienti) | GDPR | Qual è la nostra base giuridica per questi dati in questo strumento, e le sue misure di sicurezza soddisfano l’articolo 32? | Guida EDPB alla sicurezza dei dati personali |
| Regno Unito, dati personali | UK GDPR | Qual è la base giuridica UK GDPR e lo strumento rispetta il principio di sicurezza? | Guida ICO ai principi di protezione dati |
| Ovunque siano coinvolti dati di carte di pagamento | PCI DSS (standard di settore, non di per sé legge) | Questo strumento porta i dati delle carte nel perimetro, e può evitare del tutto di toccarli? | PCI Security Standards Council su PCI DSS |
| UE, se valuta merito creditizio individuale (le regole ad alto rischio dell’allegato III si applicano attualmente dal 2 dicembre 2027) | EU AI Act, categoria ad alto rischio (eccetto IA per rilevare frodi finanziarie) | È un sistema IA ad alto rischio ai sensi dell’allegato III? | Pagina della Commissione europea sull’AI Act; allegato III dell’AI Act |
| Dati personali UE o UK resi disponibili a un destinatario distinto al di fuori della giurisdizione applicabile, o contratti con i clienti che stabiliscono dove devono trovarsi i record | GDPR capitolo V, regole UK sui trasferimenti internazionali, accordi clienti | Questi dati possono stare su un server in [luogo], e qualche contratto con i clienti lo limita? | Guida EDPB ai trasferimenti internazionali; indicazioni ICO sui trasferimenti internazionali |
Per la riga SOX, AS 2201 è lo standard PCAOB per l’attestazione del revisore a cui fa riferimento la Section 404(b) del Sarbanes-Oxley Act e, tra i controlli che un revisore valuta quando affronta il rischio di frode, cita quelli sulle registrazioni contabili e sulle rettifiche effettuate nel processo di informativa finanziaria di fine periodo. Al di fuori di queste regioni, inizia dal sito della tua autorità nazionale per la protezione dei dati. La posizione di un server determina dove si trova il suo storage primario; non ti dice dove si trovino tutti i backup, i log o le copie di terze parti, e da sola non soddisfa nessuno dei quadri normativi indicati sopra.
Domande frequenti
Il vibe coding è sicuro per strumenti finanziari?
Può esserlo, una volta chiuse le lacune che una demo lascia aperte; secondo la mia lettura dei dati, è un problema di distribuzione più che di programmazione. Uno strumento finanziario è più rischioso di un progetto personale perché legge l’ERP e può scrivere nei libri contabili. Quando contabilizza senza un secondo approvatore, gestisce pagamenti o tocca dati di carte di pagamento, va affidato all’IT.
Cos’è la shadow AI in finanza?
La shadow AI è l’insieme di strumenti IA o app create con l’IA usati sui dati aziendali senza che l’IT ne sia a conoscenza o li abbia approvati, come una dashboard previsionale collegata all’ERP che l’IT non ha mai visto. Il Cost of a Data Breach Report 2025 di IBM ha rilevato che le organizzazioni con livelli elevati di shadow AI hanno registrato costi medi delle violazioni superiori di 670.000 dollari rispetto a quelle con un livello basso o nullo, secondo l’annuncio di IBM.
Cosa mostrare ad audit interno o revisore esterno?
Porta quattro elementi prima che lo strumento venga usato nella chiusura: dove gira e chi può raggiungerlo, la cronologia delle modifiche con i relativi test a output bloccato, come vengono approvate le registrazioni nell’ERP e le prove di riconciliazione che collegano ogni lotto ai totali dell’ERP. Cosa richiedere spetta al revisore; questi elementi gli danno qualcosa di concreto da valutare.
Chi è responsabile di uno strumento finanziario creato con l’IA dopo che la persona che lo ha creato se ne va?
Nomina un responsabile in finanza e un contatto tecnico prima del lancio. Esegui lo strumento con credenziali di servizio anziché il login personale del creatore e fai passare l’accesso dal login aziendale: disattivare l’account di chi lascia l’azienda blocca nuovi accessi, mentre le sessioni esistenti vengono revocate o lasciate scadere secondo la tua policy sulle sessioni. Dismettere lo strumento significa disabilitare le credenziali, conservare ciò che la tua policy di conservazione richiede, cancellare il resto e spegnerlo.



Discussione
Commenti
Accedi per partecipare alla discussione.