
Un VPS appena creato è la stessa scatola vuota sia che sia stato acquistato per ospitare un sito web sia per far girare un bot di trading. Stesso punto di partenza pulito, stesso disco quasi vuoto, quasi nulla oltre al sistema operativo. Ciò che ci finisce sopra diverge alla prima installazione e resta diverso: uno stack web e uno stack di trading non condividono quasi nessun software, e uno dei due non usa nemmeno lo stesso sistema operativo.
Quindi non esiste un unico elenco di software essenziale per VPS. Esiste un breve livello di base che ogni server richiede, qualunque sia il motivo dell'acquisto, e dopo è il caso d'uso a decidere tutto. Anche due delle decisioni che precedono questa cambiano la forma di quel livello di base. Hosting condiviso o VPS stabilisce se hai o meno l'accesso root. Gestito o non gestito stabilisce di quanti dei cinque elementi qui sotto sei responsabile tu.
TL;DR
- Non esiste una risposta universale. Oltre un breve livello di base, è il caso d'uso a scegliere i programmi e a volte il sistema operativo.
- Ogni VPS ha bisogno prima di tutto delle stesse cinque categorie: accesso amministrativo sicuro, un firewall effettivamente attivo, una politica di aggiornamento, backup che hai ripristinato almeno una volta e qualcosa che ti dica che la macchina è viva. Su Linux, accesso amministrativo sicuro di solito significa SSH con chiavi; su Windows, significa proteggere RDP o un altro percorso amministrativo.
- Tre cose che un VPS Linux da 1 o 2 GB non dovrebbe aggiungere di default: un pannello di controllo, un antivirus e il filtro antispam e antivirus incluso in uno stack di posta. I loro requisiti di memoria documentati possono consumare gran parte o tutta una macchina piccola prima che parta il tuo vero carico di lavoro.
- Seguono dieci casi d'uso del VPS, ciascuno con i programmi che fanno il lavoro e l'unico vincolo che decide se ci sta sulla macchina che hai acquistato.
- Ogni sezione qui è la mappa. Le guide collegate offrono l'approfondimento.
Ciò di cui ha bisogno ogni VPS, qualunque sia il motivo dell'acquisto
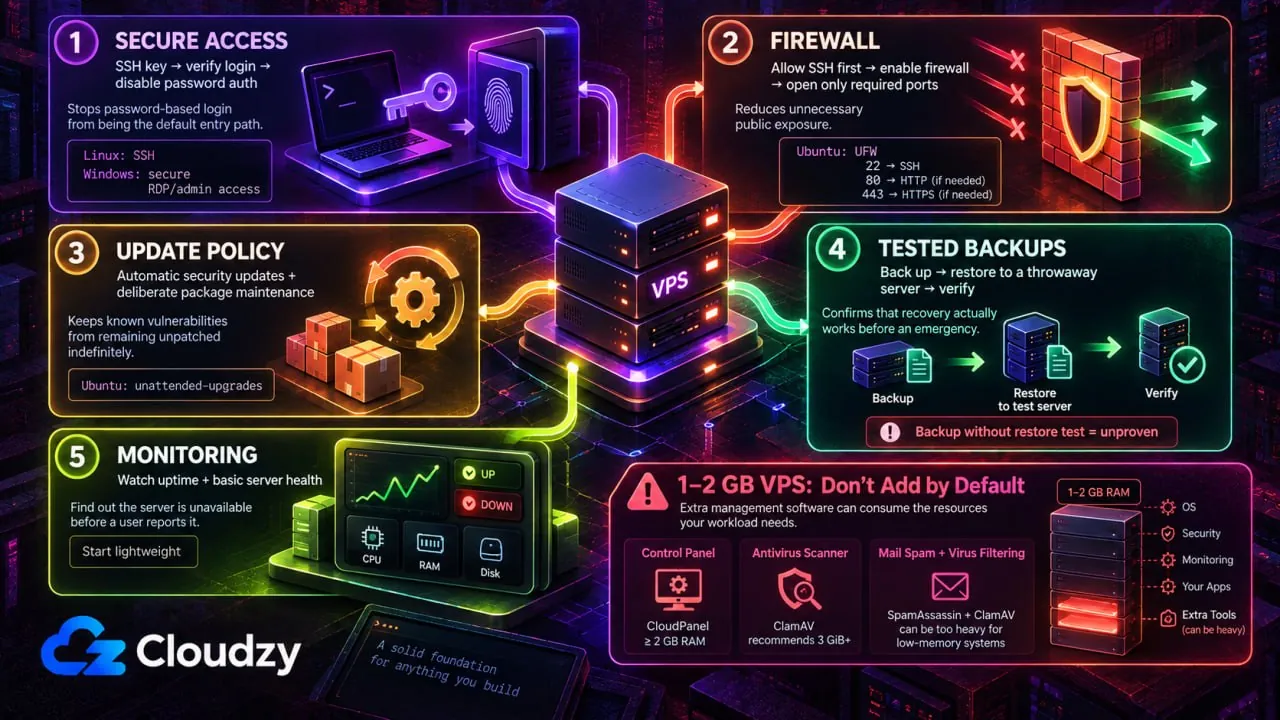
La prima cosa da installare su un nuovo VPS non ha nulla a che fare con il motivo per cui è stato acquistato. Cinque elementi vengono prima, gli stessi cinque sia che la macchina finisca per gestire un negozio online sia un server di gioco.
Su Linux, inizia con SSH basato su chiavi. Genera una coppia di chiavi, metti la chiave pubblica sul server, verifica in una seconda sessione che l'accesso con chiave funzioni, poi disattiva l'autenticazione con password, perché una porta con autenticazione a password su un IP pubblico è una calamita per i tentativi di accesso.
Poi il firewall, e verifica che sia in funzione invece di darlo per scontato. Ubuntu include UFW come strumento firewall predefinito, e la documentazione della community di Ubuntu afferma che UFW è disattivato di default. Preinstallato non significa attivo. Se sei connesso via SSH, consenti prima la tua vera porta SSH, poi attiva UFW e apri solo le porte aggiuntive di cui ha bisogno il carico di lavoro. Con la configurazione predefinita, quella prima regola è sudo ufw allow 22.
Se entra in gioco anche un firewall per applicazioni web, parti dalle categorie. Le opzioni firewall gratuite per un VPS Linux si dividono in quattro categorie facili da confondere.
La politica di aggiornamento viene terza, e l'impostazione predefinita dipende dalla distribuzione. La guida agli aggiornamenti automatici di Ubuntu Server afferma che il pacchetto è installato di default e applica automaticamente gli aggiornamenti di sicurezza. Quel pacchetto è unattended-upgrades.
Debian non fa una promessa del genere. Il wiki di Debian avverte che un sistema «potrebbe non aver installato affatto il pacchetto, oppure averlo installato ma disattivato del tutto». Per verificare se è attivo e configurarlo, esegui sudo dpkg-reconfigure unattended-upgrades.
I backup vengono quarti, e la regola è un ripristino. Un backup che nessuno ha mai ripristinato è un'ipotesi. Ripristinane uno su un server usa e getta, guardalo avviarsi, e solo allora è un backup.
Quinto è un percorso di monitoraggio, qualcosa che ti dica che il server è giù prima che lo faccia un utente. Basta un leggero controllo di uptime. Non esiste una formula affidabile che converta il numero di monitor in memoria, quindi parti da 1 vCPU e 1 GB e osserva.
Oltre a questi cinque, l'hardening è un progetto a sé, non un passaggio. Due guide lo coprono già:
Ora la metà più difficile: cosa non aggiungere di default su un VPS Linux da 1 o 2 GB. CloudPanel richiede almeno 2 GB di RAM prima ancora che i tuoi siti usino qualcosa. La documentazione di ClamAV consiglia 3 GiB o più. E le indicazioni di Virtualmin per sistemi con poca memoria raccomandano di disattivare del tutto SpamAssassin e ClamAV quando la memoria è scarsa.
Sono requisiti e raccomandazioni dei produttori, non preferenze. Rendono tutti e tre delle cattive scelte predefinite su una macchina piccola, a meno che quel software non faccia parte del carico di lavoro per cui hai davvero acquistato il VPS.
Cosa esegue ogni caso d'uso
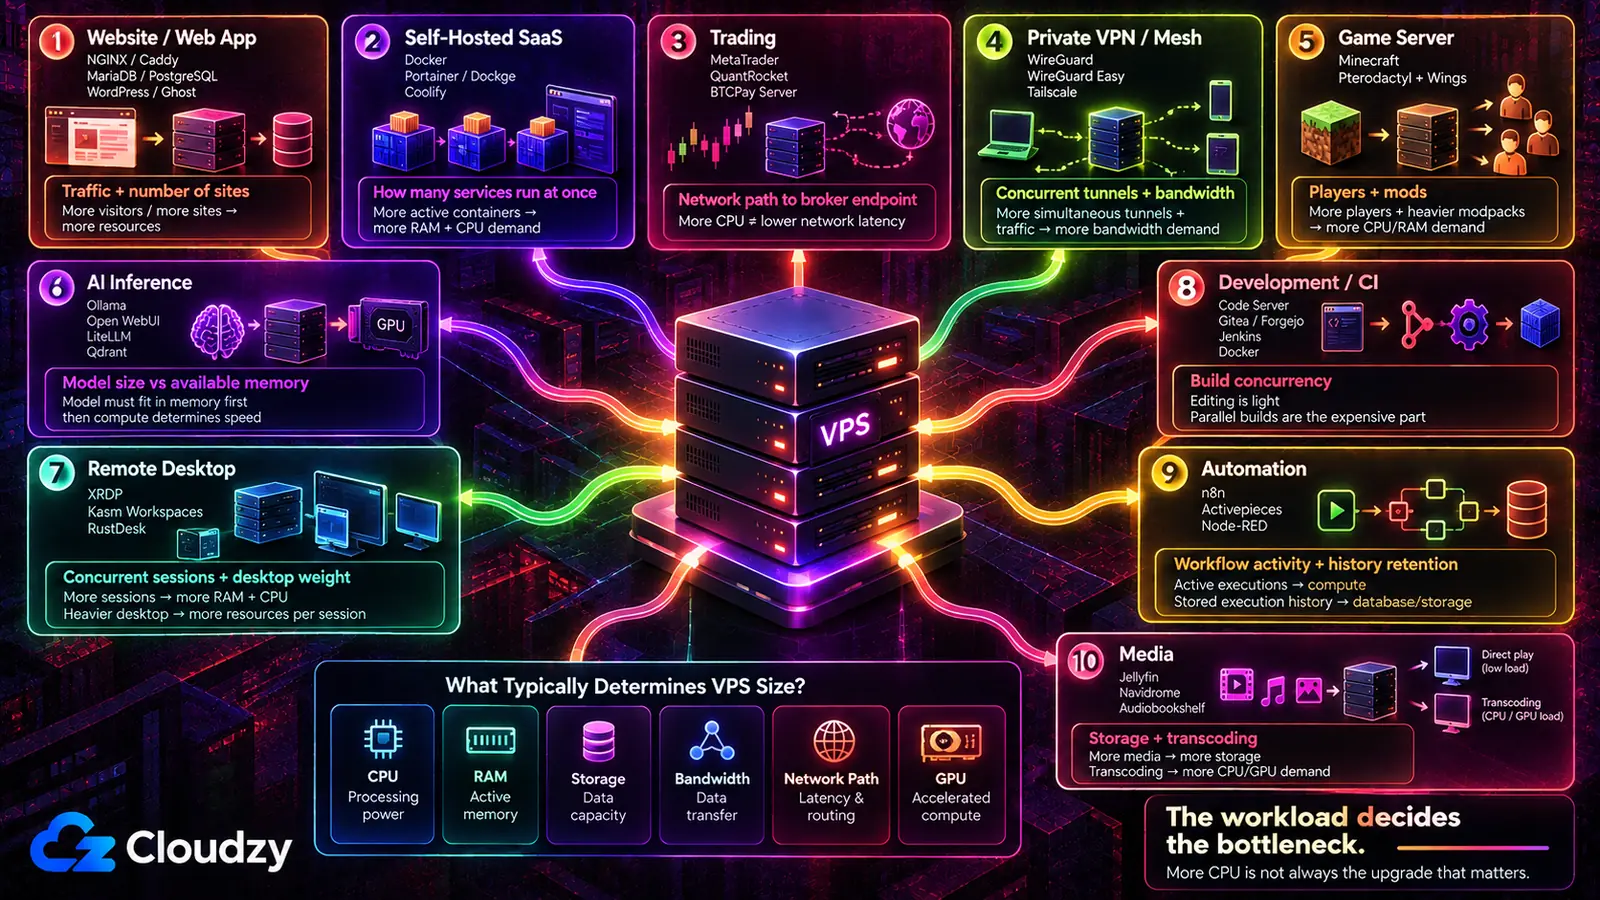
Ciò che cambia tra queste dieci situazioni non è tanto la dimensione della macchina quanto quali due o tre programmi devono esistere prima che conti qualsiasi altra cosa, e quale vincolo di solito decide quanto deve essere grande quella macchina.
| Caso d'uso | I programmi che fanno il lavoro | Cosa decide la tua configurazione |
|---|---|---|
| Sito o app web | NGINX o Caddy, MariaDB o PostgreSQL, WordPress o Ghost | Il traffico e quanti siti condividono il server |
| Alternative self-hosted a SaaS | Docker, Portainer o Dockge, Coolify | Quanti servizi girano contemporaneamente |
| Trading | MetaTrader 4 o 5, QuantRocket, BTCPay Server | Il percorso di rete verso l'endpoint del tuo broker |
| VPN privata o mesh | WireGuard, WireGuard Easy, Tailscale | Tunnel simultanei e larghezza di banda |
| Server di gioco | Minecraft (Paper, Forge, Quilt), Pterodactyl Panel e Wings | Numero di giocatori e numero di mod |
| Modelli di IA e inferenza | Ollama, Open WebUI, LiteLLM, Qdrant | Dimensione del modello rispetto alla memoria disponibile |
| Desktop remoto | IceWM over XRDP, Kasm Workspaces, RustDesk | Sessioni simultanee e peso del desktop |
| Sviluppo e CI | Code Server, Gitea o Forgejo, Jenkins, Docker | La concorrenza delle build, non l'editing |
| Automazione e bot | n8n, Activepieces, Node-RED | Attività dei workflow e conservazione dello storico |
| Media | Jellyfin, Navidrome, Audiobookshelf | Lo spazio di archiviazione, e se qualcosa viene transcodificato |
La terza colonna è quella da leggere due volte. Più CPU è l'upgrade istintivo, e in diverse di queste righe non è il vincolo che conta.
Ospitare un sito o un'app web
La scelta che dà forma a questo server non è quale web server sia più veloce. È chi gestisce i certificati TLS. Caddy li emette e li rinnova da solo senza strumenti aggiuntivi. NGINX si aspetta un client ACME separato come Certbot e più configurazione manuale, e in cambio occupa meno memoria a riposo. Il confronto Caddy vs NGINX mette i due file di configurazione uno accanto all'altro, se quel compromesso va verificato prima di impegnarti con uno dei due.
Il resto segue l'applicazione, non il contrario. Molte applicazioni dinamiche hanno bisogno di un database, e se sia MariaDB o PostgreSQL di solito lo decide ciò che l'applicazione supporta più che una preferenza. Redis si guadagna il suo posto quando l'applicazione ha davvero bisogno di cache, sessioni, code o di un'altra funzione basata su Redis. E se più di un sito o servizio condividerà il server, un reverse proxy, cioè il processo che sta davanti e instrada ogni richiesta all'applicazione giusta in base al nome host, pone fine alla giocoleria delle porte prima che inizi. Nginx Proxy Manager mette un'interfaccia grafica su questo compito e sta comodamente in 2 GB. La guida di installazione di Nginx Proxy Manager illustra tutti i passaggi.
Un'avvertenza, e porta lontano dal VPS del tutto. Se il lavoro è un solo sito piccolo senza requisiti particolari, l'hosting gestito è una risposta difendibile e un server che amministri tu è lavoro in più senza alcun ritorno. Il VPS si ripaga nel momento in cui il sito ha bisogno di qualcosa che un piano gestito non installerà per te.
Sostituire strumenti SaaS a pagamento con alternative self-hosted
Qui Docker è la decisione che stabilisce l'ordine, e viene prima di qualsiasi applicazione per cui sei venuto. Un runtime per container tiene ogni servizio e le sue dipendenze sigillati nella propria scatola, così la versione di PHP di Nextcloud e le librerie di machine learning di Immich non litigano mai tra loro. Portainer o Dockge danno a quel runtime un'interfaccia web e un posto dove vedere cosa sta girando. Coolify va oltre e trasforma il server in qualcosa di più vicino a una piattaforma di deployment, con build tramite git push e TLS automatico. Scegli il livello di gestione dopo il runtime, non al suo posto.
Consiglio: Installa Docker dal repository ufficiale di Docker invece che da quello della distribuzione. La documentazione di installazione di Docker definisce non ufficiale il pacchetto fornito dalla distribuzione e indica di rimuoverlo prima di installare Docker Engine. Quel pacchetto è
docker.io.
Le applicazioni in sé sono la parte facile, ed è proprio questo il problema. Un thread di r/selfhosted su quali servizi self-hosted le persone mantengono nel lungo periodo lo mostra chiaramente. L'autore del thread elenca una serie di sostituti che ha configurato e poi abbandonato, e nessuno ha fallito nella fase di deployment. I motivi citati riguardavano la rifinitura dell'esperienza utente e la paura di perdere l'accesso. Un VPS risolve in pieno la seconda metà, perché non dipende dalla corrente di casa né dal fatto che una connessione domestica resti attiva. Non fa assolutamente nulla per la prima metà.
Trading: forex, algoritmico e crypto
Questa è l'unica sezione in cui il sistema operativo può cambiare. MetaTrader 4 e MetaTrader 5 sono applicazioni Windows, quindi un server di trading è ancora comunemente un Windows Server a cui si accede via RDP. MetaQuotes supporta anche l'esecuzione di MetaTrader su Linux tramite Wine, quindi Windows è il percorso nativo più semplice e non un requisito rigido. QuantRocket è l'estremità della stessa lista dedicata alla ricerca algoritmica e quantitativa, e BTCPay Server gestisce i pagamenti in crypto. Sono entrambi carichi di lavoro Docker su Linux.
Le specifiche contano meno della mappa. Un trader su r/VPSforTradings che pianificava un bot MT5 su cinque broker ha chiesto quale VPS offra la latenza più bassa verso il data center specifico di ogni broker, ed è proprio la domanda che decide. Gli endpoint dei principali broker si concentrano attorno a una manciata di hub di data center, e ciò che devi misurare è il percorso di rete tra il tuo VPS e l'endpoint del broker. Due server con processori identici su reti diverse o in città diverse possono comportarsi in modo molto diverso per questo lavoro.
Il che rende sbagliato l'upgrade più ovvio. Comprare più core non accorcia il percorso. Scegliere la posizione di un VPS per il forex prima del piano è il punto in cui si gioca questa decisione.

Mantieni il tuo trading online 24/7 con un VPS Forex a bassa latenza.
Ottieni VPS TradingGestire una VPN privata o una rete mesh
Qui esistono due forme e non sono intercambiabili. Un server WireGuard sul VPS offre ai tuoi dispositivi un percorso cifrato verso quel server e verso tutto ciò che instradi attraverso di esso. WireGuard Easy avvolge questa configurazione in un'interfaccia web, così aggiungere un peer non significa più modificare a mano un file di configurazione. Una rete mesh come Tailscale è un'altra cosa: i dispositivi provano a connettersi direttamente tra loro, ma il traffico può passare da un relay tra peer o da un relay DERP quando un percorso diretto non è possibile. Il suo livello di coordinamento distribuisce le informazioni di cui i dispositivi hanno bisogno per trovarsi e connettersi tra loro. OpenVPN AS, Pritunl, ZTNET e WGDashboard coprono lo spazio tra questi due poli.
Un thread di r/selfhosted su questa scelta ha fatto emergere la vera preoccupazione del dipendere da Tailscale. Uno degli utenti ha detto di essere «preoccupato solo che Tailscale peggiori mentre cerca di diventare redditizia». È una preoccupazione sul fornitore, non sul prezzo. Gestire il tunnel da soli toglie quell'azienda dalla catena.
Aggiunge anche lavoro. Un server di coordinamento gestito richiede davvero meno gestione, e per un portatile che raggiunge un solo server, mettere in piedi la tua mesh è più macchinario di quanto serva al problema. WireGuard da solo basta in quel caso.
Ospitare un server di gioco
Il gioco è l'installazione facile e il pannello è la decisione. Solo Minecraft ha diverse varianti di server, e quale usi dipende da cosa vuoi ottenere: Paper per le prestazioni su un normale server survival, Forge o Quilt quando un modpack è lo scopo principale. Farlo girare direttamente sul server funziona bene. Farlo girare sotto Pterodactyl Panel con il suo demone Wings, o sotto PufferPanel, offre limiti di risorse per server, una console web e un modo per dare a un amico i permessi di riavvio senza dargli l'accesso SSH. Nakama è un prodotto completamente diverso, per chi sviluppa un gioco invece di ospitarlo.
Una guida di r/admincraft percorre tutta la strada da un VPS vuoto a un server moddato automatizzato su Pterodactyl, un buon segnale di ciò che offre la via del pannello.
Il costo è un secondo sistema da mantenere aggiornato, e non smette mai di esserlo. Per un singolo server vanilla per sei amici, il pannello è più infrastruttura di quanta ne serva al gioco. Il numero di mod è l'altra variabile da tenere d'occhio. Moddare un server ARK mostra cosa comporta nella pratica. Tutto ciò che è pubblico va anche protetto prima che qualcuno lo trovi, e la guida alla sicurezza dei server Minecraft copre quel passaggio.
Eseguire modelli di IA e inferenza locale
Ollama esegue il modello e Open WebUI è l'interfaccia montata sopra. LiteLLM si guadagna un posto davanti solo quando le chiamate devono essere instradate tra più provider, e Qdrant solo quando il retrieval fa parte del piano.
Senza GPU il limite arriva in fretta. Qualcuno che provava Ollama su un VPS da 8 GB solo CPU si è scontrato con un errore di memoria esaurita: il modello voleva 7,2 GiB e ne erano liberi 3,8 GiB, perché il sistema operativo e Coolify avevano già preso la differenza. I piccoli modelli quantizzati, cioè con pesi memorizzati a precisione ridotta per stare in meno memoria, possono girare su una CPU se il modello e il runtime stanno nella RAM di sistema. Se ci stanno, il compromesso abituale è un'inferenza più lenta; se non ci stanno, il processo può fallire con un errore di memoria esaurita.
La qualità è il secondo limite. Un thread di r/selfhosted sul fatto che valga la pena ospitare Ollama in proprio mostra l'altro lato. Un commentatore ha descritto i modelli aperti che aveva provato come di «qualità inferiore» e ha detto: «non batterai questi giganti da miliardi di dollari». È l'esperienza di un utente, non una regola per ogni modello aperto. L'auto-hosting ti dà il controllo su dati e infrastruttura; che superi un'API ospitata in qualità o costo dipende dal modello, dal carico di lavoro e dall'utilizzo.
Il calcolo dei costi rispetto a un'API ospitata mostra dove cambia la convenienza. Modelli più grandi, maggiore concorrenza o obiettivi di latenza più stretti lo trasformano in una questione di hardware. I piani GPU VPS di Cloudzy sono pensati per questo caso.
Un desktop remoto o una workstation nel cloud
Dietro l'espressione «desktop remoto» si nascondono tre meccanismi diversi, e scegliere in base al nome del prodotto invece che al meccanismo è il modo in cui si finisce con quello sbagliato. Una sessione RDP è un vero desktop in esecuzione sul server a cui accedi. L'immagine one-click IceWM over XRDP di Cloudzy è qui il pacchetto leggero: include IceWM, Terminator, Falkon e un listener xRDP con TLS, mentre Linux Mint ti dà un desktop completo invece di uno minimale.
Kasm Workspaces può fornire su richiesta applicazioni e desktop containerizzati in un browser, ma può anche esporre server RDP, VNC, SSH e KasmVNC esistenti tramite i Server workspace. Neko è ancora diverso: trasmette un unico browser virtuale condiviso via WebRTC a più persone in una stanza, e non è un desktop a cui qualcuno accede.
Se ciò che vuoi è il desktop del server stesso, usa un Kasm Server workspace basato su RDP o VNC invece di un workspace containerizzato. La documentazione di Kasm sull'infrastruttura fissa copre questa configurazione. Le sessioni containerizzate native di Kasm sono ambienti separati, non il desktop dell'host.
Se la macchina che vuoi esiste già e devi solo raggiungerla, RustDesk la raggiunge senza costruire alcun desktop, e Sshwifty ti dà una shell nel browser quando una shell era tutto ciò che ti serviva. Decidi il protocollo prima del nome del prodotto. Connettersi via RDP e trasmettere una sessione del browser non sono la stessa cosa con etichette diverse.
Una macchina per sviluppo, build e CI
Code Server mette VS Code in una scheda del browser puntata sul file system del server, ed è questo che rende utile tenere insieme il resto della macchina: Gitea o Forgejo con i repository che l'editor apre, Jenkins con le pipeline attivate da quei commit, e Docker sotto entrambi. Il pezzo più recente sono gli agenti di programmazione IA che ora girano sulla stessa macchina: Claude Code, Aider, OpenCode e Goose CLI.
Quella configurazione ovvia non è l'unica. Un thread di r/selfhosted sugli ambienti di sviluppo remoti ha visto un utente sostenere il contrario: tenere l'editor installato in locale e puntarlo al VPS tramite un'estensione di sviluppo remoto, così l'interfaccia resta locale e solo i file e l'esecuzione sono remoti. La lamentela dell'autore del thread era che l'host intercettava le scorciatoie da tastiera al posto del browser, un costo reale della versione nel browser.
Entrambe sono legittime. Eseguire Code Server con un agente IA percorre la via del browser dall'inizio alla fine. Lo stack per sviluppatori self-hosted raccoglie tutto ciò che sta attorno all'editor.
Automazione, bot e job pianificati
n8n è il punto di partenza abituale, ed è una scelta predefinita sensata: un builder visuale di workflow in cui i nodi sono servizi e i collegamenti sono dati che si muovono tra loro. Activepieces fa un lavoro simile con una licenza più permissiva. Node-RED affronta lo stesso problema dalla direzione opposta, basato sui flussi e radicato nel collegamento di dispositivi ed eventi più che nell'integrazione tra SaaS. Dagu è uno scheduler per grafi di dipendenze, adatto quando ciò che hai è in realtà un insieme di job cron che devono essere ordinati.
Questi servizi restano in esecuzione tra un job e l'altro. Il loro uso di risorse cresce con l'attività dei workflow, mentre lo storico delle esecuzioni conservato fa crescere soprattutto il database e lo spazio di archiviazione. Questo lo rende il tipo di carico di lavoro che può superare silenziosamente il server più piccolo qualche mese dopo che sembrava andare bene. Il confronto delle alternative self-hosted a Zapier riporta i dettagli sulle licenze e sul dimensionamento.
Servire contenuti multimediali
Lo spazio di archiviazione di solito è il primo vincolo qui, ma la transcodifica può rendere decisiva la capacità di CPU o GPU. Jellyfin per i video, Navidrome per la musica e Audiobookshelf per audiolibri e podcast riuniscono ciascuno uno scanner della libreria, un recuperatore di metadati e un server di streaming in un'unica applicazione che si installa come qualsiasi altro servizio web, e AzuraCast (una stazione radio web) e Immich (foto) seguono lo stesso schema.
Questo rende il VPS la forma sbagliata più spesso che no. Transcodificare al volo costa tempo di processore che un server piccolo non ha a disposizione, e una macchina di casa con dischi capienti di solito è l'host migliore per la libreria stessa, mentre il VPS si guadagna il suo posto per l'accesso remoto e per restare online. Il confronto delle alternative a Plex spiega quale server si adatta a quale client.
Cosa resta a te una volta installato tutto
Ogni programma citato sopra arriva con un compito allegato. Qualcuno lo aggiorna, ne controlla la memoria, ne rinnova il certificato e verifica se il backup si ripristina. Su un VPS autogestito quel qualcuno sei tu, e il carico si somma con ognuna di queste situazioni che finisce sulla stessa macchina.
La metà dell'installazione è quella che vale la pena accorciare. Se il software che scegli è disponibile come app one-click, questo accorcia il passaggio di installazione invece di lasciarti con un server vuoto e una scheda di documentazione aperta. Un VPS Linux di Cloudzy ti dà quel punto di partenza, così la prima ora va a ciò per cui hai acquistato il server. La metà operativa resta comunque tua. Quella parte non si esternalizza.

Costruisci su un VPS Linux con accesso root, NVMe e la potenza di AMD EPYC.
Vedi piani LinuxDomande frequenti
Mi serve un pannello di controllo su un VPS?
Solo quando svolge più di un lavoro per te. Un pannello si guadagna la sua memoria quando gestisce più siti, più utenti non tecnici e posta o DNS che altrimenti configureresti a mano. Sotto quella soglia è uno strato tra te e un servizio che potresti amministrare direttamente, e compete con quel servizio per la RAM. Il confronto dei pannelli di controllo per Linux spiega quanto costa ciascuno in funzionalità e licenze.
Dovrei installare il software con Docker o in modo nativo su un VPS?
Usa i container per stack con più servizi, carichi di lavoro che prevedi di spostare su un altro host o dipendenze che altrimenti andrebbero in conflitto. Installa in modo nativo quando un singolo servizio di lunga durata su un VPS piccolo è più facile da gestire così. Un server da 1 GB con un web server e un database potrebbe non trarre vantaggio da Docker; uno stack più grande con più servizi spesso sì, ma la RAM da sola non lo decide.
Posso eseguire un modello di IA su un VPS senza GPU?
Sì, con piccoli modelli quantizzati. La RAM decide se il modello può caricarsi insieme al sistema operativo e a tutto il resto in esecuzione; le prestazioni della CPU determinano quanto velocemente gira una volta caricato. Modelli più grandi, maggiore concorrenza o obiettivi di latenza più stretti di solito ti spingono verso una GPU con abbastanza VRAM.
Mi serve Windows per un VPS di trading?
Per MetaTrader 4 e MetaTrader 5, Windows è l'opzione nativa più semplice, non un requisito rigido. MetaQuotes supporta anche l'esecuzione di MetaTrader su Linux tramite Wine. Altri carichi di trading, compresi gli strumenti algoritmici in Python e il software di pagamento crypto come BTCPay Server, possono girare direttamente su Linux. È la piattaforma con cui fai trading a decidere il sistema operativo.
Un solo VPS può gestire più di uno di questi casi d'uso?
Sì, e di solito è la memoria a limitare quanti. Alcuni servizi leggeri possono convivere su 4 GB, mentre un server di gioco e un modello di IA possono contendersi rapidamente la RAM. L'altra considerazione è il raggio d'impatto: mettere un servizio esposto al pubblico accanto a qualcosa a cui tieni significa che una compromissione può mettere a rischio entrambi. Separa ciò che è esposto a Internet da ciò che è importante prima di separare qualsiasi altra cosa.
Discussione
Commenti
Accedi per partecipare alla discussione.