
HP ha smesso di vendere nuove licenze HP Anyware il 7 maggio 2026. Ciò che il tuo team sta sostituendo non è davvero un protocollo. È un'architettura in cui non serviva installare nulla su nessun endpoint utente.
Kasm Workspaces restituisce esattamente quella proprietà. Distribuisce desktop e applicazioni Linux containerizzati e può anche fare da intermediario verso desktop Windows esistenti, dentro un browser moderno e senza software client sull'endpoint. Può inoltre passare una GPU NVIDIA alle sessioni in container Linux, e l'ho installato su un VPS con GPU in un pomeriggio.
Non è una scelta automatica per il color grading critico o la verifica CAD, perché Kasm non documenta una modalità 4:4:4 selezionabile paragonabile a quella di HP Anyware. I limiti rilevanti, la linea decisionale e la configurazione GPU sono più sotto.
La versione breve
Kasm Workspaces è un vero sostituto di HP Anyware per i team il cui requisito irrinunciabile è l'assenza di software client: distribuisce ambienti Linux containerizzati e può fare da intermediario verso desktop Windows in un browser, mentre le sue sessioni in container Linux supportano l'accelerazione GPU NVIDIA. Kasm non documenta una modalità 4:4:4 selezionabile paragonabile a HP Anyware, quindi i team che lavorano sul colore dovrebbero validare il carico di lavoro reale e confrontare il percorso lossless di Amazon DCV prima di migrare.
- Le date su cui pianificare: la vendita di nuove licenze HP Anyware è terminata il 7 maggio 2026. I rinnovi annuali restano disponibili fino al 31 ottobre 2027, mentre manutenzione e supporto per i contratti pluriennali esistenti possono proseguire fino al 31 ottobre 2029.
- Ciò che Kasm restituisce è un accesso nativo dal browser senza nulla di installato sull'endpoint, esattamente la proprietà offerta dagli zero client di HP Anyware.
- L'accelerazione GPU funziona, a certe condizioni: hardware NVIDIA compatibile CUDA, il NVIDIA Container Toolkit e una GPU per container per i carichi grafici.
- Il compromesso sullo streaming: il percorso standard di Kasm usa JPEG/WebP nativi del browser, mentre la modalità lossless opzionale è pensata per reti locali ad alta banda.
- Il confine di licenza: la Community Edition è limitata a cinque sessioni simultanee ed esclude l'uso commerciale, quindi i team aziendali dovrebbero mettere a budget Starter o Enterprise fin dal primo giorno.
- La divisione: i flussi di lavoro Linux e a container pensati prima di tutto per il browser si adattano a Kasm, i team che lavorano sul colore dovrebbero confrontare Amazon DCV, e i team fortemente orientati a Windows dovrebbero testare il percorso dei server workspace di Kasm prima di impegnarsi.
Cosa non copre questa guida
Alcuni temi collaterali restano deliberatamente fuori ambito, perché questa resti una guida all'installazione e alla valutazione:
- Il funzionamento interno del protocollo PCoIP, trattato nel confronto tra i protocolli PCoIP e RDP di Cloudzy.
- I dettagli delle licenze enterprise di NICE DCV oltre la distinzione tra AWS e fuori da AWS.
- VMware Horizon e Citrix VDI, che si rivolgono a una scala di deployment e a un acquirente diversi.
- La creazione di workspace Windows in container, che merita una guida a parte.
Cosa finisce con HP Anyware e cosa lascia dietro di sé
Il 7 maggio 2026 è stato l'ultimo giorno in cui HP ha venduto una nuova licenza Anyware. L'avviso di fine vita di HP per Anyware afferma che i rinnovi annuali restano disponibili fino al 31 ottobre 2027, che il supporto per tali rinnovi termina il 31 ottobre 2028 e che manutenzione e supporto per i contratti pluriennali esistenti possono proseguire fino al 31 ottobre 2029. Per Trusted Zero Clients e Desktop Access valgono date diverse, quindi controllate il vostro contratto e la vostra linea di prodotto anziché trattare il 2029 come data di supporto universale.
HP presenta la decisione senza giri di parole:
«Dopo un'attenta riflessione sulle nostre priorità di investimento di portafoglio, abbiamo preso la difficile decisione di dismettere alcune aree delle nostre soluzioni di desktop remoto.» - Annuncio di fine vita di HP Anyware
HP dichiara inoltre che HP Z Remote Graphics Software (RGS) resterà disponibile per determinati casi d'uso su workstation.
L'architettura zero client resta il riferimento utile: gli utenti raggiungono una workstation remota senza mantenere un client software completo su ogni endpoint. Per uno sguardo più ravvicinato al livello di trasporto, la guida di Cloudzy su come PCoIP trasmette un desktop remoto spiega il modello basato sui pixel.
Come Kasm consegna un desktop attraverso il browser
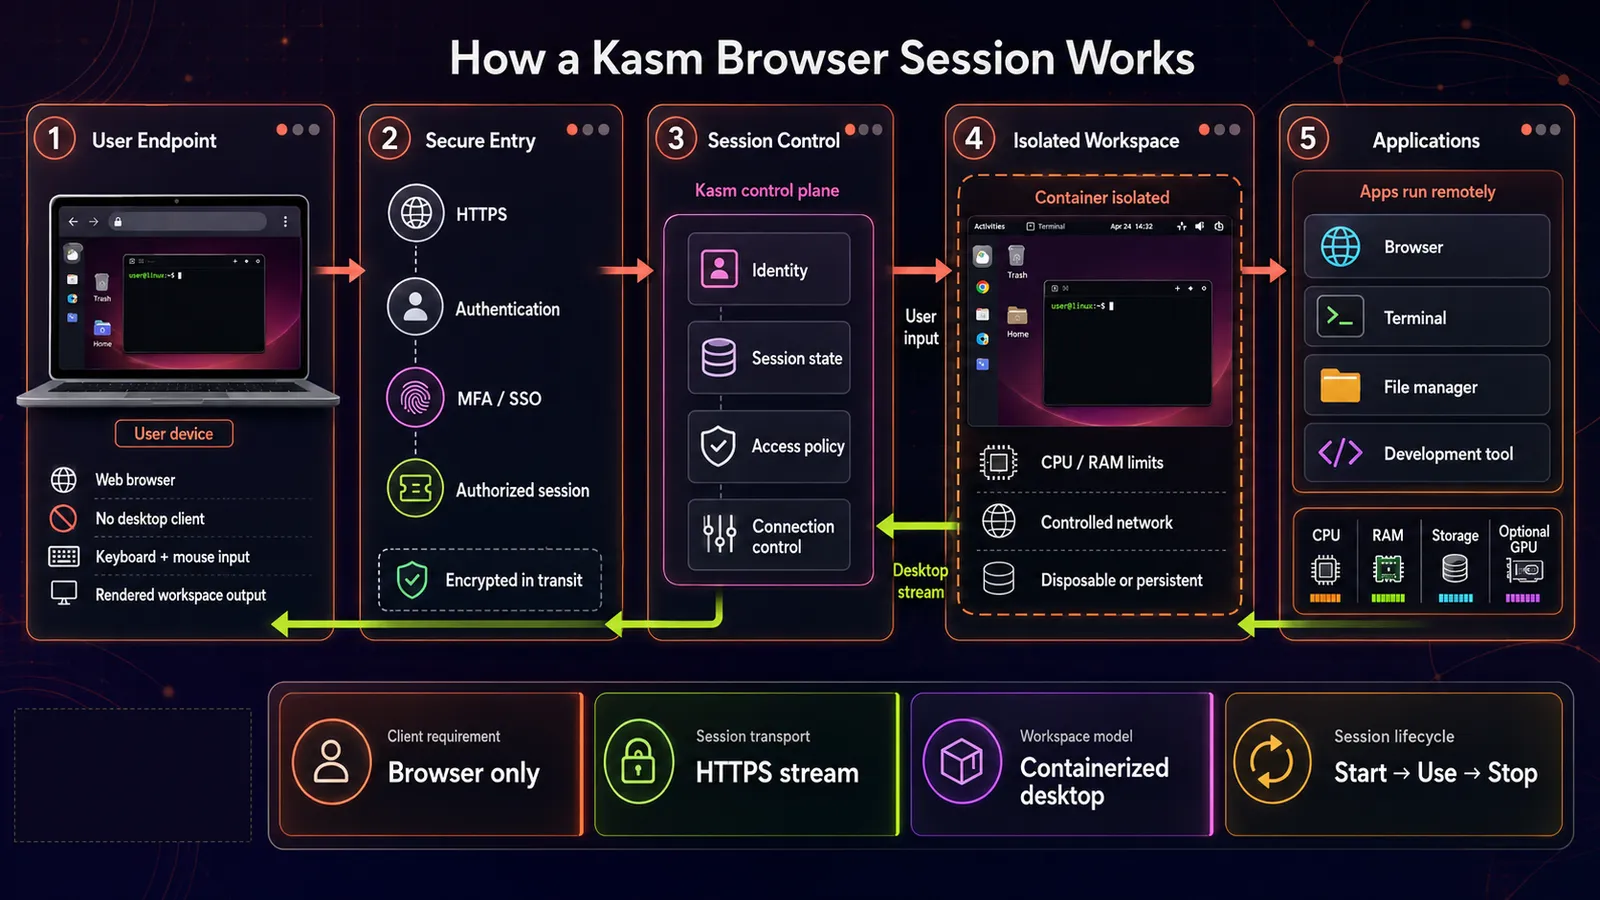
Per un workspace in container, Kasm avvia un container Linux isolato da un'immagine registrata e trasmette il suo desktop o la sua applicazione al browser.
È proprio quel modello a container a far funzionare in modo pulito lo schema del desktop remoto nel browser su VPS con GPU, ed è la parte che più mi interessa, dato che tocca a me tenerlo in piedi. Per i workspace in container ogni sessione è usa e getta, riproducibile e definita da un'immagine. Aggiorni l'immagine e ogni desktop in container che il tuo team aprirà domani userà l'immagine aggiornata. È questa la storia della manutenzione e, su un'installazione da cinquanta postazioni, è l'intera ragione per scegliere questa architettura. La panoramica sui desktop remoti di Kasm descrive l'accesso dal browser senza agent, plugin o software sull'endpoint e spiega che i desktop Windows tradizionali possono essere trasmessi accanto agli ambienti Linux.
L'accelerazione GPU si aggiunge a livello di runtime dei container, non nel protocollo di visualizzazione. L'attuale guida di Kasm all'accelerazione GPU richiede una scheda NVIDIA compatibile CUDA, driver NVIDIA aggiornati e il NVIDIA Container Toolkit su ogni host agent. Per l'accelerazione grafica Kasm assegna una GPU a un container; più GPU per container sono riservate ai carichi non grafici.
Sul filo, il percorso standard di Kasm usa JPEG/WebP nativi del browser, mentre la modalità lossless opzionale usa QOI. Entrambi contano, perché è nell'encoder che Kasm e HP Anyware si dividono.
La piattaforma può essere self-hosted oppure acquistata come servizio ospitato. Tutto ciò che segue presuppone che la gestiate voi.
Dove Kasm resta indietro rispetto a HP Anyware
Vale la pena conoscere quattro limiti prima di provisionare qualsiasi cosa. Nessuno è segreto, sono tutti documentati, e uno di essi chiuderà la valutazione per certi team, mentre gli altri spostano soltanto una voce su un budget, un calendario o un requisito hardware.
Kasm non documenta una modalità 4:4:4
PCoIP Ultra può usare YUV 4:4:4 per l'intero dettaglio di crominanza, ma la disponibilità dipende da host, client, GPU e modalità di ottimizzazione scelta. La guida di HP alla pianificazione delle sessioni PCoIP Ultra segnala che le policy PCoIP possono configurare NVENC in YUV 4:4:4 oppure YUV 4:2:0 a seconda della configurazione. Il percorso standard nativo del browser di Kasm usa JPEG/WebP, mentre la modalità QOI lossless opzionale è pensata per reti locali ad alta banda. Kasm non documenta una modalità 4:4:4 selezionabile direttamente paragonabile a HP Anyware.
L'attuale guida di Kasm alla codifica lossless afferma che 1920x1080 a 60 fps con movimento moderato consumerà probabilmente un intero collegamento gigabit e che molte CPU x86_64 quad-core successive al 2014 reggono circa 1000 Mbps di decodifica. Ciò rende la modalità praticabile soprattutto su LAN; non sostituisce un test di fedeltà cromatica su una connessione domestica.
Richiede un test sul carico reale: color grading critico, prove di stampa e verifica CAD, dove il pixel è il prodotto finale. Se una fedeltà cromatica verificabile è contrattuale, considerate l'assenza di una modalità 4:4:4 documentata come un blocco finché i test non dimostrano il contrario.
La condivisione GPU multi-tenant richiede MIG
Le attuali indicazioni di Kasm sulle GPU esplicitano l'avvertenza di sicurezza:
«La sicurezza dell'accelerazione GPU in container multi-tenant non è ben consolidata.» - Documentazione GPU di Kasm Workspaces
La stessa pagina invita a usare la funzione con cautela e piena consapevolezza delle implicazioni di sicurezza, e indica NVIDIA MIG, supportato da Kasm Workspaces 1.19.0, come l'unico modo sicuro di condividere una GPU tra più utenti. Kasm può anche sovrassegnare una scheda forzando il numero di GPU dichiarato da un agent, così che più container la condividano, ma è una modifica di scheduling e non un confine di isolamento.
Esclude: i deployment con GPU condivisa in cui i tenant non si fidano l'uno dell'altro e l'hardware compatibile MIG non è un'opzione, oppure in cui un regolatore vi chiederà di giustificare il confine di isolamento.
La Community Edition si ferma a cinque sessioni simultanee
L'attuale matrice delle edizioni di Kasm elenca la Community Edition come gratuita, limitata a cinque sessioni simultanee e priva di diritti d'uso commerciale. Starter è indicata a 10 $ per utente nominale o 20 $ per sessione simultanea, mentre il prezzo Enterprise è su preventivo. Controllate i valori aggiornati nella matrice prima di costruirci sopra un budget.
Il tetto di sessioni non è l'unico confine. Un team aziendale di cinque persone ha comunque bisogno di un livello commerciale, anche se non supera mai cinque sessioni simultanee. Kasm posiziona Starter per i deployment self-hosted sotto i 25 utenti o sessioni ed Enterprise sopra quella soglia.
Per le aziende, questo porta una licenza a pagamento nel budget fin dal primo giorno.
Windows usa un server workspace, non un container
Kasm può erogare desktop e applicazioni Windows tramite server statici, server con scalabilità automatica, RDS o Azure Virtual Desktop. La panoramica di Kasm sul supporto di Windows li tratta come server workspace, non come container Windows usa e getta. Se la vostra workstation remota esiste perché tre persone hanno bisogno di un'applicazione di ingegneria disponibile solo su Windows, prototipate esattamente quel percorso prima di toccare il lavoro sui container GPU Linux qui sotto. È il ramo che più probabilmente cambierà l'architettura, quindi provatelo finché tirarsi indietro costa ancora poco.
Implicazione: i team fortemente orientati a Windows dovrebbero prototipare per primo il percorso dei server workspace.
La mia lettura di questi quattro punti: il tetto di concorrenza e il percorso Windows sono voci di licenza e di calendario attorno a cui si può pianificare. La condivisione GPU multi-tenant ha ora una risposta documentata in MIG, quindi diventa una questione di hardware e di versione. La fedeltà cromatica è il limite davvero architetturale e non si sposterà senza un diverso modello di erogazione o prove dai vostri test.
Kasm, NICE DCV e HP Anyware a confronto diretto
AWS ha rinominato NICE DCV in Amazon DCV. La panoramica su funzionalità e prezzi di Amazon DCV documenta il suo client HTML5, la compressione di qualità lossless, la condivisione GPU su Linux e la regola per cui l'uso su EC2 non comporta costi aggiuntivi per il server DCV mentre gli altri deployment richiedono una licenza. Ecco come si collocano i tre sugli assi che decidono una migrazione.
| Asse | Spazi di lavoro Kasm | NICE DCV | HP Anyware |
|---|---|---|---|
| Installazione del client richiesta | Nessuna sull'endpoint | Client nativo o client HTML5 nel browser | Zero client / thin client |
| Accesso nativo dal browser | Sì, qualsiasi browser moderno | Sì, client HTML5 | Tramite hardware zero client |
| Accelerazione GPU | NVIDIA tramite il runtime dei container, una GPU per container grafico, MIG per condividere una scheda | Sì, inclusa la condivisione GPU sui server Linux | Sì |
| Fedeltà cromatica | JPEG/WebP standard, lossless reale opzionale, nessuna modalità 4:4:4 documentata | Compressione di qualità lossless quando rete e CPU lo consentono | PCoIP Ultra supporta YUV 4:4:4 su configurazioni compatibili |
| Modello di licenza | Community: 5 sessioni simultanee, uso non commerciale, livelli business a pagamento | Nessun costo su AWS EC2, licenza richiesta altrove | Vendite nuove terminate, rinnovi limitati |
| Self-hosted fuori dal cloud | Sì, del tutto | Sì, con una licenza acquistata | Sì |
| Disponibilità attuale | Disponibile | Disponibile | Nessuna vendita nuova, date di supporto variabili per contratto fino al 2029 |
| Erogazione di Windows | Server workspace statico o con scalabilità automatica, RDS o AVD | Installazione nativa sul server | Agent PCoIP nativo |
La tabella non tiene conto del peso operativo, ed è quella differenza a decidere molte migrazioni. Kasm chiede di ragionare in immagini di container e in un registro di workspace. È comodo se già usate Docker, estraneo altrimenti. Amazon DCV chiede di ragionare in installazioni server e, fuori da EC2, in un server di licenze. Se la vostra decisione dipende anche dal mettere i desktop in pool oppure mantenere una macchina per utente, la distinzione tra VDI in pool e VM autonome è la prossima domanda architetturale.
Quale si adatta al vostro team
Percorrete la decisione in quest'ordine, perché il primo ramo esclude più persone di tutti.
3D critico sul colore, verifica CAD o grading VFX. Confrontate prima Amazon DCV e mettete a budget la licenza floating fuori da EC2. AWS dichiara che su EC2 non c'è alcun costo aggiuntivo per il server DCV e che gli altri deployment richiedono una licenza. Resta la spesa giusta quando l'accuratezza cromatica verificata è il prodotto.
Zero installazioni sul client come requisito irrinunciabile, con carichi di lavoro come ambienti di sviluppo, applicazioni per ufficio e produttività, o strumenti creativi erogati dal browser. Andate su Kasm. È il caso in cui recuperate la semplicità sull'endpoint che vi dava HP Anyware, con l'accelerazione GPU in più. Validate nitidezza del testo, fluidità e latenza dell'input con utenti reali prima di allargare il pilota.
Una licenza HP Anyware Pro esistente e la voglia di seguire la strada di HP. Guardate HP RGS, che HP dice di voler offrire come alternativa per certi clienti HP Anyware. Verificate il supporto attuale delle piattaforme client sulla documentazione HP RGS rispetto al vostro parco reale prima di impegnarvi, soprattutto se la flotta è mista.
Restare fermi per tutta la finestra di rinnovo. È una scelta legittima, non una tattica dilatoria. Le date di rinnovo e supporto qui sopra vi danno una finestra d'acquisto delimitata e una coda di supporto più lunga. Se il team è a metà di un progetto, comprare stabilità mentre prototipate per bene è difendibile. Pianificate il prototipo sulla data di supporto effettiva del vostro contratto, non sulla data più ampia dell'avviso di HP.
I servizi gestiti come Splashtop e Parsec sono la quinta opzione e qui sono esclusi di proposito: ciascuno richiede software client o un broker cloud, esattamente la proprietà da cui questa migrazione cerca di fuggire.
Installare Kasm con accelerazione GPU su un VPS
Seguite uno dei due percorsi. L'immagine Kasm Workspaces in un clic di Cloudzy indica attualmente Kasm 1.17 su Ubuntu Server 24.04 LTS; se la scegliete, saltate la sezione «Installare Kasm Workspaces» più sotto. Su un VPS con GPU Cloudzy appena creato, usate la sua immagine Ubuntu/CUDA e seguite il percorso di installazione manuale di Kasm 1.19 qui sotto. In entrambi i casi, verificate la versione di Kasm installata e lo stack NVIDIA prima di abilitare le sessioni GPU.
Prerequisiti
La GPU, le versioni software dell'host e lo spazio di archiviazione disponibile sono i vincoli principali. Il resto è un normale host Linux supportato, con spazio per i servizi Kasm e per ogni sessione.
- Una GPU NVIDIA compatibile CUDA sull'host che svolgerà il ruolo di agent di Kasm.
- Ubuntu 24.04 LTS, che è il target documentato principale di Kasm per il percorso GPU.
- Accesso root o sudo.
- La pagina dei requisiti di sistema di Kasm 1.19 indica 2 core di CPU, 4 GB di RAM e 75 GB di spazio SSD per la piattaforma, oltre alle risorse assegnate a ogni sessione; l'allocazione predefinita di un workspace è di 2.768 MB e 2 core.
- Un browser moderno. È tutto il requisito lato client.
Installare Kasm Workspaces
Kasm pubblica un pacchetto di installazione versionato con la relativa checksum. La guida all'installazione su server singolo di Kasm 1.19 usa questa sequenza standard di installazione online:
cd /tmp

curl --fail-early -fO https://kasm-static-content.s3.amazonaws.com/kasm_release_1.19.0-latest.tar.gz -fO https://kasm-static-content.s3.amazonaws.com/kasm_release_1.19.0-latest.tar.gz.sha256sum

sha256sum --check kasm_release_1.19.0-latest.tar.gz.sha256sum

tar -xf kasm_release_1.19.0-latest.tar.gz

sudo bash kasm_release/install.sh
L'installer stampa alla fine le credenziali di amministratore e utente. Salvatele, poi aprite l'applicazione web sulla porta 443.
Installare il driver NVIDIA e confermare la scheda
Eseguite nvidia-smi prima di installare qualsiasi cosa. Le immagini dei VPS con GPU di Cloudzy includono già i driver NVIDIA e CUDA. Se il comando riporta la scheda, tenete il driver esistente e saltate il blocco di installazione qui sotto. Kasm avverte che mescolare i metodi di installazione dei driver può impedire l'avvio dell'host, quindi usate questo blocco solo su un host Ubuntu 24.04 pulito e senza un driver NVIDIA funzionante.
nvidia-smi

sudo apt update

sudo apt install -y software-properties-common ubuntu-drivers-common

sudo add-apt-repository ppa:graphics-drivers/ppa -y

sudo apt update

sudo ubuntu-drivers install

sudo reboot

nvidia-smi
Per le immagini dei workspace IA di Kasm, la sua guida GPU indica 560.28.03 come minimo. Quel numero segue il formato della versione driver di NVIDIA, quindi confrontatelo con il campo Driver Version di nvidia-smi e non con il campo CUDA Version separato.
Consiglio da professionista: confermate nvidia-smi sull'host prima di toccare qualunque impostazione GPU di Kasm. L'allineamento tra driver e container toolkit è il prerequisito dei workspace con GPU, e confermare la scheda prima a livello di host elimina un'intera classe di ambiguità più avanti.
Installare il NVIDIA Container Toolkit
Il NVIDIA Container Toolkit è distinto da CUDA. Il blocco condizionale qui sotto lo installa solo quando nvidia-ctk è assente, poi configura e riavvia Docker:
if ! command -v nvidia-ctk >/dev/null 2>&1; then

curl -fsSL https://nvidia.github.io/libnvidia-container/gpgkey | sudo gpg --dearmor -o /usr/share/keyrings/nvidia-container-toolkit-keyring.gpg

curl -s -L https://nvidia.github.io/libnvidia-container/stable/deb/nvidia-container-toolkit.list | sed 's#deb https://#deb [signed-by=/usr/share/keyrings/nvidia-container-toolkit-keyring.gpg] https://#g' | sudo tee /etc/apt/sources.list.d/nvidia-container-toolkit.list

sudo apt update && sudo apt install -y nvidia-container-toolkit

fi

sudo nvidia-ctk runtime configure --runtime=docker && sudo systemctl restart docker
Verificate che il runtime raggiunga davvero la GPU dall'interno di un container:
sudo docker run --rm --gpus all ubuntu:24.04 nvidia-smiDovreste vedere le stesse informazioni su GPU e driver dall'interno del container. Se questo comando fallisce, fermatevi: nessuna impostazione di workspace in Kasm sistemerà un runtime dei container che non vede la scheda.
Abilitare la GPU su un workspace e verificarla
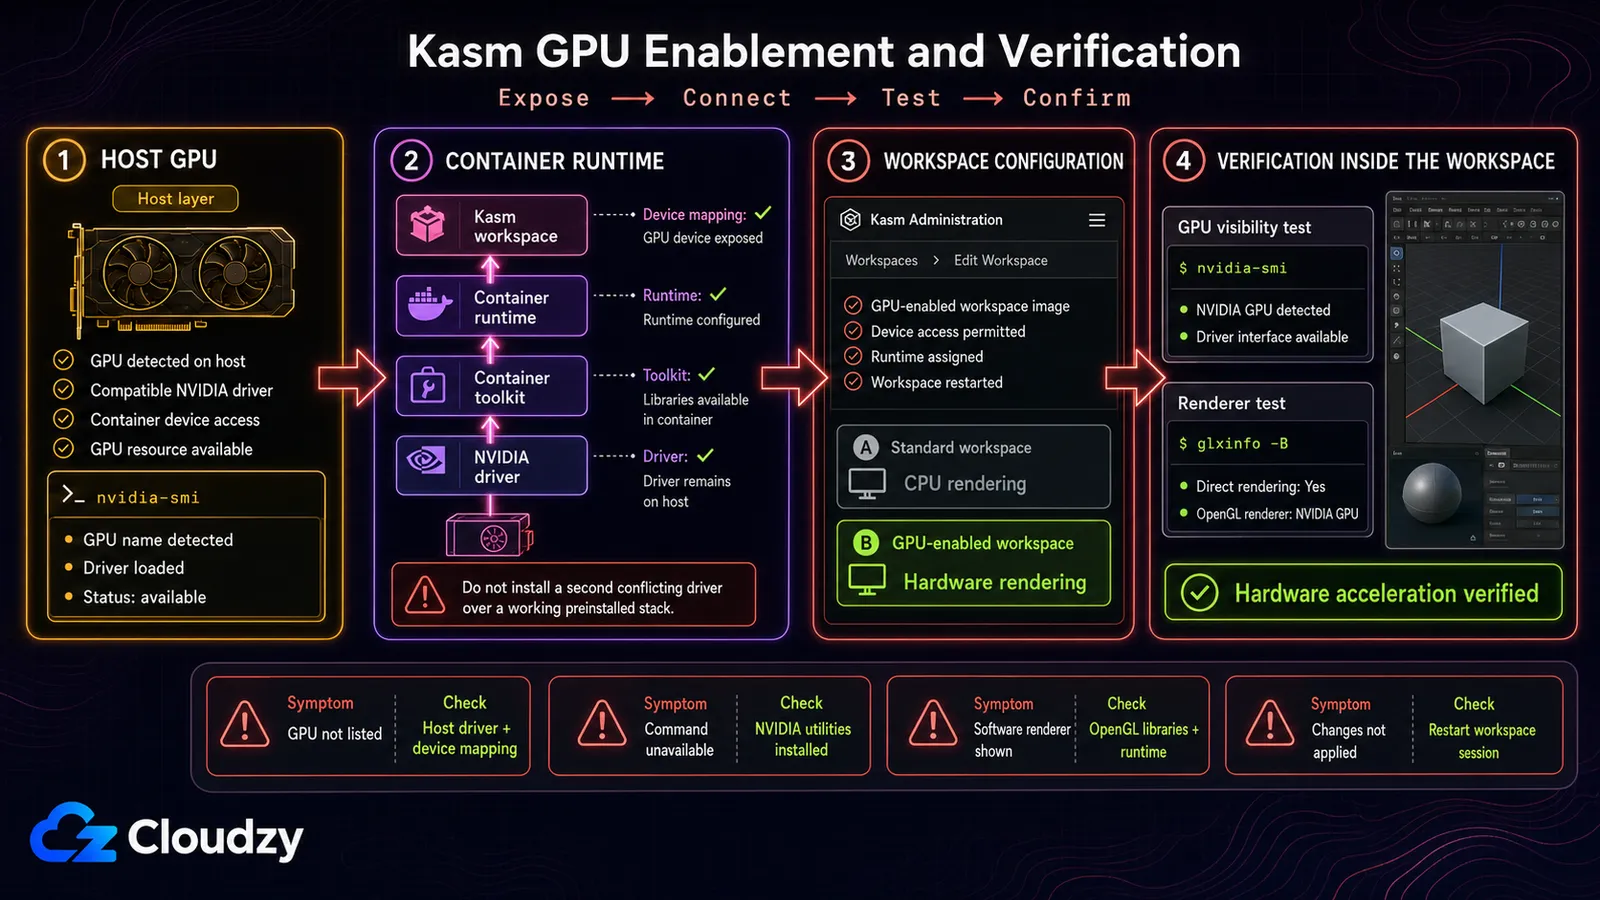
Nella console di amministrazione, scegliete un'immagine desktop che supporti lo stack grafico richiesto, impostate GPU Count su 1 e verificate che l'agent riporti la GPU. Per l'accelerazione grafica Kasm assegna una GPU al container; più GPU per container servono ai carichi non grafici.
Un conteggio di GPU dimostra soltanto l'assegnazione del dispositivo. In un'immagine desktop compatibile che includa VirtualGL e glxinfo, verificate sia l'accesso dal container sia il renderer OpenGL:
nvidia-smi

vglrun -d "${KASM_EGL_CARD}" glxinfo -B | grep -i "OpenGL renderer"
Il primo comando conferma che il container vede la scheda. Il secondo dovrebbe indicare la GPU NVIDIA come renderer OpenGL.
Se il renderer riporta un rasterizzatore software come llvmpipe, se KASM_EGL_CARD non è impostata, oppure se la sessione si apre su schermo nero, ricontrollate compatibilità dell'immagine, driver dell'host, runtime dei container, rilevamento GPU da parte dell'agent e conteggio GPU del workspace. Un esito positivo di nvidia-smi non basta a dimostrare che VirtualGL stia renderizzando sulla GPU.
Consiglio da professionista: affrontate i controlli a strati: nvidia-smi sull'host, nvidia-smi dentro un semplice container Docker con --gpus all, il rilevamento GPU dell'agent in Kasm, poi vglrun glxinfo dentro il workspace. Il primo strato che fallisce è quello da sistemare.
È il passthrough GPU a decidere dove gira tutto questo. Un VPS standard con sola CPU non espone alcuna scheda CUDA fisica, quindi partite da un'istanza con GPU. I piani VPS con GPU di Cloudzy usano passthrough dedicato e immagini Ubuntu pronte per CUDA; disponibilità e fasce di VRAM possono cambiare, perciò dimensionate dalla pagina dei piani aggiornata anziché fissare ipotesi da 24 GB o 48 GB. L'immagine Kasm in un clic e il piano GPU sono percorsi di deployment distinti, quindi confermate immagine scelta, versione di Kasm, driver e toolkit prima di avviare le sessioni.
Una volta superati i controlli GPU a strati, la parte difficile è alle spalle. Da lì in poi il lavoro consiste nel manutenere immagini di workspace e un registro, anziché applicare patch a una flotta di desktop singoli. È uno scambio che accetterei in qualunque team abbia guidato.
Conclusione: Kasm sostituisce il flusso di lavoro browser-first
Kasm calza meglio quando il requisito è l'accesso solo da browser a desktop o applicazioni Linux usa e getta, con accelerazione GPU opzionale. Non è un sostituto immediato per ogni installazione di HP Anyware: Windows passa da un percorso di server workspace, l'uso commerciale richiede un livello a pagamento, la condivisione GPU multi-tenant richiede hardware compatibile MIG, e i team che lavorano sul colore dovrebbero validare la fedeltà o confrontare Amazon DCV.
Costruite il pilota partendo dal carico di lavoro più difficile. Testate l'applicazione disponibile solo su Windows, la viewport sensibile al colore o il confine di sicurezza della GPU condivisa prima di migrare gli utenti più semplici. Se supera la prova, la distribuzione via browser di Kasm e la manutenzione basata su immagini possono eliminare buona parte del carico sugli endpoint che rendeva attraenti gli zero client.
Domande frequenti
A cosa serve Kasm Workspaces?
Kasm Workspaces è una piattaforma di workspace erogati via browser. Esegue desktop e applicazioni Linux containerizzati e può fare da intermediario verso server Windows, Linux e macOS esistenti tramite i server workspace. Le sessioni in container possono essere scartate e ricreate da un'immagine, mentre i server workspace mantengono il ciclo di vita dell'host sottostante.
Kasm Workspaces supporta l'accelerazione GPU?
Sì. Kasm supporta l'accelerazione GPU NVIDIA tramite il NVIDIA Container Toolkit. Per l'accelerazione grafica a un container viene assegnata una GPU; i carichi di calcolo non grafici possono usarne più di una. L'host ha bisogno di un driver NVIDIA compatibile, del runtime dei container, del rilevamento GPU da parte dell'agent e di un workspace configurato con un conteggio di GPU.
Kasm Workspaces è gratuito?
La Community Edition è gratuita per uso individuale, no profit e non commerciale ed è limitata a cinque sessioni simultanee. I team commerciali dovrebbero usare Starter o Enterprise; Kasm indica al momento Starter a 10 $ per utente nominale o 20 $ per sessione simultanea, per deployment self-hosted sotto i 25 utenti o sessioni.
Kasm Workspaces può eseguire Windows?
Sì. Kasm può trasmettere desktop e applicazioni Windows tramite server workspace statici o con scalabilità automatica, RDS e Azure Virtual Desktop. È un'architettura diversa dai container Linux usa e getta di Kasm, quindi i team il cui requisito centrale è un software disponibile solo su Windows dovrebbero prototipare esattamente quel percorso prima di impegnarsi.
Per una workstation remota è meglio Kasm o NICE DCV?
Dipende da quale sia il requisito irrinunciabile: accesso solo da browser oppure fedeltà di visualizzazione verificata. Amazon DCV è il primo confronto più solido per il lavoro in cui il colore è critico, perché documenta una compressione di qualità lossless quando le condizioni di rete e di processore lo consentono. Kasm calza meglio quando la priorità è l'accesso da browser senza software sull'endpoint e workspace Linux definiti da immagini.

Discussione
Commenti
Accedi per partecipare alla discussione.