
프록시 상품 목록에 “SOCKS5 레지덴셜 프록시”라고 적혀 있습니다. 이 라벨은 SOCKS5 프록시와 레지덴셜 프록시 비교의 양쪽을 한데 묶어 놓았을 뿐, 어느 단어에 돈을 내는 것인지는 알려 주지 않습니다. 두 단어를 한 제품의 등급처럼 받아들이면, 임대한 VPS 위의 SOCKS5 서버를 사 놓고도 스크래핑 스크립트가 여전히 차단 대상으로 표시되는 일을 겪을 수 있습니다.
같은 문제에 VPN도 해법으로 제시되는데, VPN은 또 다른 것을 바꿉니다. 세 용어는 서로 다른 계층에 있습니다. 릴레이 프로토콜, 출구 주소 뒤에 있는 네트워크, 그리고 터널의 범위입니다.
요약
- SOCKS5(RFC 1928)는 자체 암호화가 없으며, 대부분의 배포 환경에서 쓰는 무인증 방식과 사용자 이름/비밀번호 방식도 암호화를 더하지 않습니다.
- 출구 IP는 그 IP가 나오는 네트워크의 종류에 따라 레지덴셜, 데이터센터, 모바일로 분류됩니다. 즉 일반 소비자용 ISP, 호스팅 업체, 이동통신사 중 하나입니다.
- 웹사이트가 보는 것은 출구 IP이지, 거기에 도달한 프로토콜이 아닙니다. 임대한 VPS 위의 SOCKS5 서버는 데이터센터 주소로 나가므로 데이터센터 트래픽으로 분류됩니다.
- VPN은 트래픽 경로를 바꿀 뿐, 출구 네트워크의 근본적인 종류를 바꾸지 않습니다. 데이터센터 네트워크에 있는 VPN 서버는 여전히 데이터센터 IP로 나가며, IP 인텔리전스가 그 주소를 알려진 VPN 엔드포인트로 표시할 수도 있습니다.
서로 다른 세 질문에 답하는 세 가지 라벨
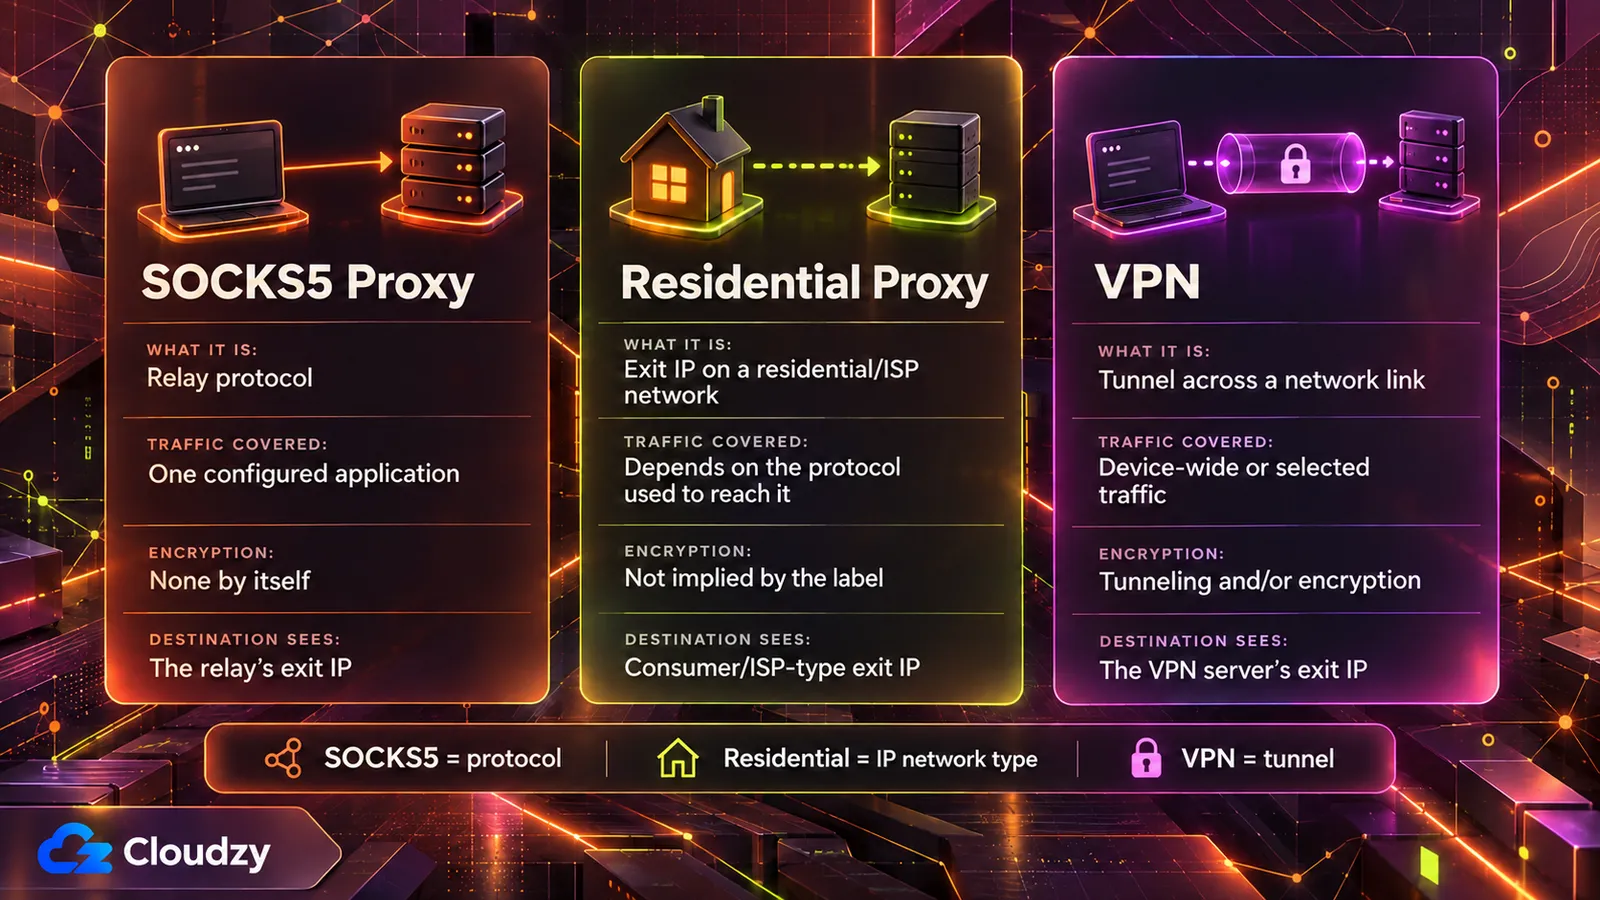
SOCKS5는 프로토콜의 일종으로, RFC 1928 문서로 1996년 3월에 공개되었으며, 하나의 애플리케이션 트래픽을 서버를 통해 중계합니다. 이 프로토콜이 정의하는 것은 그 연결을 어떻게 협상하느냐이지, 출구 주소를 누가 소유하느냐가 아닙니다. 레지덴셜, 데이터센터, 모바일은 출구 주소가 등록된 네트워크를 가리킵니다. VPN은 네트워크 링크를 가로질러 터널링이나 암호화, 또는 둘 다를 수행합니다.
| 속성 | SOCKS5 프록시 | 레지덴셜 프록시 | VPN |
|---|---|---|---|
| 용어가 설명하는 것 | 릴레이 프로토콜 | 출구 IP가 등록된 네트워크 | 네트워크 링크를 가로지르는 터널 |
| 적용되는 트래픽 | 사용하도록 설정한 애플리케이션 | 접속에 쓰는 프로토콜에 따라 다름 | 설정된 네트워크 링크 |
| 암호화 | 자체 암호화 없음, 인증 방식에 좌우됨 | 라벨의 속성이 아님 | 터널링 및/또는 암호화(CNSSI 4009) |
| 목적지가 보는 것 | 릴레이의 출구 IP | 소비자용 또는 ISP 네트워크의 출구 IP | VPN 서버의 출구 IP |
“SOCKS5 레지덴셜 프록시”는 별개의 두 가지 선택으로 읽으세요. “SOCKS5”는 클라이언트가 릴레이에 접속할 때 쓰는 프로토콜입니다. “레지덴셜”은 릴레이의 출구 IP가 속한 네트워크입니다. 어느 한쪽은 다른 쪽과 상관없이 바뀔 수 있습니다. SOCKS5 서버는 데이터센터 주소에 있어도 전혀 이상하지 않습니다.
어느 쪽이 어떤 역할을 하는지 알고 있다면, 둘을 함께 구매하는 것은 합리적인 선택입니다.
SOCKS5 프로토콜이 정의하는 것과 빠뜨린 것
SOCKS5는 인증 방식을 협상한 다음 연결을 중계합니다. RFC 1928은 자체 암호화를 정의하지 않습니다. 흔히 쓰는 무인증 방식과 사용자 이름/비밀번호 방식도 암호화를 더하지 않으며, RFC 1929는 비밀번호를 평문으로 보냅니다. RFC 1961의 GSS-API 방식 사용 시 무결성과 선택적 기밀성을 더할 수 있고, 별도의 SSH 터널, VPN, TLS 래퍼로 클라이언트와 프록시 사이의 전송 구간을 보호할 수 있습니다. HTTPS는 애플리케이션 페이로드를 종단 간 보호하지만, SOCKS5 인증 교환 자체는 보호하지 않습니다.
협상 과정은 짧습니다. 클라이언트가 지원하는 인증 방식을 나열하면, 서버가 그중 하나를 고릅니다. RFC 1928에 정의된 방식 코드: 무인증, GSSAPI, 사용자 이름/비밀번호, 그리고 할당된 방식과 사설 방식을 위해 예약된 범위입니다. 이 하위 협상이 끝나면 클라이언트가 연결 요청을 보내고 서버가 트래픽을 중계합니다.
이 명세는 스스로를 애플리케이션 계층과 전송 계층 사이의 “shim-layer”(심 계층)라고 설명하며, 암호 알고리즘은 전혀 정의하지 않습니다. 선택한 방식에 무결성이나 기밀성을 위한 캡슐화가 포함되어 있다면, RFC 1928은 트래픽을 그 캡슐화로 감쌉니다: 요청, 응답, 중계되는 데이터 모두가 대상입니다.
사용자 이름/비밀번호 방식을 규정하는 RFC 1929는 캡슐화를 정의하지 않으며, 그 약점을 직접 밝힙니다:
“요청이 비밀번호를 평문으로 전달하므로, 이 하위 협상은 ‘스니핑’이 가능하고 현실적인 환경에서는 권장되지 않는다.”
이 설계에는 역사가 있습니다. NT Kernel의 SOCKS5 역사 정리 글에 따르면, 1996년 무렵의 SOCKS 서버는 대부분 “일반적으로 신뢰할 수 있다고 여겨지던” 네트워크 안에서 동작했고, 기밀성은 다른 곳에서 제공될 것으로 기대되었습니다. 같은 글은 협상된 보호 수준에 따라 GSSAPI가 무결성과 기밀성을 더할 수 있지만, 이를 지원하는 경우는 훨씬 드물었고 실제 배포 대부분은 여전히 사용자 이름/비밀번호를 쓴다고 설명합니다.
그렇다고 프록시를 통해 HTTPS를 읽을 수 있게 되는 것은 아닙니다. TLS 1.3은 도청을 막도록 설계되었으며, 클라이언트와 서버 사이의 변조와 메시지 위조도 막습니다. SOCKS5 릴레이는 그 암호화된 바이트를 전달할 뿐입니다.
IP 주소가 레지덴셜, 데이터센터, 모바일로 나뉘는 기준
출구 IP가 레지덴셜, 데이터센터, 모바일 중 무엇인지는 그 IP를 보유한 네트워크에 따라 정해집니다. 사기 탐지 기업 Fraudlogix는 데이터센터 IP를 데이터센터, 호스팅 시설, 클라우드 제공업체에 있는 IP로 봅니다. 출처: Fraudlogix 데이터센터 IP 용어집. 봇 관리 솔루션을 판매하는 Peakhour의 레지덴셜 출구 정의: 소비자용 또는 ISP 연결. 모바일은 따로 분류합니다. 이동통신사는 CGNAT(캐리어급 NAT)를 포함해 서로 다른 주소 공유 모델을 쓰기 때문입니다.
네트워크 관점에서 보면, 출구 IP는 어떤 프록시 프로토콜이 관여하기 전부터 이미 라우팅과 등록 정보라는 맥락 안에 있습니다. 중요한 신호 중 하나는 해당 주소 프리픽스를 알리는 ASN(자율 시스템 번호)으로, 네트워크 운영자를 식별하는 데 도움이 됩니다.
레지덴셜 프록시 네트워크는 여러 방식으로 만들어지며, 모두가 자발적인 참여자를 거치는 것은 아닙니다. Peakhour가 꼽는 방식은 다음과 같습니다:
- 옵트인 또는 계약에 따른 대역폭 공유
- 제3자 트래픽을 사용자 기기를 통해 라우팅하는 무료 VPN, 앱, 브라우저 확장 프로그램
- 앱에 내장된 SDK
- 침해된 기기와 라우터
SDK 경로에는 최근 증거가 있습니다. Krebs on Security의 2026년 7월 보도 내용에 따르면, 보안 기업 Spur는 LG의 webOS 스토어 앱 중 42퍼센트 이상에서 레지덴셜 프록시 SDK를 발견했습니다. Samsung Tizen 앱도 4분의 1 이상에 비슷한 구성 요소가 들어 있었습니다. Spur의 보고서에 따르면 두 플랫폼 모두에서 이 SDK의 과반을 Bright Data가 차지했으며, LG는 프록시 옵션을 유지하는 앱을 중지하겠다고 밝혔습니다.
Bright Data는 Krebs에게 자사 네트워크가 동의를 기반으로 구축되었고 모든 피어가 전용 화면을 통해 옵트인한다고 말했습니다. Spur의 입장은 “TV 앱 깊숙이 묻혀 있는 일회성 동의 창은 의미 있는 투명성, 지속적인 통제, 플랫폼 차원의 감독을 대신할 수 없다”는 것입니다. 이러한 공급 모델 중 어느 것도 SOCKS5에 의존하지 않습니다.
사이트가 프로토콜이 아닌 출구 네트워크를 분류하는 이유
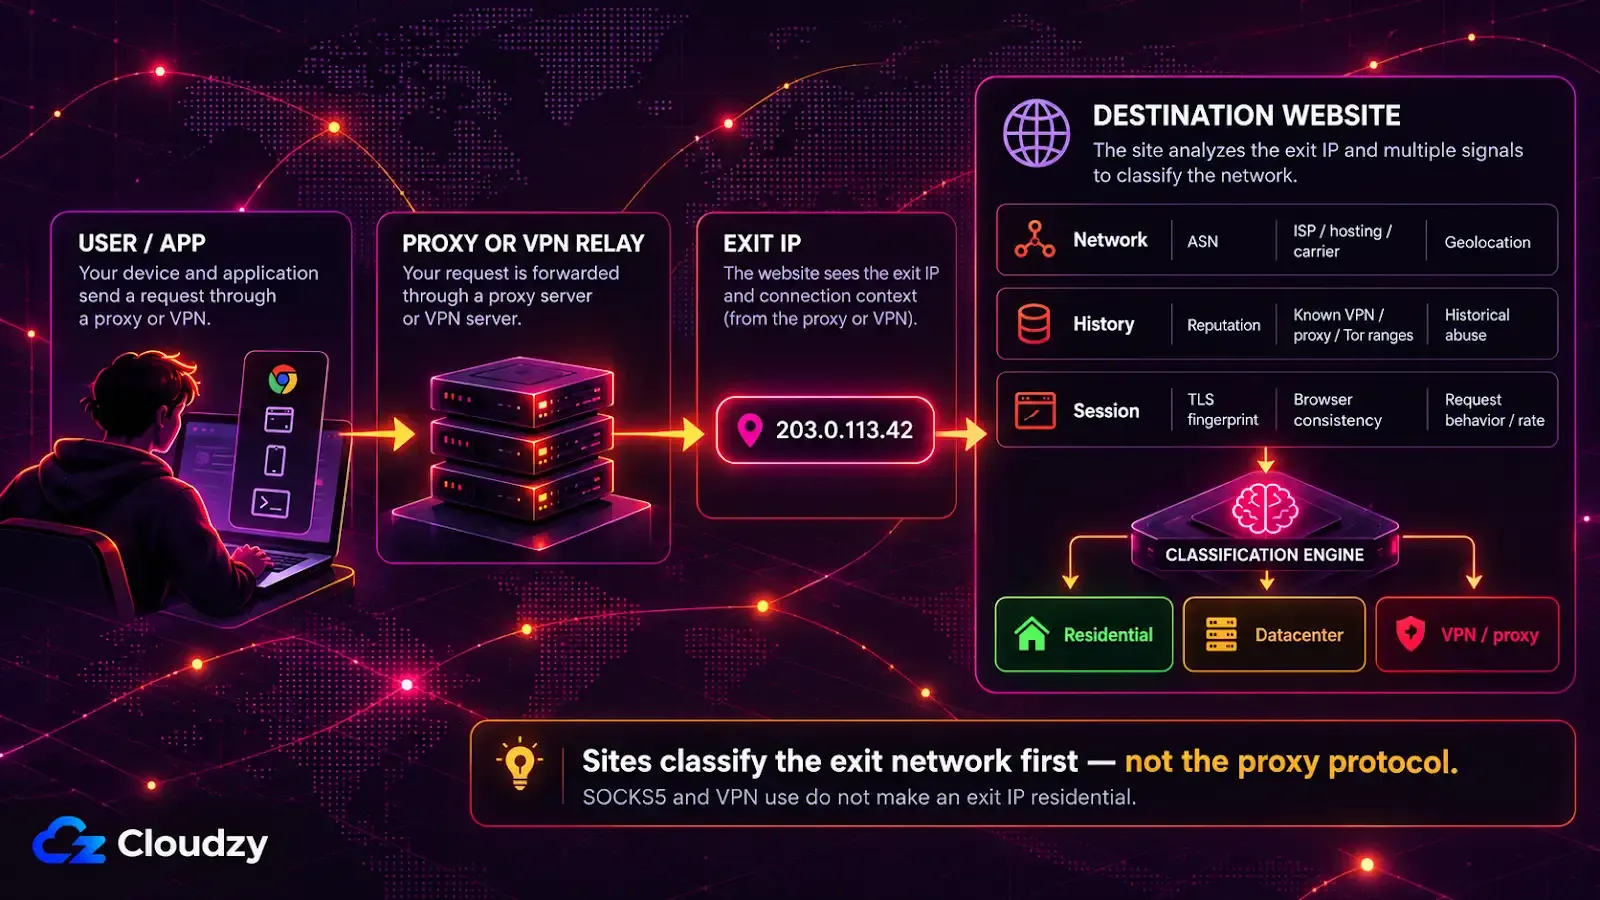
목적지 사이트는 프록시의 출구 IP를 볼 뿐, 클라이언트가 프록시에 접속할 때 쓴 프로토콜은 보지 못합니다. IP 기반 분류는 출구 주소와 그 맥락에서 시작합니다. ASN, 호스팅/ISP/통신사 분류, 평판, 그리고 알려진 VPN, Tor, 프록시 대역입니다. 따라서 임대한 VPS 위의 SOCKS5 서버는 데이터센터 트래픽으로 분류됩니다.
Peakhour의 레지덴셜 프록시 설명 내용은 이렇습니다: “목적지는 원래 출발지가 아니라 프록시 출구 IP를 본다.” SOCKS5 핸드셰이크는 클라이언트와 릴레이 사이에서 일어납니다. 사이트는 릴레이 주소에서 오는 평범한 연결을 받을 뿐입니다.
Peakhour의 프록시 탐지 페이지 내용을 보면 분류가 보통 어디서 시작하는지 나옵니다: 평판, ASN, 지리적 위치, 호스팅 업체 분류, 알려진 VPN 및 Tor 출구, 과거 악용 이력입니다. 이 신호 중 어느 것도 프로토콜에서 나오지 않습니다. 같은 페이지는 “데이터센터 대역은 보통 IP와 ASN 맥락으로 식별하기가 더 쉽다”고 말합니다.
Fraudlogix의 IP 조회 데이터 서비스는 데이터센터 소속 여부, ASN, 조직, ISP, 연결 유형 같은 신호로 주소를 분류합니다. 프록시 프로토콜, 포트, 인증 방식을 바꿔도 출구 IP의 이러한 속성은 바뀌지 않습니다.
Peakhour의 탐지 페이지에 따르면, 레지덴셜과 모바일 주소는 정상 사용자와 프록시 트래픽이 동시에 공유할 수 있기 때문에 IP만으로는 판단하기 어렵습니다. 그래도 판단은 이루어집니다. 이 페이지는 IP 맥락에 TLS 지문, 브라우저 일관성, 행동 같은 요청 단위 증거를 결합하는 방법을 설명합니다. 요청을 너무 빨리 보내는 레지덴셜 출구가 받을 수 있는 대응: 챌린지, 속도 저하, 차단, 또는 HTTP 429 속도 제한 응답.
SOCKS5 프록시는 VPN과 같은가요?
아닙니다. VPN은 터널링이나 암호화, 또는 둘 다를 통해 네트워크 링크를 가로질러 트래픽을 전달합니다. 클라이언트와 라우팅 정책에 따라 기기의 모든 트래픽을 처리할 수도, 선택한 트래픽만 처리할 수도 있습니다. SOCKS5 프록시는 사용하도록 설정된 애플리케이션만 중계하며 자체 암호화를 더하지 않습니다. 둘 다 목적지에 다른 출구 IP를 보여 줄 수 있지만, 그 출구에도 여전히 근본적인 네트워크 종류가 있습니다.
NIST 용어집은 CNSSI 4009를 인용해, VPN을 “물리 네트워크의 시스템 자원으로부터 암호화를 사용하거나 가상 네트워크의 링크를 실제 네트워크 위로 터널링하는 방식, 또는 둘 다를 통해 구성된” 네트워크로 정의합니다. 라우터의 기본 아웃바운드 터널로 설정하면 VPN은 그 뒤에 있는 모든 기기를 처리할 수 있습니다.
Peakhour의 탐지 페이지는 VPN 출구를 분류 범주에 포함하며, 호스팅 업체, 가정용 ISP, 이동통신사와 나란히 둡니다. 따라서 VPN을 쓴다고 해서 출구가 저절로 레지덴셜이 되지는 않습니다. 그 라벨을 정하는 것은 여전히 근본적인 출구 네트워크입니다. 임대 서버 위의 셀프 호스팅 프라이버시 출구 노드 역시 그 서버의 데이터센터 주소로 나갑니다.
목표에 맞는 라벨 고르기
라벨은 목표에 따라 고르세요. 애플리케이션 하나의 트래픽을 다른 경로로 보내는 것은 프록시 프로토콜의 문제입니다. 기기의 트래픽을 터널링하고 암호화하는 것은 VPN의 문제입니다. 소비자 네트워크의 주소가 많이 필요하다면 IP 네트워크의 문제이며, 이때 주소 풀에 접속하는 프로토콜은 사소한 세부 사항일 뿐입니다.
| 목표 | 결정하는 라벨 | 그 라벨이 결정하지 않는 것 |
|---|---|---|
| 애플리케이션 하나의 트래픽을 릴레이로 보내기 | 프록시 프로토콜 | 출구가 레지덴셜로 보이는지 여부 |
| 기기 트래픽을 터널링하고 암호화하기 | VPN | 출구의 네트워크 종류 |
| 소비자 네트워크의 많은 주소 | IP 네트워크(레지덴셜 또는 모바일) | 트래픽의 기밀성 |
스크립트 하나의 발신 주소만 신경 쓴다면, 직접 운영하는 VPS 위의 SOCKS5 서버로 충분하고 잘 알려진 방법이기도 합니다. 단, 대상 사이트가 데이터센터 트래픽을 받아들여야 합니다.

루트 액세스, NVMe, AMD EPYC 성능을 갖춘 Linux VPS에서 개발하세요.
Linux 요금제 보기자주 묻는 질문
SOCKS5 프록시로 IP 주소를 숨길 수 있나요?
목적지 입장에서는 그렇습니다. 사이트는 여러분의 IP 대신 프록시의 출구 IP를 봅니다. 하지만 프록시 운영자는 여러분의 실제 IP 주소와, 애플리케이션이 스스로 암호화하지 않는 모든 트래픽을 볼 수 있습니다. 그래서 사이트로부터 주소를 숨기려면 전제 조건이 있습니다: 프록시를 운영하는 쪽에 대한 신뢰.
SOCKS5 프록시와 VPN을 동시에 사용할 수 있나요?
네, 둘을 겹쳐 쓸 수 있습니다. 애플리케이션이 VPN 터널을 거쳐 SOCKS5 프록시에 접속하면, VPN은 기기에서 VPN 서버까지의 구간을 보호하고, 프록시는 해당 애플리케이션에 대해 목적지가 보는 출구 IP를 정합니다. VPN 서버와 프록시 사이 구간은 VPN이 보호하지 않습니다.
레지덴셜 프록시가 데이터센터 프록시보다 더 안전한가요?
트래픽 보호라는 의미에서는 아닙니다. 레지덴셜이냐 데이터센터냐 하는 라벨은 사이트가 출구 IP를 어떻게 분류하는지를 바꿀 뿐이며, 어느 라벨도 암호화를 더하지 않습니다. 또한 레지덴셜 출구는 일반 소비자의 기기나 라우터를 거칠 수 있는데, 그 소유자의 동의 여부나 보안 상태는 대개 확인할 수 없습니다.
토론
댓글
토론에 참여하려면 로그인하세요.