

Duas suposições costumam acompanhar o RMM self-hosted, e as duas estão erradas em direções opostas. A primeira é que monitoramento e gerenciamento remoto se cobram por endpoint, então a fatura cresce com a frota, tenha o trabalho aumentado ou não. A segunda é que trazer o plano de gerenciamento para dentro de casa apaga esse custo. Na prática a categoria cobra em três eixos distintos, dos quais só um é por dispositivo, e o self-hosting não elimina o custo: ele o desloca para uma linha que ninguém fatura, as suas próprias horas. Uma taxa por dispositivo cresce num eixo que você não controla, porque são os seus clientes que decidem quantas máquinas existem, não quanto trabalho essas máquinas geram. Um servidor self-hosted cresce num eixo que você controla, e cobra de você uma obrigação de manutenção e um contrato de suporte que você não tem mais.
Alguns contratos tornam a opção comercial a correta independentemente da conta: um SLA que você não consegue garantir pessoalmente às três da manhã é um produto que você compra, e o self-hosting só o fornece onde o próprio projeto vende um nível de suporte. O preço por técnico já vence as duas alternativas numa faixa ampla de tamanhos de frota.
TL;DR
- A categoria não cobra de forma uniforme por dispositivo. A NinjaOne cobra por dispositivo; Syncro e Atera cobram por assento de técnico com dispositivos ilimitados; ConnectWise, Datto RMM e N-able não publicam um preço base da plataforma e encaminham compradores para um orçamento.
- Para uma operação pequena com uma proporção alta de dispositivos por técnico, uma plataforma por técnico pode vencer o preço por dispositivo e o modelo de self-hosting do Tactical RMM usado neste artigo. Verifique isso antes de provisionar qualquer coisa.
- No modelo de custo do Tactical RMM deste artigo, o self-hosting costuma sair mais caro do que uma plataforma por técnico abaixo de cerca de 400 endpoints. Por volta do terceiro assento de técnico ele começa a ficar competitivo, mas o ponto de cruzamento exato se move com a sua taxa horária, o nível de patrocínio, o tamanho do servidor e a proporção de dispositivos por técnico.
- O Tactical RMM não é open source. Ele é distribuído sob uma licença própria, não aprovada pela OSI, com restrições a SaaS, hospedagem gerenciada e outros usos comerciais como serviço. O MeshCentral é Apache-2.0 e o núcleo do NetLock RMM é AGPL-3.0.
- Um servidor RMM é um caminho confiável de execução remota de código para cada máquina que roda o seu agente. O self-hosting não cria essa exposição; ele transfere para você a aplicação de patches.
Como o RMM comercial precifica endpoints
As tarifas por dispositivo publicadas pela NinjaOne vão de US$ 1,50 por dispositivo por mês com 10.000 endpoints até US$ 3,75 com 50 ou menos. Leia essa curva a partir da ponta pequena e o problema fica claro: o desconto por volume favorece a escala, então a operação com menos máquinas paga a tarifa mais alta em cada uma delas, numa fatura que cresce toda vez que um cliente compra um notebook.
A Syncro cobra num eixo totalmente diferente: US$ 129 por usuário por mês no plano Core com cobrança anual, US$ 179 no Team, e todos os planos incluem endpoints ilimitados por técnico. A Atera segue o mesmo formato e é explícita sobre o motivo. Com o modelo por técnico, o custo continua o mesmo não importa quantos dispositivos você adicione.
Depois há o terceiro grupo. Quanto custa o ConnectWise RMM? A página encaminha o preço por um formulário de solicitação que lista pacotes e recursos sem um único número, e a página de produto do Datto RMM descreve a plataforma em detalhe sem exibir preço algum. A N-able comercializa o N-sight do mesmo jeito, e a Kaseya faz orçamento para o VSA. É uma constatação sobre o que essas páginas contêm, não sobre intenções, mas tem um custo. Extrair um número exige ligações comerciais, e essas horas são suas.
| Fornecedor | Eixo de preço | Publica um preço base? | O que faz a fatura crescer |
|---|---|---|---|
| NinjaOne | Por dispositivo | Sim: US$ 1,50/dispositivo/mês com 10.000 dispositivos, até US$ 3,75 com 50 ou menos | Cada agente que você instala |
| Syncro | Por técnico | Sim: US$ 129/usuário/mês (Core, anual), US$ 179 (Team) | Cada técnico que você contrata |
| Atera | Por técnico | Níveis de plano publicados; dispositivos ilimitados por assento | Cada técnico que você contrata |
| ConnectWise RMM | Somente sob orçamento | No | Não divulgado antes de uma ligação comercial |
| Datto RMM | Somente sob orçamento | No | Não divulgado antes de uma ligação comercial |
| N-able N-sight | Via orçamento | Sem preço base público da plataforma | Assinatura base divulgada por orçamento |
| Kaseya VSA | Somente sob orçamento | No | Não divulgado antes de uma ligação comercial |
A consequência importa mais do que qualquer tarifa isolada. Uma plataforma por técnico para completamente de crescer com a frota. Uma operação de duas pessoas que gerencia 350 máquinas paga o mesmo que uma de duas pessoas que gerencia 90, e com uma proporção alta de dispositivos por técnico esse modelo já vence tanto o preço por dispositivo quanto um servidor próprio.
As plataformas self-hosted e o que suas licenças permitem
Quatro plataformas aparecem nessa conversa sob quatro licenças genuinamente diferentes, não quatro variações de uma só. "RMM open source" é a expressão que reúne as quatro, e ela carrega mais do que consegue sustentar. Elas também diferem em quanto de RMM contêm e em quanto servidor exigem, e a diferença de licença tem consequências contratuais para quem vende serviços gerenciados.
Tactical RMM
O Tactical RMM é o mais completo dos quatro: gerenciamento de patches, scripts, alertas e verificações, com controle remoto fornecido por uma instância MeshCentral embutida. A versão atual é a v1.5.2, cujo changelog registra a correção de um vazamento de memória no processamento de verificações de política e tarefas, além de uma atualização do MeshCentral embutido para a 1.2.4. Uma camada nativa de controle remoto está em desenvolvimento.
A licença exige cuidado. O Tactical RMM é distribuído sob uma "Tactical RMM License v1.0" própria, cujo texto começa afirmando que não é uma licença de software open source. Ela concede uso gratuito para monitorar e gerenciar as suas próprias redes ou as dos seus clientes, e proíbe oferecer a funcionalidade do software como parte de um produto SaaS, de um serviço de hospedagem gerenciada ou de qualquer outro serviço com fins lucrativos sem permissão do licenciante. Essa é a diferença entre source-available (você pode ler e executar, nos termos do autor) e open source (uma licença aprovada pela OSI que concede redistribuição comercial irrestrita). A licença permite expressamente hospedar e usar o Tactical RMM para monitorar e gerenciar redes de clientes. Separadamente, ela impõe restrições amplas a disponibilizar a funcionalidade do software como parte de serviços comerciais ou com fins lucrativos, e diz que é necessária aprovação prévia por escrito para uso comercial ou como serviço com fins lucrativos. Se o seu modelo de MSP depende de onde essa fronteira fica, peça um esclarecimento por escrito à AmidaWare em vez de confiar numa interpretação editorial.
Há também uma linha de custo, publicada por completo. Agentes Windows assinados, agentes Linux e macOS por si só, single sign-on e o módulo Reporting ficam todos atrás de um nível de patrocínio. O nível 1, a US$ 55 por mês, é o mínimo para agentes assinados em qualquer plataforma; o Reporting começa no nível 2, US$ 80. Os níveis acima são sugeridos pelo tamanho da frota (nível 4, a US$ 155, para menos de 1.000 agentes) e, a partir do nível 3, incluem um prazo de resposta por e-mail declarado. Agentes não assinados são um problema de suporte em qualquer frota Windows séria, então em escala o nível de patrocínio é uma linha de custo, não uma opção.
MeshCentral
O MeshCentral não é um RMM completo, mas a distância é menor do que parece. Ele suporta controle remoto, inventário de dispositivos, acesso a terminal e arquivos, execução de comandos e scripts, além de notificações de dispositivos e sessões. O que ele não oferece é o fluxo de trabalho de RMM completo em torno dessas primitivas: fluxos nativos de gerenciamento de patches e automação agendada de políticas embutida são as principais lacunas.
Essa lacuna é exatamente o motivo pelo qual o Tactical RMM foi construído em cima dele. Adotar o MeshCentral esperando substituir a NinjaOne produz uma decepção que não tem nada a ver com a qualidade do software (as camadas de gerenciamento de patches e automação de políticas não vêm na caixa, ainda que a execução de comandos e scripts venha).
NetLock RMM
O NetLock RMM é open core, não uniformemente aberto, e o projeto é direto sobre isso: depois de lançar totalmente sob a AGPL, os mantenedores migraram em 2026 para um modelo em que o núcleo continua aberto sob a AGPL mas nem todo recurso tem o código-fonte publicado, pausando os commits públicos enquanto selecionam o que é liberado. O núcleo publicado carrega uma GNU Affero General Public License v3, aprovada pela OSI.
O formato comercial também difere de todos os outros, e a fronteira entre níveis pega em cheio quem gerencia uma frota. A Community Edition gratuita é self-hosted, mas limitada a 25 dispositivos, o que a deixa fora de alcance além de um homelab ou de uma avaliação. O nível self-hosted pago remove o limite e inclui dispositivos, usuários, tenants e localidades ilimitados, junto com suporte profissional. A NetLock separa explicitamente esse modelo dos planos hospedados em nuvem, que são dimensionados por dispositivo. A oferta self-hosted, portanto, elimina o teto de dispositivos, mas o pacote comercial atual inclui suporte e outros benefícios como um conjunto, em vez de cobrar exclusivamente por tempo de resposta. O que se troca é maturidade e histórico.
ITarian On-Premise
A versão on-premise da ITarian é software proprietário da linhagem Comodo/Xcitium. O self-hosting não remove o medidor de licenças por dispositivo: a documentação de cobrança atual da ITarian dá até 50 dispositivos gerenciados de graça, mas assim que você adiciona o 51º dispositivo gerenciado, os endpoints gerenciados passam a ser cobrados por dispositivo na tarifa aplicável. Não é open source e não alega ser. O que complica a pegada operacional é que a documentação on-premise atual da ITarian é internamente inconsistente. O guia de implantação descreve uma configuração Docker Compose standalone para até 1.000 endpoints, enquanto a seção de requisitos de hardware lista uma base de dois servidores: um nó ITSM com 8 núcleos, 8 GB de RAM e 100 GB de armazenamento ao lado de um nó XMPP com 4 núcleos, 4 GB e 40 GB, ambos indicados para 1.000 endpoints. Eu trataria isso como uma base de dimensionamento a confirmar com a ITarian antes de orçar, não como prova de que uma implantação em servidor único não é suportada.
| Plataforma | Licença | Aprovada pela OSI? | Restrição comercial/de serviço | O que cobre |
|---|---|---|---|---|
| Tactical RMM | Tactical RMM License v1.0 (própria) | No | Proibido sem permissão | Patches, scripts, alertas, controle remoto via MeshCentral embutido |
| MeshCentral | Apache-2.0 | Sim | Permitido | Controle remoto, inventário e gerenciamento de dispositivos |
| NetLock RMM | AGPL-3.0 (open core) | Sim, para o núcleo publicado | Permitido sob as obrigações da AGPL | Monitoramento, automação, suporte remoto; edição gratuita limitada a 25 dispositivos |
| ITarian on-premise | Proprietário | No | Regido pelos termos do fornecedor | Suíte completa de gerenciamento de endpoints |
Principal conclusão da seção: "open source" descreve três coisas diferentes nessas quatro linhas, e só duas delas são o que a expressão normalmente promete.
Como o servidor precisa ser
A documentação de instalação do Tactical RMM define o piso com precisão: uma VM Linux limpa com 4 GB de RAM em Debian 11, Debian 12 ou Ubuntu 22.04 LTS. A mesma página considera um núcleo de CPU suficiente abaixo de 200 agentes com verificações limitadas, e 50 GB de armazenamento adequados para menos de doze meses de histórico nessa quantidade.
Esses números valem além do Tactical RMM, porque ele embute o MeshCentral e o piso já considera a camada de controle remoto. A palavra que mais pesa aqui é "limpa". O instalador pressupõe um servidor sem nenhum outro software, e avisa que rodá-lo ao lado de serviços existentes vai quebrar a instalação. Isso descarta colocar o RMM numa máquina que já está trabalhando (o Nginx e o Postgres que ele instala são dele, e ele não vai compartilhar os seus), o que torna o servidor uma nova linha de custo, não capacidade ociosa. Para este modelo de custo, eu dimensionaria acima do mínimo publicado em vez de otimizar contra ele: 2 vCPU e 4 GB de RAM na casa das poucas centenas, com 4 vCPU e 8 GB como alvo de planejamento mais seguro rumo às várias centenas. São premissas de planejamento deste artigo, não os mínimos publicados do Tactical RMM. A ITarian precisa de uma avaliação de dimensionamento separada, porque a documentação atual dá sinais conflitantes entre implantação standalone e em dois nós.
Gerenciamento de endpoints e monitoramento de infraestrutura são confundidos o tempo todo, e não são o mesmo trabalho. O RMM instala um agente nas máquinas dos usuários para aplicar patches, rodar scripts e assumir controle remoto delas, o que é diferente de perguntar se um host está respondendo. O raciocínio sobre a localização é o mesmo nos dois casos, e é o mesmo argumento a favor de manter a máquina separada do que ela vigia que se aplica a qualquer monitor de disponibilidade. Um servidor de gerenciamento que vive dentro do site que gerencia cai junto com ele, justamente no dia em que você precisa dele.

O ponto de equilíbrio
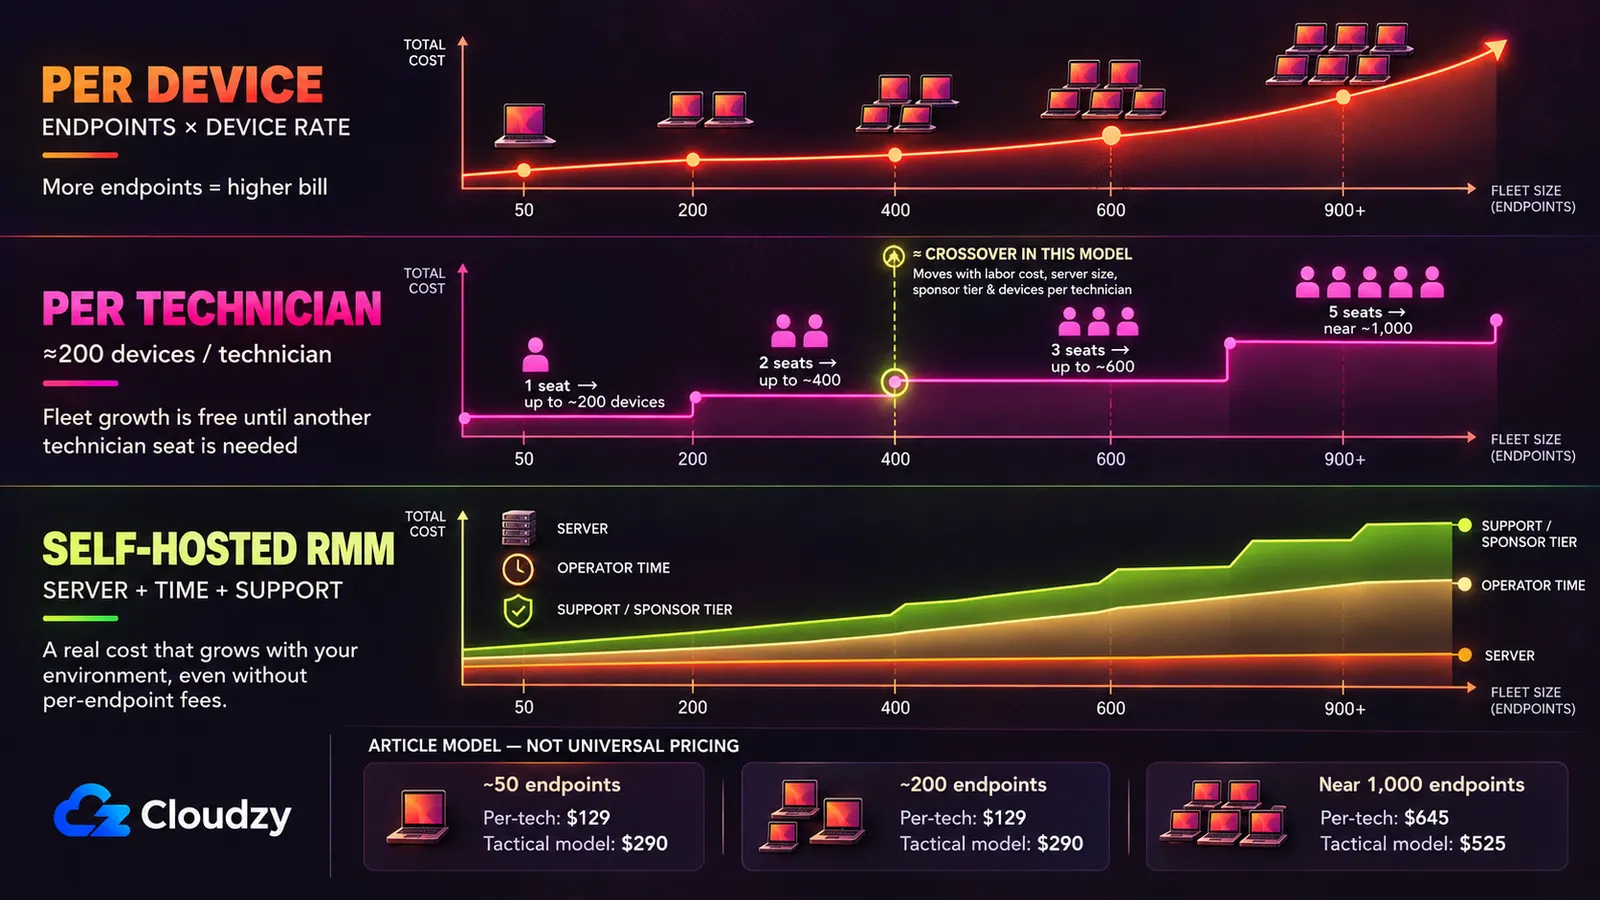
Quatro números decidem isso, e dois pertencem a você e não a um fornecedor: quanto custa a taxa comercial no tamanho da sua frota, quanto custa um servidor, quantas horas por mês ele toma de você, e quanto vale uma hora do seu tempo. Aqui estão todos, rotulados.
Números com fonte. A faixa por dispositivo da NinjaOne e as tarifas por assento da Syncro vêm das páginas de preços dos fornecedores linkadas acima, as tarifas dos níveis de patrocínio da tabela de patrocínio publicada pelo próprio Tactical RMM, e o piso de especificações do servidor da documentação de instalação do Tactical RMM.
Premissas declaradas, que são deste artigo e não de um fornecedor. O preço do servidor é um marcador: US$ 35 por mês para a instância pequena e US$ 70 para a maior, a serem substituídos pelo que o seu provedor cobra por essas especificações. O tempo do operador é de quatro horas por mês com 50 e 200 endpoints e seis no exemplo perto de 1.000 endpoints, cobrindo patches, upgrades, solução de problemas de agentes e o incidente ocasional. A taxa horária é US$ 50, representando uma hora de técnico com todos os custos embutidos; o Bureau of Labor Statistics publica uma mediana atual para administradores de redes e sistemas, mas o número que importa é a sua própria taxa faturável. A contagem de técnicos pressupõe cerca de 200 dispositivos por técnico (se a sua for mais enxuta, ajuste a contagem de assentos e o limiar se move junto). A linha de patrocínio é o nível 1, o mínimo publicado para assinatura de código, nas duas frotas menores, e o nível 4 no exemplo perto de 1.000 endpoints; a Tactical sugere o nível 4 para menos de 1.000 agentes.
| Custo Mensal | ~50 endpoints | ~200 endpoints | ~1.000 endpoints |
|---|---|---|---|
| Por dispositivo (faixa da NinjaOne) | $188 | $300–$750 | $1,500–$3,750 |
| Por técnico (Syncro Core, anual) | $129 (1 seat) | $129 (1 seat) | $645 (5 seats) |
| Self-hosting Tactical RMM: servidor | $35 | $35 | $70 |
| Self-hosting Tactical RMM: nível de patrocínio | $55 (Tier 1) | $55 (Tier 1) | $155 (Tier 4) |
| Self-hosting Tactical RMM: tempo do operador | $200 (4 h) | $200 (4 h) | $300 (6 h) |
| Total modelado do Tactical RMM | $290 | $290 | $525 |
A linha por dispositivo é uma faixa em 200 e 1.000 porque a NinjaOne publica as duas pontas da curva e não os degraus intermediários. A ponta baixa de cada faixa é a tarifa piso de 10.000 endpoints, que uma frota desse tamanho não vai receber, então ela é deliberadamente generosa com o lado comercial. Se o self-hosting vence contra isso, vence contra a tarifa que vão orçar para você.
Os dois cruzamentos não ficam no mesmo lugar. Contra o preço por dispositivo, a linha self-hosted de US$ 290 cobre 78 máquinas a US$ 3,75 cada e 194 no piso de US$ 1,50, então o self-hosting ultrapassa em algum ponto entre cerca de 80 e 190 dispositivos, dependendo de onde o seu contrato cai nessa faixa. Contra o preço por técnico o quadro muda por completo. Numa proporção de 200 dispositivos por técnico, um assento da Syncro cobre você até 200 endpoints (US$ 129), dois até 400 (US$ 258) e três até 600 (US$ 387), e a linha self-hosted só fica abaixo dessa curva no terceiro assento, logo depois dos 400 dispositivos.
Abaixo de cerca de 400 endpoints, hospedar um RMM completo por conta própria costuma ser a opção mais cara com essas premissas. O segundo cruzamento é o que manda, porque uma plataforma por técnico está disponível ainda hoje à tarde e não exige que você provisione, aplique patches ou responda por nada.
Dois números seus movem esse limiar. Reduza a taxa presumida pela metade, para US$ 25 a hora, e a linha self-hosted da frota pequena cai de US$ 290 para US$ 190. Dobre para US$ 100 e a mesma linha sobe para US$ 490 antes de qualquer nível de patrocínio mais alto ou servidor maior entrar na conta. Essas mudanças podem deslocar o cruzamento em centenas de endpoints, então use o nível de patrocínio e as horas de manutenção que você de fato escolheria no tamanho da sua frota, em vez de tratar 400 como um limiar universal.
O que o self-hosting devolve a você
Em julho de 2021, um zero-day de divulgação de credenciais em servidores Kaseya VSA on-premise, a CVE-2021-30116, foi explorado ativamente. O catálogo Known Exploited Vulnerabilities da CISA descreve a falha como capaz de entregar a um atacante um ID de sessão utilizável para executar novos ataques contra o sistema, e a marca como sabidamente usada em campanhas de ransomware.
Três anos depois, a CVE-2024-1709 do ConnectWise ScreenConnect, um bypass de autenticação com CVSS máximo de 10.0 contra as versões 23.9.7 e anteriores, entrou no mesmo catálogo e foi usada ativamente para implantar ransomware, e o relatório pós-exploração da Huntress registra atacantes implantando mineradores de criptomoeda por meio dela. Nenhum dos incidentes é argumento contra o RMM comercial, e nenhum é argumento a favor. Por baixo dos dois está o mesmo fato. Um servidor RMM é um caminho confiável de execução remota de código para cada máquina que roda o seu agente: é o design funcionando corretamente, e é exatamente por isso que merece a preocupação. Comprometa o plano de gerenciamento e você terá comprometido a frota, pertença esse plano a um fornecedor ou a você.
O que muda quando você faz self-hosting é quem aplica os patches, com que rapidez, e de quem é o nome no incidente. Essas plataformas carregam suas próprias vulnerabilidades pesquisadas. O Tactical RMM tem a CVE-2025-69516, uma injeção de template no lado do servidor no endpoint de pré-visualização de relatórios que permitia a usuários de relatórios com poucos privilégios chegar à execução remota de comandos, e a CVE-2025-69517, uma injeção de HTML no endpoint de criação de agentes, cujo registro termina com a posição do fornecedor de que ele contém informações incorretas. As duas pontuam 8.8 e as duas constam como afetando a v1.3.1 e anteriores, contra uma v1.5.2 atual. O MeshCentral tem a CVE-2024-26135, um sequestro de WebSocket entre sites via control.ashx que pode comprometer uma sessão de administrador, com CVSS 8.3 e registrada como afetando versões anteriores à 1.1.21, contra uma 1.2.5 atual. As versões atuais estão fora das faixas afetadas das três CVEs citadas aqui. Isso não remove a superfície de ataque; torna manter-se atualizado parte do modelo operacional. Elas são uma superfície de ataque pesquisada ativamente, e é você quem precisa se manter à frente.
A outra coisa que muda é a contraparte. Duas das quatro vendem um nível de suporte próprio: os planos pagos do NetLock RMM e os níveis superiores de patrocínio do Tactical RMM. O quadro de suporte é desigual. O MeshCentral é conduzido pela comunidade, enquanto a ITarian é um produto comercial respaldado por um fornecedor, com canal de suporte e termos de licença próprios. Para um operador cuja queda do RMM é um incidente visível ao cliente com um contrato em jogo, essa contraparte é o que um acordo comercial realmente vende.
A conformidade às vezes vai na direção contrária, de forma restrita. Em um tópico do r/msp sobre opções self-hosted, um operador descreve um contrato que exige que "a conexão do pessoal administrativo remoto seja feita por um caminho criptografado (certificado FIPS 140-2)", e diz que o self-hosting é o que lhe permite cumprir isso, já que um módulo VPN certificado pode transportar a conexão onde a maioria dos fornecedores não solicitou certificação. Um contrato num tópico não é um padrão, mas é um caso em que o self-hosting é a resposta em conformidade, não a barata.
A questão do Tactical RMM de 2021
Qualquer pessoa avaliando o Tactical RMM vai encontrar isso em menos de uma hora de busca. Num tópico do r/sysadmin de dezembro de 2021, um pesquisador encontrou código de mineração de Monero dentro de binários do agente hospedados no espelho de arquivos reserva do projeto. O desenvolvedor respondeu publicamente, e essa resposta é a fonte de tudo o que segue:
"yes those are 1.98.XXX are my own personal builds that have extra binaries embedded in them (using golangs new embed feature added in go 1.16) and I use them on my own machines to mine monero." ("sim, essas 1.98.XXX são minhas builds pessoais com binários extras embutidos (usando o novo recurso embed do Go adicionado no go 1.16), e eu as uso nas minhas próprias máquinas para minerar monero.")
Ele afirmou na mesma resposta que o agente de produção não baixa essas builds, e que o espelho é uma reserva para dependências Python. Também confirmou ali que o agente havia deixado de ser open source quando a assinatura de código começou e que o desenvolvimento havia migrado para um repositório privado, de modo que o código público estava desatualizado e o agente distribuído não era publicamente auditável na época.
O que o registro não contém é uma auditoria de segurança independente concluída. A garantia de que o agente de produção está limpo se apoia na própria declaração do desenvolvedor mais a análise informal em sandbox de um comentarista. Os dois resumos que circulam exageram: "não foi nada" ignora que binários de mineração foram servidos pela infraestrutura do projeto enquanto o código do agente não era auditável, e "a ferramenta vem com um criptominerador" afirma algo que nenhuma evidência publicada estabelece. Minha leitura é que se trata de um julgamento sobre práticas operacionais, não de uma conclusão técnica definitiva.
Qual se encaixa em qual operador
Fique no comercial, e pule as alternativas de RMM self-hosted por completo, se qualquer uma de três condições valer. Um contrato com cliente exige um fornecedor nomeado como responsável. A sua proporção de dispositivos por técnico já torna o preço por técnico a sua linha mais barata, o que cobre a maioria das frotas abaixo de 400 dispositivos. Ou ninguém vai cuidar do servidor na prática, o que transforma a linha de horas do operador em ficção.
Escolha o Tactical RMM se você quer o conjunto de recursos mais completo, gerencia redes internas ou de clientes, se sente seguro para manter um servidor Linux em produção, e vai pagar o nível de patrocínio. Se o seu modelo comercial puder cair nas restrições mais amplas da licença sobre serviços com fins lucrativos, peça um esclarecimento por escrito à AmidaWare antes de implantá-lo para clientes.
Escolha o NetLock RMM se um núcleo aprovado pela OSI e um plano self-hosted pago com dispositivos ilimitados e suporte profissional importam mais do que histórico, e você aceita um projeto mais jovem cujo repositório público agora é um subconjunto selecionado do código. Tenha clareza sobre qual nível está comprando. A Community Edition gratuita para nos 25 dispositivos, então com algumas centenas de endpoints isso é um produto pago, e o atrativo é um preço que não se move quando um cliente compra mais doze notebooks.
Escolha o MeshCentral sozinho apenas se o seu trabalho principal for acesso remoto, inventário e execução pontual de comandos ou scripts, em vez de patches completos e automação de políticas de um RMM. Ele é maduro, com licença permissiva e forte no que faz. Se o controle remoto for o requisito inteiro, compare-o também com as opções dedicadas de desktop remoto, já que o RustDesk cobre um terreno parecido com uma ênfase diferente em recursos. O erro é tratar qualquer um deles como substituto completo de um RMM.
Escolha o ITarian on-premise apenas se manter o plano de gerenciamento na sua própria infraestrutura importar mais do que escapar do preço por dispositivo, e você quiser uma empresa consolidada por trás do produto apesar da licença proprietária e da pegada mais pesada. Confirme a topologia de implantação suportada antes de orçar.
Se a resposta for self-hosting, o plano de gerenciamento precisa de um lugar para viver fora dos sites que ele gerencia, alcançável no dia em que um desses sites não estiver. Na prática: um servidor Linux persistente com Debian ou Ubuntu, acesso root, nada mais competindo por ele, e você mantendo-o atualizado. Nosso Linux VPS autogerenciado é exatamente esse tipo de máquina, dimensionado a partir das especificações genéricas acima. Se o que você precisa acabar sendo controle remoto em vez de uma plataforma de gerenciamento completa, o RustDesk é implantado com um clique.

Construa num VPS Linux com acesso root, NVMe e o poder do AMD EPYC.
Ver planos LinuxPerguntas frequentes
O Tactical RMM é open source?
Não. O Tactical RMM é distribuído sob uma "Tactical RMM License v1.0" própria, não aprovada pela OSI, e o próprio texto da licença afirma que ela não é uma licença open source. O self-hosting é gratuito para monitorar e gerenciar as suas próprias redes ou as dos seus clientes, mas ela também contém restrições amplas a SaaS, hospedagem gerenciada e outros usos comerciais ou como serviço com fins lucrativos. Se o seu modelo de MSP depende dessa fronteira, peça um esclarecimento por escrito à AmidaWare. O MeshCentral é Apache-2.0 e o núcleo publicado do NetLock RMM é AGPL-3.0, ambas aprovadas pela OSI.
Existe uma alternativa self-hosted gratuita à NinjaOne ou à Atera?
Sim. Tactical RMM, MeshCentral e a Community Edition do NetLock RMM estão todos disponíveis sem taxa de licença por dispositivo no nível gratuito. Gratuito para licenciar não é gratuito para rodar. Você paga por um servidor Linux dedicado, pelo nível pago que desbloqueia os recursos de que precisa, e pelas horas que gasta mantendo tudo. No modelo do Tactical RMM usado aqui, esses custos ultrapassam o Syncro Core nos tamanhos de frota menores.
O MeshCentral pode substituir um RMM completo?
Sozinho, não. O MeshCentral cobre bem controle remoto, inventário de dispositivos e gerenciamento remoto, sob uma licença permissiva Apache-2.0. Ele suporta execução de comandos e scripts, mas não oferece o fluxo nativo de gerenciamento de patches e automação agendada de políticas que você esperaria de um RMM completo, e é por isso que o Tactical RMM foi construído como uma camada em cima dele, e não como substituto.
Todos os fornecedores de RMM cobram por endpoint?
Não. Syncro e Atera cobram por assento de técnico com endpoints ilimitados, então a fatura não cresce quando um cliente adiciona máquinas. A NinjaOne é o exemplo por dispositivo, escalonado por volume. ConnectWise, Datto RMM, N-able e Kaseya não publicam um preço base da plataforma e encaminham compradores para um orçamento.



Discussão
Comentários
Inicie sessão para participar na discussão.