
Công ty bảo mật RedAccess tìm các ứng dụng được tạo bằng công cụ lập trình AI và công bố trên chính dịch vụ lưu trữ của các công cụ đó. Họ phát hiện hơn 5,000 ứng dụng gần như không có bất kỳ biện pháp bảo mật hay xác thực nào. Một ảnh chụp màn hình họ chia sẻ với Wired dường như là bảng phân công công việc của bệnh viện, kèm thông tin cá nhân của bác sĩ.
Công cụ lập trình AI giúp việc xây dựng trở nên dễ dàng. Dữ liệu trong ứng dụng do AI xây dựng cho HR bị lộ ở bước sau, khi công cụ theo dõi nghỉ phép hoặc bảng chấm điểm phỏng vấn đi vào hoạt động đúng như lúc trình diễn: một liên kết công khai, một tài khoản quản trị và toàn bộ bảng nhân viên phía sau.
Tóm tắt nhanh
- Công cụ hỗ trợ quyết định ai được tuyển dụng, thăng chức hoặc được đánh giá thế nào có thể thuộc nhóm rủi ro cao theo EU AI Act. Cần chuyển cho IT và pháp chế hoặc DPO trước khi chấm điểm bất kỳ ai.
- Không bao giờ đặt hồ sơ nhân viên trên dịch vụ lưu trữ của chính công cụ lập trình AI. Mặc định nên dùng máy chủ do đội ngũ kiểm soát, chỉ truy cập qua mạng riêng; thêm đăng nhập bằng tài khoản công ty ở cửa vào khi quản lý hoặc toàn thể nhân viên cần truy cập.
- Dùng chính công cụ AI đã tạo ứng dụng để sửa: giảm các trường được đọc, cung cấp chế độ xem khác nhau cho quản trị viên HR, quản lý và nhân viên, đưa thông tin xác thực ra khỏi mã, giảm dữ liệu gửi ra ngoài, ghi lại ai mở hồ sơ nào và xử lý yêu cầu xóa theo quy định lưu giữ. Mỗi việc được xác nhận bằng kiểm tra bạn tự thực hiện, không phải báo cáo của AI.
- Quyền truy cập phải kết thúc đúng ngày việc làm chấm dứt, có một người được chỉ định chịu trách nhiệm, và chọn vị trí máy chủ không tự làm hệ thống tuân thủ quy định.
Những sai lầm triển khai làm lộ dữ liệu nhân viên
Công cụ HR do AI xây dựng có thể làm lộ dữ liệu cho bất kỳ ai tìm thấy liên kết, người có thông tin xác thực được dán vào trò chuyện hoặc mã, đồng nghiệp mở hồ sơ của người khác, dịch vụ bên ngoài nhận dữ liệu và người đã nghỉ việc, mà không ghi lại ai đã xem. Đọc toàn bộ bảng nhân viên làm tăng phạm vi lộ dữ liệu qua mọi đường này.
| Lỗi | Dữ liệu bị lộ | Cách sửa | Nơi cần sửa |
|---|---|---|---|
| Công bố trên dịch vụ lưu trữ của công cụ AI bằng liên kết công khai | Ghi chú về điều chỉnh hỗ trợ hợp lý và nghỉ vì lý do y tế trong công cụ nghỉ phép, ai có URL cũng đọc được | Chuyển sang máy chủ do đội ngũ kiểm soát trong mạng riêng | Nơi vận hành |
| Dán mật khẩu cơ sở dữ liệu hoặc mã thông báo API của HRIS hay hệ thống lương vào trò chuyện hoặc mã | Người có lịch sử trò chuyện hoặc kho mã có thể truy cập hệ thống HR, kể cả SSN và số định danh quốc gia | Thay thông tin xác thực và giữ ngoài mã | Thông tin xác thực |
| Đọc cả bảng nhân viên dù công cụ chỉ cần ba cột | SSN, lương, tình trạng nhập cư và quyền làm việc nằm trong công cụ chỉ để hiển thị số ngày phép còn lại | Tài khoản cơ sở dữ liệu chỉ truy cập các trường cần thiết | Trường dữ liệu |
| Mọi người đăng nhập đều thấy mọi hồ sơ | Quản lý thấy lương của quản lý khác; điểm đánh giá hiệu suất hiển thị toàn công ty | Ba vai trò được kiểm tra trên máy chủ | Vai trò |
| Gửi dữ liệu ứng viên đến dịch vụ bên ngoài | Thông tin nhận dạng cá nhân (PII) trong quy trình tuyển dụng, như CV và ghi chú phỏng vấn, được sao chép sang AI API hoặc tập lệnh phân tích | Kiểm tra dữ liệu rời công cụ và cắt giảm | Dữ liệu gửi ra ngoài |
| Quyền truy cập tồn tại sau khi nghỉ việc | Tài khoản người nghỉ việc hoặc tài khoản quản trị riêng của người xây dựng vẫn mở được hồ sơ của mọi người | Đăng nhập công ty kết hợp thu hồi phiên để quy trình nghỉ việc đóng quyền truy cập | Xử lý nghỉ việc |
| Không ghi lại ai mở hoặc xóa gì | Không ai biết ai xem hồ sơ điều chỉnh hỗ trợ và không thể đáp ứng an toàn yêu cầu xóa | Nhật ký kiểm toán chỉ cho phép thêm và công cụ xóa tuân thủ quy định lưu giữ | Nhật ký kiểm toán và xóa |
Hàng đầu tiên là vấn đề RedAccess phát hiện trên quy mô lớn. Trong bài Wired về phát hiện của RedAccess, ba trong bốn công ty lập trình AI phản bác nhận định của nhóm nghiên cứu; công ty thứ tư không trả lời. Nhưng họ không phủ nhận rằng các ứng dụng tạo bằng vibe coding mà RedAccess tìm thấy bị để lộ. Tôi coi đó là vấn đề cấu hình và một bước rà soát bị bỏ qua.
Kiểm tra công cụ có hỗ trợ quyết định tuyển dụng, thăng chức hay đánh giá không
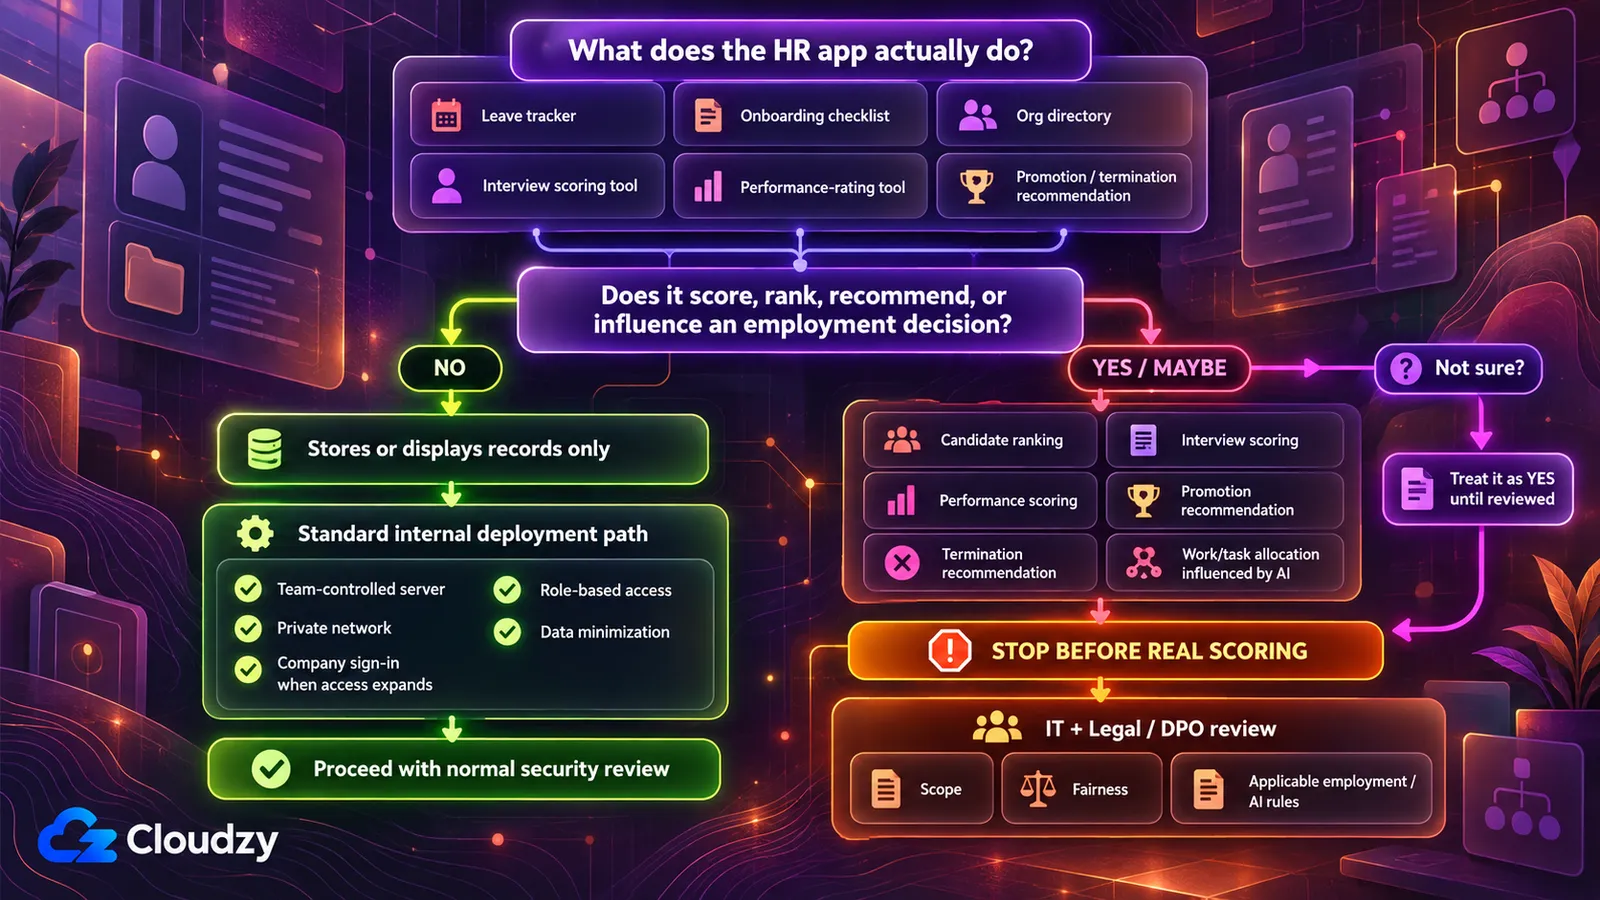
Được tạo bằng công cụ lập trình AI không tự khiến công cụ HR trở thành rủi ro cao theo EU AI Act. Chức năng của nó mới quyết định. Phụ lục III của EU AI Act liệt kê hệ thống AI dùng để tuyển hoặc chọn người, quyết định thăng chức, chấm dứt việc làm, phân công nhiệm vụ hoặc giám sát và đánh giá hiệu suất.
Trước khi chọn nơi vận hành, hãy hỏi: công cụ có đưa ra hoặc ảnh hưởng đến quyết định ai được tuyển, thăng chức, cho nghỉ, phân công công việc hoặc đánh giá hiệu suất không?
Công cụ nghỉ phép, danh sách việc khi nhận nhân viên mới hoặc danh bạ tổ chức lưu rồi hiển thị hồ sơ nên thuộc phía ‘không’. Bảng chấm điểm phỏng vấn xếp hạng ứng viên hoặc công cụ hiệu suất chấm điểm con người, đặc biệt bằng mô hình AI, có thể thuộc phía ‘có’. Nếu không phân biệt được, tôi coi là có và để IT cùng pháp chế xác định ngược lại.
Luật không chỉ áp dụng cho công ty EU: Điều 2 bao gồm nhà cung cấp và bên triển khai ngoài EU khi đầu ra hệ thống AI được dùng trong EU. Theo Điều 113 đã sửa đổi, nghĩa vụ với hệ thống rủi ro cao ở Phụ lục III áp dụng từ ngày 2 tháng 12 năm 2027. Chúng gồm hệ thống quản lý rủi ro, quản trị dữ liệu, tài liệu kỹ thuật, lưu hồ sơ, minh bạch với bên triển khai và giám sát bởi con người (Điều 9 đến 14), và việc đánh giá thuộc IT cùng pháp chế.
Nếu trả lời có, hãy dừng trước khi chấm điểm dù chỉ một ứng viên hay nhân viên thật. Chuyển cho IT và người phụ trách pháp lý hoặc bảo vệ dữ liệu, tức DPO nếu có. Kiểm tra này không xác định công cụ cụ thể có thuộc phạm vi luật không mà cho biết ai cần quyết định. Một số bang Mỹ cũng điều chỉnh quyết định tuyển dụng tự động; các quy định có trong bảng phía dưới.
Bạn có thể chuẩn bị trước cho rà soát. Tôi sẽ yêu cầu AI phản biện cách chấm điểm của chính nó thay vì bảo vệ:
Ứng dụng này chấm điểm hoặc xếp hạng ứng viên hay nhân viên. Liệt kê mọi trường dữ liệu và bước tính toán tạo nên điểm hoặc thứ hạng. Với từng mục, cho biết nó có thể trực tiếp hay gián tiếp phản ánh đặc điểm được bảo vệ không: tuổi, chủng tộc, giới tính, quốc tịch, nguồn gốc dân tộc, khuyết tật, mang thai, tôn giáo hoặc xu hướng tính dục. Nếu không chắc hãy nói, đừng đoán. Sau đó nêu mọi vấn đề công bằng trong chấm điểm mà tôi chưa hỏi nhưng nên hỏi.
Kiểm tra: coi câu trả lời là danh sách ban đầu cho người rà soát, không phải kết luận, và chuyển cùng công cụ. Chạy lời nhắc không phải kiểm toán thiên lệch và không đáp ứng bất kỳ yêu cầu pháp lý nào.
Công cụ HR nên vận hành ở đâu
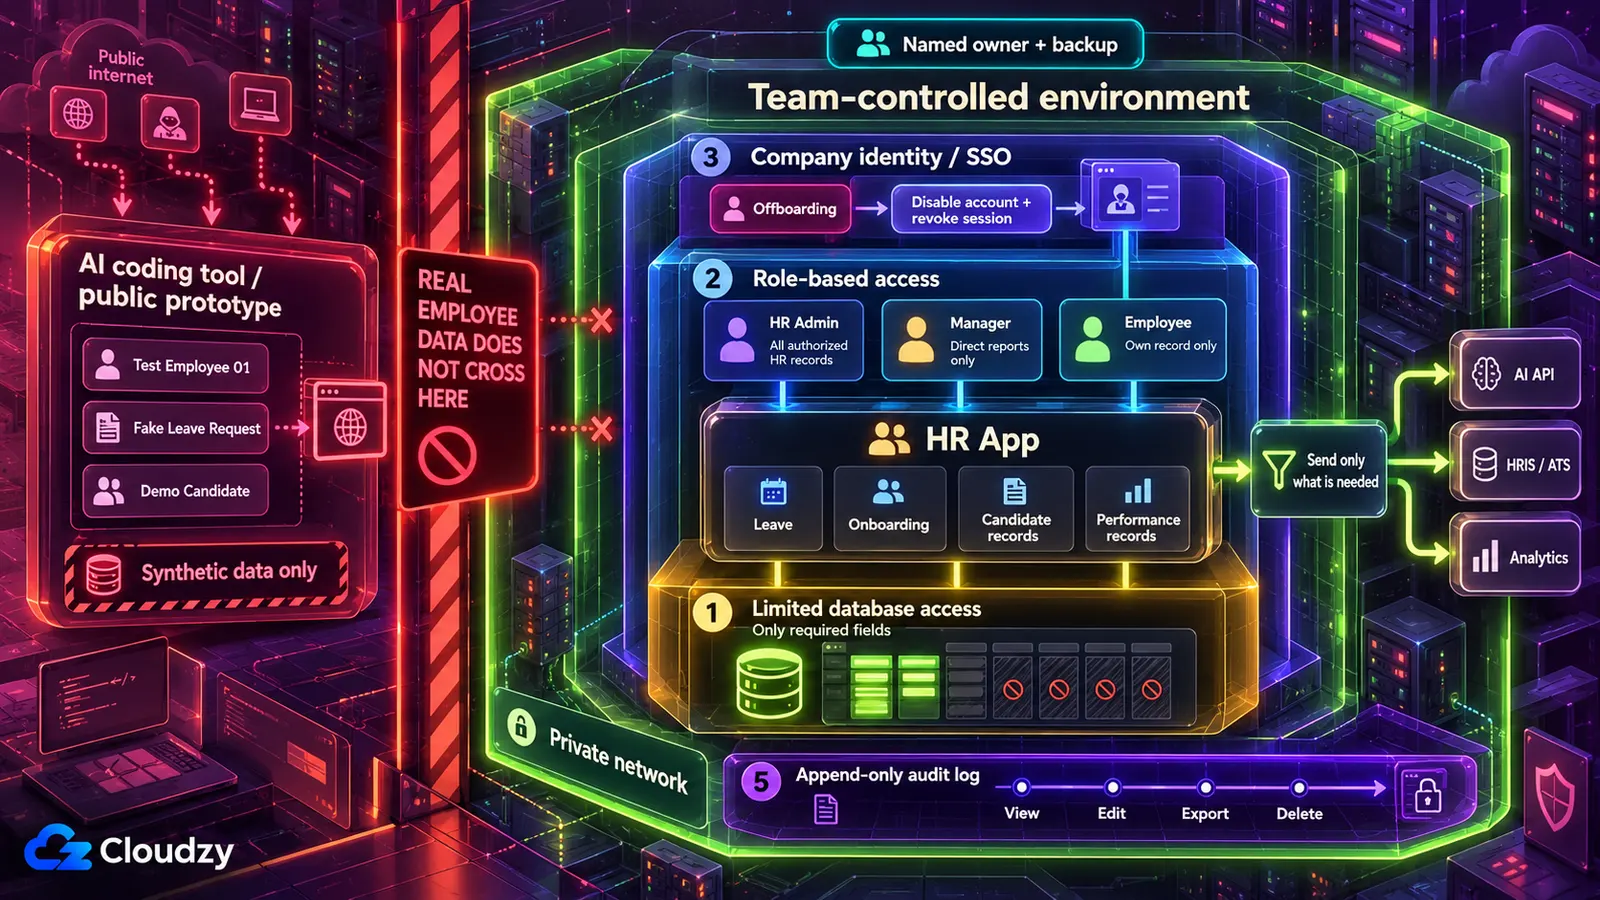
Không đặt hồ sơ nhân viên trên dịch vụ lưu trữ của AI. Với công cụ chỉ nhóm HR dùng, mặc định là máy chủ do nhóm kiểm soát, chỉ truy cập qua mạng riêng, thêm đăng nhập công ty ở cửa vào khi quản lý hay nhân viên cần dùng. Công cụ không vượt qua kiểm tra quyết định tuyển dụng hoặc không có người chịu trách nhiệm máy chủ cần chuyển IT.
Công bố trên dịch vụ lưu trữ của công cụ lập trình AI đặt ứng dụng tại địa chỉ thuộc tên miền nhà cung cấp. Nếu không đặt hiển thị riêng tư, ai tìm thấy cũng truy cập được. RedAccess tìm hàng nghìn ứng dụng bằng tìm kiếm Google và Bing thông thường với các tên miền đó. Mạng riêng hoạt động ngược lại, chỉ đáp ứng thiết bị đã tham gia. Đăng nhập công ty (đăng nhập một lần) nghĩa là đồng nghiệp dùng tài khoản công ty sẵn có, được nhà cung cấp danh tính, dịch vụ quản lý tài khoản, kiểm tra.
| Nơi vận hành | Phù hợp khi | Không phù hợp khi |
|---|---|---|
| Dịch vụ lưu trữ của công cụ AI | Xây dựng và thử với hồ sơ nhân viên giả | Đưa vào bất kỳ hồ sơ thật nào |
| Máy chủ do đội ngũ kiểm soát, chỉ truy cập qua mạng riêng | Công cụ riêng cho HR: quản lý nghỉ phép, theo dõi nhận nhân viên mới, lập kế hoạch nhân sự | Không ai chịu trách nhiệm máy chủ được |
| Cùng máy chủ với đăng nhập công ty ở cửa vào | Quản lý hoặc tất cả nhân viên cần truy cập | Không có người quản lý máy chủ hoặc hệ thống danh tính công ty để kết nối |
| Nền tảng triển khai có quản lý | Tổ chức lớn đã có ngân sách cho nhà cung cấp nền tảng và rà soát nhà cung cấp | Nhóm HR nhỏ không có khoản ngân sách tương ứng |
| IT hoặc kỹ sư nội bộ | Không vượt qua kiểm tra quyết định tuyển dụng, IT có khả năng đáp ứng hoặc không ai quản lý máy chủ | Luôn là lựa chọn phù hợp, chỉ đôi khi không sẵn có |
Trước khi chạy trên máy chủ riêng của nhóm, hãy xây dựng và thử bằng dữ liệu tổng hợp: tên, lương và ngày nghỉ giả có dạng như thật. Đường hầm miễn phí từ máy tính xách tay đến địa chỉ công khai cũng công khai như dịch vụ của nhà cung cấp nên chỉ thuộc giai đoạn trình diễn.
Vì sao chọn mạng riêng thay vì trang đăng nhập sẵn có? Mạng riêng khiến công cụ không đáp ứng bên ngoài, nên người ngoài không tải, thăm dò hay đoán mật khẩu được. Trang đăng nhập AI viết không đủ nếu dùng riêng. Ai cũng đến được, và độ an toàn phụ thuộc mã sinh phía sau. Báo cáo bảo mật mã GenAI 2025 của Veracode cho thấy 45% mẫu mã từ hơn 100 mô hình không vượt qua kiểm tra vì có lỗ hổng OWASP Top 10, thuộc danh sách phổ biến các rủi ro bảo mật web quan trọng nhất. Vì vậy tôi muốn đặt khóa trước ứng dụng thay vì dựa vào khóa AI viết.
Khi bàn giao, công cụ chạy trên VPS, máy chủ thuê mà nhóm kiểm soát hoàn toàn, bằng công cụ triển khai như Coolify hoặc Dokku để chạy từ mã. Coolify còn hoàn tác bản cập nhật lỗi về phiên bản cũ qua bảng điều khiển. Chọn Coolify hay Dokku chủ yếu tùy số ứng dụng trên máy chủ và việc người hỗ trợ IT thích bảng điều khiển không. Mạng riêng dùng Tailscale hoặc WireGuard. Tailscale nhanh hơn để thiết lập nhưng dịch vụ điều phối do Tailscale vận hành, còn WireGuard hoàn toàn tự lưu trữ. Đăng nhập công ty dùng nhà cung cấp danh tính như Authentik hoặc Keycloak. Proxy ngược như Caddy hoặc Nginx Proxy Manager thêm HTTPS ở nơi đăng nhập hướng ra web. Hãy giao phần này cho người hỗ trợ IT cùng danh sách cuối bài.
Các cách sửa dưới dạng lời nhắc cho AI của bạn
Phần lớn việc triển khai an toàn ứng dụng HR do AI tạo có thể thực hiện qua công cụ đã tạo nó, nhưng phải yêu cầu. Nhà nghiên cứu bảo mật Joel Margolis nói với Wired rằng công cụ lập trình AI ‘làm điều bạn yêu cầu. Nếu không yêu cầu làm an toàn, chúng sẽ không tự cố gắng thêm để làm vậy.’
Coi từng lời nhắc dưới đây là điểm bắt đầu, sửa tên trường và vai trò cho phù hợp. Tôi coi AI là kỹ sư và mình là người rà soát nên báo cáo hoàn tất thay đổi chỉ là bản nháp. Kiểm tra dưới mỗi lời nhắc là bằng chứng; không kiểm tra nào yêu cầu đọc mã. Nếu thất bại, giao AI sửa và ghi bài học vào tệp quy tắc của công cụ AI để phiên tiếp theo bắt đầu từ đó. Mỗi lời nhắc cũng yêu cầu nêu điều không chắc; trợ lý thừa nhận thiếu sót hữu ích hơn trợ lý luôn chắc chắn. Chạy với mã và hồ sơ giả, không dán hồ sơ thật hay mật khẩu vào trò chuyện.
Tìm trường nhân viên mà công cụ dùng, rồi chặn phần còn lại
Không thể chặn trường mà bạn không biết công cụ giữ, nên lời nhắc đầu là kiểm toán:
Xem cơ sở dữ liệu, mã, màn hình và bản xuất của ứng dụng. Liệt kê mọi trường có thể chứa dữ liệu cá nhân của nhân viên hoặc ứng viên: tên, ID nhân viên, SSN hay số định danh quốc gia, mã số thuế, ngày sinh, địa chỉ nhà, thông tin sức khỏe, tình trạng khuyết tật, hồ sơ điều chỉnh hỗ trợ, tài liệu nhập cư hoặc quyền làm việc, lương, thưởng, vốn cổ phần, điểm hiệu suất và ghi chú kỷ luật. Với mỗi trường, nói màn hình hoặc chức năng nào dùng và nhiệm vụ chính có cần không. Không biết thì đánh dấu không chắc thay vì đoán.
Kiểm tra: mở màn hình chính và bản xuất, bảo đảm mọi trường cá nhân nhìn thấy đều có trong danh sách. Trường thấy được nhưng không được liệt kê nghĩa là kiểm toán bỏ sót; hãy yêu cầu lại.
Lời nhắc thứ hai lấy đi dữ liệu không cần. Nó dùng tài khoản cơ sở dữ liệu, tức tài khoản ứng dụng dùng để giao tiếp với cơ sở dữ liệu, có thể giới hạn vào trường cụ thể.
Sửa ứng dụng chỉ đọc các trường sau: [liệt kê trường cần thiết]. Loại mọi trường cá nhân khác khỏi bản sao dữ liệu, mã, mọi màn hình và bản xuất. Tạo tài khoản cơ sở dữ liệu riêng cho ứng dụng chỉ đọc các trường đó và chỉ sửa dữ liệu công cụ tự ghi, như yêu cầu nghỉ phép. Chuyển ứng dụng sang tài khoản này. Báo cáo chính xác thay đổi theo từng tệp và mọi điều không làm được.
Chỉ sửa màn hình chưa đủ. Nếu tài khoản cơ sở dữ liệu không đọc cột lương được, lỗi ở chỗ khác trong mã AI cũng không hiển thị được. Mã hóa dữ liệu lưu trữ phải hỏi IT vì thuộc cấu hình máy chủ và đĩa mà trợ lý đọc mã không thể kiểm tra đáng tin cậy.
Kiểm tra: đăng nhập người dùng thường, mở mọi màn hình và bản xuất; không trường đã bỏ nào được xuất hiện. Nhờ IT quản lý máy chủ hoặc AI hiển thị đầu ra dùng tài khoản cơ sở dữ liệu của ứng dụng yêu cầu trường đã bỏ. Lỗi từ chối quyền hay trường không tồn tại là đạt; lỗi kết nối, cú pháp hoặc không liên quan không phải đạt. Cột trống hoặc giá trị thật đều là thất bại. Giữ danh sách kiểm toán vì công cụ xóa cần dùng.
Cho quản trị viên HR, quản lý và nhân viên các chế độ xem khác nhau
Dữ liệu rò rỉ nội bộ khi đồng nghiệp mở lương người khác hay ghi chú điều chỉnh hỗ trợ của thành viên nhóm. Kiểm soát truy cập theo vai trò giải quyết được; lời nhắc sau chỉ rõ nơi phải kiểm tra:
Thêm kiểm soát truy cập theo ba vai trò, kiểm tra trên máy chủ với mọi yêu cầu, không chỉ ẩn nút hoặc liên kết trong trang.
- Quản trị viên HR: đọc và sửa mọi hồ sơ nhân viên.
- Quản lý nhân viên: chỉ đọc hồ sơ cấp dưới trực tiếp, không bao giờ thấy trường lương, y tế, điều chỉnh hỗ trợ, kỷ luật hoặc nhập cư.
- Nhân viên: chỉ đọc hồ sơ của mình.
Từ chối mọi thứ khác bằng phản hồi ‘truy cập bị từ chối’ (403). Lấy vai trò từ tài khoản đăng nhập, không bao giờ từ thứ người dùng nhập hay sửa trong trang hoặc thanh địa chỉ. Liệt kê mọi nơi thêm kiểm tra và đánh dấu trang hoặc bản xuất chưa chắc được bao phủ.
Một số công ty cho quản lý xem lương khi rà soát đãi ngộ; nếu công ty bạn vậy, hãy sửa dòng quản lý.
Kiểm tra: tạo quản lý và nhân viên thử nghiệm. Đăng nhập quản lý, mở hồ sơ cấp dưới, sao chép địa chỉ, đổi số hồ sơ sang người ngoài nhóm rồi tải: phải nhận ‘truy cập bị từ chối’. Lặp lại bằng nhân viên với số hồ sơ đồng nghiệp. Sau đó xác nhận quản lý không bao giờ thấy trường lương, điều chỉnh hỗ trợ hay nhập cư.
Đưa thông tin xác thực ra khỏi mã và trò chuyện
Mật khẩu cơ sở dữ liệu hay mã thông báo API của HRIS hoặc lương, khóa dài để một hệ thống đăng nhập hệ thống khác, có thể biến mất khỏi mã hiện tại nhưng vẫn ở phiên bản lưu trước. Vì thế lời nhắc hỏi cả lịch sử. Biến môi trường sửa phía mã: máy chủ đưa giá trị cho ứng dụng lúc khởi động, mã tham chiếu tên thay vì chứa giá trị.
Tìm mọi mật khẩu, khóa API, mã thông báo truy cập và chuỗi kết nối cơ sở dữ liệu, kể cả HRIS, lương và email. Thay từng giá trị trong mã bằng biến môi trường và đưa danh sách tên biến. Bảo đảm tệp giữ giá trị thật như .env được loại khỏi kho mã. Liệt kê mọi nơi giá trị cũ còn trong lịch sử để biết thông tin xác thực nào cần thay.
Lời nhắc không làm được bước quan trọng nhất. Trong bảng quản trị HRIS hay cơ sở dữ liệu, cấp thông tin xác thực mới cho từng mục từng xuất hiện trong trò chuyện hay kho mã và vô hiệu hóa mục cũ.
Bản sao mật khẩu của nhóm nên ở trình quản lý mật khẩu như máy chủ Vaultwarden tự lưu trữ; lựa chọn phù hợp với nhóm là quyết định riêng. Nó giữ thông tin xác thực cho con người, không cấp cho ứng dụng đang chạy, vốn nhận giá trị từ công cụ triển khai. Với bí mật ứng dụng tự đọc khi chạy, HashiCorp Vault là phương án nặng hơn, có chính sách tập trung và luân chuyển cho nhóm cần chúng.
Kiểm tra: nhờ AI tìm giá trị cũ trong tệp hiện tại và đọc kết quả hiển thị, không phải bản tóm tắt. Tệp hiện tại không được có kết quả khớp. Khớp trong lịch sử là bình thường, không cần xóa; đó là danh sách cần thay. Bằng chứng từng mục đã vô hiệu ở bảng quản trị HRIS hoặc cơ sở dữ liệu: mọi thông tin cũ hiển thị đã thu hồi hoặc IT xác nhận hệ thống từ chối.
Xem dữ liệu nhân viên nào rời công cụ
Khi một lệnh gọi đã gửi ghi chú phỏng vấn của ứng viên đến dịch vụ bên ngoài, xóa hồ sơ trong công cụ của bạn không xóa được bản sao mà dịch vụ đó có thể giữ. Vì thế hãy gửi ít dữ liệu hơn ngay từ đầu.
Kiểm toán mọi lệnh gọi ngoài: OpenAI, Anthropic hay AI API khác, hệ thống HR như HRIS hoặc ATS, công cụ phân tích hay theo dõi lỗi và mọi webhook. Với mỗi lệnh, liệt kê chính xác trường nhân viên hay ứng viên được gửi. Đánh dấu dịch vụ có thể lưu hoặc ghi nhật ký dữ liệu nhận và lệnh có thể dùng ít dữ liệu hơn. Đánh dấu mọi điều không chắc.
Kiểm tra: tạo nhân viên hay ứng viên giả với tên giả đặc biệt, dùng từng chức năng gọi ngoài: tạo tóm tắt phỏng vấn, kích hoạt webhook, mở trang tải tập lệnh phân tích. Mở bảng điều khiển của mỗi dịch vụ như phân tích, theo dõi lỗi, nhật ký webhook nhận của ATS hoặc nhật ký sử dụng AI có hiển thị yêu cầu và tìm tên. Chỉ nên xuất hiện nơi lệnh gọi cần nó. Nếu xuất hiện nơi khác, yêu cầu AI giảm dữ liệu và kiểm tra lại. Một số bảng không hiển thị dữ liệu nhận. Với chúng và mọi dịch vụ phải tiếp tục nhận dữ liệu nhân viên, chuyển điều khoản lưu giữ cho người ký hợp đồng nhà cung cấp của công ty.
Ghi lại ai mở hồ sơ nhân viên nào
Nhân viên hỏi ai đã xuất bảng lương quý trước. Không có nhật ký kiểm toán, bản ghi liên tục ai làm gì với hồ sơ nào, không ai trả lời được.
Thêm nhật ký kiểm toán. Mỗi khi người dùng xem, sửa, xuất hoặc xóa hồ sơ, thêm hàng với ID người dùng, ID hồ sơ nhân viên, hành động, trường thay đổi và thời gian. Cấu hình cơ sở dữ liệu để tài khoản ứng dụng thêm hàng nhưng không sửa hay xóa. Trong ứng dụng chỉ quản trị viên HR đọc được. Nói cách thực thi cấm sửa, cấm xóa và nơi thực thi.
‘Chỉ thêm’ phải đến từ quyền tài khoản cơ sở dữ liệu, không từ lời hứa ứng dụng. Nhật ký tự nó cũng là dữ liệu cá nhân vì cho thấy ai xem hồ sơ ai, nên chỉ quản trị viên HR đọc.
Kiểm tra: quản trị viên HR mở hồ sơ rồi xem nhật ký và xác nhận có mục. Nhờ IT hoặc AI hiển thị đầu ra thử xóa hàng bằng tài khoản cơ sở dữ liệu ứng dụng; bạn phải thấy chính lỗi quyền.
Xử lý yêu cầu xóa mà không vi phạm quy định lưu giữ
Nếu nhân viên yêu cầu xóa nhưng có hồ sơ lương công ty phải giữ thì sao? Lời nhắc rõ ràng (‘xóa mọi dữ liệu cá nhân của nhân viên này trong mọi bảng’) vẫn xóa chúng và gây hai vấn đề. Chủ lao động thường phải giữ hồ sơ như lương, thuế và quyền làm việc; quyền xóa theo GDPR không áp dụng trong phạm vi xử lý cần để tuân thủ nghĩa vụ pháp luật hoặc phục vụ yêu cầu pháp lý (Điều 17(3)(b) và (e)). Nút xóa tất cả để sẵn cũng nguy hiểm. Bản an toàn hơn tách ‘xóa theo yêu cầu’ khỏi hồ sơ có nghĩa vụ lưu giữ, tức phải giữ bất kể yêu cầu, và hiển thị kế hoạch trước khi xóa:
Tạo công cụ yêu cầu xóa chỉ quản trị viên HR mở được. Với ID nhân viên, trước tiên hiển thị mọi bảng và trường có dữ liệu của họ theo nhóm từ kiểm toán trường. Quản trị viên HR đặt mỗi nhóm là ‘xóa theo yêu cầu’ hoặc ‘giữ: lưu giữ bắt buộc’. Sau khi quản trị viên HR xác nhận, chỉ xóa nhóm ‘xóa theo yêu cầu’. Chỉ ghi ID nhân viên, thời gian, người xác nhận và nhóm đã xóa hay giữ, không ghi thông tin khác về người đó. Ai không phải quản trị viên HR nhận ‘truy cập bị từ chối’.
Cấu hình lưu giữ do người phụ trách tuân thủ hoặc DPO quyết định, không phải AI hay phỏng đoán người xây dựng. Báo họ nhật ký còn giữ ID sau xóa để quyết định thời hạn giữ mã định danh. Bản sao lưu và bản sao dịch vụ ngoài cần quy trình lưu hoặc xóa riêng.
Kiểm tra: tạo nhân viên thử với hồ sơ ở hai nhóm, một ‘xóa theo yêu cầu’, một lưu giữ bắt buộc. Chạy bằng quản trị viên HR, xác nhận chỉ nhóm đầu mất. Mở bằng quản lý phải nhận ‘truy cập bị từ chối’.
Quy định việc làm cần trao đổi với DPO hoặc người phụ trách tuân thủ
Quy định việc làm liên quan công cụ HR tùy chức năng và dữ liệu của ai, không tùy cách tạo. Đây là danh sách để trao đổi với DPO hoặc người phụ trách tuân thủ, không phải tư vấn pháp lý và không xác định quy định nào áp dụng cho bạn.
Công cụ nghỉ phép giữ ghi chú điều chỉnh hỗ trợ cho người ở Đức và California có quy định khác công cụ nhân sự chỉ giữ chức danh. Câu hỏi EU AI Act thuộc kiểm tra quyết định tuyển dụng.
| Nếu công cụ… | Quy định cần trao đổi | Nguồn chính thức |
|---|---|---|
| Dùng chấm điểm hoặc xếp hạng tự động trong quyết định tuyển hay thăng chức với người ở Colorado | Colorado SB 26-189 bao gồm công nghệ quyết định tự động dùng cho quyết định quan trọng, kể cả việc làm; nghĩa vụ bắt đầu ngày 1 tháng 1 năm 2027 | Colorado SB 26-189 |
| Dùng chấm điểm hoặc xếp hạng tự động trong quyết định tuyển hay thăng chức với người ở California | Quy định công nghệ quyết định tự động (ADMT) California hiệu lực ngày 1 tháng 1 năm 2026, nhưng doanh nghiệp dùng ADMT cho quyết định quan trọng phải tuân thủ yêu cầu riêng từ ngày 1 tháng 1 năm 2027 | Quy định ADMT của CPPA |
| Dùng AI trong tuyển mộ, tuyển dụng, thăng chức, kỷ luật, sa thải hoặc các quyết định việc làm khác ở Illinois | Illinois HB 3773 sửa đổi Đạo luật Nhân quyền Illinois từ ngày 1 tháng 1 năm 2026: nhà tuyển dụng không được dùng AI theo cách phân biệt đối xử với các nhóm được bảo vệ, hoặc dùng mã bưu chính làm yếu tố đại diện cho các nhóm đó, và phải thông báo cho nhân viên khi dùng AI cho các quyết định này | Illinois Public Act 103-0804 |
| Giữ hồ sơ sức khỏe, khuyết tật hoặc điều chỉnh hỗ trợ của người tại EU | GDPR Điều 9: sức khỏe là dữ liệu đặc biệt, cấm xử lý nếu không có ngoại lệ, bao gồm xử lý cần cho nghĩa vụ luật việc làm (Điều 9(2)(b)) | GDPR Điều 9 |
| Giữ bất kỳ dữ liệu cá nhân nào của nhân viên hoặc ứng viên tại EU | GDPR Điều 6: mỗi cách dùng cần cơ sở hợp pháp như hợp đồng hoặc nghĩa vụ pháp luật | GDPR Điều 6 |
| Giữ dữ liệu về nhân viên tại Vương quốc Anh | UK GDPR cùng hướng dẫn thông tin việc làm của ICO | Hướng dẫn việc làm của ICO |
| Giữ dữ liệu nhân viên hoặc người xin việc California | CCPA/CPRA: nếu tổ chức là doanh nghiệp chịu CCPA, miễn trừ dữ liệu nhân viên và ứng viên hết ngày 1 tháng 1 năm 2023, nên thông tin cá nhân liên quan việc làm thường trong phạm vi áp dụng | Trang CCPA của Bộ Tư pháp California |
Vị trí máy chủ quyết định nơi lưu vật lý, không tự đáp ứng quy định trên. Với nhân viên ở nơi khác, bắt đầu với cơ quan quốc gia, bang hoặc địa phương về quyền riêng tư hay việc làm, hoặc người phụ trách pháp lý hay tuân thủ.
Kết thúc truy cập khi việc làm chấm dứt
Khi tắt tài khoản công ty ngày cuối của người nghỉ, email, lịch và tệp đóng trong một bước. HR cũng phải đóng cùng bước; dưới đăng nhập công ty có thể làm được nếu quy trình nghỉ việc thu hồi phiên đang hoạt động. Công cụ không dưới đăng nhập phải có mục riêng trong danh sách nghỉ để người phụ trách xóa tài khoản thủ công.
Người xây dựng cuối cùng cũng có thể nghỉ. Khi họ nghỉ hoặc đổi vai trò, giao trách nhiệm cho người kế nhiệm có tên, đăng nhập quản trị được và biết máy chủ ở đâu, đồng thời đóng tài khoản quản trị của người xây dựng. Tôi sẽ chỉ định trước vận hành vì thời gian báo nghỉ không thích hợp tìm người.
Định kỳ xem ai giữ vai trò và công cụ còn dùng không. Mở rộng từng bước: HR, quản lý rồi mọi nhân viên, kiểm tra thanh địa chỉ lại mỗi bước. Khi không dùng, ngừng vận hành: tắt tài khoản cơ sở dữ liệu và thông tin xác thực, xóa dữ liệu theo cấu hình lưu giữ của công cụ xóa, dừng và loại khỏi mạng riêng hoặc hệ thống đăng nhập.
Người kế nhiệm nhận máy chủ đã có người dựng, công cụ triển khai, mạng riêng và đăng nhập công ty khi mở rộng truy cập. Linux VPS của chúng tôi có quyền root; Coolify, Tailscale và Authentik đều triển khai một nhấp chuột để IT dành thời gian kiểm tra. Vị trí gồm Frankfurt và Amsterdam trong EU, London ở Anh và nhiều thành phố Mỹ. Điều này xác định nước đặt máy chủ, là dữ kiện để nói với DPO, không thay cuộc trao đổi.
Danh sách kiểm tra trước vận hành
Trước khi đưa hồ sơ nhân viên vào, mỗi mục phải rõ đã làm hay chưa; giao danh sách cho người thiết lập máy chủ.
- Đã trả lời câu hỏi quyết định tuyển dụng và chuyển mọi ‘có’ cho IT, pháp chế.
- Công cụ chạy trên máy chủ do đội ngũ kiểm soát, không phải dịch vụ lưu trữ của công cụ AI.
- Chỉ truy cập qua mạng riêng hoặc đăng nhập công ty.
- Tài khoản cơ sở dữ liệu ứng dụng chỉ đọc trường liệt kê.
- Quản lý và nhân viên thử đều nhận ‘truy cập bị từ chối’ trong kiểm tra thanh địa chỉ.
- Đã thay mọi thông tin xác thực từng vào trò chuyện hay mã và thu hồi cái cũ.
- Đã kiểm toán dữ liệu gửi ngoài và bỏ trường không cần.
- Nhật ký ghi lượt xem và tài khoản ứng dụng không sửa hay xóa được.
- DPO hoặc người phụ trách tuân thủ đã kiểm tra cấu hình lưu giữ và quy định việc làm.
- Có một người chịu trách nhiệm và một người dự phòng được nêu tên rõ ràng.
Câu hỏi thường gặp
Shadow AI trong HR là gì?
Shadow AI trong HR là dùng AI hoặc ứng dụng tạo bằng AI với dữ liệu HR mà IT không biết hoặc phê duyệt. Khảo sát hệ thống HR thường niên 2026 của Sapient Insights, theo Cornerstone OnDemand, thấy hơn 80% chuyên gia HR dùng AI cá nhân hằng ngày, còn 3% dùng AI tích hợp trong hệ thống HR.
Có thể dùng hồ sơ nhân viên thật khi xây dựng không?
Không. Đừng đưa hồ sơ thật vào trò chuyện khi xây dựng công cụ HR bằng vibe coding. Dán hồ sơ vào trợ lý trò chuyện là một rủi ro tách biệt với triển khai ứng dụng, xảy ra ngay lúc dán dù công cụ có đi vào hoạt động hay không. Hãy xây dựng bằng hồ sơ giả cho đến khi công cụ chạy trên máy chủ do đội ngũ kiểm soát.
Nhân viên có phải đồng ý để công cụ HR dùng dữ liệu không?
Thông thường đồng ý không phải cơ sở phù hợp. Hướng dẫn về đồng ý của EDPB nói ‘coi việc chủ lao động xử lý dữ liệu cá nhân của nhân viên hiện tại hay tương lai dựa vào đồng ý là có vấn đề vì khó được đưa ra tự nguyện’. Cơ sở hợp pháp nào theo GDPR Điều 6 áp dụng là câu hỏi cho DPO.
HIPAA có bao gồm ghi chú y tế trong HR không?
Thường không. Định nghĩa thông tin sức khỏe được bảo vệ của HIPAA loại trừ thông tin trong hồ sơ việc làm do đơn vị thuộc phạm vi luật giữ với tư cách chủ lao động (45 CFR 160.103). Không có nghĩa các ghi chú không chịu quy định, nên hỏi người phụ trách tuân thủ quy tắc nào áp dụng.
Thảo luận
Bình luận
Đăng nhập để tham gia thảo luận.