
Nabídka proxy zní „SOCKS5 rezidenční proxy“. Tento štítek spojuje obě strany srovnání SOCKS5 proxy a rezidenční proxy a neříká, za které slovo platíte. Když ta dvě slova budete brát jako stupně jednoho produktu, můžete si koupit SOCKS5 server na pronajatém VPS a zjistit, že váš scrapovací skript je stále označován.
Na stejný problém se nabízí i VPN a ta mění ještě třetí věc. Tyto tři pojmy leží na různých vrstvách: přeposílací protokol, síť za výstupní adresou a rozsah tunelu.
Zkrácená verze
- SOCKS5 (RFC 1928) nemá vlastní šifrování a metody bez autentizace a s uživatelským jménem a heslem, které používá většina nasazení, žádné nepřidávají.
- Výstupní IP se označuje jako rezidenční, datacentrová nebo mobilní podle typu sítě, ze které pochází: spotřebitelský ISP, poskytovatel hostingu, nebo mobilní operátor.
- Weby vidí výstupní IP, ne protokol, kterým se k ní klient dostal. SOCKS5 server na pronajatém VPS vychází z datacentrové adresy a je klasifikován jako datacentrový provoz.
- VPN mění cestu provozu, ne typ sítě, ze které vychází. VPN server v datacentrové síti stále vychází z datacentrové IP a služby IP intelligence mohou tuto adresu navíc označit jako známý koncový bod VPN.
Tři štítky, které odpovídají na tři různé otázky
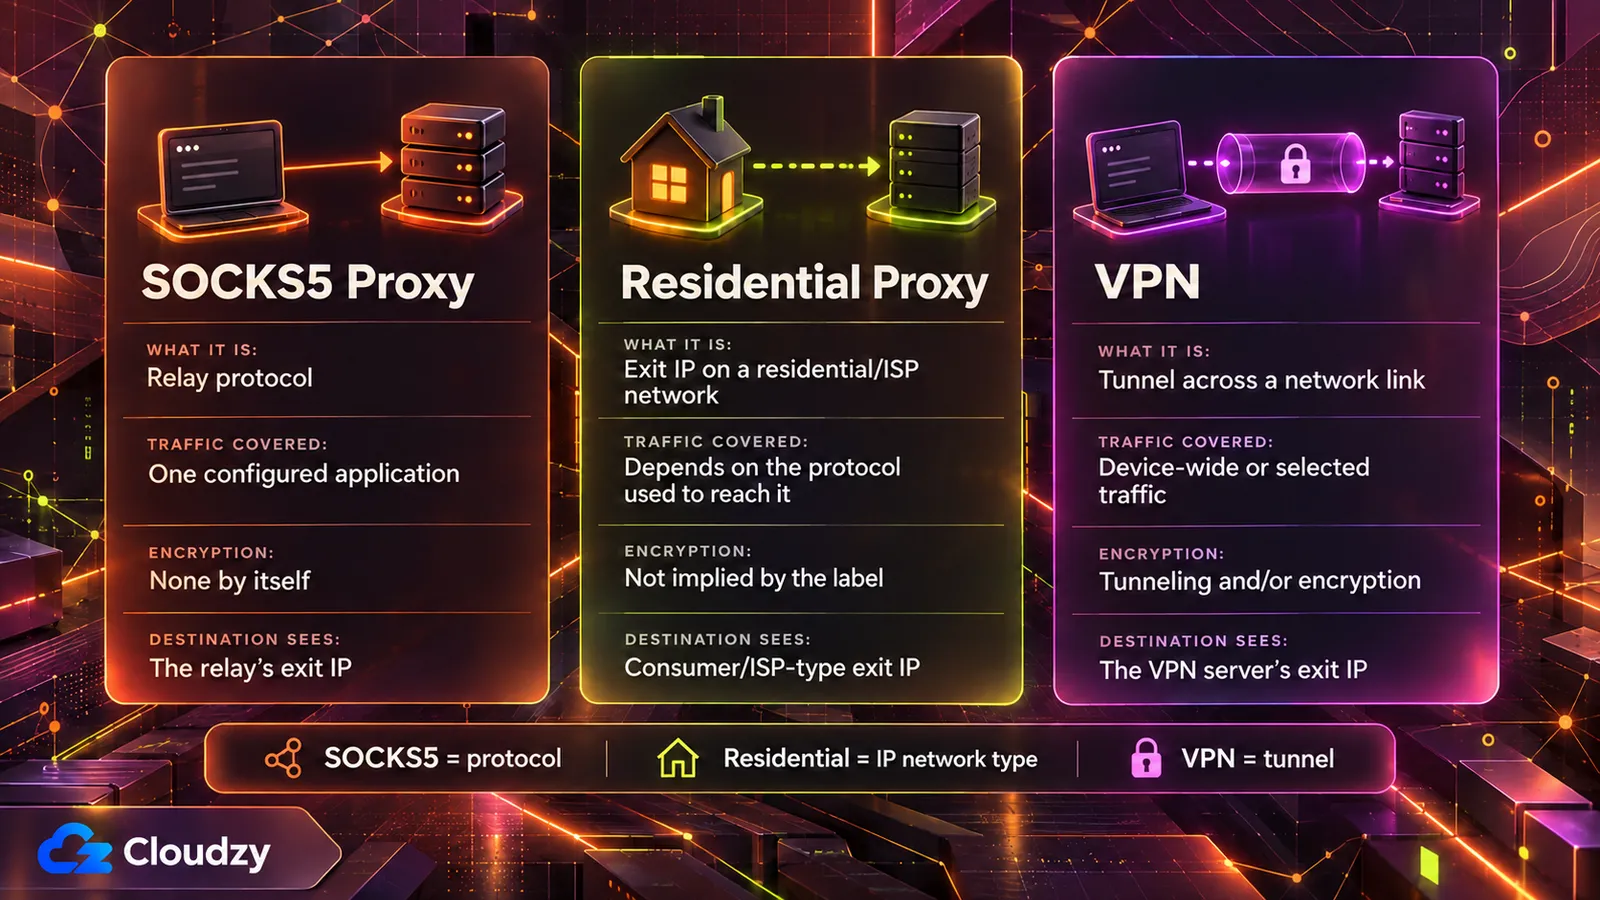
SOCKS5 je protokol, zveřejněný jako RFC 1928 v březnu 1996. Přeposílá provoz jedné aplikace přes server. Definuje, jak se toto spojení vyjednává, ne komu patří výstupní adresa. Rezidenční, datacentrová a mobilní popisují síť, ke které je výstupní adresa registrována. VPN tuneluje, šifruje nebo obojí, a to přes síťové spojení.
| Vlastnost | SOCKS5 proxy | Rezidenční proxy | VPN |
|---|---|---|---|
| Co pojem popisuje | Přeposílací protokol | Síť, ke které je výstupní IP registrována | Tunel přes síťové spojení |
| Pokrytý provoz | Aplikace nastavená k jejímu použití | Záleží na protokolu, kterým se k ní připojujete | Síťové spojení, na kterém je nastavena |
| Šifrování | Vlastní žádné; záleží na metodě autentizace | Není vlastnost štítku | Tunelování a/nebo šifrování (CNSSI 4009) |
| Co vidí cíl | Výstupní IP přeposílacího serveru | Výstupní IP ve spotřebitelské síti nebo síti ISP | Výstupní IP VPN serveru |
Čtěte „SOCKS5 rezidenční proxy“ jako dvě samostatné volby. „SOCKS5“ je protokol, kterým se váš klient připojuje k přeposílacímu serveru. „Rezidenční“ je síť, do které patří výstupní IP tohoto serveru. Každé z nich se může změnit bez druhého. SOCKS5 server může stejně dobře běžet na datacentrové adrese.
Koupit obojí dohromady je rozumné, jakmile víte, která polovina dělá kterou práci.
Co protokol SOCKS5 definuje a co vynechává
SOCKS5 vyjedná metodu autentizace a pak přeposílá spojení. RFC 1928 nedefinuje žádné vlastní šifrování. Běžné metody bez autentizace a se jménem a heslem žádné nepřidávají a RFC 1929 posílá heslo v otevřeném textu. Metoda GSS-API z RFC 1961 může přidat integritu a volitelně i důvěrnost, zatímco samostatný SSH tunel, VPN nebo obal TLS může chránit přenos mezi klientem a proxy. HTTPS chrání data aplikace od konce ke konci, ale nechrání samotnou výměnu autentizačních údajů SOCKS5.
Vyjednávání je krátké. Klient vypíše metody autentizace, které podporuje, a server jednu vybere. RFC 1928 uvádí kódy metod: bez autentizace, GSSAPI, uživatelské jméno a heslo a rozsahy vyhrazené pro přidělené a soukromé metody. Po dokončení tohoto dílčího vyjednávání klient pošle požadavek na spojení a server přeposílá provoz.
Specifikace o sobě říká, že je „shim-layer“ (mezivrstva) mezi aplikační a transportní vrstvou, a nedefinuje žádnou šifru. Pokud zvolená metoda zahrnuje zapouzdření kvůli integritě nebo důvěrnosti, RFC 1928 do něj zabalí provoz: požadavky, odpovědi i přeposílaná data.
RFC 1929, které specifikuje metodu se jménem a heslem, žádné zapouzdření nedefinuje a svou slabinu uvádí přímo:
Protože požadavek přenáší heslo v otevřeném textu, nedoporučuje se toto dílčí vyjednávání v prostředích, kde je „odposlech“ možný a prakticky proveditelný.
Zdroj: Metoda jména a hesla v RFC 1929
Tento návrh má svou historii. Historie SOCKS5 od NT Kernel vysvětluje, že SOCKS servery z doby kolem roku 1996 běžely většinou uvnitř sítí, které byly „obecně považovány za důvěryhodné“, a důvěrnost se měla zajišťovat jinde. Stejný zdroj uvádí, že GSSAPI může přidat integritu a důvěrnost podle vyjednané úrovně ochrany, ale jeho podpora zůstala mnohem méně rozšířená a většina reálných nasazení dodnes používá jméno a heslo.
Nic z toho nezpřístupní obsah HTTPS přes proxy. Protokol TLS 1.3 je navržen tak, aby zabránil odposlechu, manipulaci a padělání zpráv mezi klientem a serverem, a přeposílací server SOCKS5 jen předává tyto šifrované bajty.
Co dělá IP adresu rezidenční, datacentrovou nebo mobilní
Výstupní IP je rezidenční, datacentrová nebo mobilní podle sítě, která ji drží. Fraudlogix, firma zaměřená na odhalování podvodů, řadí datacentrové IP do datových center, hostingových zařízení a ke cloudovým poskytovatelům ve svém glosáři datacentrových IP. Peakhour, který prodává správu botů, označuje rezidenční výstupy jako konektivitu spotřebitelského poskytovatele nebo ISP. Mobilní uvádí zvlášť: operátoři používají různé modely sdílení adres, včetně CGNAT (NAT na úrovni operátora).
Ze strany sítě už výstupní IP existuje v kontextu směrování a registrace dřív, než se jí dotkne jakýkoli proxy protokol. Jedním z důležitých signálů je ASN (číslo autonomního systému), které ohlašuje prefix adresy a pomáhá určit provozovatele sítě.
Rezidenční proxy sítě vznikají několika způsoby a ne všechny zahrnují dobrovolníka. Peakhour uvádí:
- dobrovolné nebo smluvní sdílení šířky pásma
- bezplatné VPN, aplikace a rozšíření prohlížeče, které směrují provoz třetích stran přes zařízení uživatelů
- SDK vložená do aplikací
- napadená zařízení a routery
Cesta přes SDK má aktuální důkazy. Zpráva Krebs on Security z července 2026 uvádí, že bezpečnostní firma Spur našla SDK rezidenčních proxy ve více než 42 procentech aplikací v obchodě LG webOS. Více než čtvrtina aplikací pro Samsung Tizen obsahovala podobné komponenty. Podle zprávy Spur připadala většina těchto SDK na obou platformách na Bright Data a LG uvedla, že pozastaví aplikace, které si možnost proxy ponechají.
Bright Data sdělila Krebsovi, že její síť je postavena na souhlasu a že každý účastník se zapojuje přes samostatnou obrazovku. Spur zastává názor, že „jednorázová výzva k souhlasu schovaná v aplikaci pro televizor nenahrazuje skutečnou transparentnost, průběžnou kontrolu a dohled platformy“. Žádný z těchto modelů získávání adres nezávisí na SOCKS5.
Proč weby klasifikují výstupní síť, ne protokol
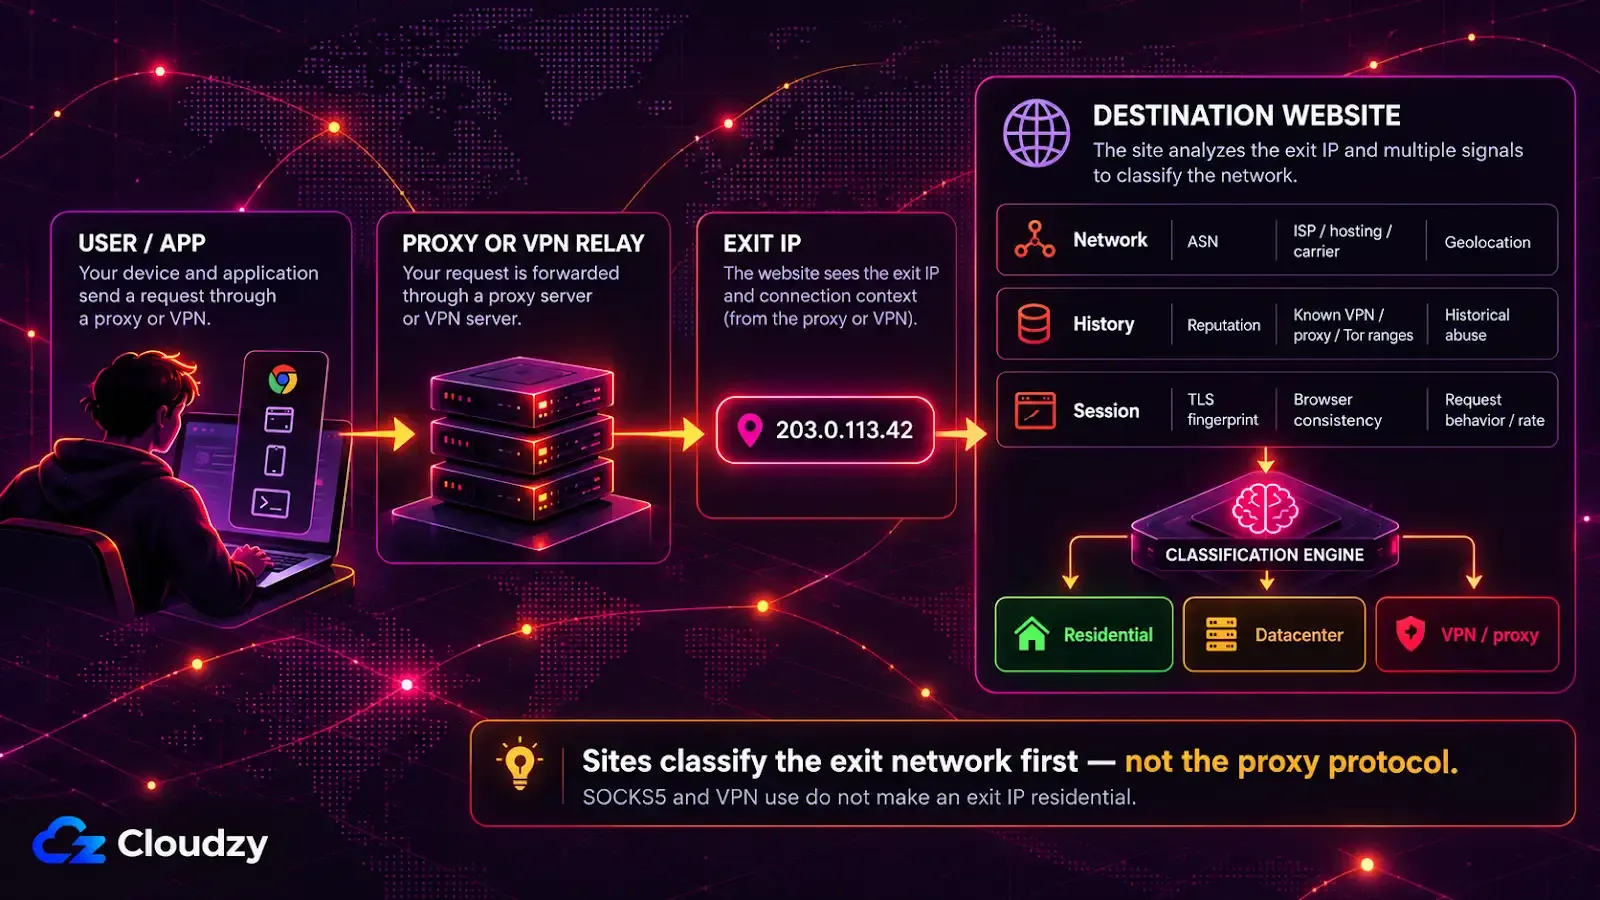
Cílový web vidí výstupní IP proxy, ne protokol, kterým se váš klient k proxy připojil. Klasifikace podle IP vychází z výstupní adresy a jejího kontextu: ASN, klasifikace hostingu/ISP/operátora, reputace a známé rozsahy VPN, Tor nebo proxy. SOCKS5 server na pronajatém VPS je proto klasifikován jako datacentrový provoz.
Vysvětlení rezidenčních proxy od Peakhour říká: „Cíl vidí výstupní IP proxy, ne původní zdroj.“ Handshake SOCKS5 probíhá mezi vaším klientem a přeposílacím serverem. Web přijme běžné spojení z adresy tohoto serveru.
Stránka Peakhour o detekci proxy uvádí, kde klasifikace obvykle začíná: reputace, ASN, geolokace, klasifikace poskytovatele hostingu, známé výstupy VPN a Tor a historie zneužití. Žádný z těchto signálů nepochází z protokolu. Stejná stránka říká: „Datacentrové rozsahy se obvykle snáze identifikují z kontextu IP a ASN.“
Fraudlogix ve svých datech o vyhledávání IP klasifikuje adresu podle signálů, jako je příslušnost k datacentru, ASN, organizace, ISP a typ připojení. Změna protokolu proxy, portu nebo metody autentizace tyto vlastnosti výstupní IP nezmění.
Podle stránky Peakhour o detekci se rezidenční a mobilní adresy hůře posuzují jen podle IP, protože je mohou současně sdílet legitimní uživatelé i proxy provoz. Posuzují se i tak: stránka popisuje kombinaci kontextu IP s důkazy na úrovni požadavků, jako jsou otisky TLS, konzistence prohlížeče a chování. Rezidenční výstup, který posílá požadavky příliš rychle, může vyvolat ověření, zpomalení, blokaci nebo odpověď HTTP 429 s omezením rychlosti.
Je SOCKS5 proxy totéž co VPN?
Ne. VPN přenáší provoz přes síťové spojení pomocí tunelování, šifrování nebo obojího. Podle klienta a pravidel směrování může pokrýt veškerý provoz zařízení, nebo jen vybraný. SOCKS5 proxy přeposílá aplikace, které jsou nastavené k jejímu použití, a vlastní šifrování nepřidává. Obě mohou cíli ukázat jinou výstupní IP a tento výstup má stále svůj typ sítě.
Glosář NIST, který cituje CNSSI 4009, definuje VPN jako síť „vytvořenou ze systémových prostředků fyzické sítě s využitím šifrování a/nebo tunelování spojení virtuální sítě přes reálnou síť“. Když je VPN nastavena jako výchozí odchozí tunel routeru, může pokrýt všechna zařízení za ním.
Stránka Peakhour o detekci řadí výstupy VPN mezi klasifikované kategorie, vedle poskytovatelů hostingu, rezidenčních ISP a mobilních operátorů, takže samotné použití VPN výstup rezidenčním neudělá. Tento štítek stále určuje podkladová výstupní síť. Vlastní soukromý výstupní uzel na pronajatém serveru vychází z datacentrové adresy tohoto serveru.
Jak k cíli přiřadit rozhodující štítek
Štítek vybírejte podle cíle. Přesměrovat provoz jedné aplikace je otázka proxy protokolu. Tunelovat a šifrovat provoz zařízení je otázka VPN. Potřebujete-li mnoho adres ve spotřebitelských sítích, jde o otázku IP sítě a protokol, kterým se k fondu adres připojujete, je jen drobnost.
| Cíl | Štítek, který rozhoduje | O čem tento štítek nerozhoduje |
|---|---|---|
| Směrovat provoz jedné aplikace přes přeposílací server | Proxy protokol | Zda výstup vypadá rezidenčně |
| Tunelovat a šifrovat provoz zařízení | VPN | Typ sítě výstupu |
| Mnoho adres ve spotřebitelských sítích | IP síť (rezidenční nebo mobilní) | Důvěrnost vašeho provozu |
Pokud vám jde o odchozí adresu jednoho skriptu, SOCKS5 server na vlastním VPS stačí a je dobře prozkoumaný, pokud cíl přijímá datacentrový provoz.

Stavte na Linux VPS s root přístupem, NVMe a výkonem AMD EPYC.
Zobrazit Linux plányČasté dotazy
Skryje SOCKS5 proxy vaši IP adresu?
Z pohledu cíle ano: web vidí výstupní IP proxy místo té vaší. Provozovatel proxy ale vidí vaši skutečnou IP adresu a veškerý provoz, který vaše aplikace sama nešifruje, takže skrývat adresu před weby znamená věřit tomu, kdo proxy provozuje.
Můžete používat SOCKS5 proxy a VPN současně?
Ano, obojí lze vrstvit. Když se aplikace připojuje k SOCKS5 proxy přes VPN tunel, VPN chrání úsek od vašeho zařízení k VPN serveru a proxy určuje výstupní IP, kterou cíl pro tuto jednu aplikaci vidí. Úsek mezi VPN serverem a proxy VPN nechrání.
Je rezidenční proxy bezpečnější než datacentrová proxy?
Ne ve smyslu ochrany vašeho provozu. Štítek rezidenční nebo datacentrová mění to, jak web klasifikuje výstupní IP, a žádný z nich nepřidává šifrování. Rezidenční výstup navíc může vést přes spotřebitelské zařízení nebo router, u kterého obvykle nemůžete ověřit souhlas ani zabezpečení jeho majitele.
Diskuse
Komentáře
Přihlaste se a zapojte se do diskuse.