

Da RedAccess søgte efter apps bygget med AI-kodeværktøjer og udgivet på værktøjernes egne domæner, fandt virksomheden over 5.000 med stort set ingen sikkerhed eller godkendelse. Blandt skærmbillederne delt med Wired var en forhandlers fulde chatbot-samtaler med kunder, inklusive fulde navne og kontaktoplysninger. Wired kunne ikke bekræfte, at de gennemgåede data var ægte. Appsene var stadig åbne.
Kundedata i AI-byggede apps kan lække langt ud over den skærm, nogen har designet, når værktøjet kobles til Salesforce, HubSpot, Pipedrive eller Zoho. En pipelineoversigt viser et dashboard med konti, men dens nøgle kan åbne meget mere. Undersøg derfor nøglens rækkevidde, før teamet får linket.
TL;DR
- CRM-legitimationsoplysningerne bestemmer lækkets størrelse. Giv værktøjet egne snævre CRM-legitimationsoplysninger, brug en særskilt bruger med få rettigheder, hvor CRM binder adgang til en bruger, gem oplysningerne i serverens miljøindstillinger eller et hemmelighedslager, og lad kun serverkode bruge dem.
- Hver udrulningsfejl, som lækker kundeposter, pipeline eller priser, kan rettes med en instruktion, der kopieres ind. Dit eget AI-kodeværktøj laver ændringen, hvorefter du selv kører en kort test for at bekræfte den.
- Hvor værktøjet kører, afhænger af dets handlinger i CRM. Læseværktøjer kan køre på en server kontrolleret af teamet, på et privat netværk eller bag virksomhedens login. Værktøjer, der skriver tilbage, går først til IT eller CRM-administratoren.
- Hvor GDPR og CCPA gælder, omfatter de værktøjets kopi af kundedata og alle tjenester, der modtager data. De fleste salgs- og supportværktøjer er ikke højrisikosystemer efter EU’s AI-forordning. Vigtige kunderettede undtagelser er kreditafgørelser om personer, risikovurdering eller prissætning af deres livs- eller sygeforsikring og AI, der udleder følelser fra ansigt eller stemme.
Hvad en lækket CRM-nøgle kan nå
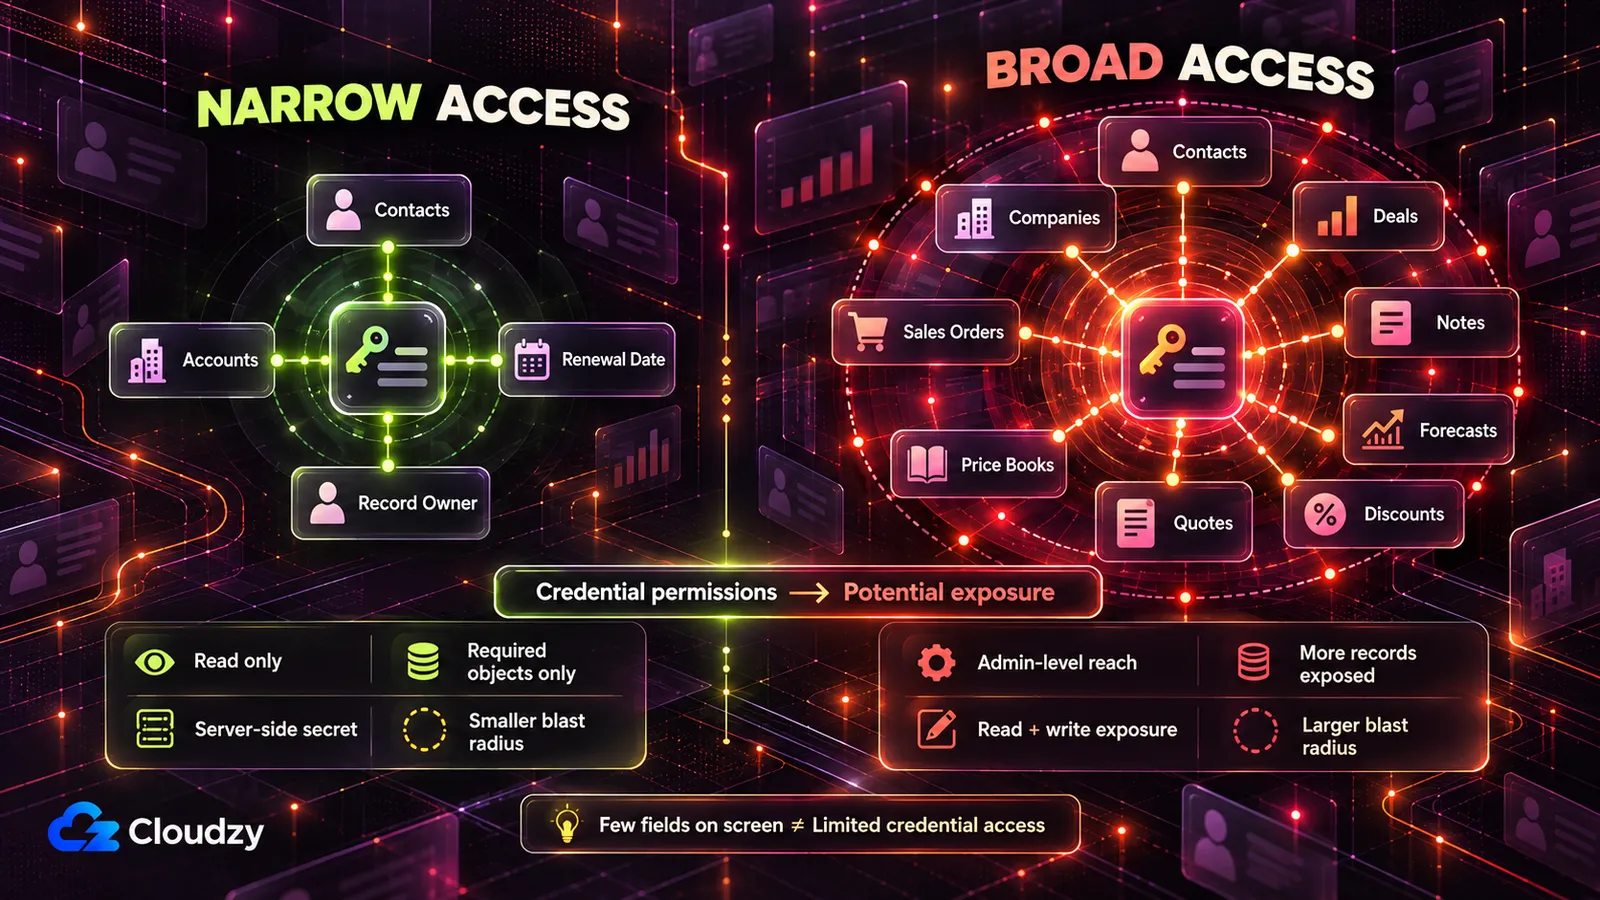
En eksponeret CRM-API-nøgle når alt, hvad dens bruger eller app kan nå, ikke kun dashboardet. I Salesforce og Pipedrive kan en administratornøgle læse og normalt ændre alle kontakter, konti og handler, administratoren ser. HubSpot- og Zoho-nøgler bærer deres tildelte scopes; et Zoho-gruppescope dækker alt, brugeren kan gøre.
Her er, hvordan hver af de fire tildeler adgang, og hvordan den begrænses. Et scope er i tabellen listen over handlinger, legitimationsoplysninger tillader.
| CRM | Legitimationsoplysninger og medfølgende adgang | Hvad brede rettigheder åbner | Den mere begrænsede opsætning |
|---|---|---|---|
| Salesforce | En OAuth-forbindelse gennem en connected app eller external client app, der handler som én Salesforce-bruger | Med full alle data tilgængelige for brugeren; med api brugerens konto via REST API og Bulk API 2.0 |
En særskilt bruger med rettigheder kun til læste objekter; anmod om api, ikke full |
| HubSpot | En Service Key til nye integrationer i kontoen eller et eksisterende token fra en ældre privat app | Alt, der blev markeret, eksempelvis læsning og skrivning af kontakter, virksomheder og handler | Kun læsescopes som crm.objects.contacts.read for viste objekter; lad sensitive og highly_sensitive være slået fra |
| Pipedrive | Et personligt API-token, »knyttet til en bestemt bruger og virksomhed og med adgang til alle brugerens data« | Alt, brugeren kan se | Et token fra en særskilt Pipedrive-bruger, der kun ser det, værktøjet behøver |
| Zoho CRM | Et OAuth-token med scopes efter service_name.scope_name.operation_type |
Med et gruppescope som ZohoCRM.modules.ALL læsning, oprettelse, opdatering og sletning af leads, kontakter, konti, handler, tilbud, prislister, salgsordrer og fakturaer |
Læsescopes pr. modul, som ZohoCRM.modules.contacts.READ |
Hver række bruger leverandørens begreber. Salesforces scope-reference tilføjer, at full »omfatter alle andre scopes«. HubSpot betragter nu private apps som ældre løsninger og anbefaler Service Keys til nye systemintegrationer; eksisterende ældre private apps bruger fortsat den tidligere scope-reference, herunder scopes til følsomme data i Enterprise-konti.
Pipedrives formulering kommer fra deres godkendelsesdokumentation. Zohos scope-dokumentation siger, at et gruppescope giver »fuld adgang til alle funktioner, brugeren kan udføre på posten«. Deres egen eksempelanmodning beder om ZohoCRM.modules.ALL.
Princippet er ens for alle fire. Legitimationsoplysninger bærer brugerens rækkevidde eller tildelte scopes. Giv derfor værktøjet egne integrationsoplysninger med så lille rækkevidde som CRM tillader. Hvor adgang følger en bruger, bruges en særskilt bruger med få rettigheder frem for en persons administratorkonto.
Giv kun skriveadgang, hvis værktøjet skal skrive; dermed hører det til hos IT. Brug aldrig dit eget administratorlogin eller personlige token.
Ældre legitimationsoplysninger knyttet til en person kan også bryde sammen ved personens fratræden. HubSpots oversigt over ældre private apps siger, at nogle API-kald med tokenet fejler, hvis den oprindelige opretter fjernes. Service Keys undgår dette, fordi de tilhører kontoen og ikke en medarbejder. Pipedrive tillader ét aktivt API-token pr. bruger; et skift stopper alle integrationer, der bruger det.
Brede legitimationsoplysninger, der åbner kontakter, åbner typisk også handler og prognoser samt tilbud og prislister i Zoho. Dermed kan alle, der har dem, nå priser og rabatstrukturer.
Opret integrationsoplysningerne og begræns rettigheder eller scopes i CRM-administrationen, eller bed CRM-administratoren om det.
Udrulningsfejl, der lækker kundeposter, og hvordan de rettes
Syv standardvalg lækker kundedata fra et AI-bygget salgsværktøj: CRM-nøglen i kode eller browser, et offentligt link, alle sælgere ser alle konti, unødvendige felter, data sendt ud, manglende eksportlog og en kopi, der overlever et slettekrav. Alle gør en demo enklere.
| Fejl | Hvad lækker | Løs |
|---|---|---|
| CRM-nøglen ligger i kode, browser eller chat | Alt inden for nøglens rækkevidde; ved brede rettigheder hele kundedatabasen med kontakter, handler og noter, ofte også redigerbar | Snævre integrationsoplysninger kun på serveren, med den gamle nøgle deaktiveret |
| Værktøjet udgives på et offentligt link | Kundekontakter (mail, telefon, adresse, købshistorik) og pris- og rabatsider, åbne for alle med adressen, også konkurrenter | Et privat netværk eller virksomhedslogin foran |
| Hver sælger ser alle konti | Hele pipeline, prognoser og handelsværdier; en fratrædende sælger kan eksportere hele kundebogen | Roller efter CRM-postens ejer, håndhævet på serveren for visning, søgning og eksport |
| Værktøjet henter alle felter, selv om få er nødvendige | Købshistorik, betalingsstatus, kontoværdi og supportsager med kontodetaljer i et værktøj til fornyelsesdatoer | Hent kun de navngivne felter |
| Kundeposter sendes til AI-API’er og andre tjenester | Kundedata, segmenter og lead- eller kundetilstandsscorer kopieret til en leverandør uden kontrakt | Gennemgå udgående data, begræns dem og indgå kontrakt om resten |
| Ingen log over hvem der eksporterede hvad | En kundeliste eller et segment forlader virksomheden uden kendt tidspunkt eller person | En eksportlog, appen ikke kan ændre |
| Værktøjet beholder sin egen kopi | Sletning i CRM overser værktøjets kopi, eksporter og afledte scorer | Gem mindst muligt og lad kopien følge CRM |
AI-kodeværktøjet, der byggede appen, kan rette det meste på anmodning. Tilpas hver instruktion nedenfor til CRM, objekter og roller.
AI-værktøjets melding om en ændring beviser intet. Testen under hver instruktion er beviset. Kør instruktionerne på koden og indsæt aldrig aktive nøgler eller rigtige kundeposter i chatten.
Fjern CRM-nøglen fra kode, browser og chat
En nøgle indsat i kode eller chat er eksponeret. Det gælder også en miljøvariabel, en værdi serveren giver appen ved start, så koden kan henvise til den uden at indeholde den, hvis koden kører i browseren. Alle besøgende kan kopiere en nøgle, browseren kan læse.
Vites dokumentation siger, at variabler med VITE_ »eksponeres i klientens kildekode«. Next.js’ dokumentation om miljøvariabler forklarer, at NEXT_PUBLIC_ også indbygger værdien i browserens download.
En nøgle i en committet fil bliver i historikken, ligesom hemmeligheder hardkodet i Compose-filer overlever containeren. Et privat repository beskytter ikke. GitGuardians rapport om hemmeligheder fra 2026 fandt omtrent seks gange større sandsynlighed for hardkodede hemmeligheder i interne end offentlige repositories. Omkring 28 % af hændelserne begynder desuden helt uden for repositories, i værktøjer som Slack, Jira og Confluence.
Find alle API-nøgler, tokens, adgangskoder og forbindelsesstrenge til Salesforce, HubSpot, Pipedrive, Zoho eller andre CRM- og salgsværktøjer i projektet. Gennemgå kode, alle .env-filer og commit-historikken.
Angiv for hver:
- fil og linje, hvor den forekommer
- om værdien står direkte i koden eller læses fra en miljøvariabel
- om koden kører på serveren eller i browseren; markér variabelnavne begyndende med VITE_ eller NEXT_PUBLIC_
Vis ikke hele nøgleværdier. Vis kun de første fire tegn.
Flyt derefter hvert CRM-kald til serverkode, der læser nøglen fra en servereksklusiv miljøvariabel. Fjern alle nøgler fra koden, udeluk filer med ægte værdier fra repository og rapportér de præcise ændringer. Sig til ved usikkerhed frem for at gætte.
Bemærk: Sletning af chatbeskeden eller commit gør ikke nøglen hemmelig igen. Efter indsættelse eller commit er eneste løsning at deaktivere den i CRM.
Nøglerotation, udstedelse af en ny og deaktivering af den gamle, er et menneskeligt trin. Opret de snævre integrationsoplysninger i CRM, og få IT til at hjælpe med servermiljøet. Deaktiver så den gamle nøgle.
Ved et kompromitteret privat-app-token tilbyder HubSpot Rotate and expire now. Undersøg i Pipedrive, hvad der ellers bruger det gamle token, før det ændres.
Menneskers kopier af CRM-administratoradgangskoder hører til i en adgangskodeadministrator som Vaultwarden, en Bitwarden-kompatibel server. Den er til menneskers login. Overvej HashiCorp Vault til central rotation af apphemmeligheder.
Test: Åbn værktøjet og browserens udviklerværktøjer. Søg i alle indlæste filer (Ctrl+Shift+F eller Cmd+Option+F på Mac) efter de første otte tegn af den nye nøgle. Der må ikke være træffere. Udløs en CRM-handling og undersøg netværksfanen. Oplysningerne må ikke stå i anmodnings-URL’er, headere eller indhold. Få CRM-administratoren til at bekræfte afvisning af den gamle nøgle, eller kontrollér status i integrationsindstillingerne.
Fjern værktøjet fra det offentlige link
Når AI-værktøjet hoster appen, placeres den på leverandørens domæne ved udgivelse. RedAccess fandt apps med enkle Google- og Bing-søgninger på disse domæner. En pris- eller rabatberegnerside dér er lige så læsbar for en konkurrent som en sælger.
Lovables udtalelse til Wired placerer indstillingen hos byggeren, med rette. Platformen »giver byggere værktøjerne til at bygge sikkert, men konfigurationen er i sidste ende skaberens ansvar«. Du skal ændre udgivelsesindstillingen.
List hver side, API-rute, fildownload og eksport i appen. Angiv for hver:
- om den kan åbnes uden login
- om den returnerer kunde-, handels- eller prisdata
Markér hver rute, som giver data til en ikke-godkendt anmodning. Ændr ikke noget endnu; jeg vil først have listen.
Test: Åbn adressen på en telefon med mobildata uden for private netværk i et privat browservindue. Den må ikke indlæses eller skal stoppe ved virksomhedslogin. Prøv hver rute med kunde-, handels- eller prisdata på samme måde. Ingen data må vises.
Vis hver sælger kun egne konti
Uden roller ser alle hele pipeline, alle handelsværdier og rabatter. Alle kan også eksportere hele kundebogen før fratræden. Løsningen er serverkontrollerede roller efter CRM-postens ejer med samme regel for søgning og eksport.
Tilføj adgang med tre roller, kontrolleret på serveren ved hver anmodning. Skjulte knapper, menuer eller kolonner er ikke en kontrol.
- Administrator (værktøjsejer og salgsdrift): alle poster.
- Leder: poster ejet af egne teammedlemmer.
- Sælger eller kundeansvarlig: kun poster, hvor CRM’s ejerfelt angiver dem som ejer.
Hent identitet og rolle fra den godkendte konto, aldrig fra værdier brugeren kan skrive eller ændre på siden. Brug samme regel for søgning, lister, eksport og API-svar. Afvis alt andet med »adgang nægtet« (403).
Rapportér bagefter rollekontrollen for hver side og rute og markér usikkerhed.
Bemærk: En skjult menu eller kolonne er ikke en rettighedskontrol. Uden serverkontrol er data stadig én anmodning væk.
Tilpas selv rollenavne og teamdefinitioner. Nogle teams lader ledere se alle regioner under prognosemøder.
Test: Opret en testsælger. Søg efter en konto fra et andet område; der må ikke komme resultater. Eksportér listen og kontrollér, at kun testsælgerens konti findes. Gentag som testleder med en konto uden for eget team.
Hent kun de nødvendige kundefelter
Et fornyelsesværktøj behøver datoer, ejere og kontonavne. En app bygget med »alle kontodata« henter også købshistorik, betalingsstatus og supporttekst. Færre felter betyder mindre at lække, færre sletteplaceringer og færre data til eksterne tjenester.
List alle felter i database, kode, skærme, eksporter og API-kald, der kan rumme personlige kunde- eller forretningsdata: navne, mail, telefon, adresse, virksomhed, stilling, købshistorik, kontoværdi, betalingsstatus, handelsbeløb, rabatter, lead- eller kundetilstandsscorer, supportindhold og entydige id’er.
Angiv skærm eller funktion og nødvendighed for hovedformålet pr. felt. Markér usikkerhed i stedet for at gætte.
Ændr så CRM-forespørgslerne til kun at hente disse felter: [de felter, du godkender]. Fjern resten fra gemt kopi, skærme og eksporter og rapportér præcist, hvad der er ændret.
Integrationsoplysningernes rettigheder eller scopes er en anden lås. Data, de ikke kan læse, kan ikke lække gennem en kodefejl. Om databasen krypterer lagringen, må IT svare på; en kodelæsende assistent kan ikke se det pålideligt.
Test: Eksportér som administrator og sammenlign kolonner med den godkendte feltliste. Intet ekstra må optræde. Tjek alle skærme for fjernede felter. Gem listen til næste test.
Se hvilke kundedata der forlader værktøjet
En frafaldsberegner, der sender kontonoter til en AI-API, kontofelter til analyse eller udløser en webhook, kopierer kundeposter ud. Hvor GDPR gælder, er en ekstern tjeneste, der behandler på virksomhedens vegne, databehandler og skal have en kontrakt; mere nedenfor.
Gennemgå hvert eksternt kald: til OpenAI, Anthropic eller andre AI-API’er, CRM, mail, chat, analyse og alle webhooks.
List præcis de kunde- eller forretningsfelter, der sendes i indhold eller adresse. Markér tjenester, der kan gemme, logge eller træne på data. Angiv, hvilke kald der kan bruge færre felter eller ingen kundedata.
Test: Åbn hver modtagende tjenestes liste over modtagne felter eller egenskaber, fx brugeregenskaber i analyse eller webhook-felttilknytning. Sammenlign med den godkendte liste. Alt udenfor forlader stadig værktøjet. Uden liste forelægges navn og datavilkår for DPO eller den privatlivsansvarlige.
Log hver eksport og massedownload
Eksportknappen sender en kunde- eller prisliste ud med ét klik. Uden log ved ingen hvem eller hvad. At logge hver dashboardvisning begraver signalet. Registrér eksporter, massevisninger og sletninger.
Tilføj en log for hver eksport, download, visning med mere end [et antal, du vælger] poster og sletning. Gem bruger, handling, poster eller segment, antal rækker og tidspunkt.
Indret appens databasekonto, så den må tilføje loglinjer, men ikke ændre eller slette dem. Kun administratorer må læse. Angiv de anvendte databaserettigheder og det, du ikke kunne håndhæve på databaseniveau.
Uforanderlighed skal komme fra rettighederne på appens databasekonto, som kan begrænses ligesom andre konti, ikke appens gode opførsel. Loggen er selv persondata, fordi den viser hvem, der tog hvis poster; læsning forbliver hos administratorer.
Test: Eksportér en lille liste som testsælger og find som administrator loglinjen med korrekt rækkeantal. Bed IT eller AI-værktøjet med vist output forsøge at slette den med appens databasekonto. Der skal komme en rettighedsfejl.
Lad kopien følge CRM ved kundens sletteanmodning
Er CRM det autoritative system, håndteres sletning først dér. Værktøjets egen kopi, fx cache, diskeksporter eller kundespecifikke scorer, er et andet lagringssted, CRM-sletningen ikke når.
Den oplagte løsning, en knap der sletter alt om kunden med ét kald, er selv risikabel, hvis alle kan trykke. Min vurdering: Behold mindst muligt, så sletningen har færre kopier at finde.
Ændr appen til at læse kundeposter fra CRM efter behov og kun gemme [de nødvendige felter fra den godkendte liste].
List alle resterende datasteder: tabeller, caches, eksportfiler, afledte scorer og logs.
Tilføj et sletteværktøj kun for administratorer. Med et CRM-post-id viser det alle steder med kundedata i appen. Efter administratorens bekræftelse sletter det alle steder, inklusive afledte scorer og gemte eksporter. Log kun post-id, tidspunkt, bekræftende person og ryddede steder. Andre brugere får »adgang nægtet«.
DPO eller den privatlivsansvarlige bestemmer undtagelserne, altså hvad virksomheden skal beholde. Derfor udelader instruktionen dem.
Test: Opret en testkontakt og lad værktøjet hente den med eventuel score eller eksport. Slet i CRM, kør sletteværktøjet som administrator og kontrollér alle steder. Åbn derefter som testsælger; forvent »adgang nægtet«.
Hvor et CRM-forbundet værktøj bør køre
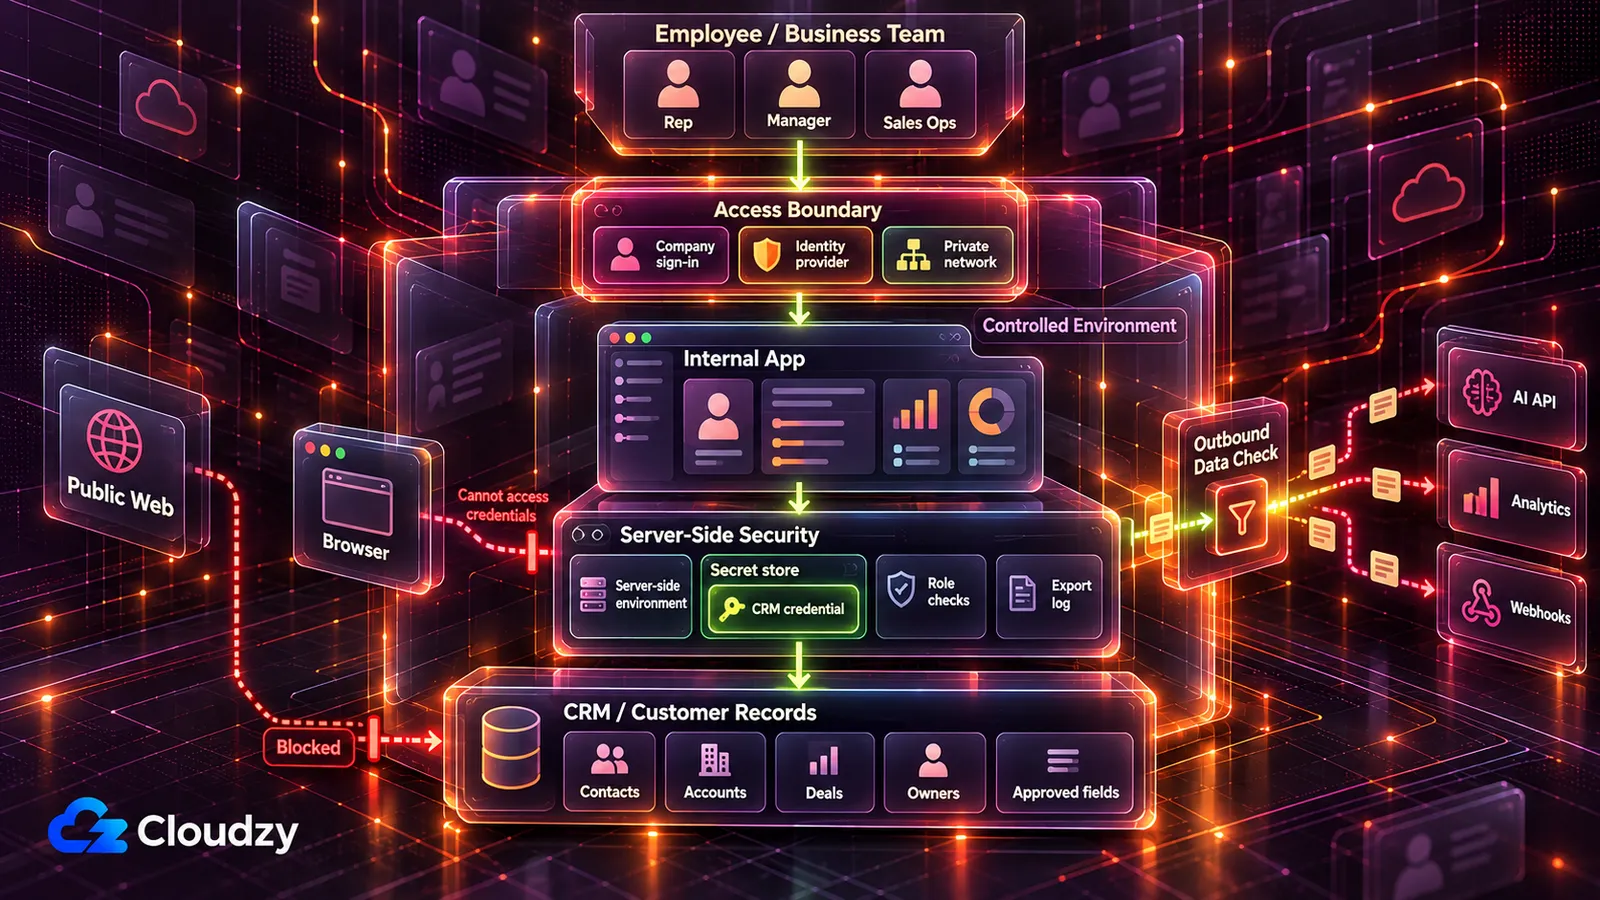
Placeringen afhænger af CRM-handlingerne. Et læseværktøj kan køre på teamets server, kun tilgængelig via privat netværk eller virksomhedslogin. Et skrivende værktøj går til IT eller CRM-administratoren før enhver brug.
| Værktøjets handlinger i CRM | Hvor det kører | Hvem godkender før start |
|---|---|---|
| Bruger eksempler eller syntetiske poster, opdigtede men med rigtig struktur | AI-værktøjets hosting til bygning og demoer | Ingen endnu; ægte poster holdes ude |
| Læser ægte kundeposter for et lille, fast team | En teamkontrolleret server, kun tilgængelig på et privat netværk som Tailscale eller WireGuard | CRM-administratoren, der udsteder eller godkender læseoplysningerne |
| Læser ægte poster for sælgere flere steder eller på rejse | Samme server bag virksomhedslogin via en identitetsudbyder som Authentik eller Keycloak | CRM-administratoren og IT til loginforbindelsen |
| Skriver tilbage: faseskift, nye ejere, feltopdateringer og masseændringer | Bygget og testet mod CRM-sandbox eller testkonto og gennemgået før produktionsadgang | IT eller CRM-administratoren før start |
| Afgør en persons kredit, vurderer risiko eller pris på livs- eller sygeforsikring eller udleder følelser fra ansigt eller stemme | Ingen steder før gennemgang | IT og juridisk afdeling, DPO eller den privatlivsansvarlige |
Byg og test med eksempelposter, til værktøjet kører på teamets server. En administreret platform med login, hemmeligheder og logs er rimelig for teams, der allerede budgetterer med det og vurderer leverandører.
Et privat netværk betyder, at værktøjet ikke svarer fra det offentlige internet. Single sign-on bruger den eksisterende virksomhedskonto kontrolleret af en identitetsudbyder. En AI-skrevet login-side er stadig tilgængelig overalt og kun så stærk som koden bag.
Georgia Techs Vibe Security Radar scanner offentlige sårbarhedsdatabaser og markerer fejl sporet til AI-kodeværktøjers signaturer. Alene marts 2026 havde 35 tilfælde, flere end hele 2025; omgåelse af godkendelse er blandt typerne. Tallene er fra Georgia Techs artikel fra april 2026.
Forskeren Hanqing Zhao sagde: »Når en agent bygger noget uden godkendelse, er det ikke en tastefejl. Det er en designfejl fra starten.« Min fortolkning er, at låsen hører til foran værktøjet, uden for AI-koden.
Overlad serversiden til IT. Værktøjet kører på en VPS, en lejet server fuldt kontrolleret af teamet, under et udrulningsværktøj som Coolify eller Dokploy. Det kører appen fra koden og opbevarer miljøvariablerne, inklusive CRM-nøglen.
Tailscale er hurtigere at sætte op, men driver egen koordinationsserver. Headscale, en open source-erstatning, lader dig hoste den selv; WireGuard er fuldt selvhostet.
Til virksomhedslogin passer Authentik til de fleste små interne appmiljøer. Keycloak passer til virksomheder med en eksisterende mappe at forbinde. En reverse proxy som Caddy eller Nginx Proxy Manager tilføjer HTTPS ved internetvendt login. Én navngiven person ejer ansvaret for server og integrationsoplysninger.
Der skal stadig en server til. Vores Linux VPS giver root-adgang; Coolify, Tailscale, WireGuard, Authentik og Keycloak kan udrulles med ét klik, så IT kan bruge tiden på testene. Lokationer omfatter Frankfurt og Amsterdam i EU, London i Storbritannien og flere amerikanske byer. Forelæg lokationsvalget for DPO eller den privatlivsansvarlige som beslutningsgrundlag.
GDPR, CCPA og EU’s AI-forordning for kundedata
Serverens placering bestemmer, hvor dens kopi ligger. Den bestemmer ikke eksterne tjenesters lagring og gør ikke alene værktøjet lovmedholdeligt. I Storbritannien er den tilsvarende lov UK GDPR, og tilsynet er ICO.
GDPR: Behandlingsgrundlag, databehandlere og sletning
Hvis GDPR omfatter virksomheden, er værktøjets kopi dækket som anden behandling af personoplysninger »helt eller delvis ved hjælp af automatisk databehandling«.
Enhver brug af persondata kræver et accepteret behandlingsgrundlag. Kontrakt kan gælde, når behandlingen er nødvendig for en aftale med personen eller skridt før aftalen på personens anmodning. Ved CRM-data, især B2B-kontakter, kan legitime interesser være mere relevante og skal afvejes mod personens rettigheder. Begge findes i artikel 6.
Værktøjet er en ny brug af eksisterende data. Spørg DPO, den privatlivsansvarlige eller juridisk rådgiver, om det eksisterende grundlag dækker.
En ekstern tjeneste, der behandler på virksomhedens vegne, er databehandler for den behandling. AI-API, analyse og hosting har ofte rollen, men få den bekræftet for hver tjeneste af privatlivs- eller juridisk ansvarlige. Artikel 28 kræver databehandlere med »tilstrækkelige garantier« og en kontrakt om hver behandling. Medbring listen fra gennemgangen af udgående data.
Når retten til sletning efter artikel 17 gælder, når den alle virksomhedens kopier, også værktøjets. Derfor skal kopien følge CRM.
CCPA: Sletteretten når værktøjets kopi
Californiske forbrugere kan bede en omfattet virksomhed slette indsamlede personoplysninger, inklusive værktøjskopi og eksporter. Der er undtagelser i Civil Code 1798.105(d) og 1798.145 ifølge Californiens justitsministers CCPA-side.
CCPA kræver også skriftlige kontrakter med tjenesteudbydere og kontrahenter, der begrænser brugen af personoplysninger. Virksomheden håndterer stadig forbrugerens anmodning med deres hjælp, hvor det kræves. Tærsklerne i FAQ afgør, om virksomheden er omfattet.
EU’s AI-forordning: De fleste salgs- og supportværktøjer er ikke højrisiko
Leadscoring, pipelineprognoser, kundetilstandsscorer, kampagnedashboards og CRM-automatisering står ikke blandt højrisikoformålene i bilag III. Undtagelser er snævre: AI til personers kreditværdighed, risiko eller priser i livs- og sygeforsikring samt følelser udledt af biometriske data.
Højrisiko er kategorien med de tungeste forpligtelser. Pr. oktober 2026 skal reglerne for bilag III efter planen gælde fra 2. december 2027. Artikel 50’s gennemsigtighed gælder allerede. Punkt 5(b) i bilag III til EU’s AI-forordning nævner systemer til »vurdering af fysiske personers kreditværdighed eller fastlæggelse af deres kreditscore, undtagen AI-systemer til afsløring af finansiel svig«.
Punkt 5(c) nævner »risikovurdering og prisfastsættelse for fysiske personer ved livs- og sygeforsikring«. Sådanne værktøjer kan være højrisiko og går til IT og juridisk afdeling før start. Vurdering af egne sælgeres præstation kan falde under beskæftigelse i punkt 4(b), et særskilt spørgsmål til HR og juridisk afdeling.
Punkt 1(c) nævner følelsesgenkendelse, i artikel 3 defineret som »identifikation eller udledning af fysiske personers følelser eller hensigter ud fra biometriske data«. Et opkalds- eller supportværktøj, der udleder humør fra stemme eller ansigt, kan derfor være højrisiko og går samme vej til IT og juridisk afdeling.
Forordningen regulerer AI-systemer. Et dashboard med almindelig kode bliver ikke et AI-system, blot fordi AI skrev koden. Spørgsmålet er, om det udrullede værktøj selv opfylder definitionen.
Ikke højrisiko betyder ikke ingen regler. Efter artikel 50 skal systemer, der »interagerer direkte med fysiske personer«, fortælle, at der er tale om AI, medmindre det er åbenlyst. En kundechatbot skal stadig sige, hvad den er.
Separat kræver artikel 4 allerede, at udbydere og idriftsættere støtter AI-færdigheder hos medarbejdere og andre, der bruger systemerne på deres vegne.
Ofte stillede spørgsmål
Er det sikkert at bygge et CRM-værktøj med ChatGPT eller Claude?
At bygge på eksempeldata er lavrisikodelen. Risikoen starter med aktive legitimationsoplysninger eller kundedata og stiger ved åbning for andre. Giv først værktøjet snævre CRM-oplysninger i servermiljø eller hemmelighedslager, kun brugt af serverkode. Placér det også bag privat netværk eller virksomhedslogin uden adgang for udenforstående. Brug eksempelposter, til begge dele er på plads.
Dækker GDPR et internt dashboard, kunder aldrig ser?
Gælder GDPR for virksomheden, er et internt dashboard med kundepersondata ingen undtagelse. Reglerne vedrører behandling, ikke beskueren. Personoplysninger er »enhver information om en identificeret eller identificerbar fysisk person« efter artikel 4. Privatlivsansvarlige eller juridisk rådgiver afgør anvendelsen og det eksisterende grundlags rækkevidde.
Er handelsværdier og rabatter personoplysninger?
Som regel ikke. Pipelinebeløb, prognoser og prislister er virksomhedsdata, beskyttet af roller og eksportlog. Et beløb eller en rabat kan dog være persondata, hvis det vedrører en identificerbar person, fx et forbrugerkøb eller en enkeltmandsvirksomhed, efter artikel 4.
Hvilke virksomheder gælder CCPA for?
Erhvervsvirksomheder, der driver forretning i Californien og opfylder mindst én tærskel. California Privacy Protection Agency angiver den inflationsjusterede omsætningsgrænse for 2025 til 26.625.000 dollar. Justitsministerens side nævner to andre: køb, salg eller deling af oplysninger om mindst 100.000 californiske indbyggere eller husstande eller mindst 50 % af årsomsætningen fra salg eller deling af forbrugeroplysninger. DPO, privatlivsansvarlige eller juridisk rådgiver bekræfter, om du er omfattet.



Diskussion
Kommentarer
Log ind for at deltage i diskussionen.