

“En fra et marketingteam vil oprette en hjemmeside. Personen er ikke ingeniør og har sandsynligvis kun lidt eller ingen sikkerhedsbaggrund eller -viden,” sagde sikkerhedsforsker Joel Margolis til Wired. Samme Wired-artikel beskriver, hvordan sikkerhedsfirmaet RedAccess fandt over 5.000 vibe-kodede apps med stort set ingen sikkerhed eller autentificering, og omkring 40 procent afslørede følsomme data. Wired kunne ikke bekræfte, at de gennemgåede person- eller virksomhedsdata var ægte.
AI-byggede apps til marketingteams har en særlig udgave af det problem. De nyttige værktøjer (en segmentbygger, et kampagnedashboard, en A/B-analyse eller en målgruppesynkronisering) er netop dem, der er forbundet med abonnentlisten og ofte også annoncekontoen.
TL;DR
- Giv hver API-nøgle til e-mailplatformen og hvert annoncekontotoken den snævrest mulige adgang, værktøjet bruger, og opbevar dem i serverkode. Mailchimps Marketing API har ingen mere begrænset nøgletype, så en skrivebeskyttet Mailchimp-opgave får en begrænset eksport med kun nødvendige data i stedet for en nøgle.
- E-mailplatformen er fortsat den autoritative kilde til abonnementsstatus. Værktøjet gentilmelder aldrig afmeldte personer, videresender afmeldingsanmodninger til platformen og inkluderer et fungerende afmeldingslink i hver marketingmail, det selv sender.
- En hashet upload til en brugerdefineret målgruppe er stadig persondata: beslut, hvad der går til annonceplatforme og AI-tjenester, før det sendes, og sørg for, at hver afmelding også når annoncemålgruppen.
- GDPR regulerer opbevaring og brug af listen (anmeldelse af databrud, ubetinget ret til at gøre indsigelse mod marketing); ePrivacy/PECR, CAN-SPAM eller CASL regulerer selve e-mailafsendelsen, også fra et internt værktøj.
Udrulningsfejl, der lækker abonnentdata eller bryder samtykke
Når et AI-bygget marketingværktøj håndterer listen forkert, sker det typisk på to måder: listen slipper ud (via en nøgle, et offentligt link eller en upload), eller den bruges over for personer, der sagde nej. Et annoncetoken med administrationsadgang tilføjer en særskilt risiko: udgifter på virksomhedens annoncekonto.
| Fejl | Hvad der afsløres eller brydes | Hvilke regler eller følger der berøres |
|---|---|---|
| En e-mailplatformnøgle med fuld adgang i koden, browseren eller AI-værktøjets chat | Hele listen kan læses og eksporteres; abonnenter kan ændres; kampagner kan sendes i virksomhedens navn | Et brud på persondatasikkerheden, hvor GDPR gælder (anmeldelse efter artikel 33); afsendelseslovene, hvis der sendes mail |
| Et annoncekontotoken med administrationsadgang eller byggerens eget token | Kampagner oprettet eller ændret på virksomhedens annonceregning; udgiftsdata; målgruppemedlemskab via hash; leadformulardata med leads_retrieval. Ikke den uploadede liste | Annonceplatformens vilkår og virksomhedens annonceregning; et databrud, hvis leadformulardata læses |
| Værktøjet på et offentligt link, hvor alle ser alt | Abonnentrækker, samtykkedetaljer og interaktionshistorik tilgængelige for alle med adressen; kampagne- og A/B-testresultater synlige for udenforstående og ansatte uden behov | Et databrud for rækkerne; tab af fortrolighed for kampagnetallene |
| En synkronisering eller genimport, der skriver tilbage til listen | Afmeldte kontakter tilmeldt igen; oplysninger om hvor, hvornår og hvordan folk tilmeldte sig, går tabt | GDPR's indsigelsesret og afmeldingsreglerne i CAN-SPAM og CASL ved næste afsendelse; udokumenterbart samtykke, hvor samtykke er grundlaget |
| Værktøjet sender selv marketingmail | Intet afmeldingslink, ingen postadresse på afsenderen, ingen kontrol af spærringsliste | Meddelelsesreglerne i CAN-SPAM og CASL; samtykke til afsendelse efter ePrivacy/PECR |
| Målgruppeuploads og AI-kald sender som standard listen ud | Hashede lister hos Meta eller Google; abonnentfelter hos AI- og analysetjenester, ingen har godkendt | GDPR (hashede data er stadig persondata; en indsigelse når målgruppen); Metas og Googles vilkår for kundelister |
AI-kodeværktøjet, der byggede appen, kan udføre de fleste rettelser på opfordring. Brug hver prompt nedenfor som et udgangspunkt, der skal tilpasses, og gem dem, I bruger, i en regelfil, AI-værktøjet læser ved hver session. AI-værktøjets rapport om en ændring er ikke bevis; det er trinnet Kontrollér: under hver prompt. Bed det markere usikkerhed frem for at gætte, og indsæt aldrig en aktiv nøgle eller abonnenteksport i chatten.
Udskift e-mailplatformnøglen med fuld adgang med den mest begrænsede
En segmentbygger, der kun viser antal, behøver ikke en nøgle, der kan eksportere listen eller sende en kampagne, men den bredeste nøgle på hver platform nedenfor kan begge dele. Placeringen betyder også noget: browserkode har brug for selve nøgleværdien for at foretage kaldet, så alle, der indlæser siden, kan læse den (Mailchimp understøtter slet ikke brug af sin API på klientsiden).
| Platform | Hvad standardnøglen kan | Mest begrænsede dokumenterede mulighed |
|---|---|---|
| Mailchimp (Marketing API) | “API-nøgler giver fuld adgang til din Mailchimp-konto” | Ingen på hjælpesiden |
| SendGrid | Full Access: de fleste konto-API-endpoints, undtagen fakturering og Email Address Validation | Custom Access: valgte endpoints på valgte niveauer, aldrig over opretterens egne tilladelser |
| Klaviyo | Privat Full Access-nøgle: oprette, slette eller ændre alt på dens endpoints | Read-Only-nøgle eller en Custom-nøgle med valgte scopes |
| Mailgun | Konto-API-nøgler: fuld kontoadgang | Domain Sending Key (ét domæne, kun afsendelse); en skrivebeskyttet Analyst-rolle på visse abonnementer |
| Listmonk (v4.0.0 og nyere) | Det, brugerrollen og listerollerne tillader | Visnings- eller administrationsroller pr. liste, med særskilt afsendelsestilladelse |
Hver række følger platformens egen dokumentation: Mailchimps hjælpeside om API-nøgler, SendGrids API-nøgletilladelser, Klaviyos autentificeringsvejledning og Mailguns API-nøgledokumentation. Listmonks tilladelser findes i Listmonk-afsnittet længere nede.
Værktøjet får den mest begrænsede nøgle, opgaven tillader, eller ingen. I Mailchimp håndteres en skrivebeskyttet opgave (en rapport eller et segmentantal) bedre af platformens egne rapportværktøjer eller en begrænset eksport, kontoejeren udfører, med kun de nødvendige felter. Det koster en persons tid og giver kun data så friske som eksporten; ændrings- og afsendelsesopgaver går til IT eller bliver i Mailchimp. På andre platforme, eksempelvis ActiveCampaign eller Brevo, bør I først lede efter en begrænset nøglemulighed.
Nøglen findes derefter kun i serverkode (værktøjets egen backend, som browseren aldrig downloader), gemt som en miljøvariabel: en værdi, serveren giver appen ved opstart, uden for koden og repositoryet.
Find alle API-nøgler, adgangstokens, adgangskoder og hemmeligheder i dette projekt til vores e-mailplatform (Mailchimp, Klaviyo, SendGrid, Mailgun, Listmonk eller andre) og enhver annonceplatform (Meta, Google Ads, LinkedIn eller andre). Kontrollér kode, miljøfiler og repositoryhistorik med en lokal hemmelighedsscanner eller en IT-godkendt metode. Send aldrig rå hemmelige værdier, miljøfilindhold eller historik med legitimationsoplysninger til en ekstern AI-tjeneste. Giv kun AI'en maskerede fund med filplaceringer og typen af fundne legitimationsoplysninger. Fortæl for hvert fund:
- fil og linje
- om værdien er skrevet i koden eller læses fra en miljøvariabel
- om koden, der bruger den, kører på serveren eller i browseren
Vis kun de første fire tegn i hver værdi. Udskriv aldrig en hel nøgle eller et helt token.
Markér alle legitimationsoplysninger, der kan sende e-mail, ændre abonnenter eller administrere en annoncekonto, som højeste prioritet.
Flyt derefter hvert kald, der kræver en privat API-nøgle eller et adgangstoken, til serverkode, som læser sine legitimationsoplysninger fra en miljøvariabel, der kun er til serveren. Behold kun dokumenterede offentlige klient-API-kald i browseren, fjern eksponerede private nøgler fra koden, og udeluk filer med ægte hemmeligheder fra repositoryet. Rapportér præcist, hvad du ændrede, og fortæl, hvor du var usikker, frem for at gætte.
Bemærk: At slette en indsat nøgle fra chatten eller koden gør ikke delingen ugjort. Tilbagekald den (deaktivér den i platformindstillingerne, så den holder op med at virke), og opret en ny.
Kontrollér: Åbn værktøjet, tryk F12, vælg fanen Network, og brug værktøjet, som teamet vil gøre, mens I læser domænet for hver anmodning. Et browserkald direkte til en e-mailplatforms private API er et advarselstegn, men destinationen alene beviser ikke, at en hemmelighed er eksponeret. Undersøg anmodningsheaders og kode for private legitimationsoplysninger uden at kopiere værdierne til en AI-chat. Offentlige klient-SDK-kald er anderledes: de kan legitimt bruge offentlige identifikatorer frem for hemmelige API-nøgler. I Klaviyo bruger kald til a.klaviyo.com/client/ en offentlig nøgle og hører hjemme i browseren, mens et browserkald til a.klaviyo.com/api/ skal undersøges, fordi det endpoint normalt kræver autentificering med privat nøgle. Bekræft, om private legitimationsoplysninger faktisk blev sendt.
Et menneske klarer resten: opret den begrænsede nøgle fra en konto, der ikke tilhører én person (Mailchimp fjerner en brugers API-nøgler, når brugerens adgang tilbagekaldes), giv den værktøjets navn (Mailchimp anbefaler én nøgle pr. integration), og få IT til at hjælpe med at opbevare den dér, hvor værktøjets nøgler gemmes. Ved planlagt rotation skal værktøjet skifte til den nye nøgle, før den gamle tilbagekaldes, da en tilbagekaldt Mailchimp-nøgle ikke kan genaktiveres. Er en nøgle allerede kompromitteret, skal den straks tilbagekaldes og erstattes. Planlæg også udløb: Mailchimp-API-nøgler genereret den 22. juni 2026 eller senere udløber ét år efter oprettelse.
Giv annoncekontotokenet kun de tilladelser, værktøjet bruger
Jeg betragter annoncekontotokenet som den mest betydningsfulde adgangsoplysning, et marketingværktøj kan have, fordi det er knyttet til udgifter. Et Meta-token med administrationsadgang kan oprette, ændre eller sætte kampagner på pause, som faktureres virksomhedens annoncekonto, og læse udgifter og resultater.
Et sådant token returnerer ikke abonnentlisten, der er uploadet til en brugerdefineret målgruppe. Metas vejledning til Custom Audiences bruger SHA-256-hashede værdier (en envejsomdannelse af hver adresse, som platformen sammenligner med egne registreringer) til både at tilføje og fjerne personer, og intet dokumenteret endpoint returnerer en læsbar liste fra en eksisterende målgruppe.
| Hvad værktøjet gør | Nødvendig Meta-tilladelse | Hvad et lækket token når |
|---|---|---|
| Rapporterer om kampagner | ads_read | Ads Insights-rapportdata for de annoncekonti, det kan se |
| Opretter eller ændrer kampagner | ads_management | Kampagner og annoncer på kontoen, faktureret til den; udgifter og målinger |
| Synkroniserer et segment til en brugerdefineret målgruppe | Administrationsadgang til annoncekontoen | Tilføjelse og fjernelse af personer via hash; ikke en læsbar liste |
| Henter indsendelser fra leadannoncer ind i listen | leads_retrieval (Meta angiver ads_management som en af dens afhængigheder) | Alle felter, personer udfyldte i virksomhedens leadformularer, læsbare, oven i administrationsadgangen |
Metas tilladelsesreference beskriver hver tilladelse og beder udviklere kun vælge dem, appen behøver. Hvert værktøj får sit eget token fra en systembruger, Metas betegnelse for en softwareanvendt konto i Business Manager, kun tildelt den annoncekonto, værktøjet arbejder på. Hold byggerens personlige logintoken ude af værktøjet og systembrugertokenet på serveren ligesom e-mailnøglen; samme kortlægning gælder adgang til Google Ads eller LinkedIn.
Oplist hvert kald fra dette værktøj til Metas Marketing API, Google Ads eller andre annonceplatforme, også via hjælpebiblioteker eller SDK'er. Angiv for hvert kald:
- fil og linje
- endpointet eller SDK-metoden
- en etiket: REPORT (læser målinger eller udgifter), MANAGE (opretter eller ændrer kampagner, annoncer, budgetter eller målgrupper) eller LEADS (læser leadformularindsendelser)
- den tilladelse, etiketten kræver på platformen
Markér tokens, som flere værktøjer bruger, og kode, som sender et token til browseren. Udskriv ikke tokenværdier. Sig til, hvis du ikke kan afgøre, hvilken etiket et kald kræver.
Kontrollér: Undersøg dashboardets token i Metas tokenfejlsøgningsværktøj, som viser tokenets tilladelser, og sammenlign dem med promptens etiketter. Et rapportdashboardtoken bør vise ads_read og intet, der administrerer kontoen; en MANAGE- eller LEADS-etiket på et rapportværktøj er et fund. Bekræft derefter i virksomhedsindstillingerne, at værktøjet bruger sit systembrugertoken og ikke byggerens personlige token.
Luk den offentlige adresse, og vis kun abonnentrækker til listeadministratorer
En app på AI-værktøjets eget hosting kan åbnes af enhver, der finder adressen. Nogle apps, RedAccess undersøgte, havde kun trivielle barrierer som et krav om, at besøgende logger ind med en hvilken som helst e-mailadresse, skriver Wired. Den slags hosting passer til en demo med opdigtede adresser, den opgave gratis hosting og tunneler er bygget til.
Den anden halvdel er, hvad hver person ser indenfor. Et kampagnedashboard skal vise tal på kampagneniveau: åbningsrater, klikrater, A/B-resultater og segmentstørrelser. Abonnentrækkerne bag tallene, hver adresse med samtykkedetaljer og interaktionshistorik, er persondata.
Korrekt anonymiserede samlede tal er generelt ikke persondata, men små segmenter eller detaljerede opdelinger kan stadig gøre enkeltpersoner identificerbare. Selv anonyme tal kan afsløre virksomhedens konkurrencefølsomme oplysninger, og en A/B-analyse, der gemmer åbninger og klik pr. person, indeholder også persondata. Teamet ser totaler; kun dem, der administrerer listen, ser rækker, og serveren håndhæver det ved hver anmodning.
Oplist hvert felt i appens database, skærmbilleder, eksporter og API-svar, som indeholder abonnenters persondata: e-mailadresse, navn, telefon, postadresse, IP-adresse, placering, abonnementsstatus, samtykkekilde og -tidspunkt, tilmeldingsdato, afmeldingsstatus samt åbninger og klik pr. person. Angiv, hvilke skærmbilleder og eksporter der viser hvert felt. Markér usikkerhed frem for at gætte.
Tilføj derefter to roller, hentet fra den indloggede konto og kontrolleret på serveren for hver side, eksport og API-rute:
- listeadministrator: kan se abonnentrækker og udføre eksporter
- marketingmedarbejder: ser kun kampagnetal, segmentantal og A/B-resultater, uden rækker pr. person og uden eksporter
Afvis alt andet med svaret “adgang nægtet” (403). Rapportér, hvilken kontrol der beskytter hver side og rute.
Om gemte data er krypteret på disken, er et spørgsmål til IT; AI-værktøjet kan ikke bekræfte det ved at læse koden.
Kontrollér: Opret en testkonto med marketingrollen. Åbn kampagnedashboardet, mens I er logget ind med kontoen (det indlæses), og derefter abonnentlistesiden og eksporten (begge stopper ved “adgang nægtet”). Åbn så værktøjets adresse fra en telefon på mobildata, mens I er logget ud: intet indlæses, eller det stopper ved virksomhedens login.
Overlad afmeldinger og samtykkeregistreringer til e-mailplatformen
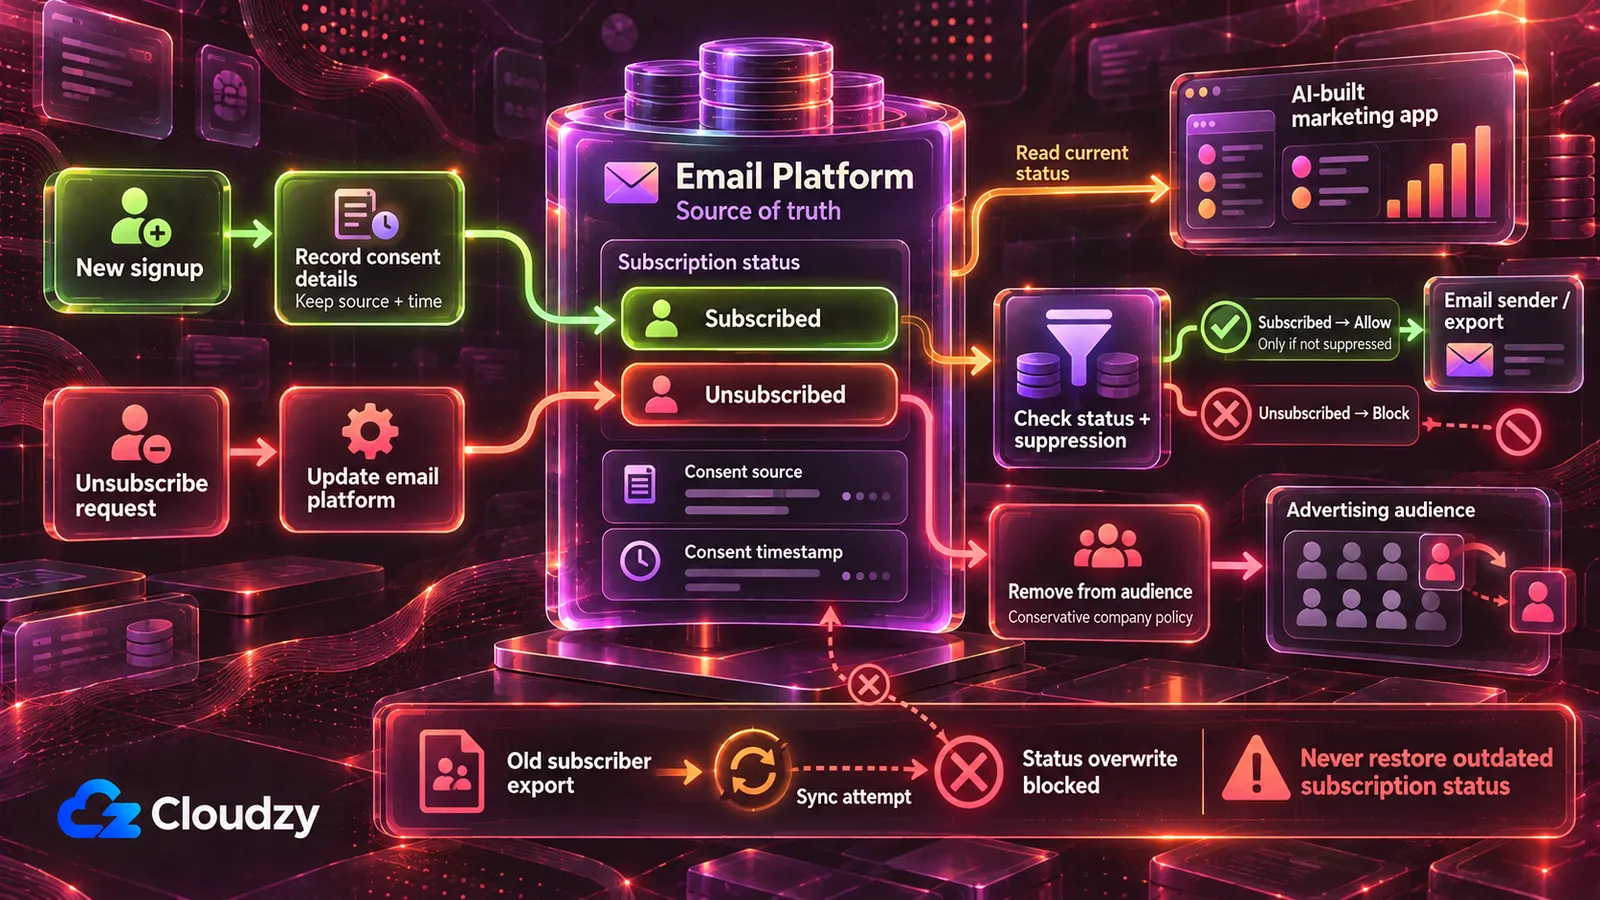
Et værktøj, der beholder sin egen listekopi og sender den tilbage via tovejssynkronisering eller genimport af sidste måneds eksport, kan markere en afmeldt person som tilmeldt igen og miste registreringen af, hvor, hvornår og hvordan hver person tilmeldte sig. Værktøjet viser normalt intet tegn, før personen får næste kampagne, hvor afsendelsesreglerne nedenfor gælder. Fire regler forhindrer det:
- E-mailplatformen er den autoritative kilde til abonnementsstatus. Værktøjet læser status og gentilmelder eller overskriver aldrig en eksisterende abonnent. Det må videresende en udtrykkelig afmeldingsanmodning gennem platformens særlige afmeldingsproces.
- Ingen masseimport eller synkronisering erstatter eksisterende abonnentregistreringer eller overskriver deres abonnements- og samtykkeoplysninger. Et gennemgået værktøj må opdatere udtrykkeligt godkendte felter som tags uden at ændre abonnementsstatus. Nye tilmeldinger går gennem platformens egen tilmeldingsformular eller importvej, så dens opt-in-håndtering gælder; værktøjets egen tilmeldingsformular må efter gennemgang tilføje nye abonnenter med kilde, tidspunkt og formular, men aldrig gentilmelde en eksisterende kontakt eller overskrive dennes abonnements- eller samtykkeoplysninger.
- Alt, værktøjet sender eller eksporterer, læser status fra platformen i det øjeblik og ikke fra egen kopi. Eksporter udelader afmeldte og spærrede kontakter eller markerer dem som en send-ikke-liste, der aldrig bruges til afsendelse.
- Samtykkefelter (kilde, tidspunkt, formular eller metode) følger intakt med hver kopieret registrering, eller værktøjet kopierer dem ikke og hævder heller ikke at have dem.
Oplist hvert sted, dette værktøj skriver til e-mailplatformen eller en kopi af abonnentlisten: API-kald, der opretter eller opdaterer abonnenter, importer, synkroniseringer og fileksporter. Angiv for hvert sted, om det kan:
- ændre en eksisterende abonnents abonnementsstatus
- overskrive eksisterende abonnentregistreringer
- inkludere afmeldte eller spærrede kontakter
Angiv for hver vej, der sender e-mail eller eksporterer en afsendelsesliste, hvor den læser abonnementsstatus: fra e-mailplatformen i det øjeblik eller fra værktøjets egen kopi.
Ændr derefter værktøjet, så det aldrig gentilmelder en eksisterende kontakt eller overskriver abonnementsstatus, undtagen for at videresende en udtrykkelig afmeldingsanmodning via e-mailplatformens særlige proces; aldrig erstatter eksisterende abonnentregistreringer som helhed; læser status fra e-mailplatformen lige før hver afsendelse eller eksport; og bevarer samtykkekilde, tidspunkt og formular på hver kopieret registrering. Rapportér ændringer, og markér usikkerhed.
Bemærk: En gammel eksport, der genimporteres oven i listen, medbringer sine gamle statusser, så personer, der afmeldte sig efter eksporten, kan komme tilbage som tilmeldte, afhængigt af hvordan platform og værktøj håndterer importen.
Kontrollér: Tilføj en testabonnent i e-mailplatformen, og afmeld personen dér. Kør værktøjets synkronisering, segmentbygger og eksport. På platformen er testabonnenten stadig afmeldt; i værktøjets eksport mangler personen eller er markeret send-ikke; i enhver afsendelsesliste, værktøjet bygger, optræder personen ikke.
Send gennem e-mailplatformen, eller byg afmeldingsvejen først
Et genaktiveringsværktøj, der sender direkte til listen via en SMTP-konto eller en API til transaktionsmail, får ikke de tilføjelser, e-mailplatformen giver marketingmail (afmeldingslink, postadresse, spærringskontrol), medmindre værktøjets kode selv tilføjer dem alle. Løsningen er at lade platformen (eller Listmonk) sende, mens værktøjet bygger segmentet eller udløser platformens kampagne. Et værktøj, der selv skal sende, er et afsendelsesværktøj, som næste afsnit sender til IT.
Et sådant værktøj skal have et afmeldingslink i hver marketingmeddelelse, som bliver ved med at virke efter afsendelsen, samt afsenderens identitet og postadresse i sidefoden, efter fristerne i tabellen over afsendelseslove nedenfor. Det skal også have sin egen spærringsliste, kontrolleret før hver afsendelse og vedligeholdt som en varig spærringsregistrering, med sikkerhedskopier og gendannelsesprocedurer, som forhindrer en ældre abonnentdatabase i at tilsidesætte nyere afmeldinger. CAN-SPAM behandler transaktionsmeddelelser anderledes.
For afsendere med store mængder er et link i e-mailens sidefod måske ikke nok. Gmail kræver, at afsendere af 5.000 eller flere daglige meddelelser til personlige Gmail-konti understøtter afmelding med ét klik efter RFC 8058 for marketing- og abonnementsmeddelelser. Det betyder e-mailheadersene List-Unsubscribe og List-Unsubscribe-Post ud over det synlige afmeldingslink. Étklik-endpointet skal behandle en POST-anmodning; blot at åbne URL'en med GET bør ikke afmelde nogen. Bed IT kontrollere kravene før afsendelse i den størrelsesorden.
Tilføj et afmeldingslink til hver marketingmeddelelse, dette værktøj sender, med et afmeldingsendpoint bagved.
Hvis værktøjet er underlagt Gmails krav til masseafsendere, skal du også implementere RFC 8058-headers til étkliksafmelding, dækket af en gyldig DKIM-signatur, og et POST-baseret endpoint. Udløs aldrig afmelding alene ved åbning af en URL. Markér usikkerhed til IT-gennemgang.
Når afmeldingsendpointet modtager en gyldig anmodning (linkklik, formularindsendelse eller API-kald):
- tilføj straks adressen til en spærringsliste, som gemmes separat fra abonnenttabellerne
- registrér tidspunktet og den kanal, anmodningen kom gennem
- hvis vores e-mailplatform opbevarer listen, bed også platformen afmelde adressen
Kontrollér spærringslisten før hver afsendelse, og spring alle matches over. Fjern aldrig automatisk en adresse fra spærringslisten ved import, synkronisering eller databasegendannelse. Behold kun de minimale spærringsoplysninger, der er nødvendige for at respektere afmeldingen, efter virksomhedens godkendte opbevaringspolitik, og lad aldrig import eller synkronisering gentilføje en spærret adresse. Sørg for, at sikkerhedskopier indeholder spærringslisten, og at gendannelse af abonnenttabellerne lader den være urørt. Tilføj vores afsendernavn og postadresse i sidefoden på hver marketingmeddelelse med pladsholdere, jeg udfylder. Rapportér ændringer, og hvilke afsendelser de dækker.
Kontrollér: Tilføj en testadresse, I selv styrer, til en testliste, send en testkampagne gennem værktøjet, og klik afmeldingslinket i den modtagne mail. Adressen står nu på spærringslisten (og som afmeldt i e-mailplatformen, hvis den opbevarer listen). Send til samme testliste igen: testadressen modtager intet.
Den ansvarlige for virksomhedens overholdelse af e-mailregler leverer afsendernavn og postadresse til pladsholderne.
Beslut, hvad der sendes til annonceplatforme og AI-værktøjer, før det sendes
To kodeveje sender som standard abonnentdata ud: en synkronisering, der uploader et segment til en brugerdefineret målgruppe hos Meta eller Google, og kald, der sender abonnentfelter til en AI-API (for at skrive emnelinjer eller bedømme leads), analysescripts eller webhooks.
Meta og Google kan matche kundemålgrupper med SHA-256-hashede kontaktidentifikatorer. Googles Data Manager API kræver, at e-mailadresser og telefonnumre normaliseres og hashes før indsendelse, mens nogle uploads via Google Ads-grænsefladen kan håndtere hashing under uploaden. Hashing er den måde, platformen matcher en adresse til en profil på; det gør ikke personen anonym (se FAQ).
Kontrollér ved nye Google Customer Match-integrationer, hvilken upload-API der understøttes, før synkroniseringen bygges. Siden 1. april 2026 har Google begrænset ældre Customer Match-uploadmetoder for nye brugere og henvist disse integrationer til sin Data Manager API.
Metas vilkår for kundelistemålgrupper kræver, at annoncøren garanterer de nødvendige rettigheder, tilladelser og et retsgrundlag for datadelingen. Googles Customer Match-politik kræver oplysning om delingen i privatlivspolitikken og indhentning af samtykke, hvor loven kræver det.
For enkelhedens skyld behandler dette værktøj hver afmelding som en anmodning om også at stoppe annoncematching. Det er en forsigtig virksomhedspolitik, ikke en påstand om, at enhver kanalspecifik e-mailafmelding juridisk kræver fjernelse fra alle annoncemålgrupper.
Uploadvejen bør derfor kun bruge det segment, virksomheden har godkendt til annoncematching; virksomheden skal fastlægge et passende retsgrundlag med vejledning fra sin privatlivsansvarlige eller udpegede databeskyttelsesrådgiver (DPO), hvis en sådan er udpeget. Afmeldte og spærrede kontakter holdes ude af hver upload, og en afmelding udløser fjernelse via hashværdi fra hver målgruppe (GDPR-afsnittet nedenfor forklarer hvorfor).
Alle AI- eller analysetjenester, der modtager abonnentdata, skal være godkendt af virksomheden. Bekræft før deling af persondata, om leverandøren er databehandler eller selvstændig dataansvarlig, og etablér passende kontraktlige garantier, herunder en databehandleraftale, hvor det kræves.
Gennemgå hvert udgående kald fra værktøjet: e-mailplatforme, annonceplatforme (herunder målgruppeuploads), AI-API'er (OpenAI, Anthropic eller andre), analyseværktøjer og webhooks. Oplist præcist, hvilke abonnentfelter der indgår i anmodningens indhold eller URL, for hvert kald. Angiv, hvilke kald der kunne løse opgaven med færre felter eller helt uden abonnentdata. Afslut med en navneliste over alle eksterne tjenester til kontrol mod vores godkendte leverandører.
Kontrollér: Hvert abonnentfelt, rapporten angiver for en AI- eller analysetjeneste, bør være nødvendigt for opgaven, og hver tjeneste bør stå på virksomhedens godkendte liste; ellers går den til den person, der underskriver leverandørkontrakter.
For hver vej i værktøjet, der uploader kontakter til Meta, Google Ads eller andre annonceplatforme:
- hash e-mailadresser og telefonnumre med SHA-256 på serveren før upload efter hver platforms normaliseringsregler
- upload kun kontakter i [det segment, virksomheden har godkendt til annoncematching]
- udeluk afmeldte og spærrede kontakter på uploadtidspunktet
- send ved en kontakts afmelding en fjernelse af kontaktens hashværdi til hver målgruppe, kontakten blev uploadet til
- log hver upload og fjernelse med tidspunkt, målgruppe, kontaktantal og den bruger eller opgave, der udløste den
Rapportér, hvad du ændrede, og markér usikkerhed.
Kontrollér: Afmeld en testkontakt i et uploadet segment. Kontrollér efter værktøjets næste synkronisering, at der blev sendt en fjernelsesanmodning til hver relevant målgruppe. Bekræft, at hver annonceplatform faktisk gennemførte fjernelsen, ikke blot at værktøjet loggede eller indsendte den. Markér mislykkede eller delvise fjernelser til nyt forsøg og IT-gennemgang.
Det, værktøjet gør med listen, afgør, hvor det kører
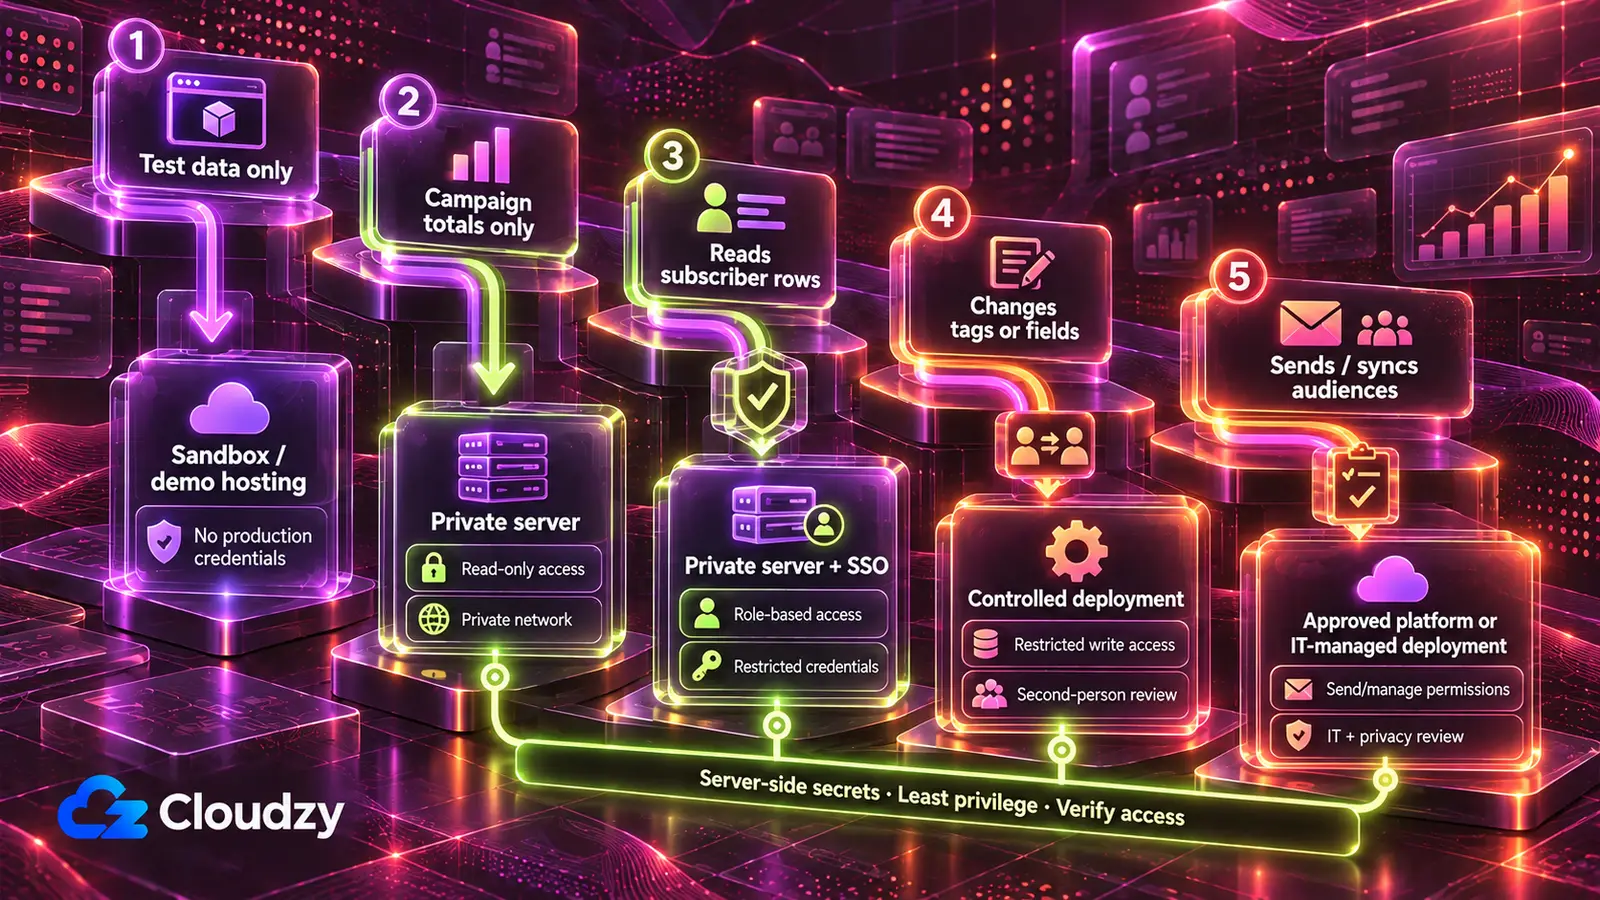
Et værktøj, der kun viser kampagnetal, kører på en server, teamet styrer, kun tilgængelig via et privat netværk; et værktøj, der viser abonnentrækker, tilføjer virksomhedslogin, fordi rollerne afhænger af det. Et værktøj, der sender marketingmail eller synkroniserer annoncemålgrupper, bliver i platformenes egne funktioner eller går til IT, før nogen bruger det.
| Hvad værktøjet gør med listen | Den nøgle eller adgang, det får | Hvor det kører |
|---|---|---|
| Arbejder kun med testabonnenter | Ingen produktionsnøgle; en testliste eller sandboxkonto | AI-værktøjets eget hosting, kun til udvikling og demoer |
| Viser kun tal på kampagneniveau | En skrivebeskyttet nøgle eller rapportnøgle: ads_read hos Meta, en Klaviyo Read-Only-nøgle, begrænset SendGrid Custom Access; hos Mailchimp en eksport | En teamkontrolleret server, kun tilgængelig på et privat netværk som Tailscale eller WireGuard |
| Læser eller segmenterer abonnentrækker | En læsenøgle begrænset til nødvendige data og endpoints, med begrænsninger pr. liste, hvor platformen understøtter det | Samme server med virksomhedslogin og rollerne listeadministrator og marketingmedarbejder |
| Ændrer listen (tags, brugerdefinerede felter, en tilmeldingsformular, der tilføjer abonnenter) | En skrivenøgle begrænset til nødvendige handlinger og, hvor det understøttes, relevante lister | Samme server, efter en anden person har læst kontrollerne af legitimationsoplysninger, status og afmelding; en offentlig tilmeldingsformular vender mod internettet, så gennemgangen og en serveropbevaret nøgle beskytter den |
| Sender marketingmail eller synkroniserer annoncemålgrupper | En afsendelsesnøgle eller et token med administrationsadgang | E-mailplatformens egne kampagner og automatiseringer, Listmonk eller IT før lancering; målgruppesynkronisering kræver også privatlivsgennemgang af det godkendte segment |
Godkendelsen følger rækkerne: de to skrivebeskyttede rækker kræver, at e-mailplatformens administrator udsteder nøglen, rækken med listeændringer kræver en anden læser, og afsendelsesrækken kræver IT samt privatlivsgennemgang ved målgruppeuploads.
Et privat netværk betyder, at værktøjet slet ikke svarer udefra. En loginside skrevet af AI-værktøjet er tilgængelig for alle og kun så stærk som koden bag den; sådan kunne RedAccess finde apps, hvis login accepterede enhver e-mailadresse.
Min regel her: begynd med det private netværk, og tilføj virksomhedslogin ovenpå, hvor rollerne kræver det. En administreret udrulningsplatform med indbygget login og hemmelighedsopbevaring fungerer også for et team, der allerede betaler for en og vurderer sine leverandører.
Serversiden bør overdrages til IT-hjælp med én navngiven ansvarlig for server og nøgler. Værktøjet kører på en VPS (en lejet server, teamet fuldt ud styrer) under et udrulningsværktøj som Coolify eller Dokploy, der kører appen fra koden og opbevarer miljøvariabler, inklusive platformnøgler.
Det private netværk leveres af Tailscale, hurtigere at sætte op, men afhængigt af egen koordineringstjeneste (Headscale kan erstatte den), eller af fuldt selvhostet WireGuard. Virksomhedslogin (single sign-on med virksomhedskontoen) leveres af Authentik eller Keycloak, og en reverse proxy (Caddy eller Nginx Proxy Manager) tilføjer HTTPS, hvor værktøjet møder nettet.
Flyt e-mailmotoren til Listmonk
I stedet for begrænsede nøgler på den nuværende platform fjerner den anden vej den kommercielle platforms nøgle ved at flytte listen og afsendelsen til en selvhostet listeadministrator. Listmonk (v4.0.0 og nyere) giver hvert værktøj sin egen API-bruger med en listerolle begrænset til de lister, værktøjet berører.
Et skrivebeskyttet værktøj får visningsadgang til sine lister og ingen afsendelse; campaigns:send og tx:send (transaktionsmeddelelser) gives kun til et afsendelsesværktøj. Tre særligt risikable tilladelser bør holdes ude af begrænsede værktøjers roller: lists:get_all og lists:manage_all, som tilsidesætter roller pr. liste, og subscribers:sql_query, der ifølge Listmonks dokumentation om roller og tilladelser tillader “forespørgsler på alle lister og abonnenter direkte i databasen uden hensyn til individuelle liste- og abonnenttilladelser”. Gennemgå også brede tilladelser som subscribers:get_all, campaigns:get_all og campaigns:manage_all, før et værktøj kaldes listebegrænset. Giv hver API-bruger kun de tilladelser, opgaven kræver. Listmonk er bygget til kampagner frem for flertrinsautomatisering (hvornår Listmonk er det forkerte værktøj); Mautic håndterer den automatisering på samme servertype.
Prisen er løbende arbejde: teamet ejer derefter autentificering af afsendelsesdomænet (SPF, DKIM og DMARC), et SMTP-relay til levering, opdateringer, sikkerhedskopier og leveringsevne. Hvis listen er lille, ingen kan tage serveransvaret, eller den nuværende platforms afsendelsesomdømme og automatiseringer udfører arbejde, teamet afhænger af, er det bedre at blive på platformen med begrænsede nøgler.
Begge veje kræver en server med en ansvarlig, der kører udrulningsværktøjet og det private netværk samt ved selvhosting Listmonk med et SMTP-relay. Vores Linux VPS giver rootadgang, og Listmonk, Mautic, Tailscale, WireGuard og Authentik udrulles som étkliksapps. IT-hjælpen bruger så tid på konfiguration og gennemgang frem for installation; at holde alt opdateret forbliver teamets opgave.
Placeringer omfatter Frankfurt og Amsterdam i EU, London i Storbritannien og flere amerikanske byer; valget bestemmer, hvor værktøjet og enhver listekopi ligger (og i Listmonk selve listen). En placering er input til samtalen med DPO'en, ikke en erstatning for den, og gør ikke i sig selv værktøjet lovmedholdeligt.
Samtykke- og antispamregler for marketingmail
GDPR for abonnentlisten
GDPR kræver ikke samtykke som grundlag for behandling til direkte markedsføring: betragtning 47 siger, at behandlingen “kan anses for at være foretaget i en legitim interesse”. Når marketing i stedet bygger på samtykke, kræver artikel 7, at virksomheden kan dokumentere hver persons samtykke, og gør tilbagekaldelse lige så let som at give det. Det er formålet med samtykkekilde og -tidspunkt i e-mailplatformen.
Den strengere regel står i artikel 21 i GDPR. Uanset grundlaget kan en person til enhver tid gøre indsigelse mod direkte markedsføring, herunder tilknyttet profilering; derefter “må personoplysningerne ikke længere behandles til disse formål”. For marketing er der ingen interesseafvejning, modsat andre indsigelser efter samme artikel. For dette værktøj er den sikreste standard at lade en generel indsigelse mod direkte marketing gælde på tværs af marketingbrug af personens data: afsendelseslisten, værktøjets segmenter og annoncemålgrupper. En kanalspecifik afmelding kan have snævrere omfang, så virksomheden bør fastlægge sine præferenceregler med den privatlivsansvarlige og sikre passende efterlevelse af hver anmodning.
En lækket eller forkert ændret liste kan være et brud på persondatasikkerheden. Artikel 33 kræver anmeldelse til tilsynsmyndigheden (den nationale databeskyttelsesmyndighed) uden unødig forsinkelse og om muligt inden for 72 timer efter opdagelse, medmindre bruddet sandsynligvis ikke indebærer risiko for personer. I Storbritannien er den tilsvarende lov UK GDPR, som håndhæves af ICO.
Afsendelseslovene: ePrivacy og PECR, CAN-SPAM og CASL
EU's ePrivacy-regler og Storbritanniens PECR kræver forudgående samtykke til marketingmail til enkeltpersoner med en snæver “soft opt-in” for eksisterende kunder. Storbritannien har også en separat soft opt-in til velgørende formål med særlige betingelser; artiklen fokuserer på kommerciel marketing. Canadas CASL kræver udtrykkeligt eller stiltiende samtykke. USA's CAN-SPAM kræver ikke samtykke til afsendelse, men en fungerende afmelding, der respekteres inden for 10 arbejdsdage, samt korrekte afsenderoplysninger og en postadresse i hver meddelelse.
| Lov | Samtykke til afsendelse | Hver marketingmeddelelse skal | Afmeldingsfrist | Maksimal sanktion |
|---|---|---|---|---|
| ePrivacy (EU) og PECR (Storbritannien) | Forudgående samtykke til e-mail til enkeltpersoner; soft opt-in for kunder; en særskilt britisk undtagelse til velgørende formål har særlige betingelser | Ikke skjule afsenderen; give en gyldig adresse til afmeldingsanmodninger; ved soft opt-in give en gratis, enkel afvisningsmulighed i hver meddelelse | Ingen fast frist i teksten | Intet beløb angivet her |
| CAN-SPAM (USA) | Ikke påkrævet; omfatter alle kommercielle e-mails, også B2B | Have korrekte header- og “Fra”-oplysninger, en ikke-vildledende emnelinje, reklamemarkering medmindre modtageren gav forudgående udtrykkeligt samtykke, en gyldig fysisk postadresse og en fungerende afmelding | 10 arbejdsdage; afmeldingen skal fungere mindst 30 dage efter afsendelse | Op til US$53.088 pr. e-mail; strafferetlige sanktioner kun ved bestemte skærpende fremgangsmåder |
| CASL (Canada) | Udtrykkeligt eller stiltiende samtykke | Identificere afsenderen og alle, der sendes på vegne af; indeholde kontaktoplysninger og en afmeldingsmekanisme, begge gyldige i mindst 60 dage | Uden forsinkelse, senest inden for 10 arbejdsdage | Ved de alvorligste overtrædelser op til C$1 million for enkeltpersoner og C$10 millioner for virksomheder |
Soft opt-in i artikel 13 i ePrivacy-direktivet omfatter kontaktoplysninger indhentet ved et salg og brugt til egne lignende produkter med en gratis mulighed for at sige nej ved indsamling og i hver meddelelse. Den britiske version er PECR Regulation 22, forklaret i ICO's vejledning om e-mailmarketing. Artikel 13 forbyder også marketingmail, der skjuler afsenderen eller ikke har nogen gyldig adresse til afmeldingsanmodninger, og PECR Regulation 23 gør det samme i Storbritannien.
CAN-SPAM-beløbene kommer fra FTC's CAN-SPAM-vejledning, som tilføjer, at afmeldte adresser ikke må sælges eller overdrages, undtagen til en virksomhed hyret til at hjælpe med at overholde CAN-SPAM. CASL-reglerne står i afsnit 6 i CASL og afsnit 11, og sanktionerne i ISED's CASL-oversigt.
Ofte stillede spørgsmål
Gælder GDPR for et nyhedsbrevsværktøj, jeg selv har bygget?
Det afgøres af, hvor virksomheden arbejder, og hvis data værktøjet indeholder, ikke hvordan det er bygget. Efter artikel 3 gælder GDPR for en virksomhed etableret i EU og en virksomhed udenfor, der tilbyder varer eller tjenester til personer i EU eller overvåger deres adfærd dér. Om en bestemt virksomhed er omfattet, er et spørgsmål til dens DPO.
Hvad sker der, hvis vores Klaviyo-API-nøgle lækker?
Enhver med en Full Access-nøgle kan ændre listen; en Read-Only-nøgle giver kun læseadgang. Opret en erstatning med kun de scopes, værktøjet bruger (Klaviyo kan ikke føje et scope til en eksisterende nøgle senere, så vælg dem nu), tilbagekald straks den lækkede nøgle, skift værktøjet til erstatningen, og kontrollér for uautoriserede eksporter eller listeændringer. Hvis listen muligvis er læst, behandles det som et muligt GDPR-databrud.
Er en hashet e-mailliste stadig persondata?
Efter GDPR ja, hvis den kan knyttes tilbage til en person. Betragtning 26 behandler pseudonymiserede data, der “kan henføres til en fysisk person ved brug af supplerende oplysninger”, som oplysninger om en identificerbar person. Min fortolkning er, at annoncematching virker netop derfor: platformen kan beregne samme hash fra en adresse, den allerede har.
Følger B2B-marketingmails de samme regler?
Ikke overalt. CAN-SPAM gør ifølge FTC ingen undtagelse for e-mail mellem virksomheder. PECR's e-mailregel omfatter enkeltpersoner, og ICO bekræfter, at man kan sende marketingmails til virksomheder. Spørg juridisk rådgivning for EU-lande og Canada.



Diskussion
Kommentarer
Log ind for at deltage i diskussionen.