
En ny VPS er den samme tomme kasse, uanset om den blev købt til at hoste et website eller til at køre en tradingbot. Samme rene udgangspunkt, samme næsten tomme disk, næsten intet ud over operativsystemet. Det, der kommer på den, skiller sig ad ved den første installation og bliver ved med det: en webstak og en tradingstak deler næsten ingen software, og den ene kører ikke engang på det samme operativsystem.
Så der findes ikke én liste over vigtig VPS-software. Der findes et kort basislag, som enhver server har brug for, uanset hvad den blev købt til, og derefter bestemmer formålet alt. To af de beslutninger, der ligger før denne, ændrer også formen på det basislag. Delt hosting eller en VPS afgør, om du overhovedet har root-adgang. Administreret eller ikke-administreret afgør, hvor mange af de fem punkter nedenfor du selv er ansvarlig for.
TL;DR
- Der findes intet universelt svar. Ud over et kort basislag vælger formålet programmerne og nogle gange operativsystemet.
- Enhver VPS har først brug for de samme fem kategorier: sikker administratoradgang, en firewall, der faktisk er slået til, en opdateringspolitik, backups, du har gendannet mindst én gang, og noget, der fortæller dig, at maskinen lever. På Linux betyder sikker administratoradgang som regel nøglebaseret SSH; på Windows betyder det at sikre RDP eller en anden administrationsvej.
- Tre ting, som en Linux-VPS med 1 eller 2 GB ikke bør få som standard: et kontrolpanel, en antivirusscanner og den spam- og virusfiltrering, der følger med en mailstak. Deres dokumenterede hukommelseskrav kan æde det meste eller hele en lille maskine, før din egentlige arbejdsbyrde starter.
- Herefter følger ti VPS-formål, hver med de programmer, der gør arbejdet, og den ene begrænsning, der afgør, om det passer til den maskine, du købte.
- Hvert afsnit her er kortet. De linkede guider giver dybden.
Hvad enhver VPS har brug for, uanset hvad du købte den til
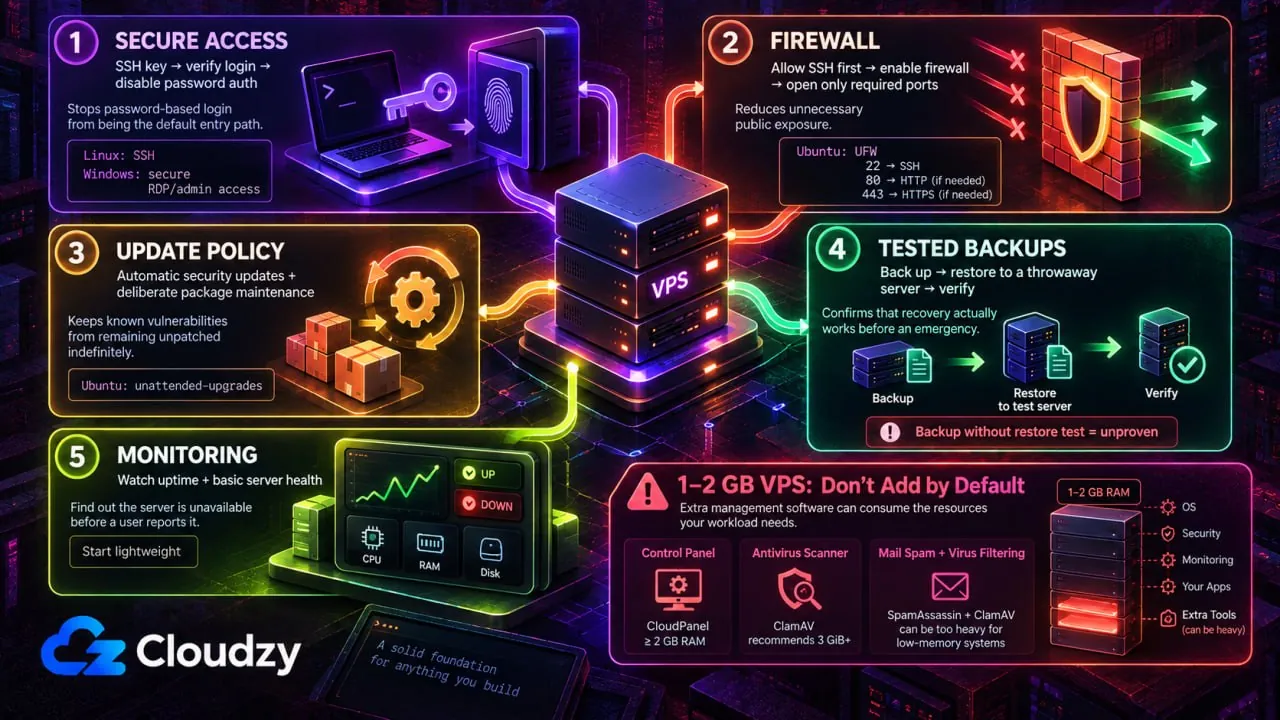
Det første, du installerer på en ny VPS, har intet at gøre med, hvorfor den blev købt. Fem punkter kommer først, de samme fem, uanset om maskinen ender med at køre en webshop eller en spilserver.
På Linux starter du med nøglebaseret SSH. Generér et nøglepar, læg den offentlige nøgle på serveren, bekræft i en anden session, at login med nøgle virker, og slå derefter adgangskodegodkendelse fra, fordi en port med adgangskodegodkendelse på en offentlig IP tiltrækker loginforsøg som en magnet.
Så firewallen, og tjek, at den kører, i stedet for at gå ud fra det. Ubuntu leverer UFW som standardværktøj til firewall, og Ubuntus community-dokumentation siger, at UFW er slået fra som standard. Forudinstalleret er ikke det samme som slået til. Hvis du er forbundet via SSH, så tillad først din faktiske SSH-port, slå derefter UFW til, og åbn kun de ekstra porte, som arbejdsbyrden har brug for. Med standardopsætningen er den første regel sudo ufw allow 22.
Hvis en web application firewall også skal med i billedet, så start med kategorierne. De gratis firewallmuligheder til en Linux-VPS falder i fire kategorier, der er lette at forveksle.
En opdateringspolitik kommer som nummer tre, og standarden afhænger af distributionen. Ubuntu Servers vejledning om automatiske opdateringer siger, at pakken er installeret som standard og automatisk installerer sikkerhedsopdateringer. Pakken hedder unattended-upgrades.
Debian giver ikke noget sådant løfte. Debian-wikien advarer om, at et system „måske slet ikke har installeret pakken, eller måske har installeret den, men slået den helt fra“. For at tjekke, om den er slået til, og konfigurere den, kører du sudo dpkg-reconfigure unattended-upgrades.
Backups er nummer fire, og reglen er én gendannelse. En backup, som ingen nogensinde har gendannet, er en hypotese. Gendan en på en engangsserver, se den starte op, og så er det en backup.
Nummer fem er en overvågningsvej, noget, der fortæller dig, at serveren er nede, før en bruger gør det. En let oppetidstjekker klarer det. Der findes ingen pålidelig formel, der omregner antallet af overvågninger til hukommelse, så start med 1 vCPU og 1 GB og hold øje.
Ud over de fem er hærdning et projekt i sig selv, ikke et trin. To guider dækker det allerede:
Nu den sværere halvdel: hvad du ikke skal tilføje som standard på en Linux-VPS med 1 eller 2 GB. CloudPanel kræver mindst 2 GB RAM, før dine websites bruger noget som helst. ClamAV's egen dokumentation anbefaler 3 GiB eller mere. Og Virtualmins vejledning til systemer med lidt hukommelse anbefaler at slå SpamAssassin og ClamAV helt fra, når hukommelsen er knap.
Det er leverandørernes krav og anbefalinger, ikke præferencer. De gør alle tre til dårlige standardvalg på en lille maskine, medmindre den software er en del af den arbejdsbyrde, du faktisk købte VPS'en til.
Hvad hvert formål kører
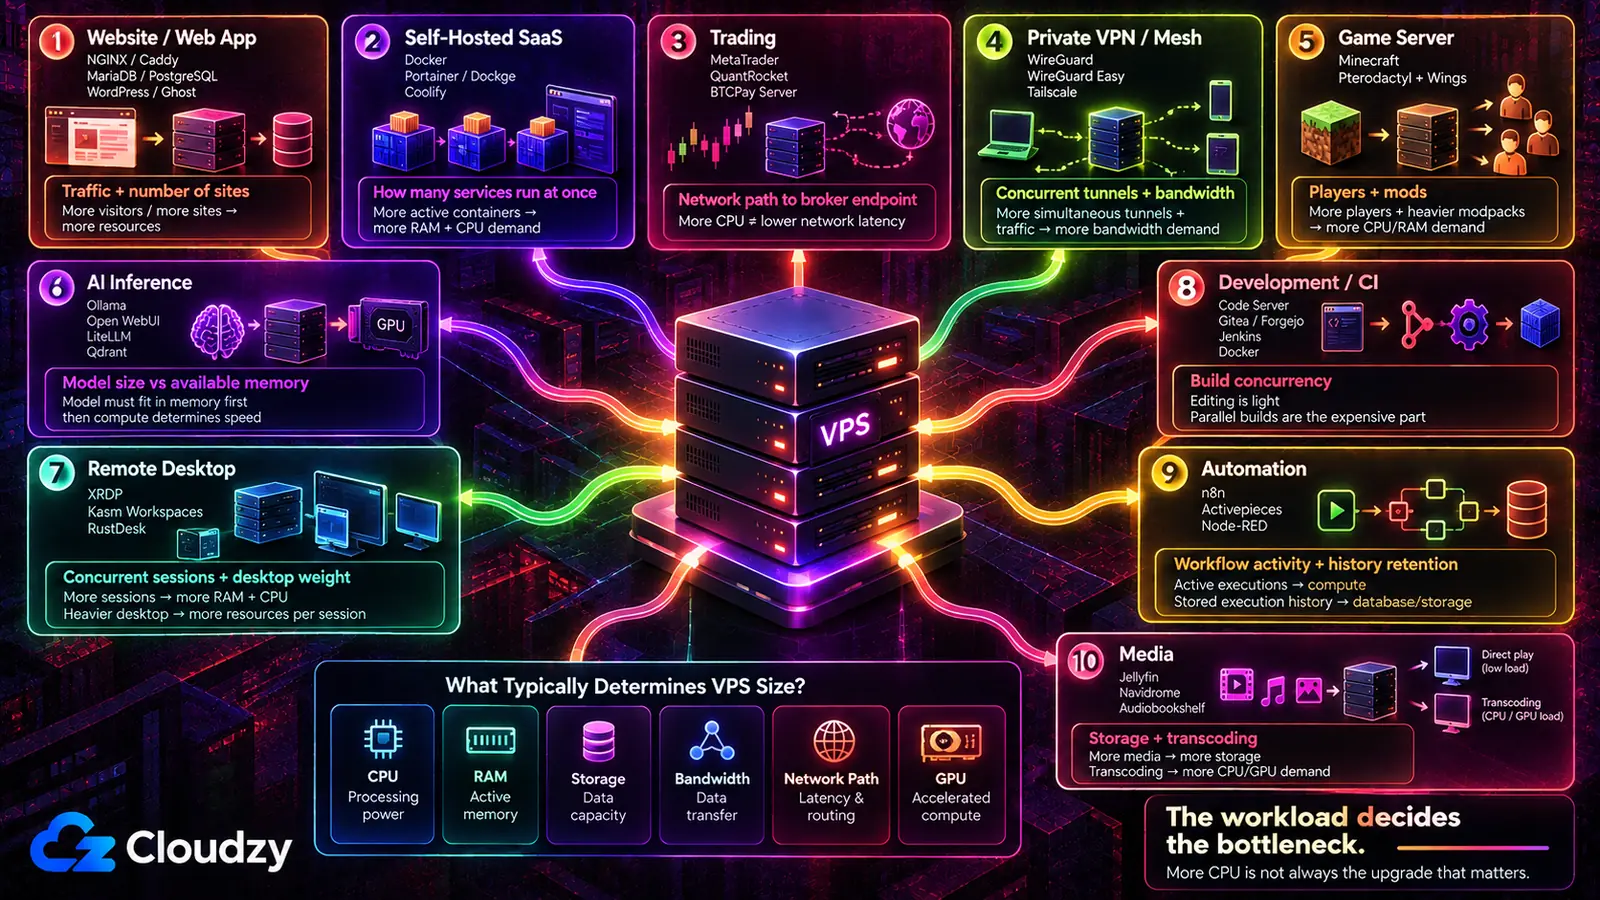
Det, der varierer mellem disse ti situationer, er ikke så meget maskinens størrelse som hvilke to eller tre programmer der skal være på plads, før noget andet betyder noget, og hvilken begrænsning der som regel afgør, hvor stor maskinen skal være.
| Formål | Programmerne, der gør arbejdet | Det, der afgør din specifikation |
|---|---|---|
| Website eller webapp | NGINX eller Caddy, MariaDB eller PostgreSQL, WordPress eller Ghost | Trafik, og hvor mange websites der deler serveren |
| Self-hosted SaaS-alternativer | Docker, Portainer eller Dockge, Coolify | Hvor mange tjenester der kører på én gang |
| Trading | MetaTrader 4 eller 5, QuantRocket, BTCPay Server | Netværksvejen til din mæglers endpoint |
| Privat VPN eller mesh | WireGuard, WireGuard Easy, Tailscale | Samtidige tunneler og båndbredde |
| Spilserver | Minecraft (Paper, Forge, Quilt), Pterodactyl Panel og Wings | Antal spillere og antal mods |
| AI-modeller og inferens | Ollama, Open WebUI, LiteLLM, Qdrant | Modelstørrelse i forhold til tilgængelig hukommelse |
| Fjernskrivebordet | IceWM over XRDP, Kasm Workspaces, RustDesk | Samtidige sessioner og skrivebordets vægt |
| Udvikling og CI | Code Server, Gitea eller Forgejo, Jenkins, Docker | Samtidige builds, ikke redigering |
| Automatisering og bots | n8n, Activepieces, Node-RED | Workflowaktivitet og opbevaring af historik |
| Medier | Jellyfin, Navidrome, Audiobookshelf | Lagerplads, og om noget bliver transkodet |
Den tredje kolonne er den, du skal læse to gange. Mere CPU er den reflekse opgradering, og i flere af disse rækker er det ikke den begrænsning, der tæller.
Hosting af et website eller en webapp
Valget, der former denne server, er ikke, hvilken webserver der er hurtigst. Det er, hvem der håndterer TLS-certifikaterne. Caddy udsteder og fornyer dem selv uden ekstra værktøjer. NGINX forventer en separat ACME-klient som Certbot og mere manuel konfiguration og bruger til gengæld mindre hukommelse i tomgang. Sammenligningen Caddy vs. NGINX stiller de to konfigurationsfiler side om side, hvis den afvejning skal tjekkes, før du binder dig til den ene.
Resten følger applikationen og ikke omvendt. Mange dynamiske applikationer har brug for en database, og om det bliver MariaDB eller PostgreSQL, afgøres som regel af, hvad applikationen understøtter, snarere end af præference. Redis gør sig fortjent til sin plads, når applikationen faktisk har brug for caching, sessioner, køer eller en anden Redis-baseret funktion. Og hvis mere end ét website eller én tjeneste skal dele serveren, gør en reverse proxy, altså den proces, der sidder foran og sender hver forespørgsel til den rigtige applikation ud fra værtsnavnet, en ende på portjongleringen, før den begynder. Nginx Proxy Manager lægger en grafisk brugerflade oven på den opgave og kører komfortabelt på 2 GB. Opsætningsguiden til Nginx Proxy Manager gennemgår det trin for trin.
Et forbehold, og det peger helt væk fra en VPS. Hvis opgaven er ét lille website uden særlige krav, er administreret hosting et forsvarligt svar, og en server, du selv administrerer, er ekstra arbejde uden gevinst. VPS'en tjener sig ind, i det øjeblik websitet har brug for noget, som en administreret plan ikke vil installere for dig.
Erstat betalte SaaS-værktøjer med selvhostede
Docker er her den beslutning, der fastlægger rækkefølgen, og den kommer før alle de applikationer, du kom efter. En container-runtime holder hver tjeneste og dens afhængigheder forseglet i sin egen kasse, så Nextclouds PHP-version og Immichs machine learning-biblioteker aldrig kommer op at skændes. Portainer eller Dockge giver den runtime en webbrugerflade og et sted at se, hvad der kører. Coolify går videre og gør serveren til noget, der minder mere om en deployment-platform, med builds via git push og automatisk TLS. Vælg administrationslaget efter runtimen, ikke i stedet for den.
Pro-tip: Installér Docker fra Dockers eget repository i stedet for distributionens. Dockers installationsdokumentation kalder distributionens pakke uofficiel og beder dig fjerne den, før du installerer Docker Engine. Pakken hedder
docker.io.
Selve applikationerne er den nemme del, og det viser sig at være problemet. En tråd på r/selfhosted om, hvilke selvhostede tjenester folk beholder på lang sigt, viser det tydeligt. Trådstarteren opremser en række erstatninger, som vedkommende satte op og siden opgav, og ingen af dem fejlede i deployment-trinnet. De nævnte grunde handlede om manglende finish i brugeroplevelsen og frygten for at miste adgangen. En VPS løser den anden halvdel fuldt ud, fordi den ikke afhænger af strøm derhjemme eller af en privat forbindelse, der holder sig oppe. Den gør intet som helst ved den første halvdel.
Trading: forex, algo og krypto
Dette er det eneste afsnit, hvor operativsystemet kan skifte. MetaTrader 4 og MetaTrader 5 er Windows-applikationer, så en tradingserver er stadig ofte en Windows Server, man tilgår via RDP. MetaQuotes understøtter også MetaTrader på Linux via Wine, så Windows er den enkleste native vej og ikke et ufravigeligt krav. QuantRocket er den algoritmiske og kvantitative forskningsende af samme liste, og BTCPay Server håndterer kryptobetalinger. Begge er Docker-arbejdsbyrder på Linux.
Specifikationerne betyder mindre end kortet. En trader på r/VPSforTradings, der planlagde en MT5-bot på tværs af fem mæglere, spurgte, hvilken VPS der giver den laveste latenstid til hver mæglers specifikke datacenter, og det er netop spørgsmålet, der afgør det. De store mægleres endpoints samler sig omkring en håndfuld datacenterknudepunkter, og det er netværksvejen mellem din VPS og mæglerens endpoint, du skal måle. To servere med identiske processorer på forskellige netværk eller i forskellige byer kan opføre sig meget forskelligt til denne opgave.
Hvilket gør den oplagte opgradering til den forkerte. Flere kerner forkorter ikke vejen. At vælge placeringen af en forex-VPS før planen er der, hvor denne beslutning ligger.

Hold din trading online 24/7 med en Forex VPS med lav latency.
Få Trading VPSKør et privat VPN eller et mesh-netværk
Der findes to former her, og de kan ikke erstatte hinanden. En WireGuard-server på VPS'en giver dine enheder en krypteret vej til den server og til alt, hvad du router igennem den. WireGuard Easy pakker den opsætning ind i en webbrugerflade, så det at tilføje en peer ikke længere betyder at redigere en konfigurationsfil i hånden. Et mesh-netværk som Tailscale er noget helt andet: enhederne forsøger at forbinde direkte til hinanden, men trafikken kan bruge et peer-relay eller et DERP-relay, når en direkte vej ikke er mulig. Koordinationslaget distribuerer de oplysninger, enhederne har brug for til at finde og forbinde til hinanden. OpenVPN AS, Pritunl, ZTNET og WGDashboard udfylder rummet mellem de to yderpunkter.
En tråd på r/selfhosted om det valg bragte den egentlige bekymring ved at være afhængig af Tailscale frem. En af dem, der svarede, sagde, at vedkommende „kun var bekymret for, at Tailscale bliver dårligere, mens de prøver at blive rentable“. Det er en bekymring om leverandøren, ikke om prisen. Når du selv kører tunnelen, fjerner du den virksomhed fra kæden.
Det giver også arbejde. En administreret koordinationsserver er reelt mindre at drive, og for én bærbar, der skal nå én server, er det mere maskineri, end problemet kræver, at sætte dit eget mesh op. Almindelig WireGuard er nok i det tilfælde.
Hosting af en spilserver
Spillet er den nemme installation, og panelet er beslutningen. Alene Minecraft findes i flere servervarianter, og hvilken du kører, afhænger af, hvad du vil have ud af den: Paper for ydeevne på en almindelig survival-server, Forge eller Quilt, når en modpack er hele pointen. Det fungerer fint at køre den direkte på serveren. At køre den under Pterodactyl Panel med Wings-dæmonen eller under PufferPanel giver ressourcegrænser pr. server, en webkonsol og en måde at give en ven ret til at genstarte uden at give vedkommende SSH. Nakama er et helt andet produkt, til folk, der bygger et spil i stedet for at hoste et.
En guide på r/admincraft går hele vejen fra en bar VPS til en automatiseret modded server på Pterodactyl, hvilket er et godt fingerpeg om, hvad panelvejen giver.
Prisen er et ekstra system, der skal holdes opdateret, og det holder aldrig op med at være det. Til en enkelt vanilla-server til seks venner er panelet mere infrastruktur, end spillet har brug for. Antallet af mods er den anden variabel, du skal holde øje med. Modding af en ARK-server viser, hvad det indebærer i praksis. Alt offentligt skal også sikres, før nogen finder det, og sikkerhedsguiden til Minecraft-servere dækker det trin.
Kør AI-modeller og lokal inferens
Ollama kører modellen, og Open WebUI er brugerfladen, der er skruet på. LiteLLM fortjener kun en plads foran, når kald skal routes på tværs af udbydere, og Qdrant kun, når retrieval er en del af planen.
Uden GPU kommer loftet hurtigt. En, der prøvede Ollama på en ren CPU-VPS med 8 GB, løb ind i en out-of-memory-fejl: modellen ville have 7,2 GiB, og der var 3,8 GiB ledig, fordi operativsystemet og Coolify allerede havde taget forskellen. Små kvantiserede modeller, altså med vægte gemt med lavere præcision for at fylde mindre hukommelse, kan køre på en CPU, hvis modellen og runtimen kan være i systemets RAM. Hvis de kan være der, er den sædvanlige pris langsommere inferens; hvis ikke, kan processen fejle med en out-of-memory-fejl.
Kvalitet er den anden grænse. En tråd på r/selfhosted om, hvorvidt det er det værd selv at hoste Ollama, viser den anden side. En kommentator beskrev de åbne modeller, vedkommende havde prøvet, som „dårligere kvalitet“ og sagde: „du kommer ikke til at slå de her milliardgiganter“. Det er én brugers erfaring, ikke en regel for alle åbne modeller. Selvhosting giver dig kontrol over data og infrastruktur; om det slår en hostet API på kvalitet eller pris, afhænger af modellen, arbejdsbyrden og udnyttelsen.
Omkostningsberegningen over for en hostet API viser, hvor økonomien vender. Større modeller, mere samtidighed eller strammere latensmål gør det til et hardwarespørgsmål. Cloudzys GPU VPS-planer er bygget til netop det tilfælde.
Et fjernskrivebord eller en cloud-arbejdsstation
Tre forskellige mekanismer gemmer sig bag udtrykket „fjernskrivebord“, og at vælge ud fra produktnavn i stedet for mekanisme er grunden til, at folk ender med den forkerte. En RDP-session er et rigtigt skrivebord, der kører på serveren, og som du logger ind på. Cloudzys one-click-image IceWM over XRDP er den lette pakke her: det leverer IceWM, Terminator, Falkon og en xRDP-listener med TLS samlet, mens Linux Mint giver dig et fuldt skrivebord i stedet for et minimalt.
Kasm Workspaces kan levere containeriserede applikationer og skriveborde efter behov i en browser, men kan også gøre eksisterende RDP-, VNC-, SSH- og KasmVNC-servere tilgængelige via Server workspaces. Neko er igen noget andet: den streamer én delt virtuel browser via WebRTC til flere personer i et rum, og det er ikke et skrivebord, nogen logger ind på.
Hvis det, du vil have, er serverens eget skrivebord, så brug et RDP- eller VNC-baseret Kasm Server-workspace i stedet for et container-workspace. Kasms dokumentation om fast infrastruktur dækker den opsætning. Kasms native containersessioner er separate miljøer, ikke værtens skrivebord.
Hvis den maskine, du vil nå, allerede findes og bare skal kunne nås, når RustDesk den uden overhovedet at bygge et skrivebord, og Sshwifty giver dig en shell i en browser, når en shell var alt, du havde brug for. Afklar protokollen før produktnavnet. At forbinde via RDP og at streame en browsersession er ikke det samme med forskellige etiketter.
En maskine til udvikling, builds og CI
Code Server lægger VS Code i en browserfane, der peger på serverens filsystem, og det er det, der gør det værd at holde resten af maskinen samlet: Gitea eller Forgejo med de repositories, editoren åbner, Jenkins med de pipelines, som de commits udløser, og Docker under begge dele. Den nyere brik er AI-kodeagenterne, der nu kører på samme maskine: Claude Code, Aider, OpenCode og Goose CLI.
Den oplagte opsætning er ikke den eneste. En tråd på r/selfhosted om fjernudviklingsmiljøer havde en, der argumenterede for det modsatte: behold editoren installeret lokalt, og peg den mod VPS'en via en udvidelse til fjernudvikling, så brugerfladen forbliver lokal, og kun filerne og kørslen er eksterne. Trådstarterens klage var, at værten fangede tastaturgenvejene i stedet for browseren, hvilket er en reel ulempe ved browserversionen.
Begge dele er legitime. At køre Code Server med en AI-agent gennemgår browservejen fra start til slut. Den selvhostede udviklerstak indeholder alt det, der omgiver editoren.
Automatisering, bots og planlagte job
n8n er det sædvanlige udgangspunkt, og det er et fornuftigt standardvalg: en visuel workflowbygger, hvor knuderne er tjenester, og forbindelserne er data, der bevæger sig mellem dem. Activepieces laver lignende arbejde under en mere tilladende licens. Node-RED går til det samme problem fra den anden side, flowbaseret og forankret i at forbinde enheder og hændelser snarere end i at lime SaaS-tjenester sammen. Dagu er en scheduler til afhængighedsgrafer, der passer, når det, du har, i virkeligheden er en række cronjob, der skal køre i rækkefølge.
Disse tjenester bliver ved med at køre mellem jobbene. Deres ressourceforbrug vokser med workflowaktiviteten, mens gemt kørselshistorik primært får databasen og lagerpladsen til at vokse. Det gør dette til den slags arbejdsbyrde, der stille kan vokse fra den mindste server nogle måneder efter, at alt så fint ud. Sammenligningen af selvhostede alternativer til Zapier indeholder detaljerne om licenser og dimensionering.
Servering af medier
Lagerplads er som regel den første begrænsning her, men transkodning kan gøre CPU- eller GPU-kapacitet til den afgørende. Jellyfin til video, Navidrome til musik og Audiobookshelf til lydbøger og podcasts samler hver en biblioteksscanner, en metadatahenter og en streamingserver i én applikation, der installeres som enhver anden webtjeneste, og AzuraCast (en webradiostation) og Immich (fotos) følger samme mønster.
Det gør oftere end ikke en VPS til den forkerte form. Transkodning i realtid koster processortid, som en lille server ikke har til overs, og en maskine derhjemme med store diske er som regel den bedste vært for selve biblioteket, mens VPS'en gør sig fortjent til sin plads med fjernadgang og ved at være oppe. Sammenligningen af alternativer til Plex gennemgår, hvilken server der passer til hvilken klient.
Hvad der er dit ansvar, når alt er installeret
Hvert program, der er nævnt ovenfor, kommer med en opgave hæftet på. Nogen patcher det, holder øje med hukommelsen, fornyer certifikatet og finder ud af, om backuppen kan gendannes. På en selvadministreret VPS er den nogen dig, og byrden vokser med hver af disse situationer, der ender på én maskine.
Installationshalvdelen er den del, der er værd at forkorte. Hvis den software, du vælger, findes som one-click-app, forkorter det installationstrinnet i stedet for at efterlade dig med en tom server og en åben fane med dokumentation. En Linux-VPS fra Cloudzy giver dig det udgangspunkt, så den første time går til det, du købte serveren til. Driftshalvdelen forbliver din under alle omstændigheder. Den del kan ikke outsources.

Byg på en Linux VPS med root-adgang, NVMe og AMD EPYC-kraft.
Se Linux-planerOfte stillede spørgsmål
Har jeg brug for et kontrolpanel på en VPS?
Kun når det gør mere end ét job for dig. Et panel gør sig fortjent til sin hukommelse, når det håndterer flere websites, flere ikke-tekniske brugere og mail eller DNS, som du ellers ville sætte op i hånden. Under den tærskel er det et lag mellem dig og en tjeneste, du kunne administrere direkte, og det konkurrerer med den tjeneste om RAM. Sammenligningen af kontrolpaneler til Linux gennemgår, hvad hvert af dem koster i funktioner og licenser.
Skal jeg installere software med Docker eller direkte på en VPS?
Brug containere til stakke med flere tjenester, arbejdsbyrder, du forventer at flytte til en anden vært, eller afhængigheder, der ellers ville komme i konflikt. Installér direkte, når én langvarig tjeneste på en lille VPS er nemmere at håndtere på den måde. En server med 1 GB, der kører én webserver og én database, har måske ingen gavn af Docker; en større stak med flere tjenester har det ofte, men RAM alene afgør det ikke.
Kan jeg køre en AI-model på en VPS uden GPU?
Ja, for små kvantiserede modeller. RAM afgør, om modellen kan indlæses ved siden af operativsystemet og alt andet, der kører; CPU-ydeevnen afgør, hvor hurtigt den kører, når den er indlæst. Større modeller, mere samtidighed eller strammere latensmål skubber dig som regel mod en GPU med nok VRAM.
Har jeg brug for Windows til en trading-VPS?
Til MetaTrader 4 og MetaTrader 5 er Windows den enkleste native løsning, ikke et strengt krav. MetaQuotes understøtter også MetaTrader på Linux via Wine. Andre tradingarbejdsbyrder, herunder algoritmiske værktøjer i Python og software til kryptobetalinger som BTCPay Server, kan køre direkte på Linux. Det er den platform, du handler igennem, der afgør operativsystemet.
Kan én VPS klare mere end ét af disse formål?
Ja, og hukommelsen er som regel det, der begrænser hvor mange. Et par lette tjenester kan sagtens dele 4 GB, mens en spilserver og en AI-model hurtigt kan konkurrere om RAM. Den anden overvejelse er skadesradius: at placere en offentligt tilgængelig tjeneste ved siden af noget, du holder af, betyder, at et brud kan bringe begge i fare. Adskil det, der vender ud mod internettet, fra det, der er vigtigt, før du adskiller noget som helst andet.
Diskussion
Kommentarer
Log ind for at deltage i diskussionen.