

Twee aannames reizen meestal mee met self-hosted RMM, en allebei kloppen ze niet, in tegengestelde richting. De eerste is dat remote monitoring en management per endpoint wordt gefactureerd, zodat de rekening meegroeit met het machinepark, of het werk nu toeneemt of niet. De tweede is dat het beheerplatform in eigen huis halen die kosten wegstreept. In werkelijkheid rekent de categorie af op drie afzonderlijke assen, waarvan er maar één per apparaat is, en self-hosting haalt de kosten niet weg maar verschuift ze naar een regel die niemand factureert: je eigen uren. Een tarief per apparaat groeit op een as die jij niet bepaalt, want je klanten beslissen hoeveel machines er zijn, niet hoeveel werk die machines opleveren. Een self-hosted server groeit op een as die je wél bepaalt, en rekent je een onderhoudsplicht aan plus een supportcontract dat je niet meer hebt.
Sommige contracten maken de commerciële optie de juiste, los van het rekensommetje: een SLA waar je om drie uur 's nachts niet persoonlijk voor kunt instaan is een product dat je koopt, en self-hosting levert dat alleen waar het project zelf een supportniveau verkoopt. Prijzen per technicus verslaan beide alternatieven al over een brede band van parkgroottes.
TL;DR
- De categorie rekent niet uniform per apparaat. NinjaOne rekent per apparaat; Syncro en Atera rekenen per technicusseat met onbeperkt apparaten; ConnectWise, Datto RMM en N-able publiceren geen basisprijs voor het platform en sturen kopers door naar een offerte.
- Voor een kleine zaak met veel apparaten per technicus kan een platform per technicus zowel prijzen per apparaat als het Tactical RMM-self-hostingmodel uit dit artikel verslaan. Controleer dat voordat je iets uitrolt.
- In het Tactical RMM-kostenmodel van dit artikel is self-hosting onder ongeveer 400 endpoints meestal duurder dan een platform per technicus. Rond de derde technicusseat begint het concurrerend te worden, maar het exacte omslagpunt verschuift met je uurtarief, sponsorniveau, servergrootte en de verhouding apparaten per technicus.
- Tactical RMM is geen open source. Het wordt geleverd onder een eigen, niet door OSI goedgekeurde licentie met beperkingen rond SaaS, managed hosting en ander commercieel dienstgebruik. MeshCentral is Apache-2.0 en de kern van NetLock RMM is AGPL-3.0.
- Een RMM-server is een vertrouwd pad voor het op afstand uitvoeren van code op elke machine waarop zijn agent draait. Self-hosting creëert die blootstelling niet; het legt het patchen bij jou.
Hoe commerciële RMM endpoints beprijst
De gepubliceerde tarieven per apparaat van NinjaOne lopen van $1,50 per apparaat per maand bij 10.000 endpoints tot $3,75 bij 50 of minder. Lees die curve vanaf de kleine kant en het probleem is duidelijk: volumekorting werkt richting schaal, dus de zaak met de minste machines betaalt het hoogste tarief per stuk, op een rekening die groeit telkens als een klant een laptop koopt.
Syncro rekent op een heel andere as: $129 per gebruiker per maand op het Core-plan bij jaarlijkse facturering, $179 op Team, en elk plan bevat onbeperkt endpoints per technicus. Atera hanteert dezelfde vorm en is duidelijk over het waarom. Met het model per technicus blijven de kosten gelijk, hoeveel apparaten je ook toevoegt.
Dan is er de derde groep. Wat kost ConnectWise RMM? De pagina leidt de prijs via een aanvraagformulier dat pakketten en functies opsomt zonder een getal, en de productpagina van Datto RMM beschrijft het platform uitgebreid zonder ergens een prijs te noemen. N-able brengt N-sight op dezelfde manier op de markt, en Kaseya maakt een offerte voor VSA. Dat is een constatering over wat die pagina's bevatten, niet over intenties, maar er hangt een prijskaartje aan. Een getal loskrijgen kost verkoopgesprekken, en die uren zijn van jou.
| Leverancier | Prijsas | Publiceert een basisprijs? | Wat de rekening laat groeien |
|---|---|---|---|
| NinjaOne | Per apparaat | Ja: $1,50/apparaat/maand bij 10.000 apparaten, tot $3,75 bij 50 of minder | Elke agent die je installeert |
| Syncro | Per technicus | Ja: $129/gebruiker/maand (Core, jaarlijks), $179 (Team) | Elke technicus die je aanneemt |
| Atera | Per technicus | Planniveaus gepubliceerd; onbeperkt apparaten per seat | Elke technicus die je aanneemt |
| ConnectWise RMM | Alleen op offerte | No | Niet bekend vóór een verkoopgesprek |
| Datto RMM | Alleen op offerte | No | Niet bekend vóór een verkoopgesprek |
| N-able N-sight | Via offerte | Geen openbare basisprijs voor het platform | Basisabonnement bekendgemaakt via offerte |
| Kaseya VSA | Alleen op offerte | No | Niet bekend vóór een verkoopgesprek |
Het gevolg telt zwaarder dan welk afzonderlijk tarief ook. Een platform per technicus stopt volledig met meegroeien met het park. Een tweemanszaak die 350 machines beheert, betaalt wat een tweemanszaak met 90 machines betaalt, en bij veel apparaten per technicus onderbiedt dat model nu al zowel prijzen per apparaat als een eigen server.
De self-hosted platforms en wat hun licenties toestaan
Vier platforms komen in dit gesprek voorbij onder vier echt verschillende licenties, geen vier smaken van één. "Open source RMM" is de term die ze alle vier bundelt, en die belooft meer dan hij waar kan maken. Ze verschillen ook in hoeveel RMM ze bevatten en hoeveel server ze vragen, en het licentieverschil heeft contractuele gevolgen voor iedereen die managed services verkoopt.
Tactical RMM
Tactical RMM is de meest complete van de vier: patchbeheer, scripting, alerting en checks, met remote control via een meegeleverde MeshCentral-instantie. De huidige release is v1.5.2, waarvan de changelog een fix voor een geheugenlek vermeldt in de verwerking van policy checks en taken, plus een update van de meegeleverde MeshCentral naar 1.2.4. Een eigen remote-controllaag is in ontwikkeling.
De licentie vraagt aandacht. Tactical RMM wordt geleverd onder een eigen "Tactical RMM License v1.0", waarvan de tekst opent met de vaststelling dat het geen opensourcesoftwarelicentie is. Ze geeft gratis gebruiksrecht om je eigen netwerken of die van je klanten te monitoren en te beheren, en verbiedt het aanbieden van de functionaliteit van de software als onderdeel van een SaaS-product, een managed-hostingdienst of enige andere winstgevende dienst zonder toestemming van de licentiegever. Dat is het verschil tussen source-available (je mag het lezen en draaien, onder de voorwaarden van de auteur) en open source (een door OSI goedgekeurde licentie die onbeperkte commerciële herdistributie toestaat). De licentie staat uitdrukkelijk toe Tactical RMM te hosten en te gebruiken om klantnetwerken te monitoren en te beheren. Daarnaast legt ze brede beperkingen op aan het beschikbaar stellen van de functionaliteit als onderdeel van commerciële of winstgevende diensten, en stelt ze dat vooraf schriftelijke goedkeuring vereist is voor commercieel gebruik of gebruik als winstgevende dienst. Als je MSP-model afhangt van waar die grens ligt, vraag dan schriftelijke opheldering aan AmidaWare in plaats van te vertrouwen op een redactionele interpretatie.
Er is ook een kostenregel, volledig gepubliceerd. Code-signed Windows-agents, Linux- en macOS-agents überhaupt, single sign-on en de Reporting-module zitten allemaal achter een sponsorniveau. Niveau 1 voor $55 per maand is het minimum voor ondertekende agents op elk platform; Reporting begint bij niveau 2, $80. De niveaus daarboven worden aangeraden op basis van parkgrootte (niveau 4, $155, voor minder dan 1.000 agents) en vanaf niveau 3 hoort er een toegezegde e-mailresponstijd bij. Niet-ondertekende agents zijn een supportprobleem op elk serieus Windows-park, dus op schaal is het sponsorniveau een kostenpost, geen optie.
MeshCentral
MeshCentral is geen volledige RMM, maar het gat is kleiner dan dat klinkt. Het ondersteunt remote control, apparaatinventaris, terminal- en bestandstoegang, uitvoering van commando's en scripts, plus apparaat- en sessiemeldingen. Wat het niet biedt is de volledige RMM-workflow rond die bouwstenen: native patchbeheerworkflows en ingebouwde geplande policy-automatisering zijn de grootste gaten.
Precies dat gat is de reden dat Tactical RMM erbovenop is gebouwd. Wie MeshCentral invoert in de verwachting NinjaOne te vervangen, komt bedrogen uit, en dat heeft niets met de kwaliteit van de software te maken (de lagen voor patchbeheer en policy-automatisering zitten er niet in, ook al zitten commando- en scriptuitvoering er wel in).
NetLock RMM
NetLock RMM is open core, niet overal open, en het project is daar direct over: na een start volledig onder de AGPL stapten de beheerders in 2026 over op een model waarin de kern open blijft onder de AGPL maar niet van elke functie de broncode wordt gepubliceerd, met een pauze op publieke commits terwijl ze cureren wat wordt vrijgegeven. De gepubliceerde kern valt onder de GNU Affero General Public License v3, die door OSI is goedgekeurd.
Ook de commerciële vorm verschilt van alle andere, en de niveaugrens raakt precies lezers met een machinepark. De gratis Community Edition is self-hosted maar begrensd op 25 apparaten, waardoor ze buiten bereik ligt voorbij een homelab of een evaluatie. Het betaalde self-hosted niveau heft de grens op en bevat onbeperkt apparaten, gebruikers, tenants en locaties, naast professionele support. NetLock scheidt dat model uitdrukkelijk van zijn cloudplannen, die per apparaat zijn gedimensioneerd. Het self-hosted aanbod haalt dus het apparatenplafond weg, maar het huidige commerciële pakket bevat support en andere voordelen als bundel in plaats van uitsluitend op responstijd te prijzen. Wat je inlevert is volwassenheid en staat van dienst.
ITarian On-Premise
De on-premise versie van ITarian is propriëtaire software uit de Comodo/Xcitium-lijn. Self-hosting haalt de licentiemeter per apparaat niet weg: de huidige factureringsdocumentatie van ITarian geeft je tot 50 beheerde apparaten gratis, maar zodra je het 51e beheerde apparaat toevoegt, worden beheerde endpoints per apparaat gefactureerd tegen het geldende tarief. Het is geen open source en claimt dat ook niet. Wat de operationele voetafdruk ingewikkeld maakt, is dat de huidige on-premise documentatie van ITarian intern tegenstrijdig is. De uitrolhandleiding beschrijft een standalone Docker Compose-configuratie voor maximaal 1.000 endpoints, terwijl de sectie hardwarevereisten een basis van twee servers noemt: een ITSM-node met 8 cores, 8 GB RAM en 100 GB opslag naast een XMPP-node met 4 cores, 4 GB en 40 GB, beide opgegeven voor 1.000 endpoints. Ik zou dat behandelen als een dimensioneringsbasis die je vóór het budgetteren bij ITarian bevestigt, niet als bewijs dat een uitrol op één server niet wordt ondersteund.
| Platform | Licentie | Door OSI goedgekeurd? | Commerciële/dienstbeperking | Wat het dekt |
|---|---|---|---|---|
| Tactical RMM | Tactical RMM License v1.0 (eigen licentie) | No | Verboden zonder toestemming | Patchen, scripting, alerting, remote control via meegeleverde MeshCentral |
| MeshCentral | Apache-2.0 | Ja | Toegestaan | Remote control, apparaatinventaris en -beheer |
| NetLock RMM | AGPL-3.0 (open core) | Ja, voor de gepubliceerde kern | Toegestaan onder de AGPL-verplichtingen | Monitoring, automatisering, remote support; gratis editie begrensd op 25 apparaten |
| ITarian on-premise | Propriëtair | No | Onderworpen aan de leveranciersvoorwaarden | Volledige suite voor endpointbeheer |
Belangrijkste conclusie van deze sectie: "open source" beschrijft in deze vier rijen drie verschillende dingen, en maar twee daarvan zijn wat de term normaal belooft.
Wat de server moet zijn
De installatiedocumentatie van Tactical RMM benoemt de ondergrens precies: een schone Linux-VM met 4 GB RAM op Debian 11, Debian 12 of Ubuntu 22.04 LTS. Dezelfde pagina noemt één CPU-core voldoende onder 200 agents met beperkte checks, en 50 GB opslag toereikend voor minder dan twaalf maanden historie bij dat aantal.
Die cijfers reiken verder dan Tactical RMM, omdat het MeshCentral meelevert en de ondergrens de remote-controllaag al meerekent. Het woord dat hier het zwaarst weegt is "schoon". De installer gaat uit van een server zonder andere software en waarschuwt dat draaien naast bestaande diensten de installatie breekt. Dat sluit uit dat je de RMM op een machine zet die al werk doet (de Nginx en Postgres die hij installeert zijn van hem, en de jouwe deelt hij niet), waardoor de server een nieuwe kostenpost is, geen restcapaciteit. Voor dit kostenmodel zou ik boven het gepubliceerde minimum dimensioneren in plaats van erop te beknibbelen: 2 vCPU en 4 GB RAM rond de lage honderden, met 4 vCPU en 8 GB als veiliger planningsdoel richting de hoge honderden. Dat zijn planningsaannames voor dit artikel, niet de gepubliceerde minima van Tactical RMM. ITarian vraagt een aparte dimensioneringsafweging, omdat de huidige documentatie tegenstrijdige signalen geeft over standalone en twee-node uitrol.
Endpointbeheer en infrastructuurmonitoring worden voortdurend door elkaar gehaald, en het is niet hetzelfde werk. RMM zet een agent op gebruikersmachines om ze te patchen, er scripts op te draaien en ze op afstand over te nemen, wat iets anders is dan vragen of een host antwoordt. De redenering over plaatsing is in beide gevallen dezelfde, en het is hetzelfde argument voor de machine gescheiden houden van wat ze bewaakt dat voor elke beschikbaarheidsmonitor geldt. Een beheerserver die binnen de locatie leeft die hij beheert, valt ermee uit, precies op de dag dat je hem nodig hebt.

Het break-evenpunt
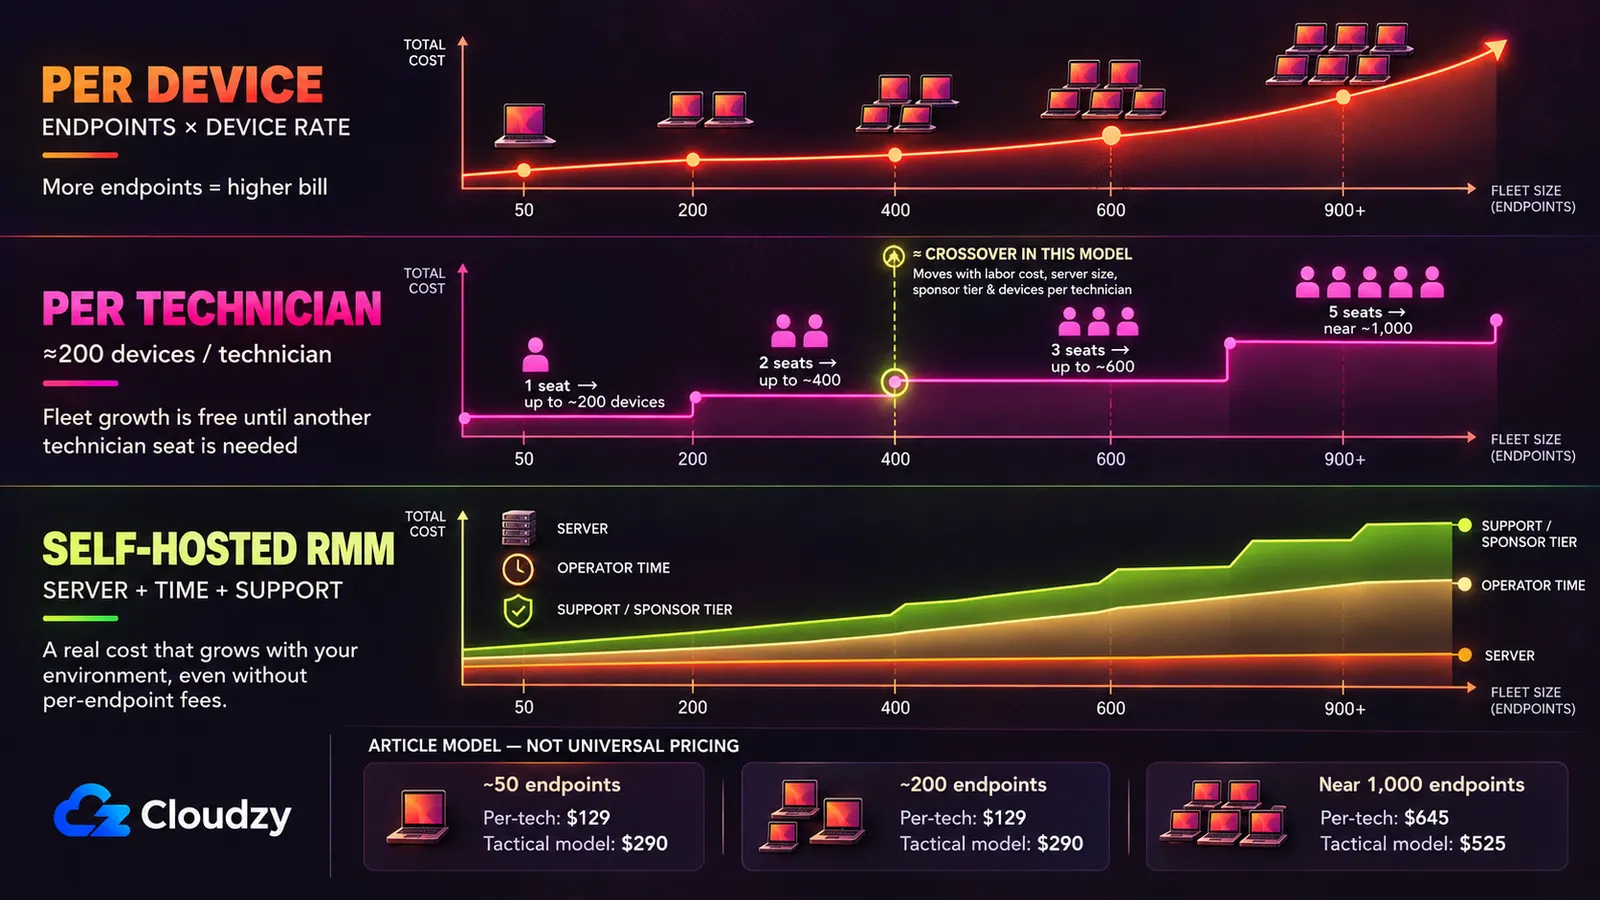
Vier getallen beslissen dit, en twee daarvan zijn van jou en niet van een leverancier: wat het commerciële tarief kost bij jouw parkgrootte, wat een server kost, hoeveel uur per maand hij je kost, en wat een uur van jouw tijd waard is. Hier zijn ze allemaal, met label.
Cijfers met bron. De band per apparaat van NinjaOne en de seat-tarieven van Syncro komen van de hierboven gelinkte prijspagina's van de leveranciers, de sponsortarieven uit de door Tactical RMM zelf gepubliceerde sponsortabel, en de minimale serverspecificatie uit de installatiedocumentatie van Tactical RMM.
Gestelde aannames, die van dit artikel zijn en niet van een leverancier. De serverprijs is een plaatsvervanger: $35 per maand voor de kleine instantie en $70 voor de grotere, te vervangen door wat je eigen provider voor die specificaties rekent. Beheerderstijd is vier uur per maand bij 50 en 200 endpoints en zes in het voorbeeld rond 1.000 endpoints, voor patchen, upgrades, agentproblemen en het incidentele incident. Het uurtarief is $50, als stand-in voor een volledig doorberekend technicusuur; het Bureau of Labor Statistics publiceert een actuele mediaan voor netwerk- en systeembeheerders, maar het getal dat telt is je eigen factureerbare tarief. Het aantal technici gaat uit van ongeveer 200 apparaten per technicus (zit jij krapper, verschuif dan het aantal seats en de drempel schuift mee). De sponsorregel is niveau 1, het gepubliceerde minimum voor code signing, bij de twee kleinere parken, en niveau 4 in het voorbeeld rond 1.000 endpoints; Tactical raadt niveau 4 aan voor minder dan 1.000 agents.
| Maandelijkse kosten | ~50 endpoints | ~200 endpoints | ~1.000 endpoints |
|---|---|---|---|
| Per apparaat (NinjaOne-band) | $188 | $300–$750 | $1,500–$3,750 |
| Per technicus (Syncro Core, jaarlijks) | $129 (1 seat) | $129 (1 seat) | $645 (5 seats) |
| Tactical RMM self-hosted: server | $35 | $35 | $70 |
| Tactical RMM self-hosted: sponsorniveau | $55 (Tier 1) | $55 (Tier 1) | $155 (Tier 4) |
| Tactical RMM self-hosted: beheerderstijd | $200 (4 h) | $200 (4 h) | $300 (6 h) |
| Tactical RMM gemodelleerd totaal | $290 | $290 | $525 |
De rij per apparaat is bij 200 en 1.000 een bereik, omdat NinjaOne de twee uiteinden van zijn curve publiceert en niet de tussenliggende trappen. De onderkant van elk bereik is het bodemtarief bij 10.000 endpoints, dat een park van deze grootte niet aangeboden krijgt, dus het is bewust gul richting de commerciële kant. Als self-hosting daarvan wint, wint het ook van het tarief dat jij geoffreerd krijgt.
De twee omslagpunten liggen niet op dezelfde plek. Tegenover prijzen per apparaat dekt de self-hosted regel van $290 78 machines à $3,75 en 194 bij de bodem van $1,50, dus self-hosting haalt het ergens tussen ruwweg 80 en 190 apparaten in, afhankelijk van waar jouw contract in die band zit. Tegenover prijzen per technicus verandert het beeld volledig. Bij 200 apparaten per technicus dekt één Syncro-seat je tot 200 endpoints ($129), twee tot 400 ($258) en drie tot 600 ($387), en de self-hosted regel duikt pas bij de derde seat onder die curve, net voorbij 400 apparaten.
Onder ongeveer 400 endpoints is het zelf hosten van een volledige RMM onder deze aannames meestal de duurdere optie. Het tweede omslagpunt is bepalend, omdat een platform per technicus vanmiddag nog beschikbaar is en van jou niets vraagt om uit te rollen, te patchen of voor in te staan.
Twee van je eigen getallen verschuiven die drempel. Halveer het aangenomen tarief naar $25 per uur en de self-hosted regel voor het kleine park zakt van $290 naar $190. Verdubbel het naar $100 en diezelfde regel stijgt naar $490, nog voor een hoger sponsorniveau of een grotere server is meegeteld. Die veranderingen kunnen het omslagpunt honderden endpoints verschuiven, dus gebruik het sponsorniveau en de onderhoudsuren die je bij jouw parkgrootte werkelijk zou kiezen, in plaats van 400 als universele drempel te zien.
Wat self-hosting bij jou terugleggt
In juli 2021 werd een zero-day voor het lekken van inloggegevens in on-premise Kaseya VSA-servers, CVE-2021-30116, in het wild misbruikt. De Known Exploited Vulnerabilities-catalogus van CISA beschrijft hem als een lek dat een aanvaller een sessie-ID geeft waarmee verdere aanvallen op het systeem mogelijk zijn, en markeert hem als bekend gebruikt in ransomwarecampagnes.
Drie jaar later kwam CVE-2024-1709 in ConnectWise ScreenConnect, een authenticatie-bypass met een volle CVSS 10.0 tegen versies 23.9.7 en ouder, in dezelfde catalogus en werd hij in het wild gebruikt om ransomware uit te rollen, en het post-exploitatierapport van Huntress documenteert aanvallers die er cryptominers mee uitrolden. Geen van beide incidenten pleit tegen commerciële RMM, en geen van beide pleit ervoor. Onder beide ligt hetzelfde feit. Een RMM-server is een vertrouwd pad voor het op afstand uitvoeren van code op elke machine die zijn agent draait: dat is het ontwerp dat correct werkt, en precies waarom het de zorg verdient. Compromitteer het beheerplatform en je hebt het park gecompromitteerd, of dat platform nu van een leverancier is of van jou.
Wat verandert als je zelf host, is wie het patcht, hoe snel, en wiens naam op het incident staat. Deze platforms hebben hun eigen onderzochte kwetsbaarheden. Tactical RMM heeft CVE-2025-69516, een server-side template injection in het endpoint voor rapportvoorbeelden waarmee rapportgebruikers met weinig rechten tot uitvoering van commando's op afstand konden komen, en CVE-2025-69517, een HTML-injectie in het endpoint voor het aanmaken van agents, waarvan het record afsluit met het standpunt van de leverancier dat het onjuiste informatie bevat. Beide scoren 8.8 en beide staan geregistreerd als van toepassing op v1.3.1 en ouder, tegenover een huidige v1.5.2. MeshCentral heeft CVE-2024-26135, cross-site WebSocket hijacking via control.ashx en daarmee overname van een beheerderssessie, met CVSS 8.3 en geregistreerd als van toepassing op versies vóór 1.1.21, tegenover een huidige 1.2.5. De huidige releases vallen buiten de getroffen bereiken van de drie hier genoemde CVE's. Dat neemt het aanvalsoppervlak niet weg; het maakt bijblijven onderdeel van het bedrijfsmodel. Het is een actief onderzocht aanvalsoppervlak, en jij bent degene die voor moet blijven.
Het andere dat verandert is de tegenpartij. Twee van de vier verkopen een eigen supportniveau: de betaalde plannen van NetLock RMM en de hogere sponsorniveaus van Tactical RMM. Het supportbeeld is ongelijk. MeshCentral drijft op de community, terwijl ITarian een commercieel product is met een leverancier erachter, een eigen supportkanaal en eigen licentievoorwaarden. Voor een beheerder bij wie een RMM-storing een klantgericht incident met een contract erachter is, is die tegenpartij wat een commerciële overeenkomst werkelijk verkoopt.
Compliance werkt soms de andere kant op, in beperkte mate. In een r/msp-draad over self-hosted opties beschrijft een beheerder een contract dat eist dat "de verbinding van het externe beheerpersoneel via een versleuteld (FIPS 140-2-gecertificeerd) pad verloopt", en zegt hij dat self-hosting het is wat hem daaraan laat voldoen, omdat een gecertificeerde VPN-module de verbinding kan dragen waar de meeste leveranciers geen certificering hebben aangevraagd. Eén contract in één draad is geen patroon, maar het is een geval waarin self-hosting het compliant antwoord is, niet het goedkope.
De Tactical RMM-kwestie van 2021
Wie Tactical RMM evalueert, stuit hier binnen een uur zoeken op. In een r/sysadmin-draad van december 2021 vond een onderzoeker Monero-miningcode in agent-binaries die op de fallback-bestandsmirror van het project stonden. De ontwikkelaar reageerde publiekelijk, en die reactie is de bron voor alles wat volgt:
"yes those are 1.98.XXX are my own personal builds that have extra binaries embedded in them (using golangs new embed feature added in go 1.16) and I use them on my own machines to mine monero." ("ja, die 1.98.XXX zijn mijn eigen persoonlijke builds met extra binaries erin ingebed (via de nieuwe embed-functie van Go uit go 1.16), en ik gebruik ze op mijn eigen machines om monero te minen.")
Hij verklaarde in dezelfde reactie dat de productie-agent die builds niet downloadt, en dat de mirror een fallback is voor Python-afhankelijkheden. Hij bevestigde daar ook dat de agent niet langer open source was sinds code signing was ingevoerd en dat de ontwikkeling naar een privérepository was verhuisd, zodat de publieke code verouderd was en de uitgeleverde agent op dat moment niet publiek te controleren was.
Wat het dossier niet bevat is een afgeronde beveiligingsaudit door een derde partij. De zekerheid dat de productie-agent schoon is, rust op de eigen verklaring van de ontwikkelaar plus de informele sandbox-analyse van één commentator. Beide rondgaande samenvattingen overdrijven: "het stelde niets voor" negeert dat mining-binaries werden geserveerd vanaf projectinfrastructuur terwijl de agentbroncode niet te controleren was, en "de tool levert een cryptominer mee" beweert iets wat geen enkel gepubliceerd bewijs aantoont. Mijn lezing is dat dit een oordeel over operationele praktijken is en geen vaststaande technische bevinding.
Welke past bij welke beheerder
Blijf commercieel, en sla de self-hosted RMM-alternatieven helemaal over, als een van drie voorwaarden geldt. Een klantcontract eist een met naam genoemde leverancier. Je verhouding apparaten per technicus maakt prijzen per technicus al je goedkoopste regel, wat voor de meeste parken onder 400 apparaten geldt. Of niemand neemt de server in de praktijk op zich, waardoor de regel met beheerdersuren fictie wordt.
Kies Tactical RMM als je de meest complete functieset wilt, interne of klantnetwerken beheert, het aandurft een Linux-server in productie te beheren, en het sponsorniveau gaat betalen. Als je commerciële model onder de bredere licentiebeperkingen voor winstgevende diensten zou kunnen vallen, vraag dan schriftelijke opheldering aan AmidaWare voordat je het voor klanten uitrolt.
Kies NetLock RMM als een door OSI goedgekeurde kern en een betaald self-hosted plan met onbeperkt apparaten en professionele support zwaarder wegen dan staat van dienst, en je een jonger project accepteert waarvan de publieke repository nu een gecureerde deelverzameling van de code is. Wees duidelijk over welk niveau je koopt. De gratis Community Edition stopt bij 25 apparaten, dus bij een paar honderd endpoints is dit een betaald product, en de aantrekkingskracht is een prijs die niet beweegt als een klant twaalf laptops extra koopt.
Kies alleen MeshCentral uitsluitend als je hoofdtaak toegang op afstand, inventaris en ad-hoc uitvoering van commando's of scripts is, en niet volledig RMM-patchen en policy-automatisering. Het is volwassen, permissief gelicentieerd en sterk in wat het doet. Als remote control de hele eis is, vergelijk het dan ook met de speciale remote-desktopopties, want RustDesk bestrijkt vergelijkbaar terrein met een andere nadruk in functies. De fout is een van deze als volledige RMM-vervanger te behandelen.
Kies ITarian on-premise uitsluitend als het beheerplatform in je eigen infrastructuur houden zwaarder weegt dan ontsnappen aan prijzen per apparaat, en je een gevestigd bedrijf achter het product wilt ondanks de propriëtaire licentie en de zwaardere voetafdruk. Bevestig de ondersteunde uitroltopologie voordat je budgetteert.
Als het antwoord self-hosting is, heeft het beheerplatform een plek nodig buiten de locaties die het beheert, bereikbaar op de dag dat een van die locaties dat niet is. Concreet: een blijvende Linux-server op Debian of Ubuntu, root-toegang, niets anders dat erom concurreert, en jij die hem gepatcht houdt. Onze zelfbeheerde Linux VPS is precies dat soort machine, gedimensioneerd op de generieke specificaties hierboven. Als blijkt dat je remote control nodig hebt en geen volledig beheerplatform, dan RustDesk rol je met één klik uit.

Bouw op een Linux VPS met root-toegang, NVMe en AMD EPYC-kracht.
Bekijk Linux-plannenVeelgestelde vragen
Is Tactical RMM open source?
Nee. Tactical RMM wordt geleverd onder een eigen "Tactical RMM License v1.0", die niet door OSI is goedgekeurd, en de licentietekst zelf stelt dat het geen opensourcelicentie is. Het is gratis te self-hosten om je eigen netwerken of die van je klanten te monitoren en te beheren, maar de licentie bevat ook brede beperkingen rond SaaS, managed hosting en ander commercieel of winstgevend dienstgebruik. Als je MSP-model van die grens afhangt, vraag dan schriftelijke opheldering aan AmidaWare. MeshCentral is Apache-2.0 en de gepubliceerde kern van NetLock RMM is AGPL-3.0, beide door OSI goedgekeurd.
Is er een gratis self-hosted alternatief voor NinjaOne of Atera?
Ja. Tactical RMM, MeshCentral en de Community Edition van NetLock RMM zijn op hun gratis niveau allemaal beschikbaar zonder licentiekosten per apparaat. Gratis te licentiëren is niet gratis te draaien. Je betaalt voor een dedicated Linux-server, voor het betaalde niveau dat de functies ontgrendelt die je nodig hebt, en voor de uren die je in onderhoud steekt. In het hier gebruikte Tactical RMM-model liggen die kosten bij de kleinere parkgroottes boven Syncro Core.
Kan MeshCentral een volledige RMM vervangen?
Niet in zijn eentje. MeshCentral dekt remote control, apparaatinventaris en beheer op afstand goed af, onder een permissieve Apache-2.0-licentie. Het ondersteunt uitvoering van commando's en scripts, maar biedt niet de native workflow voor patchbeheer en geplande policy-automatisering die je van een volledige RMM verwacht, en dat is waarom Tactical RMM als laag erbovenop is gebouwd en niet als vervanging.
Rekenen alle RMM-leveranciers per endpoint?
Nee. Syncro en Atera rekenen per technicusseat met onbeperkt endpoints, dus de rekening groeit niet als een klant machines toevoegt. NinjaOne is het voorbeeld per apparaat, getrapt naar volume. ConnectWise, Datto RMM, N-able en Kaseya publiceren geen basisprijs voor het platform en sturen kopers door naar een offerte.



Discussie
Reacties
Log in om mee te praten.