

Khi RedAccess tìm các ứng dụng được tạo bằng công cụ lập trình AI và công bố trên tên miền của chính các công cụ đó, họ thấy hơn 5.000 ứng dụng gần như không có bảo mật hay xác thực. Ảnh chụp gửi Wired có toàn bộ nhật ký trò chuyện giữa chatbot của một nhà bán lẻ và khách hàng, gồm họ tên và thông tin liên hệ. Wired không xác nhận được tính xác thực của dữ liệu đã xem. Dù vậy, các ứng dụng vẫn mở công khai.
Sau khi công cụ kết nối Salesforce, HubSpot, Pipedrive hay Zoho, dữ liệu khách hàng có thể lộ xa hơn màn hình được thiết kế. Trình theo dõi quy trình bán hàng chỉ hiện bảng tài khoản, nhưng khóa lưu trong đó có thể mở nhiều hơn. Hãy kiểm tra phạm vi khóa trước khi gửi liên kết cho nhóm.
Tóm tắt nhanh
- Thông tin xác thực CRM quyết định quy mô rò rỉ. Cấp thông tin riêng với quyền hẹp; dùng người dùng chuyên biệt ít quyền nếu CRM gắn truy cập với người dùng. Lưu trong môi trường máy chủ hoặc kho bí mật, chỉ cho mã phía máy chủ sử dụng.
- Mỗi lỗi triển khai làm lộ hồ sơ, quy trình bán hàng hay giá đều có cách sửa bằng câu lệnh sao chép được. Công cụ AI thực hiện thay đổi, sau đó chính bạn chạy bài kiểm tra ngắn để xác nhận.
- Nơi chạy phụ thuộc vào thao tác của công cụ với CRM. Công cụ chỉ đọc có thể chạy trên máy chủ nhóm kiểm soát, qua mạng riêng hoặc đăng nhập công ty. Công cụ ghi lại CRM phải qua CNTT hay quản trị CRM trước.
- Khi áp dụng, GDPR và CCPA bao phủ bản sao dữ liệu trong công cụ và mọi dịch vụ nhận dữ liệu. Đa số công cụ bán hàng và hỗ trợ không thuộc rủi ro cao theo Đạo luật AI EU. Ngoại lệ chính liên quan đến quyết định tín dụng cá nhân, đánh giá rủi ro hay giá bảo hiểm nhân thọ hoặc sức khỏe và AI suy ra cảm xúc từ mặt hoặc giọng nói.
Khóa CRM bị lộ có thể truy cập gì
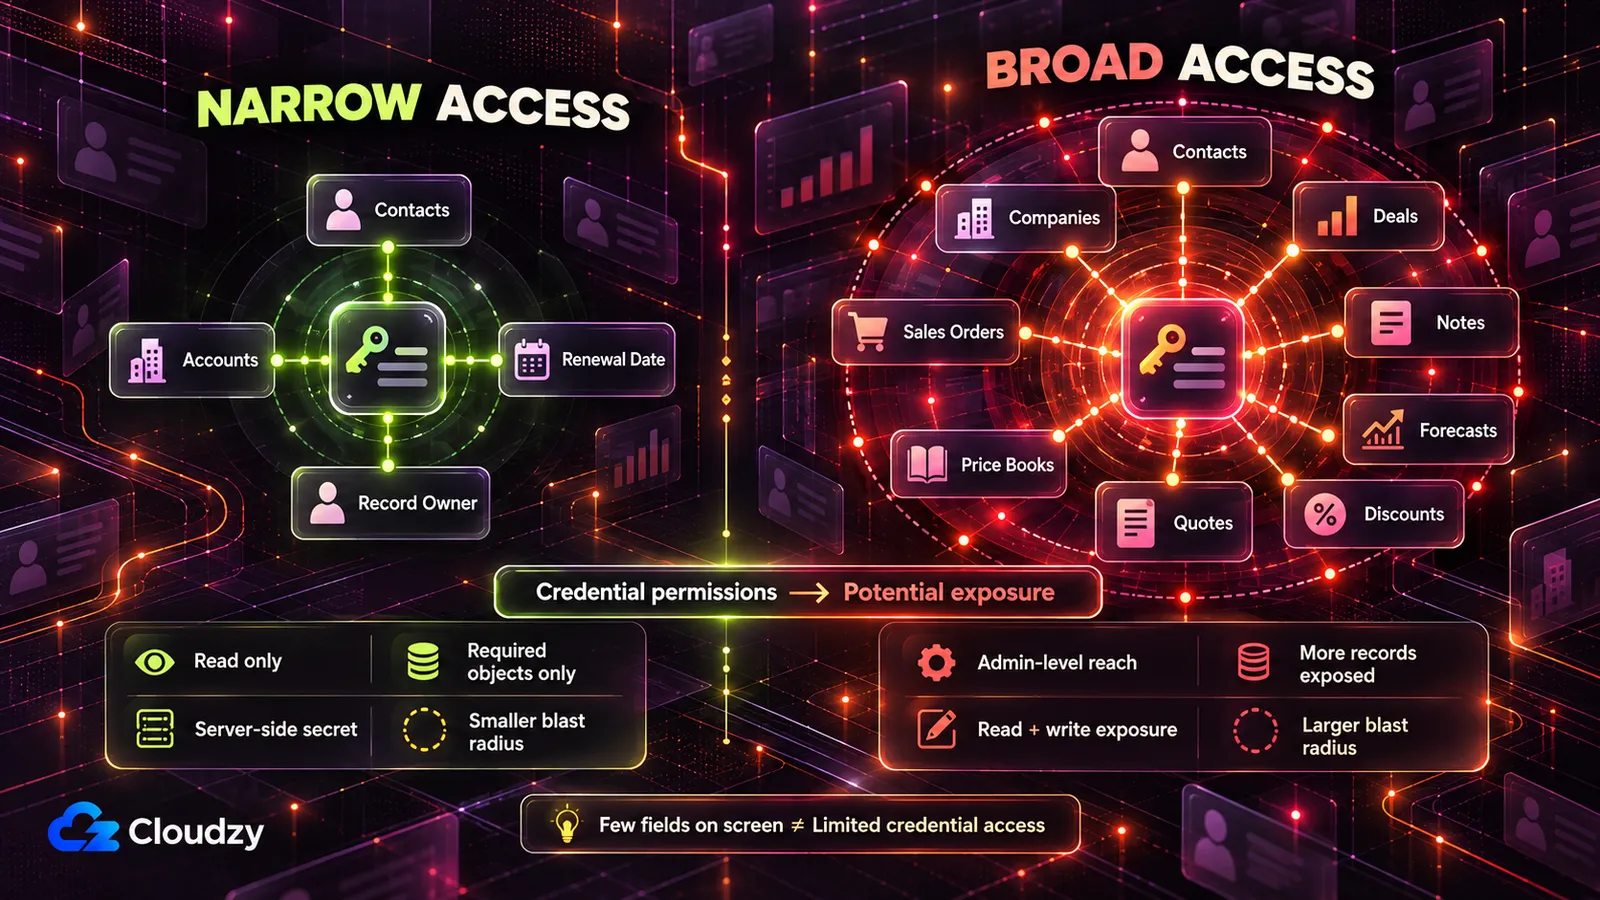
Khóa API CRM bị lộ truy cập mọi thứ mà người dùng hay ứng dụng được phép, không chỉ bảng điều khiển. Trong Salesforce và Pipedrive, khóa quản trị đọc và thường sửa được mọi liên hệ, tài khoản và giao dịch mà quản trị viên thấy. Khóa HubSpot và Zoho mang phạm vi được cấp; phạm vi nhóm Zoho gồm mọi việc người dùng có thể làm.
Đây là cách bốn hệ thống cấp truy cập và cách thu hẹp. Phạm vi, hay scope, trong bảng là danh sách thao tác thông tin xác thực được phép làm.
| CRM | Thông tin xác thực và quyền đi kèm | Quyền rộng mở được gì | Cấu hình hẹp hơn |
|---|---|---|---|
| Salesforce | Kết nối OAuth qua connected app hay external client app, hoạt động như một người dùng Salesforce | Với full, mọi dữ liệu người dùng được truy cập; với api, tài khoản qua REST API và Bulk API 2.0 |
Người dùng riêng chỉ có quyền trên đối tượng được đọc; yêu cầu api, không phải full |
| HubSpot | Service Key cho tích hợp nội bộ tài khoản mới, hoặc token ứng dụng riêng cũ hiện có | Mọi mục được chọn, như đọc và ghi liên hệ, công ty và giao dịch | Phạm vi chỉ đọc như crm.objects.contacts.read cho đối tượng được hiển thị; tắt sensitive và highly_sensitive |
| Pipedrive | Token API cá nhân, “gắn với người dùng và công ty cụ thể, cho phép truy cập toàn bộ dữ liệu người dùng” | Mọi thứ người dùng thấy | Token của người dùng Pipedrive riêng chỉ thấy dữ liệu cần thiết |
| Zoho CRM | Token OAuth có phạm vi theo service_name.scope_name.operation_type |
Với phạm vi nhóm như ZohoCRM.modules.ALL, đọc, tạo, cập nhật và xóa khách hàng tiềm năng, liên hệ, tài khoản, giao dịch, báo giá, bảng giá, đơn bán hàng và hóa đơn |
Phạm vi đọc từng mô-đun như ZohoCRM.modules.contacts.READ |
Mỗi hàng dùng thuật ngữ nhà cung cấp. Tài liệu phạm vi Salesforce nói full “bao gồm mọi phạm vi khác”. HubSpot nay coi ứng dụng riêng là hệ cũ và khuyên dùng Service Keys cho tích hợp hệ thống mới; ứng dụng riêng cũ hiện có vẫn dùng tài liệu phạm vi trước đây, gồm dữ liệu nhạy cảm cho tài khoản Enterprise.
Cách diễn đạt Pipedrive đến từ tài liệu xác thực. Tài liệu phạm vi Zoho nói phạm vi nhóm cho “toàn quyền với mọi chức năng người dùng thực hiện được trên bản ghi”. Ví dụ của họ cũng yêu cầu ZohoCRM.modules.ALL.
Quy tắc chung: thông tin xác thực mang quyền của người dùng hay phạm vi đã cấp. Hãy cấp thông tin tích hợp riêng và giới hạn tối đa CRM cho phép. Khi truy cập gắn người dùng, dùng tài khoản riêng ít quyền thay tài khoản quản trị cá nhân.
Chỉ cấp ghi nếu cần; lúc đó công cụ thuộc trách nhiệm CNTT. Không dùng đăng nhập quản trị hay token cá nhân của bạn.
Thông tin cũ gắn người có thể hỏng khi người đó nghỉ. Tổng quan ứng dụng riêng cũ của HubSpot nói một số lời gọi API thất bại nếu xóa người tạo ban đầu. Service Keys tránh việc này vì thuộc tài khoản, không nhân viên. Pipedrive cho một token API hoạt động mỗi người; đổi token dừng mọi tích hợp dùng nó.
Quyền rộng mở liên hệ thường mở cả giao dịch và dự báo, thêm báo giá và bảng giá trong Zoho. Ai giữ khóa đều tiếp cận cấu trúc giá và chiết khấu.
Tạo thông tin tích hợp và thu hẹp quyền hoặc phạm vi trong màn hình quản trị CRM, hoặc nhờ quản trị viên.
Lỗi triển khai làm lộ hồ sơ và cách sửa
Bảy mặc định gây lộ dữ liệu: khóa CRM trong mã hay trình duyệt, liên kết công khai, ai cũng thấy mọi tài khoản, trường thừa, gửi hồ sơ ra ngoài, thiếu nhật ký xuất và bản sao còn sau yêu cầu xóa. Tất cả giúp trình diễn dễ hơn.
| Lỗi | Dữ liệu lộ | Sửa chữa |
|---|---|---|
| Khóa CRM trong mã, trình duyệt hay chat | Mọi thứ khóa tiếp cận; quyền rộng mở toàn bộ cơ sở khách hàng, liên hệ, giao dịch và ghi chú, thường sửa được | Thông tin tích hợp hẹp chỉ trên máy chủ và tắt khóa cũ |
| Công cụ xuất bản qua liên kết công khai | Liên hệ khách hàng (email, điện thoại, địa chỉ, mua hàng) cùng trang giá và chiết khấu mở cho ai có địa chỉ, kể cả đối thủ | Mạng riêng hay đăng nhập công ty phía trước |
| Mọi nhân viên thấy mọi tài khoản | Toàn bộ quy trình, dự báo và giá trị giao dịch; người nghỉ việc có thể xuất cả danh mục | Vai trò theo chủ bản ghi CRM, máy chủ kiểm tra xem, tìm và xuất |
| Lấy mọi trường thay vì vài trường | Lịch sử mua, thanh toán, giá trị tài khoản và hỗ trợ chi tiết trong công cụ ngày gia hạn | Chỉ lấy trường được nêu |
| Hồ sơ gửi tới API AI và dịch vụ khác | Dữ liệu, phân khúc, điểm khách tiềm năng hay tình trạng khách ở nhà cung cấp không hợp đồng | Kiểm toán dữ liệu ra, giảm bớt và ký hợp đồng phần còn lại |
| Không ghi ai xuất gì | Danh sách hay phân khúc ra ngoài không rõ khi nào và bởi ai | Nhật ký xuất ứng dụng không sửa được |
| Giữ bản sao riêng | Xóa CRM không tới bản sao, tệp xuất và điểm phái sinh | Giữ tối thiểu và cho bản sao theo CRM |
Công cụ AI xây ứng dụng có thể sửa hầu hết theo yêu cầu. Điều chỉnh từng lệnh cho CRM, đối tượng và vai trò của bạn.
Báo cáo AI nói đã đổi không là bằng chứng. Bài kiểm tra dưới mỗi lệnh mới là bằng chứng. Áp dụng lệnh vào mã và không dán khóa hoạt động hay hồ sơ thật vào chat.
Đưa khóa CRM ra khỏi mã, trình duyệt và chat
Khóa dán vào mã hay chat đã bị lộ. Biến môi trường, giá trị máy chủ đưa khi khởi động để mã gọi tên không chứa giá trị, cũng bị lộ nếu mã dùng nó chạy trong trình duyệt. Bất cứ khách truy cập nào cũng sao chép được khóa trình duyệt đọc được.
Tài liệu Vite nói biến bắt đầu bằng VITE_ “sẽ lộ trong mã nguồn phía khách”. Tài liệu môi trường Next.js giải thích NEXT_PUBLIC_ cũng đóng gói giá trị vào tệp trình duyệt tải về.
Khóa trong tệp đã commit vẫn ở lịch sử, như bí mật ghi cứng trong Compose tồn tại lâu hơn container. Kho riêng không che chở. Báo cáo bí mật GitGuardian 2026 thấy kho nội bộ có khả năng chứa bí mật ghi cứng khoảng sáu lần kho công khai. Khoảng 28% sự cố khởi đầu hoàn toàn ngoài kho, trong Slack, Jira, Confluence và tương tự.
Tìm tất cả khóa API, token, mật khẩu và chuỗi kết nối Salesforce, HubSpot, Pipedrive, Zoho hay CRM và công cụ bán hàng khác. Kiểm tra mã, mọi tệp .env và lịch sử commit.
Với từng mục, nêu:
- tệp và dòng xuất hiện
- ghi trực tiếp trong mã hay đọc từ biến môi trường
- mã dùng nó chạy ở máy chủ hay trình duyệt; đánh dấu tên bắt đầu VITE_ hoặc NEXT_PUBLIC_
Không in toàn bộ khóa. Chỉ hiện bốn ký tự đầu mỗi khóa.
Sau đó chuyển mọi lời gọi CRM sang mã máy chủ đọc khóa từ biến chỉ dành máy chủ. Xóa khóa khỏi mã, loại tệp chứa giá trị thật khỏi kho và báo chính xác thay đổi. Nếu không chắc, nói rõ thay vì đoán.
Lưu ý: Xóa tin nhắn hay commit không làm khóa bí mật trở lại. Sau khi dán hay lưu, cách duy nhất là tắt trong CRM.
Luân chuyển, cấp khóa mới và tắt khóa cũ, là bước con người. Tạo thông tin hẹp trong CRM, nhờ CNTT đặt vào môi trường máy chủ rồi tắt khóa cũ.
HubSpot có Rotate and expire now cho token ứng dụng riêng bị lộ. Với Pipedrive, kiểm tra tích hợp khác dùng token cũ trước khi đổi.
Bản sao mật khẩu quản trị dành cho con người thuộc trình quản lý như Vaultwarden, máy chủ tương thích Bitwarden. Nó phục vụ người đăng nhập. Luân chuyển bí mật ứng dụng tập trung có thể dùng HashiCorp Vault.
Kiểm tra: Mở công cụ và công cụ phát triển trình duyệt, tìm tám ký tự đầu khóa mới trong mọi tệp đã tải (Ctrl+Shift+F, Mac là Cmd+Option+F). Không được có kết quả. Chạy thao tác CRM và xem thẻ Mạng. Khóa không được có trong URL, tiêu đề hay nội dung yêu cầu. Nhờ quản trị xác nhận khóa cũ bị từ chối hoặc xem trạng thái trong cài đặt tích hợp.
Gỡ công cụ khỏi liên kết công khai
Khi công cụ AI lưu ứng dụng, xuất bản đưa nó lên miền nhà cung cấp. RedAccess tìm bằng tìm kiếm Google và Bing đơn giản trên các miền đó. Trang giá hay tính chiết khấu dễ đọc với đối thủ như với nhân viên.
Tuyên bố Lovable với Wired giao cài đặt cho người tạo, có lý. Nền tảng “cung cấp công cụ xây an toàn, nhưng cấu hình cuối cùng là trách nhiệm người tạo”. Bạn phải đổi cài đặt xuất bản.
Liệt kê mọi trang, tuyến API, tải tệp và xuất. Với từng mục nói:
- có mở không cần đăng nhập không
- có trả dữ liệu khách, giao dịch hay giá không
Đánh dấu tuyến trả dữ liệu cho yêu cầu chưa đăng nhập. Đừng đổi gì vội; tôi cần danh sách trước.
Kiểm tra: Điện thoại dùng mạng di động ngoài mạng riêng, mở địa chỉ trong cửa sổ riêng tư. Không được tải hoặc phải dừng ở đăng nhập công ty. Thử mọi tuyến dữ liệu tương tự; không được có dữ liệu.
Chỉ cho nhân viên xem tài khoản của mình
Không vai trò, ai cũng thấy toàn bộ quy trình, giá trị và chiết khấu, và xuất cả danh mục trước nghỉ. Sửa bằng vai trò máy chủ kiểm tra theo chủ bản ghi CRM, áp dụng cả tìm và xuất.
Thêm ba vai trò được máy chủ kiểm tra mỗi yêu cầu. Giấu nút, menu hay cột không phải kiểm tra.
- Quản trị, chủ công cụ và vận hành bán hàng: mọi bản ghi.
- Quản lý: bản ghi thuộc thành viên nhóm mình.
- Nhân viên bán hàng hoặc quản lý tài khoản: bản ghi có trường chủ CRM chỉ tới họ.
Lấy danh tính và vai trò từ tài khoản đăng nhập, không từ giá trị người dùng sửa trên trang. Áp dụng cùng luật cho tìm, danh sách, xuất và API; từ chối phần khác bằng “từ chối truy cập” (403).
Sau đó báo kiểm tra vai trò từng trang và tuyến, đánh dấu chỗ chưa chắc.
Lưu ý: Giấu menu hay cột không kiểm tra quyền. Không kiểm tra máy chủ thì dữ liệu chỉ cách một yêu cầu.
Có thể đổi tên vai trò và nhóm. Vài nhóm cho quản lý xem mọi vùng trong cuộc họp dự báo.
Kiểm tra: Tạo nhân viên thử, tìm tài khoản thuộc vùng khác và phải không có kết quả. Xuất danh sách, chỉ có tài khoản của họ. Lặp bằng quản lý thử với tài khoản ngoài nhóm.
Chỉ lấy trường cần thiết
Theo dõi gia hạn cần ngày, chủ và tên tài khoản. “Mọi dữ liệu” lấy cả mua hàng, thanh toán và văn bản hỗ trợ. Ít trường là ít rò rỉ, ít nơi xóa và ít thông tin gửi ngoài.
Liệt kê trường trong cơ sở dữ liệu, mã, màn hình, xuất và API có thể chứa dữ liệu cá nhân hay thương mại: tên, email, điện thoại, địa chỉ, công ty, chức vụ, mua hàng, giá trị tài khoản, thanh toán, số tiền, chiết khấu, điểm khách tiềm năng hay tình trạng khách, nội dung hỗ trợ và mã duy nhất.
Nêu màn hình hoặc tính năng dùng và sự cần thiết cho mục đích chính. Ghi chỗ không chắc thay vì đoán.
Đổi truy vấn CRM chỉ yêu cầu [các trường bạn phê duyệt]. Xóa phần khác khỏi bản sao, màn hình và xuất rồi báo đúng thay đổi.
Quyền tích hợp là khóa thứ hai. Dữ liệu không đọc được không thể lộ do lỗi mã AI. Mã hóa lưu trữ phải hỏi CNTT; trợ lý đọc mã không thấy chắc được.
Kiểm tra: Xuất với quản trị rồi so cột với danh sách duyệt. Không được thêm cột. Xem mọi màn hình để xác nhận trường biến mất. Giữ danh sách cho kiểm tra sau.
Xem dữ liệu nào rời công cụ
Công cụ tính nguy cơ khách hàng rời bỏ mà gửi ghi chú tài khoản tới API AI, chuyển trường dữ liệu cho mã phân tích hoặc kích hoạt webhook sẽ sao chép hồ sơ khách hàng ra ngoài. Khi GDPR áp dụng, dịch vụ xử lý thay mặt công ty là bên xử lý dữ liệu và cần hợp đồng như giải thích bên dưới.
Kiểm toán mọi lời gọi OpenAI, Anthropic hay API AI khác, CRM, email, chat, phân tích và webhook.
Nêu đúng trường gửi trong nội dung hoặc địa chỉ. Đánh dấu dịch vụ có thể lưu, ghi log hoặc dùng để huấn luyện. Nêu lời gọi dùng ít trường hơn hay không cần dữ liệu khách.
Kiểm tra: Mở danh sách trường hay thuộc tính đã nhận trong từng dịch vụ, như thuộc tính người dùng hoặc ánh xạ webhook. So danh sách duyệt. Phần ngoài vẫn đi ra. Không có danh sách thì đưa tên và điều khoản xử lý cho DPO hay phụ trách riêng tư.
Ghi mọi lần xuất và tải hàng loạt
Nút xuất đưa danh sách khách hoặc giá ra bằng một lần nhấn. Không log thì không biết ai lấy gì. Ghi mọi lượt xem làm chìm tín hiệu; ghi xuất, xem hàng loạt và xóa.
Thêm log mọi xuất, tải, lượt xem quá [số bạn chọn] bản ghi và xóa. Ghi người dùng, hành động, bản ghi hay phân khúc, số dòng và thời gian.
Tài khoản cơ sở dữ liệu ứng dụng chỉ thêm dòng log, không sửa hay xóa. Chỉ quản trị đọc. Nêu quyền đã đặt và điều không cưỡng chế được ở tầng dữ liệu.
Bất biến phải từ quyền tài khoản cơ sở dữ liệu, có thể hạn chế như mọi tài khoản, không phải ứng dụng cư xử tốt. Log cũng là dữ liệu cá nhân vì chỉ ai lấy hồ sơ của ai; chỉ quản trị đọc.
Kiểm tra: Nhân viên thử xuất danh sách nhỏ, quản trị tìm đúng số dòng. Nhờ CNTT hoặc AI cho xem đầu ra thử xóa bằng tài khoản ứng dụng. Phải có lỗi quyền.
Cho bản sao theo CRM khi khách yêu cầu xóa
CRM là nguồn chính thì xóa ở đó trước. Cache, tệp xuất hay điểm khách là nơi thứ hai mà xóa CRM không tới.
Nút xóa mọi thứ về khách trong một lời gọi tự nó nguy hiểm nếu ai cũng bấm. Theo tôi nên giữ ít nhất để xóa phải truy ít bản sao.
Đổi ứng dụng đọc CRM khi cần và chỉ lưu [trường bắt buộc trong danh sách duyệt].
Liệt kê nơi còn lưu: bảng, cache, tệp xuất, điểm phái sinh và log.
Thêm công cụ xóa chỉ cho quản trị. Theo ID CRM, hiện mọi nơi dữ liệu trong ứng dụng. Sau xác nhận xóa tất cả, cả điểm và tệp xuất. Chỉ ghi ID, giờ, người xác nhận và nơi dọn. Người khác nhận “từ chối truy cập”.
DPO hay phụ trách riêng tư quyết ngoại lệ phải giữ; lệnh không bao gồm chúng.
Kiểm tra: Tạo liên hệ thử, cho công cụ nhận cùng điểm hay xuất nếu có. Xóa CRM, chạy xóa bằng quản trị và kiểm tra mọi nơi. Mở với nhân viên phải bị từ chối.
Nên chạy công cụ kết nối CRM ở đâu
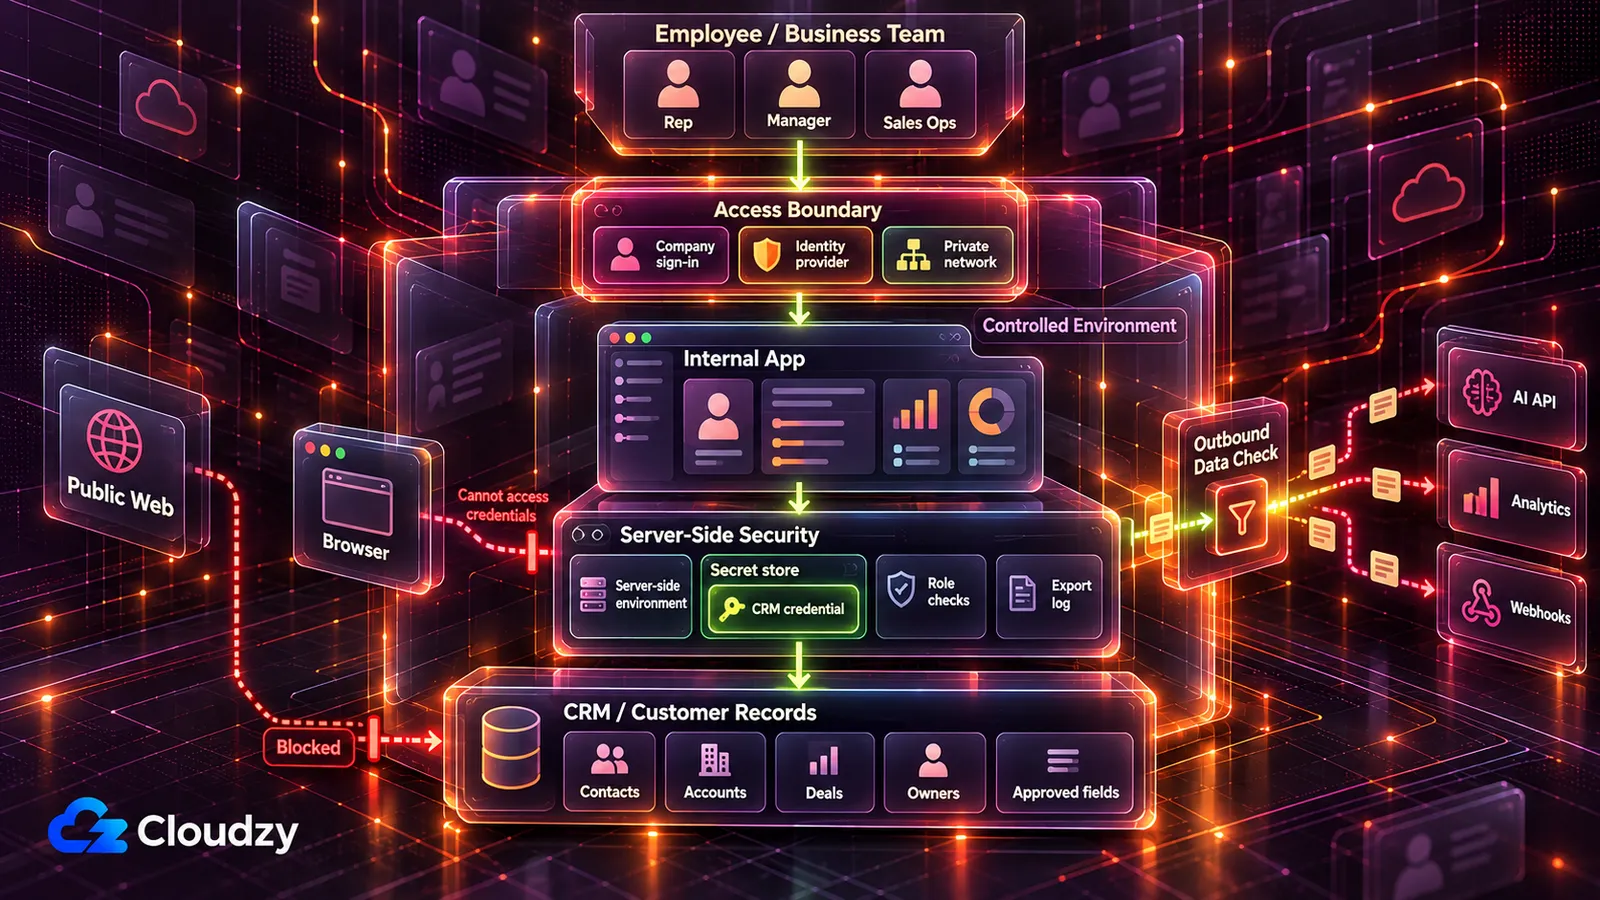
Nơi chạy phụ thuộc thao tác CRM. Chỉ đọc có thể chạy máy chủ nhóm qua mạng riêng hoặc đăng nhập công ty. Ghi vào CRM cần CNTT hay quản trị xem trước mọi sử dụng.
| Công cụ làm gì với CRM | Nơi chạy | Ai duyệt trước ra mắt |
|---|---|---|
| Dùng bản ghi mẫu hoặc tổng hợp, hư cấu có cấu trúc thật | Lưu trữ của công cụ AI cho phát triển và trình diễn | Chưa ai; không dùng bản ghi thật |
| Đọc hồ sơ thật cho nhóm nhỏ cố định | Máy chủ nhóm chỉ truy cập qua mạng riêng Tailscale hay WireGuard | Quản trị CRM cấp hay duyệt thông tin chỉ đọc |
| Đọc hồ sơ thật cho nhân viên phân tán hay di chuyển | Cùng máy chủ, phía trước có đăng nhập công ty qua nhà cung cấp danh tính như Authentik hoặc Keycloak | Quản trị CRM và CNTT nối đăng nhập |
| Ghi giai đoạn, chủ sở hữu, trường và sửa hàng loạt | Xây và thử trong sandbox hay tài khoản thử CRM, xét trước sản xuất | CNTT hoặc quản trị CRM trước ra mắt |
| Quyết tín dụng cá nhân, rủi ro hay giá bảo hiểm nhân thọ/sức khỏe hoặc cảm xúc từ mặt/giọng | Không đâu trước xét duyệt | CNTT và pháp lý, DPO hay phụ trách riêng tư |
Xây và thử bằng mẫu tới khi chạy trên máy chủ nhóm. Nền tảng quản lý có đăng nhập, bí mật và log hợp lý với nhóm đã có ngân sách và đánh giá nhà cung cấp.
Mạng riêng nghĩa là công cụ không trả lời Internet công cộng. Đăng nhập một lần dùng tài khoản công ty có sẵn được nhà cung cấp danh tính kiểm tra. Trang đăng nhập AI viết vẫn tới được từ mọi nơi và mạnh theo chất lượng mã.
Vibe Security Radar của Georgia Tech quét cơ sở lỗ hổng công khai và đánh dấu lỗi truy về dấu công cụ AI. Chỉ tháng 3/2026 có 35 ca, hơn cả 2025; gồm vượt xác thực. Số liệu từ bài Georgia Tech tháng 4/2026.
Nhà nghiên cứu Hanqing Zhao nói: “Khi tác nhân xây thứ không xác thực, không phải lỗi gõ mà là lỗi thiết kế từ đầu”. Tôi hiểu khóa phải trước công cụ, ngoài mã AI.
Giao phía máy chủ cho CNTT. Công cụ chạy trên VPS, máy chủ thuê nhóm kiểm soát hoàn toàn, dưới Coolify hay Dokploy. Công cụ triển khai chạy mã và giữ môi trường, gồm khóa CRM.
Tailscale cài nhanh hơn nhưng chạy máy chủ điều phối riêng. Headscale, thay thế mã nguồn mở, cho tự lưu máy chủ đó; WireGuard hoàn toàn tự lưu trữ.
Với đăng nhập công ty, Authentik hợp đa số hạ tầng nội bộ nhỏ. Keycloak hợp công ty có thư mục sẵn. Reverse proxy Caddy hoặc Nginx Proxy Manager thêm HTTPS khi đăng nhập ra web. Một người được nêu tên chịu trách nhiệm máy chủ và thông tin tích hợp.
Vẫn cần máy chủ. Linux VPS của chúng tôi có root; Coolify, Tailscale, WireGuard, Authentik và Keycloak triển khai một nhấp để CNTT tập trung kiểm tra. Địa điểm gồm Frankfurt, Amsterdam trong EU, London ở Anh và nhiều thành phố Mỹ. Đưa vị trí cho DPO hoặc phụ trách riêng tư làm một yếu tố quyết định.
GDPR, CCPA và Đạo luật AI EU với dữ liệu khách hàng
Vị trí máy chủ xác định bản sao của nó, không quyết chỗ dịch vụ ngoài lưu dữ liệu và không tự bảo đảm tuân thủ. Tại Anh tương ứng UK GDPR, cơ quan quản lý ICO.
GDPR: căn cứ pháp lý, bên xử lý và xóa
Nếu GDPR bao phủ công ty, bản sao trong công cụ được bao phủ như xử lý cá nhân khác “hoàn toàn hoặc một phần bằng phương tiện tự động”.
Mỗi dùng dữ liệu cá nhân cần căn cứ được chấp nhận. Hợp đồng có thể áp dụng nếu cần để thực hiện với chủ thể hoặc bước trước hợp đồng theo yêu cầu họ. CRM, nhất là liên hệ B2B, có thể dùng lợi ích hợp pháp cân với quyền cá nhân. Cả hai ở Điều 6.
Công cụ dùng mới dữ liệu hiện có; hỏi DPO, riêng tư hay luật sư về căn cứ cũ.
Dịch vụ xử lý thay công ty là bên xử lý cho hoạt động ấy. API AI, phân tích và lưu trữ thường như vậy, nhưng cần xác nhận từng bên với phụ trách hay luật sư. Điều 28 yêu cầu “bảo đảm đầy đủ” và hợp đồng mỗi xử lý. Mang danh sách kiểm toán dữ liệu ra.
Khi quyền xóa theo Điều 17 áp dụng, bao gồm mọi bản sao công ty, cả công cụ. Vì thế bản sao phải theo CRM.
CCPA: quyền xóa tới bản sao công cụ
Người tiêu dùng California có thể yêu cầu doanh nghiệp được bao phủ xóa thông tin thu thập về họ, cả bản sao và xuất. Ngoại lệ ở Civil Code 1798.105(d) và 1798.145 theo trang CCPA của Tổng chưởng lý California.
CCPA cũng cần hợp đồng viết với nhà cung cấp và nhà thầu giới hạn sử dụng thông tin. Công ty vẫn xử lý yêu cầu, họ hỗ trợ khi phải làm. Ngưỡng FAQ quyết phạm vi công ty.
Đạo luật AI EU: đa số công cụ bán hàng và hỗ trợ không rủi ro cao
Chấm khách tiềm năng, dự báo, điểm tình trạng khách, bảng chiến dịch và tự động CRM không trong mục đích cao của Phụ lục III. Ngoại lệ hẹp: tín dụng cá nhân, rủi ro hay giá bảo hiểm nhân thọ/sức khỏe và cảm xúc từ sinh trắc học.
Rủi ro cao có nghĩa vụ nặng nhất. Tính tháng 10/2026, quy tắc Phụ lục III dự kiến từ 2/12/2027; minh bạch Điều 50 đã áp dụng. Mục 5(b) Phụ lục III Đạo luật AI EU nêu “đánh giá tín dụng thể nhân hoặc xác lập điểm tín dụng, ngoại trừ AI phát hiện gian lận tài chính”.
Mục 5(c) nêu “đánh giá rủi ro và định giá thể nhân trong bảo hiểm nhân thọ và sức khỏe”. Công cụ này có thể rủi ro cao, cần CNTT và pháp lý trước chạy. Đánh giá nhân viên mình có thể thuộc lao động 4(b), việc riêng cho nhân sự và pháp lý.
Mục 1(c) nhận diện cảm xúc, theo Điều 3 là “xác định hoặc suy ra cảm xúc hay ý định thể nhân từ dữ liệu sinh trắc”. Công cụ gọi hay hỗ trợ đọc tâm trạng từ mặt/giọng cũng có thể cao và theo cùng đường CNTT/pháp lý.
Luật quản lý hệ AI. Bảng chạy mã thường không thành AI chỉ vì AI viết mã. Quan trọng là chính công cụ triển khai có đáp định nghĩa hệ AI không.
Không rủi ro cao không có nghĩa không quy tắc. Điều 50 yêu cầu hệ “tương tác trực tiếp với thể nhân” nói rõ AI, trừ khi hiển nhiên. Chatbot khách hàng vẫn phải công bố bản chất.
Riêng Điều 4 đã yêu cầu nhà cung cấp và triển khai nâng hiểu biết AI cho nhân viên và người dùng thay mặt họ.
Câu hỏi thường gặp
Tạo CRM với ChatGPT hay Claude có an toàn không?
Xây trên mẫu ít rủi ro. Khóa thật hoặc dữ liệu khách bắt đầu rủi ro; mở cho người khác tăng thêm. Trước đó cấp thông tin CRM hẹp trong môi trường máy chủ hay kho bí mật chỉ mã server dùng, và đặt sau mạng riêng hoặc đăng nhập công ty. Chưa đủ hai điều kiện thì dùng mẫu.
GDPR có bao phủ bảng nội bộ khách không bao giờ thấy không?
Nếu công ty chịu GDPR, bảng chứa dữ liệu cá nhân không ngoại lệ. Luật gắn với xử lý, không người xem. Dữ liệu là “mọi thông tin liên quan thể nhân xác định hay xác định được” theo Điều 4. DPO hay luật sư xác nhận áp dụng và căn cứ sẵn có.
Giá trị giao dịch và chiết khấu là dữ liệu cá nhân không?
Thường không. Số tiền, dự báo và bảng giá là dữ liệu công ty, bảo vệ bằng vai trò và log. Có thể là cá nhân nếu liên quan người xác định, như mua của người tiêu dùng hay hộ kinh doanh cá thể, theo Điều 4.
CCPA áp dụng cho doanh nghiệp nào?
Doanh nghiệp vì lợi nhuận hoạt động California đạt ít nhất một ngưỡng. California Privacy Protection Agency đưa ngưỡng doanh thu 2025 chỉnh lạm phát là 26.625.000 đô la. Trang Tổng chưởng lý thêm hai: mua, bán hay chia sẻ dữ liệu ít nhất 100.000 cư dân hoặc hộ California, hay ít nhất 50% doanh thu năm từ bán/chia sẻ thông tin người tiêu dùng. DPO hoặc luật sư xác nhận bạn thuộc không.



Thảo luận
Bình luận
Đăng nhập để tham gia thảo luận.