

Nhà nghiên cứu bảo mật Joel Margolis nói với Wired: “Một người trong đội marketing muốn tạo website. Họ không phải kỹ sư và có lẽ gần như không có nền tảng hay kiến thức về bảo mật.” Cùng bài báo Wired đó cho biết công ty bảo mật RedAccess tìm thấy hơn 5.000 ứng dụng được tạo bằng vibe coding gần như không có bảo mật hay xác thực, và khoảng 40% làm lộ dữ liệu nhạy cảm. Wired không thể xác nhận dữ liệu cá nhân hoặc doanh nghiệp mà họ xem có phải dữ liệu thật hay không.
Ứng dụng do AI tạo cho marketing gặp một dạng cụ thể của vấn đề này. Những công cụ đáng xây dựng như công cụ tạo phân khúc, bảng điều khiển chiến dịch, bộ phân tích A/B và đồng bộ đối tượng chính là các công cụ nối với danh sách người đăng ký, và thường cả tài khoản quảng cáo.
Tóm tắt nhanh
- Chỉ cấp cho từng khóa API nền tảng email và token tài khoản quảng cáo quyền hẹp nhất mà công cụ sử dụng, đồng thời giữ chúng trong mã phía máy chủ. Marketing API của Mailchimp không có loại khóa hạn chế hơn, nên công việc Mailchimp chỉ đọc nhận bản xuất giới hạn chỉ chứa dữ liệu cần thiết thay vì khóa.
- Nền tảng email vẫn là nguồn chuẩn về trạng thái đăng ký. Công cụ không bao giờ đăng ký lại người đã từ chối, chuyển yêu cầu hủy đăng ký đến nền tảng và thêm liên kết hủy hoạt động được vào mọi email marketing mà nó tự gửi.
- Dữ liệu tải lên đối tượng tùy chỉnh đã băm vẫn là dữ liệu cá nhân: quyết định dữ liệu nào được gửi đến nền tảng quảng cáo và dịch vụ AI trước khi gửi, đồng thời bảo đảm mọi lần hủy đăng ký đều được phản ánh vào đối tượng quảng cáo.
- GDPR điều chỉnh việc lưu giữ và sử dụng danh sách, gồm thông báo vi phạm và quyền phản đối marketing vô điều kiện; ePrivacy/PECR, CAN-SPAM hoặc CASL điều chỉnh việc gửi email, kể cả email do công cụ nội bộ gửi.
Lỗi triển khai làm rò rỉ dữ liệu người đăng ký hoặc vi phạm sự đồng ý
Công cụ marketing do AI tạo thường gây vấn đề với danh sách theo hai cách: danh sách bị đưa ra ngoài qua khóa, liên kết công khai hoặc tải lên, hay bị sử dụng với người đã nói không. Token quảng cáo có quyền quản lý thêm một rủi ro riêng: phát sinh chi phí trên tài khoản quảng cáo của công ty.
| Lỗi | Dữ liệu bị lộ hoặc điều bị vi phạm | Quy định hoặc hệ quả liên quan |
|---|---|---|
| Khóa toàn quyền của nền tảng email nằm trong mã, trình duyệt hoặc chat của công cụ AI | Có thể đọc và xuất toàn bộ danh sách, sửa người đăng ký và gửi chiến dịch dưới tên công ty | Vi phạm dữ liệu cá nhân khi GDPR áp dụng, với thông báo theo Điều 33; luật gửi email nếu có thư được gửi |
| Token tài khoản quảng cáo có quyền quản lý, hoặc token cá nhân của người xây dựng | Tạo hoặc sửa chiến dịch tính phí cho công ty; dữ liệu chi tiêu; thông tin thành viên đối tượng theo giá trị băm; dữ liệu biểu mẫu khách hàng tiềm năng khi có leads_retrieval. Không phải danh sách đã tải lên | Điều khoản nền tảng quảng cáo và hóa đơn quảng cáo công ty; vi phạm nếu dữ liệu biểu mẫu khách hàng tiềm năng bị đọc |
| Công cụ nằm ở liên kết công khai, ai cũng thấy mọi thứ | Bất kỳ ai có địa chỉ đều thấy từng dòng người đăng ký, chi tiết đồng ý và lịch sử tương tác; người ngoài và nhân viên không cần biết cũng thấy kết quả chiến dịch và A/B | Vi phạm đối với từng dòng dữ liệu; mất tính bảo mật của số liệu chiến dịch |
| Đồng bộ hoặc nhập lại có ghi ngược vào danh sách | Người đã hủy lại được đăng ký; mất bản ghi họ đăng ký ở đâu, khi nào và bằng cách nào | Quyền phản đối theo GDPR và quy tắc từ chối nhận của CAN-SPAM, CASL ở lần gửi tiếp theo; không chứng minh được sự đồng ý khi dùng đồng ý làm cơ sở |
| Công cụ tự gửi email marketing | Không có liên kết hủy, địa chỉ bưu chính người gửi hoặc kiểm tra danh sách chặn gửi | Quy tắc thông điệp CAN-SPAM và CASL; đồng ý cho gửi theo ePrivacy/PECR |
| Tải lên đối tượng và gọi AI mặc định gửi danh sách ra ngoài | Danh sách đã băm ở Meta hoặc Google; các trường người đăng ký ở dịch vụ AI và phân tích chưa được phê duyệt | GDPR vì dữ liệu băm vẫn là dữ liệu cá nhân và phản đối phải đến cả đối tượng; điều khoản danh sách khách hàng của Meta và Google |
Công cụ lập trình AI đã tạo ứng dụng có thể thực hiện phần lớn sửa đổi này khi được yêu cầu. Xem mỗi prompt dưới đây là điểm xuất phát để điều chỉnh và lưu những prompt dùng đến trong tệp quy tắc mà công cụ AI đọc mỗi phiên. Báo cáo đã sửa của AI không phải bằng chứng; bước Kiểm chứng: dưới mỗi prompt mới là bằng chứng. Yêu cầu nó nêu chỗ không chắc thay vì đoán và không bao giờ dán khóa còn hiệu lực hoặc bản xuất người đăng ký vào chat.
Thay khóa toàn quyền của nền tảng email bằng khóa hẹp nhất
Công cụ phân khúc chỉ hiện số lượng không cần khóa có thể xuất danh sách hay gửi chiến dịch, nhưng khóa rộng nhất của mỗi nền tảng dưới đây làm được cả hai. Nơi đặt khóa cũng quan trọng: mã trình duyệt cần chính giá trị khóa để gọi, nên ai tải trang cũng đọc được. Mailchimp hoàn toàn không hỗ trợ dùng API ở phía máy khách.
| Nền tảng | Khóa tiêu chuẩn làm được gì | Lựa chọn hẹp nhất được tài liệu ghi nhận |
|---|---|---|
| Mailchimp (Marketing API) | “Khóa API cấp toàn quyền truy cập tài khoản Mailchimp của bạn” | Không có trên trang trợ giúp |
| SendGrid | Full Access: hầu hết điểm cuối API tài khoản, trừ thanh toán và Email Address Validation | Custom Access: chọn điểm cuối và cấp độ, không vượt quá quyền của chính người tạo |
| Klaviyo | Khóa riêng Full Access: tạo, xóa hoặc sửa bất kỳ thứ gì trên các điểm cuối của nó | Khóa Read-Only hoặc khóa Custom với phạm vi được chọn |
| Mailgun | Account API keys: truy cập toàn bộ tài khoản | Domain Sending Key cho một tên miền, chỉ gửi; vai trò Analyst chỉ đọc ở một số gói |
| Listmonk (v4.0.0 trở lên) | Theo quyền mà vai trò người dùng và vai trò danh sách cấp | Vai trò xem hoặc quản lý theo từng danh sách, quyền gửi cấp riêng |
Mỗi hàng theo tài liệu của chính nền tảng: trang trợ giúp khóa API của Mailchimp, quyền khóa API của SendGrid, hướng dẫn xác thực Klaviyo và tài liệu khóa API Mailgun. Quyền Listmonk nằm ở phần Listmonk bên dưới.
Công cụ nhận khóa hẹp nhất mà công việc cho phép, hoặc không nhận khóa. Với Mailchimp, công việc chỉ đọc như báo cáo hay đếm phân khúc phù hợp hơn với công cụ báo cáo của nền tảng hoặc bản xuất do chủ tài khoản thực hiện, giới hạn đúng các trường cần thiết. Đổi lại là thời gian của một người và dữ liệu chỉ mới đến thời điểm xuất; việc sửa và gửi chuyển cho CNTT hoặc giữ trong Mailchimp. Ở nền tảng khác như ActiveCampaign hay Brevo, trước tiên tìm tùy chọn khóa hạn chế.
Sau đó khóa chỉ nằm trong mã phía máy chủ, tức backend của công cụ mà trình duyệt không bao giờ tải xuống, lưu dưới dạng biến môi trường: giá trị máy chủ cấp cho ứng dụng khi khởi động, không nằm trong mã hay kho mã.
Tìm mọi khóa API, token truy cập, mật khẩu hoặc bí mật trong dự án này cho nền tảng email của chúng ta như Mailchimp, Klaviyo, SendGrid, Mailgun, Listmonk hay nền tảng khác, và mọi nền tảng quảng cáo như Meta, Google Ads, LinkedIn hay nền tảng khác. Dùng bộ quét bí mật cục bộ hoặc cách được CNTT phê duyệt để kiểm tra mã, tệp môi trường và lịch sử kho mã. Không gửi giá trị bí mật thô, nội dung tệp môi trường hoặc lịch sử chứa thông tin xác thực đến dịch vụ AI bên ngoài. Chỉ đưa AI các phát hiện đã che thông tin, gồm vị trí tệp và loại thông tin xác thực. Với mỗi mục, hãy cho biết:
- tệp và dòng
- giá trị được viết trực tiếp trong mã hay đọc từ biến môi trường
- mã sử dụng nó chạy trên máy chủ hay trình duyệt
Chỉ hiện bốn ký tự đầu của mọi giá trị. Không bao giờ in toàn bộ khóa hoặc token.
Đánh dấu ưu tiên cao nhất cho thông tin xác thực có thể gửi email, sửa người đăng ký hoặc quản lý tài khoản quảng cáo.
Sau đó chuyển mọi lời gọi cần khóa API riêng hoặc token truy cập sang mã phía máy chủ đọc thông tin xác thực từ biến môi trường chỉ dành cho máy chủ. Trong trình duyệt chỉ giữ lời gọi API công khai phía máy khách được tài liệu cho phép; xóa khóa riêng bị lộ khỏi mã và loại tệp chứa bí mật thật khỏi kho mã. Báo cáo chính xác thay đổi và nêu chỗ không chắc thay vì đoán.
Lưu ý: Xóa khóa đã dán khỏi chat hoặc mã không thu hồi được việc đã chia sẻ. Hãy thu hồi khóa, tức vô hiệu hóa trong cài đặt nền tảng để nó ngừng hoạt động, rồi tạo khóa mới.
Kiểm chứng: mở công cụ, nhấn F12, chọn thẻ Network rồi dùng như cách cả nhóm sẽ dùng, đọc tên miền của từng yêu cầu. Yêu cầu trình duyệt gọi thẳng API riêng của nền tảng email là dấu hiệu cảnh báo nhưng chỉ đích đến không chứng minh bí mật đã lộ. Kiểm tra header yêu cầu và mã để tìm thông tin xác thực riêng, không sao chép giá trị vào chat AI. Yêu cầu SDK công khai phía máy khách khác ở chỗ chúng có thể dùng hợp lệ định danh công khai thay cho khóa API bí mật. Với Klaviyo, yêu cầu đến a.klaviyo.com/client/ dùng khóa công khai và phù hợp trong trình duyệt; yêu cầu trình duyệt đến a.klaviyo.com/api/ cần điều tra vì điểm cuối này thường đòi xác thực khóa riêng. Xác nhận thông tin xác thực riêng có thực sự được truyền không.
Phần còn lại do người thực hiện: tạo khóa hẹp từ tài khoản không thuộc riêng một cá nhân vì Mailchimp xóa khóa API của người dùng khi quyền truy cập của họ bị thu hồi; đặt tên theo công cụ vì Mailchimp khuyên mỗi tích hợp có một khóa; nhờ CNTT lưu vào nơi giữ khóa của công cụ. Khi luân chuyển theo kế hoạch, chuyển công cụ sang khóa mới trước khi thu hồi khóa cũ vì khóa Mailchimp đã thu hồi không kích hoạt lại được. Nếu khóa đã bị xâm phạm, thu hồi và thay ngay. Cũng lên kế hoạch hết hạn: khóa API Mailchimp tạo từ ngày 22 tháng 6 năm 2026 trở đi hết hạn sau một năm kể từ khi tạo.
Chỉ cấp token tài khoản quảng cáo những quyền công cụ dùng
Tôi coi token tài khoản quảng cáo là thông tin xác thực tác động lớn nhất mà công cụ marketing có thể giữ vì nó gắn với chi tiêu. Token Meta có quyền quản lý có thể tạo, sửa hoặc tạm dừng chiến dịch tính phí vào tài khoản quảng cáo công ty và đọc chi tiêu, hiệu quả.
Token đó không trả về danh sách người đăng ký đã tải lên đối tượng tùy chỉnh. Hướng dẫn Custom Audiences của Meta dùng giá trị băm SHA-256 để thêm và xóa người: mỗi địa chỉ được biến đổi một chiều để nền tảng so với bản ghi của mình. Không có điểm cuối được tài liệu ghi nhận nào trả về danh sách đọc được từ đối tượng hiện có.
| Công cụ làm gì | Quyền Meta cần có | Token rò rỉ truy cập được gì |
|---|---|---|
| Báo cáo chiến dịch | ads_read | Dữ liệu báo cáo Ads Insights của tài khoản quảng cáo nó truy cập được |
| Tạo hoặc sửa chiến dịch | ads_management | Chiến dịch và quảng cáo tính phí vào tài khoản đó; chi tiêu và chỉ số |
| Đồng bộ phân khúc vào đối tượng tùy chỉnh | Quyền quản lý tài khoản quảng cáo | Thêm và xóa người theo giá trị băm, không phải danh sách đọc được |
| Đưa câu trả lời quảng cáo tìm khách hàng tiềm năng vào danh sách | leads_retrieval (Meta liệt kê ads_management trong các quyền phụ thuộc) | Ngoài quyền quản lý, có thể đọc mọi trường mọi người điền vào biểu mẫu khách hàng tiềm năng của công ty |
Tài liệu tham chiếu quyền của Meta giải thích từng quyền và yêu cầu nhà phát triển chỉ chọn quyền ứng dụng cần. Mỗi công cụ lấy token riêng từ một người dùng hệ thống, cách Meta gọi tài khoản trong Business Manager dành cho phần mềm, chỉ được gán tài khoản quảng cáo công cụ đó sử dụng. Không đưa token đăng nhập cá nhân của người xây dựng vào công cụ; giữ token người dùng hệ thống trên máy chủ như khóa email. Kiểm kê tương tự với mọi truy cập Google Ads hay LinkedIn.
Liệt kê mọi lời gọi công cụ này gửi đến Marketing API của Meta, Google Ads hoặc nền tảng quảng cáo khác, gồm cả qua thư viện hỗ trợ hay SDK. Với mỗi lời gọi, nêu:
- tệp và dòng
- điểm cuối hoặc phương thức SDK
- nhãn REPORT để đọc chỉ số hay chi tiêu, MANAGE để tạo hoặc sửa chiến dịch, quảng cáo, ngân sách hay đối tượng, hoặc LEADS để đọc biểu mẫu khách hàng tiềm năng đã gửi
- quyền trên nền tảng mà nhãn đó cần
Đánh dấu token dùng cho hơn một công cụ và mã gửi token đến trình duyệt. Không in giá trị token. Nếu không xác định được nhãn cần cho lời gọi, hãy nói rõ.
Kiểm chứng: kiểm tra token của bảng điều khiển bằng công cụ gỡ lỗi token Meta, nơi báo quyền token có, rồi so với nhãn trong prompt. Token bảng điều khiển báo cáo phải có ads_read và không có quyền quản lý tài khoản; nhãn MANAGE hoặc LEADS ở công cụ báo cáo là một phát hiện cần xử lý. Sau đó xác nhận trong Business settings rằng công cụ dùng token người dùng hệ thống thay vì token cá nhân người xây dựng.
Đóng địa chỉ công khai và chỉ cho quản trị viên danh sách thấy từng dòng người đăng ký
Ứng dụng trên hosting của chính công cụ AI có thể được mở bởi bất kỳ ai tìm ra địa chỉ. Wired cho biết một số ứng dụng RedAccess kiểm tra chỉ có rào cản sơ sài, như yêu cầu khách đăng nhập bằng bất kỳ địa chỉ email nào. Hosting đó phù hợp cho bản demo với địa chỉ giả, đúng mục đích của hosting miễn phí và tunnel.
Nửa còn lại là mỗi người thấy gì khi vào. Bảng điều khiển chiến dịch có nhiệm vụ hiển thị số liệu cấp chiến dịch: tỷ lệ mở, tỷ lệ nhấp, kết quả A/B và quy mô phân khúc. Các dòng người đăng ký phía sau, gồm từng địa chỉ cùng chi tiết đồng ý và lịch sử tương tác, là dữ liệu cá nhân.
Số liệu tổng hợp đã ẩn danh đúng cách thường không phải dữ liệu cá nhân, nhưng phân khúc nhỏ hoặc phân tích quá chi tiết vẫn có thể nhận diện cá nhân. Ngay cả số liệu ẩn danh cũng có thể lộ thông tin cạnh tranh của công ty; bộ phân tích A/B lưu lượt mở và nhấp từng người cũng giữ dữ liệu cá nhân. Cả nhóm xem tổng hợp; chỉ người quản lý danh sách xem từng dòng và máy chủ thực thi với mọi yêu cầu.
Liệt kê mọi trường trong cơ sở dữ liệu, màn hình, bản xuất và phản hồi API của ứng dụng chứa dữ liệu cá nhân người đăng ký: địa chỉ email, tên, điện thoại, địa chỉ bưu chính, IP, vị trí, trạng thái đăng ký, nguồn và ngày giờ đồng ý, ngày đăng ký, trạng thái hủy, lượt mở và nhấp từng người. Với từng trường, nêu màn hình và bản xuất nào hiển thị nó. Đánh dấu chỗ không chắc thay vì đoán.
Sau đó thêm hai vai trò lấy từ tài khoản đã đăng nhập và kiểm tra trên máy chủ với mọi trang, thao tác xuất và tuyến API:
- quản trị viên danh sách: xem các dòng người đăng ký và chạy xuất dữ liệu
- người làm marketing: chỉ xem số liệu cấp chiến dịch, số lượng phân khúc và kết quả A/B; không thấy từng người và không xuất được
Từ chối mọi trường hợp khác bằng phản hồi “từ chối truy cập” (403). Báo cáo kiểm tra nào bảo vệ từng trang và tuyến.
Dữ liệu lưu trên đĩa có được mã hóa hay không phải hỏi CNTT; công cụ AI không xác nhận được chỉ bằng đọc mã.
Kiểm chứng: tạo tài khoản thử vai trò marketing. Đăng nhập bằng tài khoản đó, mở bảng điều khiển chiến dịch phải tải được, rồi mở trang danh sách và xuất dữ liệu, cả hai phải dừng ở “từ chối truy cập”. Sau đó mở địa chỉ công cụ từ điện thoại dùng dữ liệu di động khi đã đăng xuất: không tải được gì hoặc dừng ở trang đăng nhập công ty.
Để nền tảng email xử lý hủy đăng ký và hồ sơ đồng ý
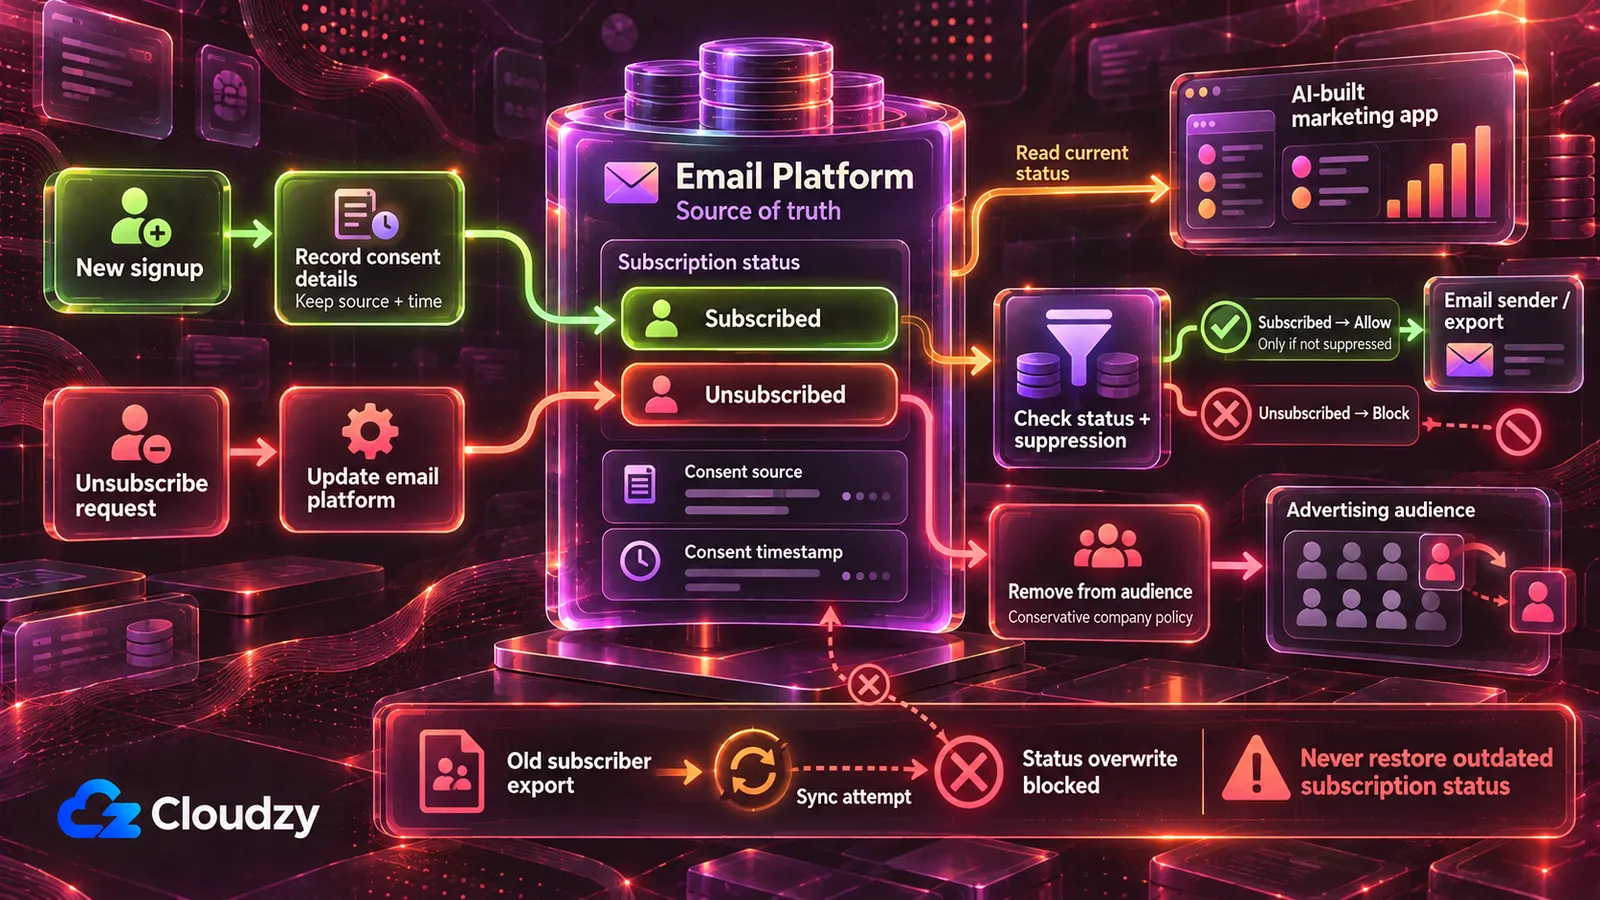
Công cụ giữ bản sao danh sách rồi đẩy lại qua đồng bộ hai chiều hoặc nhập lại bản xuất tháng trước có thể đánh dấu người đã hủy thành đăng ký lại và mất bản ghi từng người đăng ký ở đâu, khi nào, bằng cách nào. Công cụ thường không biểu hiện gì đến khi người đó nhận chiến dịch tiếp theo, lúc các quy tắc gửi bên dưới áp dụng. Bốn quy tắc ngăn việc này:
- Nền tảng email là nguồn chuẩn về trạng thái đăng ký. Công cụ đọc trạng thái đó và không bao giờ đăng ký lại hay ghi đè người đăng ký hiện có. Nó có thể chuyển yêu cầu hủy rõ ràng qua quy trình hủy do nền tảng chỉ định.
- Không nhập hàng loạt hay đồng bộ nào được thay bản ghi người đăng ký hiện có hoặc ghi đè thông tin đăng ký, đồng ý. Công cụ đã được rà soát có thể cập nhật trường được phê duyệt rõ ràng như thẻ mà không đổi trạng thái. Đăng ký mới đi qua biểu mẫu hoặc đường nhập riêng của nền tảng để áp dụng xử lý chọn nhận; biểu mẫu riêng của công cụ sau khi được rà soát có thể thêm người mới kèm nguồn, ngày giờ và biểu mẫu, nhưng không bao giờ đăng ký lại liên hệ cũ hay ghi đè thông tin đăng ký, đồng ý của họ.
- Mọi lần công cụ gửi hoặc xuất đều đọc trạng thái từ nền tảng ngay lúc đó, không từ bản sao riêng. Bản xuất loại người đã hủy và bị chặn gửi, hoặc đánh dấu họ là danh sách không được gửi, không bao giờ dùng để gửi.
- Các trường đồng ý gồm nguồn, ngày giờ, biểu mẫu hoặc phương thức phải được giữ nguyên cùng mọi bản ghi công cụ sao chép; nếu không thì công cụ không sao chép và không tuyên bố có chúng.
Liệt kê mọi chỗ công cụ ghi vào nền tảng email hoặc bất kỳ bản sao danh sách nào: gọi API tạo hay cập nhật người đăng ký, nhập, đồng bộ và xuất tệp. Với mỗi chỗ, nói liệu nó có thể:
- đổi trạng thái đăng ký của người hiện có
- ghi đè bản ghi người đăng ký hiện có
- bao gồm người đã hủy hoặc bị chặn gửi
Với mọi đường gửi email hay xuất danh sách để gửi, nói nó đọc trạng thái từ nền tảng email ngay lúc đó hay bản sao của công cụ.
Sau đó sửa để công cụ không bao giờ đăng ký lại liên hệ hiện có hoặc ghi đè trạng thái đăng ký, ngoại trừ chuyển yêu cầu hủy rõ ràng qua quy trình chỉ định của nền tảng; không thay nguyên bản ghi hiện có; đọc trạng thái nền tảng ngay trước mọi lần gửi hoặc xuất; giữ nguồn, ngày giờ và biểu mẫu đồng ý gắn với mọi bản ghi sao chép. Báo cáo thay đổi và chỗ không chắc.
Lưu ý: nhập lại bản xuất cũ đè lên danh sách mang theo trạng thái cũ, nên người hủy sau lần xuất đó có thể trở thành đã đăng ký, tùy cách nền tảng và công cụ xử lý nhập.
Kiểm chứng: thêm người thử vào nền tảng rồi hủy tại đó. Chạy đồng bộ, tạo phân khúc và xuất của công cụ. Trên nền tảng họ vẫn phải đã hủy; trong bản xuất phải vắng mặt hoặc được đánh dấu không gửi; mọi danh sách gửi mà công cụ tạo đều không có họ.
Gửi qua nền tảng email hoặc xây đường hủy đăng ký trước
Công cụ tái tương tác gửi trực tiếp đến danh sách qua SMTP hay API email giao dịch không nhận được các thành phần nền tảng thêm cho thư marketing như liên kết hủy, địa chỉ bưu chính và kiểm tra chặn gửi, trừ khi mã tự thêm từng mục. Cách sửa là để nền tảng hoặc Listmonk gửi, còn công cụ tạo phân khúc hay kích hoạt chiến dịch. Công cụ buộc tự gửi là công cụ gửi và phần tiếp theo chuyển loại này cho CNTT.
Công cụ đó cần liên kết hủy trong mọi thư marketing còn hoạt động sau gửi, cùng danh tính và địa chỉ bưu chính người gửi ở chân thư, theo thời hạn trong bảng luật gửi dưới đây. Nó cũng cần danh sách chặn gửi riêng, kiểm tra trước mỗi lần gửi và duy trì như bản ghi chặn bền vững, với sao lưu và phục hồi ngăn cơ sở dữ liệu người đăng ký cũ ghi đè lần từ chối mới. CAN-SPAM xử lý thư giao dịch khác.
Với người gửi số lượng lớn, liên kết chân thư có thể chưa đủ. Gmail yêu cầu người gửi từ 5.000 thư/ngày đến tài khoản Gmail cá nhân hỗ trợ hủy một nhấp theo RFC 8058 cho thư marketing và thư đăng ký. Nghĩa là thêm header List-Unsubscribe và List-Unsubscribe-Post bên cạnh liên kết hủy nhìn thấy. Điểm cuối một nhấp phải xử lý POST; chỉ mở URL bằng GET không được hủy ai. Nhờ CNTT xác minh các yêu cầu trước khi gửi quy mô đó.
Thêm liên kết hủy vào mọi thông điệp marketing công cụ gửi cùng điểm cuối hủy phía sau.
Nếu chịu yêu cầu người gửi hàng loạt Gmail, cũng triển khai header hủy một nhấp RFC 8058 được bao phủ bởi chữ ký DKIM hợp lệ và điểm cuối dựa trên POST. Không hủy chỉ vì URL được mở. Nêu chỗ chưa chắc cho CNTT rà soát.
Khi điểm cuối hủy nhận yêu cầu hợp lệ qua nhấp liên kết, gửi biểu mẫu hay gọi API:
- ngay lập tức thêm địa chỉ vào danh sách chặn gửi lưu riêng với các bảng người đăng ký
- ghi ngày giờ và kênh nhận yêu cầu
- nếu nền tảng email giữ danh sách, cũng báo nền tảng hủy địa chỉ đó
Kiểm tra danh sách chặn trước mỗi lần gửi và bỏ qua mọi địa chỉ khớp. Không tự động xóa địa chỉ khỏi danh sách chặn khi nhập, đồng bộ hay phục hồi cơ sở dữ liệu. Chỉ giữ thông tin chặn tối thiểu cần để tôn trọng từ chối theo chính sách lưu giữ được công ty phê duyệt, không để nhập hay đồng bộ thêm lại địa chỉ đã chặn. Bảo đảm bản sao lưu có danh sách chặn và phục hồi bảng người đăng ký không đụng đến nó. Thêm tên và địa chỉ bưu chính người gửi vào chân mọi thư marketing bằng chỗ giữ chỗ tôi sẽ điền. Báo cáo thay đổi và các lần gửi được bao phủ.
Kiểm chứng: thêm địa chỉ thử bạn kiểm soát vào danh sách thử, gửi chiến dịch thử qua công cụ rồi nhấp liên kết hủy trong thư nó nhận. Địa chỉ phải xuất hiện trên danh sách chặn và ở trạng thái đã hủy trong nền tảng nếu nền tảng giữ danh sách. Gửi lại cùng danh sách thử: địa chỉ đó không nhận gì.
Người phụ trách tuân thủ email của công ty cung cấp tên người gửi và địa chỉ bưu chính cho các chỗ giữ chỗ.
Quyết định dữ liệu rời đi đến quảng cáo và AI trước khi gửi
Hai đường mã mặc định đưa dữ liệu người đăng ký ra ngoài: đồng bộ tải phân khúc lên đối tượng tùy chỉnh Meta hoặc Google, và lời gọi đưa các trường đến AI API để viết tiêu đề hay chấm điểm khách tiềm năng, hoặc đến script phân tích, webhook.
Meta và Google có thể khớp đối tượng khách hàng bằng định danh liên hệ băm SHA-256. Data Manager API của Google yêu cầu chuẩn hóa và băm địa chỉ email, số điện thoại trước gửi, trong khi một số cách tải qua giao diện Google Ads xử lý băm khi tải. Băm là cách nền tảng khớp địa chỉ với hồ sơ, không làm người đó ẩn danh (xem FAQ).
Với tích hợp Google Customer Match mới, kiểm tra API tải lên được hỗ trợ trước khi xây đồng bộ. Từ ngày 1 tháng 4 năm 2026, Google hạn chế phương thức tải Customer Match cũ cho người mới dùng và hướng các tích hợp đó sang Data Manager API.
Điều khoản đối tượng danh sách khách hàng Meta buộc nhà quảng cáo bảo đảm có quyền, sự cho phép và căn cứ pháp lý cần để chia sẻ dữ liệu. Chính sách Customer Match của Google yêu cầu công bố chia sẻ trong chính sách quyền riêng tư và có đồng ý khi luật yêu cầu.
Để đơn giản, công cụ xem mọi lần hủy đăng ký cũng là yêu cầu dừng khớp quảng cáo. Đây là chính sách công ty thận trọng, không phải khẳng định mọi lần hủy email riêng một kênh đều buộc xóa khỏi tất cả đối tượng quảng cáo theo luật.
Vì vậy đường tải chỉ nhận phân khúc công ty đã phê duyệt để khớp quảng cáo; công ty phải xác lập căn cứ pháp lý thích hợp dưới hướng dẫn của người phụ trách quyền riêng tư hoặc cán bộ bảo vệ dữ liệu (DPO) nếu đã bổ nhiệm. Người hủy và bị chặn luôn nằm ngoài mọi lượt tải; hủy sẽ kích hoạt xóa theo giá trị băm khỏi từng đối tượng (phần GDPR bên dưới giải thích lý do).
Mọi dịch vụ AI hoặc phân tích nhận dữ liệu người đăng ký phải được công ty phê duyệt. Trước khi chia sẻ dữ liệu cá nhân, xác nhận bên cung cấp là bên xử lý hay bên kiểm soát độc lập và có bảo vệ hợp đồng thích hợp, gồm thỏa thuận xử lý dữ liệu khi cần.
Kiểm toán mọi lời gọi ra ngoài của công cụ: nền tảng email, quảng cáo gồm tải đối tượng, AI API như OpenAI, Anthropic hay dịch vụ khác, công cụ phân tích và webhook. Mỗi lời gọi phải liệt kê chính xác trường người đăng ký trong nội dung yêu cầu hoặc URL. Nêu lời gọi có thể hoàn thành việc với ít trường hơn hoặc không cần dữ liệu người đăng ký. Kết thúc bằng danh sách tên mọi dịch vụ ngoài để đối chiếu nhà cung cấp được duyệt.
Kiểm chứng: mọi trường người đăng ký báo cáo liệt kê cho dịch vụ AI hay phân tích phải cần cho nhiệm vụ và mọi dịch vụ phải trong danh sách công ty duyệt; dịch vụ chưa có chuyển cho người ký hợp đồng nhà cung cấp.
Với mọi đường trong công cụ tải liên hệ đến Meta, Google Ads hoặc nền tảng quảng cáo khác:
- băm địa chỉ email và số điện thoại bằng SHA-256 trên máy chủ trước tải, theo quy tắc chuẩn hóa mỗi nền tảng
- chỉ tải liên hệ trong [phân khúc công ty phê duyệt để khớp quảng cáo]
- loại liên hệ đã hủy và bị chặn ngay lúc tải
- khi liên hệ hủy, gửi yêu cầu xóa giá trị băm của họ đến mọi đối tượng họ từng được tải lên
- ghi nhật ký mọi lượt tải và xóa cùng ngày giờ, đối tượng, số liên hệ và người dùng hay tác vụ kích hoạt
Báo cáo thay đổi và nêu mọi chỗ không chắc.
Kiểm chứng: hủy liên hệ thử thuộc phân khúc đã tải. Sau lần đồng bộ tiếp theo, kiểm tra yêu cầu xóa đã được gửi đến mọi đối tượng liên quan. Xác minh mỗi nền tảng xử lý xóa thành công, không chỉ công cụ đã ghi hay gửi yêu cầu. Đánh dấu xóa thất bại hoặc chỉ hoàn tất một phần để thử lại và CNTT rà soát.
Công cụ làm gì với danh sách quyết định nó chạy ở đâu
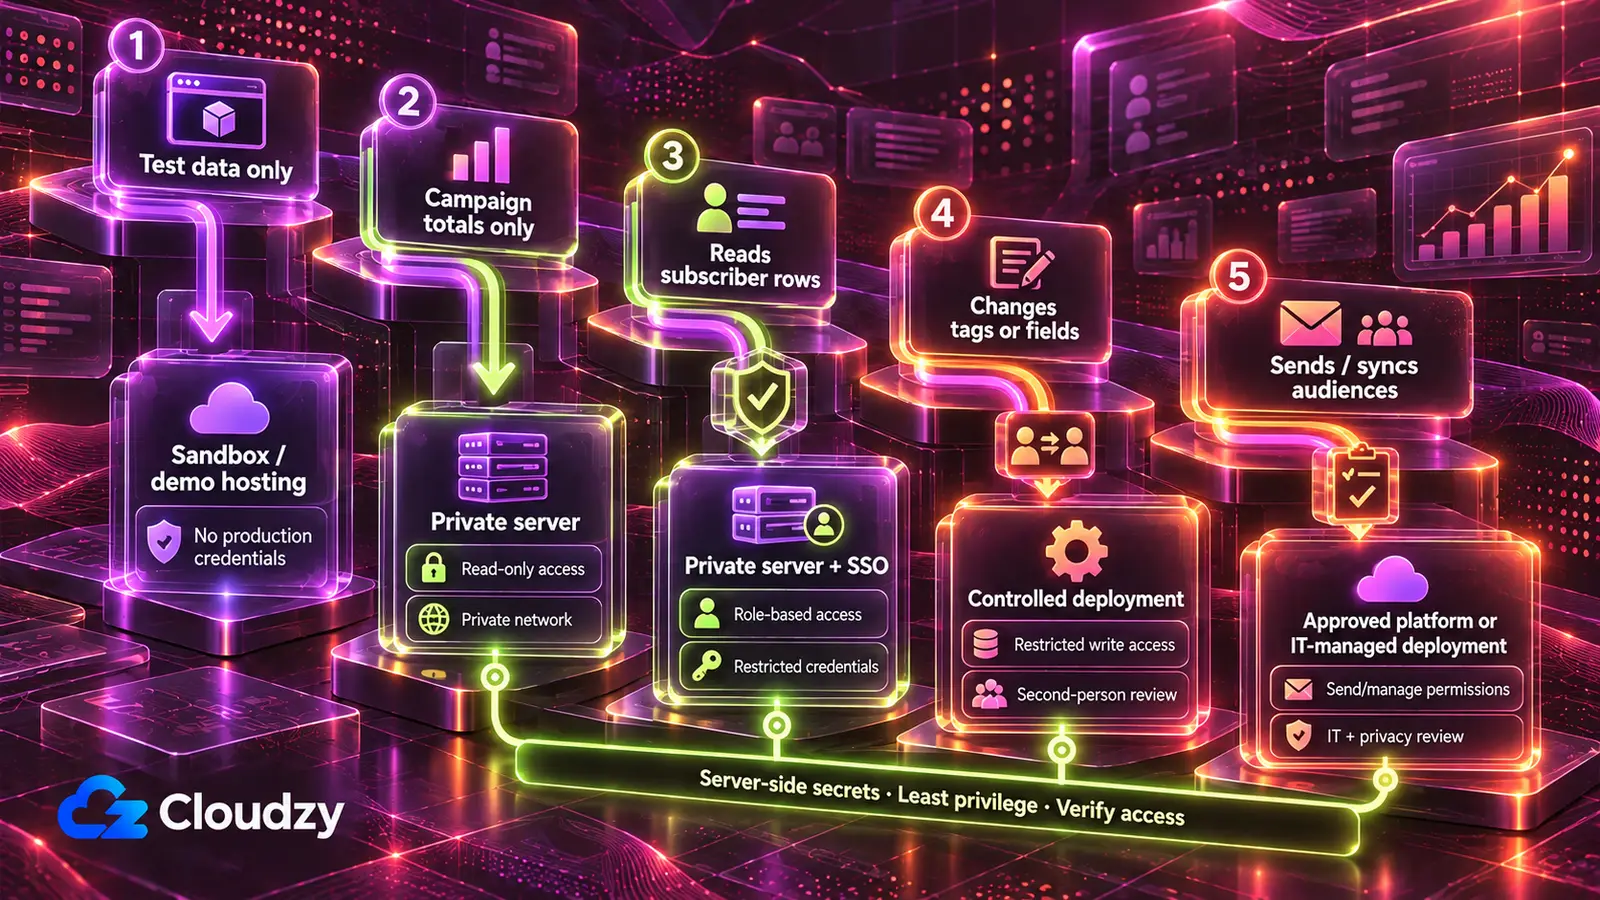
Công cụ chỉ hiển thị số liệu chiến dịch chạy trên máy chủ nhóm kiểm soát, chỉ truy cập qua mạng riêng; công cụ hiển thị từng dòng cần thêm đăng nhập công ty vì vai trò dựa vào đó. Công cụ gửi email marketing hoặc đồng bộ đối tượng quảng cáo phải dùng tính năng nền tảng hoặc qua CNTT trước khi ai sử dụng.
| Công cụ làm gì với danh sách | Khóa hoặc truy cập được cấp | Nơi vận hành |
|---|---|---|
| Chỉ làm với người đăng ký thử | Không có khóa production; danh sách thử hoặc tài khoản sandbox | Hosting của công cụ AI, chỉ để xây dựng và demo |
| Chỉ hiện số liệu cấp chiến dịch | Khóa chỉ đọc hoặc báo cáo: ads_read của Meta, Klaviyo Read-Only, SendGrid Custom Access hẹp; Mailchimp dùng bản xuất | Máy chủ nhóm chỉ truy cập qua mạng riêng Tailscale hay WireGuard |
| Đọc hoặc phân khúc từng dòng người đăng ký | Khóa phạm vi đọc chỉ cho dữ liệu và điểm cuối cần thiết, giới hạn theo danh sách nếu nền tảng hỗ trợ | Cùng máy chủ, thêm đăng nhập công ty và vai trò quản trị danh sách, marketing |
| Sửa danh sách như thẻ, trường tùy chỉnh, biểu mẫu thêm người đăng ký | Khóa phạm vi ghi chỉ cho thao tác cần và danh sách liên quan khi được hỗ trợ | Cùng máy chủ sau khi người thứ hai đọc kiểm toán thông tin xác thực, trạng thái và hủy; biểu mẫu công khai hướng ra internet nên rà soát đó và khóa trên máy chủ bảo vệ nó |
| Gửi email marketing hoặc đồng bộ đối tượng quảng cáo | Khóa gửi hoặc token cấp quản lý | Chiến dịch, tự động hóa của nền tảng email, Listmonk hoặc CNTT trước ra mắt; đồng bộ đối tượng cũng cần rà soát riêng tư cho phân khúc duyệt |
Phê duyệt theo từng hàng: hai hàng chỉ đọc cần quản trị nền tảng email cấp khóa, hàng sửa danh sách cần người đọc thứ hai, hàng gửi cần CNTT và tải đối tượng cần thêm rà soát quyền riêng tư.
Mạng riêng nghĩa là công cụ hoàn toàn không phản hồi từ ngoài. Trang đăng nhập AI viết ai cũng truy cập được và chỉ mạnh bằng mã phía sau; đó là cách RedAccess tìm thấy ứng dụng chấp nhận đăng nhập bằng email bất kỳ.
Quy tắc của tôi: bắt đầu từ mạng riêng, rồi thêm đăng nhập công ty khi vai trò cần. Nền tảng triển khai được quản lý có đăng nhập và lưu bí mật sẵn cũng dùng được cho nhóm đã trả phí và rà soát nhà cung cấp.
Phía máy chủ là phần cần CNTT giúp, với một người chịu trách nhiệm rõ ràng cho máy chủ và khóa. Công cụ chạy trên VPS, máy chủ thuê do nhóm kiểm soát hoàn toàn, dưới công cụ triển khai như Coolify hoặc Dokploy chạy ứng dụng từ mã và giữ biến môi trường, gồm khóa nền tảng.
Mạng riêng dùng Tailscale, thiết lập nhanh hơn nhưng phụ thuộc dịch vụ điều phối của nó (Headscale có thể thay thế), hoặc WireGuard tự lưu trữ hoàn toàn. Đăng nhập công ty, tức single sign-on bằng tài khoản công ty, đến từ Authentik hoặc Keycloak; reverse proxy như Caddy hoặc Nginx Proxy Manager thêm HTTPS nơi công cụ hướng ra web.
Chuyển hệ thống email sang Listmonk
Thay vì khóa hẹp trên nền tảng hiện tại, đường còn lại bỏ khóa nền tảng thương mại bằng cách chuyển danh sách và gửi sang trình quản lý danh sách tự lưu trữ. Listmonk từ v4.0.0 cho mỗi công cụ có người dùng API riêng, với vai trò giới hạn đúng danh sách công cụ dùng.
Công cụ chỉ đọc có quyền xem danh sách của nó, không gửi; campaigns:send và tx:send cho thư giao dịch chỉ cấp cho công cụ gửi. Không để ba quyền đặc biệt rủi ro trong vai trò công cụ hạn chế: lists:get_all và lists:manage_all vượt qua vai trò theo danh sách, cùng subscribers:sql_query. Tài liệu vai trò và quyền Listmonk cảnh báo quyền cuối cho phép “truy vấn trực tiếp mọi danh sách và người đăng ký từ cơ sở dữ liệu, vượt qua quyền từng danh sách và người đăng ký”. Cũng rà soát quyền rộng như subscribers:get_all, campaigns:get_all, campaigns:manage_all trước khi gọi công cụ là giới hạn theo danh sách. Mỗi người dùng API chỉ nhận quyền cần cho việc. Listmonk dành cho chiến dịch hơn là tự động nhiều bước (khi Listmonk không phải công cụ phù hợp); Mautic đảm nhận tự động hóa đó trên loại máy chủ tương tự.
Đổi lại là công việc liên tục: nhóm chịu trách nhiệm xác thực tên miền gửi bằng SPF, DKIM và DMARC, SMTP relay chuyển thư, vá lỗi, sao lưu và khả năng phát thư. Khi danh sách nhỏ, không ai quản máy chủ, hoặc uy tín gửi và tự động hóa nền tảng hiện tại làm việc nhóm dựa vào, ở lại nền tảng với khóa hẹp hợp lý hơn.
Cả hai đường cần máy chủ có người chịu trách nhiệm, chạy công cụ triển khai và mạng riêng; đường tự lưu trữ còn có Listmonk với SMTP relay. Linux VPS của chúng tôi có quyền root; Listmonk, Mautic, Tailscale, WireGuard, Authentik triển khai thành ứng dụng một nhấp. CNTT dành thời gian cho cấu hình và rà soát thay vì cài đặt; việc cập nhật bản vá vẫn thuộc nhóm.
Địa điểm gồm Frankfurt và Amsterdam ở EU, London ở Anh và nhiều thành phố Mỹ; nơi chọn quyết định chỗ đặt công cụ và mọi bản sao danh sách, cả danh sách thật với Listmonk. Địa điểm là đầu vào cho trao đổi với DPO, không thay cuộc trao đổi và tự nó không làm công cụ tuân thủ.
Quy tắc đồng ý và chống thư rác cho email marketing
GDPR đối với danh sách người đăng ký
GDPR không buộc dùng đồng ý làm cơ sở xử lý marketing trực tiếp: Đoạn mở đầu 47 nói xử lý đó “có thể được xem là thực hiện vì lợi ích hợp pháp”. Nếu marketing dựa vào đồng ý, Điều 7 yêu cầu công ty “có khả năng chứng minh” từng người đã đồng ý và rút đồng ý dễ như đưa ra. Đó là vai trò nguồn và ngày giờ đồng ý trên nền tảng email.
Quy tắc nghiêm hơn nằm ở Điều 21 GDPR. Dù cơ sở gì, một người có thể phản đối marketing trực tiếp bất kỳ lúc nào, gồm lập hồ sơ liên quan; sau đó “dữ liệu cá nhân không được tiếp tục xử lý cho các mục đích đó”. Marketing không có phép cân bằng lợi ích như phản đối khác theo cùng điều. Mặc định an toàn nhất cho công cụ là xem phản đối marketing trực tiếp chung áp dụng mọi dùng dữ liệu người đó để marketing: danh sách gửi, phân khúc và đối tượng quảng cáo. Hủy riêng một kênh có thể hẹp hơn nên công ty phải định quy tắc tùy chọn với phụ trách riêng tư và đáp ứng đúng mỗi yêu cầu.
Danh sách rò rỉ hoặc bị sửa sai có thể là vi phạm dữ liệu cá nhân. Điều 33 yêu cầu báo cơ quan giám sát, tức cơ quan bảo vệ dữ liệu quốc gia, không chậm trễ vô lý và nếu khả thi trong 72 giờ từ khi biết, trừ khi vi phạm ít có khả năng gây rủi ro cho cá nhân. Ở Anh luật tương đương là UK GDPR do ICO thực thi.
Luật gửi: ePrivacy và PECR, CAN-SPAM và CASL
ePrivacy của EU và PECR Anh yêu cầu đồng ý trước cho email marketing đến cá nhân, với ngoại lệ “soft opt-in” hẹp cho khách hiện có. Anh còn có soft opt-in riêng cho mục đích từ thiện theo điều kiện cụ thể; bài này tập trung marketing thương mại. CASL Canada yêu cầu đồng ý rõ ràng hoặc ngầm định. CAN-SPAM Mỹ không yêu cầu đồng ý gửi, nhưng cần cơ chế từ chối hoạt động được thực hiện trong 10 ngày làm việc, cùng thông tin người gửi chính xác và địa chỉ bưu chính mỗi thư.
| Luật | Đồng ý cho gửi | Mọi thông điệp marketing phải | Hạn hủy đăng ký | Mức phạt tối đa |
|---|---|---|---|---|
| ePrivacy (EU) và PECR (Anh) | Đồng ý trước khi email cá nhân; soft opt-in cho khách; ngoại lệ từ thiện riêng tại Anh có điều kiện cụ thể | Không che giấu người gửi; cung cấp địa chỉ hợp lệ nhận yêu cầu từ chối; với soft opt-in cần cách từ chối miễn phí, dễ dàng trong mỗi thư | Văn bản không có hạn cố định | Không đưa con số ở đây |
| CAN-SPAM (Mỹ) | Không cần; áp dụng mọi email thương mại, gồm B2B | Header và From chính xác, tiêu đề không lừa dối, công bố quảng cáo trừ khi người nhận đã đồng ý tích cực trước, địa chỉ bưu chính thực hợp lệ, cơ chế từ chối hoạt động | 10 ngày làm việc; cơ chế từ chối phải tiếp tục hoạt động ít nhất 30 ngày sau gửi | Tối đa 53.088 USD mỗi email; hình phạt hình sự chỉ cho hành vi tăng nặng cụ thể |
| CASL (Canada) | Đồng ý rõ ràng hoặc ngầm định | Xác định người gửi và mọi người được gửi thay; thông tin liên hệ và cơ chế hủy đều hợp lệ ít nhất 60 ngày | Không chậm trễ, tối đa 10 ngày làm việc | Tối đa 1 triệu CAD với cá nhân và 10 triệu CAD với doanh nghiệp cho vi phạm nghiêm trọng nhất |
Soft opt-in ở Điều 13 Chỉ thị ePrivacy áp dụng thông tin liên hệ thu trong bán hàng, dùng cho sản phẩm tương tự của chính mình, với cơ hội từ chối miễn phí khi thu và mỗi thư. Bản Anh là Quy định PECR 22, giải thích trong hướng dẫn email marketing ICO. Điều 13 cũng cấm thư marketing che người gửi hoặc không có địa chỉ hợp lệ cho yêu cầu từ chối; Quy định PECR 23 tương tự tại Anh.
Số liệu CAN-SPAM từ hướng dẫn CAN-SPAM của FTC, cũng nói không bán hay chuyển địa chỉ từ chối, trừ cho công ty được thuê giúp tuân thủ CAN-SPAM. Quy tắc CASL ở Điều 6 CASL và Điều 11, mức phạt trong tổng quan CASL của ISED.
Câu hỏi thường gặp
GDPR có áp dụng cho công cụ newsletter tôi tự xây không?
Nơi công ty hoạt động và dữ liệu của ai nằm trong công cụ quyết định câu trả lời, không phải cách tạo công cụ. Theo Điều 3, GDPR áp dụng công ty thành lập ở EU và ngoài EU nếu cung cấp hàng hóa, dịch vụ cho người trong EU hoặc theo dõi hành vi của họ tại đó. Việc một công ty cụ thể có thuộc phạm vi hay không là câu hỏi dành cho DPO của công ty.
Nếu khóa API Klaviyo của chúng ta rò rỉ thì sao?
Ai giữ khóa Full Access có thể sửa danh sách; Read-Only chỉ cho xem. Tạo khóa thay chỉ có phạm vi công cụ dùng vì Klaviyo không thể thêm phạm vi vào khóa hiện có sau này nên hãy chọn ngay; thu hồi khóa rò ngay, chuyển công cụ sang khóa thay và kiểm tra bản xuất hay thay đổi danh sách không ai thực hiện. Nếu danh sách có thể đã bị đọc, coi là khả năng vi phạm GDPR.
Danh sách email đã băm vẫn là dữ liệu cá nhân chứ?
Theo GDPR, có nếu liên kết lại được với một người. Đoạn mở đầu 26 coi dữ liệu giả danh “có thể quy về một thể nhân bằng thông tin bổ sung” là thông tin về người có thể nhận diện. Theo cách hiểu của tôi, khớp quảng cáo hoạt động chính vì vậy: nền tảng tính được cùng giá trị băm từ địa chỉ đã có.
Email marketing B2B có theo cùng quy tắc không?
Không phải mọi nơi. Theo FTC, CAN-SPAM không miễn trừ email giữa doanh nghiệp. Quy tắc email PECR áp dụng cá nhân và ICO xác nhận có thể gửi email marketing đến công ty. Với các nước EU và Canada, hãy hỏi luật sư.



Thảo luận
Bình luận
Đăng nhập để tham gia thảo luận.