

Chia sẻ tệp văn phòng và ứng dụng đặt lịch công khai cần máy móc, ngân sách và kế hoạch khôi phục khác nhau. Quyết định cách xây dựng máy chủ bắt đầu từ công việc mà máy phải duy trì. Xây dựng từ đầu nghĩa là chọn và lắp các linh kiện tương thích, sau đó cài hệ điều hành và cấu hình một dịch vụ sử dụng được.
Với tài liệu nội bộ, mua một máy dạng tháp yên tĩnh có thể hợp lý. Với ứng dụng truy cập qua internet, thuê có thể tránh được công việc về thiết bị và cơ sở vật chất. Cách nào cũng cần người chịu trách nhiệm về quyền truy cập, cập nhật và khôi phục.
Trước khi thao tác phần cứng, hãy chuẩn bị hướng dẫn linh kiện, mặt bàn thoáng và biện pháp chống tĩnh điện được nhà sản xuất khuyến nghị. Khi thiết lập, cần mạng có dây, USB cài đặt, bàn phím và màn hình tại chỗ, tài khoản quản trị cá nhân và máy tính thứ hai để kiểm thử. Sao chép dữ liệu hiện có sang nơi khác trước khi đổi bố cục đĩa.
Xác định công việc kinh doanh trước khi chọn phần cứng
Thư mục dùng chung chứa hóa đơn cần dung lượng và khả năng truy cập tệp đáng tin cậy; ứng dụng công khai cần thêm kết nối bên ngoài và hỗ trợ ứng dụng. Hãy ghi rõ công việc trước khi chọn phần cứng máy chủ chỉ vì bộ xử lý hay RAM đang giảm giá.
Dùng một bảng yêu cầu ngắn:
- Ghi tên dịch vụ và các ứng dụng sử dụng nó. Liệt kê hoạt động đồng thời, chẳng hạn mở tài liệu trong khi sao lưu đang chạy.
- Đo dữ liệu hiện tại, mức tăng dự kiến và các phiên bản giữ lại. Phân biệt dung lượng dùng được mà doanh nghiệp cần với tổng dung lượng trên nhãn ổ đĩa.
- Đánh dấu quyền truy cập chỉ trong văn phòng hay công khai. Bao gồm máy quét, máy in và thiết bị nội bộ khác cần truy cập.
- Đặt khoảng mất dữ liệu chấp nhận được, gọi là mục tiêu điểm khôi phục (RPO), và thời gian khôi phục dịch vụ chấp nhận được, gọi là mục tiêu thời gian khôi phục (RTO).
- Chỉ định quản trị viên và người thay thế khi vắng mặt. Ghi ngân sách mua sắm và ngân sách vận hành định kỳ.
Số nhân viên không đủ để xác định dung lượng. Một bộ tệp đại diện cùng các tác vụ đồng thời tạo ra phép thử nghiệm thu tốt hơn.
So sánh tự lắp, mua và thuê
Máy dạng tháp cạnh bộ chuyển mạch văn phòng cho phép truyền tệp nội bộ ngay cả khi mất internet, miễn mạng nội bộ và nguồn điện vẫn hoạt động. Máy chủ thuê đặt thiết bị ở nơi khác, khiến truy cập từ văn phòng phụ thuộc vào kết nối WAN. Trách nhiệm được phân chia như sau.
| Hướng | Lắp ráp và sở hữu | Cơ sở vật chất | Tích hợp và hỗ trợ | Hệ điều hành, ứng dụng, truy cập và khôi phục |
|---|---|---|---|---|
| Tự lắp linh kiện | Bạn chọn, lắp ráp và sở hữu linh kiện | Bạn cung cấp điện, làm mát và mạng | Bạn giải quyết tương thích; bảo hành linh kiện riêng biệt | Bạn quản trị và sao lưu dịch vụ |
| Mua máy lắp sẵn hoặc tân trang | Nhà cung cấp lắp ráp; bạn sở hữu máy | Bạn cung cấp địa điểm và mạng | Hỗ trợ hệ thống phụ thuộc vào bảo hành và hợp đồng thực tế | Bạn quản trị trừ khi dịch vụ riêng đảm nhiệm |
| Thuê máy chủ chuyên dụng | Nhà cung cấp cung ứng toàn bộ máy chủ vật lý | Nhà cung cấp vận hành cơ sở lưu trữ | Thay phần cứng và phản hồi phụ thuộc hợp đồng | Bạn vẫn tự quản lý hệ điều hành, ứng dụng và khôi phục |
| Thuê VPS | Nhà cung cấp phân bổ tài nguyên trên máy chủ vật lý | Nhà cung cấp vận hành hạ tầng vật lý | Hỗ trợ máy chủ vật lý khác hỗ trợ bên trong VPS | Bạn vẫn tự quản lý hệ điều hành khách, ứng dụng và khôi phục |
Chọn tự lắp khi sự linh hoạt về linh kiện hữu ích và có người chẩn đoán được toàn bộ máy. Chọn máy lắp sẵn có hỗ trợ khi quy trình sửa chữa từ một nhà cung cấp đáng với chi phí mua thêm. Với thiết bị tân trang, kiểm tra hỗ trợ firmware, độ hao mòn ổ đĩa, khay và cáp đi kèm, tiếng ồn, mức tiêu thụ điện và bảo hành bằng văn bản trước khi trả tiền.
Khi thuê, lựa chọn VPS hay phần cứng chuyên dụng là quyết định về tài nguyên và khả năng cách ly. Ứng dụng nhỏ có thể phù hợp VPS; yêu cầu liên tục hoặc nhu cầu kiểm soát phần cứng có thể biện minh cho máy chủ chuyên dụng. Nhân vật lý và vCPU của VPS không phải các cam kết năng lực có thể thay thế cho nhau.
Cân nhắc VPS trước khi quyết định tự lắp máy chủ
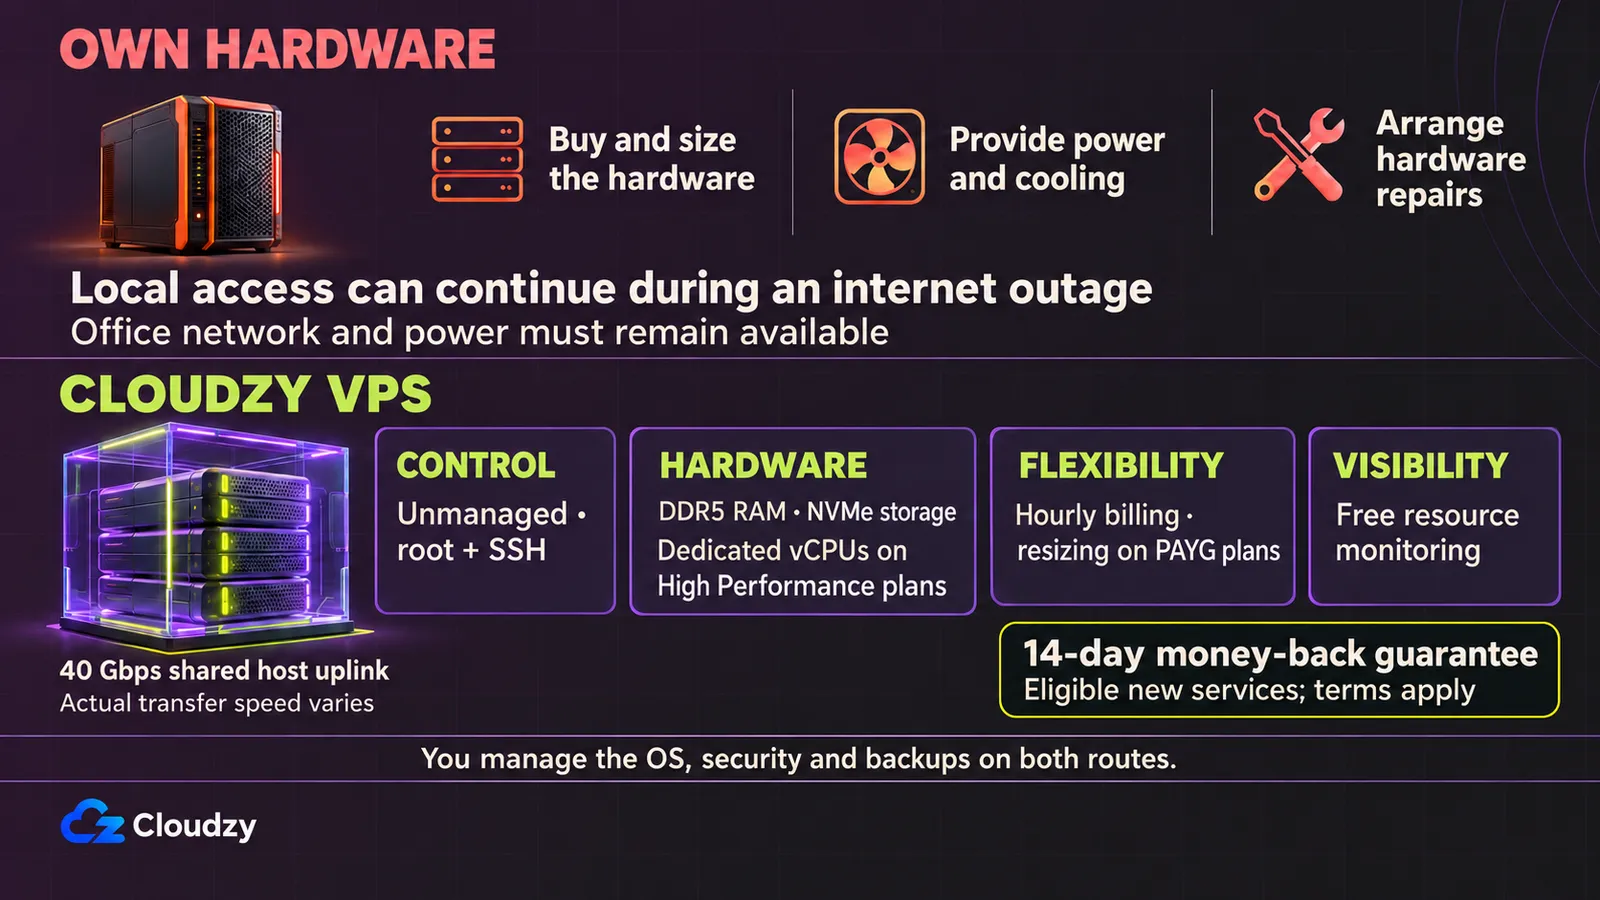
Mua phần cứng là bỏ tiền trước khi biết tải công việc sẽ hoạt động ra sao. Tự lắp còn thêm việc kiểm tra tương thích và lắp ráp. Máy lắp sẵn bỏ bước đó, nhưng vẫn cần không gian, điện, làm mát và kế hoạch khi phần cứng hỏng. Với website, ứng dụng hoặc môi trường thử nghiệm không cần chạy trong văn phòng, thuê giúp bắt đầu sớm hơn và tìm hiểu nhu cầu thực tế.
Các gói Linux VPS của chúng tôi cung cấp RAM DDR5, lưu trữ NVMe nhanh và kết nối qua đường uplink 40 Gbps của máy chủ vật lý. Với tải cần năng lực vCPU dành riêng, các gói High Performance giữ riêng năng lực đó cho máy chủ ảo của bạn. Bạn có thể dùng hạ tầng đủ mạnh mà không mua phần cứng hay lưu trữ dịch vụ công khai qua internet văn phòng.
Bạn cũng giữ quyền kiểm soát phần mềm. VPS của chúng tôi không được quản lý, có quyền root đầy đủ qua SSH. Bạn tự chọn hệ điều hành, cài ứng dụng và cấu hình dịch vụ. Cập nhật, bảo mật và sao lưu vẫn là trách nhiệm của bạn, giúp có kinh nghiệm thực tế với công việc quản trị mà máy chủ riêng sẽ cần.
Tính phí theo giờ cho phép bắt đầu với lượng tài nguyên vừa phải. Trên gói PAYG, bạn có thể đổi kích thước từ bảng điều khiển khi yêu cầu thay đổi, còn giám sát tài nguyên miễn phí giúp theo dõi sử dụng. Cam kết hoàn tiền 14 ngày cho khách mới hai tuần đánh giá dịch vụ và yêu cầu hoàn tiền theo điều khoản nếu không phù hợp.
Thuê cũng không ngăn việc sở hữu sau này. Nếu sau đó xây dựng máy chủ Linux vật lý, bạn có thể cài lại bộ phần mềm, chuyển tệp và bản xuất cơ sở dữ liệu, điều chỉnh cấu hình rồi kiểm thử mọi thứ trước khi chuyển đổi. Kinh nghiệm quản lý VPS giúp ích cho lần chuyển đó.
Điều chỉnh cấu hình theo tải công việc
Tệp văn phòng và tài liệu dùng chung
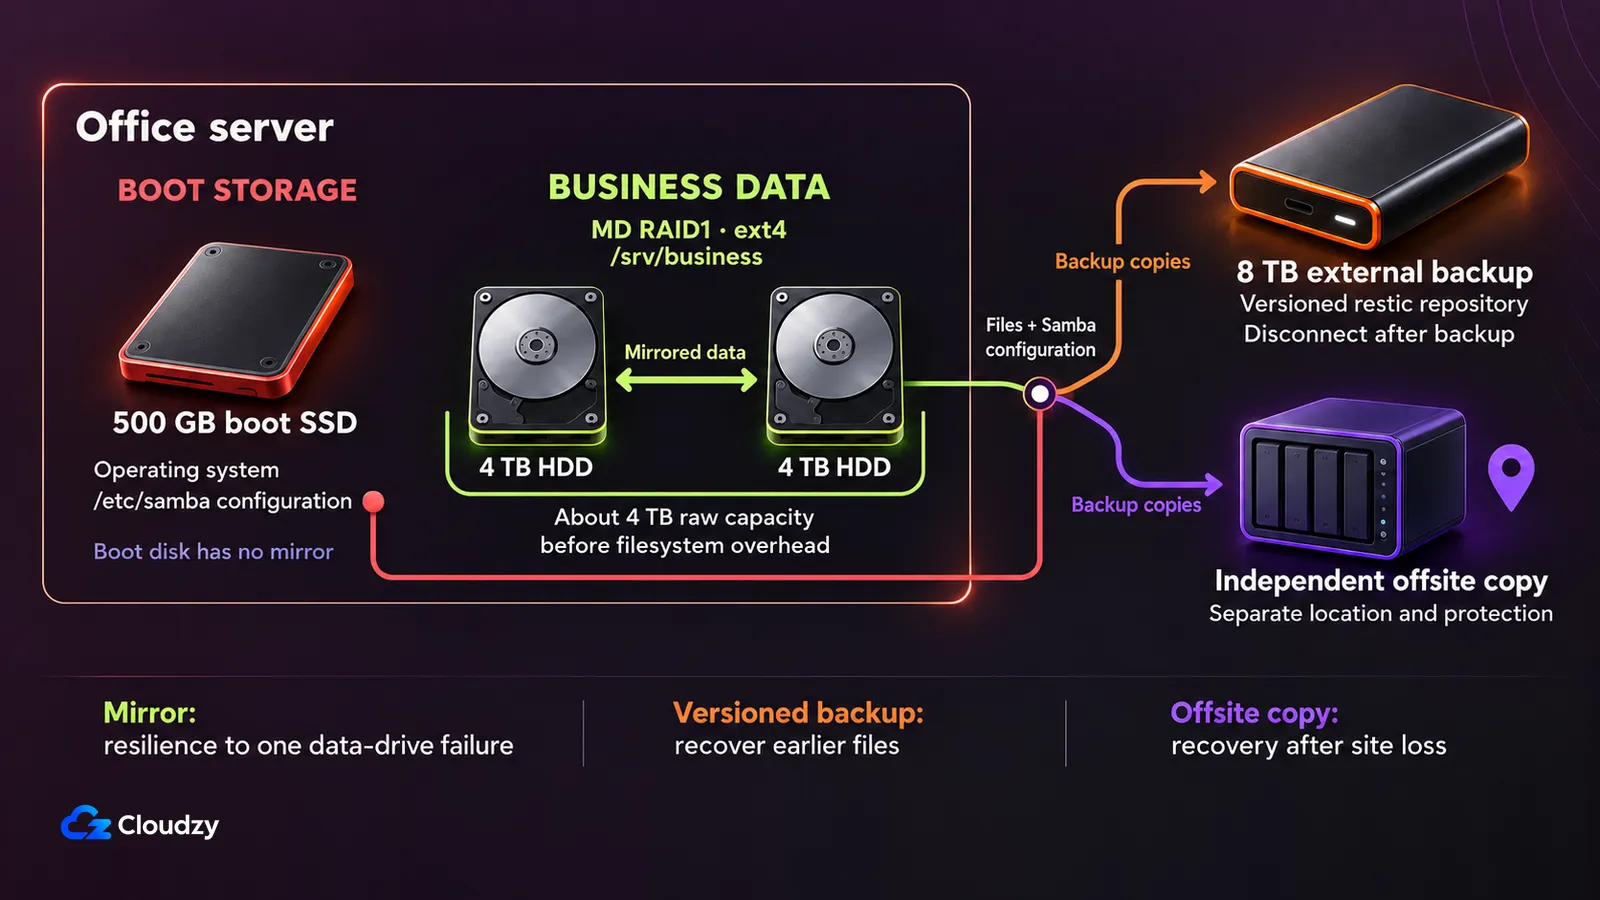
Giả sử có khoảng 2 TB tài liệu thông thường, truy cập nội bộ qua Ethernet có dây. Bắt đầu lập kế hoạch với máy dạng tháp yên tĩnh, CPU hiện đại 4–6 nhân, RAM được hỗ trợ 32 GB, SSD khởi động 500 GB và hai HDD 4 TB làm bản sao gương dữ liệu Linux software RAID1. Bản sao gương cung cấp dung lượng thô gần bằng một ổ 4 TB trước phần chiếm dụng hệ thống tệp và không gian dự trữ. SSD khởi động vẫn là điểm lỗi đơn lẻ.
Dùng gigabit Ethernet trên máy chủ, bộ chuyển mạch và máy khách, cùng UPS tương thích. Chuẩn bị ổ sao lưu tháo rời 8 TB riêng và bản sao ngoài cơ sở được bảo vệ độc lập. Các phiên bản và tăng trưởng tệp có thể vượt dung lượng ổ; đo khối lượng thay đổi và kích thước sao lưu giữ lại. Thiết kế này không cam kết thông lượng chỉnh sửa video.
Ngân sách minh họa 1.200–1.800 USD gồm phần cứng, UPS và thiết bị sao lưu nội bộ. Không gồm thuế, nhân công, giấy phép và phí ngoài cơ sở. Phần cài đặt dưới đây triển khai tình huống tệp văn phòng này.
Website công khai hoặc ứng dụng nhẹ
Giả sử cơ sở dữ liệu nhỏ và bộ sưu tập nội dung đa phương tiện vừa phải, với dữ liệu làm việc ban đầu dưới 20 GB. Đánh giá cấu hình thuê thông thường gồm 2–4 vCPU, RAM 4–8 GB và SSD 80–160 GB, để trống cho hệ điều hành, nhật ký và tăng trưởng. Các phân bổ này cần kiểm thử tải theo ứng dụng; không thể suy ra lượng khách truy cập.
Phương án vật lý có thể dùng CPU hiện đại 4–6 nhân, RAM 16 GB và một SSD 500 GB, còn ít hơn dung lượng trên nhãn sau định dạng và hệ điều hành. Không có dự phòng ổ đĩa. Bao gồm kết nối có dây, UPS và đích sao lưu độc lập trong ngân sách phần cứng giả định 800–1.400 USD, với các khoản loại trừ như trên.
Lưu trữ công khai từ văn phòng cũng cần băng thông tải lên, địa chỉ và điều khoản nhà cung cấp phù hợp. Lập kế hoạch vá lỗi, tính sẵn sàng của điện và hỗ trợ ứng dụng. Đây là quyết định triển khai riêng; thiết lập chia sẻ tệp bên dưới không cài bộ phần mềm web công khai.
Tách dịch vụ nội bộ và môi trường thử nghiệm
Giả sử nhiều dịch vụ cách ly có tổng dữ liệu hoạt động dưới 400 GB. Máy chủ minh họa có CPU hiện đại 8 nhân, RAM tương thích 64 GB và SSD 1 TB làm bản sao gương, với thiết bị khởi động riêng nếu nền tảng yêu cầu. Dung lượng dữ liệu thô khoảng 1 TB trước phần chiếm dụng; mỗi đĩa máy khách dùng chung vùng này.
Phân bổ RAM máy khách 8 + 8 + 16 GB, rồi 8 GB cho máy chủ và lưu trữ: đã cấp 40 GB, còn 24 GB. Cách này theo phép tính máy chủ cộng máy khách trong yêu cầu Proxmox, nhưng không chứng minh hiệu năng CPU hay mật độ máy khách được hỗ trợ. Kiểm tra VT/AMD-V, trình điều khiển và giấy phép máy khách; IOMMU cần thiết khi chuyển tiếp trực tiếp thiết bị. Không đặt ZFS trên RAID phần cứng.
Dùng mạng có dây, UPS và sao lưu máy khách độc lập. Ngân sách giả định 1.800–3.000 USD gồm phần cứng, UPS và thiết bị sao lưu nội bộ, không gồm thuế, giấy phép, nhân công và phí ngoài cơ sở. Ảo hóa máy chủ tách môi trường máy khách; một máy chủ vật lý vẫn là điểm lỗi đơn lẻ.
Chọn linh kiện máy chủ tương thích
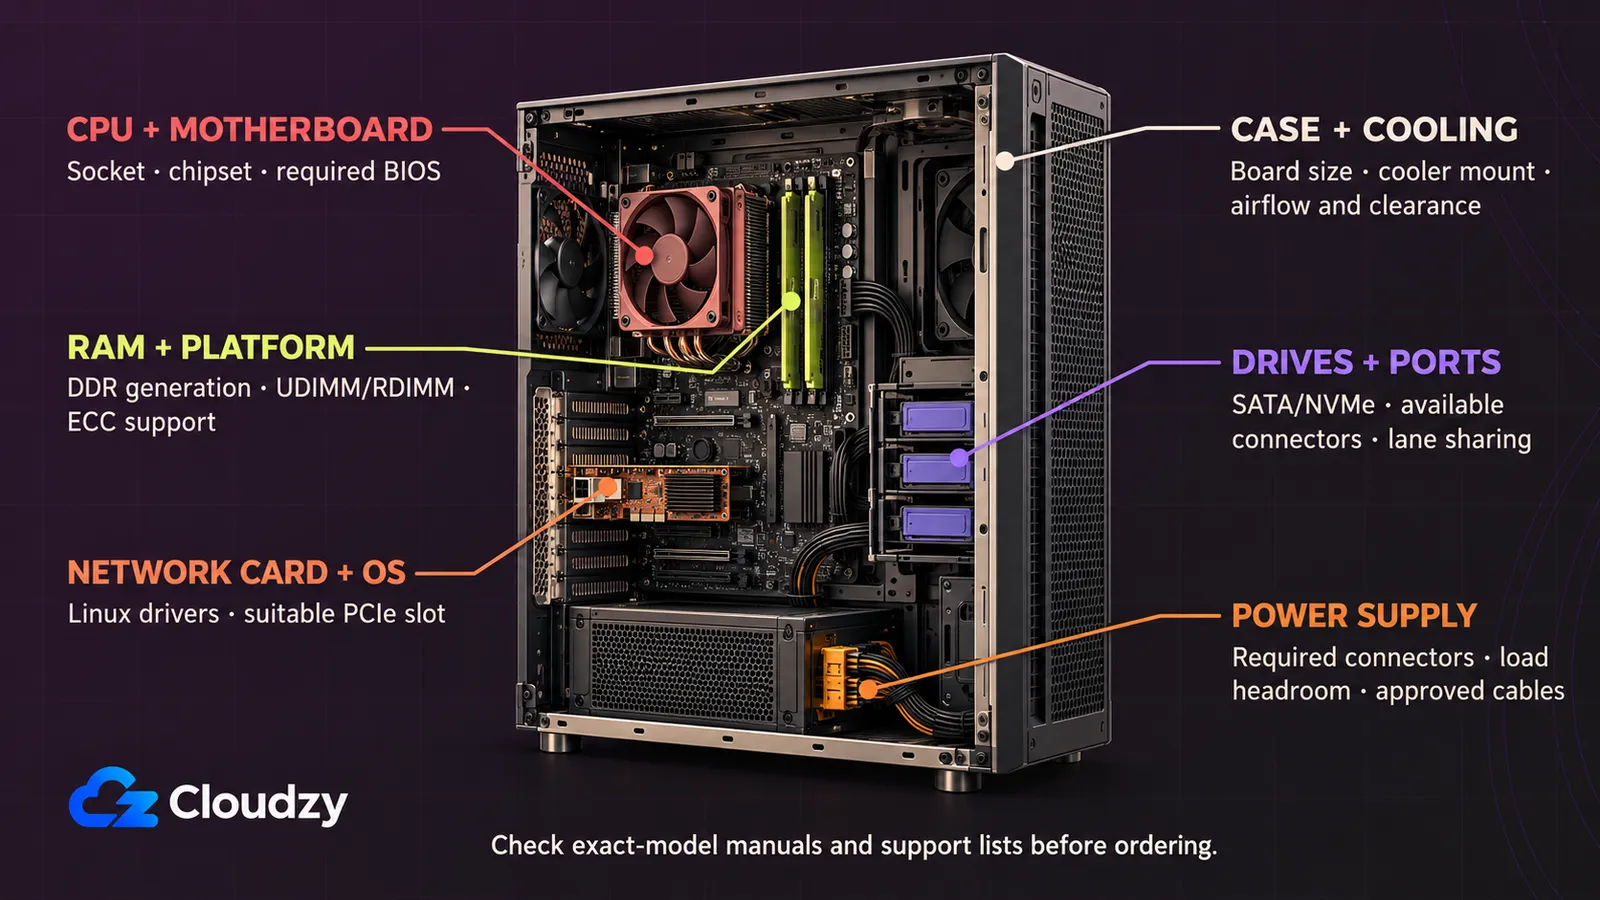
Bộ xử lý có thể vừa socket nhưng bo mạch vẫn cần phiên bản BIOS khác để khởi động. Lập bảng tương thích theo đúng mẫu bo mạch chủ, rồi kiểm tra từng linh kiện kết nối theo hướng dẫn. Các kiểm tra này áp dụng cho cấu hình trên; không cấu hình nào là danh sách mua sắm đã xác minh.
CPU
Chọn năng lực xử lý theo ứng dụng. Tác vụ bị giới hạn bởi một luồng bận được lợi khác với phần mềm phân phối việc qua nhiều nhân. Phục vụ tệp còn phụ thuộc đĩa và mạng, nên CPU đắt tiền có thể không thay đổi nút thắt ban đầu.
Khớp socket và chipset, rồi tìm đúng bộ xử lý trong danh sách CPU hỗ trợ của bo mạch và ghi BIOS cần thiết. Quy trình tương thích CPU và bộ nhớ của ASUS chỉ nơi tìm các danh sách đó. Hỏi người bán BIOS đi kèm có khởi động được CPU đã chọn không. Cũng kiểm tra có cần đồ họa tích hợp hoặc màn hình quản lý bo mạch để cài đặt không.
RAM
Dung lượng phải đủ cho hệ điều hành và các ứng dụng chạy đồng thời, có dư để tăng trưởng. Kiểm tra thế hệ DDR hỗ trợ, dung lượng tối đa, số khe và thứ tự lắp trong hướng dẫn. Mua toàn bộ bộ nhớ ban đầu từ danh sách được bo mạch kiểm định giúp giảm các tổ hợp phải tự xử lý.
UDIMM là bộ nhớ không đệm; RDIMM là bộ nhớ có thanh ghi. Đây là hai loại mô-đun khác nhau, và ECC đơn thuần không xác lập tương thích. FAQ về tương thích bộ nhớ có thanh ghi của Supermicro nêu rõ DIMM có thanh ghi không được hỗ trợ trên dòng X11SCA được trích dẫn. Nếu cần ECC, xác nhận CPU, bo mạch và mô-đun đều hỗ trợ. Giữ phương án mở rộng không đòi bỏ toàn bộ mô-đun đã lắp.
Lưu trữ
Tách thiết bị hệ điều hành khỏi dữ liệu kinh doanh nếu giúp sửa chữa và khôi phục rõ ràng hơn. SSD phù hợp tải nhạy với phản hồi lưu trữ; HDD cung cấp chỗ cho tài liệu thông thường. Với cả hai, kiểm tra tải dự kiến, bảo hành, thông tin độ bền và khả năng mua thay trước khi chọn chỉ theo dung lượng.
RAID1 lưu dữ liệu gương trên hai ổ. Nó chịu được một ổ thành viên hỏng, nhưng xóa nhầm, ransomware và mất cơ sở vẫn cần sao lưu độc lập. Xác nhận dung lượng sau định dạng và để dư cho tăng trưởng. Khớp giao tiếp SATA hoặc NVMe, kích thước ổ, khay và cáp. Kiểm tra dùng khe M.2 có vô hiệu hóa cổng SATA cần cho đĩa dữ liệu không.
Bo mạch chủ
Sau khi ghi tương thích CPU/BIOS và danh sách nhà cung cấp bộ nhớ được kiểm định (QVL), kiểm tra Linux hỗ trợ mạng tích hợp và bộ điều khiển lưu trữ, nhất là trên nền tảng mới.
Đếm cổng SATA, socket M.2, khe PCIe và đầu cắm quạt sẽ dùng. Đọc bảng chia sẻ làn: SSD hay card mở rộng đã lắp có thể giảm kết nối khe khác. Khớp chuẩn kích thước và lỗ bắt vít bo mạch với vỏ. Quản lý từ xa hữu ích khi không có màn hình gần máy, nhưng cũng cần truy cập được bảo vệ riêng và bảo trì firmware.
Giao tiếp mạng
Card mạng nhanh hơn không làm bộ chuyển mạch, kết nối máy khách hoặc hệ thống lưu trữ chậm hơn trở nên nhanh. Kiểm tra toàn bộ đường truyền trước khi trả tiền nâng cấp. Dùng kết nối gigabit trong tình huống tệp văn phòng làm lựa chọn lập kế hoạch, rồi thử sao chép đồng thời bằng tệp đại diện.
Xác nhận giao tiếp có trình điều khiển cho bản Linux đã chọn. Card bổ sung cần khe PCIe phù hợp, khoảng trống và kết nối được hỗ trợ. Đưa cổng bộ chuyển mạch và cáp vào kiểm tra mua sắm; chúng cùng NIC máy chủ quyết định thông lượng.
Bộ nguồn
Chọn PSU vừa vỏ và cấp điện cho bo mạch, CPU, ổ đĩa qua các đầu nối cần thiết. Tính cả nhu cầu lúc khởi động và mở rộng dự kiến trong ước lượng tải. Để biên dự phòng theo hướng dẫn nhà sản xuất linh kiện; con số watt lớn không đủ nói lên độ phù hợp.
Kiểm tra nguồn chính và nguồn CPU của bo mạch, giắc nguồn ổ và độ dài cáp. Với PSU mô-đun, chỉ dùng cáp đi kèm hoặc được phê duyệt rõ cho đúng mẫu đó. Kiểm tra nguồn thay thế nếu vỏ dùng bộ nguồn độc quyền.
Làm mát
Khớp tản nhiệt CPU với socket, giới hạn điện bộ xử lý và khoảng trống vỏ. Mô-đun bộ nhớ cao cũng có thể vướng tản nhiệt. Xác nhận có bộ gá, rồi theo hướng dẫn về vật liệu dẫn nhiệt và thứ tự siết.
Bố trí đường khí thông qua khu ổ đĩa và vỏ. Thêm quạt không sửa được luồng khí bị chặn hoặc tủ giữ khí nóng. Kiểm tra định mức đầu cắm quạt và thiết lập điều khiển trong hướng dẫn. Sau lắp ráp, kiểm tra nhiệt khi làm việc đại diện và điều chỉnh làm mát trước khi vận hành.
Vỏ máy
Máy dạng tháp yên tĩnh dễ đặt trong văn phòng hơn thiết bị dành cho phòng máy riêng. Kiểm tra kích thước bo mạch, chiều cao tản nhiệt, khay ổ và chiều dài card mở rộng. Tính khay cho thiết bị khởi động, đĩa dữ liệu ban đầu và kế hoạch thay thế hoặc mở rộng thực tế.
Kiểm tra có kèm khay ổ, vít và cáp không. Để chỗ thay đĩa mà không tháo rời cả máy. Giữ vỏ dễ tiếp cận để vệ sinh và bảo dưỡng, không che lỗ thông khí, tránh va đập hoặc tuột cáp ngoài ý muốn.
UPS
UPS cho máy chủ thời gian tắt đúng cách khi mất điện. Chọn theo tải dự kiến, thông tin thời gian chạy của nhà sản xuất và giao tiếp tắt máy tương thích Linux. Định mức watt và thời gian pin trả lời hai câu hỏi khác nhau.
Bao gồm bộ chuyển mạch nếu phải duy trì kết nối nội bộ khi mất điện. Lập kế hoạch thay pin và thử tắt đúng cách theo quy trình nhà sản xuất. Đừng giả định UPS giúp văn phòng hoạt động qua mất điện dài. Các tải này không cần GPU trừ khi ứng dụng cụ thể yêu cầu.
Trước khi đặt hàng, ghi bằng chứng cạnh linh kiện dự kiến:
| Kiểm tra | Ghi trước khi mua |
|---|---|
| CPU và RAM | Mục hỗ trợ, yêu cầu BIOS, loại mô-đun và thứ tự khe |
| Lưu trữ và mở rộng | Cổng và khay có sẵn, giới hạn chia sẻ làn |
| Độ vừa cơ khí | Lỗ bo mạch, chiều cao tản nhiệt và khoảng trống card |
| Nguồn và khôi phục | Đầu nối đúng, hỗ trợ tắt từ UPS và đích sao lưu |
Lắp và kiểm tra phần cứng
Chân đỡ đặt sai có thể chạm mặt sau bo mạch và gây hỏng. Làm theo hướng dẫn đúng mẫu khi đã ngắt điện; trình tự dưới đây là thứ tự lắp chung, không thay thế sơ đồ của nhà sản xuất.
- Kiểm kê linh kiện và dụng cụ. Xác nhận đã kiểm tra CPU hỗ trợ và BIOS trước khi mở socket. Giữ bao bì và số sê-ri để yêu cầu bảo hành.
- Chuẩn bị vỏ. Chỉ lắp chân đỡ trùng lỗ bo mạch, bỏ chân thừa. Hướng dẫn lắp bo mạch chủ của ASUS cho thấy vì sao chân đỡ thừa không an toàn. Lắp tấm chắn I/O riêng nếu bo mạch cần.
- Lắp CPU theo dấu căn chỉnh, không dùng lực ép. Theo quy trình chốt socket. Hướng dẫn lắp CPU của nhà sản xuất yêu cầu rút dây nguồn hệ thống trước. Gắn tản nhiệt bằng vật liệu và phương pháp quy định; nối quạt CPU.
- Lắp RAM vào khe ban đầu theo hướng dẫn đến khi cơ chế giữ khớp đúng. Gắn thiết bị M.2 trước khi khó tiếp cận.
- Cố định bo mạch và PSU. Gắn ổ khởi động và dữ liệu rồi nối cáp dữ liệu, nguồn. Lắp card mạng cần thiết.
- Nối nguồn bo mạch/CPU, quạt vỏ và dây mặt trước theo hướng dẫn. Đi dây tránh quạt. Kiểm tra vít lỏng, cáp chưa cố định và đầu nối chưa cắm hết trước khi cấp điện.
Lần khởi động đầu, để kiểm tra tự động khi bật nguồn (POST) hoàn tất. Vào UEFI kiểm tra CPU nhận được, tổng bộ nhớ, từng ổ, quạt và nhiệt độ. Xử lý thiếu linh kiện hoặc nhiệt bất thường trước khi cài phần mềm. Nếu cần cập nhật firmware, theo đúng quy trình nhà sản xuất bo mạch với nguồn điện ổn định.
Chạy chẩn đoán phần cứng nhà cung cấp có sẵn và kiểm tra bộ nhớ phù hợp nền tảng. Sau cài đặt, sao chép bộ tài liệu đại diện và thử công việc đồng thời bình thường. Ghi lỗi, nhiệt độ và thời gian hoàn thành làm bằng chứng nghiệm thu riêng. Benchmark máy trống không xác định được quy trình văn phòng sẽ hoạt động hay không.
Cài Ubuntu và đưa chia sẻ tệp vào sử dụng
Cấu hình tệp văn phòng sẽ cung cấp một chia sẻ có xác thực tên business trên LAN. Dùng Ubuntu Server 24.04 LTS amd64 trên phần cứng hỗ trợ; ghi chú phát hành mô tả bảo trì đến tháng 5 năm 2029. Giữ bảng điều khiển tại chỗ sẵn sàng khi thay đổi mạng.
Cài hệ điều hành và gắn lưu trữ dữ liệu
Tải ảnh cài máy chủ 24.04 hiện tại từ Ubuntu và làm theo quy trình xác minh ảnh có chữ ký của Canonical trước khi tạo USB. Nó kiểm tra chữ ký checksum lẫn checksum ảnh; tránh sao chép mã băm từ bản tải không liên quan.
Giữ ổ sao lưu độc lập ngắt kết nối. Khởi động trình cài đặt và nhận diện đĩa trong bằng mẫu, sê-ri và dung lượng. Trong lưu trữ tùy chỉnh, đặt phân vùng khởi động EFI và hệ thống tệp gốc OS trên SSD khởi động. Dùng hai HDD dữ liệu trống tạo software MD RAID1, định dạng ext4 và gắn tại /srv/business. Hướng dẫn cấu hình lưu trữ của Canonical bao gồm tạo và gắn thiết bị MD.
Xem bố cục cuối trước khi xác nhận xóa. SSD khởi động phải chứa OS; thiết bị dữ liệu gương chứa /srv/business; không được có ổ sao lưu nào xuất hiện. Tạo quản trị viên cá nhân khi cài. Sau khởi động lại, kiểm tra bố cục:
lsblk -o NAME,SIZE,MODEL,SERIAL,FSTYPE,MOUNTPOINTS
findmnt --mountpoint /srv/business
cat /proc/mdstat
Xác nhận /srv/business là hệ thống tệp ext4 được gắn trên thiết bị MD dự định và cả hai thành viên gương đều có mặt, khỏe mạnh. Chờ đồng bộ đầu hoàn tất trước nghiệm thu. Dừng nếu chưa gắn: tạo thư mục tại đó sẽ đưa tệp kinh doanh lên hệ thống tệp khởi động.
Hạn chế quản trị và truy cập mạng
Giữ trước địa chỉ máy chủ trong DHCP của router. Ví dụ dùng máy chủ 192.168.10.10, mạng con văn phòng 192.168.10.0/24 và máy khách quản trị 192.168.10.20. Thay bằng giá trị của bạn. Kiểm tra LAN router và địa chỉ/mặt nạ máy khách; /24 mô tả dải ví dụ này, không phải mọi mạng văn phòng. Truy cập tệp nội bộ không cần IP công khai hay DNS mua ngoài.
Áp dụng cập nhật và cài gói:
sudo apt update
sudo apt upgrade
sudo apt install samba smbclient restic ufw
Nếu cần quản trị từ xa, cài openssh-server, cấu hình khóa SSH cho quản trị viên và xác minh trong phiên thứ hai. Giữ lần đăng nhập đầu mở. Hướng dẫn OpenSSH của Canonical có thiết lập khóa và kiểm tra cấu hình. Chạy sudo sshd -t sau mỗi sửa đổi SSH, giữ đăng nhập mật khẩu đến khi đăng nhập bằng khóa thay thế thành công.
Với cách dùng SSH đó, thay địa chỉ và cổng SSH thực trong quy tắc cho phép đầu trước khi bật UFW. Nếu chỉ quản trị tại bảng điều khiển, bỏ quy tắc ấy. Hướng dẫn tường lửa của Canonical mô tả truy cập giới hạn theo nguồn:
sudo ufw default deny incoming
sudo ufw default allow outgoing
sudo ufw allow proto tcp from 192.168.10.20 to any port 22
sudo ufw allow proto tcp from 192.168.10.0/24 to any port 445
sudo ufw enable
sudo ufw status verbose
Kiểm tra lại kết nối quản trị. Cổng 445 phục vụ truy cập tệp SMB này; không chuyển tiếp qua router internet. Để Wi-Fi khách trên mạng tách biệt không tới được dịch vụ văn phòng. Quy tắc cho phép mạng con không phân biệt được nhân viên đáng tin với khách trên cùng mạng con.
Tạo chia sẻ tệp có xác thực
Cấp mỗi nhân viên danh tính Linux và thông tin xác thực Samba riêng. Hướng dẫn kiểm soát truy cập Samba của Ubuntu yêu cầu có tài khoản Linux trước khi đăng ký. Với tài khoản nhân viên mới chỉ dùng tệp tên alex, chạy:
sudo addgroup officefiles
sudo adduser --disabled-password --shell /usr/sbin/nologin alex
sudo adduser alex officefiles
sudo smbpasswd -a alex
sudo mkdir -p /srv/business/team
sudo chown root:officefiles /srv/business/team
sudo chmod 2770 /srv/business/team
sudo cp -a /etc/samba/smb.conf /etc/samba/smb.conf.before-business
sudoedit /etc/samba/smb.conf
Nhập mật khẩu Samba của Alex khi được hỏi. Mật khẩu Linux bị vô hiệu và shell nologin tách tài khoản này khỏi đăng nhập quản trị; đừng thêm vào sudo. Lặp lại tạo tài khoản, thêm nhóm và đăng ký Samba cho từng nhân viên, chỉ tạo officefiles một lần.
Chế độ 2770 cho chủ sở hữu và nhóm truy cập, từ chối người khác, và đặt bit setgid để mục mới kế thừa nhóm thư mục. Quy tắc Samba và quyền hệ thống tệp Linux đều phải cho phép thao tác. Giữ cấu hình toàn cục và thêm một chia sẻ này:
[business]

    path = /srv/business/team

    browseable = yes

    guest ok = no

    read only = no

    valid users = @officefiles

    force group = officefiles

    create mask = 0660

    force create mode = 0660

    directory mask = 2770

    force directory mode = 2770
Mục @officefiles giới hạn thành viên nhóm; force group giữ thao tác chia sẻ trong nhóm đó. Các mặt nạ giới hạn quyền tệp và thư mục mới, theo tài liệu tham chiếu cấu hình Samba của Ubuntu. Kiểm tra và khởi động dịch vụ:
sudo testparm -s
sudo systemctl restart smbd
sudo systemctl status smbd --no-pager
Giải quyết lỗi cấu hình trước khi khởi động lại. Kiểm tra cú pháp xác nhận Samba tải được cấu hình; kiểm thử máy khách tiếp theo xác nhận dịch vụ dùng được.
Xác minh từ máy khách
Trên máy Windows thứ hai thuộc LAN được phép, mở \\192.168.10.10\business trong File Explorer. Xác thực bằng alex và mật khẩu Samba. Tạo acceptance.txt, viết câu ngắn, đóng rồi mở lại. Đăng ký nhân viên khác và xác nhận thông tin của họ sửa được tệp thử của nhóm.
Từ máy Linux có cài smbclient, có thể kết nối bằng:
smbclient //192.168.10.10/business -U alex
Nhập mật khẩu khi được nhắc. Thử bằng thông tin sai và khách chưa xác thực; cả hai không được đọc hay tạo tệp. Trên Windows, ngắt kết nối chia sẻ hiện tại và xóa thông tin lưu đệm trước khi thử danh tính bị từ chối, nếu không có thể vẫn dùng phiên thành công.
Nếu kết nối hết thời gian, xác nhận địa chỉ máy chủ và đường LAN, kiểm tra quy tắc nguồn/cổng UFW và trạng thái smbd. Nếu xác thực hoặc ghi thất bại, kiểm tra đăng ký Samba, id alex và ls -ld /srv/business/team. Xác nhận thành viên nhóm và chủ thư mục. Giữ truy cập khách tắt, không cấp quyền ghi cho mọi người như cách khắc phục nhanh.
Lập ngân sách sở hữu và thuê
Giả sử sở hữu bắt đầu bằng máy chủ 1.500 USD, UPS 200 USD và thiết bị sao lưu nội bộ 300 USD. Đây là đầu vào mô hình riêng, không phải phân tích ngân sách ví dụ trước. Mô hình hóa công suất trung bình tại ổ cắm 100 W và giá điện 0,15 USD/kWh:
100 / 1000 × 24 × 365 × 3 × 0.15 = $394.20
Công suất và giá đều không phải số đo. Tính cho cả hai cách tự quản lý 2 giờ quản trị mỗi tháng với 25 USD/giờ, và 10 USD/tháng cho sao lưu ngoài cơ sở độc lập:
| Chi phí giả định 36 tháng | Sở hữu | Thuê |
|---|---|---|
| Phần cứng, UPS và thiết bị sao lưu nội bộ | $2,000.00 | Giả định phần cứng và cơ sở của nhà cung cấp |
| Phí thuê | – | $1,080.00 |
| Điện máy chủ tại chỗ | $394.20 | Đã gồm trong phí thuê giả định |
| Sao lưu ngoài cơ sở độc lập | $360.00 | $360.00 |
| Tổng phụ tiền mặt | $2,754.20 | $1,440.00 |
| Chi phí quản trị được tính | $1,800.00 | $1,800.00 |
| Tổng gồm nhân công được tính | $4,554.20 | $3,240.00 |
Bên thuê không mô hình hóa thiết bị sao lưu nội bộ riêng; sao lưu ngoài cơ sở độc lập có dòng riêng ở cả hai phương án.
Sao lưu, khôi phục và bàn giao dịch vụ
Khôi phục acceptance.txt và cấu hình Samba trước khi dùng tệp kinh doanh. Dùng đĩa ngoài gắn riêng có sẵn hệ thống tệp và đủ chỗ trống, rồi giữ bản thứ hai ngoài cơ sở được bảo vệ độc lập. Các lệnh dưới không chuẩn bị hay xóa đĩa.
Gắn đĩa sao lưu tại /media/business-backup. Kiểm tra findmnt và lsblk để xác nhận đúng thiết bị ngoài, không phải thư mục trên lưu trữ nội bộ máy chủ. Mở shell đặc quyền để restic đọc được chia sẻ và cấu hình:
sudo -i
findmnt --mountpoint /media/business-backup
lsblk -o NAME,SIZE,MODEL,SERIAL,FSTYPE,MOUNTPOINTS
Sau khi xác nhận thiết bị, khởi tạo và sao lưu. Chuỗi && dừng khi một bước thất bại, kể cả thiếu điểm gắn:
findmnt --mountpoint /media/business-backup &&
restic -r /media/business-backup/restic init &&
restic -r /media/business-backup/restic backup /srv/business /etc/samba &&
restic -r /media/business-backup/restic snapshots &&
restic -r /media/business-backup/restic check
Chỉ khởi tạo kho mới một lần. Restic yêu cầu mật khẩu kho; giữ riêng trong nơi lưu thông tin xác thực doanh nghiệp. Quy trình bắt đầu nhanh của Restic mô tả các thao tác này. Nếu kiểm tra gắn thất bại, dừng thay vì để tạo kho trên đĩa máy chủ.
Giữ nguyên tài liệu thử trong diễn tập. Trong cùng shell root, chỉ khôi phục tệp đó và cấu hình Samba vào thư mục /srv/restore-check mới, trống. Đảm bảo đủ chỗ cho các mục đã chọn:
mkdir /srv/restore-check &&
restic -r /media/business-backup/restic restore latest --target /srv/restore-check --include /srv/business/team/acceptance.txt --include /etc/samba &&
cmp /srv/business/team/acceptance.txt /srv/restore-check/srv/business/team/acceptance.txt &&
cat /srv/restore-check/srv/business/team/acceptance.txt &&
testparm -s /srv/restore-check/etc/samba/smb.conf

exit
Hướng dẫn khôi phục của Restic mô tả đường dẫn đích và ghi đè. cmp phải không báo khác biệt, văn bản khôi phục phải đọc được và testparm phải chấp nhận cấu hình khôi phục. Đây là kiểm tra khôi phục tệp và cấu hình, không phải toàn bộ khôi phục thảm họa.
Đặt lịch sao lưu mỗi đêm sau khi đóng tệp, giữ bảy ảnh chụp hằng ngày và bốn hằng tuần, kiểm tra kho hằng tuần và diễn tập khôi phục hằng tháng. Sao lưu đêm có thể mất khoảng một ngày thay đổi; đo thời gian phục hồi khi diễn tập. Quy trình lưu giữ của Restic hỗ trợ xem trước xóa bằng forget --keep-daily 7 --keep-weekly 4 --dry-run. Forget xóa tham chiếu ảnh chụp; prune xóa dữ liệu sao lưu lưu trữ không cần thiết. Kiểm tra chạy thử trước khi áp dụng bất kỳ bước xóa nào. Ảnh chụp giữ lại không chứng minh tác vụ bị bỏ lỡ đã chạy.
Với tự động hóa, bảo vệ thông tin trong tệp mật khẩu chỉ root đọc được hoặc kho thông tin xác thực, xác minh gắn đĩa trong tác vụ và báo người phụ trách khi lỗi. Luân phiên đĩa cần nối đúng đĩa trước tác vụ, ngắt sau đó và duy trì bản ngoài cơ sở độc lập.
Ghi ID tài khoản/nhóm và quy trình đăng ký nhân viên. Máy thay thế cần tạo lại danh tính Linux/Samba, giữ hoặc sửa chủ sở hữu, khôi phục tệp/cấu hình và thử lại máy khách. Chỉ sao lưu /etc/samba không phục hồi trạng thái thông tin xác thực riêng của Samba.
Bàn giao người phụ trách và người thay, khoảng thời gian cập nhật/khởi động lại, quy trình tắt bằng UPS, cùng kiểm tra chỗ trống, tình trạng gương, nhật ký dịch vụ và kết quả sao lưu. Ghi việc khôi phục tệp thành công và thời gian thực hiện vào hồ sơ bàn giao trước khi nghiệm thu dịch vụ.
Thảo luận
Bình luận
Đăng nhập để tham gia thảo luận.