
Một VPS mới là cùng một chiếc hộp rỗng, dù được mua để lưu trữ trang web hay để chạy bot giao dịch. Cùng một điểm xuất phát sạch sẽ, cùng một ổ đĩa gần như trống, hầu như chẳng có gì ngoài hệ điều hành. Những gì được cài lên đó bắt đầu khác nhau ngay từ lần cài đặt đầu tiên và cứ thế khác mãi: một stack web và một stack giao dịch gần như không dùng chung phần mềm nào, và một trong hai thậm chí không chạy cùng hệ điều hành.
Vì vậy không có một danh sách phần mềm VPS thiết yếu duy nhất. Có một lớp nền ngắn gọn mà mọi máy chủ đều cần, bất kể được mua để làm gì, và sau đó mục đích sử dụng quyết định tất cả. Hai quyết định đưa ra trước quyết định này cũng làm thay đổi hình dạng của lớp nền đó. Shared hosting hay VPS quyết định bạn có quyền root hay không. Có quản lý hay không quản lý quyết định bạn tự chịu trách nhiệm bao nhiêu trong năm mục dưới đây.
Tóm tắt nhanh
- Không có câu trả lời chung cho mọi trường hợp. Ngoài một lớp nền ngắn gọn, mục đích sử dụng sẽ chọn chương trình, và đôi khi cả hệ điều hành.
- Mọi VPS trước hết đều cần cùng năm hạng mục: quyền truy cập quản trị an toàn, một tường lửa thực sự được bật, một chính sách cập nhật, các bản sao lưu mà bạn đã khôi phục ít nhất một lần, và thứ gì đó cho bạn biết máy vẫn còn sống. Trên Linux, truy cập quản trị an toàn thường là SSH dùng khóa; trên Windows, đó là bảo mật RDP hoặc một đường quản trị khác.
- Ba thứ mà một VPS Linux 1 hoặc 2 GB không nên cài mặc định: một bảng điều khiển, một trình quét virus, và bộ lọc thư rác và virus đi kèm trong một stack email. Mức bộ nhớ yêu cầu được ghi trong tài liệu của chúng có thể chiếm phần lớn hoặc toàn bộ một máy nhỏ trước khi khối lượng công việc thực sự của bạn bắt đầu.
- Tiếp theo là mười mục đích sử dụng VPS, mỗi mục kèm các chương trình làm công việc chính và một ràng buộc duy nhất quyết định nó có vừa với máy bạn đã mua hay không.
- Mỗi phần ở đây là tấm bản đồ. Các hướng dẫn được liên kết mang lại chiều sâu.
Những gì mọi VPS đều cần, dù bạn mua nó để làm gì
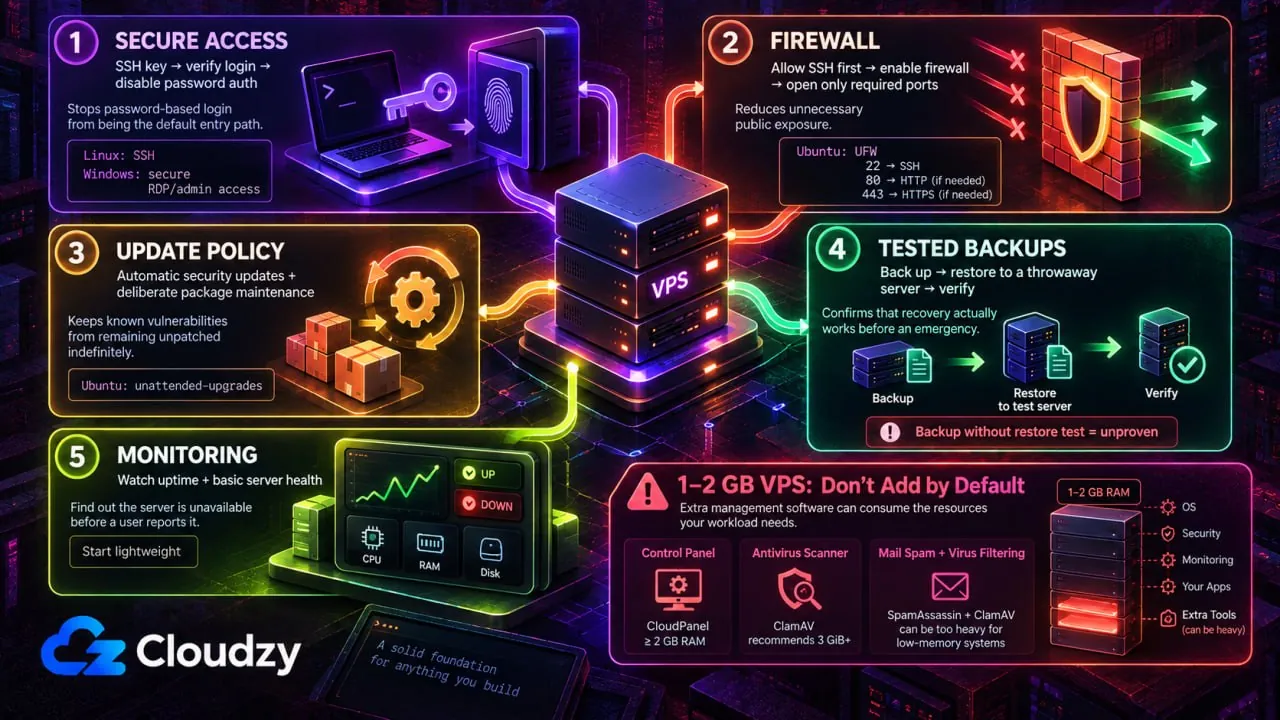
Thứ đầu tiên cần cài trên một VPS mới chẳng liên quan gì đến lý do nó được mua. Năm mục đi trước, vẫn là năm mục đó, dù cuối cùng máy chạy một cửa hàng trực tuyến hay một máy chủ game.
Trên Linux, hãy bắt đầu với SSH dùng khóa. Tạo một cặp khóa, đặt khóa công khai lên máy chủ, xác nhận trong phiên thứ hai rằng đăng nhập bằng khóa hoạt động, rồi tắt xác thực bằng mật khẩu, vì một cổng xác thực bằng mật khẩu trên IP công khai sẽ hút các lần thử đăng nhập như nam châm.
Sau đó là tường lửa, và hãy kiểm tra rằng nó đang chạy thay vì mặc định là vậy. Ubuntu đi kèm UFW làm công cụ tường lửa mặc định, và tài liệu cộng đồng Ubuntu cho biết UFW bị tắt theo mặc định. Được cài sẵn không có nghĩa là đã bật. Nếu bạn đang kết nối qua SSH, hãy cho phép cổng SSH thực tế của bạn trước, sau đó bật UFW và chỉ mở những cổng bổ sung mà khối lượng công việc cần. Với thiết lập mặc định, quy tắc đầu tiên đó là sudo ufw allow 22.
Nếu tường lửa ứng dụng web cũng có mặt trong bức tranh, hãy bắt đầu từ các nhóm. Các lựa chọn tường lửa miễn phí cho VPS Linux chia thành bốn nhóm dễ nhầm lẫn.
Chính sách cập nhật đứng thứ ba, và thiết lập mặc định tùy thuộc vào bản phân phối. Hướng dẫn cập nhật tự động của Ubuntu Server cho biết gói này được cài theo mặc định và tự động áp dụng các bản cập nhật bảo mật. Gói đó là unattended-upgrades.
Debian không đưa ra lời hứa như vậy. Wiki của Debian cảnh báo rằng một hệ thống “có thể hoàn toàn chưa cài gói này, hoặc đã cài nhưng tắt nó đi hoàn toàn.” Để kiểm tra gói có được bật hay không và cấu hình nó, hãy chạy sudo dpkg-reconfigure unattended-upgrades.
Sao lưu đứng thứ tư, và quy tắc là một lần khôi phục. Một bản sao lưu chưa ai từng khôi phục chỉ là một giả thuyết. Hãy khôi phục một bản vào máy chủ dùng một lần, xem nó khởi động, và lúc đó nó mới là bản sao lưu.
Thứ năm là một đường giám sát, thứ gì đó báo cho bạn biết máy chủ sập trước khi người dùng báo. Một công cụ kiểm tra uptime gọn nhẹ là đủ. Không có công thức đáng tin cậy nào quy đổi số lượng monitor thành bộ nhớ, vì vậy hãy bắt đầu với 1 vCPU và 1 GB rồi theo dõi.
Ngoài năm mục đó, hardening là một dự án riêng, không phải một bước. Hai hướng dẫn đã đề cập đến nó:
Giờ đến nửa khó hơn: những gì không nên cài mặc định trên VPS Linux 1 hoặc 2 GB. CloudPanel yêu cầu ít nhất 2 GB RAM trước khi các trang web của bạn dùng bất cứ thứ gì. Tài liệu của chính ClamAV khuyến nghị 3 GiB trở lên. Và hướng dẫn cho hệ thống ít bộ nhớ của Virtualmin khuyến nghị tắt hoàn toàn SpamAssassin và ClamAV khi bộ nhớ eo hẹp.
Đó là yêu cầu và khuyến nghị của nhà cung cấp, không phải sở thích. Chúng khiến cả ba trở thành lựa chọn mặc định tồi trên một máy nhỏ, trừ khi phần mềm đó là một phần của khối lượng công việc mà bạn thực sự mua VPS để chạy.
Mỗi mục đích sử dụng chạy những gì
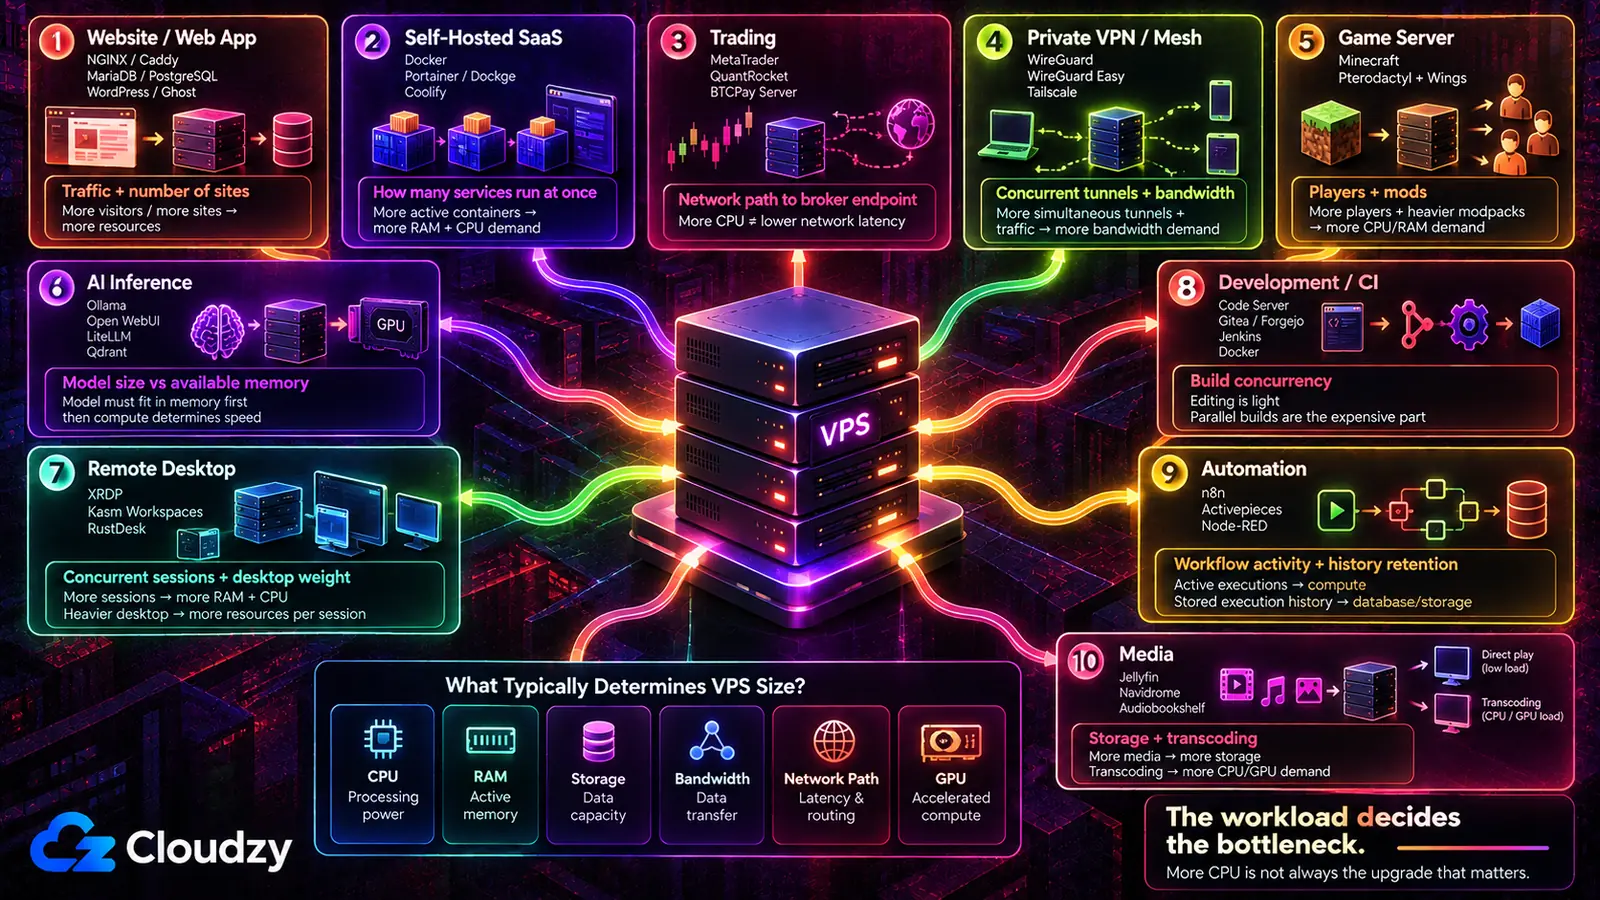
Điều thay đổi giữa mười tình huống này không hẳn là kích thước máy, mà là hai hoặc ba chương trình nào phải có trước khi bất cứ thứ gì khác có ý nghĩa, và ràng buộc nào thường quyết định máy đó cần lớn đến đâu.
| Mục đích sử dụng | Các chương trình làm công việc chính | Điều quyết định cấu hình của bạn |
|---|---|---|
| Trang web hoặc ứng dụng web | NGINX hoặc Caddy, MariaDB hoặc PostgreSQL, WordPress hoặc Ghost | Lưu lượng truy cập, và số trang web dùng chung máy chủ |
| Tự host SaaS thay thế | Docker, Portainer hoặc Dockge, Coolify | Số dịch vụ chạy cùng lúc |
| Giao dịch | MetaTrader 4 hoặc 5, QuantRocket, BTCPay Server | Đường mạng đến endpoint của nhà môi giới |
| VPN riêng hoặc mạng mesh | WireGuard, WireGuard Easy, Tailscale | Số đường hầm đồng thời và băng thông |
| Máy chủ game | Minecraft (Paper, Forge, Quilt), Pterodactyl Panel và Wings | Số người chơi và số mod |
| Mô hình AI và suy luận | Ollama, Open WebUI, LiteLLM, Qdrant | Kích thước mô hình so với bộ nhớ khả dụng |
| Máy tính để bàn từ xa | IceWM over XRDP, Kasm Workspaces, RustDesk | Số phiên đồng thời và độ nặng của môi trường desktop |
| Phát triển và CI | Code Server, Gitea hoặc Forgejo, Jenkins, Docker | Mức song song của các bản build, không phải việc chỉnh sửa |
| Tự động hóa và bot | n8n, Activepieces, Node-RED | Mức hoạt động của workflow và thời gian lưu lịch sử |
| Truyền thông | Jellyfin, Navidrome, Audiobookshelf | Dung lượng lưu trữ, và có chuyển mã hay không |
Cột thứ ba là cột nên đọc hai lần. Thêm CPU là kiểu nâng cấp theo phản xạ, và ở nhiều hàng trong số này đó không phải là ràng buộc quyết định.
Lưu trữ trang web hoặc ứng dụng web
Lựa chọn định hình máy chủ này không phải là web server nào nhanh hơn. Mà là ai quản lý chứng chỉ TLS. Caddy tự cấp và gia hạn chúng mà không cần công cụ bổ sung. NGINX cần một ACME client riêng như Certbot và nhiều cấu hình thủ công hơn, đổi lại nó tốn ít bộ nhớ hơn khi nhàn rỗi. Bài so sánh Caddy và NGINX đặt hai tệp cấu hình cạnh nhau, nếu bạn cần kiểm tra sự đánh đổi đó trước khi chọn một trong hai.
Phần còn lại đi theo ứng dụng, chứ không phải ngược lại. Nhiều ứng dụng động cần cơ sở dữ liệu, và việc chọn MariaDB hay PostgreSQL thường do ứng dụng hỗ trợ gì quyết định chứ không phải sở thích. Redis xứng đáng có chỗ khi ứng dụng thực sự cần bộ nhớ đệm, phiên, hàng đợi hoặc một tính năng khác dựa trên Redis. Và nếu nhiều trang web hoặc dịch vụ sẽ dùng chung máy chủ, một reverse proxy, tức là tiến trình đứng phía trước và chuyển mỗi yêu cầu đến đúng ứng dụng theo tên máy chủ, sẽ chấm dứt việc xoay xở với các cổng trước khi nó bắt đầu. Nginx Proxy Manager đem giao diện đồ họa cho việc đó và chạy thoải mái với 2 GB. Hướng dẫn thiết lập Nginx Proxy Manager trình bày từng bước.
Một lưu ý, và nó hướng hẳn ra khỏi VPS. Nếu công việc chỉ là một trang web nhỏ không có yêu cầu đặc biệt, hosting có quản lý là câu trả lời hợp lý, còn một máy chủ tự quản trị là việc thêm mà không được gì. VPS trở nên đáng giá ngay khi trang web cần thứ mà gói có quản lý sẽ không cài cho bạn.
Thay các công cụ SaaS trả phí bằng công cụ tự lưu trữ
Ở đây Docker là quyết định định ra thứ tự, và nó đến trước bất kỳ ứng dụng nào mà bạn tìm đến. Một runtime container giữ mỗi dịch vụ cùng các phụ thuộc của nó được niêm phong trong hộp riêng, nên phiên bản PHP của Nextcloud và các thư viện machine learning của Immich không bao giờ xung đột với nhau. Portainer hoặc Dockge cho runtime đó một giao diện web và một nơi để xem những gì đang chạy. Coolify đi xa hơn và biến máy chủ thành thứ gần với một nền tảng triển khai, với build qua git push và TLS tự động. Hãy chọn lớp quản lý sau runtime, chứ không phải thay cho nó.
Mẹo hay: Hãy cài Docker từ kho của chính Docker thay vì kho của bản phân phối. Tài liệu cài đặt của Docker gọi gói do bản phân phối cung cấp là không chính thức và hướng dẫn gỡ nó trước khi cài Docker Engine. Gói đó là
docker.io.
Bản thân các ứng dụng là phần dễ, và hóa ra đó chính là vấn đề. Một chủ đề trên r/selfhosted về những dịch vụ tự lưu trữ mà mọi người giữ lại lâu dài cho thấy rõ điều đó. Người mở chủ đề liệt kê một loạt công cụ thay thế đã thiết lập rồi bỏ, và không cái nào thất bại ở bước triển khai. Những lý do được nêu là giao diện chưa được trau chuốt và nỗi sợ mất quyền truy cập. VPS giải quyết trọn vẹn nửa sau, vì nó không phụ thuộc vào điện ở nhà hay đường truyền gia đình có ổn định không. Còn nửa đầu thì nó hoàn toàn không giúp được gì.
Giao dịch: Forex, giao dịch thuật toán và tiền mã hóa
Đây là phần duy nhất mà hệ điều hành có thể thay đổi. MetaTrader 4 và MetaTrader 5 là ứng dụng Windows, nên máy chủ giao dịch vẫn thường là Windows Server truy cập qua RDP. MetaQuotes cũng hỗ trợ chạy MetaTrader trên Linux thông qua Wine, nên Windows là con đường native đơn giản hơn chứ không phải yêu cầu bắt buộc. QuantRocket là đầu nghiên cứu thuật toán và định lượng của cùng danh sách, còn BTCPay Server xử lý thanh toán tiền mã hóa. Cả hai đều là khối lượng công việc Docker trên Linux.
Thông số kỹ thuật ít quan trọng hơn tấm bản đồ. Một trader trên r/VPSforTradings đang lên kế hoạch cho bot MT5 trên năm nhà môi giới đã hỏi VPS nào cho độ trễ thấp nhất đến trung tâm dữ liệu cụ thể của từng nhà môi giới, và đó chính là câu hỏi quyết định. Endpoint của các nhà môi giới lớn tập trung quanh một số ít trung tâm dữ liệu đầu mối, và thứ bạn cần đo là đường mạng giữa VPS của bạn và endpoint của nhà môi giới. Hai máy chủ có bộ xử lý giống hệt nhau trên các mạng khác nhau hoặc ở các thành phố khác nhau có thể hoạt động rất khác nhau cho công việc này.
Điều đó khiến bản nâng cấp hiển nhiên lại là bản nâng cấp sai. Mua thêm nhân không rút ngắn được đường đi. Chọn vị trí VPS forex trước khi chọn gói là nơi quyết định này được đưa ra.

Giữ giao dịch của bạn trực tuyến 24/7 với Forex VPS độ trễ thấp.
Nhận VPS Giao dịchChạy VPN riêng hoặc mạng mesh
Ở đây có hai dạng và chúng không thể thay thế cho nhau. Một máy chủ WireGuard trên VPS cho các thiết bị của bạn một đường mã hóa đến máy chủ đó và đến bất cứ thứ gì bạn định tuyến qua nó. WireGuard Easy gói thiết lập đó trong một giao diện web, nên việc thêm một peer không còn đồng nghĩa với chỉnh sửa tệp cấu hình bằng tay. Một mạng mesh như Tailscale là thứ hoàn toàn khác: các thiết bị cố gắng kết nối trực tiếp với nhau, nhưng lưu lượng có thể đi qua peer relay hoặc DERP relay khi không thể có đường trực tiếp. Lớp điều phối của nó phân phối thông tin mà các thiết bị cần để tìm thấy và kết nối với nhau. OpenVPN AS, Pritunl, ZTNET và WGDashboard lấp đầy khoảng giữa hai thái cực đó.
Một chủ đề trên r/selfhosted về lựa chọn này đã làm lộ ra mối lo thực sự khi phụ thuộc vào Tailscale. Một người trả lời nói rằng họ “chỉ lo Tailscale sẽ xuống cấp khi cố gắng có lãi.” Đó là mối lo về nhà cung cấp, không phải về giá. Tự chạy đường hầm sẽ đưa công ty đó ra khỏi chuỗi.
Nó cũng tăng thêm việc. Một máy chủ điều phối có quản lý thực sự nhẹ hơn khi vận hành, và với một chiếc laptop kết nối tới một máy chủ, dựng mạng mesh riêng là nhiều máy móc hơn mức vấn đề cần. WireGuard thuần là đủ cho trường hợp đó.
Lưu trữ máy chủ game
Game là phần cài dễ, còn bảng điều khiển mới là quyết định. Riêng Minecraft đã có nhiều biến thể máy chủ, và bạn chạy loại nào tùy vào điều bạn muốn: Paper cho hiệu năng trên máy chủ sinh tồn thông thường, Forge hoặc Quilt khi modpack là toàn bộ mục đích. Chạy trực tiếp trên máy chủ vẫn ổn. Chạy dưới Pterodactyl Panel với daemon Wings, hoặc dưới PufferPanel, mang lại giới hạn tài nguyên cho từng máy chủ, một bảng điều khiển web và cách trao cho bạn bè quyền khởi động lại mà không phải trao SSH. Nakama là một sản phẩm hoàn toàn khác, dành cho người xây dựng game chứ không phải lưu trữ game.
Một hướng dẫn trên r/admincraft đi hết chặng đường từ một VPS trống đến một máy chủ có mod được tự động hóa chạy trên Pterodactyl, cho thấy khá rõ con đường dùng bảng điều khiển mang lại gì.
Cái giá là một hệ thống thứ hai phải liên tục vá lỗi, và điều đó không bao giờ dừng. Với một máy chủ vanilla duy nhất cho sáu người bạn, bảng điều khiển là nhiều hạ tầng hơn mức game cần. Số lượng mod là biến số còn lại cần theo dõi. Cài mod cho máy chủ ARK cho thấy điều đó trong thực tế đòi hỏi những gì. Mọi thứ công khai cũng cần được bảo mật trước khi ai đó tìm ra nó, và hướng dẫn bảo mật máy chủ Minecraft đề cập đến bước đó.
Chạy mô hình AI và suy luận cục bộ
Ollama chạy mô hình và Open WebUI là giao diện gắn lên trên. LiteLLM chỉ đáng đứng phía trước khi các lời gọi cần định tuyến giữa nhiều nhà cung cấp, và Qdrant chỉ khi truy xuất là một phần của kế hoạch.
Không có GPU, trần giới hạn đến rất nhanh. Một người thử chạy Ollama trên VPS 8 GB chỉ có CPU đã gặp lỗi hết bộ nhớ: mô hình cần 7,2 GiB trong khi chỉ còn trống 3,8 GiB, vì hệ điều hành và Coolify đã chiếm phần chênh lệch. Các mô hình lượng tử hóa nhỏ, tức là trọng số được lưu ở độ chính xác thấp hơn để vừa với ít bộ nhớ hơn, có thể chạy trên CPU nếu mô hình và runtime vừa trong RAM hệ thống. Nếu vừa, cái giá thường là suy luận chậm hơn; nếu không vừa, tiến trình có thể thất bại với lỗi hết bộ nhớ.
Chất lượng là giới hạn thứ hai. Một chủ đề trên r/selfhosted về việc tự lưu trữ Ollama có đáng hay không cho thấy mặt còn lại. Một người bình luận mô tả các mô hình mở họ đã thử là “chất lượng kém hơn” và nói “bạn sẽ không đánh bại được những gã khổng lồ tỷ đô này.” Đó là trải nghiệm của một người dùng, không phải quy tắc cho mọi mô hình mở. Tự lưu trữ cho bạn quyền kiểm soát dữ liệu và hạ tầng; việc nó có vượt API lưu trữ sẵn về chất lượng hay chi phí hay không tùy thuộc vào mô hình, khối lượng công việc và mức sử dụng.
Bài tính chi phí so với API lưu trữ sẵn cho thấy bài toán kinh tế thay đổi ở đâu. Mô hình lớn hơn, mức đồng thời cao hơn hoặc mục tiêu độ trễ khắt khe hơn biến nó thành câu hỏi về phần cứng. Các gói GPU VPS của Cloudzy được thiết kế cho trường hợp đó.
Máy tính từ xa hoặc máy trạm đám mây
Ba cơ chế khác nhau ẩn sau cụm từ “máy tính từ xa”, và chọn theo tên sản phẩm thay vì theo cơ chế là cách người ta chọn nhầm. Một phiên RDP là một desktop thật chạy trên máy chủ mà bạn đăng nhập vào. Image một cú nhấp IceWM over XRDP của Cloudzy là gói gọn nhẹ ở đây, đi kèm IceWM, Terminator, Falkon và một listener xRDP có TLS, trong khi Linux Mint cho bạn một desktop đầy đủ thay vì tối giản.
Kasm Workspaces có thể cung cấp theo yêu cầu các ứng dụng và desktop dạng container trong trình duyệt, nhưng cũng có thể mở quyền truy cập đến các máy chủ RDP, VNC, SSH và KasmVNC hiện có thông qua Server workspaces. Neko lại khác nữa: nó phát một trình duyệt ảo dùng chung qua WebRTC cho nhiều người trong một phòng, và đó không phải là desktop mà ai đó đăng nhập vào.
Nếu thứ bạn muốn là desktop của chính máy chủ, hãy dùng Kasm Server workspace dựa trên RDP hoặc VNC thay vì workspace container. Tài liệu của Kasm về hạ tầng cố định trình bày thiết lập đó. Các phiên container native của Kasm là môi trường riêng biệt, không phải desktop của máy chủ.
Nếu chiếc máy bạn muốn đã tồn tại và chỉ cần truy cập tới, RustDesk sẽ kết nối tới nó mà không cần dựng desktop nào, còn Sshwifty cho bạn một shell trong trình duyệt khi shell là tất cả những gì bạn cần. Hãy quyết định giao thức trước tên sản phẩm. Kết nối qua RDP và phát một phiên trình duyệt không phải là cùng một thứ mang nhãn khác nhau.
Máy dành cho phát triển, build và CI
Code Server đưa VS Code vào một tab trình duyệt trỏ đến hệ thống tệp của máy chủ, và đó là điều khiến phần còn lại của máy đáng được giữ chung: Gitea hoặc Forgejo giữ các kho mã mà trình soạn thảo mở, Jenkins chạy các pipeline do những commit đó kích hoạt, và Docker nằm bên dưới cả hai. Mảnh ghép mới hơn là các tác tử lập trình AI giờ đây chạy trên cùng máy đó: Claude Code, Aider, OpenCode và Goose CLI.
Thiết lập hiển nhiên đó không phải là cách duy nhất. Một chủ đề trên r/selfhosted về môi trường phát triển từ xa có một người trả lời lập luận điều ngược lại: giữ trình soạn thảo cài cục bộ và trỏ nó đến VPS qua một tiện ích phát triển từ xa, để giao diện vẫn ở máy cục bộ và chỉ tệp cùng việc thực thi là ở xa. Lời phàn nàn của người mở chủ đề là máy chủ bắt mất phím tắt thay vì trình duyệt, một cái giá thật sự của phiên bản chạy trong trình duyệt.
Cả hai đều hợp lý. Chạy Code Server với tác tử AI đi hết con đường qua trình duyệt từ đầu đến cuối. Stack dành cho nhà phát triển tự lưu trữ bao gồm mọi thứ xoay quanh trình soạn thảo.
Tự động hóa, bot và tác vụ định kỳ
n8n là điểm khởi đầu quen thuộc, và đó là một lựa chọn mặc định hợp lý: một công cụ dựng workflow trực quan, trong đó các nút là dịch vụ và các cạnh là dữ liệu di chuyển giữa chúng. Activepieces làm công việc tương tự với giấy phép thoáng hơn. Node-RED tiếp cận cùng vấn đề từ phía ngược lại, dựa trên luồng và bắt nguồn từ việc nối thiết bị và sự kiện hơn là kết nối các dịch vụ SaaS. Dagu là bộ lập lịch cho đồ thị phụ thuộc, phù hợp khi thứ bạn có thực ra là một tập các cron job cần được sắp thứ tự.
Các dịch vụ này vẫn chạy giữa các lần thực thi. Mức dùng tài nguyên của chúng tăng theo hoạt động của workflow, còn lịch sử thực thi được lưu lại chủ yếu làm phình cơ sở dữ liệu và dung lượng lưu trữ. Điều đó khiến chúng là loại khối lượng công việc có thể âm thầm vượt quá máy chủ nhỏ nhất vài tháng sau khi mọi thứ tưởng như ổn. Bài so sánh các giải pháp thay thế Zapier tự lưu trữ có chi tiết về giấy phép và cách chọn cấu hình.
Phục vụ media
Dung lượng lưu trữ thường là ràng buộc đầu tiên ở đây, nhưng chuyển mã có thể khiến năng lực CPU hoặc GPU trở thành yếu tố quyết định. Jellyfin cho video, Navidrome cho nhạc và Audiobookshelf cho sách nói và podcast, mỗi thứ gộp một trình quét thư viện, một trình lấy siêu dữ liệu và một máy chủ streaming vào một ứng dụng duy nhất cài đặt như mọi dịch vụ web khác, và AzuraCast (một đài phát thanh web) cùng Immich (ảnh) cũng theo cùng khuôn mẫu.
Điều đó khiến VPS thường là hình dạng sai. Chuyển mã tức thời tốn thời gian xử lý mà một máy chủ nhỏ không dư dả, và một chiếc máy ở nhà với ổ đĩa lớn thường là nơi lưu trữ tốt hơn cho chính thư viện, còn VPS có chỗ đứng nhờ truy cập từ xa và luôn trực tuyến. Bài so sánh các giải pháp thay thế Plex xem xét máy chủ nào hợp với ứng dụng khách nào.
Những gì thuộc về bạn khi mọi thứ đã được cài
Mọi chương trình nêu trên đều đi kèm một công việc gắn liền. Ai đó vá lỗi nó, theo dõi bộ nhớ của nó, gia hạn chứng chỉ của nó và kiểm tra xem bản sao lưu có khôi phục được không. Trên một VPS tự quản lý, người đó là bạn, và gánh nặng cộng dồn theo từng tình huống trong số này dồn về một máy.
Nửa cài đặt là phần đáng rút ngắn. Nếu phần mềm bạn chọn có sẵn dưới dạng ứng dụng một cú nhấp, điều đó rút ngắn bước cài đặt thay vì để lại cho bạn một máy chủ trống và một tab tài liệu đang mở. Một VPS Linux của Cloudzy cho bạn điểm khởi đầu đó, để giờ đầu tiên dành cho việc mà bạn mua máy chủ để làm. Nửa vận hành dù thế nào vẫn thuộc về bạn. Phần đó không thể thuê ngoài.

Xây dựng trên VPS Linux với quyền root, NVMe và sức mạnh AMD EPYC.
Xem các gói LinuxCâu hỏi thường gặp
Tôi có cần bảng điều khiển trên VPS không?
Chỉ khi nó làm nhiều hơn một việc cho bạn. Một bảng điều khiển xứng đáng với bộ nhớ nó dùng khi quản lý nhiều trang web, nhiều người dùng không chuyên kỹ thuật, và email hoặc DNS mà nếu không bạn phải tự cấu hình bằng tay. Dưới ngưỡng đó, nó chỉ là một lớp chen giữa bạn và một dịch vụ mà bạn có thể quản trị trực tiếp, và nó tranh RAM với chính dịch vụ đó. Bài so sánh các bảng điều khiển Linux phân tích chi phí của từng loại về tính năng và giấy phép.
Tôi nên cài phần mềm bằng Docker hay cài trực tiếp trên VPS?
Dùng container cho các stack nhiều dịch vụ, các khối lượng công việc bạn dự định chuyển sang máy chủ khác, hoặc các phụ thuộc mà nếu không sẽ xung đột. Cài trực tiếp khi một dịch vụ chạy lâu dài duy nhất trên VPS nhỏ dễ quản lý hơn theo cách đó. Một máy chủ 1 GB chạy một web server và một cơ sở dữ liệu có thể không được lợi gì từ Docker; một stack lớn hơn nhiều dịch vụ thường được lợi, nhưng riêng RAM không quyết định điều đó.
Tôi có thể chạy mô hình AI trên VPS không có GPU không?
Có, với các mô hình lượng tử hóa nhỏ. RAM quyết định mô hình có thể nạp cùng hệ điều hành và mọi thứ khác đang chạy hay không; hiệu năng CPU quyết định nó chạy nhanh đến đâu khi đã nạp. Mô hình lớn hơn, mức đồng thời cao hơn hoặc mục tiêu độ trễ khắt khe hơn thường đẩy bạn sang GPU có đủ VRAM.
Tôi có cần Windows cho VPS giao dịch không?
Với MetaTrader 4 và MetaTrader 5, Windows là lựa chọn native đơn giản nhất, không phải yêu cầu bắt buộc. MetaQuotes cũng hỗ trợ chạy MetaTrader trên Linux thông qua Wine. Các khối lượng công việc giao dịch khác, gồm công cụ thuật toán viết bằng Python và phần mềm thanh toán tiền mã hóa như BTCPay Server, có thể chạy trực tiếp trên Linux. Nền tảng bạn dùng để giao dịch mới là thứ quyết định hệ điều hành.
Một VPS có thể chạy nhiều hơn một mục đích sử dụng này không?
Có, và bộ nhớ thường là thứ giới hạn được bao nhiêu. Vài dịch vụ nhẹ có thể cùng tồn tại trên 4 GB, trong khi một máy chủ game và một mô hình AI có thể nhanh chóng tranh giành RAM. Điều cần cân nhắc khác là phạm vi ảnh hưởng: đặt một dịch vụ công khai cạnh thứ bạn coi trọng nghĩa là một vụ xâm nhập có thể gây rủi ro cho cả hai. Hãy tách thứ hướng ra Internet khỏi thứ quan trọng trước khi tách bất cứ thứ gì khác.
Thảo luận
Bình luận
Đăng nhập để tham gia thảo luận.