Un script de suivi des prix consultait quelques centaines de fiches produit chaque nuit sans incident depuis des mois. Puis la fréquence a augmenté, un second commerçant a été ajouté et les journaux se sont remplis de réponses 429 et de pages CAPTCHA. Sur les forums, on conseille généralement un proxy rotatif. L’idée sous-jacente, plus d’adresses IP pour moins de blocages, n’est qu’à moitié juste.
Un proxy rotatif envoie vos requêtes via un ensemble changeant d’adresses IP derrière une passerelle fixe. Le trafic se répartit suffisamment pour rester sous une limite comptée par IP. Mais l’adresse peut aussi changer pendant une connexion, ce qui fait souvent échouer la session authentifiée. La rotation résout un problème et en crée un autre.
La version courte
- Un proxy rotatif est une passerelle unique, composée d’un hôte et d’un port, qui transmet chaque requête par une IP de sortie choisie dans un pool. Une règle détermine quand cette IP change.
- La rotation à chaque requête convient aux tâches sans état, comme récupérer des pages publiques. Pour les connexions et les paniers, préférez une session persistante ou un proxy statique, surtout si le site vérifie la continuité de l’IP.
- Un pool peut respecter sa configuration et néanmoins échouer : la réputation des IP partagées est dégradée par d’autres clients. Sa taille indique peu si les requêtes aboutiront ; la fraîcheur des adresses et leur faible partage sont plus révélateurs.
- La rotation ne change rien à une limite liée à votre compte, jeton ou cookie. Pour une tâche de faible volume, commencez par ralentir et respecter l’en-tête
Retry-After, qui indique le délai d’attente.
Qu’est-ce qu’un proxy rotatif ?
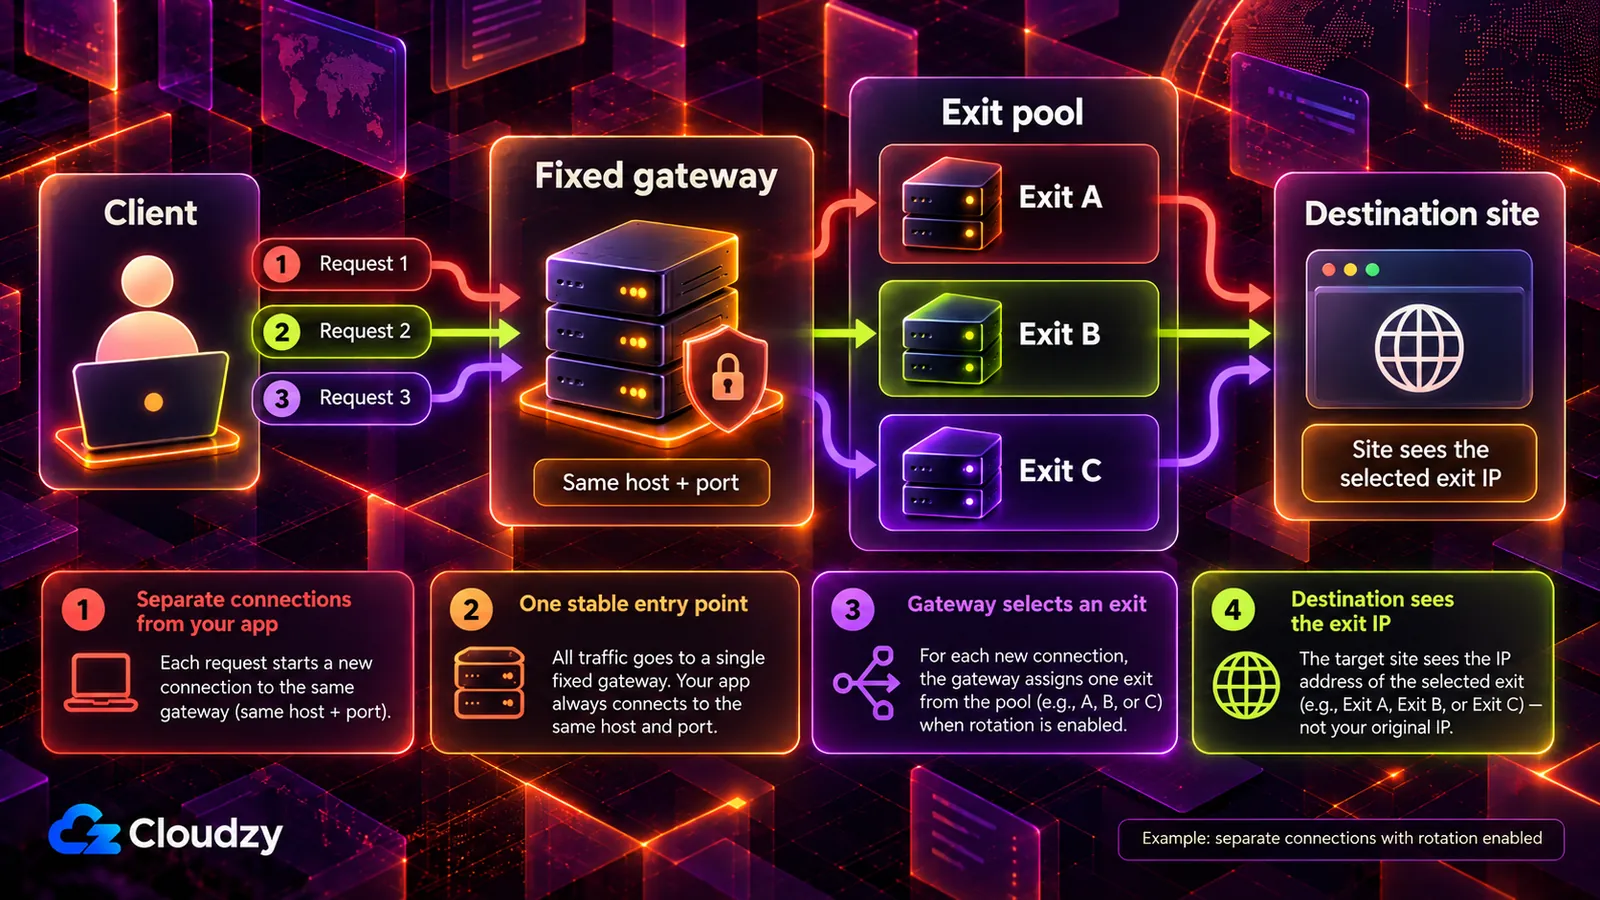
Un proxy rotatif est une passerelle unique qui transmet chaque requête par une IP choisie dans un pool. Une règle détermine quand elle change : à chaque requête, à intervalle fixe ou par session. Vous utilisez toujours le même hôte et le même port. La passerelle choisit l’adresse visible par la destination.
Suivons une requête à travers la passerelle :
- Votre client envoie la requête à l’hôte et au port de la passerelle, toujours à la même adresse.
- La passerelle applique sa règle de rotation et choisit une IP de sortie dans le pool.
- La requête part de cette IP de sortie et atteint le site destinataire.
- La destination voit l’IP de sortie comme l’adresse d’origine. Votre propre adresse reste masquée, sauf si la passerelle la transmet dans un en-tête tel que
X-Forwarded-For.
Le pool, les contrôles de santé des adresses et le basculement en cas de panne sont gérés par le fournisseur. Votre script ne connaît donc qu’un hôte et un port. Cette simplicité explique la commercialisation de la rotation comme service. Héberger votre propre proxy ne vous offre toutefois pas une rotation gratuite : un proxy autogéré donne normalement une IP de sortie stable, et c’est la gestion du pool que vous payeriez à un tiers.
Les fournisseurs appellent cet ensemble passerelle et pool un proxy backconnect. Le guide MDN sur les serveurs proxy donne « passerelle » comme synonyme de proxy direct, un terme plus simple. Le type d’adresses du pool, résidentielles, de datacenter ou mobiles, est indépendant de leur fréquence de changement.
Qu’est-ce qui détermine quand un proxy rotatif change votre IP ?
Le proxy change votre IP de sortie selon sa règle de rotation. Selon le fournisseur, les options comprennent une nouvelle IP par requête ou connexion, une fenêtre fixe ou une commande explicite. Le client ou un gestionnaire de proxys peut aussi changer d’IP avant de réessayer une requête échouée ou bloquée. Vérifiez le sens de « par requête » : plusieurs requêtes HTTPS peuvent partager un tunnel et donc une IP. Une passerelle relayant du HTTPS chiffré ne peut normalement pas lire le code de réponse de la destination pour déclencher elle-même la rotation.
| Déclencheur de rotation | Ce que cela vous coûte |
|---|---|
| À chaque requête | Privilégie la répartition à la continuité de l’IP. Une recherche et la demande de sa deuxième page peuvent partir de deux IP sans rapport. |
| Toutes les N requêtes | Regroupe quelques requêtes par adresse, mais le compteur peut déclencher le changement entre les étapes trois et quatre d’un parcours en cinq étapes. |
| À intervalle fixe | Conserve l’IP pendant une durée fixe, puis change à l’échéance, éventuellement au milieu d’une action en plusieurs étapes. |
| En cas d’échec | Réessaie une requête bloquée ou ayant reçu un 429 avec une nouvelle IP. La tâche résiste mieux, mais peut épuiser discrètement les adresses face à une destination qui les refuse toutes. |
Lisez ce tableau comme un choix de répartition. Distribuer les requêtes maintient chaque adresse sous le seuil par IP du site ; la continuité permet de reconnaître un même visiteur. La rotation par requête privilégie entièrement la répartition. La rotation sur échec semble un compromis résistant, mais masque surtout ses coûts : les journaux indiquent une réussite après nouvelle tentative, jusqu’à ce que plus rien ne fonctionne. Une autre règle inverse le compromis en conservant une IP pendant une fenêtre définie : la session persistante.
En quoi une session persistante diffère-t-elle de la rotation ou d’un proxy statique ?
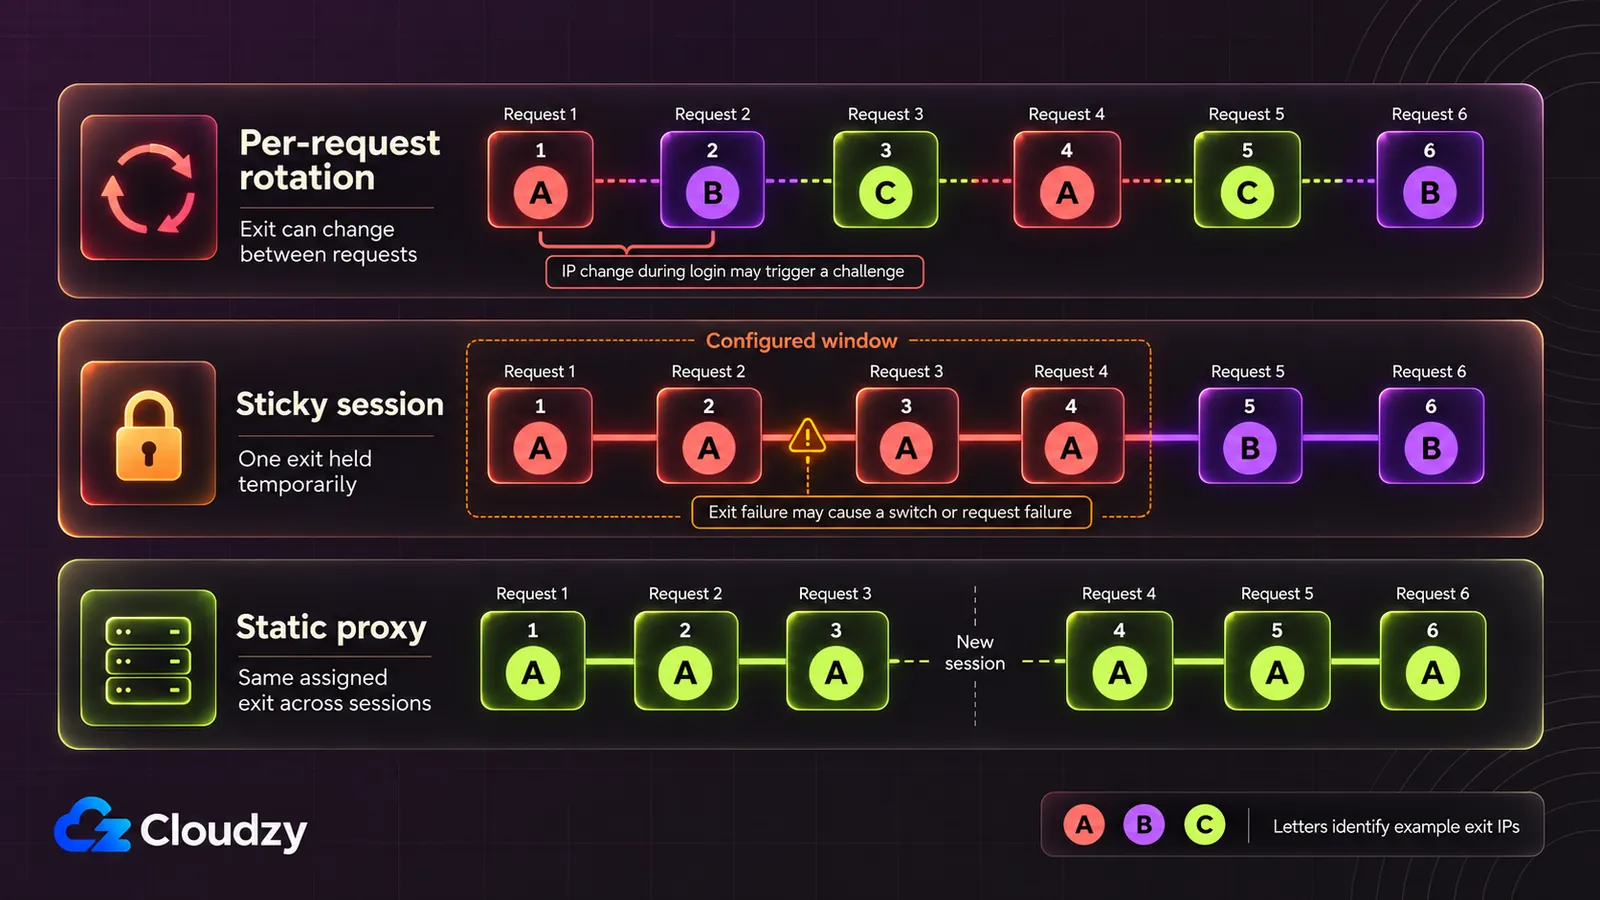
Une session persistante réserve temporairement une IP du pool rotatif pour que les requêtes ressemblent à celles d’un même visiteur, puis la libère. Un proxy statique conserve une IP fixe tant que vous le gardez. La rotation par requête ne réserve rien. Le bon choix dépend du besoin du site de vous reconnaître d’une requête à l’autre.
| Fonctionnalité | Rotation par requête | Session persistante | Proxy statique |
|---|---|---|---|
| Quand l’IP de sortie change | Par requête ou connexion, selon le fournisseur | À la fin de la fenêtre ou de la session, ou en cas de panne de la sortie | Reste normalement fixe pendant son attribution |
| La session survit-elle ? | Peut échouer si le site vérifie la continuité de l’IP | Peut survivre tant que l’IP reste identique ; sans garantie | Peut survivre ; les autres contrôles de session restent applicables |
| Répartition des requêtes | Dans tout le pool | Une IP par session, plusieurs sessions en parallèle | Tout sur une IP |
| Usages adaptés | Récupérations sans état de pages publiques | Parcours en plusieurs étapes nécessitant quelques minutes de continuité | Travail sur un compte nécessitant une identité pendant plusieurs jours |
| Risque principal | Perturbe les opérations avec état | La session se termine en cours de tâche si la fenêtre est trop courte | Une IP subit toutes les limites et tous les blocages |
La rotation par requête est le choix habituel pour les récupérations sans état. Pour les tâches authentifiées, il reste les deux options conservant l’IP, départagées par la durée. Une session persistante emprunte une adresse au pool partagé et la rend à l’échéance. Un proxy statique reste attribué : pour le site, un compte se connectant chaque jour depuis la même adresse ressemble à un utilisateur régulier. Chaque fournisseur fixe ses fenêtres ; comparez-les à votre parcours le plus long. Vérifiez aussi le comportement si la sortie disparaît : certains changent d’IP avant l’échéance, tandis que les modes stricts à IP unique font échouer la requête. Une fenêtre suffisamment longue ne garantit donc pas à elle seule la continuité.
Quand la rotation IP fait-elle échouer une tâche ?
La rotation peut casser un parcours dont le site doit se souvenir si l’IP change en cours de route : connexion, validation 2FA, panier, paiement ou formulaire en plusieurs étapes. Un cookie de session ne cesse pas intrinsèquement de fonctionner lorsque l’IP change. Mais un site liant ses sessions aux IP ou surveillant les changements de réseau contre la fraude peut déconnecter l’utilisateur, demander une vérification ou signaler la session.
Il ne s’agit pas forcément de cibler les proxys ; j’y vois un site qui remplit son rôle. Le cookie affirme que le navigateur est celui qui s’est connecté une minute auparavant, et l’IP est un indice que le serveur peut vérifier. Une session authentifiée changeant de réseau en cours de route ressemble à un cookie volé réutilisé ailleurs, précisément ce que les systèmes antifraude cherchent à détecter. Déconnexion et demande de 2FA sont des réponses proportionnées à ce comportement.
Les recommandations OWASP sur la gestion des sessions décrivent la vérification des changements de propriétés du client, comme l’adresse IP et User-Agent, au cours d’une session. Selon les contrôles du site, un changement inattendu peut déclencher une alerte ou terminer la session.
Une question suffit pour classer une tâche : le site doit-il vous reconnaître entre cette requête et la suivante ? Si oui, gardez une IP pendant tout le parcours. Sinon, utilisez la rotation. Une vérification nocturne des prix de pages publiques répond non. Une tâche qui se connecte à un tableau de bord pour exporter des rapports répond oui et doit conserver son IP de bout en bout.
Conseil pratique : Séparez les charges mixtes : un pool rotatif pour les collectes sans état, une IP persistante ou statique pour la connexion et tout le travail authentifié. Ces tâches ont des besoins opposés et ne doivent pas partager une règle de rotation.
Pourquoi un pool de proxys rotatifs cesse-t-il de fonctionner après quelques jours ?
Un pool peut cesser de fonctionner malgré une rotation conforme : elle change l’IP utilisée, pas sa réputation. Chaque adresse partagée hérite de l’activité des utilisateurs précédents. Sa réutilisation intensive contre les mêmes sites peut la faire signaler et réduire le taux de réussite.
Un pool partagé se comporte comme une ressource commune limitée. Sa réputation auprès des sites constitue cette réserve, consommée par chaque client. Quand d’autres clients utilisent les mêmes adresses sur vos cibles, vous en payez le coût en CAPTCHA et en blocages. Dans mon travail d’assistance, j’ai vu la réputation IP fonctionner comme un écosystème de sites et de listes de blocage, chacun réagissant à l’activité observée depuis une adresse.
La taille du pool, facile à afficher sur une page de tarifs, prédit donc moins qu’il n’y paraît. Le passage d’une IP dépend de plusieurs facteurs :
- Sa dernière utilisation contre la même cible. Une adresse utilisée une heure plus tôt par un autre client arrive avec un compteur déjà entamé.
- Le nombre de clients qui la partagent. Plus de tâches passent par une adresse, plus vite elle s’use.
- La diversité des réseaux. Des adresses concentrées dans quelques plages peuvent être bloquées ensemble par une règle visant une plage.
- Un signalement préalable. Un pool conservant des adresses déjà considérées comme abusives les distribue comme les autres.
Un grand pool très réutilisé peut être moins performant qu’un petit pool dont les adresses sont neuves pour vos cibles. Comparez les taux de réussite sur vos propres cibles dans la durée ; un premier test réussi ne prouve pas une performance durable.
Avez-vous réellement besoin d’un proxy rotatif ?
Un proxy rotatif peut répartir les requêtes sous une limite par IP, mais ne dispense pas de respecter les limites et les consignes de nouvelle tentative. Selon la référence MDN sur le code 429, les limites portent généralement sur l’IP, mais peuvent suivre un utilisateur ou une application quand les requêtes sont authentifiées ou contiennent un cookie. Une limite par compte ignore les nouvelles IP ; une petite tâche doit d’abord respecter Retry-After.
La norme définissant cette réponse est la RFC 6585, qui a défini le code 429. Elle indique qu’un 429 peut inclure l’en-tête Retry-After pour préciser le délai avant une nouvelle requête, sans imposer comment identifier l’utilisateur ou compter les requêtes. Elle donne comme exemple un serveur identifiant l’utilisateur par ses identifiants d’authentification ou un cookie avec état.
Trois cas font donc du proxy rotatif un mauvais achat. D’abord, une limite liée au compte, au jeton API ou au cookie : toutes les IP consomment la même allocation et les 429 continuent. Ensuite, une tâche assez petite pour ralentir : quelques centaines de pages par nuit peuvent être espacées, attendre Retry-After et réessayer avec un délai exponentiel, sans coût. Enfin, une tâche authentifiée qui nécessite une identité stable et une IP de sortie fixe.
La rotation est pertinente pour une limite par IP, un travail dont la valeur dépend du volume et des requêtes indépendantes respectant l’usage autorisé par la cible. Même là, deux réserves restent valables. Changer l’adresse visible ne supprime pas les conditions d’utilisation du site. Et le site examine aussi d’autres signaux, comme l’identification du client au niveau de la connexion et le rythme des requêtes : la rotation seule ne garantit pas l’accès.
Avant de payer un pool, examinez la documentation des limites et les en-têtes de réponse de la cible. Si des requêtes authentifiées comparables reçoivent des 429 alors que des requêtes anonymes de la même adresse réussissent, cela suggère sans prouver une limite liée au compte ou à l’authentification. Si les deux échouent, la limite peut viser l’IP, la ressource ou le serveur entier. Gardez un point d’accès et un débit comparables et respectez Retry-After avant de retester.
Foire aux questions
Un proxy rotatif est-il équivalent à un VPN ?
Non. Un VPN fait généralement passer tout le trafic d’un appareil dans un tunnel chiffré vers un serveur, en conservant l’adresse de sortie pendant la connexion. Un proxy rotatif se configure par application ou requête et change l’IP selon une règle : un même script peut utiliser plusieurs adresses.
Un proxy rotatif vous rend-il anonyme ?
Pas complètement. Il masque votre IP au site destinataire, mais pas au fournisseur du proxy, dont la passerelle voit votre adresse et les sites contactés. Dès que vous vous connectez ou envoyez un cookie enregistré, le site vous reconnaît grâce au compte ou au cookie, quelle que soit l’IP de sortie.
Un site peut-il bloquer un proxy rotatif ?
Oui. Bloquer une adresse à la fois peut échouer face à un pool rotatif, comme l’a constaté l’exploitant dans une discussion Hacker News sur un site reproduit via un proxy : cela ne fonctionnait pas, car l’IP source changeait. Les réponses proposaient de bloquer des réseaux et plages entiers. Un site peut aussi utiliser un WAF analysant les schémas de requêtes en complément des règles par adresse.
À quelle fréquence faut-il changer les IP du proxy ?
Il n’existe pas d’intervalle universel : le rythme dépend de la limite par IP de chaque cible. Pour les requêtes sans état, ne changez que lorsque cette limite l’exige. Dans une session qui doit persister, comme une connexion ou un paiement, ne changez pas d’IP.
Discussion
Commentaires
Connectez-vous pour participer à la discussion.