
A RedAccess biztonsági cég AI-alapú programozási eszközökkel készített, majd azok saját tárhelyén közzétett alkalmazásokat keresett, és több mint 5 000 olyat talált, amelynél gyakorlatilag semmilyen védelem vagy hitelesítés nem volt. A Wired számára átadott képernyőképek között volt egy kórház munkabeosztásának tűnő felület, az orvosok személyes adataival együtt.
Az AI-alapú programozási eszközök az elkészítést tették egyszerűvé. Az AI-val készített HR-alkalmazások adatfeltárási kockázata később jelentkezik, amikor a szabadságnyilvántartó vagy az interjúértékelő ugyanúgy élesedik, ahogyan bemutatták: nyilvános hivatkozás, egyetlen adminisztrátori fiók és mögötte a teljes munkavállalói tábla.
Röviden
- Az eszköz, amely segít eldönteni, kit vegyenek fel vagy léptessenek elő, illetve hogyan értékeljék az embereket, az EU AI-rendelete szerint magas kockázatúnak minősülhet. Mielőtt bárkit pontozna, az IT és a jogi részleg vagy a DPO elé kell kerülnie.
- A munkavállalói nyilvántartások soha ne kerüljenek az AI-alapú programozási eszköz saját tárhelyére. Az alapértelmezés a csapat által ellenőrzött, csak privát hálózaton elérhető szerver; amikor a vezetőknek vagy minden munkavállalónak hozzáférés kell, vállalati bejelentkezés kerül elé.
- A javítások ugyanazon az AI-eszközön keresztül történnek, amely az alkalmazást készítette: szűkítsd az olvasott mezőket, adj eltérő nézeteket a HR-adminisztrátoroknak, vezetőknek és munkavállalóknak, helyezd a hitelesítő adatokat a kódon kívülre, csökkentsd a kifelé küldött adatokat, naplózd, ki melyik rekordot nyitja meg, és a törlési kérelmeket a megőrzési kötelezettségekkel összhangban kezeld. Minden javítást az általad elvégzett ellenőrzés igazol, nem az AI saját jelentése.
- Az eszközhöz való hozzáférés a munkaviszony megszűnésének napján érjen véget, legyen egy név szerint kijelölt felelőse, és a szerver helyének megválasztása önmagában nem biztosít megfelelőséget.
A munkavállalói adatokat felfedő telepítési hibák
Az AI-val készített HR-eszköz hozzáférhetővé teszi a munkavállalói adatokat bárkinek, aki megtalálja a hivatkozását, rendelkezik a csevegésbe vagy kódba másolt hitelesítő adattal, mások rekordjait megnyitó kollégáknak, az adatokat fogadó külső szolgáltatásoknak és a távozott embereknek, anélkül, hogy rögzítené, ki nézte meg az adatokat. A teljes munkavállalói tábla olvasása mindegyik útvonalat kiszélesíti.
| Hiba | Mit fed fel? | Javítás | Hol javítható? |
|---|---|---|---|
| Közzététel az AI-eszköz saját tárhelyén nyilvános hivatkozással | A szabadságnyilvántartó munkakörülmény-adaptációs és egészségügyi szabadságra vonatkozó feljegyzései, amelyeket bárki olvashat az URL birtokában | Áthelyezés a csapat által ellenőrzött szerverre, privát hálózatra | Futtatási környezet |
| Adatbázisjelszó vagy HRIS-, illetve bérszámfejtési API-token bemásolása a csevegésbe vagy a kódba | A csevegési előzmények vagy a kódtár birtokában bárki elérheti a HR-rendszert, az SSN-eket és nemzeti azonosítókat is | A hitelesítő adat cseréje és tárolása a kódon kívül | Hitelesítő adatok |
| A teljes munkavállalói tábla olvasása, amikor az eszköznek három oszlopra volt szüksége | SSN-ek, fizetés, bevándorlási és munkavállalási engedélyre vonatkozó státusz egy szabadságegyenlegek megjelenítésére készített eszközben | Adatbázisfiók, amely csak az eszköz számára szükséges mezőket éri el | Mezők |
| Minden bejelentkező minden rekordot lát | A vezetők látják kollégáik fizetését; a teljesítményértékelési pontszámok a teljes vállalat számára láthatók | Három, a szerveren ellenőrzött szerepkör | Szerepkörök |
| Jelöltadatok küldése külső szolgáltatásoknak | A kiválasztási folyamatban lévő jelöltek személyes adatai (önéletrajzok, interjújegyzetek) AI API-ba vagy analitikai szkriptbe másolva | Az eszközt elhagyó adatok vizsgálata és csökkentése | Kimenő adatok |
| A munkaviszony után is megmaradó hozzáférés | A távozó fiókja vagy az alkotó saját adminisztrátori fiókja még mindig megnyitja mindenki rekordjait | Vállalati bejelentkezés és munkamenet-visszavonás, hogy a kiléptetés lezárja a hozzáférést | Hozzáférés megszüntetése kilépéskor |
| Nincs feljegyzés arról, ki mit nyitott meg vagy törölt | Nem állapítható meg, ki nézte meg a munkakörülmény-adaptációs fájlt, és a törlési kérelem nem kezelhető biztonságosan | Csak bővíthető auditnapló és a megőrzési követelményeket tiszteletben tartó törlőeszköz | Auditnapló és törlés |
Az első sorban szereplő hibát találta meg nagy számban a RedAccess. A Wired RedAccess megállapításairól szóló beszámolójában a négy AI-programozási vállalat közül három vitatta a kutatók állításait (a negyedik nem válaszolt), de azt nem tagadták, hogy a RedAccess által megtalált, vibe codinggal készített alkalmazások nyitva maradtak. Én ezt konfigurációs problémának és kihagyott ellenőrzési lépésnek látom.
Ellenőrizd, hogy az eszköz segít-e eldönteni, kit vegyenek fel, léptessenek elő vagy értékeljenek
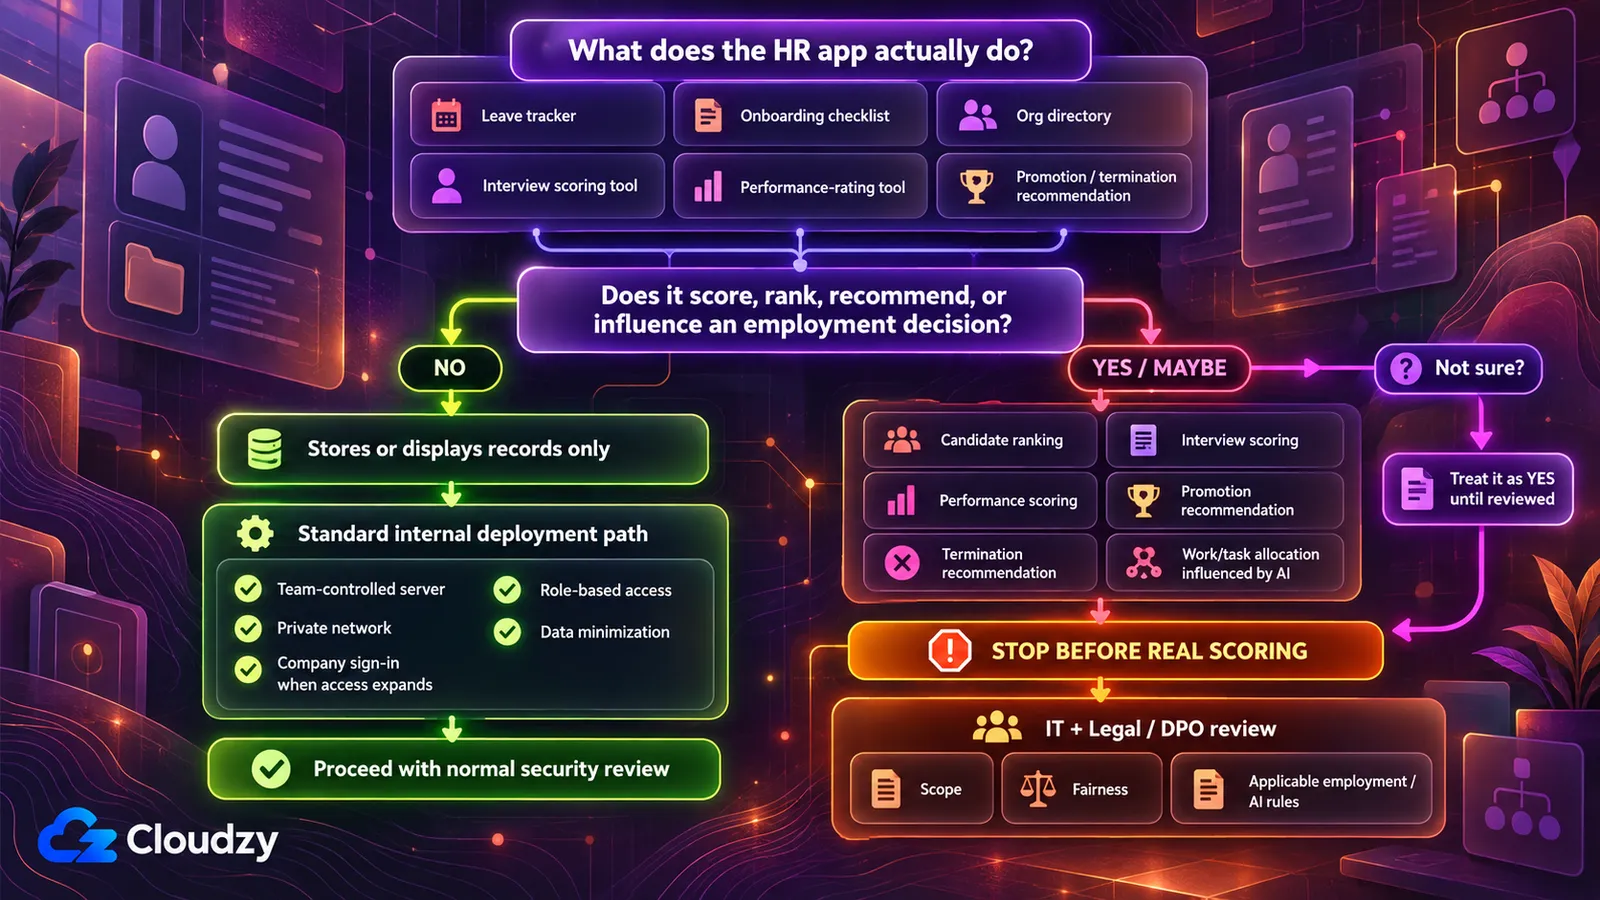
Attól, hogy egy HR-eszközt AI-alapú programozási eszközzel készítettek, önmagában még nem lesz magas kockázatú az EU AI-rendelete szerint. Ezt az határozza meg, mire használják. Az EU AI-rendeletének III. melléklete felsorolja a toborzásra és kiválasztásra, valamint előléptetésről, munkaviszony megszüntetéséről, feladatkiosztásról, illetve teljesítményfigyelésről és -értékelésről való döntésekre használt AI-rendszereket.
Ezért mielőtt döntenél az eszköz futtatási helyéről, tegyél fel egy kérdést: hoz-e vagy befolyásol-e döntést arról, kit vegyenek fel, léptessenek elő, bocsássanak el, kinek adjanak munkát, illetve hogyan értékeljék a teljesítményét?
A szabadságnyilvántartó, beléptetési ellenőrzőlista vagy szervezeti címtár rekordokat tárol és jelenít meg, ezért a „nem” oldalra kerül. A jelölteket rangsoroló interjúértékelő lap vagy az embereket pontozó teljesítményértékelő eszköz (különösen, ha a pontozást AI-modell végzi) az „igen” oldalra kerülhet. Ha nem tudom eldönteni, melyik oldalra tartozik az eszköz, igennek tekintem, és az IT-ra és jogi részlegre bízom, hogy mást állapítsanak meg.
A rendelet nem korlátozódik az EU-s vállalatokra: a 2. cikk az EU-n kívüli szolgáltatókra és alkalmazó szervezetekre is kiterjed, ha AI-rendszerük kimenetét az EU-ban használják. A módosított 113. cikk szerint a III. melléklet magas kockázatú rendszereire vonatkozó kötelezettségek 2027. december 2-től alkalmazandók. Ezek közé tartozik a kockázatkezelési rendszer, adatirányítás, műszaki dokumentáció, nyilvántartás, az alkalmazó szervezetek felé biztosított átláthatóság és emberi felügyelet (9–14. cikk), értékelésük pedig az IT és a jogi részleg feladata.
Ha a válasz igen, állj meg, mielőtt az eszköz egyetlen valódi jelöltet vagy munkavállalót pontozna. Vidd az IT-hoz és a jogi vagy adatvédelmi felelőshöz (a DPO-hoz, ahol van ilyen). Ez az ellenőrzés nem dönti el, hogy egy konkrét eszköz a rendelet hatálya alá tartozik-e; megmutatja, kinek kell döntenie. Egyes amerikai államok szintén szabályozzák az automatizált felvételi döntéseket; ezek a szabályok a lentebbi táblázatban szerepelnek.
Előre segítheted ezt az értékelést. Arra kérném az AI-eszközt, hogy a saját pontozása ellen érveljen, ne védje azt:
Ez az alkalmazás állásjelölteket vagy munkavállalókat pontoz vagy rangsorol. Sorolj fel minden adatmezőt és számítási lépést, amely a pontszámba vagy rangsorba beleszámít. Mindegyiknél mondd meg, közvetlenül vagy közvetve tükrözhet-e védett tulajdonságot: életkort, fajt, nemet, állampolgárságot, etnikai származást, fogyatékosságot, terhességet, vallást vagy szexuális irányultságot. Ha nem vagy biztos, mondd el, ne találgass. Ezután mutass rá a pontozás méltányosságának minden olyan kérdésére, amelyre nem kérdeztem rá, pedig kellett volna.
Ellenőrzés: a választ kiinduló listának tekintsd az eszközt értékelő emberek számára, ne ítéletnek, és az eszközzel együtt add át. A prompt futtatása nem torzításvizsgálat, és nem teljesít semmilyen jogi követelményt.
Hol fusson a HR-eszköz?
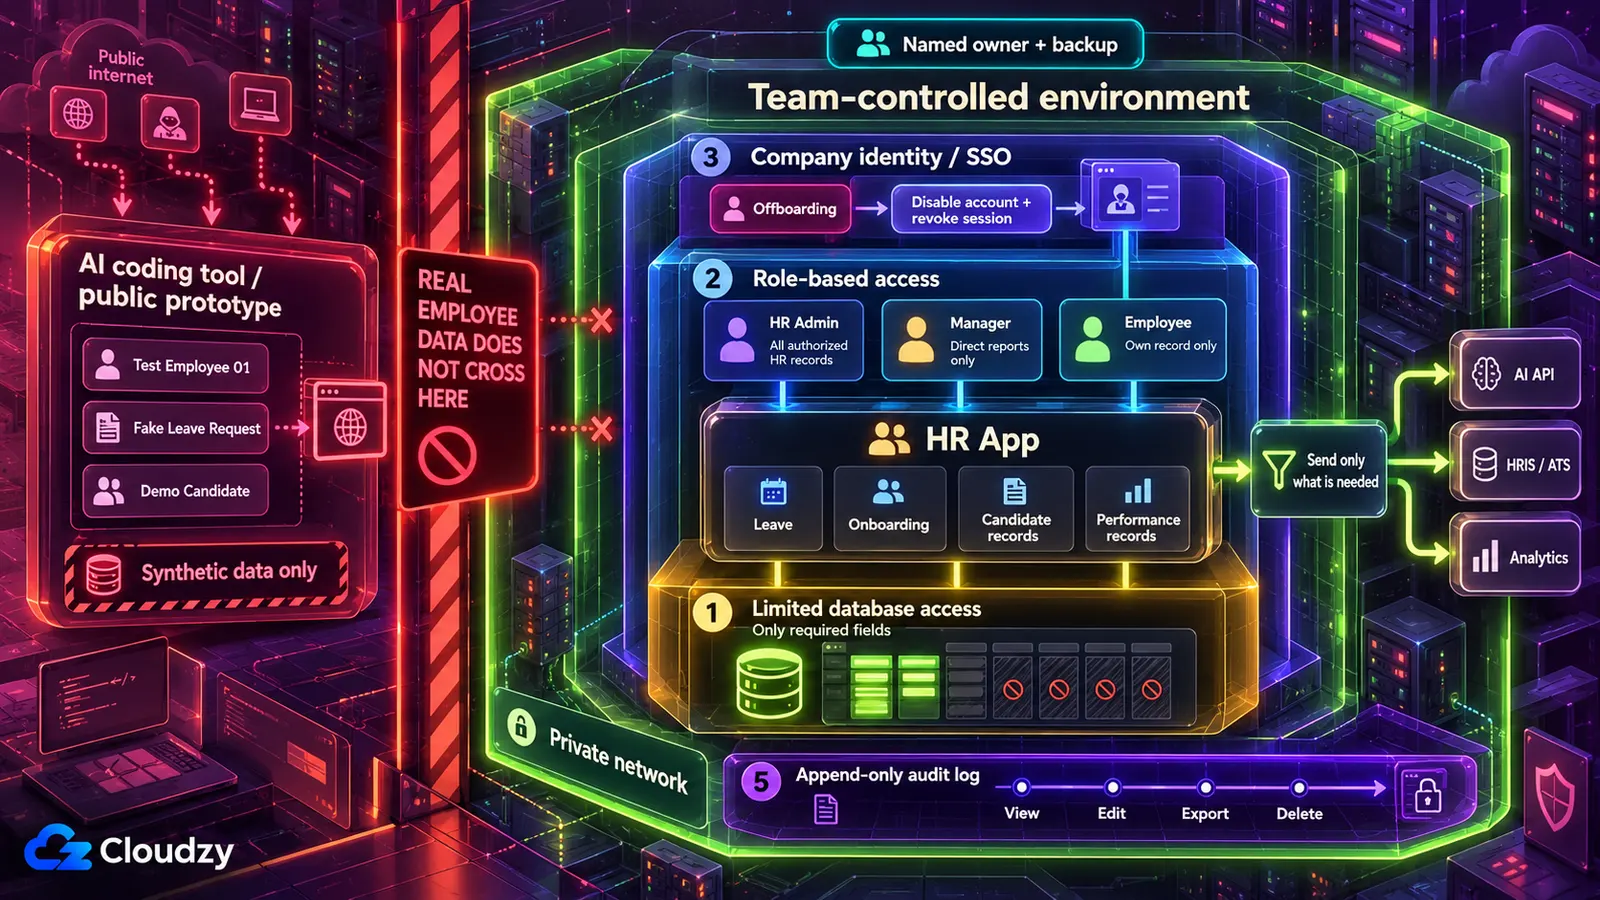
Ne helyezz munkavállalói rekordokat az AI-eszköz saját tárhelyére. A csak HR-csapat által használt eszköz alapértelmezésben a csapat által ellenőrzött, kizárólag privát hálózaton elérhető szerveren fusson; amikor vezetőknek vagy munkavállalóknak kell, vállalati bejelentkezés kerül elé. A felvételi döntések ellenőrzésén elbukott vagy szerverfelelőssel nem rendelkező eszköz az IT-hoz kerül.
Az AI-alapú programozási eszköz saját tárhelyén való közzététel a szolgáltató domainjében lévő címre helyezi az alkalmazást, és ha láthatósága nincs privátra állítva, bárki elérheti, aki megtalálja a címet. A RedAccess ilyen alkalmazások ezreit azonosította e domainekre irányuló hagyományos Google- és Bing-keresésekkel. A privát hálózat fordítva működik: az eszköz csak a hozzá csatlakozott készülékeknek válaszol. A vállalati bejelentkezés (egyszeri bejelentkezés) azt jelenti, hogy a kollégák meglévő vállalati fiókjukkal nyitják meg az eszközt, amelyet az identitásszolgáltató, a fiókokat kezelő szolgáltatás ellenőriz.
| Futtatási környezet | Mikor megfelelő? | Mikor nem megfelelő? |
|---|---|---|
| Az AI-eszköz saját tárhelye | Készítés és tesztelés kitalált munkavállalói rekordokkal | Ha bármilyen valódi rekord bekerül |
| A csapat által ellenőrzött szerver, amely csak privát hálózaton érhető el | Kizárólag HR-eszközök: szabadságkezelés, beléptetés követése, létszámtervezés | Ha senki nem tud felelősséget vállalni a szerverért |
| Ugyanez a szerver, vállalati bejelentkezéssel az alkalmazás előtt | Ha a vezetőknek vagy minden munkavállalónak hozzáférés kell | Ha nincs szerverfelelős vagy csatlakoztatható vállalati identitásrendszer |
| Felügyelt telepítési platform | Nagyobb szervezetek, amelyek már külön költségvetést biztosítanak platformszolgáltatókra és szolgáltatói ellenőrzésekre | Kis HR-csapat, amelynek erre nincs költségvetési kerete |
| IT vagy belső fejlesztés | Az eszköz nem ment át a felvételi döntések ellenőrzésén, az IT-nak van kapacitása, vagy senki nem tud szerverfelelősséget vállalni | Soha nem rossz választás, csak néha nem elérhető |
Amíg az eszköz nem a csapat saját szerverén fut, készítsd és teszteld szintetikus adatokkal: a valódiakhoz hasonló, kitalált nevekkel, fizetésekkel és szabadságdátumokkal. A laptopról nyilvános címre vezető ingyenes alagút ugyanúgy nyilvános, mint a szolgáltató tárhelye, ezért szintén a bemutatási szakaszhoz tartozik.
Miért privát hálózat, és miért nem az alkalmazás meglévő bejelentkezési oldala? A privát hálózat azt jelenti, hogy az eszköz kívülről egyáltalán nem válaszol, így külső személy nem töltheti be, nem vizsgálhatja, és nem találgathat jelszavakat. Az AI által írt bejelentkezési oldal önmagában nem elég. Bárki elérheti, és csak annyira erős, amennyire a mögötte lévő generált kód. A Veracode 2025-ös GenAI-kódbiztonsági jelentése szerint a több mint 100 modellből származó vizsgált kódminták 45%-a megbukott a biztonsági teszteken egy OWASP Top 10 sérülékenység miatt (ez a legsúlyosabb webalkalmazás-biztonsági kockázatok széles körben használt listája). Ezért inkább az alkalmazás elé tennék zárat, mint hogy az AI által írtra hagyatkozzak.
Az átadáskor az eszköz VPS-en (a csapat teljes ellenőrzése alatt álló bérelt szerveren) fut, olyan telepítési eszköz alatt, mint a Coolify vagy Dokku, amely a kódból indítja az alkalmazást; a Coolify az irányítópultjáról a hibás frissítést korábbi verzióra is vissza tudja állítani. A Coolify és Dokku közötti választás nagyrészt attól függ, hány alkalmazás fut majd a szerveren, és hogy az IT-segítő az irányítópultot részesíti-e előnyben. A privát hálózatot Tailscale vagy WireGuard biztosítja. A Tailscale gyorsabban beállítható, de koordinációs szolgáltatását a Tailscale üzemelteti, míg a WireGuard teljesen saját üzemeltetésű. A vállalati bejelentkezést olyan identitásszolgáltató adja, mint az Authentik vagy Keycloak. A fordított proxy, például Caddy vagy Nginx Proxy Manager, HTTPS-t ad az internet felé elérhető bejelentkezéshez. Ezt a részt add át az IT-segítőnek a cikk végi ellenőrzőlistával együtt.
Javítások a saját AI-eszközödnek szóló promptokként
Az AI-val készített HR-alkalmazás biztonságos telepítéséhez szükséges munka nagy része az azt készítő eszközön keresztül történik, de csak kérésre. Ahogy Joel Margolis biztonsági kutató a Wirednek mondta, az AI-programozási eszközök „azt teszik, amit kérsz tőlük. És ha nem kéred, hogy biztonságosan tegyék, nem fognak külön erőfeszítést tenni ezért”.
Minden alábbi promptot kiindulópontként kezelj, és a mezőneveket, illetve szerepköröket igazítsd az eszközödhöz. Az AI-eszközre mérnökként, magamra ellenőrként gondolok, ezért a módosítás elkészültéről szóló jelentése csak tervezet. A prompt alatti ellenőrzés a bizonyíték, és egyik ellenőrzéshez sem kell kódot olvasnod. Ha az ellenőrzés sikertelen, a javítás visszakerül az AI-eszközhöz, a tanulság pedig az AI-eszköz szabályfájljába, hogy a következő munkamenet abból induljon. Minden prompt azt is kéri, hogy az eszköz jelölje a bizonytalanságait; a hiányt elismerő asszisztens hasznosabb, mint a magabiztosnak hangzó. A kódon és kitalált rekordokon futtasd őket, soha ne a csevegésbe másolt éles rekordokkal vagy jelszavakkal.
Keresd meg az eszköz által használt munkavállalói mezőket, majd zárd ki a többit
Nem zárhatsz ki egy mezőt, ha nem tudod, hogy az eszköz tárolja, ezért az első prompt egy audit:
Nézd át az alkalmazás adatbázisát, kódját, képernyőit és exportjait. Sorolj fel minden mezőt, amely munkavállaló vagy jelölt személyes adatát tartalmazhatja: nevek, munkavállalói azonosítók, SSN-ek vagy nemzeti azonosítószámok, adóazonosítók, születési dátumok, lakcímek, egészségügyi információk, fogyatékossági státusz, munkakörülmény-adaptációs rekordok, bevándorlási dokumentumok vagy munkavállalási engedélyek, fizetés, bónusz, tulajdonrészesedés formájában adott juttatás, teljesítményértékelések és fegyelmi jegyzetek. Mindegyiknél mondd meg, melyik képernyő vagy funkció használja, és kell-e az alkalmazás fő feladatához. Ha nem tudod eldönteni, jelöld bizonytalannak, ne találgass.
Ellenőrzés: nyisd meg az eszköz fő képernyőit és exportjait, és győződj meg róla, hogy minden látható személyesadat-mező szerepel a listán. A látható, de a listáról hiányzó mező azt jelenti, hogy az audit kihagyott valamit, ezért kérdezz újra.
A második prompt eltávolítja azt, amire az eszköznek nincs szüksége. Adatbázisfiókra támaszkodik (az alkalmazás adatbázissal kommunikáló fiókjára), amely meghatározott mezőkre korlátozható.
Módosítsd az alkalmazást úgy, hogy csak ezeket a mezőket olvassa: [sorold fel az eszköz számára szükséges mezőket]. Távolíts el minden más személyesadat-mezőt az alkalmazás adatmásolatából, a kódból, minden képernyőről és exportból. Ezután hozz létre külön adatbázisfiókot az alkalmazásnak, amely csak ezeket a mezőket olvashatja, és csak az eszköz által írt adatokat, például szabadságkérelmeket módosíthatja. Állítsd át az alkalmazást erre a fiókra. Pontosan sorold fel fájlonként a változtatásokat, és mondd el, mit nem tudtál megtenni.
A képernyők módosítása önmagában nem elég. Ha az alkalmazás adatbázisfiókja nem olvashatja a fizetés oszlopát, az AI által írt kód más részének hibája sem tudja megjeleníteni. A tárolt adatok titkosítása az IT-ra tartozó kérdés, mert a szerver- és lemezbeállítások része, amelyet a kódot olvasó asszisztens nem lát megbízhatóan.
Ellenőrzés: jelentkezz be egyszerű felhasználóként, és nyiss meg minden képernyőt és exportot; az eltávolított mezők egyike sem jelenhet meg. Ezután kérd meg a szervert kezelő IT-segítőt (vagy az AI-eszközt, az eredményt neked megmutatva), hogy az alkalmazás adatbázisfiókjával kapcsolódva kérjen le egy eltávolított mezőt. A jogosultságmegtagadási vagy nem létező mezőről szóló hiba siker. Kapcsolódási, szintaktikai vagy más, nem ide tartozó hiba nem. Üres oszlop vagy tényleges érték kudarc. Tartsd meg az auditlistát, mert a törlőeszköz használja.
Adj külön nézeteket a HR-adminisztrátoroknak, vezetőknek és munkavállalóknak
Itt szivárognak ki a munkavállalói adatok házon belül a kollégához, aki egy másik dolgozó fizetését vagy egy csapattag munkakörülmény-adaptációs jegyzetét nyitja meg. A szerepköralapú hozzáférés-szabályozás megoldja ezt, és az alábbi prompt pontosítja az ellenőrzés helyét:
Adj hozzá három szerepkörre épülő hozzáférés-szabályozást, amelyet minden kérésnél a szerveren ellenőrzöl, nem csupán gombok vagy hivatkozások elrejtésével az oldalon.
- HR-adminisztrátor: minden munkavállalói rekordot olvashat és szerkeszthet.
- Vezető: csak a saját közvetlen beosztottjai rekordjait olvashatja, és soha nem lát fizetési, egészségügyi, munkakörülmény-adaptációs, fegyelmi vagy bevándorlási mezőket.
- Munkavállaló: csak a saját rekordját olvashatja.
Minden mást utasíts el „hozzáférés megtagadva” (403) válasszal. A szerepkört mindenkinél a bejelentkezett fiókból vedd, soha ne olyan értékből, amelyet a felhasználó az oldalon vagy címsorban beírhat vagy módosíthat. Sorold fel az összes helyet, ahol ellenőrzést adtál hozzá, és jelöld a bizonytalanul lefedett oldalakat vagy exportokat.
Egyes vállalatok a javadalmazási felülvizsgálatok során engedik a vezetőknek a fizetés megtekintését; ha a tiéd is, a vezető sorát módosítsd.
Ellenőrzés: hozz létre tesztvezetőt és tesztmunkavállalót. Vezetőként nyisd meg egy közvetlen beosztott rekordját, másold a címét, módosítsd a rekordszámot egy csapaton kívüli személyére, majd töltsd be: „hozzáférés megtagadva” választ kell kapnod. Ismételd meg munkavállalóként egy kolléga rekordszámával. Ezután ellenőrizd, hogy a vezetői nézet soha nem mutat fizetési, munkakörülmény-adaptációs vagy bevándorlási mezőket.
Távolítsd el a hitelesítő adatokat a kódból és csevegésből
Az adatbázisjelszó vagy HRIS-, illetve bérszámfejtési API-token (a hosszú kulcs, amellyel egy rendszer egy másikba belép) eltávolítható a mai kódból, de benne maradhat a projekt korábbi mentett verzióiban, ezért a prompt az előzményekre is rákérdez. A környezeti változó megoldja a kódbeli részt. Ezt az értéket a szerver induláskor adja az alkalmazásnak, így a kód név szerint hivatkozik rá, de nem tartalmazza.
Keress meg minden jelszót, API-kulcsot, hozzáférési tokent és adatbázis-kapcsolati karakterláncot ebben a projektben, beleértve a HRIS-, bérszámfejtési és e-mail-rendszereinkét is. A kódban mindet cseréld környezeti változóra, és add meg a változónevek listáját. Biztosítsd, hogy a tényleges értékeket tartalmazó fájlok, például a .env, ki legyenek zárva a kódtárból. Ezután sorolj fel minden helyet, ahol a régi érték még szerepel a projekt előzményeiben, hogy tudjam, mely hitelesítő adatokat kell lecserélni.
A prompt a legfontosabb lépést nem tudja elvégezni. A HRIS vagy adatbázis adminisztrátori konzoljában adj ki új hitelesítő adatot minden olyan helyett, amely valaha csevegésbe vagy kódtárba került, és kapcsold ki a régit.
A csapat saját jelszómásolatai jelszókezelőbe valók, például saját üzemeltetésű Vaultwarden szerverre (melyik lehetőség illik a csapathoz, külön döntés). Ez emberek számára tárol hitelesítő adatokat, nem a futó alkalmazást látja el, amely a telepítési eszközből kapja az értékeit. A futó alkalmazás által olvasott titkokhoz a HashiCorp Vault összetettebb lehetőség, központi házirenddel és rotációval az ezeket igénylő csapatoknak.
Ellenőrzés: kérd meg az AI-eszközt, hogy keresse a régi értékeket a jelenlegi fájlokban, és a megmutatott keresési eredményeket olvasd el, ne azok összefoglalóját. A jelenlegi fájlokban nem lehet találat. Az előzményekben lévő találatok várhatók, és nem kell kitisztítani őket; ezek adják a lecserélendő hitelesítő adatok listáját. A működésük megszűnésének bizonyítéka a HRIS vagy adatbázis adminisztrátori konzoljában van: minden régi adat visszavontként szerepel, vagy az IT igazolja, hogy a rendszer elutasítja.
Nézd meg, milyen munkavállalói adatok hagyják el az eszközt
Miután egy hívás elküldte a jelölt interjújegyzeteit egy külső szolgáltatásnak, a saját eszközben végzett törlés nem érinti azt a másolatot, amelyet a szolgáltatás esetleg tárol. Ezért a megoldás már eleve kevesebb adat küldése.
Auditáld az alkalmazás minden külső hívását: az OpenAI, Anthropic vagy más AI API, bármely HR-rendszer, például HRIS vagy ATS, analitikai vagy hibakövető eszközök és bármely webhook felé. Minden hívásnál sorold fel pontosan a küldött munkavállalói vagy jelöltmezőket. Jelöld azokat a szolgáltatásokat, amelyek tárolhatják vagy naplózhatják a kapott adatokat, és mondd meg, mely hívások működhetnének kevesebb adattal. Jelölj mindent, amiben bizonytalan vagy.
Ellenőrzés: hozz létre kitalált munkavállalót vagy jelöltet jellegzetes kitalált névvel, majd használj minden külső hívást végző funkciót (generálj interjúösszefoglalót, indítsd a webhookot, nyisd meg az analitikai szkriptet betöltő oldalt). Nyisd meg minden külső szolgáltatás saját irányítópultját, például az analitikai eszközt, hibakövetőt, az ATS beérkező webhooknaplóját vagy az AI-szolgáltató használati naplóját, ahol kéréseket mutat, és keresd ezt a nevet. Csak ott jelenhet meg, ahol a hívásnak szüksége van rá. Ha máshol is megjelenik, küldd vissza a hívást az AI-eszköznek kevesebb adattal, és ismételd meg az ellenőrzést. Egyes irányítópultok nem mutatják a kapott adatokat. Ezeknél, valamint minden olyan szolgáltatásnál, amelynek továbbra is munkavállalói adatokat kell fogadnia, vidd az adatmegőrzési feltételeket a vállalat szolgáltatói szerződéseit aláíró személyhez.
Rögzítsd, ki melyik munkavállalói rekordot nyitotta meg
Egy munkavállaló megkérdezi, ki exportálta a fizetési táblát az előző negyedévben. Auditnapló nélkül (annak folyamatos nyilvántartása nélkül, ki mit tett melyik rekorddal) senki sem tud válaszolni.
Adj hozzá auditnaplót. Amikor egy felhasználó megtekint, szerkeszt, exportál vagy töröl egy munkavállalói rekordot, adj hozzá sort a felhasználó azonosítójával, a munkavállalói rekord azonosítójával, a művelettel, a módosult mezőkkel és az időponttal. Állítsd be az adatbázist úgy, hogy az alkalmazás adatbázisfiókja sorokat adhasson a naplóhoz, de ne szerkeszthesse és ne törölhesse azokat. Az alkalmazásban csak HR-adminisztrátorok olvashatják a naplót. Mondd el, hogyan és hol érvényesül a szerkesztés és törlés tilalma.
A „csak bővíthető” jellegnek az adatbázisfiók jogosultságaiból kell következnie, nem az alkalmazás helyes viselkedést ígérő állításából. Maga a napló is személyes adat, mert megmutatja, ki kinek a rekordját nézte meg; ezért csak HR-adminisztrátorok olvashatják.
Ellenőrzés: HR-adminisztrátorként nyiss meg egy rekordot, majd nézd meg a naplót, és ellenőrizd a bejegyzést. Kérd meg az IT-t vagy az AI-eszközt (az eredményt neked megmutatva), hogy az alkalmazás adatbázisfiókjával próbáljon törölni egy naplósort; magát a jogosultsági hibát kell látnod.
Törlési kérelmek kezelése a megőrzési szabályok megsértése nélkül
Mi történik, ha egy munkavállaló törlést kér, de rekordjai között vannak olyan bérszámfejtési fájlok, amelyeket a vállalatnak meg kell őriznie? A kézenfekvő prompt („töröld e munkavállaló minden személyes adatát minden táblából”) ezeket is törli, ami két problémát okoz. A munkáltatóknak gyakran meg kell őrizniük bizonyos rekordokat, tipikusan bér-, adó- és munkavállalási engedélyekre vonatkozó fájlokat, és a GDPR szerinti törléshez való jog nem alkalmazható annyiban, amennyiben az adatkezelés jogi kötelezettség teljesítéséhez vagy jogi igényekhez szükséges (17(3)(b) és (e) cikk). A mindent törlő gomb is veszélyes, ha hozzáférhető marad. A biztonságosabb változat elkülöníti a „törlés kérésre” kategóriát a megőrzési kötelezettség alá eső rekordoktól, amelyeket a vállalatnak a kérelemtől függetlenül meg kell tartania, és törlés előtt megmutatja a tervét:
Készíts törlésikérelem-kezelő eszközt, amelyet csak HR-adminisztrátorok nyithatnak meg. Munkavállalói azonosító alapján először mutassa meg az adott személy adatait tartalmazó összes táblát és mezőt, a mezőaudit kategóriái szerint csoportosítva. Minden kategória megőrzési beállítását HR-adminisztrátor határozza meg: „törlés kérésre” vagy „megtartás: kötelező megőrzés”. HR-adminisztrátori megerősítés után az eszköz csak a „törlés kérésre” kategóriákat törölje. Csak a munkavállalói azonosítót, időpontot, megerősítő személyt és a törölt vagy megtartott kategóriákat naplózza, semmi más személyes információt. Aki nem HR-adminisztrátor, „hozzáférés megtagadva” választ kapjon.
A megőrzési beállításokat a megfelelőségi felelős vagy a DPO adja meg, nem az AI-eszköz vagy az alkotó legjobb tippje. Mondd el nekik, hogy az auditnapló a törlés után megtartja a munkavállalói azonosítót, hogy eldönthessék, meddig maradjon meg. A biztonsági mentéseknek és külső szolgáltatóknál lévő másolatoknak saját megőrzési vagy törlési folyamat kell.
Ellenőrzés: hozz létre tesztmunkavállalót két kategóriában lévő rekordokkal: az egyik „törlés kérésre”, a másik kötelező megőrzés beállítással. Futtasd az eszközt HR-adminisztrátorként, és ellenőrizd, hogy csak az első kategória tűnt el. Ezután vezetői fiókkal nyisd meg, és várj „hozzáférés megtagadva” választ.
Foglalkoztatási szabályok, amelyeket a DPO-val vagy megfelelőségi felelőssel kell megbeszélni
A HR-eszközre vonatkozó foglalkoztatási szabályokat az határozza meg, mit csinál és kinek az adatait tárolja, nem az, hogyan készült. Ez a DPO-val vagy megfelelőségi felelőssel megbeszélendő szabályok listája, nem jogi tanács, és nem dönti el, hogy bármelyik vonatkozik-e rád.
A németországi és kaliforniai munkavállalók munkakörülmény-adaptációs jegyzeteit tároló szabadságnyilvántartóra más szabályok vonatkoznak, mint a csak munkakörneveket tároló létszámtervezőre. Az EU AI-rendeletének kérdése a felvételi döntések ellenőrzéséhez tartozik.
| Ha az eszköz… | Megbeszélendő szabály | Hivatalos forrás |
|---|---|---|
| Automatikus pontozást vagy rangsorolást használ a coloradói emberek felvételéről vagy előléptetéséről szóló döntésekben | A Colorado SB 26-189 a jelentős következményű döntésekben, köztük a foglalkoztatásban használt automatizált döntéshozatali technológiára terjed ki, 2027. január 1-jétől érvényes kötelezettségekkel | Colorado SB 26-189 |
| Automatikus pontozást vagy rangsorolást használ a kaliforniai emberek felvételéről vagy előléptetéséről szóló döntésekben | Kalifornia automatizált döntéshozatali technológiára (ADMT) vonatkozó szabályai 2026. január 1-jén léptek hatályba, de az ADMT-t jelentős döntésekhez használó vállalkozásoknak az ADMT-specifikus követelményeket 2027. január 1-jétől kell teljesíteniük | A CPPA ADMT-szabályai |
| Mesterséges intelligenciát használ toborzási, felvételi, előléptetési, fegyelmi, elbocsátási vagy egyéb foglalkoztatási döntésekben Illinois államban | Az Illinois HB 3773 módosította az Illinois Human Rights Act-et 2026. január 1-jétől: a munkáltatók nem használhatják a mesterséges intelligenciát a védett csoportokat hátrányosan megkülönböztető módon, és az irányítószámokat sem használhatják ezek helyettesítőjeként, továbbá értesíteniük kell a munkavállalókat, ha mesterséges intelligenciát használnak ezekhez a döntésekhez | Illinois Public Act 103-0804 |
| EU-s emberek egészségügyi, fogyatékossági vagy munkakörülmény-adaptációs rekordjait tárolja | GDPR 9. cikk: az egészségügyi adatok különleges kategóriába tartoznak, és kezelésük tilos, ha nem áll fenn kivétel, többek között a foglalkoztatási jogi kötelezettségekhez szükséges kezelés (9(2)(b) cikk) | GDPR 9. cikk |
| EU-s munkavállalók vagy jelöltek bármilyen személyes adatát tárolja | GDPR 6. cikk: minden felhasználáshoz jogalap kell, például szerződés vagy jogi kötelezettség | GDPR 6. cikk |
| Egyesült királysági munkavállalók adatait tárolja | UK GDPR és az ICO foglalkoztatási információkra vonatkozó útmutatása | Az ICO foglalkoztatási útmutatása |
| Kaliforniai munkavállalók vagy állásjelöltek adatait tárolja | CCPA/CPRA: ha a szervezet a CCPA hatálya alá tartozó vállalkozás, a munkavállalói és jelöltadatokra vonatkozó mentesség 2023. január 1-jén lejárt, ezért a foglalkoztatással kapcsolatos személyes információk általában a hatálya alá tartoznak | A kaliforniai igazságügyi minisztérium CCPA-oldala |
A szerver helye meghatározza a rekordok fizikai helyét; önmagában nem teljesíti egyik fenti szabályt sem. Más helyeken lévő munkavállalóknál indulj az illetékes nemzeti, állami vagy helyi adatvédelmi, illetve foglalkoztatási hatóságtól, vagy jogi, illetve megfelelőségi felelősödtől.
A hozzáférés a munkaviszonnyal együtt ér véget
Amikor a távozó vállalati fiókját az utolsó napján kikapcsolják, e-mailje, naptára és fájljai egy lépésben lezárulnak. A HR-eszköznek ugyanebben a lépésben kell lezárulnia, és vállalati bejelentkezéssel ez lehetséges, ha a kiléptetés az aktív munkameneteket is visszavonja. Minden olyan eszköz, amely nincs vállalati bejelentkezés mögött, külön sorban kerüljön a kiléptetési ellenőrzőlistára, hogy valaki kézzel eltávolítsa a fiókot.
Végül az alkotó is távozik. Amikor az eszközt készítő személy távozik vagy szerepkört vált, a felelősség egy név szerint kijelölt utódra száll, aki adminisztrátorként be tud lépni és tudja, hol a szerver; az alkotó saját adminisztrátori fiókja lezárul. Az utódot élesítés előtt kijelölném, mert a felmondási idő rossz alkalom a keresésére.
Meghatározott ütemezés szerint ellenőrizd, ki milyen szerepkört kapott és használják-e még az eszközt. Ha bővíteni kell a hozzáférést, egyenként lépj a fokozatokon (HR-csapat, majd vezetők, majd minden munkavállaló), és minden fokozaton ismételd meg a címsortesztet. Ha már nem használják, vond ki: kapcsold ki az adatbázisfiókot és a hitelesítő adatokat, töröld az adatokat a törlőeszköz megőrzési beállításai szerint, állítsd le, és távolítsd el a privát hálózatból vagy bejelentkezési rendszerből.
A kijelölt utód egy korábban beállított szervert örököl, telepítési eszközzel, privát hálózattal és szélesebb hozzáférésnél vállalati bejelentkezéssel. A Linux VPS-ünk root-hozzáférést biztosít, a Coolify, Tailscale és Authentik pedig egykattintásos alkalmazásként telepíthető, így az IT-segítő az ellenőrzésekre fordíthatja az idejét. A helyszínek között szerepel Frankfurt és Amszterdam az EU-ban, London az Egyesült Királyságban és több amerikai város. Ez meghatározza a szerver országát, ami a DPO-val folytatott beszélgetés alapadata, nem annak helyettesítője.
Élesítési ellenőrzőlista
Mielőtt munkavállalói rekordok kerülnének be, minden alábbi tétel vagy kész, vagy nincs kész; ezt a listát add át a szervert beállító személynek.
- A felvételi döntések kérdése megválaszolt, és minden „igen” az IT-hoz és jogi részleghez került.
- Az eszköz a csapat által ellenőrzött szerveren fut, nem az AI-eszköz tárhelyén.
- Csak privát hálózaton vagy vállalati bejelentkezéssel érhető el.
- Az alkalmazás adatbázisfiókja csak a felsorolt mezőket olvassa.
- A tesztvezető és tesztmunkavállaló egyaránt „hozzáférés megtagadva” választ kap a címsortesztben.
- Minden csevegésbe vagy kódba került hitelesítő adatot lecseréltek, a régit pedig visszavonták.
- A kimenő adatok auditja kész, a szükségtelen mezőket eltávolították.
- Az auditnapló rögzíti a megtekintéseket, és az alkalmazás fiókja nem szerkesztheti vagy törölheti.
- A megőrzési beállításokat és foglalkoztatási szabályokat a DPO vagy megfelelőségi felelős ellenőrizte.
- Van név szerint kijelölt felelős és helyettes.
Gyakran ismételt kérdések
Mi az árnyék-AI a HR-ben?
Az árnyék-AI a HR-ben AI-eszközök vagy velük készített alkalmazások használata HR-adatokon az IT tudta vagy jóváhagyása nélkül. A Sapient Insights 2026-os éves HR-rendszerfelmérése, a Cornerstone OnDemand beszámolója szerint, azt találta, hogy a HR-szakemberek több mint 80%-a naponta használ személyes AI-eszközöket, míg 3%-uk a HR-rendszerébe épített AI-t használja.
Használhatok valódi munkavállalói rekordokat az eszköz készítésekor?
Nem. Vibe codinggal készített HR-eszköz fejlesztése közben tartsd távol a valódi rekordokat a csevegéstől. A csevegőasszisztensbe másolás az alkalmazás telepítésétől különálló kockázat, amely a bemásolás pillanatában fellép, függetlenül attól, hogy az eszköz valaha élesedik-e. Kitalált rekordokkal dolgozz, amíg az eszköz nem a csapat által ellenőrzött szerveren fut.
Hozzá kell járulniuk a munkavállalóknak ahhoz, hogy egy HR-eszköz használja az adataikat?
A hozzájárulás általában rossz jogalap. Az EDPB hozzájárulásról szóló iránymutatása szerint „problémásnak tartja, ha a munkáltatók jelenlegi vagy jövőbeli munkavállalók személyes adatait hozzájárulás alapján kezelik, mert az valószínűleg nem önkéntes”. Hogy a GDPR 6. cikke szerint mely jogalap alkalmazható, az a DPO-ra tartozó kérdés.
Vonatkozik a HIPAA a HR-eszköz egészségügyi jegyzeteire?
Általában nem. A HIPAA védett egészségügyi információra vonatkozó meghatározása kizárja az adatokat a hatálya alá tartozó szervezet által őrzött foglalkoztatási nyilvántartásokban, amikor a szervezet munkáltatóként jár el (45 CFR 160.103). Ettől ezek a jegyzetek még szabályozottak lehetnek, ezért kérdezd meg megfelelőségi felelősödet, milyen szabályok vonatkoznak rájuk.
Beszélgetés
Hozzászólások
Jelentkezzen be a beszélgetéshez.