
プロキシの商品一覧に「SOCKS5レジデンシャルプロキシ」と書かれていることがあります。このラベルはSOCKS5プロキシとレジデンシャルプロキシの比較の両側をひとまとめにしていて、どちらの言葉に料金を払っているのかは示していません。2つの言葉を1つの製品のグレードとして扱うと、レンタルしたVPS上のSOCKS5サーバーを購入したのに、スクレイピングスクリプトが相変わらずフラグを立てられる、ということになりかねません。
同じ問題に対してVPNも提案されますが、VPNが変えるのはさらに別のものです。3つの用語は異なるレイヤーにあります。リレープロトコル、出口アドレスの背後にあるネットワーク、そしてトンネルの範囲です。
短いバージョン
- SOCKS5(RFC 1928)自体には暗号化がなく、多くの環境で使われる認証なし方式やユーザー名/パスワード方式も暗号化を追加しません。
- 出口IPは、それが属するネットワークの種類に応じて、レジデンシャル、データセンター、モバイルに分類されます。つまり一般向けISP、ホスティング事業者、モバイルキャリアのいずれかです。
- Webサイトに見えるのは出口IPであり、そこに到達したプロトコルではありません。レンタルしたVPS上のSOCKS5サーバーはデータセンターのアドレスから出ていくため、データセンターのトラフィックとして分類されます。
- VPNが変えるのはトラフィックの経路であり、出口ネットワークの根本的な種類ではありません。データセンターネットワーク上のVPNサーバーは依然としてデータセンターのIPから出ていき、IPインテリジェンスによって既知のVPNエンドポイントとしてフラグを立てられることもあります。
3つの異なる問いに答える3つのラベル
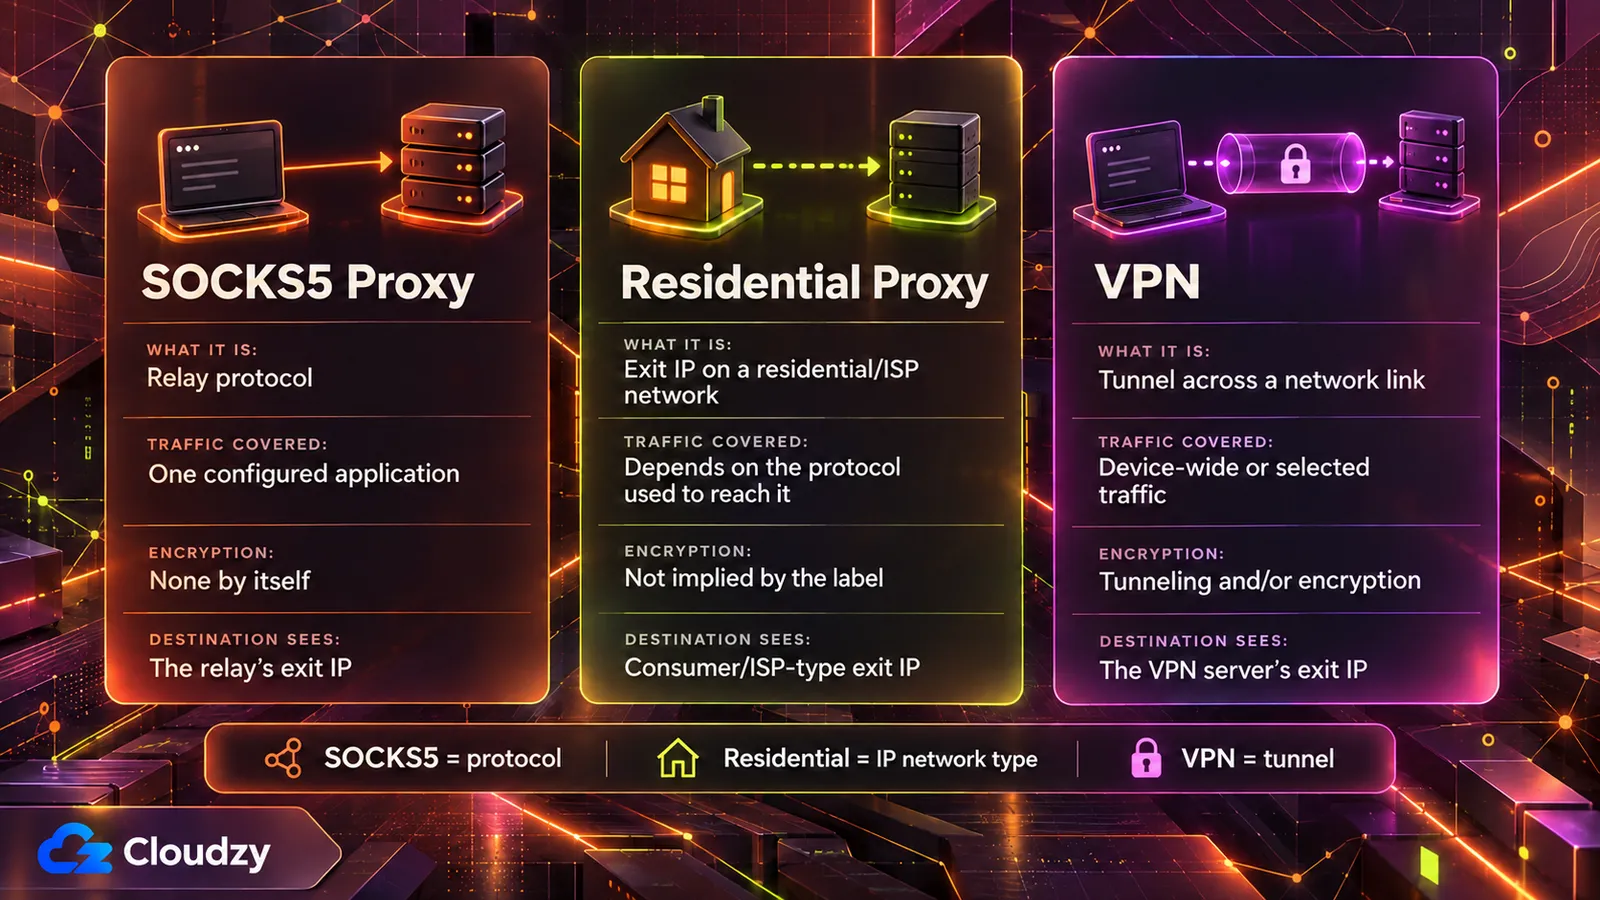
SOCKS5はプロトコルの一種で、 RFC 1928 文書として1996年3月に公開され、1つのアプリケーションのトラフィックをサーバー経由で中継します。定義しているのはその接続をどうネゴシエートするかであり、出口アドレスを誰が所有するかではありません。レジデンシャル、データセンター、モバイルは、出口アドレスが登録されているネットワークを表します。VPNは、ネットワークリンク上でトンネリング、暗号化、またはその両方を行います。
| プロパティ | SOCKS5プロキシ | レジデンシャルプロキシ | VPN |
|---|---|---|---|
| 用語が表すもの | リレープロトコル | 出口IPが登録されているネットワーク | ネットワークリンク上のトンネル |
| 対象となるトラフィック | 使用するよう設定したアプリケーション | 接続に使うプロトコル次第 | 設定したネットワークリンク |
| 暗号化 | 独自の暗号化なし。認証方式に依存 | ラベルの性質ではない | トンネリングおよび/または暗号化(CNSSI 4009) |
| 宛先から見えるもの | リレーの出口IP | 一般向けまたはISPネットワーク上の出口IP | VPNサーバーの出口IP |
「SOCKS5レジデンシャルプロキシ」は、2つの別々の選択として読んでください。「SOCKS5」は、クライアントがリレーに接続するためのプロトコルです。「レジデンシャル」は、リレーの出口IPが属するネットワークです。どちらか一方だけを変えることもできます。SOCKS5サーバーは、データセンターのアドレス上にあっても何の問題もありません。
どちらの要素がどの役割を担うのかを理解していれば、両者をセットで購入するのは合理的な選択です。
SOCKS5プロトコルが定義するもの、定義しないもの
SOCKS5は認証方式をネゴシエートしてから接続を中継します。RFC 1928は独自の暗号化を定義していません。一般的な認証なし方式やユーザー名/パスワード方式も暗号化を追加せず、RFC 1929ではパスワードが平文で送られます。 RFC 1961のGSS-API方式 は完全性と任意の機密性を追加でき、別途SSHトンネル、VPN、TLSラッパーを使えばクライアントとプロキシ間の通信を保護できます。HTTPSはアプリケーションのペイロードをエンドツーエンドで保護しますが、SOCKS5の認証のやり取りそのものは保護しません。
ネゴシエーションは短く済みます。クライアントがサポートする認証方式を列挙し、サーバーがその中から1つを選びます。 RFC 1928が定める方式コード:認証なし、GSSAPI、ユーザー名/パスワード、そして割り当て済み方式とプライベート方式用に予約された範囲。このサブネゴシエーションが完了すると、クライアントが接続リクエストを送り、サーバーがトラフィックを中継します。
仕様書は自らをアプリケーション層とトランスポート層の間にある「shim-layer」(シム層)と説明しており、暗号方式は一切定義していません。選択された方式に完全性や機密性のためのカプセル化が含まれている場合、 RFC 1928はトラフィックをそのカプセル化で包みます:リクエスト、リプライ、中継されるデータのすべてが対象です。
ユーザー名/パスワード方式を規定するRFC 1929は、カプセル化を定義しておらず、その弱点を率直に述べています:
「リクエストがパスワードを平文で運ぶため、このサブネゴシエーションは『盗聴』が可能かつ現実的な環境では推奨されない。」
この設計には歴史的な経緯があります。 NT KernelによるSOCKS5の歴史解説 によると、1996年頃のSOCKSサーバーは主に「一般に信頼できると考えられていた」ネットワークの内側で動いており、機密性は別の仕組みで提供されるものと想定されていました。同じ解説は、ネゴシエートした保護レベルによってはGSSAPIで完全性と機密性を追加できるものの、そのサポートはずっと少ないままで、実際の導入の大半は今もユーザー名/パスワードを使っていると指摘しています。
だからといって、プロキシ経由でHTTPSが読めるようになるわけではありません。TLS 1.3は 盗聴を防ぐよう設計されており、クライアントとサーバー間の改ざんやメッセージ偽造も防ぎます。SOCKS5リレーはその暗号化されたバイト列を転送するだけです。
IPアドレスがレジデンシャル、データセンター、モバイルに分かれる仕組み
出口IPがレジデンシャル、データセンター、モバイルのどれになるかは、そのIPを保有するネットワークで決まります。不正検知企業のFraudlogixは、データセンターIPをデータセンター、ホスティング施設、クラウドプロバイダーにあるIPと位置づけています。出典:Fraudlogixの データセンターIP用語集。ボット管理製品を販売するPeakhourによるレジデンシャル出口の定義: 一般向けまたはISPの接続。モバイルは別に分類しています。キャリアはCGNAT(キャリアグレードNAT)を含む、それぞれ異なるアドレス共有モデルを使っているためです。
ネットワーク側から見ると、出口IPはどのプロキシプロトコルが関わるよりも前から、ルーティングと登録情報の文脈の中にあります。重要なシグナルの1つが、そのアドレスプレフィックスを広報しているASN(自律システム番号)で、ネットワーク事業者の特定に役立ちます。
レジデンシャルプロキシのネットワークはいくつかの方法で形成され、そのすべてに自発的な参加者がいるわけではありません。Peakhourは次を挙げています:
- オプトインまたは契約による帯域幅の共有
- 第三者のトラフィックをユーザーのデバイス経由でルーティングする無料VPN、アプリ、ブラウザ拡張機能
- アプリに組み込まれたSDK
- 侵害されたデバイスやルーター
SDK経由のルートには最近の証拠があります。 Krebs on Securityの2026年7月の記事 によると、セキュリティ企業のSpurは、LGのwebOSストアにあるアプリの42パーセント超でレジデンシャルプロキシのSDKを発見しました。SamsungのTizenアプリでも4分の1以上に同様のコンポーネントが含まれていました。Spurのレポートによると、両プラットフォームでこれらのSDKの過半数をBright Dataが占めており、LGはプロキシオプションを残すアプリを停止すると述べています。
Bright DataはKrebsに対し、同社のネットワークは同意に基づいて構築されており、すべてのピアが専用の画面でオプトインしていると説明しました。Spurの見解は「テレビアプリの奥に埋もれた一度きりの同意プロンプトは、意味のある透明性、継続的な制御、プラットフォームによる監督の代わりにはならない」というものです。これらの調達モデルはいずれもSOCKS5に依存していません。
サイトがプロトコルではなく出口ネットワークで判定する理由
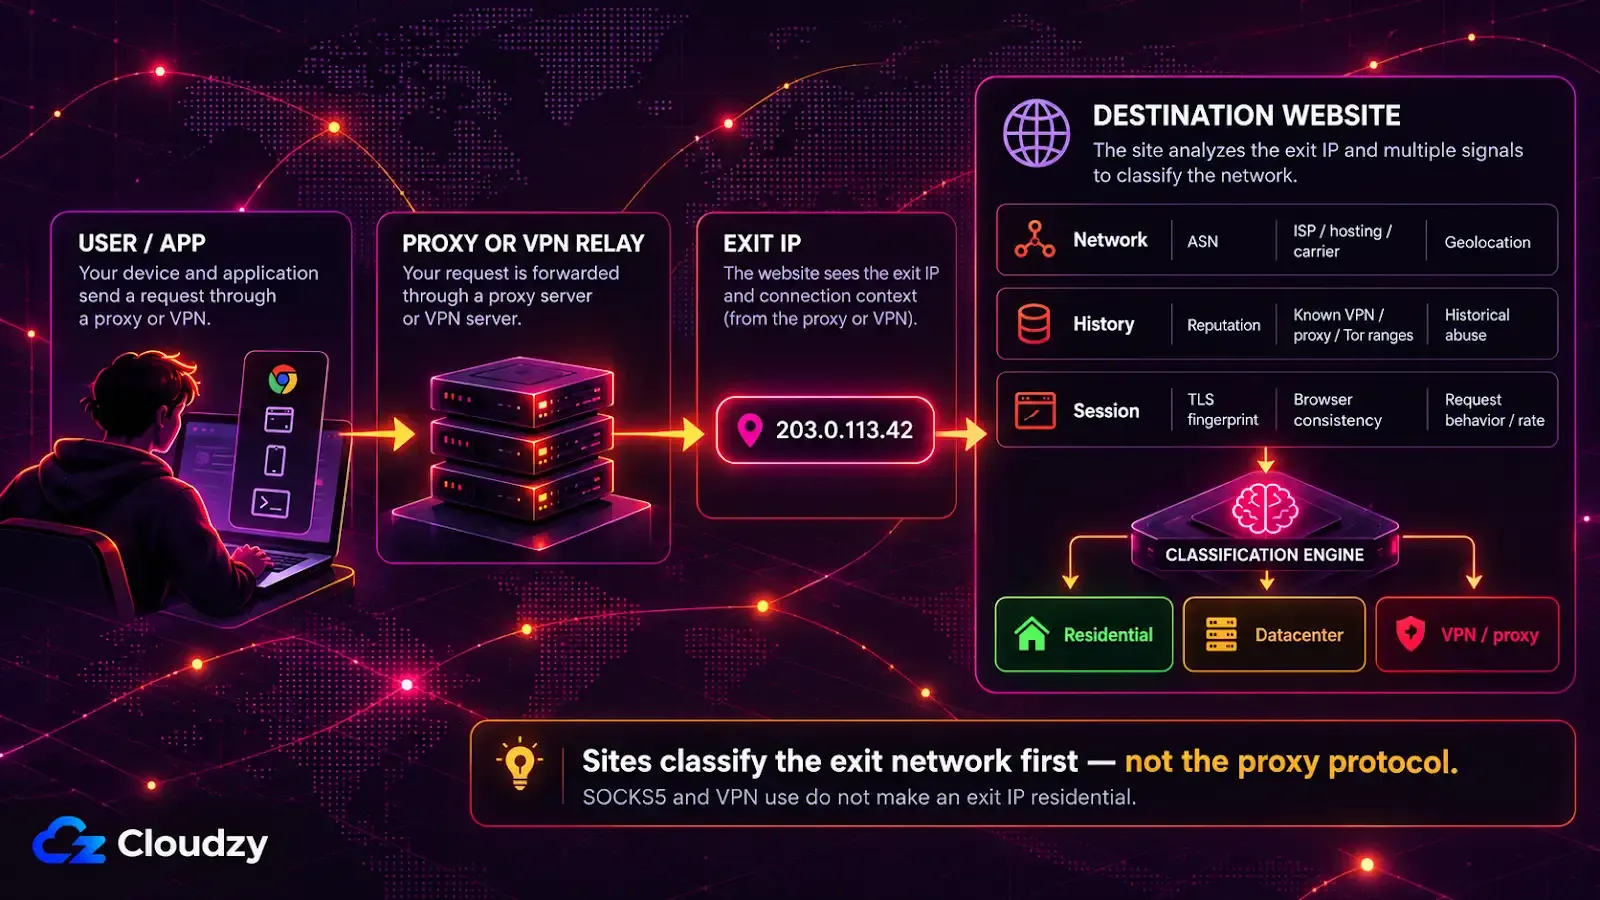
宛先のサイトに見えるのはプロキシの出口IPで、クライアントがプロキシに接続するのに使ったプロトコルではありません。IPベースの判定は、出口アドレスとその文脈から始まります。ASN、ホスティング/ISP/キャリアの分類、レピュテーション、そして既知のVPN、Tor、プロキシのアドレス範囲です。そのため、レンタルしたVPS上のSOCKS5サーバーはデータセンターのトラフィックとして分類されます。
Peakhourのレジデンシャルプロキシ解説 には「宛先に見えるのはプロキシの出口IPであり、元の送信元ではない」とあります。SOCKS5のハンドシェイクはクライアントとリレーの間で行われます。サイトが受け取るのは、リレーのアドレスからの通常の接続です。
Peakhourのプロキシ検出に関するページ は、判定が通常どこから始まるかを挙げています。レピュテーション、ASN、位置情報、ホスティング事業者としての分類、既知のVPNとTorの出口、過去の不正利用です。これらのシグナルはどれもプロトコルからは得られません。同じページには「データセンターの範囲は、通常IPとASNの文脈から識別しやすい」とも書かれています。
Fraudlogixの IPルックアップデータ は、データセンターに属するかどうか、ASN、組織、ISP、接続タイプなどのシグナルを使ってアドレスを分類します。プロキシのプロトコル、ポート、認証方式を変えても、出口IPのこうした属性は変わりません。
Peakhourの検出ページによると、レジデンシャルやモバイルのアドレスは、正規ユーザーとプロキシのトラフィックが同時に共有することがあるため、IPだけでは判断しにくいとされています。それでも判断は行われます。このページでは、IPの文脈にTLSフィンガープリント、ブラウザの一貫性、振る舞いといったリクエスト単位の証拠を組み合わせる方法が説明されています。リクエストを速く送りすぎるレジデンシャルの出口が受けうる対応:チャレンジ、速度低下、ブロック、または HTTP 429のレート制限レスポンス.
SOCKS5プロキシはVPNと同じですか?
いいえ。VPNは、トンネリング、暗号化、またはその両方によってネットワークリンク上でトラフィックを運びます。クライアントやルーティングポリシーによって、デバイスの全トラフィックを対象にすることも、選択したトラフィックだけを対象にすることもできます。SOCKS5プロキシは使用するよう設定されたアプリケーションを中継するだけで、独自の暗号化は追加しません。どちらも宛先に別の出口IPを見せることができますが、その出口にも根本となるネットワークの種類があります。
NISTの用語集はCNSSI 4009を引用し、VPNを「暗号化の使用、または仮想ネットワークのリンクを実ネットワーク上にトンネリングすること、あるいはその両方によって、物理ネットワークのシステムリソースから構築された」ネットワークと定義しています。ルーターのデフォルトの送信トンネルとして設定すると、VPNは その背後にあるすべてのデバイスをカバーできます.
Peakhourの検出ページは、 VPNの出口を判定カテゴリに含め、ホスティング事業者、住宅向けISP、モバイルキャリアと並べています。つまりVPNを使うだけで出口がレジデンシャルになるわけではありません。そのラベルを決めるのは、やはり根本の出口ネットワークです。レンタルサーバー上の セルフホスト型のプライバシー出口ノード は、そのサーバーのデータセンターアドレスから出ていきます。
目的に合わせて、それを決めるラベルを選ぶ
ラベルは目的で選びます。1つのアプリケーションのトラフィックを迂回させたいなら、プロキシプロトコルの問題です。デバイスのトラフィックをトンネリングして暗号化したいなら、VPNの問題です。一般向けネットワーク上のアドレスが大量に必要ならIPネットワークの問題で、その場合アドレスプールへの接続に使うプロトコルは些細な点にすぎません。
| 目的 | それを決めるラベル | そのラベルでは決まらないこと |
|---|---|---|
| 1つのアプリケーションのトラフィックをリレー経由にする | プロキシプロトコル | 出口がレジデンシャルに見えるかどうか |
| デバイスのトラフィックをトンネリングして暗号化する | VPN | 出口のネットワークの種類 |
| 一般向けネットワーク上の多数のアドレス | IPネットワーク(レジデンシャルまたはモバイル) | トラフィックの機密性 |
気にしているのが1つのスクリプトの送信元アドレスだけなら、自分のVPS上のSOCKS5サーバーで十分で、仕組みもよく知られています。ただし、対象サイトがデータセンターのトラフィックを受け入れることが条件です。

root権限、NVMe、AMD EPYCのパワーを備えたLinux VPSで開発を。
Linuxプランを見るよくある質問
SOCKS5プロキシでIPアドレスは隠せますか?
宛先から見れば、はい。サイトにはあなたのIPではなくプロキシの出口IPが見えます。一方、プロキシの運営者にはあなたの実際のIPアドレスと、アプリケーション自身が暗号化していないトラフィックが見えます。つまり、サイトからアドレスを隠すには前提があります: プロキシの運営者への信頼.
SOCKS5プロキシとVPNは同時に使えますか?
はい、2つを重ねて使えます。アプリケーションがVPNトンネル経由でSOCKS5プロキシに接続する場合、VPNはデバイスからVPNサーバーまでの区間を保護し、プロキシはそのアプリケーションについて宛先に見える出口IPを決めます。VPNサーバーとプロキシの間の区間は、VPNの保護対象外です。
レジデンシャルプロキシはデータセンタープロキシより安全ですか?
トラフィックを保護するという意味では、いいえ。レジデンシャルかデータセンターかというラベルは、サイトが出口IPをどう分類するかを変えるだけで、どちらのラベルも暗号化を追加しません。さらにレジデンシャルの出口は一般消費者のデバイスやルーターを経由することがあり、その所有者の同意やセキュリティを確認できないのが普通です。
ディスカッション
コメント
ログインしてディスカッションに参加してください。