

셀프호스팅 RMM에는 보통 두 가지 가정이 따라붙는데, 둘 다 서로 반대 방향으로 틀렸습니다. 첫째는 원격 모니터링·관리가 엔드포인트당 과금되므로 업무량이 늘든 말든 청구서가 장비 수와 함께 커진다는 것입니다. 둘째는 관리 플레인을 사내로 들여오면 그 비용이 사라진다는 것입니다. 실제로 이 카테고리는 세 개의 별개 축으로 가격이 매겨지고, 그중 장비당 과금은 하나뿐이며, 셀프호스팅은 비용을 없애는 것이 아니라 아무도 청구서를 보내지 않는 항목, 즉 여러분 자신의 시간으로 옮길 뿐입니다. 장비당 요금은 여러분이 통제하지 못하는 축을 따라 늘어납니다. 장비가 몇 대인지는 고객이 정하는 것이지, 그 장비가 얼마나 많은 일을 만드는지와는 무관하기 때문입니다. 셀프호스팅 서버는 여러분이 통제하는 축을 따라 늘어나지만, 그 대가로 유지보수 의무와 더 이상 갖고 있지 않은 지원 계약을 청구합니다.
어떤 계약은 계산과 무관하게 상용 옵션이 정답이 되게 합니다. 새벽 3시에 여러분이 직접 보증할 수 없는 SLA는 구매하는 제품이고, 셀프호스팅은 프로젝트 자체가 지원 등급을 판매하는 경우에만 그것을 제공합니다. 기술자당 과금은 이미 넓은 규모 구간에서 두 대안을 모두 앞섭니다.
요약
- 이 카테고리는 장비당으로 일률적으로 과금하지 않습니다. NinjaOne은 장비당 과금이고, Syncro와 Atera는 장비 무제한의 기술자 좌석당 과금이며, ConnectWise, Datto RMM, N-able은 플랫폼 기본 가격을 공개하지 않고 구매자를 견적으로 안내합니다.
- 기술자당 장비 비율이 높은 소규모 업체라면, 기술자당 과금 플랫폼이 장비당 과금과 이 글의 Tactical RMM 셀프호스팅 모델을 모두 이길 수 있습니다. 무엇이든 프로비저닝하기 전에 이것부터 확인하세요.
- 이 글의 Tactical RMM 비용 모델에서는 대략 400 엔드포인트 아래에서 셀프호스팅이 보통 기술자당 과금 플랫폼보다 비쌉니다. 세 번째 기술자 좌석 부근에서 경쟁력이 생기기 시작하지만, 정확한 교차점은 시간당 단가, 스폰서 등급, 서버 크기, 기술자당 장비 비율에 따라 움직입니다.
- Tactical RMM은 오픈소스가 아닙니다. SaaS, 관리형 호스팅, 기타 상업적 서비스 이용을 제한하는 비OSI 자체 라이선스로 배포됩니다. MeshCentral은 Apache-2.0이고 NetLock RMM의 코어는 AGPL-3.0입니다.
- RMM 서버는 에이전트가 실행되는 모든 장비로 통하는 신뢰된 원격 코드 실행 경로입니다. 셀프호스팅이 그 노출을 만드는 것은 아니며, 패치 책임을 여러분에게 넘길 뿐입니다.
상용 RMM은 엔드포인트에 어떻게 과금하는가
NinjaOne의 공개된 장비당 요금 은 10,000 엔드포인트 기준 장비당 월 $1.50에서 50대 이하 기준 $3.75까지입니다. 이 곡선을 작은 쪽부터 읽으면 문제가 분명합니다. 볼륨 할인은 규모 쪽으로 기울어 있어 장비가 가장 적은 업체가 대당 가장 높은 요금을 내고, 고객이 노트북을 살 때마다 청구서가 늘어납니다.
Syncro는 완전히 다른 축으로 과금합니다. 연간 결제 기준 Core 플랜은 사용자당 월 $129, Team은 $179이며, 모든 플랜에 기술자당 무제한 엔드포인트가 포함됩니다. Atera도 같은 형태를 쓰며 이유를 분명히 밝힙니다. 기술자당 모델에서는 비용이 그대로 유지됩니다. 장비를 몇 대 추가하든 마찬가지입니다.
그리고 세 번째 그룹이 있습니다. ConnectWise RMM은 얼마일까요? 이 페이지는 가격을 요청 양식 으로 넘기는데, 숫자 없이 패키지와 기능만 나열합니다. 그리고 Datto RMM 제품 페이지 는 플랫폼을 길게 설명하면서 어디에도 가격을 싣지 않습니다. N-able도 N-sight를 같은 방식으로 마케팅하고, Kaseya는 VSA를 견적으로 냅니다. 이는 의도가 아니라 그 페이지들이 담고 있는 내용에 대한 진술이지만, 비용이 따라붙습니다. 숫자를 얻어내려면 영업 통화가 필요하고, 그 시간은 여러분의 것입니다.
| 업체 | 과금 축 | 기본 가격 공개? | 청구서를 키우는 요인 |
|---|---|---|---|
| NinjaOne | 장비당 | 예: 10,000대 기준 $1.50/장비/월, 50대 이하 기준 최대 $3.75 | 설치하는 모든 에이전트 |
| Syncro | 기술자당 | 예: $129/사용자/월 (Core, 연간), $179 (Team) | 채용하는 모든 기술자 |
| Atera | 기술자당 | 플랜 등급 공개, 좌석당 장비 무제한 | 채용하는 모든 기술자 |
| ConnectWise RMM | 견적 전용 | No | 영업 통화 전에는 비공개 |
| Datto RMM | 견적 전용 | No | 영업 통화 전에는 비공개 |
| N-able N-sight | 견적 중심 | 공개된 플랫폼 기본 가격 없음 | 기본 구독료는 견적으로 공개 |
| Kaseya VSA | 견적 전용 | No | 영업 통화 전에는 비공개 |
개별 요금보다 그 결과가 더 중요합니다. 기술자당 과금 플랫폼은 장비 수와 함께 늘어나는 일이 완전히 멈춥니다. 350대를 관리하는 2인 업체가 90대를 관리하는 2인 업체와 같은 금액을 내고, 기술자당 장비 비율이 높으면 이 모델은 이미 장비당 과금과 자체 서버 둘 다보다 쌉니다.
셀프호스팅 플랫폼과 각 라이선스가 허용하는 것
이 논의에는 네 가지 플랫폼이 등장하는데, 한 라이선스의 네 가지 변형이 아니라 실제로 서로 다른 네 가지 라이선스입니다. "오픈소스 RMM"은 이 넷을 한데 묶는 표현이지만 감당할 수 있는 것보다 많은 의미를 짊어지고 있습니다. 이들은 RMM 기능을 얼마나 담고 있는지, 서버를 얼마나 요구하는지도 다르며, 라이선스 차이는 관리형 서비스를 판매하는 모든 사람에게 계약상 결과를 낳습니다.
Tactical RMM
Tactical RMM은 넷 중 가장 완성도가 높습니다. 패치 관리, 스크립팅, 알림과 점검을 갖추고, 원격 제어는 번들된 MeshCentral 인스턴스가 제공합니다. 현재 릴리스는 v1.5.2로, 변경 로그에 메모리 누수 수정이 기록되어 있으며 정책 점검과 작업 처리 부분의 누수이고, 번들 MeshCentral은 1.2.4로 올라갔습니다. 네이티브 원격 제어 계층은 개발 중입니다.
라이선스는 주의가 필요합니다. Tactical RMM은 자체 "Tactical RMM License v1.0"으로 배포되는데, 그 본문은 오픈소스 소프트웨어 라이선스가 아니라는 선언으로 시작합니다. 자신의 네트워크나 고객의 네트워크를 모니터링·관리하는 용도로는 무료 사용을 허용하지만, 라이선서의 허가 없이 소프트웨어 기능을 SaaS 제품, 관리형 호스팅 서비스, 기타 영리 서비스의 일부로 제공하는 것은 금지합니다. 이것이 소스 공개(저자의 조건 아래 읽고 실행할 수 있음)와 오픈소스(무제한 상업적 재배포를 허용하는 OSI 승인 라이선스)의 차이입니다. 라이선스는 고객 네트워크를 모니터링·관리하기 위해 Tactical RMM을 호스팅하고 사용하는 것을 명시적으로 허용합니다. 그와 별도로 소프트웨어 기능을 상업적 또는 영리 서비스의 일부로 제공하는 것에 광범위한 제한을 두고, 상업적 이용이나 영리 서비스 이용에는 사전 서면 승인이 필요하다고 명시합니다. MSP 모델이 그 경계가 어디인지에 달려 있다면, 편집자의 해석에 기대지 말고 AmidaWare에 서면 확인을 받으세요.
전액 공개된 비용 항목도 있습니다. 코드 서명된 Windows 에이전트, Linux 및 macOS 에이전트 자체, 싱글 사인온, Reporting 모듈은 모두 스폰서 등급 뒤에 있습니다. 월 $55의 1등급 이 어느 플랫폼에서든 서명된 에이전트를 쓰기 위한 최소 조건이고, Reporting은 2등급 $80부터입니다. 그 위 등급은 장비 규모에 따라 권장되며(1,000 에이전트 미만은 4등급 $155), 3등급부터는 명시된 이메일 응답 시간이 붙습니다. 서명되지 않은 에이전트는 규모가 있는 Windows 환경 어디서나 지원 문제가 되므로, 규모가 커지면 스폰서 등급은 선택이 아니라 비용 항목입니다.
MeshCentral
MeshCentral은 완전한 RMM이 아니지만, 그 격차는 들리는 것보다 좁습니다. 원격 제어, 장비 인벤토리, 터미널·파일 접근, 명령 및 스크립트 실행, 장비·세션 알림을 지원합니다. 제공하지 않는 것은 이런 기본 요소를 둘러싼 완전한 RMM 워크플로입니다. 네이티브 패치 관리 워크플로와 내장된 예약 정책 자동화가 주요 공백입니다.
바로 그 공백이 Tactical RMM이 그 위에 만들어진 이유입니다. NinjaOne을 대체할 기대로 MeshCentral을 도입하면 소프트웨어 품질과 무관한 실망을 겪게 됩니다(명령과 스크립트 실행은 있지만 패치 관리와 정책 자동화 계층은 기본 제공되지 않습니다).
NetLock RMM
NetLock RMM은 오픈 코어이지 전면 공개는 아니며, 프로젝트도 이를 솔직하게 밝힙니다. AGPL로 전면 공개 출시한 뒤, 관리자들은 2026년에 코어는 AGPL로 공개 유지 하되 모든 기능의 소스를 공개하지는 않는 모델로 전환했고, 무엇을 공개할지 선별하는 동안 공개 커밋을 중단했습니다. 공개된 코어는 OSI 승인 라이선스인 GNU Affero General Public License v3를 따릅니다.
상업적 형태도 다른 모든 곳과 다르며, 등급 경계는 장비 규모가 있는 독자에게 바로 걸립니다. 무료 Community Edition은 셀프호스팅이지만 25대 장비로 제한되어 홈랩이나 평가 용도를 넘어서면 쓸 수 없습니다. 유료 셀프호스팅 등급은 상한을 없애고 장비, 사용자, 테넌트, 위치를 무제한으로 제공하며 전문 지원이 따릅니다. NetLock은 이 모델을 장비 수 기준으로 책정되는 클라우드 호스팅 플랜과 명확히 구분합니다. 따라서 셀프호스팅 상품은 장비 상한을 없애지만, 현재 상업 패키지는 응답 시간만으로 가격을 매기는 대신 지원과 기타 혜택을 한 묶음으로 포함합니다. 그 대가는 성숙도와 실적입니다.
ITarian On-Premise
ITarian의 온프레미스 빌드는 Comodo/Xcitium 계보의 독점 소프트웨어입니다. 셀프호스팅해도 장비당 라이선스 미터기는 사라지지 않습니다. ITarian의 현행 과금 문서는 관리 장비 50대까지 무료를 제공하지만, 51번째 관리 장비를 추가하는 순간 관리 엔드포인트가 해당 요율로 장비당 과금됩니다. 오픈소스가 아니며 그렇게 주장하지도 않습니다. 운영 부담을 복잡하게 만드는 것은 ITarian의 현행 온프레미스 문서가 내부적으로 일관되지 않다는 점입니다. 배포 안내는 최대 1,000 엔드포인트용 단독 Docker Compose 구성을 설명하는 반면, 하드웨어 요구 사항 섹션은 2서버 기준을 제시합니다. 8코어, 8 GB RAM, 100 GB 스토리지의 ITSM 노드와 4코어, 4 GB, 40 GB의 XMPP 노드로, 둘 다 1,000 엔드포인트 기준입니다. 저는 이를 단일 서버 배포가 지원되지 않는다는 증거가 아니라, 예산을 잡기 전에 ITarian에 확인해야 할 사이징 기준선으로 보겠습니다.
| 플랫폼 | 라이선스 | OSI 승인? | 상업/서비스 제약 | 제공 범위 |
|---|---|---|---|---|
| Tactical RMM | Tactical RMM License v1.0 (자체) | No | 허가 없이는 금지 | 패치, 스크립팅, 알림, 번들 MeshCentral을 통한 원격 제어 |
| MeshCentral | Apache-2.0 | 예 | 허용 | 원격 제어, 장비 인벤토리 및 관리 |
| NetLock RMM | AGPL-3.0 (오픈 코어) | 예, 공개된 코어에 한해 | AGPL 의무 하에 허용 | 모니터링, 자동화, 원격 지원; 무료 에디션은 25대 제한 |
| ITarian 온프레미스 | 독점 | No | 업체 약관에 따름 | 완전한 엔드포인트 관리 제품군 |
이 섹션의 핵심 요점: "오픈소스"는 이 네 행에서 세 가지 다른 것을 뜻하며, 그중 둘만이 이 표현이 보통 약속하는 것입니다.
서버는 어떤 사양이어야 하는가
Tactical RMM 설치 문서는 최소 사양을 정확히 명시합니다. 4 GB RAM의 새 Linux VM 으로, Debian 11, Debian 12 또는 Ubuntu 22.04 LTS여야 합니다. 같은 페이지는 제한된 점검 기준 200 에이전트 미만이면 CPU 코어 하나로 충분하고, 그 수준에서 12개월 미만의 이력에는 50 GB 스토리지면 적당하다고 봅니다.
이 수치는 Tactical RMM을 넘어 적용됩니다. MeshCentral을 번들하고 있어 최소 사양에 이미 원격 제어 계층이 반영되어 있기 때문입니다. 여기서 가장 무거운 단어는 "새"입니다. 설치 프로그램은 다른 소프트웨어가 전혀 없는 서버를 전제하며, 기존 서비스와 나란히 실행하면 설치가 깨진다고 경고합니다. 따라서 이미 제 몫을 하는 장비에 RMM을 얹을 수 없고(설치하는 Nginx와 Postgres는 자기 것이며 여러분 것을 공유하지 않습니다), 서버는 여유 용량이 아니라 새 비용 항목이 됩니다. 이 비용 모델에서는 공개된 최소 사양에 맞춰 최적화하기보다 그 위로 잡겠습니다. 100대 초반 규모에는 2 vCPU와 4 GB RAM, 수백 대 후반으로 갈수록 4 vCPU와 8 GB가 더 안전한 계획 목표입니다. 이는 이 글의 계획 가정이지 Tactical RMM의 공개 최소 사양이 아닙니다. ITarian은 현행 문서가 단독 배포와 2노드 배포에 대해 상충하는 신호를 주므로 별도의 사이징 검토가 필요합니다.
엔드포인트 관리와 인프라 모니터링은 끊임없이 혼동되지만 같은 일이 아닙니다. RMM은 사용자 장비에 에이전트를 설치해 패치하고, 스크립트를 실행하고, 원격으로 제어하는데, 이는 호스트가 응답하는지 묻는 것과 다릅니다. 배치에 대한 논리는 둘 다 같고, 장비를 감시 대상과 분리해 두어야 한다는 논거는 모든 가용성 모니터에 똑같이 적용됩니다. 관리 대상 사이트 안에 있는 관리 서버는 그 사이트와 함께 다운되며, 하필 여러분이 필요한 날 그렇게 됩니다.

손익분기점
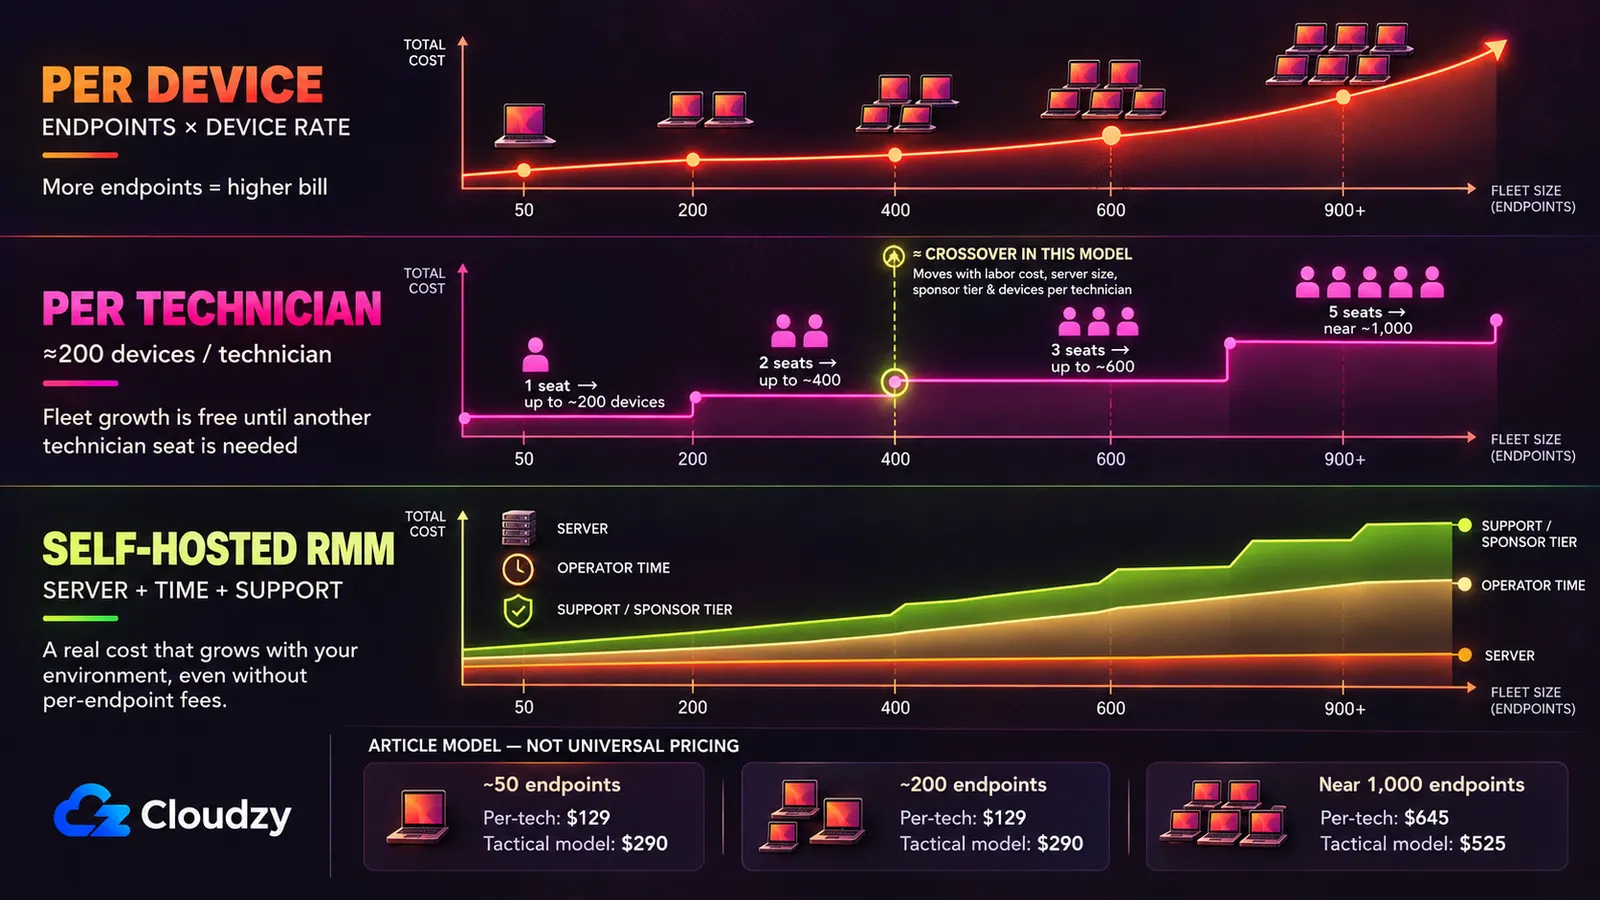
네 가지 숫자가 결정하며, 그중 둘은 업체가 아니라 여러분의 것입니다. 여러분의 장비 규모에서 상용 요금이 얼마인지, 서버가 얼마인지, 한 달에 몇 시간이 드는지, 여러분의 한 시간이 얼마의 가치인지. 여기 모두 이름표를 붙여 두었습니다.
출처가 있는 수치. NinjaOne의 장비당 구간과 Syncro의 좌석 요금은 위에 링크한 업체 가격 페이지에서, 스폰서 등급 요금은 Tactical RMM이 직접 공개한 스폰서십 표에서, 서버 최소 사양은 Tactical RMM 설치 문서에서 가져왔습니다.
명시된 가정. 업체가 아니라 이 글의 것입니다. 서버 가격은 자리표시자입니다. 작은 인스턴스는 월 $35, 큰 인스턴스는 $70이며, 여러분의 공급자가 해당 사양에 청구하는 금액으로 바꾸면 됩니다. 운영 시간은 50 및 200 엔드포인트에서 월 4시간, 1,000 엔드포인트에 가까운 예시에서 6시간이며, 패치, 업그레이드, 에이전트 문제 해결, 가끔 발생하는 장애를 포함합니다. 시간당 단가는 $50로, 부대비용을 포함한 기술자 한 시간을 대신합니다. Bureau of Labor Statistics가 네트워크·컴퓨터 시스템 관리자의 현재 중앙값을 발표하지만, 중요한 숫자는 여러분의 청구 가능 단가입니다. 기술자 수는 기술자당 약 200대를 가정합니다(더 빡빡하다면 좌석 수를 옮기면 임계값도 함께 움직입니다). 스폰서 등급 항목은 두 소규모 환경에서는 공개된 코드 서명 최소 조건인 1등급, 1,000 엔드포인트 근처 예시에서는 4등급입니다. Tactical은 1,000 에이전트 미만에 4등급을 권장합니다.
| 월간 비용 | ~50 엔드포인트 | ~200 엔드포인트 | ~1,000 엔드포인트 |
|---|---|---|---|
| 장비당 (NinjaOne 구간) | $188 | $300–$750 | $1,500–$3,750 |
| 기술자당 (Syncro Core, 연간) | $129 (1 seat) | $129 (1 seat) | $645 (5 seats) |
| Tactical RMM 셀프호스팅: 서버 | $35 | $35 | $70 |
| Tactical RMM 셀프호스팅: 스폰서 등급 | $55 (Tier 1) | $55 (Tier 1) | $155 (Tier 4) |
| Tactical RMM 셀프호스팅: 운영 시간 | $200 (4 h) | $200 (4 h) | $300 (6 h) |
| Tactical RMM 모델 합계 | $290 | $290 | $525 |
장비당 행이 200과 1,000에서 범위인 이유는 NinjaOne이 곡선의 양 끝만 공개하고 중간 등급은 공개하지 않기 때문입니다. 각 범위의 하한은 10,000 엔드포인트 기준 최저 요율로, 이 규모의 환경에는 제시되지 않을 값이므로 상용 쪽에 의도적으로 후하게 잡은 것입니다. 셀프호스팅이 그것을 이긴다면, 여러분이 실제로 받는 견적도 이깁니다.
두 교차점은 같은 자리에 있지 않습니다. 장비당 과금 대비 $290의 셀프호스팅 항목은 대당 $3.75 기준 78대, 최저 $1.50 기준 194대에 해당하므로, 계약이 그 구간 어디에 있느냐에 따라 대략 80대에서 190대 사이 어딘가에서 셀프호스팅이 앞서기 시작합니다. 기술자당 과금 대비로는 그림이 완전히 달라집니다. 기술자당 200대 비율에서 Syncro 좌석 하나는 200 엔드포인트($129), 둘은 400($258), 셋은 600($387)까지 커버하며, 셀프호스팅 항목은 세 번째 좌석, 즉 400대를 막 넘긴 지점에서야 그 곡선 아래로 내려갑니다.
대략 400 엔드포인트 아래에서는 이 가정 하에 완전한 RMM을 셀프호스팅하는 쪽이 보통 더 비싼 선택입니다. 두 번째 교차점이 결정적입니다. 기술자당 과금 플랫폼은 오늘 오후에 바로 쓸 수 있고, 프로비저닝도 패치도 책임도 요구하지 않기 때문입니다.
여러분의 숫자 두 개가 이 임계값을 움직입니다. 가정 단가를 시간당 $25로 반으로 줄이면 소규모 환경의 셀프호스팅 항목은 $290에서 $190로 떨어집니다. $100로 두 배로 올리면 더 높은 스폰서 등급이나 더 큰 서버를 더하기도 전에 같은 항목이 $490로 오릅니다. 이런 변화는 교차점을 수백 엔드포인트만큼 옮길 수 있으므로, 400을 보편적 임계값으로 여기지 말고 여러분의 장비 규모에서 실제로 선택할 스폰서 등급과 유지보수 시간을 쓰세요.
셀프호스팅이 여러분에게 되돌려주는 것
2021년 7월, 온프레미스 Kaseya VSA 서버의 자격 증명 노출 제로데이인 CVE-2021-30116이(가) 실제 공격에 악용되었습니다. CISA의 Known Exploited Vulnerabilities 카탈로그는 이 취약점이 공격자에게 시스템에 대한 추가 공격에 쓸 수 있는 세션 ID를 넘겨준다고 기록하고, 랜섬웨어 캠페인에 사용된 것으로 알려졌다고 표시합니다.
3년 뒤 ConnectWise ScreenConnect의 CVE-2024-1709이(가) 같은 카탈로그에 올랐습니다. 23.9.7 이하 버전을 노린 CVSS 만점 10.0의 인증 우회로, 실제 랜섬웨어 배포에 악용되었고, Huntress의 사후 악용 보고서 는 공격자들이 이를 통해 암호화폐 채굴기를 배포한 사실을 기록합니다. 두 사건 모두 상용 RMM에 반대하는 근거가 아니고, 찬성하는 근거도 아닙니다. 둘의 바탕에는 같은 사실이 있습니다. RMM 서버는 에이전트를 실행하는 모든 장비로 통하는 신뢰된 원격 코드 실행 경로이며, 이는 설계가 제대로 작동하는 것이자 바로 그래서 우려할 만한 이유입니다. 관리 플레인이 뚫리면 그 플레인이 업체 것이든 여러분 것이든 전체 장비가 뚫린 것입니다.
셀프호스팅하면 바뀌는 것은 누가, 얼마나 빨리 패치하고, 누구 이름이 사고에 오르느냐입니다. 이들 플랫폼에도 자체적으로 연구된 취약점이 있습니다. Tactical RMM에는 CVE-2025-69516이(가) 있는데, 보고서 미리보기 엔드포인트의 서버 측 템플릿 인젝션으로 권한이 낮은 보고서 사용자가 원격 명령 실행에 이를 수 있었고, CVE-2025-69517도 있습니다. 에이전트 생성 엔드포인트의 HTML 인젝션으로, 기록은 부정확한 정보가 담겨 있다는 공급업체의 입장으로 끝납니다. 둘 다 8.8점이며 둘 다 현재 v1.5.2와 달리 v1.3.1 이하에 영향을 미치는 것으로 기록되어 있습니다. MeshCentral에는 CVE-2024-26135이(가) 있는데, control.ashx 을(를) 통한 크로스 사이트 WebSocket 하이재킹으로 관리자 세션을 탈취할 수 있으며, CVSS 8.3에 현재 1.2.5와 달리 1.1.21 이전 버전에 영향을 미치는 것으로 기록되어 있습니다. 현재 릴리스는 여기 인용한 세 CVE의 영향 범위 밖에 있습니다. 그렇다고 공격 표면이 사라지는 것은 아니며, 최신 상태 유지가 운영 모델의 일부가 될 뿐입니다. 이들은 활발히 연구되는 공격 표면이고, 앞서 나가야 하는 사람은 여러분입니다.
또 하나 바뀌는 것은 계약 상대방입니다. 넷 중 둘은 자체 지원 등급을 판매합니다. NetLock RMM의 유료 플랜과 Tactical RMM의 상위 스폰서 등급입니다. 지원 상황은 고르지 않습니다. MeshCentral은 커뮤니티 주도이고, ITarian은 자체 지원 채널과 라이선스 약관을 갖춘 업체 지원 상용 제품입니다. RMM 장애가 계약이 걸린 고객 대면 사고가 되는 운영자에게는, 그 계약 상대방이야말로 상용 계약이 실제로 파는 것입니다.
컴플라이언스는 가끔 좁은 범위에서 반대 방향으로 작용합니다. 셀프호스팅 옵션에 관한 r/msp 스레드에서 한 운영자는 "원격 관리 인력의 연결은 암호화된(FIPS 140-2 인증) 경로를 통해야 한다"는 계약 조건을 설명하며, 대부분의 업체가 인증을 신청하지 않은 상황에서 인증된 VPN 모듈로 연결을 실어 나를 수 있기 때문에 셀프호스팅이 그 조건을 충족하게 해 준다고 말합니다. 한 스레드의 한 계약이 패턴은 아니지만, 셀프호스팅이 저렴한 답이 아니라 규정을 충족하는 답이 되는 사례입니다.
2021년 Tactical RMM 논란
Tactical RMM을 평가하는 사람이라면 한 시간만 검색해도 이 이야기를 만나게 됩니다. 2021년 12월 r/sysadmin 스레드에서 한 연구자가 프로젝트의 예비 파일 미러에 호스팅된 에이전트 바이너리 안에서 Monero 채굴 코드를 발견했습니다. 개발자는 공개적으로 답했고, 그 답변이 이 모든 것의 출처입니다.
"yes those are 1.98.XXX are my own personal builds that have extra binaries embedded in them (using golangs new embed feature added in go 1.16) and I use them on my own machines to mine monero." ("네, 그 1.98.XXX들은 추가 바이너리를 내장한(go 1.16에 추가된 Go의 새 embed 기능 사용) 제 개인 빌드이고, 제 장비에서 monero를 채굴하는 데 씁니다.")
그는 같은 답변에서 프로덕션 에이전트는 그 빌드를 내려받지 않으며, 미러는 Python 의존성의 예비용이라고 밝혔습니다. 또한 코드 서명이 시작되면서 에이전트가 오픈소스가 아니게 되었고 개발이 비공개 저장소로 옮겨졌기 때문에, 당시 공개 코드는 오래된 것이었고 배포되는 에이전트는 공개적으로 감사할 수 없었다고 확인했습니다.
기록에 없는 것은 완료된 제3자 보안 감사입니다. 프로덕션 에이전트가 깨끗하다는 보증은 개발자 본인의 진술과 한 댓글 작성자의 비공식 샌드박스 분석에 기대고 있습니다. 떠도는 두 요약 모두 과장입니다. "아무것도 아니었다"는 에이전트 소스를 감사할 수 없는 동안 채굴 바이너리가 프로젝트 인프라에서 제공되었다는 점을 무시하고, "이 도구는 크립토마이너를 담고 있다"는 어떤 공개 증거도 뒷받침하지 않는 주장을 합니다. 제 판단으로는 이것은 확정된 기술적 결론이라기보다 운영 관행에 대한 평가입니다.
어떤 것이 어떤 운영자에게 맞는가
상용을 유지하세요. 다음 세 조건 중 하나라도 해당하면 셀프호스팅 RMM 대안은 아예 건너뛰세요. 고객 계약이 지정된 공급업체를 요구하는 경우. 기술자당 장비 비율상 이미 기술자당 과금이 가장 저렴한 항목인 경우로, 400대 미만 환경 대부분이 여기 해당합니다. 또는 실제로 아무도 서버를 맡지 않을 경우로, 이때 운영 시간 항목은 허구가 됩니다.
Tactical RMM을 선택하세요. 가장 완전한 기능 세트를 원하고, 사내 또는 고객 네트워크를 관리하며, 프로덕션에서 Linux 서버를 운영할 자신이 있고, 스폰서 등급을 지불할 의향이 있다면요. 상업 모델이 라이선스의 영리 서비스에 대한 광범위한 제한에 해당할 수 있다면, 고객용으로 배포하기 전에 AmidaWare에 서면 확인을 받으세요.
NetLock RMM을 선택하세요. OSI 승인 코어와 장비 무제한·전문 지원이 포함된 유료 셀프호스팅 플랜이 실적보다 중요하고, 공개 저장소가 이제 코드베이스의 선별된 일부에 불과한 젊은 프로젝트를 받아들일 수 있다면요. 어떤 등급을 사는지 분명히 하세요. 무료 Community Edition은 25대에서 멈추므로 수백 엔드포인트에서는 유료 제품이며, 그 매력은 고객이 노트북 12대를 더 사도 움직이지 않는 가격입니다.
MeshCentral 단독을 선택하세요. 단, 주된 업무가 완전한 RMM 패치와 정책 자동화가 아니라 원격 접속, 인벤토리, 임시 명령이나 스크립트 실행인 경우에만요. 성숙하고, 허용적 라이선스이며, 잘하는 일에는 강합니다. 원격 제어가 요구 사항의 전부라면 전용 원격 데스크톱 옵션과도 비교해 보세요. RustDesk도 비슷한 영역을 다루며 기능의 강조점이 다릅니다. 이들 중 하나를 완전한 RMM 대체품으로 취급하는 것이 실수입니다.
ITarian 온프레미스를 선택하세요. 단, 장비당 과금에서 벗어나는 것보다 관리 플레인을 자체 인프라에 두는 것이 더 중요하고, 독점 라이선스와 더 무거운 부담에도 제품 뒤에 자리 잡은 기업이 있길 원하는 경우에만요. 예산을 잡기 전에 지원되는 배포 토폴로지를 확인하세요.
답이 셀프호스팅이라면, 관리 플레인은 관리 대상 사이트 밖에, 그 사이트 중 하나가 다운된 날에도 접근할 수 있는 곳에 있어야 합니다. 현실적으로는 Debian이나 Ubuntu의 상시 Linux 서버, root 접근, 자원을 두고 경쟁하는 다른 것이 없는 환경, 그리고 패치를 유지하는 여러분입니다. 저희의 셀프 관리형 Linux VPS 이(가) 바로 그런 장비이며, 위의 일반 사양에 맞춰 크기를 잡을 수 있습니다. 필요한 것이 완전한 관리 플랫폼이 아니라 원격 제어라면, RustDesk 은(는) 클릭 한 번으로 배포됩니다.

루트 액세스, NVMe, AMD EPYC 성능을 갖춘 Linux VPS에서 개발하세요.
Linux 요금제 보기자주 묻는 질문
Tactical RMM은 오픈소스인가요?
아니요. Tactical RMM은 OSI 승인이 아닌 자체 "Tactical RMM License v1.0"으로 배포되며, 라이선스 본문 자체가 오픈소스 라이선스가 아니라고 명시합니다. 자신의 네트워크나 고객의 네트워크를 모니터링·관리하는 용도로는 무료로 셀프호스팅할 수 있지만, SaaS, 관리형 호스팅, 기타 상업적 또는 영리 서비스 이용에 대한 광범위한 제한도 담고 있습니다. MSP 모델이 그 경계에 달려 있다면 AmidaWare에 서면 확인을 받으세요. MeshCentral은 Apache-2.0이고 NetLock RMM의 공개 코어는 AGPL-3.0이며, 둘 다 OSI 승인입니다.
NinjaOne이나 Atera의 무료 셀프호스팅 대안이 있나요?
예. Tactical RMM, MeshCentral, NetLock RMM의 Community Edition은 모두 무료 등급에서 장비당 라이선스 비용 없이 쓸 수 있습니다. 라이선스가 무료라고 운영이 무료인 것은 아닙니다. 전용 Linux 서버, 필요한 기능을 여는 유료 등급, 유지보수에 들이는 시간에 비용을 냅니다. 여기서 쓴 Tactical RMM 모델에서는 그 비용이 소규모 환경에서 Syncro Core를 넘어섭니다.
MeshCentral이 완전한 RMM을 대체할 수 있나요?
단독으로는 아닙니다. MeshCentral은 허용적인 Apache-2.0 라이선스 아래 원격 제어, 장비 인벤토리, 원격 관리를 잘 다룹니다. 명령과 스크립트 실행을 지원하지만, 완전한 RMM에서 기대하는 네이티브 패치 관리와 예약 정책 자동화 워크플로는 제공하지 않으며, 그래서 Tactical RMM이 대체품이 아니라 그 위의 계층으로 만들어진 것입니다.
모든 RMM 업체가 엔드포인트당 과금하나요?
아니요. Syncro와 Atera는 엔드포인트 무제한의 기술자 좌석당 과금이라 고객이 장비를 추가해도 청구서가 늘지 않습니다. NinjaOne은 볼륨별 등급이 있는 장비당 과금의 예입니다. ConnectWise, Datto RMM, N-able, Kaseya는 플랫폼 기본 가격을 공개하지 않고 구매자를 견적으로 안내합니다.



토론
댓글
토론에 참여하려면 로그인하세요.