
คำว่า DMZ มักโผล่มาโดยไม่มีคำนิยามติดมาด้วย เป็นรายการหนึ่งในเช็กลิสต์ตรวจสอบความปลอดภัย เป็นประโยคหนึ่งในเอกสารเสริมความแข็งแกร่งของผู้ให้บริการ เป็นข้อกำหนดในประกาศรับสมัครงานที่วางอยู่ข้าง TLS และหลักสิทธิ์ขั้นต่ำ
คุณลองค้นดูแล้วเจอแผนภาพไฟร์วอลล์ที่มีสายเครือข่ายสามเส้น เส้นหนึ่งไปยังอินเทอร์เน็ต เส้นหนึ่งไปยังแถวของเซิร์ฟเวอร์ และอีกเส้นไปยัง LAN ในสำนักงาน แต่สิ่งที่คุณดูแลอยู่คือเซิร์ฟเวอร์เช่าเพียงเครื่องเดียว มี IP สาธารณะหนึ่งหมายเลข และไม่มีอินเทอร์เฟซเครือข่ายสำรองเลย
ภาพแรกคือสถาปัตยกรรม DMZ ของจริง บนเซิร์ฟเวอร์เครื่องเดียว คุณสามารถทำซ้ำเป้าหมายด้านความปลอดภัยได้บางส่วน คือการจำกัดสิ่งที่อินเทอร์เน็ตเข้าถึงได้ แต่สิ่งที่คุณทำซ้ำบนโฮสต์เดียวกันไม่ได้ คือขอบเขตเครือข่ายที่แยกออกจากกัน ซึ่งเป็นสิ่งที่ทำให้ DMZ เป็น DMZ
เวอร์ชันสั้น
- DMZ แยกบริการที่คนแปลกหน้าต้องเข้าถึงได้ ออกจากสิ่งอื่นทั้งหมดที่คุณรันอยู่
- ประเด็นไม่เคยอยู่ที่การเดินสาย แต่อยู่ที่ว่าการถูกเจาะฝั่งสาธารณะควรหยุดอยู่แค่นั้น
- คุณตั้งค่าไฟร์วอลล์ได้ โดยที่ยังไม่มี DMZ อยู่ดี
- เซิร์ฟเวอร์เครื่องเดียวที่มี IP สาธารณะหนึ่งหมายเลข สามารถลดการเปิดเผยได้ด้วยรีเวิร์สพร็อกซี กฎไฟร์วอลล์บนโฮสต์ และการผูกบริการไว้กับ loopback หรืออินเทอร์เฟซส่วนตัว แต่ก็ไม่ได้สร้างส่วนของเครือข่ายแบบ DMZ ที่แยกออกมา
- รูปแบบนี้ใช้เคอร์เนลร่วมกับสิ่งที่มันปกป้อง จึงควรนับว่าเป็นการลดการเปิดเผย ไม่ใช่การแยกออกจากกัน
สิ่งที่บทความนี้ไม่ครอบคลุม
ขอบเขตของบทความนี้คือแบบจำลองทางความคิด และมีสามหัวข้อใกล้เคียงที่ตั้งใจไม่พูดถึง
- ไม่มีขั้นตอนการติดตั้ง ไม่มีการตั้งค่ารีเวิร์สพร็อกซี ไม่มีไวยากรณ์ของกฎไฟร์วอลล์ และไม่มีคำแนะนำว่าควรติดตั้งเครื่องมือตัวไหน
- ไม่มีการตั้งค่าเราเตอร์ตามบ้าน ตัวเลือก "DMZ host" บนเราเตอร์ที่บ้านหมายถึงสิ่งอื่นไปคนละเรื่อง
- ไม่มีการตัดสินเรื่อง zero trust คำถามที่ว่าขอบเขตเครือข่ายยังเป็นมาตรการควบคุมหลักที่ถูกต้องอยู่หรือไม่ เป็นข้อถกเถียงจริง และไม่ได้ข้อสรุปในบทความนี้
DMZ คืออะไร และมีไว้เพื่ออะไร
DMZ หรือเขตปลอดทหาร คือส่วนของเครือข่ายที่อยู่ระหว่างอินเทอร์เน็ตซึ่งไว้ใจไม่ได้กับเครือข่ายภายใน มันเก็บบริการที่ต้องเข้าถึงได้จากสาธารณะ เช่น เว็บเซิร์ฟเวอร์และเมลเซิร์ฟเวอร์ ส่วนที่เหลือทั้งหมดอยู่หลังขอบเขตที่สอง ดังนั้นการเข้าถึงบริการสาธารณะจึงไม่ได้แปลว่าเข้าถึงส่วนที่เหลือได้
รายการอภิธานศัพท์ของ Mozilla ว่าด้วย DMZ สรุปครึ่งที่เป็นสาระสำคัญไว้ในประโยคเดียว คือมันเปิดเผยเฉพาะปลายทางบางจุดที่กำหนดไว้ ขณะที่ปฏิเสธการเข้าถึงเครือข่ายภายในจากภายนอก นั่นคือเป้าหมายของการออกแบบทั้งหมด โดยไม่อ้างถึงอุปกรณ์ใดเลย
ประเภทของบริการที่อยู่ในนั้นตามธรรมเนียมเป็นผลมาจากเป้าหมายนี้ เว็บเซิร์ฟเวอร์ เมลเซิร์ฟเวอร์ เซิร์ฟเวอร์ FTP เซิร์ฟเวอร์ VoIP ล้วนเป็นสิ่งที่คนแปลกหน้าควรเชื่อมต่อได้ ส่วนไดเรกทอรีเซิร์ฟเวอร์ ฐานข้อมูล การแชร์ไฟล์ แอปพลิเคชันภายใน และหน้าจอสำหรับผู้ดูแลระบบ ไม่อยู่ในรายการนั้น เพราะไม่ควรมีใครจากภายนอกเข้าถึงได้เลย
จงยึดคุณสมบัติไว้ ไม่ใช่ภาพวาด อินเทอร์เฟซเครือข่ายสามช่องเป็นวิธีหนึ่งในการสร้างขอบเขตความเชื่อถือที่แยกจากกัน การออกแบบบนคลาวด์และแบบเซิร์ฟเวอร์เดียวสามารถใช้หลักการควบคุมการเปิดเผยเดียวกันได้ในรูปแบบอื่น แต่มีเพียงการออกแบบที่มีโซนขอบเขตแยกต่างหากเท่านั้นที่ทำซ้ำตัว DMZ ได้จริง
DMZ แบบสามอินเทอร์เฟซดั้งเดิมทำงานอย่างไร
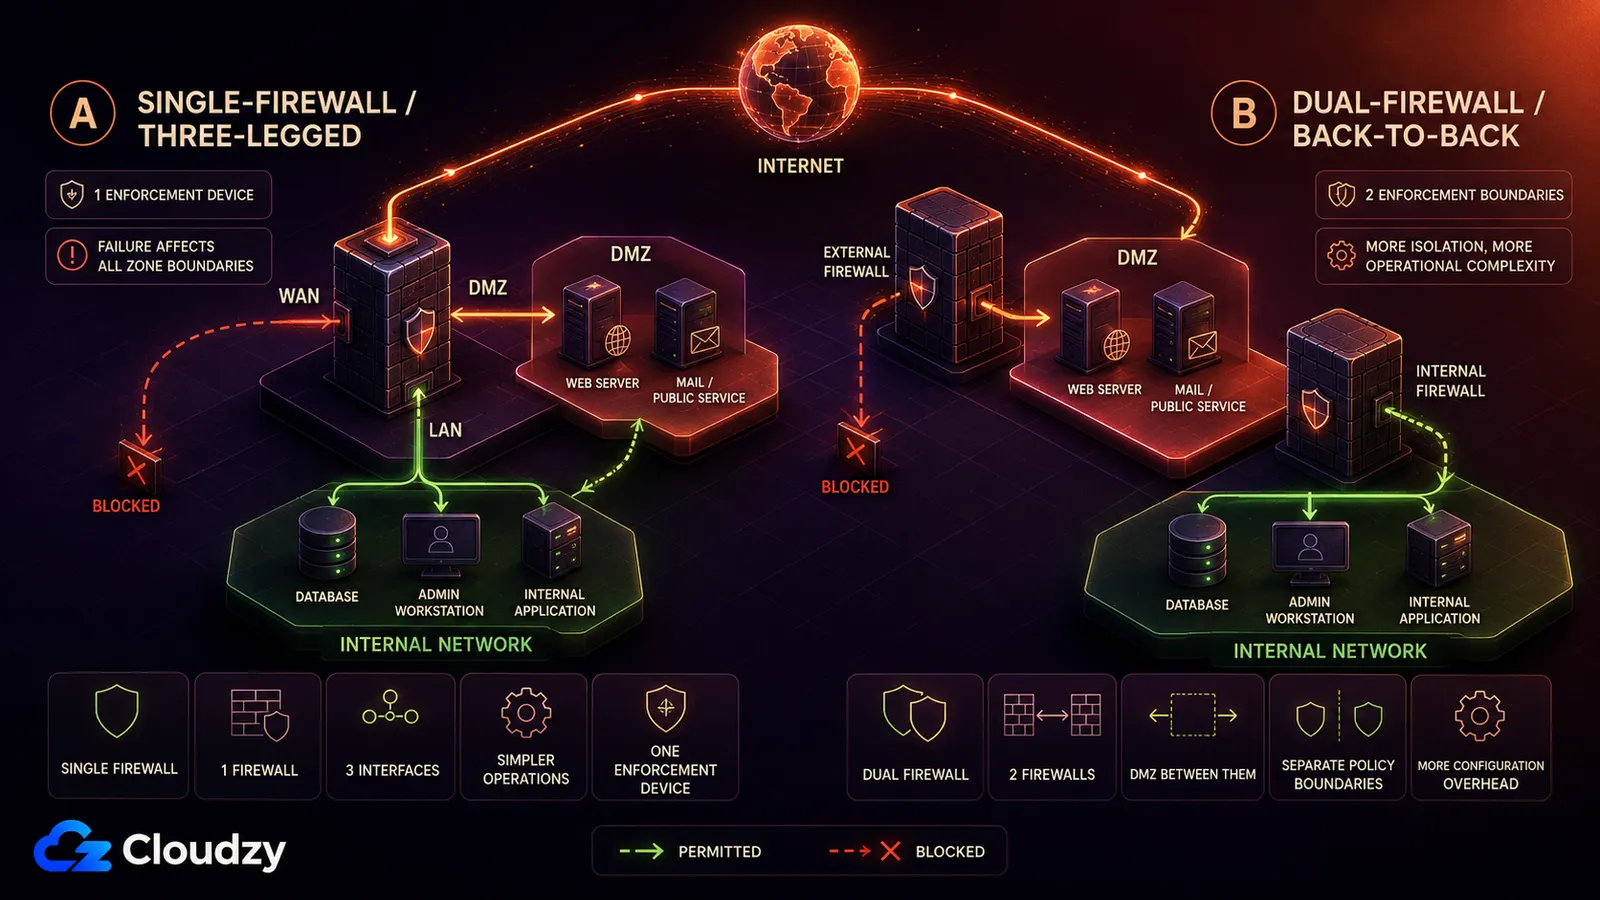
DMZ แบบดั้งเดิมสร้างได้สองแบบ แบบไฟร์วอลล์เดียวให้ไฟร์วอลล์ตัวเดียวมีสามอินเทอร์เฟซ คือไปยังอินเทอร์เน็ต ไปยัง DMZ และไปยังเครือข่ายภายใน ส่วนแบบไฟร์วอลล์คู่จะวาง DMZ ไว้ระหว่างไฟร์วอลล์สองตัวที่แยกจากกัน ทั้งสองแบบบังคับใช้กฎเดียวกัน อินเทอร์เน็ตเข้าถึง DMZ ได้ แต่อินเทอร์เน็ตไม่มีวันเข้าถึงเครือข่ายภายใน
โมเดลไฟร์วอลล์เดียว (สามขา)
ไฟร์วอลล์หนึ่งตัว อินเทอร์เฟซเครือข่ายสามช่อง ช่องแรกหันออกสู่อินเทอร์เน็ต ช่องที่สองหันเข้าหา DMZ ซึ่งเป็นที่อยู่ของบริการสาธารณะ ช่องที่สามหันเข้าหาเครือข่ายภายใน ไฟร์วอลล์อนุญาตทราฟฟิกขาเข้าจากอินเทอร์เน็ตไปยังพอร์ตที่ระบุไว้ใน DMZ อนุญาตทราฟฟิกแคบ ๆ จาก DMZ เข้าสู่ภายในเฉพาะเท่าที่แอปพลิเคชันต้องการ และปฏิเสธทุกอย่างที่เหลือ
รูปแบบนี้เรียกว่าไฟร์วอลล์สามขา ทุกแพ็กเก็ตที่ข้ามระหว่างโซนต้องผ่านอุปกรณ์เพียงตัวเดียว ซึ่งทำให้ไฟร์วอลล์ตัวนั้นกลายเป็นจุดล้มเหลวจุดเดียวของทราฟฟิกข้ามโซน หากมันล่ม การเชื่อมต่อและการบังคับใช้นโยบายจะได้รับผลกระทบ ขึ้นอยู่กับพฤติกรรมเมื่อล้มเหลวของไฟร์วอลล์และระบบสำรองที่คุณเตรียมไว้
ผมใช้เวลาสิบปีดูแลงานปฏิบัติการเครือข่ายที่ ISP แห่งหนึ่ง และสิ่งที่ทำให้คนแปลกใจเกี่ยวกับอินเทอร์เฟซ DMZ คือมันธรรมดามาก มันคือพอร์ตอีเทอร์เน็ตทั่วไปที่ถูกติดป้ายระดับความเชื่อถือต่างออกไปในไฟล์ตั้งค่าของไฟร์วอลล์ สถาปัตยกรรมไม่ได้อยู่ในสายทองแดง แต่อยู่ในชุดกฎ และอยู่ที่การที่มีใครสักคนคิดอย่างถี่ถ้วนว่าแต่ละทิศทางของการไหลนั้นได้รับอนุญาตหรือไม่
โมเดลไฟร์วอลล์คู่ (หลังชนหลัง)
ไฟร์วอลล์สองตัวต่อกันเป็นชั้น โดยมี DMZ อยู่ตรงกลาง ไฟร์วอลล์ภายนอกยอมให้ทราฟฟิกจากอินเทอร์เน็ตเข้าสู่ DMZ และไม่ให้ไปไกลกว่านั้น ส่วนไฟร์วอลล์ภายในยอมให้เฉพาะทราฟฟิกจาก DMZ เข้าสู่ภายในเท่าที่แอปพลิเคชันต้องการเท่านั้น ผู้โจมตีที่เข้าถึง DMZ ได้ยังต้องข้ามขอบเขตนโยบายของไฟร์วอลล์ภายในก่อนจะไปถึงเครือข่ายภายใน
ไฟร์วอลล์สองตัวให้ขอบเขตนโยบายที่บังคับใช้แยกกันสองชั้น แต่ก็เพิ่มงานตั้งค่า การแพตช์ และความซับซ้อนในการดูแลด้วย การล่มหรือถูกเจาะที่ขอบเขตภายนอกไม่ได้ทำให้ขอบเขตภายในหายไปโดยอัตโนมัติ แม้ว่าการป้องกันจะยังขึ้นอยู่กับว่าไฟร์วอลล์ทั้งสองถูกตั้งค่าและดูแลอย่างไร
DMZ เหมือนกับไฟร์วอลล์หรือไม่
ไม่ใช่ DMZ คือเครือข่ายขอบเขตหรือส่วนของเครือข่ายที่แยกออกมา ส่วนไฟร์วอลล์คือมาตรการควบคุมที่ใช้กันทั่วไปเพื่อกำกับทราฟฟิกระหว่างโซนนั้น อินเทอร์เน็ต และเครือข่ายภายใน คุณตั้งกฎไฟร์วอลล์บนเครือข่ายแบบแบนได้โดยไม่ได้สร้าง DMZ เลย ความต่างจึงอยู่ที่สถาปัตยกรรม ไม่ใช่แค่เรื่องการตั้งค่า
ความสับสนนี้พอเข้าใจได้ ไฟร์วอลล์คือสิ่งที่คุณล็อกอินเข้าไป เป็นสิ่งที่มีไฟล์ตั้งค่า มีผู้ผลิต และมีสัญญาซัพพอร์ต มันจึงดูดเอาชื่อของสิ่งที่มันสร้างขึ้นมาไว้กับตัว ส่วนเซกเมนต์นั้นไม่เคยมีใครล็อกอินเข้าไปได้เลย
ผลลัพธ์จะปรากฏในจังหวะที่แย่ที่สุดเท่าที่จะเป็นไปได้ ให้สมมติว่าเว็บเซิร์ฟเวอร์สาธารณะของคุณถูกเจาะแล้ว เพราะสุดท้ายมันจะถูกเจาะจริง บนเครือข่ายแบบแบน ผู้โจมตีมีหัวสะพานอยู่บนเครื่องที่คุยกับฐานข้อมูล ไฟล์เซิร์ฟเวอร์ และหน้าจอผู้ดูแลระบบของคุณได้อยู่แล้ว และการขยับไปมาระหว่างสิ่งเหล่านั้นก็เป็นเพียงการใช้สิทธิ์ที่ได้รับอนุญาตไว้ก่อนแล้ว การเคลื่อนที่ในแนวข้างแบบนี้เรียกว่า lateral movement และเป็นสิ่งที่ขอบเขตชั้นที่สองมีไว้เพื่อหยุดมันโดยเฉพาะ DMZ ไม่ได้ป้องกันไม่ให้เว็บเซิร์ฟเวอร์ถูกเจาะ แต่ป้องกันไม่ให้เว็บเซิร์ฟเวอร์ที่ถูกเจาะกลายเป็นทางเข้าสู่ทุกสิ่งที่เหลือ
ขอชี้แจงหนึ่งเรื่องขณะที่ยังพูดถึงคำนี้อยู่ การตั้งค่า "DMZ host" บนเราเตอร์ตามบ้านหรือสำนักงานขนาดเล็กเป็นคนละฟีเจอร์ มันส่งต่อทราฟฟิกขาเข้าที่ไม่ได้ร้องขอไปยังอุปกรณ์ภายในเครื่องเดียว ทำให้อุปกรณ์นั้นถูกเปิดสู่อินเทอร์เน็ตโดยตรง และไม่ได้สร้างเครือข่าย DMZ ที่แยกออกมาและได้รับการปกป้องแต่อย่างใด
จะนำหลักการของ DMZ ไปใช้บนเซิร์ฟเวอร์เครื่องเดียวได้อย่างไร
เซิร์ฟเวอร์เครื่องเดียวที่มี IP สาธารณะหนึ่งหมายเลข สามารถทำซ้ำเป้าหมายด้านการควบคุมการเปิดเผยของ DMZ ได้บางส่วน โดยไม่ได้ทำซ้ำการแยกเครือข่ายของมัน รีเวิร์สพร็อกซีสามารถเป็นจุดเข้าสาธารณะเพียงจุดเดียว กฎไฟร์วอลล์ขาเข้าแบบปฏิเสธเป็นค่าเริ่มต้นสามารถปิดกั้นส่วนที่เหลือ และบริการภายในสามารถฟังอยู่บน loopback หรืออินเทอร์เฟซส่วนตัวแทนที่จะเป็นที่อยู่สาธารณะ
เริ่มจากข้อจำกัดที่หัวข้อนี้ตั้งไว้ คือ VPS หนึ่งเครื่อง อินเทอร์เฟซสาธารณะหนึ่งช่อง และ ไม่มีอุปกรณ์ไฟร์วอลล์แยกต่างหาก และไม่มีซับเน็ต DMZ ที่คุณควบคุมได้ ในสภาพเช่นนี้ คุณไม่สามารถทำซ้ำโทโพโลยีสามขาแบบดั้งเดิมบนโฮสต์เดียวกันได้ กฎไฟร์วอลล์บนโฮสต์ การเลือกอินเทอร์เฟซที่บริการฟังอยู่ และรีเวิร์สพร็อกซี ยังลดการเปิดเผยได้อยู่ แต่ไม่ได้สร้างขอบเขตการแยกแบบเดียวกัน
รีเวิร์สพร็อกซีสามารถยึดอินเทอร์เฟซสาธารณะไว้ที่พอร์ต 80 และ 443 และกลายเป็นจุดเข้าระดับแอปพลิเคชันเพียงจุดเดียวสำหรับทราฟฟิกเว็บ นั่นช่วยลดพื้นที่โจมตีที่เปิดสู่สาธารณะ แต่ไม่เท่ากับการมีอินเทอร์เฟซ DMZ แยกต่างหาก เพราะพร็อกซียังคงใช้โฮสต์ร่วมกับบริการที่อยู่ข้างหลังมัน
กฎไฟร์วอลล์ขาเข้าบนโฮสต์อนุญาตสองพอร์ตนั้นและทิ้งที่เหลือ บริการอื่นทุกตัวบนเครื่องอาจกำลังรันและฟังอยู่ก็ได้ แต่จากภายนอกไม่มีอะไรเริ่มเชื่อมต่อไปหาได้ นี่คือการเข้าใกล้นโยบาย "เข้าถึงได้เฉพาะพอร์ตที่ตั้งใจไว้" ภายในโฮสต์เดียว ไม่ได้สร้างขอบเขตแยกกับเครือข่ายภายในแต่อย่างใด
แอปพลิเคชันเซิร์ฟเวอร์ ฐานข้อมูล และแผงควบคุมผู้ดูแลระบบ ไม่ควรผูกอยู่กับที่อยู่สาธารณะ เมื่อพร็อกซีรันอยู่บนโฮสต์เดียวกัน พวกมันฟังอยู่บน loopback ได้ เมื่อพร็อกซีรันอยู่ที่อื่นบนเครือข่ายส่วนตัว พวกมันฟังอยู่บนที่อยู่ส่วนตัวได้ ไม่ว่ากรณีใด ก็ไม่มีตัวรับฟังของบริการเหล่านั้นอยู่บนอินเทอร์เฟซสาธารณะ ดังนั้นการเปิดกฎขาเข้าบนอินเทอร์เฟซนั้นเพียงอย่างเดียวจึงไม่ได้ทำให้พวกมันถูกเปิดเผย
การเข้าถึงเชิงบริหารเป็นเรื่องของฝั่งภายใน ไม่ใช่ฝั่ง DMZ การเก็บ SSH และหน้าจอสำหรับจัดการระบบไว้นอกเส้นทางสาธารณะ โดยอยู่หลัง VPN หรือเครือข่ายส่วนตัว ช่วยป้องกันการเชื่อมต่อตรงมายังสิ่งเหล่านั้นจากอินเทอร์เน็ตสาธารณะ
แนวคิดของ DMZ เทียบเคียงกับซับเน็ตของ VPC และ security group ได้อย่างไร
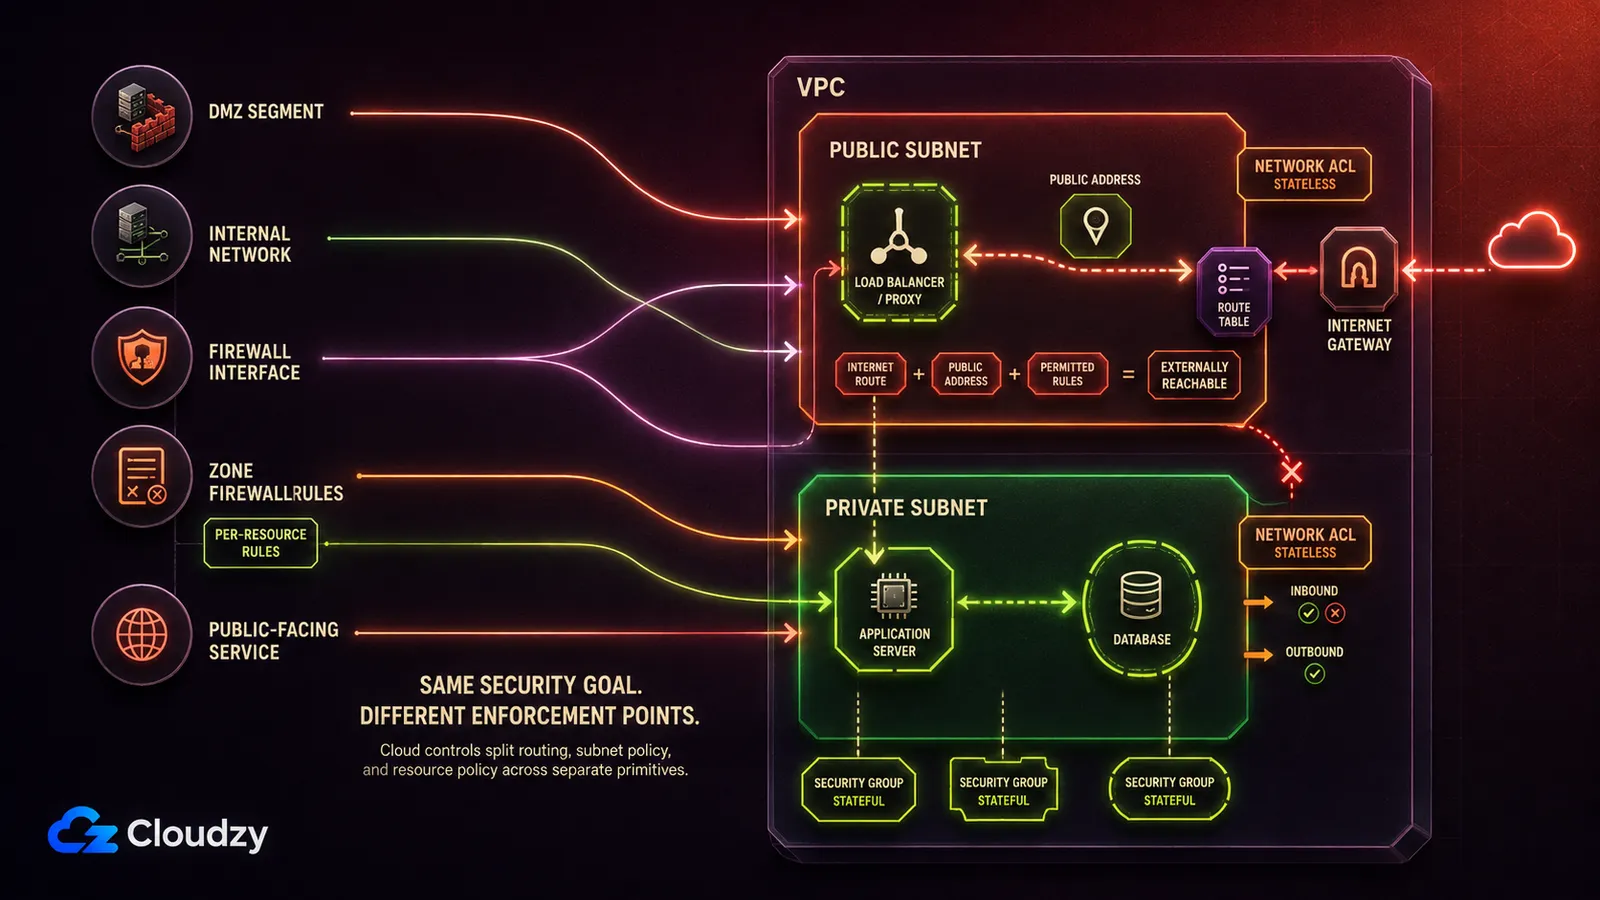
โมเดลดั้งเดิมเทียบเคียงกับส่วนประกอบเครือข่ายบนคลาวด์ได้ค่อนข้างใกล้ในเชิงแนวคิด แต่ไม่ใช่แบบหนึ่งต่อหนึ่ง ส่วนของ DMZ กลายเป็นซับเน็ตสาธารณะ เครือข่ายภายในกลายเป็นซับเน็ตส่วนตัวที่ไม่มีเส้นทางไปยังอินเทอร์เน็ตเกตเวย์ ส่วนชุดกฎของไฟร์วอลล์ถูกแบ่งออกไปอยู่ใน security group ซึ่งผูกกับอินเทอร์เฟซเครือข่ายของทรัพยากร และ network ACL ซึ่งผูกกับซับเน็ต
| องค์ประกอบดั้งเดิม | สิ่งเทียบเท่าบนคลาวด์ | บังคับใช้อะไร |
|---|---|---|
| ส่วนของ DMZ | สาธารณะ subnet | ให้เส้นทางออกอินเทอร์เน็ต ทรัพยากรยังต้องมีที่อยู่สาธารณะและกฎความปลอดภัยที่อนุญาตทราฟฟิกด้วย |
| ส่วนของเครือข่ายภายใน | เครือข่ายย่อยส่วนตัว | ไม่มีเส้นทางตรงไปยังอินเทอร์เน็ตเกตเวย์ อินเทอร์เน็ตจึงเริ่มการเชื่อมต่อตรงผ่านเส้นทางนั้นไม่ได้ |
| อินเทอร์เฟซไฟร์วอลล์ระหว่างโซน | ตารางเส้นทาง + การแนบอินเทอร์เน็ตเกตเวย์ | ทราฟฟิกถูกกำหนดเส้นทางไปที่ใดได้บ้าง ส่วนการมีที่อยู่สาธารณะและมาตรการควบคุมความปลอดภัยยังคงเป็นตัวชี้ขาดว่าทรัพยากรนั้นเข้าถึงได้หรือไม่ |
| ชุดกฎไฟร์วอลล์ (ต่อโซน) | Network ACL | กฎอนุญาตและปฏิเสธแบบไร้สถานะ ประเมินที่ขอบของซับเน็ต |
| ชุดกฎไฟร์วอลล์ (ต่อโฮสต์) | Security group | กฎอนุญาตแบบมีสถานะ ที่ใช้กับอินเทอร์เฟซเครือข่ายของทรัพยากรที่เชื่อมโยงอยู่ |
| บริการที่เปิดสู่สาธารณะใน DMZ | โหลดบาลานเซอร์หรืออินสแตนซ์พร็อกซีในซับเน็ตสาธารณะ | จุดเข้าเพียงจุดเดียวที่ทราฟฟิกต้องผ่าน |
ผู้ให้บริการคลาวด์เองก็ใช้คำศัพท์ชุดนี้ ซึ่งเป็นหลักฐานที่ดีว่าคำนี้ยังใช้กันอยู่ บล็อกด้านเครือข่ายของ AWS อธิบายถึง สถาปัตยกรรม DMZ บน Amazon VPC ซึ่งแยกบริการที่เปิดสู่สาธารณะออกจากเครือข่ายภายใน โดยสร้างอยู่บน VPC Block Public Access ซึ่งเป็นมาตรการควบคุมระดับ Region ที่เปิดตัวเมื่อเดือนพฤศจิกายน 2024
ซับเน็ตคือส่วนที่รับน้ำหนักของการเทียบเคียงนี้ ซับเน็ตสาธารณะเป็นสาธารณะก็เพราะตารางเส้นทางของมันชี้ไปยังอินเทอร์เน็ตเกตเวย์ ในเมื่อ ตารางเส้นทางเป็นตัวตัดสินว่าแพ็กเก็ตจะเดินทางไปที่ใดการวางผังซับเน็ตจึงกำหนดระดับการเปิดเผยของคุณก่อนกฎรายข้อใด ๆ ทั้งสิ้น
การเทียบเคียงนี้ไม่สมบูรณ์อยู่จุดหนึ่งโดยเฉพาะ อินเทอร์เฟซของไฟร์วอลล์เคยบังคับขอบเขตให้กับทั้งเซกเมนต์ แต่ security group ผูกอยู่กับอินเทอร์เฟซเครือข่ายของทรัพยากรแต่ละชิ้น เครื่องสองเครื่องในซับเน็ตส่วนตัวเดียวกันอาจมี security group ที่ต่างกันโดยสิ้นเชิง การบังคับใช้จึงลงไปอยู่ในระดับที่ละเอียดกว่าที่อินเทอร์เฟซทางกายภาพเคยทำได้ โดยทั่วไปนี่คือความก้าวหน้า แต่ก็แปลว่าชื่อของซับเน็ตบอกคุณได้น้อยลงว่าอะไรเข้าถึงได้บ้าง เมื่อเทียบกับที่แผนภาพเครือข่ายเคยบอก
จุดที่เวอร์ชันเซิร์ฟเวอร์เดียวยังไปไม่ถึง
บนโฮสต์เดียว โปรเซสที่เปิดสู่สาธารณะกับบริการภายในใช้เคอร์เนลและเครื่องเดียวกัน การแยกเซกเมนต์บังคับให้ผู้โจมตีต้องข้ามขอบเขตเครือข่ายที่ไฟร์วอลล์ตรวจสอบอยู่ แต่โฮสต์เดียวไม่ได้บังคับเช่นนั้น รูปแบบเซิร์ฟเวอร์เดียวช่วยลดการเปิดเผย แต่ไม่ได้ทำซ้ำการแยกออกจากกัน
หากรีเวิร์สพร็อกซีถูกเจาะในลักษณะที่ทำให้ผู้โจมตีรันโค้ดได้ โค้ดนั้นก็กำลังรันอยู่บนเครื่องเดียวกับที่ฐานข้อมูลของคุณรันอยู่แล้ว การผูกไว้กับ loopback ไม่ช่วยอะไรในจังหวะนั้น เพราะ loopback เข้าถึงได้จากตัวโฮสต์เอง การแยกด้วยคอนเทนเนอร์หรือด้วยผู้ใช้อาจเพิ่มความยากที่ต้องใช้ แต่คอนเทนเนอร์บนโฮสต์เดียวกันก็ยังใช้เคอร์เนลของโฮสต์นั้นร่วมกันอยู่ดี ในโมเดลดั้งเดิม ก้าวถัดไปของผู้โจมตีคือแพ็กเก็ตที่วิ่งบนสายซึ่งมีอะไรบางอย่างตรวจสอบอยู่ แต่ที่นี่มันคือซ็อกเก็ตในเครื่อง
ผลในทางปฏิบัติคือเส้นแบ่ง ไม่ใช่คำตัดสิน เมื่อสิ่งที่อยู่หลังพร็อกซีมีค่ามากกว่าความยุ่งยากของการเพิ่มเครื่องที่สอง ก็ใช้เครื่องที่สองและเครือข่ายส่วนตัวเชื่อมระหว่างกันเสีย ไม่มีอะไรในบทความนี้ที่ต้องเรียนใหม่เพื่อทำแบบนั้น เพราะไม่มีสักส่วนเดียวที่เคยเป็นเรื่องของฮาร์ดแวร์

พัฒนาบน Linux VPS พร้อมสิทธิ์รูท, NVMe และพลัง AMD EPYC
ดูแพ็กเกจ Linuxขอบเขตไม่ใช่ที่เดียวอีกต่อไปที่จะบังคับใช้นโยบายความปลอดภัยได้ สถาปัตยกรรมแบบ zero trust ตัดความเชื่อถือโดยปริยายที่อิงกับตำแหน่งในเครือข่ายออกไป ขณะที่การเชื่อมต่อส่วนตัวที่มี การควบคุมสิทธิ์เข้าถึงที่เหมาะสม สามารถลดการเปิดเผยสู่สาธารณะได้ ทั้งสองแนวทางไม่ได้แทนที่การแบ่งส่วนหรือการให้สิทธิ์โดยอัตโนมัติ ส่วนจุดยืนของผมต่อคำถามที่แคบกว่านั้นชัดเจน ในฐานะแบบจำลองทางความคิด ให้แยกสิ่งที่เข้าถึงได้ออกจากสิ่งที่เข้าถึงไม่ได้ และรู้ว่าขอบเขตใดจะกักการถูกเจาะเอาไว้ คำถามนี้อยู่รอดพ้นทุกสถาปัตยกรรมที่เอ่ยถึงข้างต้น และนั่นคือเหตุผลที่มันยังคุ้มค่าแก่การตอบ
คำถามที่พบบ่อย
DMZ เหมือนกับ VPN หรือไม่
ไม่ใช่ ทั้งสองแก้ปัญหาคนละอย่าง DMZ ควบคุมว่าคนนอกที่ไว้ใจไม่ได้เข้าถึงอะไรได้บ้าง โดยเปิดบริการชุดเล็ก ๆ ไว้เท่านั้น ส่วน VPN เปิดทางส่วนตัวให้คนนอกที่ไว้ใจได้เข้ามาข้างใน โดยยืนยันตัวตนพวกเขาเข้าสู่เครือข่ายที่มิฉะนั้นก็เข้าไม่ถึง หลายเครือข่ายใช้ทั้งสองอย่าง และไม่มีอย่างไหนใช้แทนอีกอย่างได้
DMZ ปลอดภัยหรือไม่
DMZ ไม่ได้ทำให้บริการที่เปิดสู่ภายนอกปลอดภัยขึ้น มันจำกัดว่าการถูกเจาะบริการนั้นจะลามไปได้แค่ไหน บริการที่หันหน้าสู่สาธารณะก็ยังหันหน้าสู่สาธารณะ ยังเปิดรับทุกคนบนอินเทอร์เน็ต และยังต้องได้รับการแพตช์ การเฝ้าระวัง และการเสริมความแข็งแกร่งในตัวมันเองอยู่ดี DMZ ตัดสินว่าจะเกิดอะไรขึ้นหลังจากมันแตก ไม่ใช่ว่ามันจะแตกหรือไม่
ถ้ามีเซิร์ฟเวอร์แค่เครื่องเดียว ต้องมี DMZ ไหม
ไม่ใช่ในความหมายดั้งเดิม และอย่างไรก็สร้างขึ้นบนโฮสต์เดียวไม่ได้อยู่แล้ว โทโพโลยีสามอินเทอร์เฟซต้องการเซกเมนต์เครือข่ายที่แยกจากกัน ส่วนเซิร์ฟเวอร์ที่มี IP สาธารณะหมายเลขเดียวไม่มีเลยสักอัน สิ่งที่คุณทำได้คือควบคุมการเปิดเผย ให้รีเวิร์สพร็อกซีเป็นจุดเข้าสาธารณะจุดเดียว ปฏิเสธพอร์ตขาเข้าที่เหลือเป็นค่าเริ่มต้น และให้บริการภายในฟังอยู่บน loopback หรือที่อยู่ส่วนตัว นั่นลดสิ่งที่อินเทอร์เน็ตเข้าถึงได้ โดยไม่ได้แยกบริการสาธารณะออกจากส่วนที่เหลือของโฮสต์ และเมื่อสิ่งที่อยู่หลังพร็อกซีมีค่ามากกว่าราคาของเครื่องที่สอง ก็ใช้สองเครื่องและเครือข่ายส่วนตัวเชื่อมระหว่างกัน
ทำไมจึงเรียกว่าเขตปลอดทหาร
คำนี้ยืมมาจากความหมายทางทหาร ที่หมายถึงพื้นที่กันชนระหว่างสองฝ่ายที่เป็นปฏิปักษ์กัน ซึ่งไม่มีฝ่ายใดควบคุมได้เต็มที่ การใช้ในทางเครือข่ายยังคงอุปมานี้ไว้ คือ DMZ ไม่ได้เป็นของฝั่งนอกที่ไว้ใจไม่ได้ทั้งหมด และก็ไม่ได้เป็นของฝั่งในที่ไว้ใจได้ทั้งหมดเช่นกัน
การสนทนา
ความคิดเห็น
เข้าสู่ระบบเพื่อร่วมสนทนา