
خادم VPS الجديد هو الصندوق الفارغ نفسه، سواء اشتُري لاستضافة موقع ويب أو لتشغيل روبوت تداول. نقطة البداية النظيفة نفسها، والقرص شبه الفارغ نفسه، ولا شيء تقريبًا سوى نظام التشغيل. ما يُثبَّت عليه يتفرّق منذ التثبيت الأول ويبقى متفرقًا: حزمة الويب وحزمة التداول لا تشتركان في أي برنامج تقريبًا، وإحداهما لا تعمل حتى على نظام التشغيل نفسه.
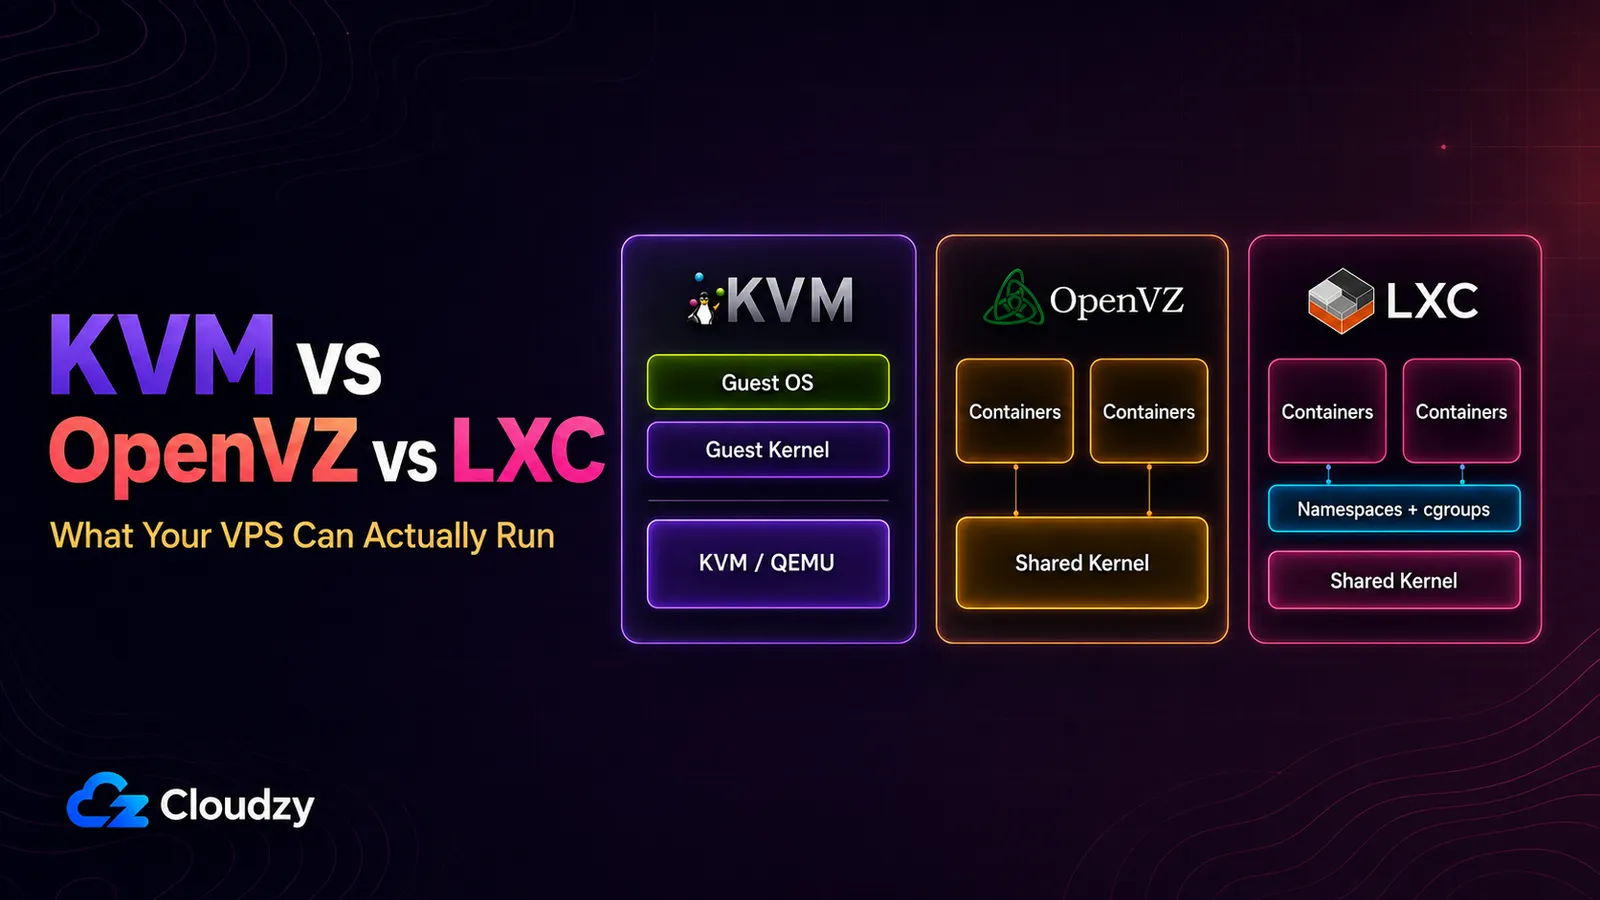
لذلك لا توجد قائمة واحدة لبرامج VPS الأساسية. هناك طبقة أساسية قصيرة يحتاجها كل خادم أيًّا كان سبب شرائه، وبعد ذلك يقرّر الاستخدام كل شيء. وهناك قراران يسبقان هذا القرار يغيّران أيضًا شكل تلك الطبقة الأساسية. الاختيار بين الاستضافة المشتركة وخادم VPS يحدّد ما إذا كان لديك صلاحية root أصلًا. الاختيار بين الخادم المُدار وغير المُدار يحدّد عدد العناصر الخمسة أدناه التي تتحمّل مسؤوليتها بنفسك.
الخلاصة السريعة
- لا توجد إجابة واحدة تصلح للجميع. بعد طبقة أساسية قصيرة، يختار الاستخدام البرامج وأحيانًا نظام التشغيل.
- يحتاج كل خادم VPS أولًا إلى الفئات الخمس نفسها: وصول إداري آمن، وجدار حماية مفعَّل فعلًا، وسياسة تحديثات، ونسخ احتياطية استعدتها مرة واحدة على الأقل، وشيء يخبرك بأن الخادم ما زال يعمل. على Linux، يعني الوصول الإداري الآمن عادةً SSH بالمفاتيح؛ وعلى Windows يعني تأمين RDP أو أي مسار إداري آخر.
- ثلاثة أشياء لا ينبغي أن يضيفها خادم Linux VPS بسعة 1 أو 2 GB افتراضيًا: لوحة تحكم، وماسح مكافحة فيروسات، وتصفية الرسائل المزعجة والفيروسات المرفقة بحزمة البريد. متطلبات الذاكرة الموثّقة لهذه البرامج قد تستهلك معظم الخادم الصغير أو كله قبل أن يبدأ حِمل العمل الفعلي لديك.
- تليها عشرة استخدامات لخوادم VPS، ولكل منها البرامج التي تؤدي العمل والقيد الوحيد الذي يقرّر ما إذا كان يناسب الخادم الذي اشتريته.
- كل قسم هنا هو الخريطة، والأدلة المرتبطة تحمل التفاصيل.
ما يحتاجه كل خادم VPS، أيًّا كان سبب شرائه
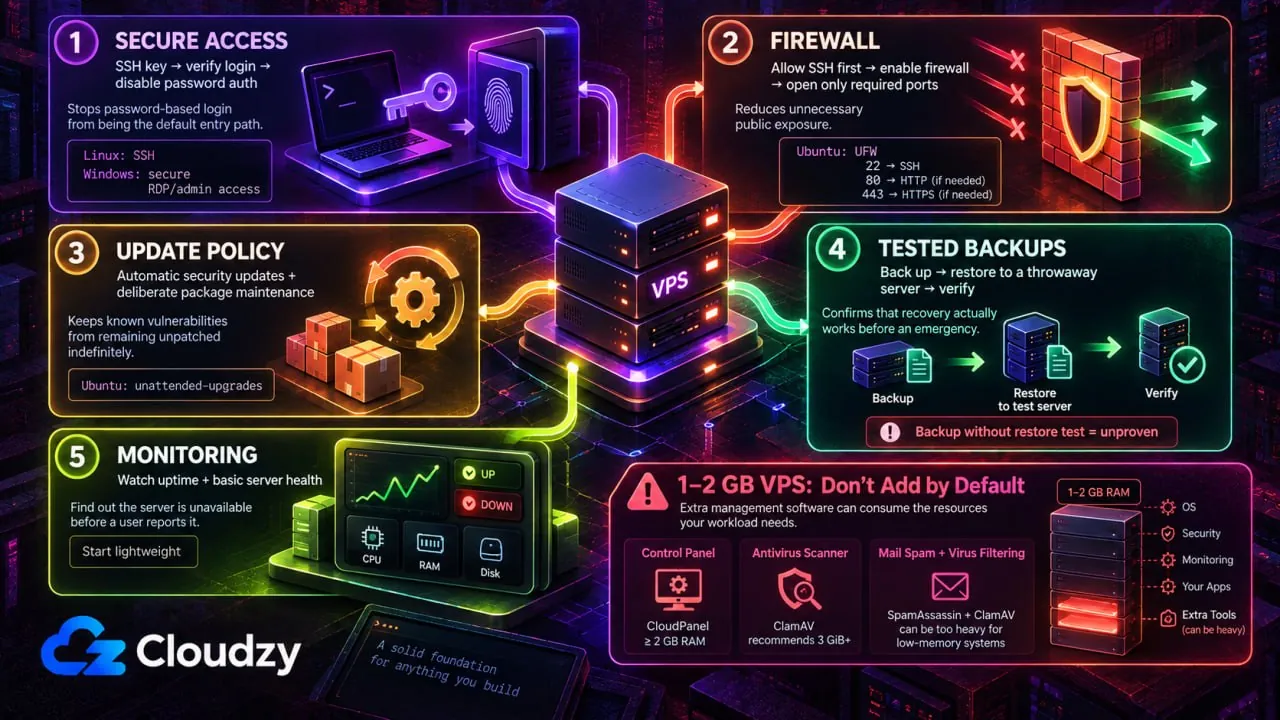
أول ما يُثبَّت على خادم VPS جديد لا علاقة له بسبب شرائه. تأتي خمسة عناصر أولًا، وهي العناصر الخمسة نفسها سواء انتهى الخادم بتشغيل متجر إلكتروني أو خادم ألعاب.
على Linux، ابدأ بـ SSH المعتمد على المفاتيح. أنشئ زوج مفاتيح، وضع المفتاح العام على الخادم، وتأكّد في جلسة ثانية من أن تسجيل الدخول بالمفتاح يعمل، ثم عطّل المصادقة بكلمة المرور، لأن منفذًا يقبل المصادقة بكلمة المرور على عنوان IP عام يجذب محاولات تسجيل الدخول كالمغناطيس.
ثم جدار الحماية، وتحقّق من أنه يعمل بدلًا من افتراض ذلك. يأتي Ubuntu مع UFW كأداة جدار الحماية الافتراضية، و تنصّ وثائق مجتمع Ubuntu على أن UFW معطَّل افتراضيًا. التثبيت المسبق لا يعني التفعيل. إذا كنت متصلًا عبر SSH، فاسمح أولًا بمنفذ SSH الذي تستخدمه فعلًا، ثم فعّل UFW وافتح فقط المنافذ الإضافية التي يحتاجها حِمل العمل. في الإعداد الافتراضي، تكون تلك القاعدة الأولى هي sudo ufw allow 22.
إذا كان جدار حماية تطبيقات الويب جزءًا من الصورة أيضًا، فابدأ بالفئات. خيارات جدار الحماية المجانية لخادم Linux VPS تنقسم إلى أربع فئات يسهل الخلط بينها.
تأتي سياسة التحديثات ثالثًا، والإعداد الافتراضي يعتمد على التوزيعة. دليل التحديثات التلقائية في Ubuntu Server يذكر أن الحزمة مثبّتة افتراضيًا وتطبّق التحديثات الأمنية تلقائيًا. هذه الحزمة هي unattended-upgrades.
أما Debian فلا يقدّم وعدًا كهذا. تحذّر ويكي Debian من أن النظام «ربما لم يثبّت الحزمة أصلًا، أو ربما ثبّتها لكنه عطّلها تمامًا». للتحقق مما إذا كانت مفعّلة وضبط إعداداتها، شغّل sudo dpkg-reconfigure unattended-upgrades.
النسخ الاحتياطية رابعًا، والقاعدة هي استعادة واحدة. النسخة الاحتياطية التي لم يستعدها أحد قط مجرد فرضية. استعِد واحدة على خادم مؤقت، وشاهده يعمل، وعندها فقط تصبح نسخة احتياطية.
الخامس هو مسار المراقبة، أي شيء يخبرك بأن الخادم متوقف قبل أن يخبرك مستخدم. تكفي أداة خفيفة لفحص مدة التشغيل. لا توجد معادلة موثوقة تحوّل عدد عمليات المراقبة إلى ذاكرة، لذا ابدأ بـ 1 vCPU و1 GB وراقب.
بعد هذه الخمسة، يصبح التحصين مشروعًا قائمًا بذاته لا خطوة واحدة. هناك دليلان يغطيانه بالفعل:
والآن النصف الأصعب: ما الذي لا ينبغي إضافته افتراضيًا على خادم Linux VPS بسعة 1 أو 2 GB. يتطلّب CloudPanel ذاكرة RAM لا تقل عن 2 GB قبل أن تستخدم مواقعك أي شيء. وتوصي وثائق ClamAV نفسها بـ 3 GiB أو أكثر. وتوصي إرشادات Virtualmin للأنظمة محدودة الذاكرة بتعطيل SpamAssassin وClamAV تمامًا عندما تكون الذاكرة شحيحة.
هذه متطلبات وتوصيات من المطوّرين، لا تفضيلات شخصية. وهي تجعل الثلاثة خيارات افتراضية سيئة على خادم صغير، ما لم يكن ذلك البرنامج جزءًا من حِمل العمل الذي اشتريت خادم VPS من أجله فعلًا.
ما يشغّله كل استخدام
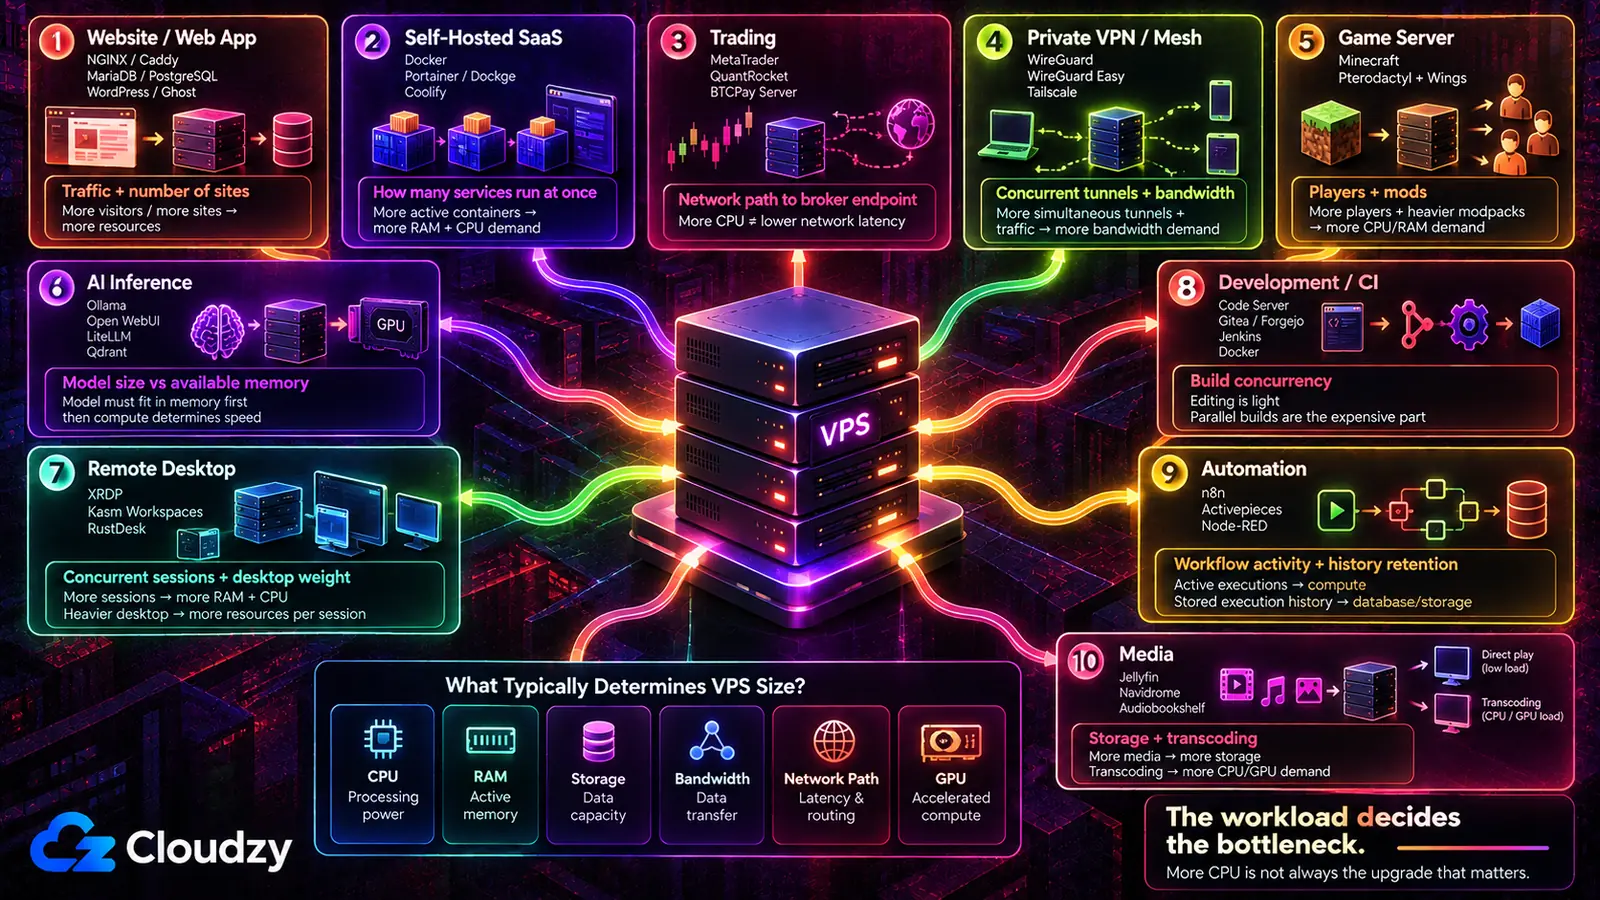
ما يختلف بين هذه الحالات العشر ليس حجم الخادم بقدر ما هو البرنامجان أو الثلاثة التي يجب أن توجد قبل أن يصبح لأي شيء آخر معنى، والقيد الذي يقرّر عادةً مدى كِبَر ذلك الخادم.
| الاستخدام | البرامج التي تؤدي العمل | ما يحدّد مواصفاتك |
|---|---|---|
| موقع ويب أو تطبيق ويب | NGINX أو Caddy، MariaDB أو PostgreSQL، WordPress أو Ghost | حجم الزيارات، وعدد المواقع التي تتشارك الخادم |
| بدائل SaaS المستضافة ذاتياً | Docker، Portainer أو Dockge، Coolify | عدد الخدمات التي تعمل في الوقت نفسه |
| التداول | MetaTrader 4 أو 5، QuantRocket، BTCPay Server | مسار الشبكة إلى نقطة اتصال الوسيط |
| VPN خاص أو شبكة mesh | WireGuard، WireGuard Easy، Tailscale | عدد الأنفاق المتزامنة وعرض النطاق |
| خادم ألعاب | Minecraft (Paper، Forge، Quilt)، Pterodactyl Panel وWings | عدد اللاعبين وعدد التعديلات |
| نماذج الذكاء الاصطناعي والاستدلال | Ollama، Open WebUI، LiteLLM، Qdrant | حجم النموذج مقارنةً بالذاكرة المتاحة |
| سطح المكتب البعيد | IceWM over XRDP، Kasm Workspaces، RustDesk | عدد الجلسات المتزامنة وثقل سطح المكتب |
| التطوير وCI | Code Server، Gitea أو Forgejo، Jenkins، Docker | تزامن عمليات البناء، لا التحرير |
| الأتمتة والروبوتات | n8n، Activepieces، Node-RED | نشاط سير العمل ومدة الاحتفاظ بالسجل |
| الإعلام | Jellyfin، Navidrome، Audiobookshelf | التخزين، وما إذا كان هناك أي تحويل ترميز |
العمود الثالث هو الذي يستحق القراءة مرتين. زيادة المعالج هي الترقية التلقائية، وفي عدة صفوف هنا ليست هي القيد الحاسم.
استضافة موقع ويب أو تطبيق ويب
الخيار الذي يشكّل هذا الخادم ليس أي خادم ويب أسرع، بل مَن يدير شهادات TLS. يُصدر Caddy الشهادات ويجدّدها بنفسه دون أدوات إضافية. أما NGINX فيتوقّع عميل ACME منفصلًا مثل Certbot ومزيدًا من الإعداد اليدوي، وفي المقابل يستهلك ذاكرة أقل في وضع الخمول. مقارنة Caddy وNGINX تضع ملفّي الإعداد جنبًا إلى جنب، إذا كانت هذه المفاضلة تحتاج إلى تحقق قبل أن تلتزم بأحدهما.
البقية تتبع التطبيق لا العكس. تحتاج تطبيقات ديناميكية كثيرة إلى قاعدة بيانات، واختيار MariaDB أو PostgreSQL يحدّده عادةً ما يدعمه التطبيق لا التفضيل الشخصي. ويستحق Redis مكانه عندما يحتاج التطبيق فعلًا إلى التخزين المؤقت أو الجلسات أو الطوابير أو ميزة أخرى تعتمد على Redis. وإذا كان أكثر من موقع أو خدمة سيتشاركون الخادم، فإن الوكيل العكسي، أي العملية التي تقف في الواجهة وتوجّه كل طلب إلى التطبيق الصحيح حسب اسم المضيف، ينهي فوضى المنافذ قبل أن تبدأ. يضيف Nginx Proxy Manager واجهة رسومية لهذه المهمة ويعمل براحة على 2 GB. دليل إعداد Nginx Proxy Manager يشرح الخطوات واحدة تلو الأخرى.
ملاحظة واحدة، وهي تشير بعيدًا عن VPS تمامًا. إذا كانت المهمة موقعًا صغيرًا واحدًا بلا متطلبات خاصة، فالاستضافة المُدارة إجابة منطقية، والخادم الذي تديره بنفسك عمل إضافي بلا مقابل. يستحق VPS تكلفته في اللحظة التي يحتاج فيها الموقع إلى شيء لن تثبّته لك الخطة المُدارة.
استبدال أدوات SaaS المدفوعة بأدوات مستضافة ذاتيًا
Docker هنا هو القرار الذي يحدّد الترتيب، ويأتي قبل أي من التطبيقات التي جئت من أجلها. تُبقي بيئة تشغيل الحاويات كل خدمة واعتمادياتها معزولة في صندوقها الخاص، فلا يتعارض إصدار PHP الخاص بـ Nextcloud مع مكتبات التعلّم الآلي الخاصة بـ Immich أبدًا. يمنح Portainer أو Dockge بيئة التشغيل هذه واجهة ويب ومكانًا لرؤية ما يعمل. ويذهب Coolify أبعد من ذلك فيحوّل الخادم إلى شيء أقرب إلى منصة نشر، مع عمليات بناء عبر git push وTLS تلقائي. اختر طبقة الإدارة بعد بيئة التشغيل، لا بدلًا منها.
نصيحة احترافية: ثبّت Docker من مستودع Docker الرسمي بدلًا من مستودع التوزيعة. وثائق تثبيت Docker تصف الحزمة التي توفّرها التوزيعة بأنها غير رسمية وتطلب إزالتها قبل تثبيت Docker Engine. هذه الحزمة هي
docker.io.
التطبيقات نفسها هي الجزء السهل، وهنا تحديدًا تكمن المشكلة. سلسلة نقاش على r/selfhosted حول الخدمات المستضافة ذاتيًا التي يحتفظ بها الناس على المدى الطويل توضّح ذلك جيدًا. يسرد صاحب السلسلة مجموعة من البدائل التي أعدّها ثم تخلّى عنها، ولم يفشل أيٌّ منها في مرحلة النشر. كانت الأسباب المذكورة تتعلق بضعف إتقان تجربة المستخدم والخوف من فقدان الوصول. يعالج VPS النصف الثاني تمامًا، لأنه لا يعتمد على الكهرباء في المنزل ولا على بقاء اتصال الإنترنت المنزلي قائمًا. أما النصف الأول فلا يفعل له شيئًا على الإطلاق.
التداول: الفوركس والتداول الخوارزمي والعملات المشفّرة
هذا هو القسم الوحيد الذي قد يتغيّر فيه نظام التشغيل. MetaTrader 4 وMetaTrader 5 تطبيقات Windows، لذا لا يزال خادم التداول في الغالب Windows Server يُوصَل إليه عبر RDP. وتدعم MetaQuotes أيضًا تشغيل MetaTrader على Linux عبر Wine، لذا فإن Windows هو المسار الأصلي الأبسط لا شرطًا إلزاميًا. QuantRocket هو طرف القائمة نفسها المخصّص للبحث الخوارزمي والكمّي، وBTCPay Server يتولّى مدفوعات العملات المشفّرة. وكلاهما حِمل عمل Docker على Linux.
المواصفات أقل أهمية من الخريطة. متداول على r/VPSforTradings كان يخطط لروبوت MT5 عبر خمسة وسطاء سأل أيّ VPS يعطي أقل زمن استجابة إلى مركز البيانات المحدد لكل وسيط، وهذا هو السؤال الحاسم. تتجمّع نقاط اتصال الوسطاء الكبار حول عدد قليل من مراكز البيانات الرئيسية، وما تحتاج إلى قياسه هو مسار الشبكة بين خادمك ونقطة اتصال الوسيط. وقد يتصرّف خادمان بمعالجات متطابقة على شبكتين مختلفتين أو في مدينتين مختلفتين بشكل مختلف تمامًا في هذه المهمة.
وهذا ما يجعل الترقية البديهية هي الخاطئة. شراء مزيد من الأنوية لا يقصّر المسار. اختيار موقع VPS للفوركس قبل اختيار الخطة هو المكان الذي يُتخذ فيه هذا القرار.

أبقِ تداولك متصلاً على مدار الساعة مع خادم Forex VPS منخفض زمن الاستجابة.
احصل على VPS للتداولتشغيل VPN خاص أو شبكة mesh
هناك شكلان هنا ولا يحلّ أحدهما محل الآخر. يمنح خادم WireGuard على VPS أجهزتك مسارًا مشفّرًا إلى ذلك الخادم وإلى أي شيء توجّهه عبره. ويغلّف WireGuard Easy هذا الإعداد في واجهة ويب، فلا تعود إضافة جهاز نظير تعني تحرير ملف إعداد يدويًا. أما شبكة mesh مثل Tailscale فهي شيء مختلف تمامًا: تحاول الأجهزة الاتصال ببعضها مباشرة، لكن الحركة يمكن أن تمر عبر مرحِّل نظير أو مرحِّل DERP عندما يتعذّر المسار المباشر. وتوزّع طبقة التنسيق فيها المعلومات التي تحتاجها الأجهزة لاكتشاف بعضها والاتصال. ويملأ OpenVPN AS وPritunl وZTNET وWGDashboard المساحة بين هذين القطبين.
سلسلة نقاش على r/selfhosted حول هذا الاختيار كشفت عن القلق الحقيقي من الاعتماد على Tailscale. قال أحد المجيبين إنه «قلق فقط من أن يتدهور Tailscale وهو يحاول تحقيق الربح». هذا قلق بشأن المزوّد لا بشأن السعر. تشغيل النفق بنفسك يُخرج تلك الشركة من السلسلة.
وهو يضيف عملًا أيضًا. خادم التنسيق المُدار أقل عبئًا في التشغيل فعلًا، وبالنسبة لحاسوب محمول واحد يصل إلى خادم واحد، فإن بناء شبكة mesh خاصة بك آلية أكبر مما تحتاجه المشكلة. يكفي WireGuard العادي في هذه الحالة.
استضافة خادم ألعاب
اللعبة هي التثبيت السهل، واللوحة هي القرار. Minecraft وحدها لها عدة أنواع من الخوادم، واختيارك يحدّده ما تريده منها: Paper للأداء على خادم بقاء عادي، وForge أو Quilt عندما تكون حزمة التعديلات هي الهدف كله. تشغيلها مباشرة على الخادم يعمل جيدًا. أما تشغيلها تحت Pterodactyl Panel مع خدمة Wings، أو تحت PufferPanel، فيمنحك حدودًا للموارد لكل خادم، ووحدة تحكم ويب، وطريقة لمنح صديق صلاحية إعادة التشغيل دون منحه SSH. أما Nakama فمنتج مختلف تمامًا، موجّه لمن يطوّرون لعبة لا لمن يستضيفونها.
دليل على r/admincraft يقطع المسار كاملًا من VPS فارغ إلى خادم معدَّل مؤتمت يعمل على Pterodactyl، وهي إشارة جيدة إلى ما يقدّمه مسار اللوحة.
الثمن نظام ثانٍ يحتاج إلى تحديثات أمنية باستمرار، ولن يتوقف ذلك أبدًا. لخادم vanilla واحد يخدم ستة أصدقاء، اللوحة بنية تحتية أكبر مما تحتاجه اللعبة. وعدد التعديلات هو المتغيّر الآخر الذي يجب مراقبته. تعديل خادم ARK يوضّح ما يتطلبه ذلك عمليًا. وكل ما هو عام يحتاج أيضًا إلى تأمين قبل أن يجده أحد، و دليل أمان خوادم Minecraft يغطي هذه الخطوة.
تشغيل نماذج الذكاء الاصطناعي والاستدلال المحلي
يشغّل Ollama النموذج، وOpen WebUI هو الواجهة المركّبة فوقه. لا يستحق LiteLLM مكانًا في الواجهة إلا عندما تحتاج الاستدعاءات إلى توجيه بين عدة مزوّدين، ولا يُحتاج Qdrant إلا عندما يكون الاسترجاع جزءًا من الخطة.
من دون GPU يأتي السقف بسرعة. شخص جرّب Ollama على VPS بسعة 8 GB يعمل بالمعالج فقط واجه خطأ نفاد الذاكرة: أراد النموذج 7.2 GiB بينما كانت 3.8 GiB فقط متاحة، إذ كان نظام التشغيل وCoolify قد أخذا الفرق. يمكن للنماذج الصغيرة المُكمّاة، أي التي تُخزَّن أوزانها بدقة أقل لتتسع في ذاكرة أقل، أن تعمل على المعالج إذا اتسع النموذج وبيئة التشغيل في ذاكرة RAM للنظام. إذا اتّسعا، فالثمن المعتاد استدلال أبطأ؛ وإن لم يتّسعا، فقد تفشل العملية بخطأ نفاد الذاكرة.
الجودة هي الحد الثاني. سلسلة نقاش على r/selfhosted حول ما إذا كانت استضافة Ollama ذاتيًا تستحق العناء تعرض الجانب الآخر. وصف أحد المعلّقين النماذج المفتوحة التي جرّبها بأنها «أقل جودة» وقال: «لن تتفوق على هؤلاء العمالقة الذين تبلغ قيمتهم مليارات الدولارات». هذه تجربة مستخدم واحد، لا قاعدة لكل نموذج مفتوح. تمنحك الاستضافة الذاتية التحكم في البيانات والبنية التحتية؛ أما تفوّقها على واجهة API مستضافة في الجودة أو التكلفة فيعتمد على النموذج وحِمل العمل ومعدل الاستخدام.
حساب التكلفة مقارنةً بواجهة API مستضافة يوضّح أين تتغيّر المعادلة الاقتصادية. النماذج الأكبر أو التزامن الأعلى أو أهداف زمن الاستجابة الأكثر صرامة تحوّل الأمر إلى مسألة عتاد. خطط GPU VPS من Cloudzy مصمَّمة لهذه الحالة تحديدًا.
سطح مكتب بعيد أو محطة عمل سحابية
تختبئ ثلاث آليات مختلفة وراء عبارة «سطح المكتب البعيد»، والاختيار حسب اسم المنتج بدلًا من الآلية هو ما يوقع الناس في الخيار الخاطئ. جلسة RDP هي سطح مكتب حقيقي يعمل على الخادم وتسجّل الدخول إليه. صورة IceWM over XRDP بنقرة واحدة من Cloudzy هي الحزمة الخفيفة هنا، إذ تضم IceWM وTerminator وFalkon ومستمع xRDP مفعَّلًا بـ TLS معًا، بينما يمنحك Linux Mint سطح مكتب كاملًا بدلًا من سطح مكتب مصغّر.
يمكن لـ Kasm Workspaces تقديم تطبيقات وأسطح مكتب داخل حاويات عند الطلب في المتصفح، لكنه يستطيع أيضًا إتاحة خوادم RDP وVNC وSSH وKasmVNC الموجودة عبر Server workspaces. أما Neko فمختلف مجددًا، إذ يبث متصفحًا افتراضيًا مشتركًا واحدًا عبر WebRTC إلى عدة أشخاص في غرفة، وهذا ليس سطح مكتب يسجّل أحد الدخول إليه.
إذا كان ما تريده هو سطح مكتب الخادم نفسه، فاستخدم Kasm Server workspace يعتمد على RDP أو VNC بدلًا من workspace حاويات. وثائق Kasm حول البنية التحتية الثابتة تشرح هذا الإعداد. جلسات الحاويات الأصلية في Kasm بيئات منفصلة، وليست سطح مكتب المضيف.
إذا كان الجهاز الذي تريده موجودًا بالفعل ويحتاج فقط إلى الوصول إليه، فإن RustDesk يصل إليه دون بناء سطح مكتب على الإطلاق، ويمنحك Sshwifty واجهة سطر أوامر في المتصفح عندما يكون ذلك كل ما تحتاجه. حدّد البروتوكول قبل اسم المنتج. الاتصال عبر RDP وبث جلسة متصفح ليسا الشيء نفسه بتسميتين مختلفتين.
خادم للتطوير والبناء وCI
يضع Code Server محرر VS Code في علامة تبويب متصفح موجّهة إلى نظام ملفات الخادم، وهذا ما يجعل إبقاء بقية مكونات الخادم معًا أمرًا مجديًا: Gitea أو Forgejo لحفظ المستودعات التي يفتحها المحرر، وJenkins لتشغيل خطوط المعالجة التي تُطلقها تلك الإيداعات، وDocker تحت كليهما. والقطعة الأحدث هي وكلاء البرمجة بالذكاء الاصطناعي الذين يعملون الآن على الخادم نفسه: Claude Code وAider وOpenCode وGoose CLI.
هذا الإعداد البديهي ليس الوحيد. سلسلة نقاش على r/selfhosted حول بيئات التطوير عن بُعد تضمّنت مجيبًا يدافع عن العكس: أبقِ المحرر مثبتًا محليًا ووجّهه إلى VPS عبر إضافة للتطوير عن بُعد، فتبقى الواجهة محلية وتكون الملفات والتنفيذ فقط عن بُعد. وكانت شكوى صاحب السلسلة أن المضيف يلتقط اختصارات لوحة المفاتيح بدلًا من المتصفح، وهي تكلفة حقيقية لنسخة المتصفح.
كلا الخيارين مشروع. تشغيل Code Server مع وكيل ذكاء اصطناعي يشرح مسار المتصفح من البداية إلى النهاية. حزمة المطوّر المستضافة ذاتيًا تضم كل ما يحيط بالمحرر.
الأتمتة والروبوتات والمهام المجدولة
n8n هو نقطة البداية المعتادة، وهو خيار افتراضي معقول: أداة مرئية لبناء سير العمل تكون فيها العُقد خدمات والروابط بيانات تنتقل بينها. ويؤدي Activepieces عملًا مشابهًا بترخيص أكثر تساهلًا. ويتناول Node-RED المشكلة نفسها من الاتجاه المعاكس، فهو قائم على التدفقات ومتجذّر في ربط الأجهزة والأحداث أكثر من ربط خدمات SaaS ببعضها. أما Dagu فهو مُجدوِل لمخططات الاعتماديات، يناسب الحالة التي يكون فيها ما لديك فعليًا مجموعة من مهام cron تحتاج إلى ترتيب.
تظل هذه الخدمات تعمل بين المهام. يزداد استهلاكها للموارد مع نشاط سير العمل، بينما يؤدي سجل التنفيذ المحفوظ أساسًا إلى تضخّم قاعدة البيانات ومساحة التخزين. وهذا يجعلها من نوع أحمال العمل التي قد تتجاوز بهدوء أصغر خادم بعد بضعة أشهر من بدوّها مناسبة. مقارنة بدائل Zapier المستضافة ذاتيًا تتضمن تفاصيل الترخيص وتحديد الحجم.
تقديم الوسائط
التخزين هو القيد الأول عادةً هنا، لكن تحويل الترميز قد يجعل قدرة المعالج أو GPU هي العامل الحاسم. يجمع Jellyfin للفيديو وNavidrome للموسيقى وAudiobookshelf للكتب الصوتية والبودكاست كلٌّ منها ماسحًا للمكتبة وجالبًا للبيانات الوصفية وخادم بث في تطبيق واحد يُثبَّت مثل أي خدمة ويب أخرى، ويتبع AzuraCast (محطة إذاعة على الويب) وImmich (الصور) النمط نفسه.
وهذا يجعل VPS الشكل الخاطئ في أغلب الأحيان. تحويل الترميز الفوري يستهلك وقت معالج لا يملكه خادم صغير فائضًا، وجهاز منزلي بأقراص كبيرة هو عادةً المضيف الأفضل للمكتبة نفسها، بينما يستحق VPS مكانه بفضل الوصول عن بُعد والبقاء متصلًا. مقارنة بدائل Plex تستعرض أي خادم يناسب أي عميل.
ما يقع على عاتقك بعد تثبيت كل شيء
كل برنامج ذُكر أعلاه يأتي ومعه مهمة. لا بد أن يحدّثه أحد، ويراقب ذاكرته، ويجدّد شهادته، ويتحقق مما إذا كانت النسخة الاحتياطية قابلة للاستعادة. على VPS تديره بنفسك، هذا الشخص هو أنت، ويتراكم العبء مع كل حالة من هذه الحالات تنتهي على خادم واحد.
نصف التثبيت هو الجزء الذي يستحق الاختصار. إذا كان البرنامج الذي تختاره متاحًا كتطبيق بنقرة واحدة، فإن ذلك يختصر خطوة التثبيت بدلًا من أن يتركك أمام خادم فارغ وعلامة تبويب مفتوحة للوثائق. خادم Linux VPS من Cloudzy يمنحك نقطة البداية هذه، لتذهب الساعة الأولى إلى ما اشتريت الخادم من أجله. أما نصف التشغيل فيبقى مسؤوليتك في كل الأحوال. هذا الجزء لا يمكن إسناده إلى جهة خارجية.

ابنِ على خادم Linux VPS بوصول root وتخزين NVMe وقوة AMD EPYC.
عرض باقات Linuxالأسئلة الشائعة
هل أحتاج إلى لوحة تحكم على VPS؟
فقط عندما تؤدي لك أكثر من مهمة واحدة. تستحق اللوحة الذاكرة التي تستهلكها عندما تدير عدة مواقع، وعدة مستخدمين غير تقنيين، وبريدًا أو DNS كنت ستضبطهما يدويًا لولاها. دون هذا الحد، تكون مجرد طبقة بينك وبين خدمة يمكنك إدارتها مباشرة، وتنافس تلك الخدمة على ذاكرة RAM. مقارنة خيارات لوحات التحكم لـ Linux تفصّل تكلفة كل واحدة من حيث الميزات والترخيص.
هل أثبّت البرامج على VPS باستخدام Docker أم بشكل أصلي؟
استخدم الحاويات للحزم متعددة الخدمات، وأحمال العمل التي تتوقع نقلها إلى مضيف آخر، والاعتماديات التي قد تتعارض لولا ذلك. وثبّت بشكل أصلي عندما يكون إدارة خدمة واحدة طويلة التشغيل على VPS صغير أسهل بهذه الطريقة. قد لا يستفيد خادم بسعة 1 GB يشغّل خادم ويب واحدًا وقاعدة بيانات واحدة من Docker؛ أما الحزمة الأكبر متعددة الخدمات فتستفيد غالبًا، لكن ذاكرة RAM وحدها لا تحسم ذلك.
هل يمكنني تشغيل نموذج ذكاء اصطناعي على VPS بلا GPU؟
نعم، مع النماذج الصغيرة المُكمّاة. تحدّد ذاكرة RAM ما إذا كان النموذج يستطيع التحميل إلى جانب نظام التشغيل وكل ما يعمل غيره؛ ويحدّد أداء المعالج سرعة تشغيله بعد التحميل. النماذج الأكبر أو التزامن الأعلى أو أهداف زمن الاستجابة الأكثر صرامة تدفعك عادةً نحو GPU بذاكرة VRAM كافية.
هل أحتاج إلى Windows لخادم VPS للتداول؟
بالنسبة إلى MetaTrader 4 وMetaTrader 5، يُعد Windows الخيار الأصلي الأبسط لا شرطًا صارمًا. وتدعم MetaQuotes أيضًا تشغيل MetaTrader على Linux عبر Wine. ويمكن لأحمال التداول الأخرى، بما فيها أدوات التداول الخوارزمي المكتوبة بـ Python وبرامج مدفوعات العملات المشفّرة مثل BTCPay Server، أن تعمل مباشرة على Linux. المنصة التي تتداول من خلالها هي ما يحدّد نظام التشغيل.
هل يمكن لخادم VPS واحد تشغيل أكثر من استخدام من هذه الاستخدامات؟
نعم، والذاكرة هي عادةً ما يحدّ من عددها. يمكن لبضع خدمات خفيفة أن تتعايش على 4 GB، بينما قد يتنافس خادم ألعاب ونموذج ذكاء اصطناعي على ذاكرة RAM بسرعة. والاعتبار الآخر هو نطاق الضرر: وضع خدمة مكشوفة للعامة بجوار شيء يهمك يعني أن اختراقًا واحدًا قد يعرّض الاثنين للخطر. افصل ما يواجه الإنترنت عمّا هو مهم قبل أن تفصل أي شيء آخر.
النقاش
التعليقات
سجّل الدخول للمشاركة في النقاش.