
Ein Proxy-Angebot lautet „SOCKS5 Residential Proxy“. Das Label bündelt beide Seiten des Vergleichs SOCKS5-Proxy vs. Residential-Proxy und sagt nicht, für welches Wort Sie eigentlich bezahlen. Wer die beiden Wörter als Qualitätsstufen desselben Produkts versteht, kauft womöglich einen SOCKS5-Server auf einem gemieteten VPS und stellt dann fest, dass das Scraping-Skript trotzdem markiert wird.
Für dasselbe Problem wird auch ein VPN angeboten, und es verändert noch etwas Drittes. Die drei Begriffe liegen auf verschiedenen Ebenen: ein Relay-Protokoll, das Netz hinter einer Exit-Adresse und die Reichweite eines Tunnels.
Die Kurzfassung
- SOCKS5 (RFC 1928) bringt keine eigene Verschlüsselung mit, und die Methoden „keine Authentifizierung“ und Benutzername/Passwort, die die meisten Installationen nutzen, fügen auch keine hinzu.
- Eine Exit-IP gilt als Residential, Rechenzentrum oder Mobilfunk, je nachdem, aus welcher Art Netz sie stammt: von einem Endkunden-ISP, einem Hosting-Anbieter oder einem Mobilfunkbetreiber.
- Websites sehen die Exit-IP, nicht das Protokoll, über das sie erreicht wurde. Ein SOCKS5-Server auf einem gemieteten VPS tritt über eine Rechenzentrumsadresse aus und wird als Rechenzentrums-Traffic eingestuft.
- Ein VPN ändert den Weg des Traffics, nicht den eigentlichen Typ seines Exit-Netzes. Ein VPN-Server in einem Rechenzentrumsnetz tritt weiterhin über eine Rechenzentrums-IP aus, und IP-Intelligence-Dienste können diese Adresse zusätzlich als bekannten VPN-Endpunkt markieren.
Drei Labels, die drei verschiedene Fragen beantworten
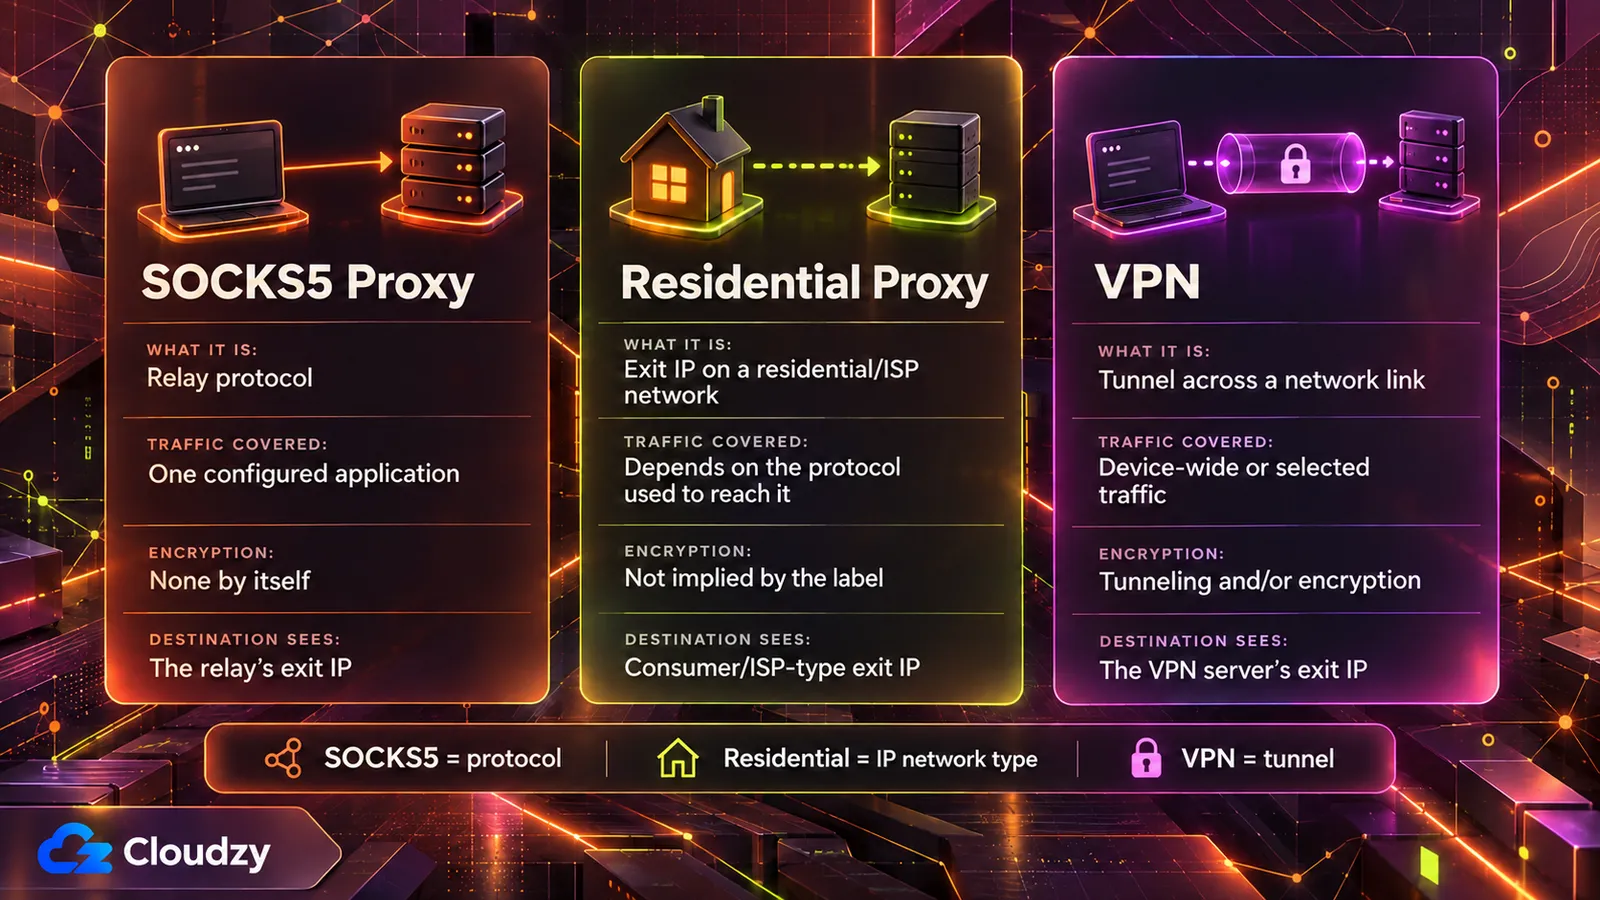
SOCKS5 ist ein Protokoll, veröffentlicht als RFC 1928 im März 1996, das den Traffic einer Anwendung über einen Server weiterleitet. Es legt fest, wie diese Verbindung ausgehandelt wird, nicht wem die Exit-Adresse gehört. Residential, Rechenzentrum und Mobilfunk beschreiben das Netz, auf das eine Exit-Adresse registriert ist. Ein VPN tunnelt, verschlüsselt oder beides, über eine Netzwerkverbindung.
| Eigenschaft | SOCKS5-Proxy | Residential-Proxy | VPN |
|---|---|---|---|
| Was der Begriff beschreibt | Ein Relay-Protokoll | Das Netz, auf das die Exit-IP registriert ist | Ein Tunnel über eine Netzwerkverbindung |
| Erfasster Traffic | Die dafür konfigurierte Anwendung | Hängt vom Protokoll ab, über das er erreicht wird | Die Netzwerkverbindung, auf der es konfiguriert ist |
| Verschlüsselung | Keine eigene; hängt von der Auth-Methode ab | Keine Eigenschaft des Labels | Tunneling und/oder Verschlüsselung (CNSSI 4009) |
| Was das Ziel sieht | Die Exit-IP des Relays | Eine Exit-IP in einem Endkunden- oder ISP-Netz | Die Exit-IP des VPN-Servers |
Lesen Sie „SOCKS5 Residential Proxy“ als zwei getrennte Entscheidungen. „SOCKS5“ ist das Protokoll, mit dem Ihr Client das Relay erreicht. „Residential“ ist das Netz, zu dem die Exit-IP des Relays gehört. Beides lässt sich unabhängig voneinander ändern. Ein SOCKS5-Server kann genauso gut auf einer Rechenzentrumsadresse sitzen.
Beides zusammen zu kaufen ist eine vernünftige Entscheidung, sobald Sie wissen, welche Hälfte welche Aufgabe erfüllt.
Was das SOCKS5-Protokoll festlegt und was es auslässt
SOCKS5 handelt eine Authentifizierungsmethode aus und leitet dann die Verbindung weiter. RFC 1928 definiert keine eigene Verschlüsselung. Die üblichen Methoden „keine Authentifizierung“ und Benutzername/Passwort fügen keine hinzu, und RFC 1929 überträgt das Passwort im Klartext. Die GSS-API-Methode aus RFC 1961 kann Integrität und optional Vertraulichkeit hinzufügen, während ein separater SSH-Tunnel, ein VPN oder ein TLS-Wrapper den Transport zwischen Client und Proxy schützen kann. HTTPS schützt die Nutzdaten der Anwendung Ende-zu-Ende, aber nicht den SOCKS5-Authentifizierungsaustausch selbst.
Die Aushandlung ist kurz. Der Client listet die Authentifizierungsmethoden auf, die er unterstützt, und der Server wählt eine aus. RFC 1928 listet die Methodencodes auf: keine Authentifizierung, GSSAPI, Benutzername/Passwort sowie Bereiche, die für zugewiesene und private Methoden reserviert sind. Sobald diese Unteraushandlung abgeschlossen ist, sendet der Client seine Verbindungsanfrage und der Server leitet den Traffic weiter.
Die Spezifikation beschreibt sich selbst als „shim-layer“ zwischen Anwendungs- und Transportschicht und definiert keine Chiffre. Wenn die gewählte Methode eine Kapselung für Integrität oder Vertraulichkeit enthält, packt RFC 1928 den Traffic darin ein: Anfragen, Antworten und weitergeleitete Daten.
RFC 1929, das die Benutzername/Passwort-Methode festlegt, definiert keine Kapselung und benennt seine Schwäche direkt:
Da die Anfrage das Passwort im Klartext überträgt, wird diese Unteraushandlung nicht für Umgebungen empfohlen, in denen „Sniffing“ möglich und praktikabel ist.
Quelle: Die Benutzername/Passwort-Methode aus RFC 1929
Das Design hat eine Vorgeschichte. Die SOCKS5-Geschichte von NT Kernel erklärt, dass SOCKS-Server um 1996 meist innerhalb von Netzen liefen, die „allgemein als vertrauenswürdig galten“, und dass Vertraulichkeit an anderer Stelle sichergestellt werden sollte. Dieselbe Darstellung merkt an, dass GSSAPI je nach ausgehandelter Schutzstufe Integrität und Vertraulichkeit hinzufügen kann, die Unterstützung dafür aber deutlich seltener blieb und die meisten realen Installationen weiterhin Benutzername/Passwort verwenden.
Nichts davon macht HTTPS über den Proxy lesbar. TLS 1.3 ist darauf ausgelegt, Abhören, Manipulation und das Fälschen von Nachrichten zwischen Client und Server zu verhindern, und ein SOCKS5-Relay leitet diese verschlüsselten Bytes nur weiter.
Wann eine IP-Adresse als Residential, Rechenzentrum oder Mobilfunk gilt
Ob eine Exit-IP als Residential, Rechenzentrum oder Mobilfunk gilt, hängt vom Netz ab, das sie hält. Fraudlogix, ein Unternehmen für Betrugserkennung, verortet Rechenzentrums-IPs in Rechenzentren, Hosting-Einrichtungen und bei Cloud-Anbietern, und zwar in seinem Glossar zu Rechenzentrums-IPs. Peakhour, ein Anbieter von Bot-Management, bezeichnet Residential-Exits als Endkunden- oder ISP-Anbindung. Mobilfunk führt es gesondert: Mobilfunkbetreiber nutzen andere Modelle zur Adressteilung, darunter CGNAT (Carrier-Grade NAT).
Von der Netzwerkseite aus steckt die Exit-IP bereits in einem Routing- und Registrierungskontext, bevor irgendein Proxy-Protokoll sie berührt. Ein wichtiges Signal ist die ASN (Autonomous System Number), die das Adresspräfix ankündigt und hilft, den Netzbetreiber zu identifizieren.
Residential-Proxy-Netze entstehen auf verschiedene Weise, und nicht immer ist ein Freiwilliger beteiligt. Peakhour nennt:
- freiwillige oder vertraglich vereinbarte Bandbreitenteilung
- kostenlose VPNs, Apps und Browser-Erweiterungen, die Traffic Dritter über die Geräte der Nutzer leiten
- in Apps eingebettete SDKs
- kompromittierte Geräte und Router
Für den SDK-Weg gibt es aktuelle Belege. Der Bericht von Krebs on Security vom Juli 2026 berichtet, dass das Sicherheitsunternehmen Spur Residential-Proxy-SDKs in mehr als 42 Prozent der Apps im webOS-Store von LG gefunden hat. Mehr als ein Viertel der Samsung-Tizen-Apps enthielt ähnliche Komponenten. Laut dem Bericht von Spur entfiel der Großteil dieser SDKs auf beiden Plattformen auf Bright Data, und LG kündigte an, Apps zu sperren, die die Proxy-Option beibehalten.
Bright Data sagte gegenüber Krebs, sein Netz beruhe auf Einwilligung und jeder Peer stimme über einen eigenen Bildschirm zu. Spur hält dagegen: „Eine einmalige Einwilligungsabfrage, versteckt in einer TV-App, ist kein Ersatz für echte Transparenz, laufende Kontrolle und Aufsicht durch die Plattform.“ Keines dieser Beschaffungsmodelle hängt von SOCKS5 ab.
Warum Websites das Exit-Netz einstufen und nicht das Protokoll
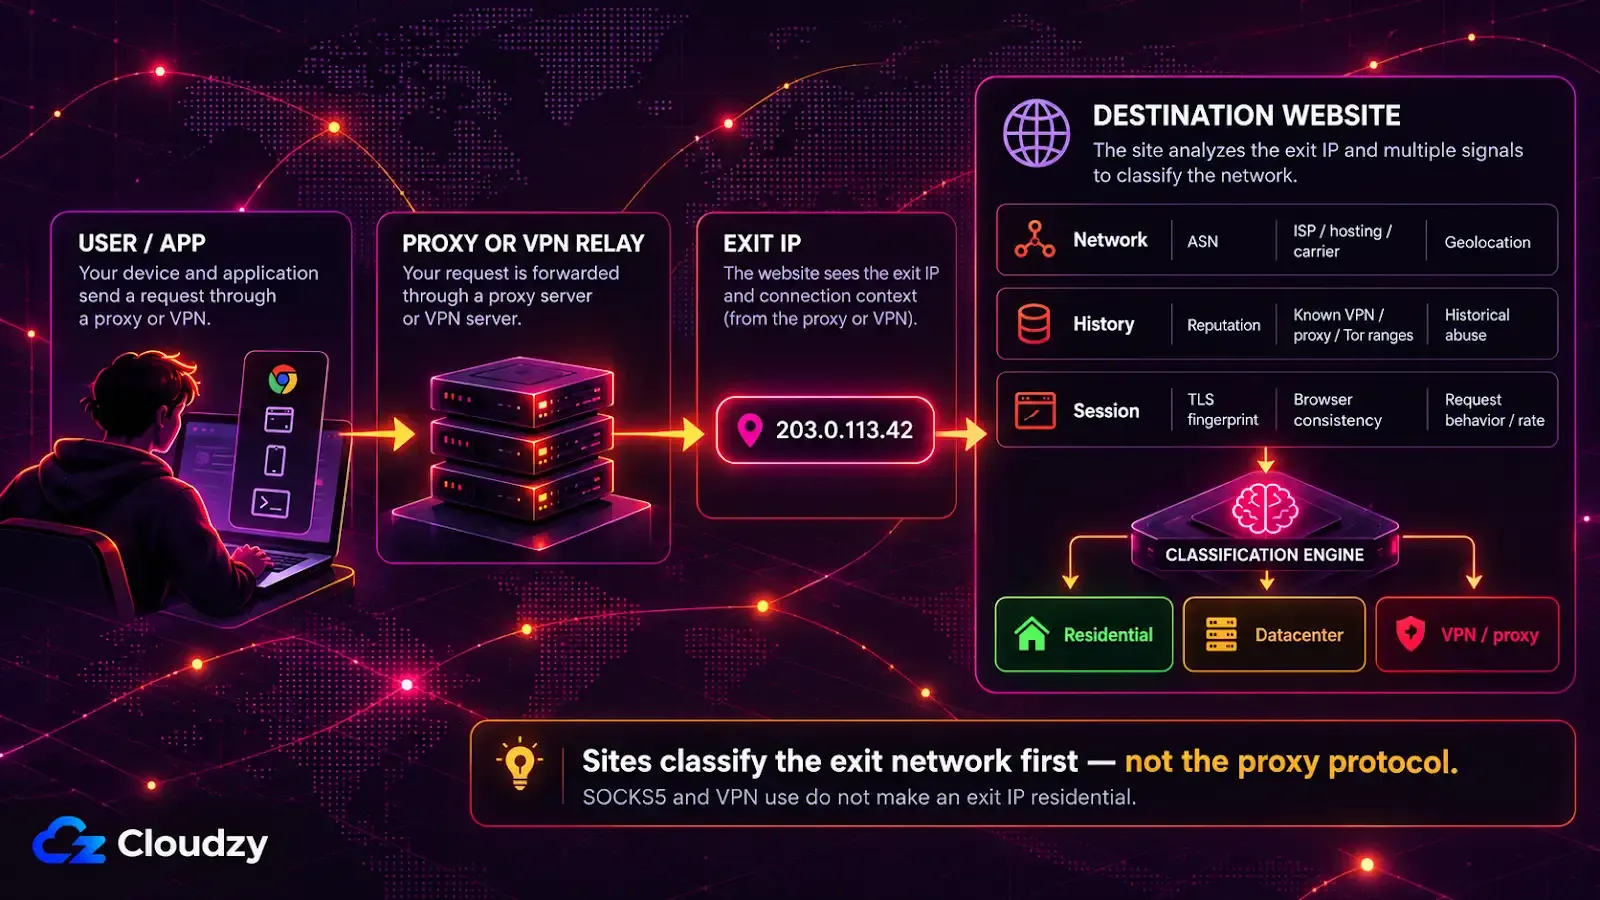
Eine Ziel-Website sieht die Exit-IP des Proxys, nicht das Protokoll, mit dem Ihr Client den Proxy erreicht hat. IP-basierte Einstufung beginnt bei der Exit-Adresse und ihrem Kontext: ASN, Einstufung als Hosting, ISP oder Mobilfunkbetreiber, Reputation sowie bekannte VPN-, Tor- oder Proxy-Bereiche. Ein SOCKS5-Server auf einem gemieteten VPS wird deshalb als Rechenzentrums-Traffic eingestuft.
Der Residential-Proxy-Erklärartikel von Peakhour sagt: „Das Ziel sieht die Exit-IP des Proxys, nicht die ursprüngliche Quelle.“ Der SOCKS5-Handshake findet zwischen Ihrem Client und dem Relay statt. Die Website erhält eine gewöhnliche Verbindung von der Adresse des Relays.
Peakhours Seite zur Proxy-Erkennung nennt, wo die Einstufung meist ansetzt: Reputation, ASN, Geolokalisierung, Einstufung als Hosting-Anbieter, bekannte VPN- und Tor-Exits sowie früherer Missbrauch. Keines dieser Signale stammt aus dem Protokoll. Dieselbe Seite sagt: „Rechenzentrumsbereiche lassen sich in der Regel leichter anhand von IP- und ASN-Kontext erkennen.“
Die von Fraudlogix bereitgestellten IP-Lookup-Daten stufen eine Adresse anhand von Signalen ein, etwa ob sie zu einem Rechenzentrum gehört, ASN, Organisation, ISP und Verbindungstyp. Ein Wechsel von Proxy-Protokoll, Port oder Authentifizierungsmethode ändert diese Eigenschaften der Exit-IP nicht.
Laut Peakhours Erkennungsseite lassen sich Residential- und Mobilfunkadressen allein anhand der IP schwerer beurteilen, weil legitime Nutzer und Proxy-Traffic sie gleichzeitig teilen können. Beurteilt werden sie trotzdem: Die Seite beschreibt, wie IP-Kontext mit Belegen auf Anfrageebene kombiniert wird, etwa TLS-Fingerprints, Browser-Konsistenz und Verhalten. Ein Residential-Exit, der zu schnell Anfragen sendet, kann Folgendes auslösen: eine Challenge, eine Verlangsamung, eine Sperre oder eine Rate-Limit-Antwort mit HTTP 429.
Ist ein SOCKS5-Proxy dasselbe wie ein VPN?
Nein. Ein VPN transportiert Traffic über eine Netzwerkverbindung per Tunneling, Verschlüsselung oder beidem. Je nach Client und Routing-Richtlinie kann es den gesamten Traffic eines Geräts abdecken oder nur ausgewählten Traffic. Ein SOCKS5-Proxy leitet die Anwendungen weiter, die für ihn konfiguriert sind, und fügt keine eigene Verschlüsselung hinzu. Beide können dem Ziel eine andere Exit-IP zeigen, und dieser Exit hat trotzdem einen zugrunde liegenden Netztyp.
Das NIST-Glossar, unter Berufung auf CNSSI 4009, definiert ein VPN als Netz, das „aus den Systemressourcen eines physischen Netzes aufgebaut wird, indem Verschlüsselung und/oder das Tunneln von Verbindungen des virtuellen Netzes über das reale Netz genutzt werden“. Als Standard-Ausgangstunnel des Routers konfiguriert, kann ein VPN jedes Gerät dahinter abdecken.
Peakhours Erkennungsseite zählt VPN-Exits zu den eingestuften Kategorien, neben Hosting-Anbietern, Residential-ISPs und Mobilfunkbetreibern. Ein VPN macht einen Exit also nicht von sich aus zu einem Residential-Exit. Darüber entscheidet weiterhin das zugrunde liegende Exit-Netz. Ein selbst gehosteter Privacy-Exit-Node auf einem gemieteten Server tritt über die Rechenzentrumsadresse dieses Servers aus.
Das Ziel dem Label zuordnen, das darüber entscheidet
Wählen Sie das Label nach dem Ziel. Den Traffic einer Anwendung umzuleiten ist eine Frage des Proxy-Protokolls. Den Traffic eines Geräts zu tunneln und zu verschlüsseln ist eine VPN-Frage. Viele Adressen in Endkundennetzen zu brauchen ist eine Frage des IP-Netzes, und dort ist das Protokoll, mit dem man den Adresspool erreicht, ein Nebendetail.
| Ziel | Entscheidendes Label | Was dieses Label nicht entscheidet |
|---|---|---|
| Traffic einer Anwendung über ein Relay leiten | Das Proxy-Protokoll | Ob der Exit nach Residential aussieht |
| Traffic eines Geräts tunneln und verschlüsseln | Das VPN | Der Netztyp des Exits |
| Viele Adressen in Endkundennetzen | Das IP-Netz (Residential oder Mobilfunk) | Vertraulichkeit Ihres Traffics |
Wenn es Ihnen um die ausgehende Adresse eines einzelnen Skripts geht, reicht ein SOCKS5-Server auf Ihrem eigenen VPS aus und ist gut erprobt, solange das Ziel Rechenzentrums-Traffic akzeptiert.

Entwickeln Sie auf einem Linux-VPS mit Root-Zugriff, NVMe und AMD-EPYC-Power.
Linux-Pläne ansehenHäufig gestellte Fragen
Verbirgt ein SOCKS5-Proxy Ihre IP-Adresse?
Aus Sicht des Ziels ja: Die Website sieht die Exit-IP des Proxys statt Ihrer eigenen. Der Proxy-Betreiber sieht Ihre echte IP-Adresse und jeden Traffic, den Ihre Anwendung nicht selbst verschlüsselt. Ihre Adresse vor Websites zu verbergen heißt also, dem Betreiber des Proxys zu vertrauen.
Kann man einen SOCKS5-Proxy und ein VPN gleichzeitig nutzen?
Ja, beides lässt sich kombinieren. Wenn eine Anwendung einen SOCKS5-Proxy durch einen VPN-Tunnel erreicht, schützt das VPN die Strecke von Ihrem Gerät zum VPN-Server, und der Proxy bestimmt die Exit-IP, die das Ziel für diese eine Anwendung sieht. Die Strecke zwischen VPN-Server und Proxy deckt das VPN nicht ab.
Ist ein Residential-Proxy sicherer als ein Rechenzentrums-Proxy?
Nicht im Sinne des Schutzes Ihres Traffics. Das Label Residential oder Rechenzentrum ändert, wie eine Website die Exit-IP einstuft, und keines der beiden fügt Verschlüsselung hinzu. Ein Residential-Exit kann zudem über ein Endkundengerät oder einen Router laufen, bei dem Sie die Einwilligung und Sicherheit des Besitzers meist nicht überprüfen können.
Diskussion
Kommentare
Melden Sie sich an, um mitzudiskutieren.