

«Alguien de un equipo de marketing quiere crear un sitio web. No es ingeniero y probablemente tiene pocos conocimientos de seguridad, o ninguno», declaró el investigador de seguridad Joel Margolis a Wired. El mismo reportaje describe cómo RedAccess encontró más de 5000 aplicaciones creadas mediante vibe coding prácticamente sin seguridad ni autenticación; alrededor del 40 % exponían datos sensibles. Wired no pudo confirmar que los datos personales o empresariales que examinó fueran auténticos.
Las aplicaciones creadas con IA para marketing presentan una variante específica de ese problema. Las herramientas que merece la pena construir (segmentador, panel de campañas, analizador A/B, sincronizador de audiencias) se conectan a la lista de suscriptores y, a menudo, también a la cuenta publicitaria.
TL;DR
- Concede a cada clave API de correo y token publicitario solo el acceso necesario para la herramienta y consérvalos en código del servidor. La Marketing API de Mailchimp no ofrece un tipo de clave más limitado: una tarea de solo lectura recibe una exportación con los datos estrictamente necesarios en vez de una clave.
- La plataforma de correo sigue siendo la fuente de referencia del estado de suscripción. La herramienta nunca vuelve a suscribir a quienes se dieron de baja, comunica las solicitudes de baja a la plataforma e incluye un enlace de baja operativo en cada mensaje de marketing que envía por sí misma.
- Una carga de audiencia personalizada con hash sigue siendo datos personales: decide qué se enviará a plataformas publicitarias y servicios de IA antes de hacerlo y propaga cada baja a la audiencia publicitaria.
- El RGPD regula la conservación y el uso de la lista (notificación de brechas y derecho absoluto de oposición al marketing); ePrivacy/PECR, CAN-SPAM o CASL regulan el envío, incluso desde una herramienta interna.
Errores de despliegue que filtran datos de suscriptores o comprometen el consentimiento
Una herramienta de marketing creada con IA suele fallar de dos maneras: la lista sale al exterior (por una clave, enlace público o carga) o se usa para contactar a quienes se negaron. Un token publicitario con permisos de gestión añade otro riesgo: gastos en la cuenta de la empresa.
| Error | Qué expone o compromete | Qué normas afecta |
|---|---|---|
| Una clave de correo con acceso total en el código, navegador o chat de la IA | Toda la lista legible y exportable; suscriptores modificables; campañas enviadas en nombre de la empresa | Brecha de datos personales cuando se aplica el RGPD (notificación del artículo 33); normas de envío si se mandan mensajes |
| Un token publicitario con permisos de gestión o el token personal del creador | Campañas creadas o modificadas a cargo de la empresa; datos de gasto; pertenencia a audiencias mediante hash; datos de formularios de clientes potenciales con leads_retrieval. No la lista cargada | Condiciones de la plataforma y factura publicitaria de la empresa; brecha si se leen los formularios de clientes potenciales |
| La herramienta en un enlace público donde todos ven todo | Filas de suscriptores, detalles del consentimiento e historial de interacción accesibles para cualquiera con la dirección; resultados de campañas y pruebas A/B visibles para externos y empleados sin necesidad de acceso | Brecha para los datos individuales; pérdida de confidencialidad de las cifras de campañas |
| Una sincronización o reimportación que reescribe la lista | Contactos dados de baja suscritos de nuevo; pérdida del dónde, cuándo y cómo se registraron | Derecho de oposición del RGPD y reglas de baja de CAN-SPAM y CASL en el siguiente envío; consentimiento imposible de demostrar cuando es la base jurídica |
| La herramienta envía por sí misma los mensajes de marketing | Sin enlace de baja, dirección postal del remitente ni comprobación de exclusiones | Reglas de mensajes de CAN-SPAM y CASL; consentimiento de envío de ePrivacy/PECR |
| Las cargas de audiencias y llamadas de IA transmiten la lista al exterior por defecto | Listas con hash en Meta o Google; campos de suscriptores en servicios de IA y análisis no aprobados | RGPD (los datos con hash siguen siendo personales; la oposición alcanza la audiencia); condiciones de listas de clientes de Meta y Google |
La herramienta de programación con IA que creó la aplicación puede hacer la mayoría de estas correcciones si se lo pides. Adapta cada prompt y guarda los que uses en un archivo de reglas que la IA lea en cada sesión. Que la IA afirme haber cambiado algo no lo demuestra: para eso está el paso Verificar: de cada prompt. Pídele que señale dudas en vez de adivinar y nunca pegues una clave activa o una exportación de suscriptores en el chat.
Sustituye la clave de correo con acceso total por la más limitada posible
Un segmentador que solo muestra recuentos no necesita una clave capaz de exportar la lista o enviar campañas, pero las claves más amplias de las plataformas siguientes permiten ambas cosas. También importa dónde se usan: el navegador necesita el valor de la clave para llamar a la API, así que cualquiera que abra la página puede leerlo (Mailchimp no admite el uso de su API en el cliente).
| Plataforma | Qué puede hacer la clave estándar | Opción documentada más limitada |
|---|---|---|
| Mailchimp (Marketing API) | «Las claves API conceden acceso completo a tu cuenta de Mailchimp» | Ninguna en su página de ayuda |
| SendGrid | Full Access: la mayoría de los endpoints del API de la cuenta, salvo facturación y validación de direcciones de correo | Custom Access: endpoints y niveles elegidos, nunca por encima de los permisos de quien creó la clave |
| Klaviyo | Clave privada Full Access: crear, eliminar o cambiar cualquier elemento de sus endpoints | Clave Read-Only o Custom con los ámbitos elegidos |
| Mailgun | Claves API de cuenta: acceso completo a la cuenta | Domain Sending Key (un dominio, solo envío); rol Analyst de solo lectura en algunos planes |
| Listmonk (v4.0.0 y posteriores) | Lo que concedan su rol de usuario y sus roles de lista | Roles de consulta o gestión por lista, con el envío concedido por separado |
Cada fila sigue la documentación de la plataforma: ayuda de Mailchimp sobre claves API, permisos de claves API de SendGrid, guía de autenticación de Klaviyo y documentación de claves API de Mailgun. Los permisos de Listmonk se explican en su sección posterior.
La herramienta recibe la clave más limitada compatible con su tarea, o ninguna. En Mailchimp, para un informe o recuento de segmentos convienen más los informes propios de la plataforma o una exportación limitada a los campos necesarios que realice el titular de la cuenta; requiere tiempo humano y los datos solo estarán tan actualizados como esa exportación. Las modificaciones y envíos se quedan en Mailchimp o pasan a informática. En otras plataformas, como ActiveCampaign o Brevo, busca primero una clave restringida.
La clave vive únicamente en código del servidor (el back-end de la herramienta que el navegador nunca descarga), guardada como variable de entorno: un valor que el servidor proporciona al arrancar, fuera del código y del repositorio.
Encuentra todas las claves API, tokens de acceso, contraseñas y secretos del proyecto para nuestra plataforma de correo (Mailchimp, Klaviyo, SendGrid, Mailgun, Listmonk u otra) y las plataformas publicitarias (Meta, Google Ads, LinkedIn u otras). Usa un escáner local de secretos o un método aprobado por informática para comprobar código, archivos de entorno e historial del repositorio. Nunca envíes secretos sin ocultar, contenido de archivos de entorno ni historial con credenciales a una IA externa. Proporciona a la IA solo hallazgos censurados, con ubicación y tipo de credencial. De cada uno, indica:
- archivo y línea
- si el valor está escrito en el código o se lee de una variable de entorno
- si el código que lo usa se ejecuta en el servidor o en el navegador
Muestra solo los cuatro primeros caracteres de cualquier valor. Nunca imprimas una clave o token completo.
Marca como máxima prioridad cualquier credencial que pueda enviar correo, cambiar suscriptores o gestionar una cuenta publicitaria.
Después, mueve cada llamada que requiera una clave API privada o token de acceso a código del servidor que lea credenciales de una variable de entorno exclusiva del servidor. Deja en el navegador solo las llamadas públicas documentadas para el cliente, elimina las claves privadas expuestas y excluye del repositorio los archivos con secretos reales. Informa exactamente de los cambios y de las dudas, sin adivinar.
Nota: Borrar una clave del chat o del código no deshace su divulgación. Revócala (desactívala en la plataforma para que deje de funcionar) y crea otra.
Verificar: abre la herramienta, pulsa F12, selecciona Red y úsala como lo hará el equipo, leyendo el dominio de cada solicitud. Una petición directa del navegador al API privado de correo es una alerta, pero el destino por sí solo no demuestra que se exponga un secreto. Revisa encabezados y código sin copiar credenciales a un chat de IA. Los SDK públicos del cliente pueden usar legítimamente identificadores públicos. En Klaviyo, las solicitudes a a.klaviyo.com/client/ usan una clave pública y corresponden al navegador; las dirigidas a a.klaviyo.com/api/ deben investigarse porque normalmente requieren una clave privada. Confirma si realmente se transmitió una credencial privada.
Una persona se ocupa del resto: crea la clave limitada desde una cuenta que no dependa de una sola persona (Mailchimp elimina las claves del usuario cuyo acceso se revoca), nómbrala según la herramienta (Mailchimp recomienda una por integración) y pide a informática que la almacene adecuadamente. En una rotación planificada, cambia la herramienta a la clave nueva antes de revocar la antigua, porque una clave Mailchimp revocada no se reactiva. Si ya está comprometida, revócala inmediatamente y sustitúyela. Prevé también la caducidad: las claves generadas desde el 22 de junio de 2026 caducan un año después de crearse.
Concede al token publicitario solo los permisos que usa la herramienta
Considero el token publicitario la credencial de mayor impacto de una herramienta de marketing, porque está ligado al gasto. Un token Meta con permisos de gestión puede crear, cambiar o pausar campañas facturadas a la empresa y leer gastos y rendimiento.
Ese token no devuelve la lista de suscriptores cargada en una audiencia personalizada. La guía de audiencias personalizadas de Meta usa valores con hash SHA-256 (transformación unidireccional de cada dirección que compara con sus registros) para añadir y eliminar personas; ningún endpoint documentado devuelve una lista legible de una audiencia existente.
| Qué hace la herramienta | Permiso de Meta necesario | Qué alcanza un token filtrado |
|---|---|---|
| Genera informes de campañas | ads_read | Datos de informes Ads Insights de las cuentas a las que tiene acceso |
| Crea o modifica campañas | ads_management | Campañas y anuncios facturados a esa cuenta; gastos y métricas |
| Sincroniza un segmento con una audiencia personalizada | Acceso de gestión a la cuenta publicitaria | Añadir y eliminar personas mediante hash; no una lista legible |
| Incorpora respuestas de formularios de clientes potenciales a la lista | leads_retrieval (Meta incluye ads_management entre sus dependencias) | Todos los campos de los formularios de clientes potenciales de la empresa, legibles, además del acceso de gestión |
La referencia de permisos de Meta describe cada permiso y pide seleccionar solo los necesarios. Cada herramienta recibe un token propio de un usuario del sistema, nombre que Meta da a una cuenta de software en Business Manager, asignado solo a la cuenta publicitaria correspondiente. No uses el token personal del creador; guarda el token del sistema en el servidor como la clave de correo. El mismo inventario se aplica a Google Ads o LinkedIn.
Enumera todas las llamadas de esta herramienta a la Marketing API de Meta, Google Ads u otra plataforma, incluidas bibliotecas y SDK. Para cada llamada, indica:
- archivo y línea
- el endpoint o método del SDK
- una etiqueta: REPORT (lee métricas o gastos), MANAGE (crea o modifica campañas, anuncios, presupuestos o audiencias) o LEADS (lee formularios de clientes potenciales)
- el permiso que necesita esa etiqueta en la plataforma
Señala los tokens compartidos entre herramientas y el código que envía tokens al navegador. No imprimas sus valores. Si no puedes determinar la etiqueta de una llamada, dilo.
Verificar: revisa el token del panel en el depurador de tokens de Meta y compara sus permisos con las etiquetas. Un panel de informes debe tener ads_read y nada que permita gestionar la cuenta; una etiqueta MANAGE o LEADS en un panel de informes es un hallazgo. Confirma después en la configuración del negocio que utiliza su token de usuario del sistema, no el personal del creador.
Cierra la dirección pública y muestra las filas de suscriptores solo a administradores de lista
Cualquiera que encuentre su dirección puede abrir una aplicación alojada en la plataforma de la IA. Algunas aplicaciones examinadas por RedAccess tenían barreras triviales, como exigir que el visitante iniciara sesión con cualquier dirección de correo, según Wired. Ese alojamiento sirve para demostraciones con direcciones ficticias, el uso para el que están pensados los alojamientos gratuitos y túneles.
La otra cuestión es qué ve cada persona al entrar. Un panel muestra cifras de campaña: tasas de apertura y de clic, resultados A/B y tamaños de segmentos. Las filas subyacentes, con cada dirección, consentimiento e historial de interacción, son datos personales.
Los agregados bien anonimizados generalmente no son datos personales, pero segmentos pequeños o desgloses detallados pueden identificar personas. Incluso las cifras anónimas pueden revelar información competitiva, y un analizador A/B que almacena aperturas y clics individuales también tiene datos personales. El equipo ve agregados; solo quienes gestionan la lista ven filas, y el servidor lo impone en cada solicitud.
Enumera cada campo con datos personales de suscriptores en la base, pantallas, exportaciones y respuestas API: correo, nombre, teléfono, dirección postal, IP, ubicación, estado de suscripción, origen, fecha y hora del consentimiento, fecha de alta, estado de baja y aperturas y clics individuales. Indica qué pantallas y exportaciones muestran cada uno. Señala las dudas sin adivinar.
Añade dos roles tomados de la cuenta autenticada y comprobados en el servidor para cada página, exportación y ruta API:
- administrador de lista: puede ver filas de suscriptores y ejecutar exportaciones
- profesional de marketing: solo ve cifras de campañas, recuentos de segmentos y resultados A/B, sin filas individuales ni exportaciones
Rechaza cualquier otro acceso con una respuesta «acceso denegado» (403). Indica qué comprobación protege cada página y ruta.
Si los datos están cifrados en disco debe determinarlo informática; la IA no puede confirmarlo leyendo el código.
Verificar: crea una cuenta de prueba de marketing. Con ella, abre el panel de campañas (carga), luego la lista de suscriptores y la exportación (ambas deniegan el acceso). Abre después la herramienta en un móvil con datos, sin sesión: no debe cargar nada o debe aparecer el inicio de sesión de la empresa.
Deja las bajas y los registros de consentimiento a la plataforma de correo
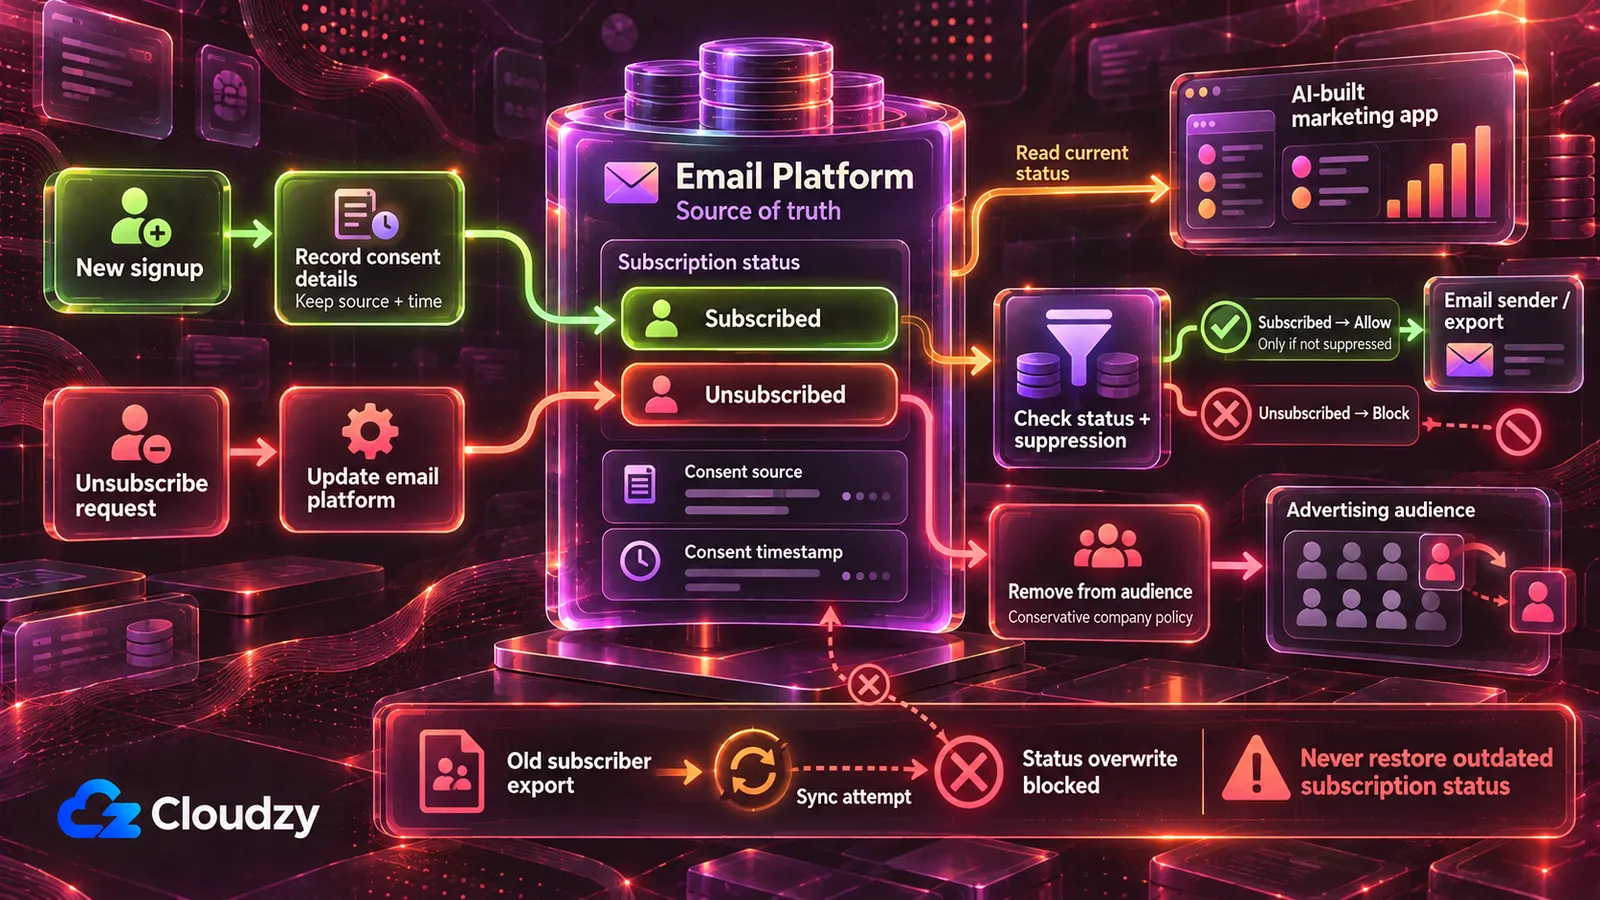
Una herramienta que conserva su copia y la vuelca mediante sincronización bidireccional o reimportación de la exportación del mes pasado puede volver a suscribir a personas dadas de baja y perder dónde, cuándo y cómo se registraron. Suele no mostrar señales hasta la siguiente campaña, cuando se aplican las reglas de envío. Cuatro reglas lo evitan:
- La plataforma de correo es la referencia del estado de suscripción. La herramienta lo lee y nunca vuelve a suscribir ni sobrescribe un suscriptor existente. Puede remitir una solicitud explícita de baja mediante el procedimiento de la plataforma.
- Ninguna importación masiva o sincronización sustituye registros existentes ni sobrescribe sus datos de suscripción o consentimiento. Una herramienta revisada puede actualizar campos aprobados, como etiquetas, sin cambiar el estado. Las altas entran por el formulario o la importación de la plataforma para aplicar su opt-in. Tras revisión, el formulario de la herramienta puede añadir nuevos suscriptores con origen, fecha, hora y formulario, pero nunca volver a suscribir contactos existentes ni sobrescribir su suscripción o consentimiento.
- Cada envío o exportación consulta el estado actual en la plataforma, no en su propia copia. Las exportaciones excluyen contactos de baja y suprimidos, o los marcan como lista de no envío que jamás se usa para enviar.
- Los campos de consentimiento (origen, fecha y hora, formulario o método) acompañan íntegros a cada registro copiado; en caso contrario, la herramienta no los copia ni afirma tenerlos.
Enumera dónde escribe esta herramienta en la plataforma o en cualquier copia de la lista: llamadas API que crean o actualizan suscriptores, importaciones, sincronizaciones y exportaciones de archivos. Para cada caso, indica si puede:
- cambiar el estado de suscripción de un suscriptor existente
- sobrescribir registros de suscriptores existentes
- incluir contactos dados de baja o suprimidos
Para cada ruta de envío o exportación destinada a enviar, indica si consulta el estado en la plataforma en ese momento o en su propia copia.
Modifica la herramienta para que nunca vuelva a suscribir un contacto ni sobrescriba su estado, salvo para remitir una baja explícita por el procedimiento de la plataforma; nunca sustituya registros completos; consulte el estado inmediatamente antes de cada envío o exportación; y conserve origen, fecha, hora y formulario del consentimiento con cada registro copiado. Informa de los cambios y las dudas.
Nota: Una exportación antigua reimportada conserva sus estados antiguos; según cómo se procese, alguien que se dio de baja después puede reaparecer como suscrito.
Verificar: añade un suscriptor de prueba a la plataforma y dale de baja. Ejecuta la sincronización, segmentación y exportación. Debe seguir de baja en la plataforma, estar ausente o marcado como no enviar en la exportación y no aparecer en ninguna lista de envío de la herramienta.
Envía mediante la plataforma o construye primero el mecanismo de baja
Un emisor de reactivación que escribe directamente por SMTP o una API transaccional no obtiene automáticamente enlace de baja, dirección postal y comprobación de exclusiones: debe añadirlos su código. Lo mejor es que envíe la plataforma (o Listmonk), mientras la herramienta prepara el segmento o activa la campaña. Si debe enviar sola, es una herramienta de envío y pasa a informática como indica la siguiente sección.
Necesita un enlace de baja en cada mensaje de marketing que siga funcionando tras el envío y la identidad y dirección postal del remitente en el pie, según los plazos del cuadro siguiente. También necesita una lista de exclusión duradera, comprobada antes de cada envío, con copias y restauraciones que impidan que una base antigua anule bajas recientes. CAN-SPAM trata los mensajes transaccionales de otra manera.
Para grandes emisores, el enlace del pie puede no bastar. Gmail exige a quienes envían 5000 mensajes diarios o más a cuentas Gmail personales la baja en un clic RFC 8058 para mensajes de marketing y suscripción. Se añaden encabezados List-Unsubscribe y List-Unsubscribe-Post además del enlace visible. El endpoint debe procesar POST; abrir la URL mediante GET no debe dar de baja. Pide a informática verificarlo antes de enviar a esa escala.
Añade un enlace de baja a cada mensaje de marketing y un endpoint que lo atienda.
Si se aplican los requisitos de Gmail para emisores masivos, implementa encabezados de baja en un clic RFC 8058 cubiertos por una firma DKIM válida y un endpoint POST. Nunca des de baja por abrir una URL. Señala las dudas para revisión informática.
Cuando el endpoint reciba una solicitud válida (clic, formulario o llamada API):
- añade inmediatamente la dirección a una lista de exclusión separada de las tablas de suscriptores
- registra la hora y el canal de la solicitud
- si la plataforma contiene la lista, ordénale dar de baja también esa dirección
Consulta la lista de exclusión antes de cada envío y omite coincidencias. Nunca elimines direcciones automáticamente de ella al importar, sincronizar o restaurar. Conserva solo la información mínima para respetar la baja según la política aprobada y evita que imports o sincronizaciones reintroduzcan direcciones excluidas. Incluye esta lista en las copias y mantenla intacta al restaurar suscriptores. Añade nombre y dirección postal del remitente al pie con marcadores que completaré. Informa de los cambios y envíos cubiertos.
Verificar: añade una dirección que controles a una lista de prueba, envía una campaña y pulsa la baja del mensaje recibido. Debe figurar en la lista de exclusión y de baja en la plataforma si esta tiene la lista. Vuelve a enviar: esa dirección no debe recibir nada.
La persona responsable del cumplimiento del correo aporta nombre y dirección postal del remitente para esos marcadores.
Decide qué datos salen a plataformas publicitarias y herramientas de IA antes de transmitirlos
Dos rutas envían datos de suscriptores al exterior por defecto: la sincronización de segmentos con audiencias Meta o Google y las llamadas que pasan campos a una API de IA (para redactar asuntos o puntuar clientes potenciales), scripts de análisis o webhooks.
Meta y Google pueden cotejar audiencias con identificadores de contacto con hash SHA-256. La Data Manager API de Google exige normalizar y aplicar hash a correos y teléfonos antes de enviarlos; algunas cargas desde la interfaz Google Ads pueden hacerlo durante la carga. Esto permite emparejar una dirección con un perfil, pero no anonimiza a la persona (consulta la FAQ).
Para nuevas integraciones de Google Customer Match, comprueba qué API de carga se admite antes de construir la sincronización. Desde el 1 de abril de 2026, Google restringe los métodos antiguos para nuevos usuarios y los dirige a su Data Manager API.
Las condiciones de audiencias de listas de clientes de Meta exigen que el anunciante garantice derechos, permisos y base jurídica para compartir los datos. La política Customer Match de Google exige informar en la política de privacidad y obtener consentimiento cuando lo requiera la ley.
Para simplificar, esta herramienta interpreta cada baja también como solicitud de parar el cotejo publicitario. Es una política empresarial prudente, no la afirmación de que toda baja de un canal exija legalmente eliminar a la persona de todas las audiencias.
La carga debe tomar solo el segmento aprobado para cotejo publicitario. La empresa debe establecer una base jurídica adecuada con su responsable de privacidad o delegado de protección de datos (DPO), si lo ha designado. Los contactos de baja y excluidos quedan fuera de cada carga y la baja activa su eliminación mediante hash de cada audiencia (la sección RGPD explica el motivo).
Cada servicio de IA o análisis que reciba datos debe estar aprobado. Antes de compartir datos personales, determina si actúa como encargado o responsable independiente del tratamiento y establece las garantías contractuales adecuadas, incluido un acuerdo de tratamiento cuando corresponda.
Audita cada llamada saliente: correo, publicidad (incluidas audiencias), APIs de IA (OpenAI, Anthropic u otras), análisis y webhooks. Enumera exactamente los campos de suscriptores en el cuerpo o URL de cada solicitud. Indica cuáles necesitan menos campos o ninguno. Termina con los nombres de todos los servicios externos para compararlos con los proveedores aprobados.
Verificar: cada campo que el informe atribuya a servicios de IA o análisis debe ser necesario, y todos los servicios deben estar aprobados; los que no lo estén pasan a quien firma los contratos.
Para cada ruta que carga contactos en Meta, Google Ads u otra plataforma publicitaria:
- aplica hash SHA-256 a correos y teléfonos en el servidor antes de cargarlos, siguiendo la normalización de cada plataforma
- carga solo contactos de [segmento aprobado por tu empresa para el cotejo publicitario]
- excluye contactos de baja y suprimidos en el momento de cargar
- cuando un contacto se dé de baja, envía su eliminación mediante hash a cada audiencia donde se cargó
- registra cada carga y eliminación con hora, audiencia, número de contactos y usuario o tarea que la inició
Informa de los cambios y señala las dudas.
Verificar: da de baja un contacto de prueba de un segmento cargado. Tras la próxima sincronización, comprueba que se pidió su eliminación de cada audiencia. Verifica que cada plataforma la procesó con éxito, no solo que se registró o envió. Señala fallos o eliminaciones parciales para reintento y revisión informática.
Lo que hace la herramienta con la lista determina dónde se ejecuta
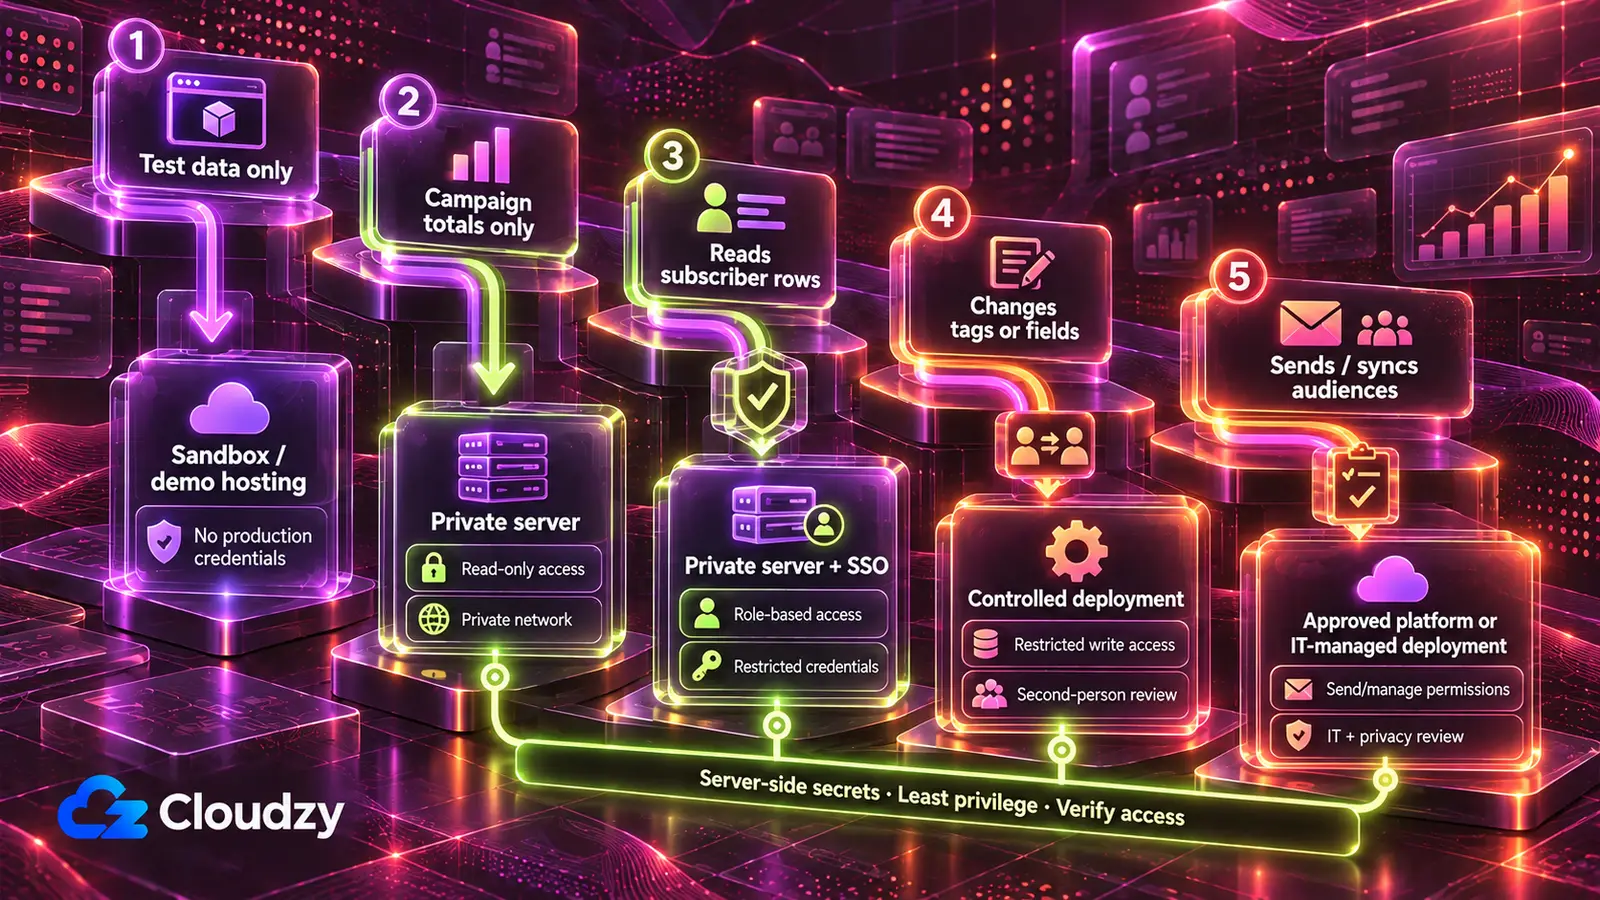
Una herramienta de cifras de campañas va en un servidor controlado por el equipo, solo accesible por red privada; si muestra filas, añade inicio de sesión empresarial porque los roles dependen de él. Si envía marketing o sincroniza audiencias, permanece en las funciones de las plataformas o pasa por informática antes de usarse.
| Qué hace la herramienta con la lista | Clave o acceso que recibe | Dónde se ejecuta |
|---|---|---|
| Trabaja solo con suscriptores de prueba | Sin clave de producción; lista de prueba o cuenta sandbox | Alojamiento de la IA, solo para construir y hacer demostraciones |
| Muestra solo cifras de campaña | Clave de lectura o informes: ads_read de Meta, Read-Only de Klaviyo, Custom Access limitado de SendGrid; exportación en Mailchimp | Un servidor controlado por el equipo, accesible solo mediante una red privada (Tailscale o WireGuard) |
| Lee o segmenta filas de suscriptores | Clave de lectura limitada a datos y endpoints necesarios, y a listas concretas cuando la plataforma lo permite | El mismo servidor con inicio empresarial y roles de administrador de lista y marketing |
| Cambia la lista (etiquetas, campos personalizados, formulario de altas) | Clave de escritura limitada a acciones necesarias y, cuando sea posible, a las listas pertinentes | El mismo servidor, tras revisar otra persona las auditorías de credenciales, estado y bajas; un formulario público está expuesto a Internet, por lo que esa revisión y la clave en servidor lo protegen |
| Envía marketing o sincroniza audiencias publicitarias | Clave de envío o token de gestión | Campañas y automatizaciones de la plataforma, Listmonk o revisión informática antes del lanzamiento; las audiencias también requieren revisión de privacidad del segmento aprobado |
La aprobación sigue las filas: las dos de solo lectura necesitan que el administrador emita la clave; la que modifica la lista requiere otra persona revisora; la de envío requiere informática y las audiencias, revisión de privacidad.
Una red privada significa que la herramienta no responde desde fuera. Una página de inicio hecha por IA sigue accesible para todos y depende de su código, de ahí las aplicaciones encontradas por RedAccess que admitían cualquier correo.
Mi regla es empezar por la red privada y añadir inicio empresarial cuando lo exijan los roles. También sirve una plataforma gestionada con autenticación y almacenamiento de secretos integrados para un equipo que ya la pague y revise a sus proveedores.
La parte del servidor debe pasar a soporte informático, con un responsable identificado del servidor y las claves. La herramienta se ejecuta en un VPS (servidor alquilado controlado por el equipo) con Coolify o Dokploy, que arranca la aplicación desde su código y guarda variables de entorno y claves.
La red privada puede ser Tailscale, más rápida de configurar pero dependiente de su coordinación (Headscale puede sustituirla), o WireGuard, totalmente autoalojado. El inicio empresarial (SSO con la cuenta corporativa) lo ofrecen Authentik o Keycloak, y un proxy inverso (Caddy o Nginx Proxy Manager) añade HTTPS donde la herramienta se expone a la web.
Trasladar el motor de correo a Listmonk
La otra opción, en lugar de restringir claves de la plataforma actual, elimina su clave trasladando lista y envío a un gestor autoalojado. Listmonk (v4.0.0 y posteriores) permite un usuario API por herramienta, con rol limitado a las listas que utiliza.
Una herramienta de lectura recibe acceso de consulta a sus listas sin envío; campaigns:send y tx:send (mensajes transaccionales) se reservan para herramientas de envío. Excluye tres permisos especialmente peligrosos: lists:get_all y lists:manage_all, que anulan las restricciones por lista, y subscribers:sql_query, que la documentación de roles y permisos de Listmonk advierte que permite consultar todas las listas y suscriptores directamente en la base, eludiendo permisos individuales. Revisa también subscribers:get_all, campaigns:get_all y campaigns:manage_all antes de llamar restringida a una herramienta. Concede solo los permisos necesarios. Listmonk está pensado para campañas y no automatizaciones de varios pasos (cuándo Listmonk no es adecuado); Mautic cubre esa automatización en un servidor similar.
La contrapartida es el mantenimiento: autenticación del dominio de envío (SPF, DKIM y DMARC), relay SMTP, parches, copias y entregabilidad. Con una lista pequeña, sin responsable de servidor o si la reputación y automatizaciones actuales son importantes, es mejor seguir en la plataforma con claves limitadas.
Ambas opciones necesitan un servidor con responsable, herramienta de despliegue y red privada y, en autoalojamiento, Listmonk con relay SMTP. Nuestro Linux VPS da acceso root, y Listmonk, Mautic, Tailscale, WireGuard y Authentik se instalan con un clic. Así, informática se centra en configuración y revisión; mantener todo actualizado sigue siendo responsabilidad del equipo.
Las ubicaciones incluyen Fráncfort y Ámsterdam en la UE, Londres en Reino Unido y varias ciudades estadounidenses. La elegida determina dónde están la herramienta y sus copias de la lista (y la lista en Listmonk). Es un dato para hablar con el DPO, no un sustituto de esa conversación ni una garantía de cumplimiento.
Consentimiento y normas antispam para el marketing por correo
El RGPD para la lista de suscriptores
El RGPD no exige consentimiento como base para el tratamiento de marketing directo: el considerando 47 dice que puede responder a un interés legítimo. Si se usa consentimiento, el artículo 7 obliga a demostrarlo y a retirarlo tan fácilmente como se otorgó. Para eso se guardan origen, fecha y hora en la plataforma.
La regla más estricta está en el artículo 21 del RGPD. Sea cual sea la base, cualquiera puede oponerse al marketing directo y al perfilado asociado en cualquier momento; sus datos ya no podrán tratarse con esos fines. No hay ponderación de intereses para marketing, a diferencia de otras oposiciones. Lo más prudente aquí es aplicar una oposición general a todos los usos de marketing: lista de envío, segmentos y audiencias. Una baja de un canal puede ser más limitada; la empresa debe definir sus preferencias con privacidad y respetar la amplitud de cada petición.
Una lista filtrada o alterada indebidamente puede constituir una brecha. El artículo 33 exige notificar a la autoridad nacional sin demora indebida y, cuando sea posible, dentro de las 72 horas desde que se conoce, salvo que sea improbable que ocasione un riesgo para las personas. En Reino Unido rige el UK GDPR, aplicado por el ICO.
Las leyes de envío: ePrivacy y PECR, CAN-SPAM y CASL
ePrivacy de la UE y PECR de Reino Unido exigen consentimiento previo para marketing a particulares, con una excepción limitada de soft opt-in para clientes. Reino Unido añade otra para fines benéficos, sujeta a condiciones; este artículo trata marketing comercial. CASL canadiense exige consentimiento expreso o implícito. CAN-SPAM estadounidense no exige consentimiento, pero sí una baja operativa respetada en 10 días hábiles, remitente correcto y dirección postal en cada mensaje.
| Ley | Consentimiento para enviar | Cada mensaje de marketing debe | Plazo de baja | Sanción máxima |
|---|---|---|---|---|
| ePrivacy (UE) y PECR (Reino Unido) | Consentimiento previo de particulares; soft opt-in de clientes; excepción benéfica británica separada con condiciones específicas | No ocultar al remitente; dirección válida para bajas; con soft opt-in, rechazo gratuito y fácil en cada mensaje | Sin plazo fijo en el texto | No se indica cifra aquí |
| CAN-SPAM (EE. UU.) | No obligatorio; cubre todo correo comercial, incluido B2B | Encabezados y remitente exactos, asunto no engañoso, identificación publicitaria salvo consentimiento afirmativo previo, dirección postal física válida y baja operativa | 10 días hábiles; el mecanismo debe funcionar al menos 30 días después del envío | Hasta 53.088 USD por email; sanciones penales solo para prácticas agravadas específicas |
| CASL (Canadá) | Consentimiento expreso o implícito | Identificar al remitente y a quien representa; datos de contacto y mecanismo de baja válidos al menos 60 días | Sin demora, como máximo 10 días hábiles | Hasta 1 millón CAD para personas y 10 millones CAD para empresas, por las infracciones más graves |
El soft opt-in del artículo 13 de la Directiva ePrivacy abarca datos obtenidos en una venta para productos propios similares, con rechazo gratuito al recogerlos y en cada mensaje. La versión británica es el reglamento 22 de PECR, explicado en la guía de email marketing del ICO. El artículo 13 prohíbe ocultar al remitente o carecer de dirección válida para bajas, igual que el reglamento 23 de PECR en Reino Unido.
Las cifras CAN-SPAM proceden de la guía CAN-SPAM de la FTC, que añade que las direcciones dadas de baja no pueden venderse ni transferirse, salvo a una empresa contratada para ayudar a cumplir CAN-SPAM. Las reglas CASL figuran en la sección 6 de CASL y la sección 11, y las sanciones en la descripción de CASL de ISED.
Preguntas frecuentes
¿Se aplica el RGPD a una herramienta de newsletter que hice yo?
Depende de dónde opera la empresa y de quiénes son los datos, no de cómo se construyó. Según el artículo 3, se aplica a empresas establecidas en la UE y a las externas que ofrecen bienes o servicios a personas en la UE o vigilan allí su conducta. El DPO debe decidir si una empresa concreta está incluida.
¿Qué ocurre si se filtra nuestra clave API de Klaviyo?
Quien tiene una Full Access puede modificar la lista; una Read-Only solo permite verla. Crea una sustituta con los ámbitos necesarios (Klaviyo no permite añadir ámbitos a una clave existente, así que elígelos ahora), revoca inmediatamente la filtrada, cambia la herramienta a la nueva y busca exportaciones o cambios no autorizados. Si pudieron leer la lista, trátalo como posible brecha del RGPD.
¿Una lista de correos con hash sigue siendo datos personales?
Según el RGPD, sí si puede vincularse a una persona. El considerando 26 considera personales los datos seudonimizados atribuibles a una persona mediante información adicional. Mi interpretación es que el cotejo publicitario funciona precisamente porque la plataforma calcula el mismo hash a partir de una dirección que ya conoce.
¿Se aplican las mismas reglas a los emails B2B?
No en todas partes. Según la FTC, CAN-SPAM no hace ninguna excepción para correo entre empresas. PECR cubre a particulares, y el ICO confirma que se pueden enviar emails de marketing a empresas. Para países de la UE y Canadá, consulta a un abogado.



Debate
Comentarios
Inicia sesión para unirte al debate.