

Cuando RedAccess buscó aplicaciones creadas con herramientas de programación con IA y publicadas en los dominios de esas herramientas, encontró más de 5000 sin prácticamente ninguna seguridad ni autenticación. Entre las capturas que la empresa compartió con Wired figuraba el registro completo de las conversaciones del chatbot de un comercio con sus clientes, incluidos nombres completos y datos de contacto. Wired no pudo confirmar que los datos examinados fueran auténticos. Aun así, las aplicaciones estaban abiertas.
Los datos de clientes en aplicaciones creadas con IA pueden filtrarse mucho más allá de la pantalla diseñada cuando la herramienta se conecta a Salesforce, HubSpot, Pipedrive o Zoho. Un gestor del embudo comercial muestra un panel de cuentas, pero su clave puede abrir mucho más. Antes de compartir el enlace con el equipo, comprueba hasta dónde llega esa clave.
TL;DR
- La credencial del CRM determina el alcance de una filtración. Asigna a la herramienta su propia credencial restringida, usa un usuario específico con pocos privilegios cuando el CRM vincule el acceso a un usuario, guarda la credencial en la configuración de entorno del servidor o en un almacén de secretos y permite que solo la use el código del servidor.
- Cada error de despliegue que filtra registros de clientes, el embudo comercial o los precios tiene una solución aplicable mediante una instrucción que puedes copiar y pegar. Tu herramienta de programación con IA hace el cambio; después, tú realizas una prueba breve para confirmar que funciona.
- Dónde se ejecuta la herramienta depende de lo que haga en el CRM. Las herramientas de solo lectura pueden ejecutarse en un servidor controlado por el equipo, en una red privada o detrás del inicio de sesión corporativo. Las que escriben en el CRM pasan primero por TI o por el administrador del CRM.
- Cuando sean aplicables, el RGPD y la CCPA abarcan la copia de datos de clientes que conserva la herramienta y todos los servicios a los que los envía. La mayoría de las herramientas comerciales y de soporte no son de alto riesgo según el Reglamento de IA de la UE. Las principales excepciones de cara al cliente son las decisiones de crédito sobre personas, la evaluación de riesgos o fijación de precios de su seguro de vida o salud y la IA que deduce emociones de su rostro o voz.
Hasta dónde llega una clave del CRM filtrada
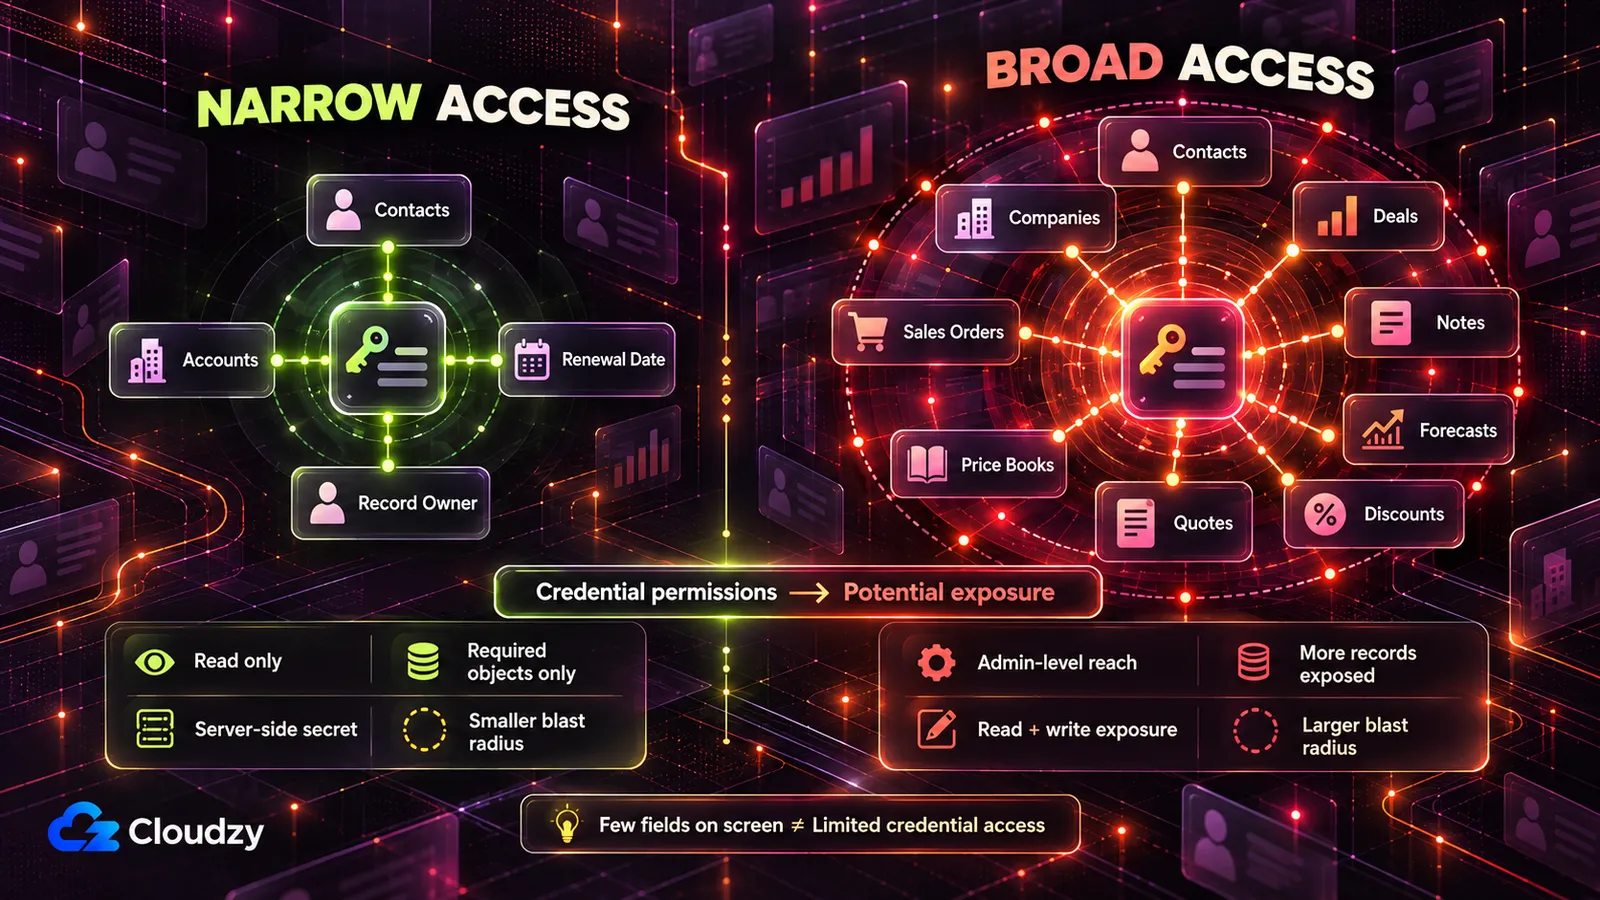
Una clave de API del CRM expuesta alcanza todo lo que puede alcanzar su usuario o aplicación, no solo lo que muestra el panel. En Salesforce y Pipedrive, una clave de una cuenta de administrador puede leer y, normalmente, modificar todos los contactos, cuentas y operaciones que ve ese administrador. Las claves de HubSpot y Zoho llevan los permisos concedidos, y un permiso de grupo de Zoho cubre todo lo que puede hacer su usuario.
Así concede cada uno de los cuatro ese acceso y así puedes reducirlo. En las columnas siguientes, un ámbito o scope es la lista de acciones que una credencial puede realizar.
| CRM | La credencial y el acceso que incorpora | Qué permite una credencial amplia | Configuración más restringida |
|---|---|---|---|
| Salesforce | Una conexión OAuth mediante una aplicación conectada o una aplicación cliente externa, actuando como un usuario de Salesforce | Con full, todos los datos accesibles para ese usuario; con api, su cuenta mediante REST API y Bulk API 2.0 |
Un usuario específico con permisos solo sobre los objetos que lee la herramienta; solicita api, no full |
| HubSpot | Una Service Key para nuevas integraciones internas de la cuenta, o un token existente de una aplicación privada heredada | Todo lo seleccionado, por ejemplo lectura y escritura de contactos, empresas y operaciones | Ámbitos de objetos de solo lectura como crm.objects.contacts.read, solo para los objetos que muestra la herramienta; deja desactivados sensitive y highly_sensitive |
| Pipedrive | Un token personal de API, «vinculado a un usuario y una empresa específicos, que da acceso a todos los datos del usuario» | Todo lo que puede ver ese usuario | Un token emitido por un usuario específico de Pipedrive que solo puede ver lo necesario para la herramienta |
| Zoho CRM | Un token OAuth cuyos ámbitos siguen service_name.scope_name.operation_type |
Con un ámbito de grupo como ZohoCRM.modules.ALL, lectura, creación, actualización y eliminación de posibles clientes, contactos, cuentas, operaciones, presupuestos, listas de precios, pedidos de venta y facturas |
Ámbitos de lectura por módulo, como ZohoCRM.modules.contacts.READ |
Cada fila usa los términos del proveedor. La referencia de ámbitos de Salesforce añade que full «abarca todos los demás ámbitos». HubSpot considera ahora heredadas las aplicaciones privadas y recomienda Service Keys para nuevas integraciones entre sistemas; las aplicaciones privadas heredadas existentes siguen usando la antigua referencia de ámbitos, incluidos los de datos sensibles para cuentas Enterprise.
La descripción de Pipedrive procede de su documentación de autenticación. La documentación de ámbitos de Zoho indica que un ámbito de grupo da «acceso completo a todas las funciones que el usuario puede realizar en el registro». Su propio ejemplo de solicitud pide ZohoCRM.modules.ALL.
La regla común a los cuatro es la misma. Una credencial incorpora el acceso de un usuario o los ámbitos concedidos: da a la herramienta su propia credencial de integración y restringe su alcance tanto como permita el CRM. Cuando el acceso dependa de un usuario, usa uno específico con pocos privilegios en lugar de la cuenta de administrador de una persona.
Concede escritura solo si la herramienta necesita escribir, lo que la pone en manos de TI. Nunca uses tu propia cuenta de administrador ni tu token personal.
Vincular una credencial heredada a una persona también puede romper la integración cuando esa persona se marcha. La introducción a las aplicaciones privadas heredadas de HubSpot indica que eliminar al usuario que creó una de ellas hace fallar algunas llamadas de API que usan su token. Las Service Keys de HubSpot evitan ese problema porque son credenciales de la cuenta, no de un empleado. Pipedrive permite un solo token de API activo por usuario; cambiarlo detiene todas las integraciones que lo usan.
Una credencial amplia que abre los contactos normalmente también abre las operaciones y previsiones y, en la lista de módulos de Zoho, los presupuestos y listas de precios. Así, quien la tenga puede acceder a los precios y estructuras de descuentos.
Crea la credencial de integración y reduce sus permisos o ámbitos en las pantallas de administración del CRM, o pídeselo a tu administrador.
Errores de despliegue que filtran registros de clientes y cómo corregir cada uno
Siete opciones predeterminadas filtran datos de clientes de una herramienta comercial creada con IA: una clave del CRM en el código o navegador, un enlace público, todos los comerciales viendo todas las cuentas, campos innecesarios, registros enviados a servicios externos, falta de registros de exportaciones y una copia que sobrevive a una solicitud de eliminación. Todas facilitan una demostración.
| Error | Qué se filtra | Solución |
|---|---|---|
| La clave del CRM está en el código, el navegador o el chat | Todo lo que la clave permite alcanzar. Con una clave amplia, toda la base de clientes, incluidos contactos, operaciones y notas, a menudo también modificables | Una credencial de integración restringida solo en el servidor, con la clave anterior desactivada |
| La herramienta se publica mediante un enlace público | Datos de contacto de clientes (correos, teléfonos, direcciones, historial de compras) y páginas de precios y descuentos, accesibles para cualquiera con la dirección, incluidos competidores | Una red privada o el inicio de sesión corporativo delante de la herramienta |
| Todos los comerciales ven todas las cuentas | Todo el embudo, las previsiones y los importes de operaciones de la empresa. Un comercial que se marcha puede exportar toda la cartera | Roles vinculados al propietario del registro del CRM, aplicados en el servidor a vistas, búsquedas y exportaciones |
| La herramienta obtiene todos los campos cuando solo necesita unos pocos | Historial de compras, estado de pagos, valor de la cuenta y tickets de soporte con detalles, en una herramienta diseñada para mostrar fechas de renovación | Obtener únicamente los campos indicados |
| Los registros de clientes se envían a API de IA y otros servicios | Datos, segmentos y puntuaciones de clientes potenciales o salud del cliente copiados a un proveedor sin contrato | Auditar las salidas, reducirlas y formalizar contratos para los servicios que sigan recibiendo datos |
| No hay registro de quién exportó qué | Una lista o segmento de clientes sale de la empresa sin que nadie pueda decir cuándo ni quién lo extrajo | Un registro de exportaciones que la aplicación no pueda modificar |
| La herramienta conserva su propia copia de los registros de clientes | Una eliminación en el CRM no alcanza la copia de la herramienta, sus exportaciones ni las puntuaciones derivadas | Conservar lo mínimo; hacer que la copia siga al CRM |
La herramienta de programación con IA que creó la aplicación puede hacer la mayoría de estas correcciones si se lo pides. Adapta cada instrucción siguiente a tu CRM, objetos y roles.
El informe de la IA afirmando haber hecho un cambio no demuestra nada. La prueba bajo cada instrucción es la comprobación. Aplica las instrucciones al código y nunca pegues claves activas ni registros reales de clientes en el chat.
Saca la clave del CRM del código, el navegador y el chat
Una clave pegada en el código o el chat queda expuesta. También ocurre con una clave guardada como variable de entorno (un valor que el servidor entrega a la aplicación al iniciarse, para que el código la nombre sin contenerla) si el código que la usa se ejecuta en el navegador. Una clave que el navegador puede leer puede copiarla cualquiera que abra la página.
La documentación de Vite dice que las variables con prefijo VITE_ «se expondrán en el código fuente del cliente». La documentación de variables de entorno de Next.js explica que el prefijo NEXT_PUBLIC_ también incorpora la variable a los archivos descargados por el navegador.
Una clave escrita en un archivo confirmado permanece en el historial, igual que los secretos incrustados en archivos Compose sobreviven al contenedor. Un repositorio privado no es un refugio. El informe de secretos de GitGuardian de 2026 halló que los repositorios internos tienen aproximadamente seis veces más probabilidades que los públicos de contener secretos incrustados. También encontró que cerca del 28 % de los incidentes se originan totalmente fuera de repositorios, en herramientas como Slack, Jira y Confluence.
Encuentra todas las claves de API, tokens, contraseñas o cadenas de conexión para Salesforce, HubSpot, Pipedrive, Zoho o cualquier otro CRM o herramienta comercial de este proyecto. Revisa el código, todos los archivos .env y el historial de commits del proyecto.
Para cada uno, indica:
- el archivo y la línea donde aparece
- si está escrito directamente en el código o se lee desde una variable de entorno
- si el código que lo usa se ejecuta en el servidor o en el navegador (señale cualquier variable cuyo nombre empiece por VITE_ o NEXT_PUBLIC_)
No muestres los valores completos de las claves. Enseña solo los cuatro primeros caracteres de cada una.
Después, traslada todas las llamadas al CRM a código del servidor que lea la clave de una variable de entorno exclusiva del servidor. Elimina todas las claves del código, asegúrate de excluir del repositorio los archivos con valores reales e informa exactamente de los cambios. Si algo no está claro, dilo en lugar de adivinar.
Nota: Borrar el mensaje del chat o el commit no vuelve secreta una clave compartida. Una vez pegada o confirmada, la única solución es desactivarla en el CRM.
Rotar la clave (emitir una nueva y desactivar la anterior) es una tarea humana. Crea la credencial de integración restringida en el CRM y pide ayuda a TI para introducirla en la configuración de entorno del servidor. Después, desactiva la antigua.
Para un token de aplicación privada comprometido, HubSpot ofrece Rotate and expire now. En Pipedrive, comprueba qué más utiliza el token antiguo antes de cambiarlo.
Las copias para uso humano de las contraseñas de administrador del CRM deben guardarse en un gestor como Vaultwarden, un servidor compatible con Bitwarden. Está pensado para personas que inician sesión. Para la rotación centralizada de secretos usados por aplicaciones, considera HashiCorp Vault.
Prueba: Abre la herramienta en un navegador, abre las herramientas de desarrollo y busca en todos los archivos cargados (Ctrl+Mayús+F, o Cmd+Opción+F en Mac) los ocho primeros caracteres de la nueva clave. No debe haber coincidencias. Después, ejecuta una acción que use el CRM e inspecciona la pestaña Red. La credencial del CRM no debe aparecer en URL, cabeceras ni cuerpos de solicitudes. Pide al administrador que confirme que la clave antigua se rechaza o consulta su estado en la configuración de integraciones del CRM.
Retira la herramienta del enlace público
Cuando la herramienta de IA aloja la aplicación, publicarla la coloca en el dominio del proveedor. RedAccess encontró sus aplicaciones mediante búsquedas sencillas en Google y Bing en esos dominios. Una página de precios o calculadora de descuentos con ese enlace resulta tan legible para un competidor como para un comercial.
La declaración de Lovable a Wired atribuye la configuración al creador, y tiene razón. La plataforma «da a los creadores herramientas para construir con seguridad, pero cómo se configura una aplicación es, en última instancia, responsabilidad de su creador». Tú debes cambiar la configuración de publicación.
Enumera todas las páginas, rutas de API, descargas de archivos y exportaciones de esta aplicación. Para cada una, dime:
- si puede abrirse sin iniciar sesión
- si devuelve datos de clientes, operaciones o precios
Señala todas las rutas que devuelvan datos a solicitudes sin autenticar. No cambies nada todavía; primero quiero la lista.
Prueba: En un teléfono con datos móviles, fuera de cualquier red privada, abre la dirección de la herramienta en una ventana de navegación privada. No debería cargar o debería detenerse en el inicio de sesión corporativo. Prueba igual todas las rutas de la lista que devuelven datos de clientes, operaciones o precios: no debe obtener datos.
Muestra a cada comercial solo sus propias cuentas
Una herramienta sin roles muestra a cada usuario todo el embudo, cada importe de operación y cada descuento. También permite exportar la cartera completa antes de marcharse. La solución son roles comprobados en el servidor y vinculados al propietario del registro del CRM, con la misma regla para búsquedas y exportaciones.
Añade acceso basado en tres roles, comprobados en el servidor en cada solicitud. Ocultar botones, menús o columnas no cuenta como comprobación.
- Administrador (propietario de la herramienta y operaciones comerciales): todos los registros.
- Responsable: registros propiedad de miembros de su equipo.
- Comercial o gestor de cuentas: solo registros cuyo campo de propietario del CRM lo identifique como propietario.
Obtén la identidad y el rol de cada usuario de su cuenta autenticada, nunca de datos que pueda escribir o cambiar en la página. Aplica la misma regla a resultados de búsqueda, listas, exportaciones y respuestas de API. Rechaza todo lo demás con una respuesta «acceso denegado» (403).
Al terminar, indica qué comprobación de rol cubre cada página y ruta, y señala las dudas.
Nota: Ocultar un menú o una columna no es una comprobación de permisos. Si el servidor no comprueba el acceso, los datos siguen estando a una sola solicitud de distancia.
Puedes adaptar los nombres de roles y las definiciones de equipo. Algunos equipos permiten a los responsables ver todas las regiones durante las reuniones de previsión.
Prueba: Crea una cuenta de comercial de prueba. Con ella, busca una cuenta que sepas que pertenece a otro territorio y comprueba que no aparece. Exporta la lista de cuentas y confirma que solo contiene las del comercial de prueba. Repite la búsqueda como responsable de prueba con una cuenta ajena a su equipo.
Obtén solo los campos de clientes que necesita la herramienta
Un gestor de renovaciones necesita fechas, propietarios y nombres de cuenta. Una herramienta creada pidiendo «todos los datos de las cuentas» obtiene también historial de compras, estado de pagos y texto de tickets de soporte. Menos campos implican menos datos que filtrar, menos lugares que alcanzar con una eliminación y menos información que enviar a servicios externos.
Enumera todos los campos de la base de datos, código, pantallas, exportaciones y llamadas de API que puedan contener datos personales de clientes o datos comerciales: nombres, correos, teléfonos, direcciones, empresa, cargo, historial de compras, valor de la cuenta, estado de pagos, importes, descuentos, puntuaciones de posibles clientes o salud del cliente, contenido de tickets y cualquier identificador único.
Para cada campo, indica qué pantalla o función lo utiliza y si es necesario para la finalidad principal. Señala las dudas en lugar de adivinar.
Después, cambia la aplicación para que sus consultas al CRM soliciten solo estos campos: [los campos que apruebes]. Elimina los demás de la copia almacenada, pantallas y exportaciones, e informa exactamente de los cambios.
Los permisos o ámbitos de la credencial de integración son una segunda cerradura. Los datos que no puede leer no pueden filtrarse por un fallo del código escrito por IA. Si la base cifra lo almacenado es una pregunta para TI: un asistente que lee código no puede comprobarlo con fiabilidad.
Prueba: Exporta los datos como administrador y compara las columnas con tu lista de campos aprobados. No debe aparecer nada adicional. Abre cada pantalla y confirma que desaparecieron los campos eliminados. Conserva la lista aprobada, porque la siguiente prueba la utiliza.
Ve qué datos de clientes salen de la herramienta
Una calculadora de abandono que envía notas de cuentas a una API de IA, pasa campos a un script analítico o activa un webhook hacia otra herramienta copia registros de clientes fuera de la aplicación. Cuando se aplica el RGPD, un servicio externo que trata esos datos por cuenta de la empresa es un encargado del tratamiento y necesita un contrato, como se explica más adelante.
Audita todas las llamadas externas de esta aplicación: a OpenAI, Anthropic u otras API de IA, al CRM, a herramientas de correo, chat o analítica y a cualquier webhook.
Para cada llamada, enumera exactamente los campos de clientes o comerciales enviados en el cuerpo o en la dirección. Señala servicios que puedan almacenar, registrar o usar lo recibido para entrenamiento. Indica después qué llamadas podrían funcionar con menos campos o sin datos de clientes.
Prueba: En cada servicio que siga recibiendo datos, abre la pantalla que enumera los campos o propiedades recibidos, como las propiedades de usuario de una herramienta analítica o el mapeo de un webhook. Compara la lista con tus campos aprobados. Todo lo que quede fuera sigue saliendo de la herramienta. Si el servicio no muestra esa lista, lleva su nombre y condiciones de tratamiento al DPO o responsable de privacidad.
Registra cada exportación y descarga masiva
El botón de exportación saca una lista de clientes o precios con un clic y, sin registro, nadie puede decir quién tomó qué. Registrar cada visita al panel oculta esa señal. Registra exportaciones, consultas masivas y eliminaciones.
Añade un registro de cada exportación, descarga, consulta que devuelva más de [un número elegido por ti] registros y eliminación. Para cada evento, guarda usuario, acción, registros o segmento afectados, número de filas y hora.
Configura el acceso a la base de datos de la aplicación para que pueda añadir filas al registro, pero no cambiarlas ni eliminarlas. Solo los administradores pueden leerlo. Indica qué permisos de base de datos lo hacen cumplir y señala lo que no pudo imponer a ese nivel.
La imposibilidad de modificar debe proceder de los permisos del usuario de base de datos (la cuenta con la que la aplicación se comunica con ella, que puede limitarse como cualquier otra), no del buen comportamiento de la aplicación. El propio registro contiene datos personales porque muestra quién tomó los registros de quién; por eso solo lo leen los administradores.
Prueba: Exporta una lista pequeña como comercial de prueba, abre el registro como administrador y localiza la entrada con el número correcto de filas. Pide a TI, o a la herramienta de IA mostrando la salida, que intente borrarla con la cuenta de base de datos de la aplicación. Debe aparecer un error de permisos.
Haz que la copia de la herramienta siga al CRM cuando un cliente solicite la eliminación
Si el CRM es tu sistema de referencia, gestiona primero allí la eliminación. Una herramienta que conserva su propia copia de los registros (caché, exportaciones en disco, puntuaciones por cliente) crea otro lugar donde viven los datos y al que no llega la eliminación del CRM.
La solución obvia, un botón que borra todo lo relativo a un cliente con una sola llamada, entraña su propio riesgo si cualquier usuario puede pulsarlo. Mi criterio: conservar la menor copia posible para que haya menos que localizar durante una eliminación.
Cambia esta aplicación para que lea los registros del CRM cuando los necesite y almacene solo [los campos de tu lista aprobada que debas guardar].
Enumera todos los lugares donde aún guarda datos de clientes: tablas, cachés, archivos exportados, puntuaciones derivadas y registros.
Después, añade una herramienta de eliminación exclusiva para administradores. Dado un ID de registro del CRM, muestra todos los lugares donde existen sus datos en la aplicación. Tras la confirmación de un administrador, borra los datos de todos esos lugares, incluidas puntuaciones y exportaciones almacenadas. Registra únicamente el ID, la hora, quién confirmó y qué lugares se limpiaron. Cualquier usuario no administrador recibe «acceso denegado».
El DPO o responsable de privacidad decide las excepciones, es decir, lo que la empresa debe conservar; por eso la instrucción no las incluye.
Prueba: Crea un contacto de prueba en el CRM y deja que la herramienta lo recoja, con una puntuación o exportación si las produce. Elimínalo en el CRM, ejecuta la herramienta de eliminación como administrador y confirma que desaparece de cada lugar listado. Después, ábrela como comercial de prueba y comprueba que recibe «acceso denegado».
Dónde debería ejecutarse una herramienta conectada al CRM
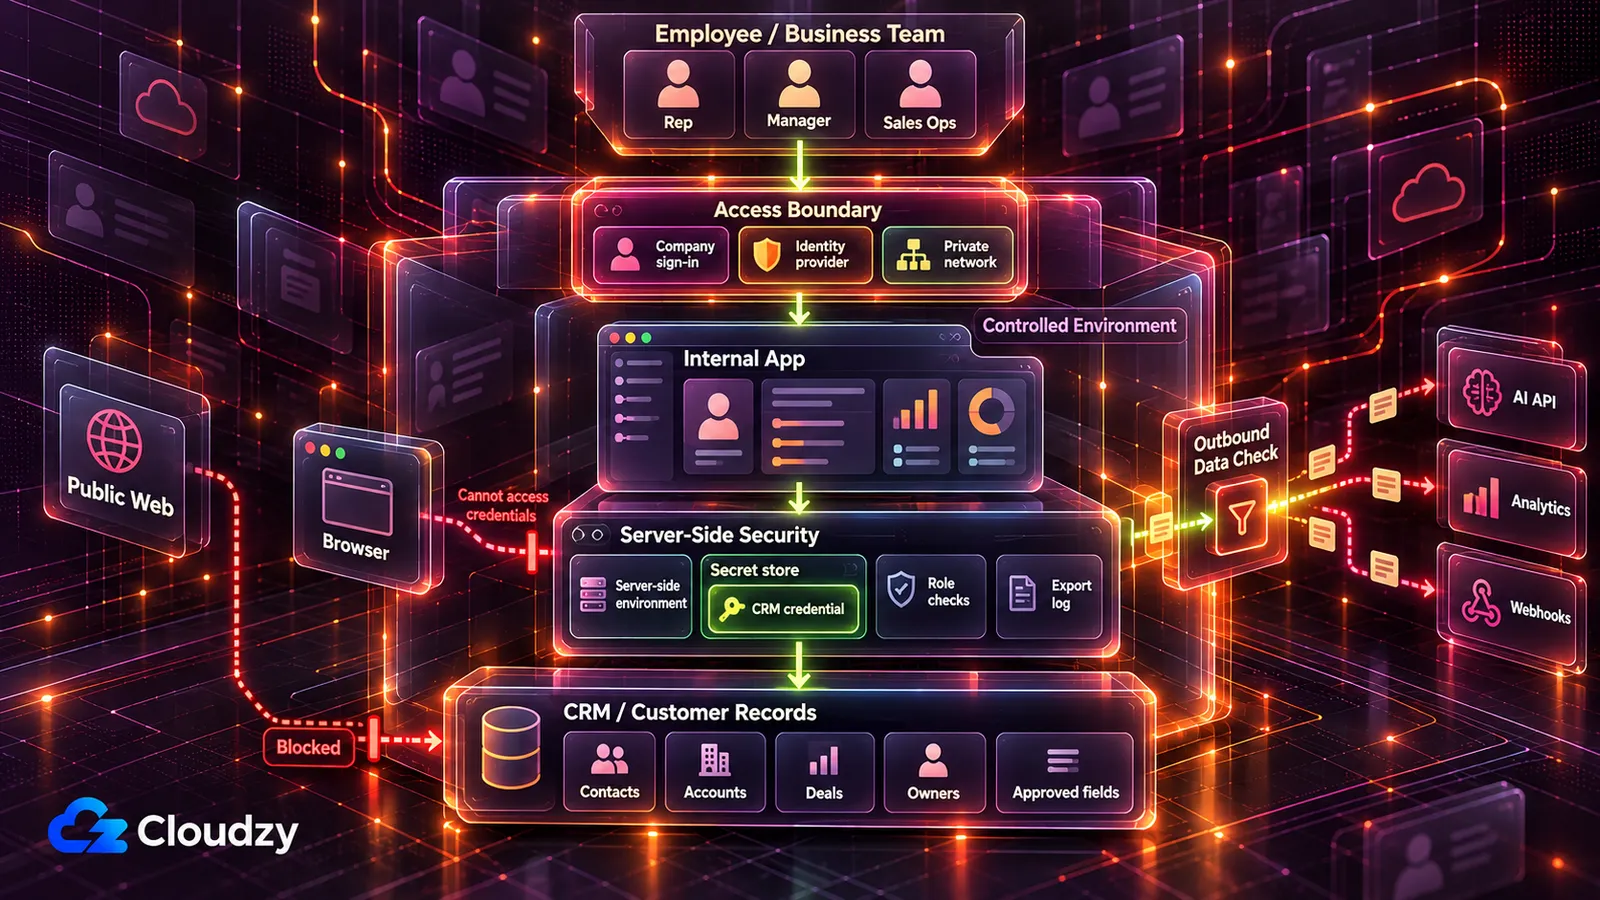
Dónde se ejecuta depende de lo que haga en el CRM. Una herramienta de solo lectura puede funcionar en un servidor controlado por el equipo, accesible solo por red privada o inicio de sesión corporativo. Una herramienta que escribe en el CRM pasa por TI o por el administrador del CRM antes de que alguien la utilice.
| Qué hace la herramienta con el CRM | Dónde se ejecuta | Quién aprueba antes del lanzamiento |
|---|---|---|
| Usa registros de ejemplo o sintéticos (inventados con la estructura de los reales) | El alojamiento de la herramienta de IA, para desarrollo y demostraciones | Nadie todavía; los registros reales quedan fuera |
| Lee registros reales de clientes para un equipo pequeño y fijo | Un servidor controlado por el equipo, accesible solo mediante una red privada (Tailscale o WireGuard) | El administrador del CRM, que emite o aprueba la credencial de integración de solo lectura |
| Lee registros reales para comerciales en varios lugares o de viaje | El mismo servidor, protegido por el inicio de sesión corporativo (un proveedor de identidad como Authentik o Keycloak) | El administrador del CRM y TI para conectar el inicio de sesión |
| Escribe en el CRM: cambios de fase, reasignaciones de propietarios, actualizaciones de campos y ediciones masivas | Desarrollada y probada en un entorno aislado o cuenta de prueba del CRM, revisada antes de tocar producción | TI o el administrador del CRM, antes del lanzamiento |
| Decide el crédito de una persona, evalúa riesgos o fija precios de su seguro de vida o salud, o deduce sus emociones del rostro o la voz | En ningún sitio hasta su revisión | TI y asesoría jurídica, el DPO o el responsable de privacidad |
Desarrolla y prueba con registros de ejemplo hasta que la herramienta funcione en el servidor del equipo. Una plataforma de despliegue gestionada con inicio de sesión, secretos y registros es razonable para equipos que ya la presupuestan y evalúan proveedores.
Una red privada hace que la herramienta no responda desde Internet público. El inicio de sesión único permite a los comerciales usar su cuenta corporativa existente, verificada por un proveedor de identidad. Una página de acceso escrita por IA sigue siendo accesible desde cualquier lugar y depende de la solidez del código que la sostiene.
El Vibe Security Radar de Georgia Tech analiza bases públicas de vulnerabilidades y señala fallos atribuidos a la firma de una herramienta de programación con IA. Contó 35 casos solo en marzo de 2026, más que en todo 2025, e incluye eludir la autenticación entre los tipos encontrados (cifras de la publicación de Georgia Tech de abril de 2026).
Su investigador Hanqing Zhao dijo: «Cuando un agente construye algo sin autenticación, no es un error tipográfico. Es un fallo de diseño incorporado desde el principio». Mi interpretación es que la cerradura debe estar delante de la herramienta, fuera del código escrito por IA.
Pide ayuda a TI para el servidor. La herramienta funciona en un VPS (un servidor alquilado que el equipo controla por completo), bajo un gestor de despliegue como Coolify o Dokploy. Este ejecuta la aplicación desde su código y guarda sus variables de entorno, incluida la clave del CRM.
Tailscale es la red privada más rápida de montar, pero utiliza su propio servidor de coordinación. Headscale, una alternativa de código abierto, permite ejecutar ese servidor por tu cuenta; WireGuard es totalmente autoalojado.
Para el inicio de sesión corporativo, Authentik encaja en la mayoría de las pequeñas infraestructuras internas. Keycloak conviene a empresas con un directorio existente que conectar. Un proxy inverso como Caddy o Nginx Proxy Manager añade HTTPS cuando el acceso se expone a la web. Sea cual sea la infraestructura, una persona identificada debe hacerse cargo del servidor y de la credencial de integración.
Esa persona necesita un servidor para ejecutarlo todo. Nuestro Linux VPS incluye acceso root, y Coolify, Tailscale, WireGuard, Authentik y Keycloak se despliegan con un clic, para que TI dedique sus horas a las pruebas. Hay ubicaciones en Fráncfort y Ámsterdam dentro de la UE, Londres en el Reino Unido y varias ciudades estadounidenses. Presenta esta elección al DPO o responsable de privacidad como un dato más para decidir.
RGPD, CCPA y Reglamento de IA de la UE para datos de clientes
La ubicación de un servidor determina dónde está su copia de los registros. No determina dónde guardan los servicios externos los datos recibidos. Por sí sola, tampoco hace que la herramienta cumpla ninguna de las normas siguientes. En el Reino Unido, la ley equivalente es UK GDPR y el regulador es el ICO.
RGPD: base jurídica, encargados del tratamiento y supresión
Si el RGPD se aplica a tu empresa, la copia de datos de clientes de la herramienta está cubierta como cualquier otro tratamiento de datos personales «total o parcialmente automatizado».
Cada uso de datos personales necesita una base jurídica aceptada por el RGPD. El contrato puede ser aplicable si el tratamiento es necesario para ejecutar un contrato con la persona afectada o adoptar medidas precontractuales que ella haya solicitado. En datos de CRM, especialmente contactos B2B, el interés legítimo puede ser la base pertinente y debe ponderarse frente a los derechos de la persona. Ambas figuran en el artículo 6.
La herramienta supone un nuevo uso de datos que la empresa ya posee; consulta al DPO, responsable de privacidad o asesor jurídico si lo cubre la base existente.
Un servicio externo que trata datos de clientes por cuenta de la empresa es encargado de ese tratamiento. Una API de IA, servicio analítico o proveedor de alojamiento suele ocupar ese papel, pero el DPO, responsable de privacidad o asesor jurídico debe confirmar el de cada servicio. El artículo 28 exige encargados que ofrezcan «garantías suficientes» y un contrato que regule cada tratamiento. Lleva la lista de tu auditoría de datos salientes.
Cuando se aplica el derecho de supresión del cliente según el artículo 17, abarca todas las copias de la empresa, incluida la de la herramienta. Por eso esa copia debe seguir al CRM.
CCPA: el derecho de eliminación alcanza la copia de la herramienta
Los consumidores de California pueden pedir a una empresa cubierta por la CCPA que elimine la información personal recopilada sobre ellos, incluidas la copia de la herramienta y sus exportaciones. Existen excepciones en las secciones 1798.105(d) y 1798.145 del Código Civil, según la página sobre la CCPA del fiscal general de California.
La CCPA también exige contratos escritos con proveedores de servicios y contratistas que limiten el uso de información personal. La empresa sigue atendiendo la solicitud del consumidor, con ayuda de proveedores o contratistas cuando corresponda. Los umbrales de la sección de preguntas frecuentes determinan si tu empresa está cubierta.
Reglamento de IA de la UE: la mayoría de las herramientas comerciales y de soporte no son de alto riesgo
La puntuación de clientes potenciales, previsiones comerciales, puntuaciones de salud del cliente, paneles de campañas y automatización del CRM no figuran entre los usos de alto riesgo del anexo III. Las excepciones que puede encontrar una herramienta comercial o de soporte son concretas: IA que evalúa la solvencia de una persona, evalúa riesgos o fija precios de seguros de vida o salud y deduce emociones de clientes a partir de datos biométricos.
Alto riesgo es la categoría del Reglamento con obligaciones más exigentes. A octubre de 2026, las normas para sistemas de alto riesgo del anexo III están previstas desde el 2 de diciembre de 2027. Los requisitos de transparencia del artículo 50 ya se aplican. En el punto 5(b), el anexo III del Reglamento de IA de la UE enumera sistemas destinados a «evaluar la solvencia de personas físicas o establecer su calificación crediticia, excepto los utilizados para detectar el fraude financiero».
El punto 5(c) incluye «la evaluación de riesgos y fijación de precios en relación con personas físicas en seguros de vida y de salud». Una herramienta que realice cualquiera de esas tareas puede ser de alto riesgo y pasa por TI y asesoría jurídica antes de lanzarse. Una que puntúe a tus propios comerciales puede entrar en la categoría laboral del punto 4(b), una cuestión distinta para RR. HH. y asesoría jurídica.
El punto 1(c) del mismo anexo incluye el reconocimiento de emociones, definido en el artículo 3 del Reglamento como «identificar o inferir emociones o intenciones de personas físicas a partir de sus datos biométricos». Una herramienta de llamadas o soporte que deduzca el estado de ánimo de un cliente por su voz o rostro también puede ser de alto riesgo y sigue la misma vía de TI y asesoría jurídica.
El Reglamento regula sistemas de IA. Un panel que ejecuta código ordinario no lo es simplemente porque una herramienta de IA escribió ese código. La pregunta es si la herramienta desplegada cumple por sí misma la definición de sistema de IA, no si la IA ayudó a programarla.
No ser de alto riesgo no significa estar libre de normas. Según el artículo 50, los sistemas que «interactúan directamente con personas físicas» deben informar de que se trata de IA, salvo que sea evidente. Un chatbot que habla con tus clientes sigue teniendo que decir qué es.
Por separado, el artículo 4 ya obliga a proveedores y responsables del despliegue a adoptar medidas de alfabetización en IA para el personal y otras personas que utilizan esos sistemas en su nombre.
Preguntas frecuentes
¿Es seguro crear una herramienta CRM con ChatGPT o Claude?
Crearla con datos de ejemplo es la parte de menor riesgo. El riesgo empieza cuando entran credenciales activas o datos de clientes y aumenta al abrir la herramienta a otros usuarios. Antes de que otra persona use un CRM creado mediante vibe coding, asígnale una credencial restringida, guardada en el entorno del servidor o un almacén de secretos y utilizada solo por código del servidor. Además, colócala donde nadie ajeno a la empresa pueda entrar: una red privada o el inicio de sesión corporativo. Hasta cumplir ambas condiciones, usa registros de ejemplo.
¿Cubre el RGPD un panel interno que los clientes nunca ven?
Si el RGPD se aplica a tu empresa, un panel interno con datos personales de clientes no es una excepción. El Reglamento se refiere al tratamiento, no a quién ve la pantalla, y considera datos personales «toda información sobre una persona física identificada o identificable» según el artículo 4. Tu DPO, responsable de privacidad o asesor jurídico debe decidir si se aplica y si la base jurídica existente cubre la nueva herramienta.
¿Son datos personales los importes de operaciones y los descuentos?
En general, no. Los importes del embudo, previsiones y listas de precios son datos empresariales, protegidos por roles y un registro de exportaciones. Pero un importe o descuento puede ser dato personal si se refiere a una persona identificable, como una compra de un consumidor o un autónomo, según la definición del artículo 4.
¿A qué empresas se aplica la CCPA?
A empresas con ánimo de lucro que operan en California y cumplen al menos un umbral. La California Privacy Protection Agency fija el umbral de ingresos ajustado por inflación de 2025 en 26 625 000 dólares. La página del fiscal general cita los otros dos: comprar, vender o compartir información personal de al menos 100 000 residentes u hogares californianos, u obtener al menos el 50 % de los ingresos anuales de vender o compartir información personal de consumidores. Tu DPO, responsable de privacidad o asesor jurídico confirma si te corresponde.



Debate
Comentarios
Inicia sesión para unirte al debate.