

Dos suposiciones suelen acompañar al RMM autoalojado, y las dos son falsas en direcciones opuestas. La primera es que la monitorización y gestión remota se factura por endpoint, así que la factura crece con la flota, haya más trabajo o no. La segunda es que llevar el plano de gestión a casa elimina ese coste. En realidad la categoría se cobra en tres ejes distintos, de los cuales solo uno es por dispositivo, y el autoalojamiento no elimina el coste: lo traslada a una línea que nadie factura, tus propias horas. Una tarifa por dispositivo crece en un eje que no controlas, porque son tus clientes quienes deciden cuántas máquinas existen, no cuánto trabajo generan esas máquinas. Un servidor autoalojado crece en un eje que sí controlas, y te cobra una obligación de mantenimiento y un contrato de soporte que ya no tienes.
Algunos contratos hacen que la opción comercial sea la correcta al margen de la aritmética: un SLA que no puedes garantizar personalmente a las tres de la madrugada es un producto que compras, y el autoalojamiento solo lo ofrece cuando el propio proyecto vende un nivel de soporte. El precio por técnico ya supera a ambas alternativas en una franja amplia de tamaños de flota.
TL;DR
- La categoría no cobra de forma uniforme por dispositivo. NinjaOne cobra por dispositivo; Syncro y Atera cobran por puesto de técnico con dispositivos ilimitados; ConnectWise, Datto RMM y N-able no publican un precio base de plataforma y remiten a los compradores a un presupuesto.
- Para un negocio pequeño con una ratio alta de dispositivos por técnico, una plataforma por técnico puede ganar al precio por dispositivo y al modelo de autoalojamiento de Tactical RMM que usa este artículo. Compruébalo antes de aprovisionar nada.
- Con el modelo de costes de Tactical RMM de este artículo, autoalojar suele salir más caro que una plataforma por técnico por debajo de unos 400 endpoints. Alrededor del tercer puesto de técnico empieza a ser competitivo, pero el cruce exacto se mueve con tu tarifa por hora, el nivel de patrocinio, el tamaño del servidor y la ratio de dispositivos por técnico.
- Tactical RMM no es open source. Se distribuye bajo una licencia propia, no aprobada por la OSI, con restricciones sobre SaaS, hosting gestionado y otros usos comerciales de servicio. MeshCentral es Apache-2.0 y el núcleo de NetLock RMM es AGPL-3.0.
- Un servidor RMM es una vía de ejecución remota de código, de confianza, hacia cada máquina que ejecuta su agente. Autoalojar no crea esa exposición; te traslada a ti la aplicación de parches.
Cómo cobra por endpoint el RMM comercial
Las tarifas por dispositivo publicadas por NinjaOne van de 1,50 $ por dispositivo al mes con 10.000 endpoints hasta 3,75 $ con 50 o menos. Lee esa curva desde el extremo pequeño y el problema salta a la vista: el descuento por volumen favorece la escala, así que el negocio con menos máquinas paga la tarifa más alta por cada una, en una factura que crece cada vez que un cliente compra un portátil.
Syncro cobra en un eje completamente distinto: 129 $ por usuario al mes en el plan Core con facturación anual, 179 $ en Team, y todos los planes incluyen endpoints ilimitados por técnico. Atera usa la misma forma y explica claramente por qué. Con su modelo por técnico, el coste se mantiene igual sin importar cuántos dispositivos añadas.
Luego está el tercer grupo. ¿Cuánto cuesta ConnectWise RMM? Su página canaliza el precio a través de un formulario de solicitud que lista paquetes y funciones sin una sola cifra, y la página de producto de Datto RMM describe la plataforma con detalle sin mostrar ningún precio. N-able comercializa N-sight de la misma manera, y Kaseya presupuesta VSA. Es una afirmación sobre lo que contienen esas páginas, no sobre intenciones, pero tiene un coste asociado. Sacar una cifra exige llamadas comerciales, y esas horas son tuyas.
| Proveedor | Eje de precio | ¿Publica un precio base? | Qué hace crecer la factura |
|---|---|---|---|
| NinjaOne | Por dispositivo | Sí: 1,50 $/dispositivo/mes con 10.000 dispositivos, hasta 3,75 $ con 50 o menos | Cada agente que instalas |
| Syncro | Por técnico | Sí: 129 $/usuario/mes (Core, anual), 179 $ (Team) | Cada técnico que contratas |
| Atera | Por técnico | Niveles de plan publicados; dispositivos ilimitados por puesto | Cada técnico que contratas |
| ConnectWise RMM | Solo con presupuesto | No | No se revela antes de una llamada comercial |
| Datto RMM | Solo con presupuesto | No | No se revela antes de una llamada comercial |
| N-able N-sight | Vía presupuesto | Sin precio base público de plataforma | Suscripción base revelada mediante presupuesto |
| Kaseya VSA | Solo con presupuesto | No | No se revela antes de una llamada comercial |
La consecuencia importa más que cualquier tarifa individual. Una plataforma por técnico deja de crecer con la flota por completo. Un negocio de dos personas que gestiona 350 máquinas paga lo mismo que uno de dos personas que gestiona 90, y con una ratio alta de dispositivos por técnico ese modelo ya gana tanto al precio por dispositivo como a un servidor propio.
Las plataformas autoalojadas y lo que permiten sus licencias
Cuatro plataformas aparecen en esta conversación bajo cuatro licencias realmente distintas, no cuatro variantes de una. «RMM open source» es la expresión que las agrupa a las cuatro, y carga con más de lo que puede sostener. También difieren en cuánto RMM contienen y cuánto servidor exigen, y la diferencia de licencia tiene consecuencias contractuales para cualquiera que venda servicios gestionados.
Tactical RMM
Tactical RMM es la más completa de las cuatro: gestión de parches, scripting, alertas y comprobaciones, con control remoto a cargo de una instancia MeshCentral integrada. La versión actual es la v1.5.2, cuyo registro de cambios recoge la corrección de una fuga de memoria en el procesamiento de comprobaciones de políticas y tareas, además de una actualización del MeshCentral integrado a la 1.2.4. Hay una capa nativa de control remoto en desarrollo.
La licencia requiere cuidado. Tactical RMM se distribuye bajo una «Tactical RMM License v1.0» propia, cuyo texto empieza afirmando que no es una licencia de software open source. Concede uso gratuito para monitorizar y gestionar tus propias redes o las de tus clientes, y prohíbe ofrecer la funcionalidad del software como parte de un producto SaaS, un servicio de hosting gestionado o cualquier otro servicio con ánimo de lucro sin permiso del licenciante. Esa es la diferencia entre source-available (puedes leerlo y ejecutarlo, en los términos del autor) y open source (una licencia aprobada por la OSI que concede redistribución comercial sin restricciones). La licencia permite expresamente alojar y usar Tactical RMM para monitorizar y gestionar redes de clientes. Por separado impone restricciones amplias a poner la funcionalidad del software a disposición como parte de servicios comerciales o con ánimo de lucro, y dice que se requiere aprobación previa por escrito para cualquier uso comercial o servicio con ánimo de lucro. Si tu modelo de MSP depende de dónde está esa frontera, pide una aclaración por escrito a AmidaWare en lugar de fiarte de una interpretación editorial.
También hay una línea de gasto, publicada al completo. Los agentes de Windows firmados, los agentes de Linux y macOS directamente, el inicio de sesión único y el módulo Reporting están todos detrás de un nivel de patrocinio. El nivel 1, a 55 $ al mes, es el mínimo para agentes firmados en cualquier plataforma; Reporting empieza en el nivel 2, 80 $. Los niveles superiores se sugieren según el tamaño de la flota (nivel 4, a 155 $, para menos de 1.000 agentes) y a partir del nivel 3 incluyen un tiempo de respuesta por correo declarado. Los agentes sin firmar son un problema de soporte en cualquier flota Windows seria, así que a escala el nivel de patrocinio es una línea de coste, no una opción.
MeshCentral
MeshCentral no es un RMM completo, pero la distancia es menor de lo que parece. Admite control remoto, inventario de dispositivos, acceso a terminal y archivos, ejecución de comandos y scripts, además de notificaciones de dispositivos y sesiones. Lo que no ofrece es el flujo de trabajo RMM completo alrededor de esas primitivas: los flujos nativos de gestión de parches y la automatización programada de políticas integrada son las principales carencias.
Esa distancia es precisamente la razón por la que Tactical RMM se construyó encima. Adoptar MeshCentral esperando sustituir a NinjaOne produce una decepción que no tiene nada que ver con la calidad del software (las capas de gestión de parches y automatización de políticas no vienen incluidas, aunque la ejecución de comandos y scripts sí).
NetLock RMM
NetLock RMM es open core, no uniformemente abierto, y el proyecto lo dice sin rodeos: tras lanzarse íntegramente bajo la AGPL, los mantenedores pasaron en 2026 a un modelo en el que el núcleo sigue abierto bajo la AGPL pero no se publica el código fuente de todas las funciones, pausando los commits públicos mientras seleccionan qué se publica. El núcleo publicado lleva una GNU Affero General Public License v3, aprobada por la OSI.
Su forma comercial también difiere de la de todos los demás, y el límite entre niveles afecta directamente a quien gestiona una flota. La Community Edition gratuita es autoalojada pero limitada a 25 dispositivos, lo que la deja fuera de alcance más allá de un homelab o una evaluación. El nivel autoalojado de pago elimina el límite e incluye dispositivos, usuarios, tenants y ubicaciones ilimitados, junto con soporte profesional. NetLock separa explícitamente ese modelo de sus planes en la nube, que se dimensionan por dispositivo. La oferta autoalojada elimina por tanto el techo de dispositivos, pero su paquete comercial actual incluye soporte y otras ventajas como un conjunto, en lugar de cobrar exclusivamente por tiempo de respuesta. Lo que se sacrifica es madurez y trayectoria.
ITarian On-Premise
La versión on-premise de ITarian es software propietario del linaje Comodo/Xcitium. Autoalojar no elimina su contador de licencias por dispositivo: la documentación de cobro actual de ITarian te da hasta 50 dispositivos gestionados gratis, pero en cuanto añades el dispositivo gestionado número 51, los endpoints gestionados se facturan por dispositivo a la tarifa aplicable. No es open source y no pretende serlo. Lo que complica la huella operativa es que la documentación on-premise actual de ITarian es internamente incoherente. Su guía de despliegue describe una configuración Docker Compose independiente para hasta 1.000 endpoints, mientras que su sección de requisitos de hardware indica una base de dos servidores: un nodo ITSM con 8 núcleos, 8 GB de RAM y 100 GB de almacenamiento junto a un nodo XMPP con 4 núcleos, 4 GB y 40 GB, ambos indicados para 1.000 endpoints. Yo lo trataría como una base de dimensionamiento a confirmar con ITarian antes de presupuestar, no como prueba de que un despliegue en un solo servidor no esté soportado.
| Plataforma | Licencia | ¿Aprobada por la OSI? | Restricción comercial/de servicio | Qué cubre |
|---|---|---|---|---|
| Tactical RMM | Tactical RMM License v1.0 (propia) | No | Prohibido sin permiso | Parches, scripting, alertas, control remoto mediante el MeshCentral integrado |
| MeshCentral | Apache-2.0 | Sí | Permitido | Control remoto, inventario y gestión de dispositivos |
| NetLock RMM | AGPL-3.0 (open core) | Sí, para el núcleo publicado | Permitido bajo las obligaciones de la AGPL | Monitorización, automatización, soporte remoto; edición gratuita limitada a 25 dispositivos |
| ITarian on-premise | Propietario | No | Regido por los términos del proveedor | Suite completa de gestión de endpoints |
Conclusión clave de la sección: «open source» describe tres cosas distintas en estas cuatro filas, y solo dos de ellas son lo que la expresión normalmente promete.
Cómo tiene que ser el servidor
La documentación de instalación de Tactical RMM fija el mínimo con precisión: una VM Linux limpia con 4 GB de RAM en Debian 11, Debian 12 o Ubuntu 22.04 LTS. La misma página considera suficiente un núcleo de CPU por debajo de 200 agentes con comprobaciones limitadas, y 50 GB de almacenamiento adecuados para menos de doce meses de histórico con esa cantidad.
Esas cifras sirven más allá de Tactical RMM, porque integra MeshCentral y el mínimo ya tiene en cuenta la capa de control remoto. La palabra que más peso lleva ahí es «limpia». El instalador asume un servidor sin ningún otro software, y avisa de que ejecutarlo junto a servicios existentes romperá la instalación. Eso descarta meter el RMM en una máquina que ya está trabajando (el Nginx y el Postgres que instala son suyos, y no compartirá los tuyos), lo que convierte el servidor en una partida nueva, no en capacidad sobrante. Para este modelo de costes, yo dimensionaría por encima del mínimo publicado en lugar de ajustar al límite: 2 vCPU y 4 GB de RAM en torno al centenar largo, con 4 vCPU y 8 GB como objetivo de planificación más seguro hacia varios cientos. Son supuestos de planificación para este artículo, no los mínimos publicados de Tactical RMM. ITarian requiere una consideración de dimensionamiento aparte, porque su documentación actual da señales contradictorias entre despliegue independiente y de dos nodos.
La gestión de endpoints y la monitorización de infraestructura se confunden constantemente, y no son el mismo trabajo. Un RMM instala un agente en las máquinas de los usuarios para parchearlas, ejecutar scripts en ellas y tomar su control remoto, que es distinto de preguntar si un host responde. El razonamiento sobre la ubicación es el mismo en ambos casos, y es el mismo argumento a favor de mantener la máquina separada de lo que vigila que se aplica a cualquier monitor de disponibilidad. Un servidor de gestión que vive dentro del sitio que gestiona cae con él, justo el día en que lo necesitas.

El punto de equilibrio
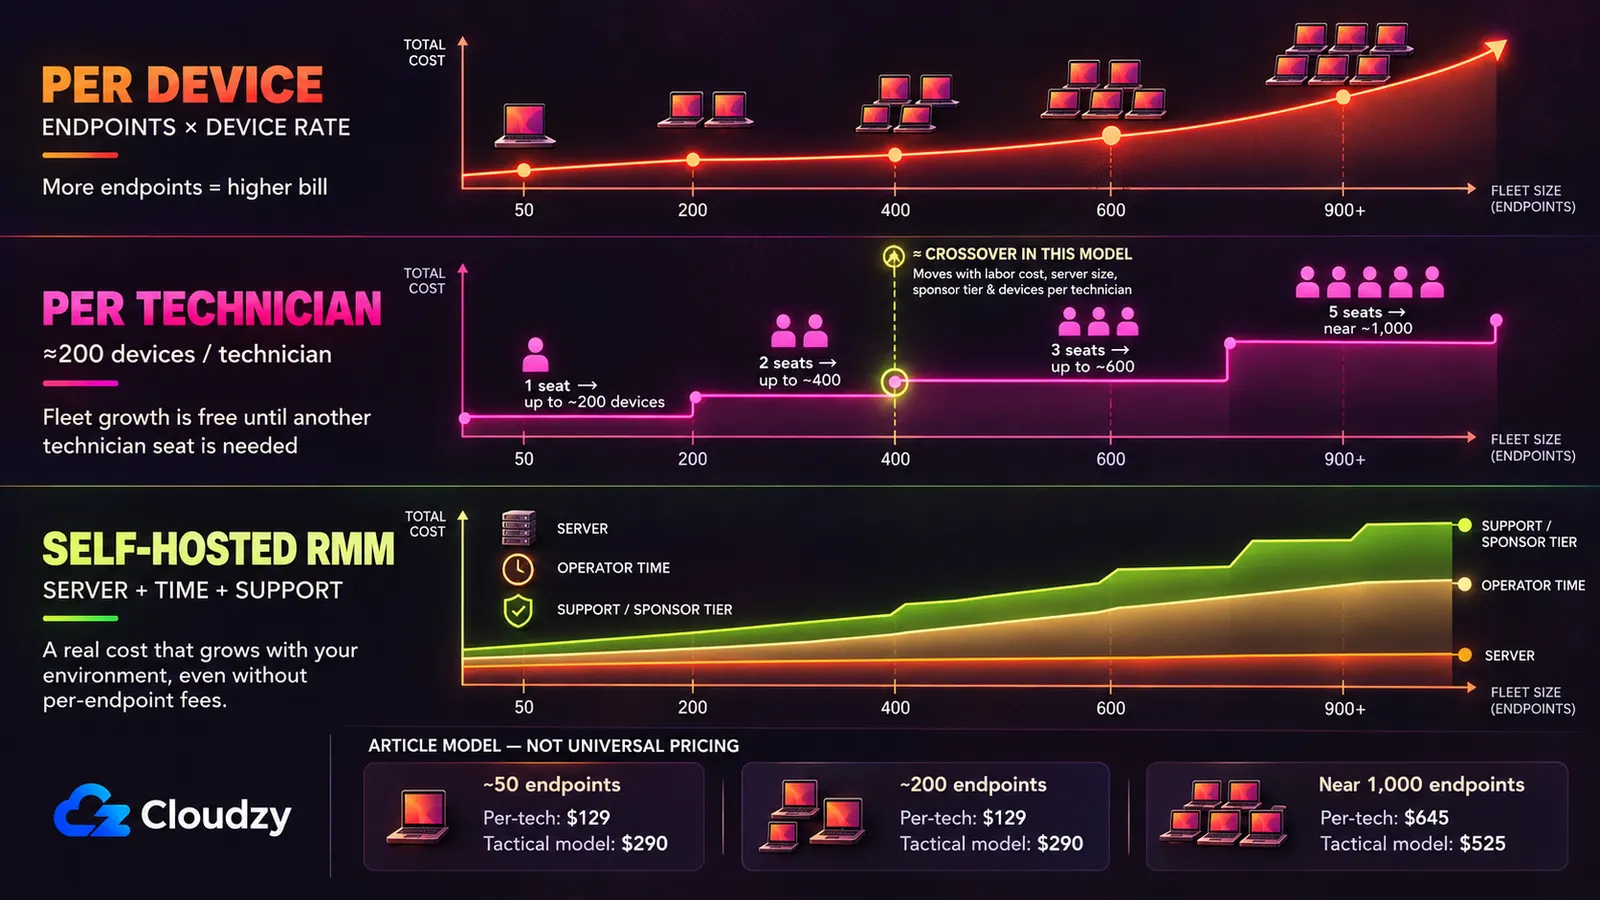
Cuatro cifras deciden esto, y dos te pertenecen a ti en lugar de a un proveedor: cuánto cuesta la cuota comercial con tu tamaño de flota, cuánto cuesta un servidor, cuántas horas al mes te lleva, y cuánto vale una hora de tu tiempo. Aquí están todas, etiquetadas.
Cifras con fuente. La franja por dispositivo de NinjaOne y las tarifas por puesto de Syncro proceden de las páginas de precios de los proveedores enlazadas arriba, las tarifas de los niveles de patrocinio de la tabla de patrocinio publicada por el propio Tactical RMM, y el mínimo de especificaciones del servidor de la documentación de instalación de Tactical RMM.
Supuestos declarados, que son de este artículo y no de un proveedor. El precio del servidor es un marcador: 35 $ al mes para la instancia pequeña y 70 $ para la grande, a sustituir por lo que tu propio proveedor cobre por esas especificaciones. El tiempo del operador son cuatro horas al mes con 50 y 200 endpoints y seis en el ejemplo cercano a 1.000 endpoints, cubriendo parches, actualizaciones, resolución de problemas de agentes y el incidente ocasional. La tarifa por hora es de 50 $, en representación de una hora de técnico con todos los costes incluidos; el Bureau of Labor Statistics publica una mediana actual para administradores de redes y sistemas, pero la cifra que importa es tu propia tarifa facturable. El número de técnicos asume unos 200 dispositivos por técnico (si el tuyo es más ajustado, mueve el número de puestos y el umbral se mueve con él). La línea de patrocinio es el nivel 1, el mínimo publicado para la firma de código, en las dos flotas pequeñas, y el nivel 4 en el ejemplo cercano a 1.000 endpoints; Tactical sugiere el nivel 4 para menos de 1.000 agentes.
| Coste mensual | ~50 endpoints | ~200 endpoints | ~1.000 endpoints |
|---|---|---|---|
| Por dispositivo (franja de NinjaOne) | $188 | $300–$750 | $1,500–$3,750 |
| Por técnico (Syncro Core, anual) | $129 (1 seat) | $129 (1 seat) | $645 (5 seats) |
| Autoalojamiento Tactical RMM: servidor | $35 | $35 | $70 |
| Autoalojamiento Tactical RMM: nivel de patrocinio | $55 (Tier 1) | $55 (Tier 1) | $155 (Tier 4) |
| Autoalojamiento Tactical RMM: tiempo del operador | $200 (4 h) | $200 (4 h) | $300 (6 h) |
| Total modelado de Tactical RMM | $290 | $290 | $525 |
La fila por dispositivo es un rango en 200 y 1.000 porque NinjaOne publica los dos extremos de su curva y no los escalones intermedios. El extremo bajo de cada rango es la tarifa mínima de 10.000 endpoints, que a una flota de este tamaño no le ofrecerán, así que es deliberadamente generoso con el lado comercial. Si autoalojar gana contra eso, gana contra la tarifa que te presupuesten.
Los dos cruces no están en el mismo sitio. Frente al precio por dispositivo, la línea autoalojada de 290 $ cubre 78 máquinas a 3,75 $ cada una y 194 al mínimo de 1,50 $, así que autoalojar lo supera en algún punto entre unos 80 y 190 dispositivos, según dónde caiga tu contrato dentro de esa franja. Frente al precio por técnico, el panorama cambia por completo. Con una ratio de 200 dispositivos por técnico, un puesto de Syncro te cubre hasta 200 endpoints (129 $), dos hasta 400 (258 $) y tres hasta 600 (387 $), y la línea autoalojada no baja de esa curva hasta el tercer puesto, justo pasados los 400 dispositivos.
Por debajo de unos 400 endpoints, autoalojar un RMM completo suele ser la opción más cara con estos supuestos. El segundo cruce es el que manda, porque una plataforma por técnico está disponible esta misma tarde y no te exige aprovisionar nada, parchear nada ni responder de nada.
Dos de tus propias cifras mueven ese umbral. Reduce a la mitad la tarifa supuesta, a 25 $ la hora, y la línea autoalojada de la flota pequeña baja de 290 $ a 190 $. Duplícala a 100 $ y esa misma línea sube a 490 $ antes de añadir un nivel de patrocinio superior o un servidor más grande. Esos cambios pueden mover el cruce cientos de endpoints, así que usa el nivel de patrocinio y las horas de mantenimiento que realmente elegirías con tu tamaño de flota, en lugar de tratar 400 como un umbral universal.
Lo que el autoalojamiento te devuelve
En julio de 2021, un zero-day de divulgación de credenciales en servidores Kaseya VSA on-premise, la CVE-2021-30116, fue explotado activamente. El catálogo Known Exploited Vulnerabilities de la CISA lo describe como una vía para que un atacante obtenga un ID de sesión con el que ejecutar más ataques contra el sistema, y lo marca como usado en campañas de ransomware.
Tres años después, la CVE-2024-1709 de ConnectWise ScreenConnect, una elusión de autenticación con un CVSS de 10.0 contra las versiones 23.9.7 y anteriores, entró en el mismo catálogo y se usó activamente para desplegar ransomware, y el informe post-explotación de Huntress registra a atacantes desplegando mineros de criptomonedas a través de ella. Ninguno de los dos incidentes es un argumento contra el RMM comercial, y ninguno es un argumento a favor. Debajo de ambos está el mismo hecho. Un servidor RMM es una vía de ejecución remota de código, de confianza, hacia cada máquina que ejecuta su agente: es el diseño funcionando correctamente, y exactamente por eso merece la preocupación. Compromete el plano de gestión y habrás comprometido la flota, sea ese plano de un proveedor o tuyo.
Lo que cambia cuando autoalojas es quién lo parchea, con qué rapidez y de quién es el nombre que aparece en el incidente. Estas plataformas tienen sus propias vulnerabilidades investigadas. Tactical RMM tiene la CVE-2025-69516, una inyección de plantilla del lado del servidor en el endpoint de previsualización de informes que permitía a usuarios de informes con pocos privilegios llegar a ejecutar comandos remotos, y la CVE-2025-69517, una inyección HTML en el endpoint de creación de agentes, cuyo registro cierra con la postura del proveedor de que contiene información incorrecta. Ambas puntúan 8.8 y ambas constan como afectando a la v1.3.1 y anteriores, frente a una v1.5.2 actual. MeshCentral tiene la CVE-2024-26135, un secuestro de WebSocket entre sitios mediante control.ashx que puede comprometer una sesión de administrador, con un CVSS de 8.3 y registrada como afectando a versiones anteriores a la 1.1.21, frente a una 1.2.5 actual. Las versiones actuales quedan fuera de los rangos afectados de las tres CVE citadas aquí. Eso no elimina la superficie de ataque; convierte estar al día en parte del modelo operativo. Son una superficie de ataque investigada activamente, y eres tú quien tiene que ir por delante.
Lo otro que cambia es la contraparte. Dos de las cuatro venden su propio nivel de soporte: los planes de pago de NetLock RMM y los niveles superiores de patrocinio de Tactical RMM. El panorama del soporte es desigual. MeshCentral se apoya en la comunidad, mientras que ITarian es un producto comercial respaldado por un proveedor, con su propio canal de soporte y sus propios términos de licencia. Para un operador cuya caída del RMM es un incidente de cara al cliente con un contrato de por medio, esa contraparte es lo que realmente vende un acuerdo comercial.
El cumplimiento normativo a veces va en la otra dirección, de forma limitada. En un hilo de r/msp sobre opciones autoalojadas, un operador describe un contrato que exige que «la conexión del personal administrativo remoto se realice por una vía cifrada (certificada FIPS 140-2)», y explica que autoalojar es lo que le permite cumplirlo, ya que un módulo VPN certificado puede transportar la conexión donde la mayoría de proveedores no han solicitado la certificación. Un contrato en un hilo no es un patrón, pero es un caso en el que autoalojar es la respuesta conforme, no la barata.
La cuestión de Tactical RMM de 2021
Cualquiera que evalúe Tactical RMM se encontrará con esto en menos de una hora de búsqueda. En un hilo de r/sysadmin de diciembre de 2021, un investigador encontró código de minado de Monero dentro de binarios de agente alojados en el espejo de archivos de respaldo del proyecto. El desarrollador respondió públicamente, y esa respuesta es la fuente de todo lo siguiente:
«yes those are 1.98.XXX are my own personal builds that have extra binaries embedded in them (using golangs new embed feature added in go 1.16) and I use them on my own machines to mine monero.» («sí, esas 1.98.XXX son mis compilaciones personales, con binarios extra incrustados (usando la nueva función embed de Go añadida en go 1.16), y las uso en mis propias máquinas para minar monero.»)
Afirmó en la misma respuesta que el agente de producción no descarga esas compilaciones, y que el espejo es un respaldo para dependencias de Python. También confirmó ahí que el agente había dejado de ser open source cuando empezó la firma de código y que el desarrollo se había movido a un repositorio privado, de modo que el código público estaba desactualizado y el agente distribuido no era auditable públicamente en ese momento.
Lo que el registro no contiene es una auditoría de seguridad independiente completada. La garantía de que el agente de producción está limpio descansa en la propia declaración del desarrollador más el análisis informal en sandbox de un comentarista. Los dos resúmenes que circulan exageran: «no fue nada» ignora que se sirvieron binarios de minado desde la infraestructura del proyecto mientras el código del agente no era auditable, y «la herramienta lleva un criptominero» afirma algo que ninguna prueba publicada demuestra. Mi lectura es que se trata de un juicio sobre prácticas operativas, no de un hallazgo técnico establecido.
Cuál encaja con cada operador
Quédate con una opción comercial, y olvídate por completo de las alternativas RMM autoalojadas, si se cumple cualquiera de estas tres condiciones. Un contrato con un cliente exige un proveedor nominal de referencia. Tu ratio de dispositivos por técnico ya convierte el precio por técnico en tu línea más barata, lo que cubre la mayoría de flotas por debajo de 400 dispositivos. O nadie se hará cargo del servidor en la práctica, lo que convierte la línea de horas del operador en ficción.
Elige Tactical RMM si quieres el conjunto de funciones más completo, gestionas redes internas o de clientes, te sientes seguro teniendo un servidor Linux en producción, y vas a pagar el nivel de patrocinio. Si tu modelo comercial pudiera caer dentro de las restricciones más amplias de la licencia sobre servicios con ánimo de lucro, pide una aclaración por escrito a AmidaWare antes de desplegarlo para clientes.
Elige NetLock RMM si un núcleo aprobado por la OSI y un plan autoalojado de pago con dispositivos ilimitados y soporte profesional importan más que la trayectoria, y aceptas un proyecto más joven cuyo repositorio público es ahora un subconjunto seleccionado del código. Ten claro qué nivel estás comprando. La Community Edition gratuita se detiene en 25 dispositivos, así que con unos cientos de endpoints esto es un producto de pago, y su atractivo es un precio que no se mueve cuando un cliente compra doce portátiles más.
Elige MeshCentral solo únicamente si tu trabajo principal es el acceso remoto, el inventario y la ejecución puntual de comandos o scripts, en lugar de la gestión completa de parches y la automatización de políticas de un RMM. Es maduro, con licencia permisiva y fuerte en lo que hace. Si el control remoto es todo el requisito, compáralo también con las opciones dedicadas de escritorio remoto, ya que RustDesk cubre un terreno similar con un énfasis distinto en las funciones. El error es tratar cualquiera de ellos como sustituto de un RMM completo.
Elige ITarian on-premise únicamente si mantener el plano de gestión en tu propia infraestructura importa más que escapar del precio por dispositivo, y quieres una empresa consolidada detrás del producto a pesar de la licencia propietaria y la huella más pesada. Confirma la topología de despliegue soportada antes de presupuestar.
Si la respuesta es autoalojar, el plano de gestión necesita un sitio donde vivir fuera de los sitios que gestiona, accesible el día en que uno de esos sitios no lo esté. En la práctica: un servidor Linux persistente con Debian o Ubuntu, acceso root, nada más compitiendo por él, y tú manteniéndolo parcheado. Nuestro Linux VPS autogestionado es exactamente ese tipo de máquina, dimensionado a partir de las especificaciones genéricas de arriba. Si lo que necesitas resulta ser control remoto en lugar de una plataforma de gestión completa, RustDesk se despliega con un clic.

Construye sobre un VPS Linux con acceso root, NVMe y la potencia de AMD EPYC.
Ver planes LinuxPreguntas frecuentes
¿Es Tactical RMM open source?
No. Tactical RMM se distribuye bajo una «Tactical RMM License v1.0» propia, no aprobada por la OSI, y el propio texto de la licencia afirma que no es una licencia open source. Es gratuito autoalojarlo para monitorizar y gestionar tus propias redes o las de tus clientes, pero también contiene restricciones amplias sobre SaaS, hosting gestionado y otros usos comerciales o servicios con ánimo de lucro. Si tu modelo de MSP depende de esa frontera, pide una aclaración por escrito a AmidaWare. MeshCentral es Apache-2.0 y el núcleo publicado de NetLock RMM es AGPL-3.0, ambas aprobadas por la OSI.
¿Hay una alternativa autoalojada gratuita a NinjaOne o Atera?
Sí. Tactical RMM, MeshCentral y la Community Edition de NetLock RMM están disponibles sin cuota de licencia por dispositivo en su nivel gratuito. Gratis de licenciar no es gratis de operar. Pagas un servidor Linux dedicado, el nivel de pago que desbloquee las funciones que necesites, y las horas que dediques a mantenerlo. En el modelo de Tactical RMM usado aquí, esos costes superan a Syncro Core en los tamaños de flota más pequeños.
¿Puede MeshCentral sustituir a un RMM completo?
Por sí solo, no. MeshCentral cubre bien el control remoto, el inventario de dispositivos y la gestión remota, bajo una licencia permisiva Apache-2.0. Admite la ejecución de comandos y scripts, pero no ofrece el flujo nativo de gestión de parches y automatización programada de políticas que esperarías de un RMM completo, y por eso Tactical RMM se construyó como una capa encima de él y no como un sustituto.
¿Todos los proveedores de RMM cobran por endpoint?
No. Syncro y Atera cobran por puesto de técnico con endpoints ilimitados, así que la factura no crece cuando un cliente añade máquinas. NinjaOne es el ejemplo por dispositivo, escalonado por volumen. ConnectWise, Datto RMM, N-able y Kaseya no publican un precio base de plataforma y remiten a los compradores a un presupuesto.



Debate
Comentarios
Inicia sesión para unirte al debate.