
Un anuncio de proxy dice «proxy residencial SOCKS5». La etiqueta junta los dos lados de la comparación entre proxy SOCKS5 y proxy residencial, y no dice por cuál de las dos palabras estás pagando. Si tratas las dos palabras como dos gamas de un mismo producto, puedes acabar comprando un servidor SOCKS5 en un VPS alquilado y descubrir que tu script de scraping sigue marcado.
Para el mismo problema se ofrece una VPN, y esta cambia una tercera cosa. Los tres términos están en capas distintas: un protocolo de relé, la red detrás de una dirección de salida y el alcance de un túnel.
La versión corta
- SOCKS5 (RFC 1928) no tiene cifrado propio, y los métodos sin autenticación y de usuario y contraseña que usan la mayoría de las implementaciones no añaden ninguno.
- Una IP de salida se clasifica como residencial, de datacenter o móvil según el tipo de red de la que proviene: un ISP doméstico, un proveedor de hosting o un operador móvil.
- Los sitios web ven la IP de salida, no el protocolo con el que se llegó a ella. Un servidor SOCKS5 en un VPS alquilado sale desde una dirección de datacenter y se clasifica como tráfico de datacenter.
- Una VPN cambia la ruta del tráfico, no el tipo de fondo de su red de salida. Un servidor VPN en una red de datacenter sigue saliendo desde una IP de datacenter, y los servicios de inteligencia de IP también pueden marcar esa dirección como un punto final VPN conocido.
Tres etiquetas que responden a tres preguntas distintas
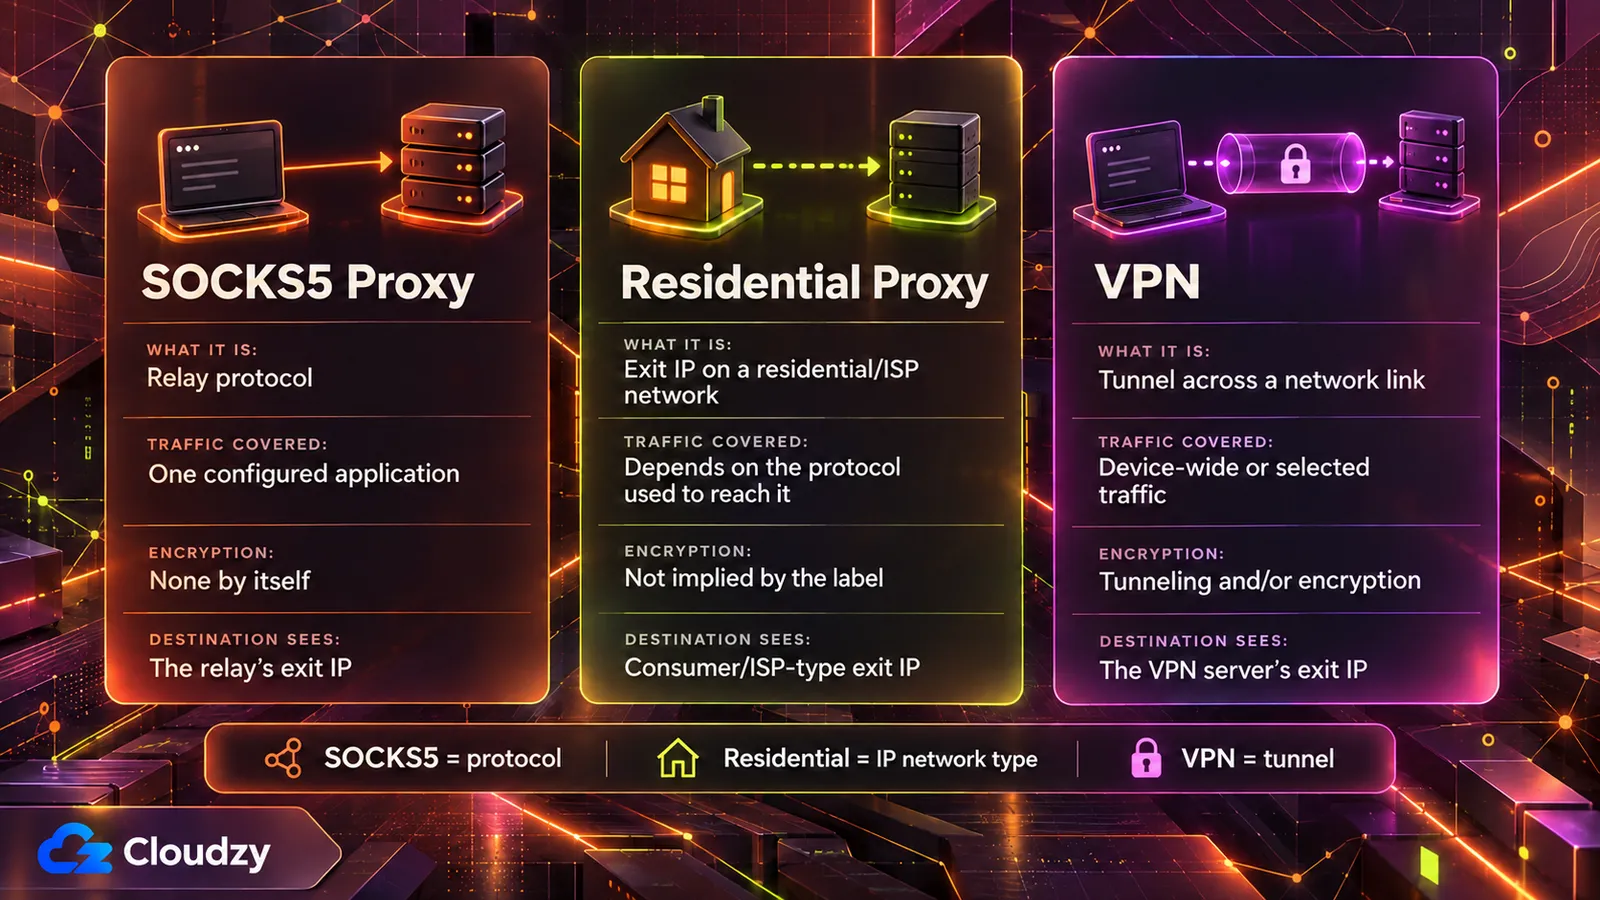
SOCKS5 es un protocolo, publicado como RFC 1928 en marzo de 1996, que retransmite el tráfico de una aplicación a través de un servidor. Define cómo se negocia esa conexión, no quién es el dueño de la dirección de salida. Residencial, datacenter y móvil describen la red en la que está registrada una dirección de salida. Una VPN crea un túnel, cifra, o ambas cosas, a través de un enlace de red.
| Propiedad | Proxy SOCKS5 | Proxy residencial | VPN |
|---|---|---|---|
| Qué describe el término | Un protocolo de relé | La red en la que está registrada la IP de salida | Un túnel a través de un enlace de red |
| Tráfico cubierto | La aplicación configurada para usarlo | Depende del protocolo usado para llegar a él | El enlace de red en el que está configurada |
| Cifrado | Ninguno propio; depende del método de autenticación | No es una propiedad de la etiqueta | Túnel y/o cifrado (CNSSI 4009) |
| Qué ve el destino | La IP de salida del relé | Una IP de salida en una red doméstica o de ISP | La IP de salida del servidor VPN |
Lee «proxy residencial SOCKS5» como dos decisiones separadas. «SOCKS5» es el protocolo que usa tu cliente para llegar al relé. «Residencial» es la red a la que pertenece la IP de salida del relé. Cualquiera de los dos puede cambiar sin el otro. Un servidor SOCKS5 puede estar igual de fácil en una dirección de datacenter.
Comprar los dos juntos es una compra racional una vez que sabes qué mitad hace cada trabajo.
Qué define el protocolo SOCKS5 y qué deja fuera
SOCKS5 negocia un método de autenticación y luego retransmite la conexión. RFC 1928 no define cifrado propio. Los métodos habituales sin autenticación y de usuario y contraseña no añaden ninguno, y RFC 1929 envía la contraseña en texto plano. El método GSS-API de RFC 1961 puede añadir integridad y, opcionalmente, confidencialidad, mientras que un túnel SSH, una VPN o una envoltura TLS aparte pueden proteger el transporte entre el cliente y el proxy. HTTPS protege de extremo a extremo los datos de la aplicación, pero no protege el propio intercambio de autenticación de SOCKS5.
La negociación es corta. El cliente enumera los métodos de autenticación que admite y el servidor elige uno. RFC 1928 enumera los códigos de método: sin autenticación, GSSAPI, usuario y contraseña, y rangos reservados para métodos asignados y privados. Cuando termina esa subnegociación, el cliente envía su solicitud de conexión y el servidor retransmite el tráfico.
La especificación se describe a sí misma como una «shim-layer» (capa intermedia) entre la capa de aplicación y la capa de transporte, y no define ningún cifrado. Si el método elegido incluye encapsulación para integridad o confidencialidad, RFC 1928 envuelve el tráfico en ella: solicitudes, respuestas y datos retransmitidos.
RFC 1929, que especifica el método de usuario y contraseña, no define encapsulación y admite su debilidad de forma directa:
Como la solicitud lleva la contraseña en texto plano, esta subnegociación no se recomienda en entornos donde el «sniffing» (la captura de tráfico) sea posible y práctico.
Fuente: El método de usuario y contraseña de RFC 1929
El diseño tiene una historia. La historia de SOCKS5 de NT Kernel explica que los servidores SOCKS de la época de 1996 funcionaban sobre todo dentro de redes «generalmente consideradas de confianza», y que se esperaba que la confidencialidad se ofreciera en otra parte. El mismo relato señala que GSSAPI puede añadir integridad y confidencialidad, según el nivel de protección negociado, pero su soporte siguió siendo mucho menos común, y la mayoría de las implementaciones reales siguen usando usuario y contraseña.
Nada de esto hace que HTTPS sea legible a través del proxy. TLS 1.3 está diseñado para evitar la escucha, la manipulación y la falsificación de mensajes entre cliente y servidor, y un relé SOCKS5 solo reenvía esos bytes cifrados.
Qué hace que una dirección IP sea residencial, de datacenter o móvil
Una IP de salida es residencial, de datacenter o móvil según la red que la tiene. Fraudlogix, una empresa de detección de fraude, ubica las IP de datacenter en centros de datos, instalaciones de hosting y proveedores cloud en su glosario de IP de datacenter. Peakhour, que vende gestión de bots, asocia las salidas residenciales a conectividad doméstica o de ISP. Clasifica lo móvil por separado: los operadores usan distintos modelos de uso compartido de direcciones, incluido CGNAT (NAT de nivel de operador).
Desde el lado de la red, la IP de salida ya está dentro de un contexto de enrutamiento y registro antes de que ningún protocolo de proxy la toque. Una señal importante es el ASN (número de sistema autónomo) que anuncia el prefijo de la dirección, lo que ayuda a identificar al operador de la red.
Las redes de proxies residenciales se forman de varias maneras, y no todas implican a un voluntario. Peakhour enumera:
- compartición de ancho de banda voluntaria o por contrato
- VPN gratuitas, apps y extensiones de navegador que enrutan tráfico de terceros a través de los dispositivos de los usuarios
- SDK integrados en apps
- dispositivos y routers comprometidos
La vía de los SDK tiene pruebas recientes que la respaldan. El informe de Krebs on Security de julio de 2026 dice que la empresa de seguridad Spur encontró SDK de proxy residencial en más del 42 por ciento de las apps de la tienda webOS de LG. Más de una cuarta parte de las apps de Samsung Tizen tenían componentes similares. Según el informe de Spur, Bright Data representaba la mayoría de esos SDK en ambas plataformas, y LG dijo que suspendería las apps que mantengan la opción de proxy.
Bright Data dijo a Krebs que su red se basa en el consentimiento y que cada nodo da su permiso a través de una pantalla específica. Para Spur, «una solicitud de consentimiento única, escondida en una app de TV, no sustituye a una transparencia real, un control continuo y la supervisión de la plataforma». Ninguno de estos modelos de obtención depende de SOCKS5.
Por qué los sitios clasifican la red de salida, no el protocolo
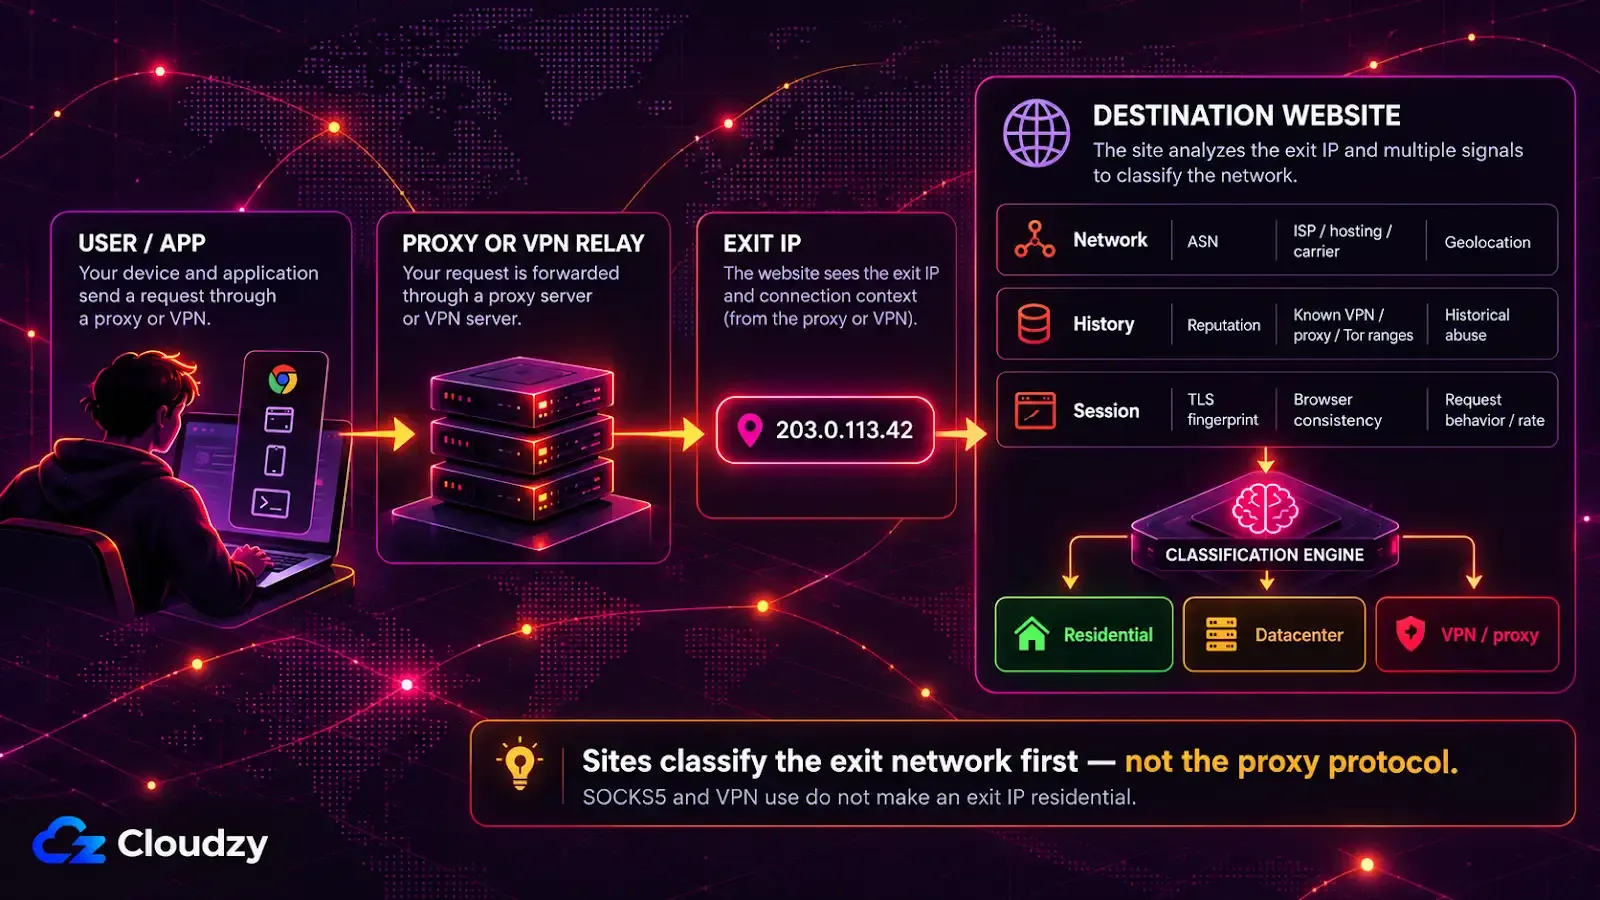
Un sitio de destino ve la IP de salida del proxy, no el protocolo que usó tu cliente para llegar al proxy. La clasificación basada en IP parte de la dirección de salida y su contexto: ASN, clasificación como hosting/ISP/operador, reputación y rangos conocidos de VPN, Tor o proxy. Por eso un servidor SOCKS5 en un VPS alquilado se clasifica como tráfico de datacenter.
La explicación de Peakhour sobre proxies residenciales dice: «El destino ve la IP de salida del proxy, no el origen real». El handshake de SOCKS5 ocurre entre tu cliente y el relé. El sitio recibe una conexión normal desde la dirección del relé.
La página de Peakhour sobre detección de proxies enumera dónde suele empezar la clasificación: reputación, ASN, geolocalización, clasificación como proveedor de hosting, salidas conocidas de VPN y Tor, e historial de abusos. Ninguna de esas señales viene del protocolo. La misma página dice: «Los rangos de datacenter suelen ser más fáciles de identificar a partir del contexto de IP y ASN».
En Fraudlogix, los datos de consulta de IP clasifican una dirección con señales como si pertenece a un datacenter, su ASN, organización, ISP y tipo de conexión. Cambiar el protocolo, el puerto o el método de autenticación del proxy no cambia esas propiedades de la IP de salida.
Según la página de detección de Peakhour, las direcciones residenciales y móviles son más difíciles de evaluar solo por la IP, porque usuarios legítimos y tráfico de proxy pueden compartirlas al mismo tiempo. Aun así se evalúan: la página describe cómo se combina el contexto de IP con pruebas a nivel de solicitud, como huellas TLS, coherencia del navegador y comportamiento. Una salida residencial que envía solicitudes demasiado rápido puede provocar un desafío, una ralentización, un bloqueo o una respuesta de límite de tasa HTTP 429.
¿Un proxy SOCKS5 es lo mismo que una VPN?
No. Una VPN lleva el tráfico a través de un enlace de red mediante túnel, cifrado, o ambos. Según el cliente y la política de enrutamiento, puede cubrir todo el tráfico del dispositivo o solo una parte. Un proxy SOCKS5 retransmite las aplicaciones configuradas para usarlo y no añade cifrado propio. Ambos pueden dar al destino una IP de salida distinta, y esa salida sigue teniendo un tipo de red de fondo.
El glosario del NIST, citando CNSSI 4009, define una VPN como una red «construida a partir de los recursos de sistema de una red física mediante cifrado y/o mediante túneles de los enlaces de la red virtual a través de la red real». Configurada como el túnel de salida predeterminado del router, una VPN puede cubrir todos los dispositivos que hay detrás.
La página de detección de Peakhour incluye las salidas VPN entre las categorías clasificadas, junto a proveedores de hosting, ISP residenciales y operadores móviles, así que usar una VPN no convierte por sí solo una salida en residencial. La red de salida de fondo sigue determinando esa etiqueta. Un nodo de salida de privacidad autoalojado en un servidor alquilado sale desde la dirección de datacenter de ese servidor.
Cómo emparejar el objetivo con la etiqueta que lo decide
Elige la etiqueta según el objetivo. Redirigir el tráfico de una aplicación es una cuestión de protocolo de proxy. Crear un túnel y cifrar el tráfico de un dispositivo es una cuestión de VPN. Necesitar muchas direcciones en redes domésticas es una cuestión de red IP, y ahí el protocolo usado para llegar al pool de direcciones es un detalle menor.
| Objetivo | Etiqueta que lo decide | Lo que esa etiqueta no decide |
|---|---|---|
| Enrutar el tráfico de una aplicación a través de un relé | El protocolo de proxy | Si la salida parece residencial |
| Crear un túnel y cifrar el tráfico de un dispositivo | La VPN | El tipo de red de la salida |
| Muchas direcciones en redes domésticas | La red IP (residencial o móvil) | La confidencialidad de tu tráfico |
Si lo que te preocupa es la dirección de salida de un solo script, un servidor SOCKS5 en tu propio VPS es suficiente y bien conocido, siempre que el destino acepte tráfico de datacenter.

Construye sobre un VPS Linux con acceso root, NVMe y la potencia de AMD EPYC.
Ver planes LinuxPreguntas frecuentes
¿Un proxy SOCKS5 oculta tu dirección IP?
Desde el lado del destino, sí: el sitio ve la IP de salida del proxy en lugar de la tuya. El operador del proxy ve tu dirección IP real y cualquier tráfico que tu aplicación no cifre por sí misma, así que ocultar tu dirección a los sitios implica confiar en quien gestiona el proxy.
¿Se puede usar un proxy SOCKS5 y una VPN a la vez?
Sí, los dos se pueden combinar en capas. Cuando una aplicación llega a un proxy SOCKS5 a través de un túnel VPN, la VPN protege el tramo desde tu dispositivo hasta el servidor VPN, y el proxy fija la IP de salida que ve el destino para esa aplicación. La VPN no cubre el tramo entre el servidor VPN y el proxy.
¿Un proxy residencial es más seguro que un proxy de datacenter?
No en el sentido de proteger tu tráfico. La etiqueta residencial o de datacenter cambia cómo un sitio clasifica la IP de salida, y ninguna de las dos añade cifrado. Una salida residencial también puede pasar por un dispositivo o router doméstico cuyo consentimiento y seguridad del dueño normalmente no puedes verificar.
Debate
Comentarios
Inicia sesión para unirte al debate.