

Amikor a RedAccess AI-kódoló eszközökkel készített, azok saját domainjein közzétett alkalmazásokat keresett, több mint 5000-et talált szinte minden védelem és hitelesítés nélkül. A Wireddel megosztott képernyőképek között egy kereskedő chatbotjának teljes ügyfélbeszélgetései is szerepeltek, teljes nevekkel és elérhetőségekkel. A Wired nem tudta igazolni az adatok valódiságát. Az alkalmazások ettől még nyitottak voltak.
A Salesforce, HubSpot, Pipedrive vagy Zoho csatlakoztatása után az ügyféladatok messze túl szivároghatnak a megtervezett képernyőn. Egy értékesítési folyamatkövető csak egy ügyfélfiókokat mutató panel, de kulcsa sokkal többet nyithat meg. Ellenőrizd a kulcs hatókörét, mielőtt elküldöd a linket.
Röviden
- A CRM-hitelesítő adatok meghatározzák a szivárgás méretét. Adj az eszköznek saját, szűk jogú adatokat; felhasználóhoz kötött hozzáférésnél külön, alacsony jogosultságú felhasználót. A titkot szerverkörnyezetben vagy titoktárban tárold, és csak szerverkód használhassa.
- Minden, ügyfélrekordot, értékesítési folyamatot vagy árat kiszivárogtató telepítési hibához van másolható javítási utasítás. Az AI-kódoló eszköz módosít, majd te rövid teszttel ellenőrzöd az eredményt.
- A futtatás helye a CRM-ben végzett művelettől függ. Csak olvasó eszköz csapatszerveren, magánhálózaton vagy vállalati belépés mögött futhat. A CRM-be író eszköz előbb az IT-hoz vagy a CRM-adminisztrátorhoz kerül.
- Ahol a GDPR és CCPA érvényes, az eszköz adatmásolatára és minden fogadó szolgáltatásra kiterjed. A legtöbb értékesítési és támogatási eszköz nem magas kockázatú az EU AI-rendelete szerint. Fő kivételek a személyek hiteldöntései, élet- vagy egészségbiztosításuk kockázata és árazása, valamint arcból vagy hangból érzelmet következtető AI.
Mit ér el egy kiszivárgott CRM-kulcs?
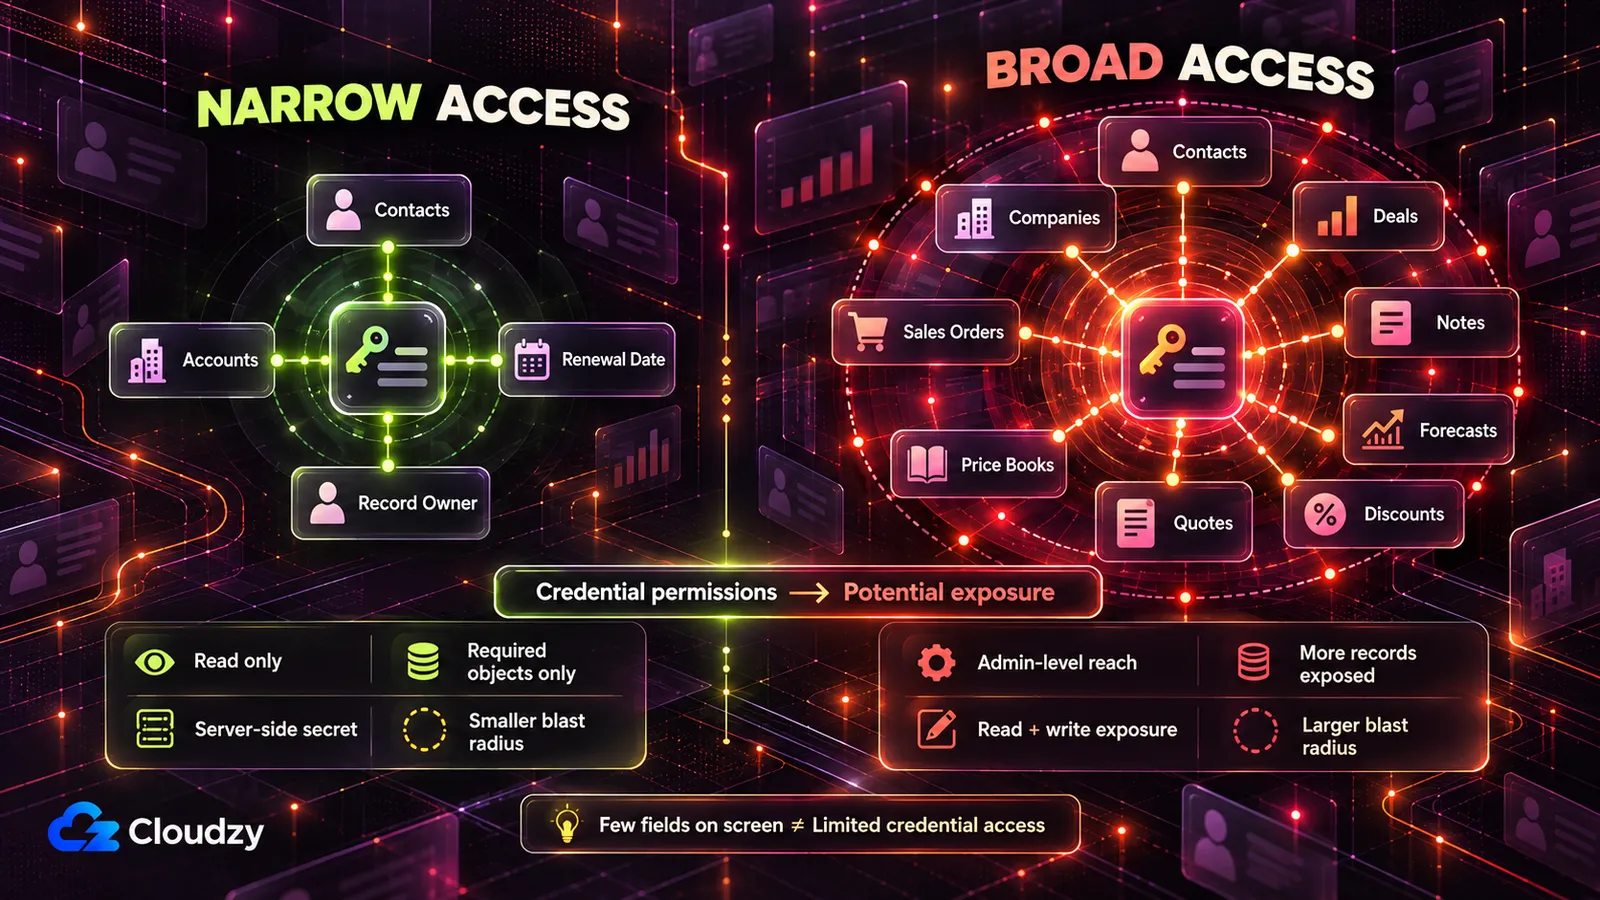
A nyilvánossá vált CRM API-kulcs mindent elér, amit felhasználója vagy alkalmazása, nem csak a panelt. A Salesforce és Pipedrive adminisztrátori kulcsa minden látható kapcsolatot, fiókot és üzletet olvashat és rendszerint módosíthat. A HubSpot és Zoho kulcsai a megadott hatóköröket viszik; a Zoho csoportos hatóköre mindent lefed, amit a felhasználó tehet.
Így ad hozzáférést a négy rendszer, és így szűkíthető. A hatókör, vagy scope, itt az engedélyezett műveletek listája.
| CRM | Hitelesítő adatok és hordozott hozzáférés | Mit nyitnak a széles jogok? | Szűkebb beállítás |
|---|---|---|---|
| Salesforce | OAuth-kapcsolat connected app vagy external client app útján, egy Salesforce-felhasználóként | full esetén minden elérhető adat; api esetén a fiók REST API és Bulk API 2.0 útján |
Külön felhasználó csak az olvasott objektumok jogaival; api, ne full |
| HubSpot | Service Key az új fiókon belüli integrációkhoz, vagy meglévő régi privátalkalmazás-token | Minden kiválasztott jog, például kapcsolatok, cégek és üzletek olvasása és írása | Csak olvasó hatókörök, például crm.objects.contacts.read, kizárólag a megjelenített objektumokra; sensitive és highly_sensitive kikapcsolva |
| Pipedrive | Személyes API-token, amely „egy adott felhasználóhoz és céghez kötött, a felhasználó összes adatát eléri” | Minden, amit a felhasználó lát | Külön Pipedrive-felhasználó tokenje, aki csak a szükséges adatokat látja |
| Zoho CRM | OAuth-token service_name.scope_name.operation_type szerinti hatókörökkel |
ZohoCRM.modules.ALL jellegű csoportos hatókörrel érdeklődők, kapcsolatok, fiókok, üzletek, ajánlatok, árlisták, eladási rendelések és számlák olvasása, létrehozása, frissítése, törlése |
Modulonkénti olvasás, például ZohoCRM.modules.contacts.READ |
Minden sor a szolgáltató fogalmait használja. A Salesforce hatókörreferenciája szerint a full „minden más hatókört tartalmaz”. A HubSpot már réginek tekinti a privát appokat, új rendszerintegrációkhoz Service Keys használatát ajánlja; a meglévő régi appok a korábbi hatókörreferenciát követik, az Enterprise-fiókok érzékeny adataival együtt.
A Pipedrive megfogalmazása a hitelesítési dokumentációból ered. A Zoho hatókördokumentációja szerint a csoportos hatókör „teljes hozzáférést ad minden funkcióhoz, amelyet a felhasználó a rekordon végezhet”. Saját példája is ZohoCRM.modules.ALL értéket kér.
A szabály közös: az adatok a felhasználó elérését vagy a kapott hatóköröket hordozzák. Adj ezért külön integrációs adatokat, a CRM által engedett legszűkebb eléréssel. Felhasználóhoz kötött hozzáférésnél külön, alacsony jogú fiókot használj a személyes admin helyett.
Írást csak szükség esetén adj; ekkor az eszköz az IT feladata. Soha ne használd a saját adminbelépésedet vagy személyes tokenedet.
A személyhez kötött régi adatok távozáskor elromolhatnak. A HubSpot régi privátalkalmazás-áttekintése szerint az eredeti létrehozó eltávolítása után néhány API-hívás meghiúsul. A Service Keys fiókhoz, nem dolgozóhoz kötött, így ezt elkerüli. A Pipedrive felhasználónként egy aktív API-tokent enged; cseréje minden rá épülő integrációt leállít.
A kapcsolatokat megnyitó széles adatok általában az üzleteket és előrejelzéseket, a Zoho esetén ajánlatokat és árlistákat is elérik. Az árak és kedvezményrendszerek így a birtokosnak hozzáférhetők.
Hozd létre és szűkítsd az integráció jogait vagy hatóköreit a CRM-adminisztrációban, vagy kérd az adminisztrátort.
Ügyfélrekordokat kiszivárogtató telepítési hibák és javításuk
Hét alapbeállítás okoz szivárgást: CRM-kulcs kódban vagy böngészőben, nyilvános link, minden fiók mindenkinek, fölösleges mezők, külsőre küldött rekordok, hiányzó exportnapló és törlési kérés után megmaradó másolat. Mind egyszerűsíti a bemutatót.
| Hiba | Mi szivárog? | Javítás |
|---|---|---|
| CRM-kulcs kódban, böngészőben vagy chatben | Minden elérhető adat; széles jogokkal a teljes ügyfélbázis, kapcsolatokkal, üzletekkel, jegyzetekkel, gyakran módosíthatóan | Szűk integrációs adatok csak a szerveren, a régi kulcs kikapcsolása |
| Nyilvános linken publikált eszköz | Kapcsolati adatok (e-mail, telefon, cím, vásárlások), ár- és kedvezményoldalak mindenkinek, versenytársaknak is | Magánhálózat vagy vállalati belépés elé helyezése |
| Minden értékesítő lát minden fiókot | Teljes folyamat, előrejelzések és üzletértékek; távozó dolgozó a teljes portfóliót exportálhatja | CRM-tulajdonos szerinti szerepek szerveres nézet-, keresés- és exportellenőrzéssel |
| Minden mező letöltése néhány helyett | Vásárlás, fizetés, fiókérték és részletes támogatási jegyek egy megújítási dátumokat mutató eszközben | Csak megnevezett mezők kérése |
| Ügyfélrekordok AI API-khoz és más szolgáltatókhoz mennek | Adatok, szegmensek és érdeklődő- vagy ügyfélállapot-pontok szerződés nélküli szolgáltatónál | Kimenetek auditja, csökkentése és a maradék szerződésbe foglalása |
| Nincs napló arról, ki mit exportált | Lista vagy szegmens ismeretlen időben és személy által távozik | Az app által nem módosítható exportnapló |
| Saját másolat megőrzése | CRM-törlés nem éri el az eszközt, exportokat és származtatott pontokat | Minimum tárolása és a másolat CRM-hez igazítása |
Az alkalmazást készítő AI a legtöbb javítást kérésre elvégzi. Minden utasítást igazíts saját CRM-hez, objektumokhoz és szerepekhez.
Az AI jelentése a változtatásról nem bizonyíték. A bizonyíték az utasítás alatti teszt. A kódon dolgoztasd, és ne illessz aktív kulcsot vagy valódi ügyfélrekordot a chatbe.
Vedd ki a CRM-kulcsot a kódból, böngészőből és chatből
A kódba vagy chatbe másolt kulcs feltárt. A környezeti változó, amelyet a szerver induláskor ad át, hogy a kód névvel hivatkozzon rá a titok nélkül, ugyanilyen, ha böngészőkód használja. A böngésző által olvasható kulcsot minden látogató lemásolhatja.
A Vite dokumentációja szerint a VITE_ kezdetű változók „feltárulnak a kliens forráskódjában”. A Next.js környezetdokumentációja szerint a NEXT_PUBLIC_ is a letöltött fájlokba építi az értéket.
A commitolt fájl kulcsa a történetben marad, ahogy a Compose-fájlokba égetett titkok túlélik a konténert. A privát tároló nem menedék. A GitGuardian 2026-os titokjelentése a belső tárolókban mintegy hatszor valószínűbbnek találta a beégetett titkokat. Az esetek körülbelül 28%-a teljesen tárolón kívül, Slack, Jira vagy Confluence eszközökben indul.
Keress minden Salesforce, HubSpot, Pipedrive, Zoho vagy más CRM- és értékesítési API-kulcsot, tokent, jelszót és kapcsolati karakterláncot. Vizsgáld a kódot, az összes .env-fájlt és a commitelőzményeket.
Mindegyiknél add meg:
- a fájlt és sort
- közvetlen kódbeli érték-e vagy környezeti változóból olvasott
- a használó kód szerveren vagy böngészőben fut-e; jelöld a VITE_ vagy NEXT_PUBLIC_ kezdetű neveket
Teljes kulcsot ne írj ki. Csak az első négy karaktert mutasd.
Utána minden CRM-hívást vigyél szerverkódba, amely kizárólag szerveres környezeti változót olvas. Távolítsd el a kulcsokat a kódból, zárd ki a valódi értékeket tartalmazó fájlokat a tárolóból, és pontosan jelentsd a módosításokat. Bizonytalanság esetén szólj, ne találgass.
Megjegyzés: Az üzenet vagy commit törlése nem teszi újra titkossá a kulcsot. Beillesztés után csak a CRM-ben való letiltás segít.
A kulcsrotáció, új kiadása és régi kikapcsolása, emberi lépés. Hozd létre a szűk adatokat a CRM-ben, és IT-segítséggel tedd a szerverkörnyezetbe. Utána kapcsold ki a régit.
A HubSpot sérült privátalkalmazás-tokenre Rotate and expire now lehetőséget ad. Pipedrive esetén csere előtt nézd meg a többi használót.
Az emberek CRM-adminjelszavai olyan jelszókezelőbe valók, mint a Vaultwarden, a Bitwarden-kompatibilis szerver. Emberi belépésre készült. Az apptitkok központi rotációjához nézd meg a HashiCorp Vaultot.
Teszt: Nyisd meg az eszközt és a böngésző fejlesztői eszközeit. Minden betöltött fájlban keresd az új kulcs első nyolc karakterét (Ctrl+Shift+F, Macen Cmd+Option+F). Ne legyen találat. Indíts CRM-műveletet és nézd a Hálózat lapot. A titok ne legyen URL-ben, fejlécben vagy törzsben. Az admin erősítse meg a régi kulcs elutasítását, vagy ellenőrizd a státuszt az integrációknál.
Vedd le a nyilvános linkről
Ha az AI-eszköz hostol, publikáláskor a szolgáltató domainjére kerül az app. A RedAccess egyszerű Google- és Bing-keresésekkel találta meg ezeket. Az ár- vagy kedvezményoldalt a versenytárs ugyanúgy olvassa, mint az értékesítő.
A Lovable Wirednek adott nyilatkozata jogosan a készítőre helyezi a beállítást: a platform „biztonságos építéshez eszközöket ad, de a konfiguráció végső soron a készítő felelőssége”. A publikálást te állítod át.
Sorold fel az összes oldalt, API-útvonalat, letöltést és exportot. Mondd el:
- megnyitható-e belépés nélkül
- ad-e ügyfél-, üzlet- vagy áradatot
Jelöld a be nem jelentkezett kérésre adatot adó utakat. Még ne változtass; előbb listát kérek.
Teszt: Mobilnetes telefonon, magánhálózaton kívül, privát ablakban nyisd meg a címet. Ne töltődjön be vagy álljon meg a vállalati belépésnél. Így tesztelj minden adatos útvonalat. Adat ne jelenjen meg.
Az értékesítő csak saját fiókjait lássa
Szerepek nélkül mindenki lát minden folyamatot, összeget és kedvezményt, és távozás előtt exportálhatja a portfóliót. Megoldás a CRM-tulajdonos szerinti szerverellenőrzött szerep, keresésre és exportra is.
Adj három szerepet, minden kérésnél szerverellenőrzéssel. Gomb, menü vagy oszlop elrejtése nem ellenőrzés.
- Admin, az eszköz gazdája és értékesítési műveletek: minden rekord.
- Vezető: saját csapattagok rekordjai.
- Értékesítő vagy ügyfélmenedzser: ahol a CRM tulajdonosmezője őt jelöli.
Az identitás és szerep a belépett fiókból jöjjön, soha az oldalon módosítható értékből. Ugyanezt alkalmazd keresésre, listára, exportra és API-ra. Máshol „hozzáférés megtagadva” (403).
Utána jelentsd minden oldal és út szerepellenőrzését és a bizonytalanságokat.
Megjegyzés: A rejtett menü vagy oszlop nem jogosultságvizsgálat. Szerverellenőrzés nélkül az adat egy kérésnyire marad.
Szerepnevek és csapatok módosíthatók. Egyes csapatok előrejelzési megbeszélésen minden régiót megnyitnak a vezetőknek.
Teszt: Tesztértékesítővel keress más területi fiókot; ne legyen eredmény. Exportálj, csak saját fiókok legyenek. Ismételd tesztvezetőként csapaton kívüli fiókkal.
Csak a szükséges ügyfélmezőket kérd
Megújításkövetőhöz dátum, tulajdonos és név kell. „Minden fiókadat” vásárlást, fizetést és támogatási szöveget is hoz. Kevesebb mező kevesebb szivárgás, törlési hely és külső adat.
Listázd az adatbázis, kód, képernyők, exportok és API-k összes személyes vagy üzleti mezőjét: név, e-mail, telefon, cím, cég, munkakör, vásárlás, fiókérték, fizetés, összeg, kedvezmény, érdeklődő- vagy ügyfélállapot-pont, támogatás és egyedi azonosító.
Jelöld a használó képernyőt vagy funkciót és szükségességét. Bizonytalanságot jelezz találgatás helyett.
Utána a CRM-lekérdezés csak [a jóváhagyott mezőket] kérje. A többit töröld a másolatból, képernyőkről és exportokból, pontos jelentéssel.
Az integráció jogai második zárat jelentenek. Nem olvasható adat nem szivárog kódhibával. A tárolás titkosítását IT válaszolja meg; kódolvasó asszisztens nem látja biztosan.
Teszt: Adminexport oszlopait hasonlítsd a listához. Ne legyen plusz. Ellenőrizz minden képernyőt az eltávolított mezőkre. A listát őrizd a következő teszthez.
Nézd meg, milyen adatok hagyják el az eszközt
AI API-nak jegyzetet, analitikának mezőt vagy webhookot küldő lemorzsolódásszámító másolatot küld ki. GDPR esetén a cég nevében dolgozó szolgáltatás adatfeldolgozó és szerződést igényel, lásd alább.
Vizsgáld az OpenAI, Anthropic és más AI API-k, CRM, e-mail, chat, analitika és webhookok hívásait.
Pontosan listázd a törzsben vagy címben küldött mezőket. Jelöld a tároló, naplózó vagy tanításra használó szolgáltatásokat. Mi működhet kevesebb mezővel vagy ügyféladat nélkül?
Teszt: Minden fogadónál nyisd meg az átvett mezők vagy tulajdonságok listáját, például analitikai felhasználót vagy webhook-kiosztást. Hasonlítsd a jóváhagyotthoz. A többi még távozik. Lista nélkül a nevet és adatfeltételeket add a DPO-nak vagy adatvédelmi felelősnek.
Minden exportot és tömeges letöltést naplózz
Az exportgomb egy kattintással kivisz listát vagy árjegyzéket. Napló nélkül nem tudni, ki mit vett. Minden panellátogatás naplózása eltemeti a jelet. Exportot, tömeges nézetet és törlést rögzíts.
Adj naplót minden exportról, letöltésről, [választott számnál] több rekordos nézetről és törlésről. A felhasználót, műveletet, rekordot vagy szegmenst, a sorok számát és az időpontot rögzítsd.
Az app adatbázisfiókja hozzáadhat sort, nem módosíthat vagy törölhet. Csak admin olvassa. Nevezd meg a jogokat és az adatbázisban nem érvényesíthető részeket.
A megváltoztathatatlanság a más fiókokhoz hasonlóan korlátozható adatbázisfiók jogaiból jöjjön, ne az app jó viselkedéséből. A napló maga is személyes adat: megmutatja, ki kinek az adatait vitte. Olvasása adminjog.
Teszt: Tesztértékesítőként exportálj egy kis listát, majd adminként keresd meg a megfelelő számú sort rögzítő eseményt. Kérd meg az IT-t, vagy az AI-eszközt a kimenet megmutatásával, hogy próbálja törölni az app adatbázisfiókjával. Jogosultsági hibát kell kapni.
Törlési kéréskor a másolat kövesse a CRM-et
Ha CRM az alapnyilvántartás, először ott törölj. Cache, lemezes export vagy ügyfélpont a második hely, amit a CRM-törlés nem ér el.
Az egyhívásos mindentörlő gomb is veszélyes, ha bárki használja. Szerintem minimális másolat kell, hogy a törlésnek kevesebbet kelljen követnie.
Az app szükség szerint olvasson CRM-ből, és csak [a jóváhagyott listából szükséges mezőket] tárolja.
Listázd a maradó tárolókat: táblák, cache, exportfájlok, származtatott pontok és naplók.
Adj csak adminnak törlőeszközt. CRM-rekordazonosító alapján minden helyet mutasson. Megerősítés után töröljön mindenhonnan, pontokból és exportból is. Csak azonosítót, időt, megerősítőt és tisztított helyeket naplózzon. Más felhasználó „hozzáférés megtagadva” választ kap.
A kötelezően megtartandó kivételeket a DPO vagy adatvédelmi felelős határozza meg; az utasítás kihagyja őket.
Teszt: Hozz létre tesztkapcsolatot, az app vegye át esetleges ponttal vagy exporttal. CRM-ben töröld, adminnal futtasd a törlést és vizsgálj minden helyet. Értékesítőként hozzáférésmegtagadást várj.
Hol fusson a CRM-hez kapcsolt eszköz?
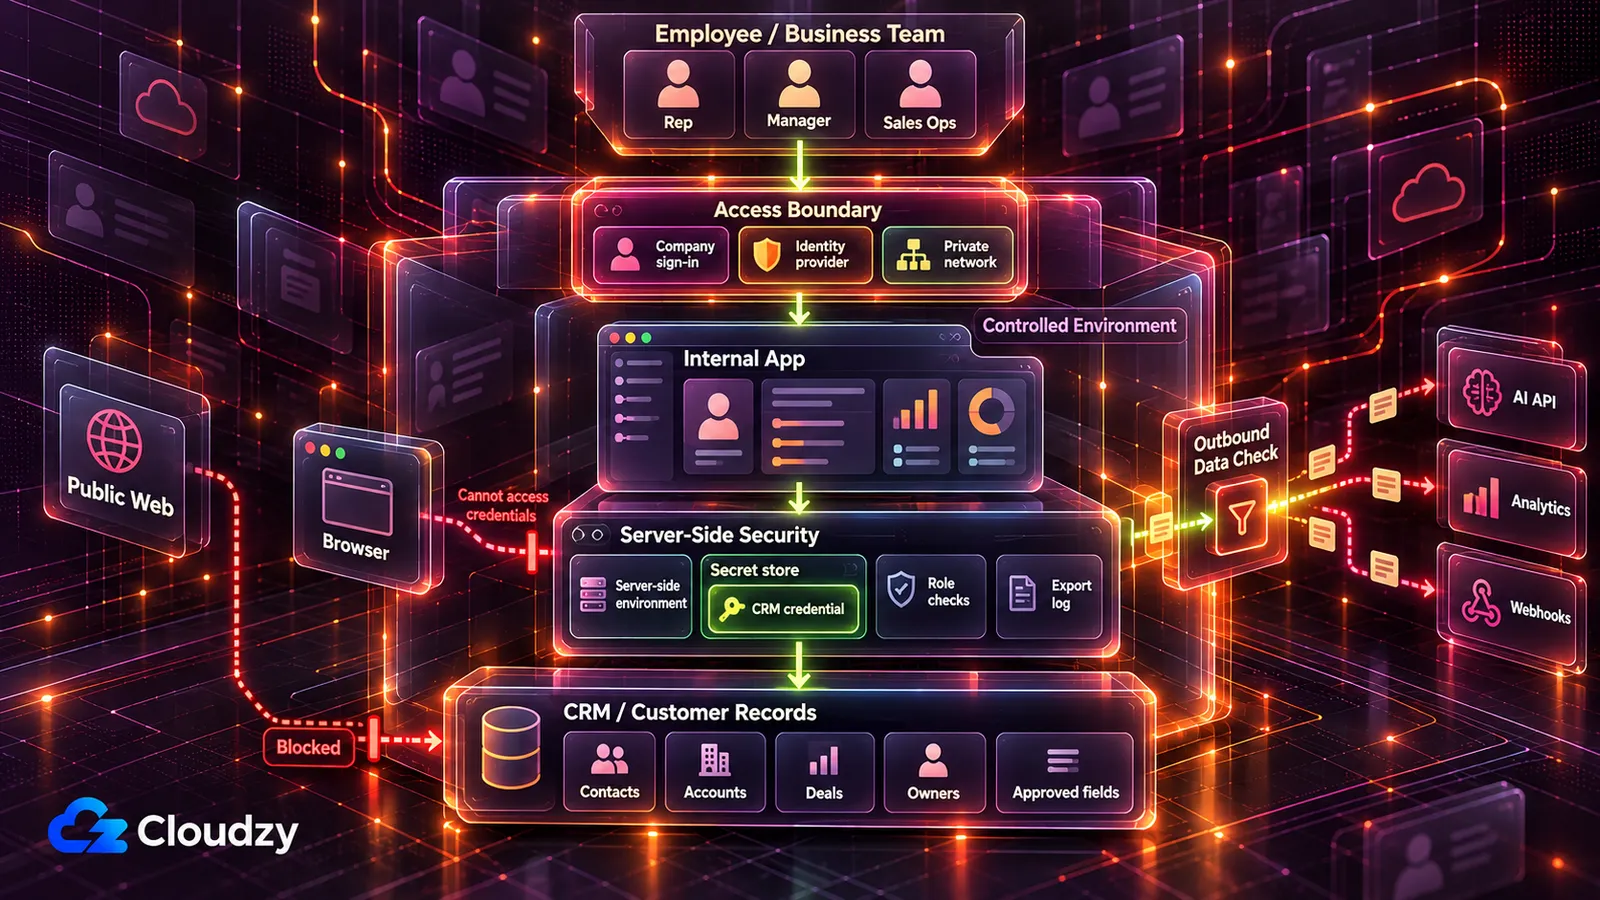
A hely a művelettől függ. Olvasó eszköz csapatszerveren, csak magánhálózattal vagy vállalati belépéssel futhat. Író eszközt használat előtt IT vagy CRM-admin nézzen meg.
| CRM-művelet | Futtatási hely | Indulás előtti jóváhagyó |
|---|---|---|
| Példa- vagy szintetikus rekord, kitalált reális szerkezettel | AI-eszköz hostingja fejlesztéshez és demóhoz | Még senki; valódi adat nélkül |
| Valós rekordot olvas kis állandó csapatnak | Csapatszerver csak Tailscale vagy WireGuard magánhálózaton | Az olvasási adatokat kiadó vagy jóváhagyó CRM-admin |
| Szétszórt vagy utazó értékesítők valós adatai | Ugyanaz a szerver vállalati bejelentkezéssel, például Authentik vagy Keycloak identitásszolgáltatón keresztül | CRM-admin és a belépést kapcsoló IT |
| Fázist, tulajdonost, mezőt és tömeges változást ír | CRM-sandboxon vagy tesztfiókon készül, éles elérés előtt átnézve | IT vagy CRM-admin indulás előtt |
| Személy hiteléről, élet/egészségbiztosítási kockázatról vagy árról dönt, illetve arcból/hangból érzelmet következtet | Sehol felülvizsgálat előtt | IT és jog, DPO vagy adatvédelmi felelős |
Példaadattal dolgozz a csapatszerverig. Belépést, titkokat és logokat adó kezelt platform észszerű meglévő költségkeret és szolgáltatói ellenőrzés mellett.
A magánhálózat nem válaszol a nyilvános internetről. Az egyszeri belépés meglévő vállalati fiókot használ, identitásszolgáltató ellenőrzi. AI-belépőoldal mindenhol elérhető és a kódjától függ.
A Georgia Tech Vibe Security Radar nyílt hibabázisokban AI-eszközök nyomaihoz köt hibákat. 2026 márciusában 35 esetet talált, többet a teljes 2025-nél; köztük hitelesítésmegkerülést. Ezek az áprilisi 2026-os cikk számai.
Hanqing Zhao kutató szerint: „Ha egy ügynök hitelesítés nélkül épít, az nem elírás, hanem kezdettől tervezési hiba.” Szerintem a zár az eszköz elé, az AI-kódon kívülre való.
A szervert bízd IT-ra. Az app VPS-en, csapat által teljesen felügyelt bérelt szerveren fut Coolify vagy Dokploy alatt. Ez indítja a kódot és őrzi a környezetet, a CRM-kulcsot is.
Tailscale gyorsabb, de saját koordinációs szervert működtet. A Headscale nyílt alternatíva ezt saját hostingra engedi; a WireGuard teljesen önállóan üzemeltethető.
Vállalati belépéshez Authentik a legtöbb kis belső rendszerhez illik. Keycloak meglévő címtárnál jó. Caddy vagy Nginx Proxy Manager fordított proxy HTTPS-t ad a webes belépéshez. Név szerint kijelölt ember feleljen a szerverért és titkokért.
Ehhez szerver kell. A Linux VPS termékünk rootot ad; Coolify, Tailscale, WireGuard, Authentik és Keycloak egy kattintás, hogy IT a tesztekre figyeljen. Frankfurt és Amszterdam EU-, London brit, több város amerikai helyszín. Ezt döntési tényezőként add az adatvédelemnek.
GDPR, CCPA és EU AI-rendelet ügyféladatokra
A szerverhely saját másolatának helyét adja, nem a külső szolgáltatók tárolását, és önmagában nem tesz megfelelővé. Brit megfelelő a UK GDPR, felügyelet az ICO.
GDPR: jogalap, adatfeldolgozók és törlés
Ha a GDPR kiterjed a cégre, a másolatot úgy fedi, mint más „teljesen vagy részben automatizált” személyesadat-kezelést.
Minden használat elfogadott jogalapot igényel. Szerződés lehet, ha az érintettel kötött szerződéshez vagy kérésére tett előzetes lépéshez szükséges. CRM-ben, főleg B2B-kapcsolatnál jogos érdek lehet, az egyén jogaival mérlegelve. Mindkettő a 6. cikkben van.
Az eszköz meglévő adat új használata; az adatvédelem vagy jogász igazolja a régi alap hatókörét.
A cég nevében kezelő külső szolgáltatás adatfeldolgozó. AI API, analitika és hosting gyakran ilyen, de egyenként igazolni kell. A 28. cikk „megfelelő garanciákat” és minden feldolgozáshoz szerződést kér. Vidd a kimeneti audit listáját.
A törléshez való jog a 17. cikk szerint minden céges másolatra kiterjed, az eszközre is. Ezért kell a CRM-et követnie.
CCPA: törlési jog a másolatra is
Kaliforniai fogyasztók az érintett cégtől kérhetik az összegyűjtött információ törlését, másolattal és exporttal. A kaliforniai főügyész CCPA-oldala szerint Civil Code 1798.105(d) és 1798.145 kivételeket ad.
CCPA írásos szerződést is kér a szolgáltatók és vállalkozók adatfelhasználásának korlátozására. A kérelmet a cég kezeli, ahol szükséges segítségükkel. A GYIK-küszöbök döntik el az érintettséget.
EU AI-rendelet: a legtöbb értékesítési és támogatási eszköz nem magas kockázatú
Érdeklődőpont, előrejelzés, ügyfélállapot, kampánypanel és CRM-automatizálás nem a III. melléklet magas kockázatai. Kivételek: személy hitelképessége, élet/egészségbiztosítási kockázat és ár, biometrikus érzelemkövetkeztetés.
A magas kockázat a legsúlyosabb kötelezettség. 2026 októberében a III. melléklet szabályai 2027. december 2-től tervezettek. Az 50. cikk átláthatósága már él. Az EU AI-rendelet III. mellékletének 5(b) pontja „természetes személy hitelképességének vagy hitelpontjának értékelését, a pénzügyi csalásfelderítő AI kivételével” sorolja fel.
Az 5(c) „természetes személy élet- és egészségbiztosítási kockázatát és árát” említi. Ilyen eszköz magas kockázatú lehet, IT és jog elé kerül indulás előtt. Saját értékesítők értékelése a 4(b) foglalkoztatási kategóriába eshet, külön HR- és jogi kérdés.
Az 1(c) érzelemfelismerését a 3. cikk „természetes személy érzelmének vagy szándékának biometrikus adatokból való azonosításaként vagy következtetéseként” adja meg. Hangból vagy arcból hangulatot olvasó támogatás is magas kockázatú lehet, ugyanazon IT-jogi úttal.
A rendelet AI-rendszereket szabályoz. Hagyományos panel nem válik azzá csak az AI-kódírás miatt. A telepített eszköz saját definíciós megfelelése számít.
A nem magas kockázatú besorolás nem jelenti azt, hogy nincsenek szabályok. Az 50. cikk szerint a „természetes személyekkel közvetlenül kapcsolatba lépő” rendszereknek jelezniük kell, hogy AI-val van dolguk, kivéve, ha ez nyilvánvaló. Az ügyfélchatbotnak is közölnie kell, hogy micsoda.
Külön a 4. cikk már előírja a szolgáltatóknak és alkalmazóknak az AI-műveltségi intézkedéseket a dolgozók és nevükben használók számára.
Gyakran ismételt kérdések
Biztonságos CRM-eszközt építeni ChatGPT-vel vagy Claude-dal?
Példaadattal alacsony kockázatú. Aktív titok vagy ügyféladat kezdi a kockázatot, másoknak nyitás növeli. Előbb szűk CRM-adat kell a szerverkörnyezetben vagy titoktárban, csak szerverkódnak. Tedd magánhálózat vagy vállalati belépés mögé. Mindkét feltételig példát használj.
GDPR alá esik a belső panel, amit az ügyfél sosem lát?
Ha a cégre GDPR érvényes, az ügyféladatú belső panel nem kivétel. Kezelést szabályoz, nem nézőt. Személyes adat „azonosított vagy azonosítható természetes személy minden információja” a 4. cikk szerint. A jogalap és hatály kérdését adatvédelem vagy jogász dönti el.
Üzletérték és kedvezmény személyes adat?
Általában nem. Összegek, előrejelzések és árlisták cégesek, szerep és napló védi. Személyes lehet, ha azonosítható egyénhez, például fogyasztói vásárláshoz vagy egyéni vállalkozóhoz kötődik a 4. cikk alapján.
Mely cégekre vonatkozik a CCPA?
Kaliforniában működő profitorientált cégekre legalább egy küszöbnél. A California Privacy Protection Agency 2025-re 26 625 000 dollár inflációs bevételi határt ad. A főügyész további kettőt: legalább 100 000 kaliforniai lakos vagy háztartás adatának vásárlása, eladása vagy megosztása, illetve az éves bevétel legalább 50%-a fogyasztói információ eladásából/megosztásából. DPO vagy jogász igazolja az érintettséget.



Beszélgetés
Hozzászólások
Jelentkezzen be a beszélgetéshez.