

„Valaki a marketingcsapatból weboldalt akar készíteni. Nem mérnök, és valószínűleg alig van vagy egyáltalán nincs biztonsági háttere vagy ismerete” – mondta Joel Margolis biztonsági kutató a Wired magazinnak. Ugyanez a Wired-beszámoló leírja, hogy a RedAccess biztonsági vállalat több mint 5000, vibe codinggal készített alkalmazást talált gyakorlatilag biztonsági védelem és hitelesítés nélkül; körülbelül 40 százalékuk érzékeny adatokat fedett fel. A Wired nem tudta megerősíteni, hogy az általa vizsgált személyes vagy vállalati adatok valódiak voltak.
Az MI-vel készített marketingalkalmazásoknál ennek a problémának sajátos változata jelentkezik. Az igazán hasznos eszközök (szegmenskészítő, kampányirányítópult, A/B-elemző, közönségszinkronizáló) éppen azok, amelyek a feliratkozói listához, gyakran pedig a hirdetési fiókhoz is kapcsolódnak.
Röviden
- Minden e-mail-platformos API-kulcsnak és hirdetésifiók-tokennek csak az eszköz által használt legszűkebb hozzáférést add, és tartsd őket szerveroldali kódban. A Mailchimp Marketing API nem kínál szűkebb kulcstípust, ezért egy csak olvasó Mailchimp-feladat kulcs helyett kizárólag a szükséges adatokat tartalmazó, korlátozott exportot kap.
- Továbbra is az e-mail-platform a feliratkozási állapot hiteles forrása. Az eszköz soha nem iratkoztatja vissza a leiratkozottakat, továbbítja a leiratkozási kérelmeket a platformnak, és minden saját maga által küldött marketinglevélben működő leiratkozási hivatkozást helyez el.
- A kivonatolt egyéni közönség feltöltése továbbra is személyes adatokat jelent: előre döntsd el, mi kerül hirdetési platformokra és MI-szolgáltatókhoz, és gondoskodj arról, hogy minden leiratkozás a hirdetési közönséget is elérje.
- A GDPR a lista tárolását és használatát szabályozza (adatvédelmi incidens bejelentése, feltétlen tiltakozási jog a marketinggel szemben); az ePrivacy/PECR, CAN-SPAM vagy CASL az e-mail küldését szabályozza akkor is, ha belső eszköz küldi.
Telepítési hibák, amelyek feliratkozói adatokat szivárogtatnak ki vagy sértik a hozzájárulást
Ha egy MI-vel készített marketingeszköz hibásan kezeli a listát, általában kétféleképpen teszi: a lista kikerül (kulcson, nyilvános hivatkozáson vagy feltöltésen át), vagy olyan emberekhez használják, akik nemet mondtak. A kezelési hozzáférésű hirdetési token külön kockázatot ad hozzá: költést a vállalat hirdetési fiókján.
| Hiba | Mit fed fel vagy sért meg? | Milyen szabályt vagy következményt érint? |
|---|---|---|
| Teljes hozzáférésű e-mail-platformos kulcs a kódban, böngészőben vagy az MI-eszköz csevegésében | A teljes lista olvasható és exportálható; a feliratkozók módosíthatók; kampányok küldhetők a vállalat nevében | Személyesadat-sértés, ahol a GDPR alkalmazandó (33. cikk szerinti bejelentés); levélküldés esetén a küldési jogszabályok |
| Kezelési hozzáférésű hirdetésifiók-token vagy a készítő saját tokenje | A vállalat hirdetési számlájára létrehozott vagy módosított kampányok; költési adatok; közönségtagság kivonat alapján; érdeklődői űrlapadatok a leads_retrieval révén. Nem a feltöltött lista | A hirdetési platform feltételei és a vállalat hirdetési számlája; adatvédelmi incidens az érdeklődői űrlapadatok olvasásakor |
| Az eszköz nyilvános hivatkozáson, ahol mindenki mindent lát | Feliratkozói sorok, hozzájárulási részletek és interakciós előzmények bárkinek, aki ismeri a címet; kampány- és A/B-teszteredmények külsősöknek és olyan munkatársaknak, akiknek nincs rájuk szükségük | Adatvédelmi incidens a soroknál; bizalmasságvesztés a kampányszámoknál |
| A listába visszaíró szinkronizálás vagy újraimportálás | Leiratkozott kapcsolatok újra feliratkoztatva; elvész, hol, mikor és hogyan iratkoztak fel | A GDPR tiltakozási joga és a CAN-SPAM, CASL leiratkozási szabályai a következő küldéskor; bizonyíthatatlan hozzájárulás, ha ez a jogalap |
| Az eszköz saját maga küld marketing-e-mailt | Nincs leiratkozási hivatkozás, feladói postacím vagy tiltólista-ellenőrzés | A CAN-SPAM és CASL üzenetszabályai; ePrivacy/PECR szerinti küldési hozzájárulás |
| A közönségfeltöltések és MI-hívások alapértelmezésben kiküldik a listát | Kivonatolt listák a Meta vagy a Google platformján; feliratkozói mezők nem jóváhagyott MI- és elemzőszolgáltatóknál | GDPR (a kivonatolt adatok továbbra is személyes adatok; a tiltakozás a közönségre is kiterjed); a Meta és Google ügyféllista-feltételei |
Az alkalmazást készítő MI-programozóeszköz kérésre e javítások többségét elvégezheti. Az alábbi utasításokat igazítandó kiindulópontként kezeld, és a használtakat tárold egy szabályfájlban, amelyet az MI-eszköz minden munkamenetben elolvas. Az MI beszámolója a módosításról nem bizonyíték; az egyes utasítások alatti Ellenőrzés: lépés az. Kérd a bizonytalanságok jelzését találgatás helyett, és soha ne illessz aktív kulcsot vagy feliratkozói exportot a csevegésbe.
Cseréld a teljes hozzáférésű e-mail-platformos kulcsot a legszűkebbre
Egy kizárólag darabszámokat mutató szegmenskészítőnek nincs szüksége listaexportálásra vagy kampányküldésre képes kulcsra, az alábbi platformok legszélesebb kulcsai mégis mindkettőt tudják. Az elhelyezés is fontos: a böngészőkódnak magára a kulcsértékre van szüksége a híváshoz, így minden oldalbetöltő elolvashatja (a Mailchimp egyáltalán nem támogatja API-ja kliensoldali használatát).
| Platform | Mire képes a szokásos kulcs? | Legszűkebb dokumentált lehetőség |
|---|---|---|
| Mailchimp (Marketing API) | „Az API-kulcsok teljes hozzáférést adnak a Mailchimp-fiókhoz” | Nincs a súgóoldalon |
| SendGrid | Full Access: a legtöbb fiók-API-végpont, a számlázás és az Email Address Validation kivételével | Custom Access: kiválasztott végpontok kiválasztott szinteken, soha nem a létrehozó saját jogosultságai fölött |
| Klaviyo | Full Access privát kulcs: bármi létrehozása, törlése vagy módosítása a végpontjain | Read-Only kulcs vagy kiválasztott hatókörű Custom kulcs |
| Mailgun | Fiók-API-kulcsok: teljes fiókhozzáférés | Domain Sending Key (egy domain, csak küldés); egyes csomagokban csak olvasó Analyst szerepkör |
| Listmonk (v4.0.0 és újabb) | Amit a felhasználói és listaszerepkörök megengednek | Listánkénti megtekintési vagy kezelési szerepkör, külön engedélyezett küldéssel |
Minden sor a platform saját dokumentációját követi: a Mailchimp API-kulcsokról szóló súgóoldalát, a SendGrid API-kulcs-jogosultságait, a Klaviyo hitelesítési útmutatóját és a Mailgun API-kulcs-dokumentációját. A Listmonk jogosultságai a későbbi Listmonk-szakaszban szerepelnek.
Az eszköz a feladathoz megengedett legszűkebb kulcsot kapja, vagy semmilyet. Mailchimpnél egy csak olvasó feladatra (jelentésre, szegmensdarabszámra) jobb a platform saját jelentéskészítője vagy a fióktulajdonos által készített korlátozott export, kizárólag a szükséges mezőkkel. Ennek ára egy ember ideje és csak az exportáláskor aktuális adat; a módosítási és küldési feladat az informatikához kerül vagy a Mailchimpben marad. Más platformokon, például ActiveCampaignben vagy Brevóban, először korlátozott kulcsot keress.
A kulcs ezután csak szerveroldali kódban található (az eszköz saját háttérrendszerében, amelyet a böngésző soha nem tölt le), környezeti változóként tárolva: a szerver indításkor adja át az alkalmazásnak, a kódon és az adattáron kívül tartva.
Keresd meg a projekt összes API-kulcsát, hozzáférési tokenjét, jelszavát és titkát az e-mail-platformunkhoz (Mailchimp, Klaviyo, SendGrid, Mailgun, Listmonk vagy más) és minden hirdetési platformhoz (Meta, Google Ads, LinkedIn vagy más). Helyi titokkeresővel vagy az informatika által jóváhagyott módszerrel vizsgáld a kódot, környezeti fájlokat és adattárelőzményeket. Soha ne küldj nyers titkos értékeket, környezetifájl-tartalmat vagy hitelesítő adatokat tartalmazó előzményeket külső MI-szolgáltatásnak. Az MI csak kitakart megállapításokat kapjon a fájlhelyekkel és a talált hitelesítő adat típusával. Mindegyiknél mondd meg:
- a fájlt és a sort
- az érték a kódban szerepel-e, vagy környezeti változóból olvasódik
- az értéket használó kód szerveren vagy böngészőben fut-e
Minden értékből csak az első négy karaktert mutasd. Soha ne írj ki teljes kulcsot vagy tokent.
Legmagasabb prioritásúként jelöld az e-mail-küldésre, feliratkozómódosításra vagy hirdetésifiók-kezelésre képes hitelesítő adatokat.
Ezután minden privát API-kulcsot vagy tokent igénylő hívást helyezz szerveroldali kódba, amely kizárólag szerveroldali környezeti változóból olvassa a hitelesítő adatokat. A böngészőben csak dokumentált nyilvános kliensoldali API-hívások maradjanak, távolítsd el a felfedett privát kulcsokat a kódból, és zárd ki a valódi titkokat tartalmazó fájlokat az adattárból. Pontosan számolj be a módosításokról, és találgatás helyett mondd el, hol voltál bizonytalan.
Megjegyzés: Egy beillesztett kulcs törlése a csevegésből vagy kódból nem vonja vissza a megosztást. Vond vissza (tiltsd le a platform beállításaiban, hogy ne működjön tovább), és hozz létre újat.
Ellenőrzés: Nyisd meg az eszközt, nyomd meg az F12-t, válaszd a Network lapot, és használd úgy, ahogy a csapat fogja, közben olvasd el minden kérés domainjét. A böngészőből közvetlenül egy e-mail-platform privát API-jára küldött kérés figyelmeztető jel, de a cél önmagában nem bizonyít titokfelfedést. Vizsgáld a kérésfejléceket és a kódot privát hitelesítő adatok után, az értékek MI-csevegésbe másolása nélkül. A nyilvános kliensoldali SDK-kérések mások: jogszerűen használhatnak nyilvános azonosítókat titkos API-kulcsok helyett. A Klaviyo esetében az a.klaviyo.com/client/ kérései nyilvános kulcsot használnak és a böngészőbe valók, míg az a.klaviyo.com/api/ böngészős kérése vizsgálandó, mert ez a végpont rendszerint privát kulcsos hitelesítést igényel. Ellenőrizd, ténylegesen továbbítottak-e privát hitelesítő adatot.
A többit ember végzi: a szűk kulcsot ne egyetlen személyhez tartozó fiókból hozd létre (a Mailchimp eltávolítja a felhasználó API-kulcsait a hozzáférés visszavonásakor), nevezd el az eszközről (a Mailchimp integrációnként egy kulcsot javasol), és kérj informatikai segítséget a kulcsok tárolási helyén történő elhelyezéshez. Tervezett cserénél az új kulcsra válts a régi visszavonása előtt, mert a visszavont Mailchimp-kulcs nem aktiválható újra. Ha a kulcs már kompromittálódott, azonnal vond vissza és cseréld le. A lejáratot is tervezd: a 2026. június 22-én vagy később generált Mailchimp-API-kulcsok létrehozás után egy évvel lejárnak.
Csak az eszköz által használt jogosultságokat add a hirdetésifiók-tokennek
A hirdetésifiók-tokent tartom a marketingeszköz legnagyobb hatású hitelesítő adatának, mert költéshez kapcsolódik. A kezelési hozzáférésű Meta-token a vállalat hirdetési fiókjának számlázott kampányokat hozhat létre, módosíthat vagy szüneteltethet, és olvashatja a költést és teljesítményt.
Amit egy ilyen token nem ad vissza, az az egyéni közönségbe feltöltött feliratkozói lista. A Meta Custom Audiences útmutatója SHA-256-kivonatolt értékeket használ (minden cím egyirányú átalakítását, amelyet a platform saját nyilvántartásával vet össze) az emberek hozzáadásához és eltávolításához, és egyetlen dokumentált végpont sem ad vissza olvasható listát egy meglévő közönségből.
| Mit csinál az eszköz? | Szükséges Meta-jogosultság | Mit ér el egy kiszivárgott token? |
|---|---|---|
| Kampányokról jelent | ads_read | Ads Insights jelentésadatok a számára látható hirdetési fiókokról |
| Kampányokat hoz létre vagy módosít | ads_management | Az adott fiók kampányai és hirdetései annak terhére; költés és mérőszámok |
| Szegmenst szinkronizál egyéni közönségbe | Kezelési hozzáférés a hirdetési fiókhoz | Emberek hozzáadása és eltávolítása kivonat alapján; nem olvasható lista |
| Érdeklődőszerző hirdetések beküldéseit tölti a listába | leads_retrieval (a Meta a függőségei között sorolja az ads_management jogosultságot) | A vállalat érdeklődői űrlapjain kitöltött összes mező olvashatóan, a kezelési hozzáférésen felül |
A Meta jogosultsági referenciája minden jogosultságot ismertet, és arra kéri a fejlesztőket, csak az alkalmazásnak szükségeseket válasszák. Minden eszköz saját tokent kap egy rendszerfelhasználótól, amely a Meta elnevezése a Business Managerben lévő, szoftver által használt fiókra, és csak az eszköz hirdetési fiókjához van rendelve. A készítő személyes bejelentkezési tokenje maradjon ki az eszközből, a rendszerfelhasználó tokenje pedig legyen a szerveren, ahogy az e-mail-kulcs is; ugyanez a leltár vonatkozik a Google Ads- vagy LinkedIn-hozzáférésre.
Sorold fel az eszköz összes hívását a Meta Marketing API, Google Ads vagy más hirdetési platform felé, a segédkönyvtárakon és SDK-kon keresztülieket is. Minden hívásnál add meg:
- a fájlt és a sort
- a végpontot vagy SDK-metódust
- a címkét: REPORT (mérőszámot vagy költést olvas), MANAGE (kampányt, hirdetést, költségkeretet vagy közönséget hoz létre vagy módosít), illetve LEADS (érdeklődői űrlapbeküldéseket olvas)
- a címkéhez szükséges platformjogosultságot
Jelöld a több eszköz által használt tokeneket és minden kódot, amely tokent küld a böngészőnek. Ne írj ki tokenértékeket. Ha nem tudod megállapítani egy hívás címkéjét, jelezd.
Ellenőrzés: Vizsgáld az irányítópult tokenjét a Meta tokenhibakeresőjében, amely megmutatja a token jogosultságait, és vesd össze őket az utasítás címkéivel. Egy jelentési irányítópult tokenjén ads_read szerepeljen, és semmi, ami kezeli a fiókot; a MANAGE vagy LEADS címke jelentési eszköznél feltárt probléma. Ezután az üzleti beállításokban erősítsd meg, hogy az eszköz rendszerfelhasználói, nem a készítő személyes tokenjét használja.
Zárd le a nyilvános címet, és csak a listaadminisztrátorok lássák a feliratkozói sorokat
Az MI-eszköz saját tárhelyén futó alkalmazást bárki megnyithatja, aki megtalálja a címét. A RedAccess által vizsgált alkalmazások némelyikén csak jelentéktelen akadály volt, például hogy a látogató bármilyen e-mail-címmel jelentkezzen be, írja a Wired. Az ilyen tárhely kitalált címekkel tartott bemutatóra való, arra, amire az ingyenes tárhelyek és alagutak készültek.
A másik fele az, hogy belépés után ki mit lát. Egy kampányirányítópult kampányszintű számokat mutat: megnyitási és kattintási arányt, A/B-eredményeket és szegmensméreteket. Az ezeket adó feliratkozói sorok, minden cím hozzájárulási részleteivel és interakciós előzményeivel, személyes adatok.
A megfelelően anonimizált összesített számok általában nem személyes adatok, de kis szegmensek vagy részletes bontások továbbra is azonosíthatóvá tehetnek embereket. Még az anonim számok is felfedhetnek versenyérzékeny vállalati információt, és a személyenkénti megnyitásokat és kattintásokat tároló A/B-elemző is személyes adatot tart. A csapat összesítést lát; csak a listakezelők látnak sorokat, és ezt a szerver minden kérésnél kikényszeríti.
Sorold fel az alkalmazás adatbázisának, képernyőinek, exportjainak és API-válaszainak minden személyes feliratkozói adatot tartalmazó mezőjét: e-mail-cím, név, telefon, postacím, IP-cím, hely, feliratkozási állapot, hozzájárulás forrása és időpontja, feliratkozás dátuma, leiratkozási állapot, személyenkénti megnyitások és kattintások. Minden mezőnél mondd meg, mely képernyők és exportok mutatják. Találgatás helyett jelöld a bizonytalanságot.
Ezután adj hozzá két szerepkört, a bejelentkezett fiókból származtatva, és minden oldalnál, exportnál és API-útvonalnál a szerveren ellenőrizve:
- listaadminisztrátor: láthatja a feliratkozói sorokat és exportálhat
- marketinges: csak kampányszámokat, szegmensdarabszámokat és A/B-eredményeket lát, személyenkénti sorok és exportok nélkül
Minden mást „hozzáférés megtagadva” (403) válasszal utasíts el. Írd le, mely ellenőrzés védi az egyes oldalakat és útvonalakat.
A lemezen tárolt adatok titkosítása informatikai kérdés; az MI-eszköz kódolvasással nem tudja megerősíteni.
Ellenőrzés: Hozz létre marketinges szerepkörű tesztfiókot. Azzal bejelentkezve nyisd meg a kampányirányítópultot (betölt), majd a feliratkozói lista oldalát és az exportot (mindkettő „hozzáférés megtagadva” választ ad). Ezután kijelentkezve nyisd meg az eszköz címét mobiladatot használó telefonról: semmi nem tölt be, vagy a vállalati bejelentkezési oldal jelenik meg.
Bízd a leiratkozásokat és hozzájárulási nyilvántartásokat az e-mail-platformra
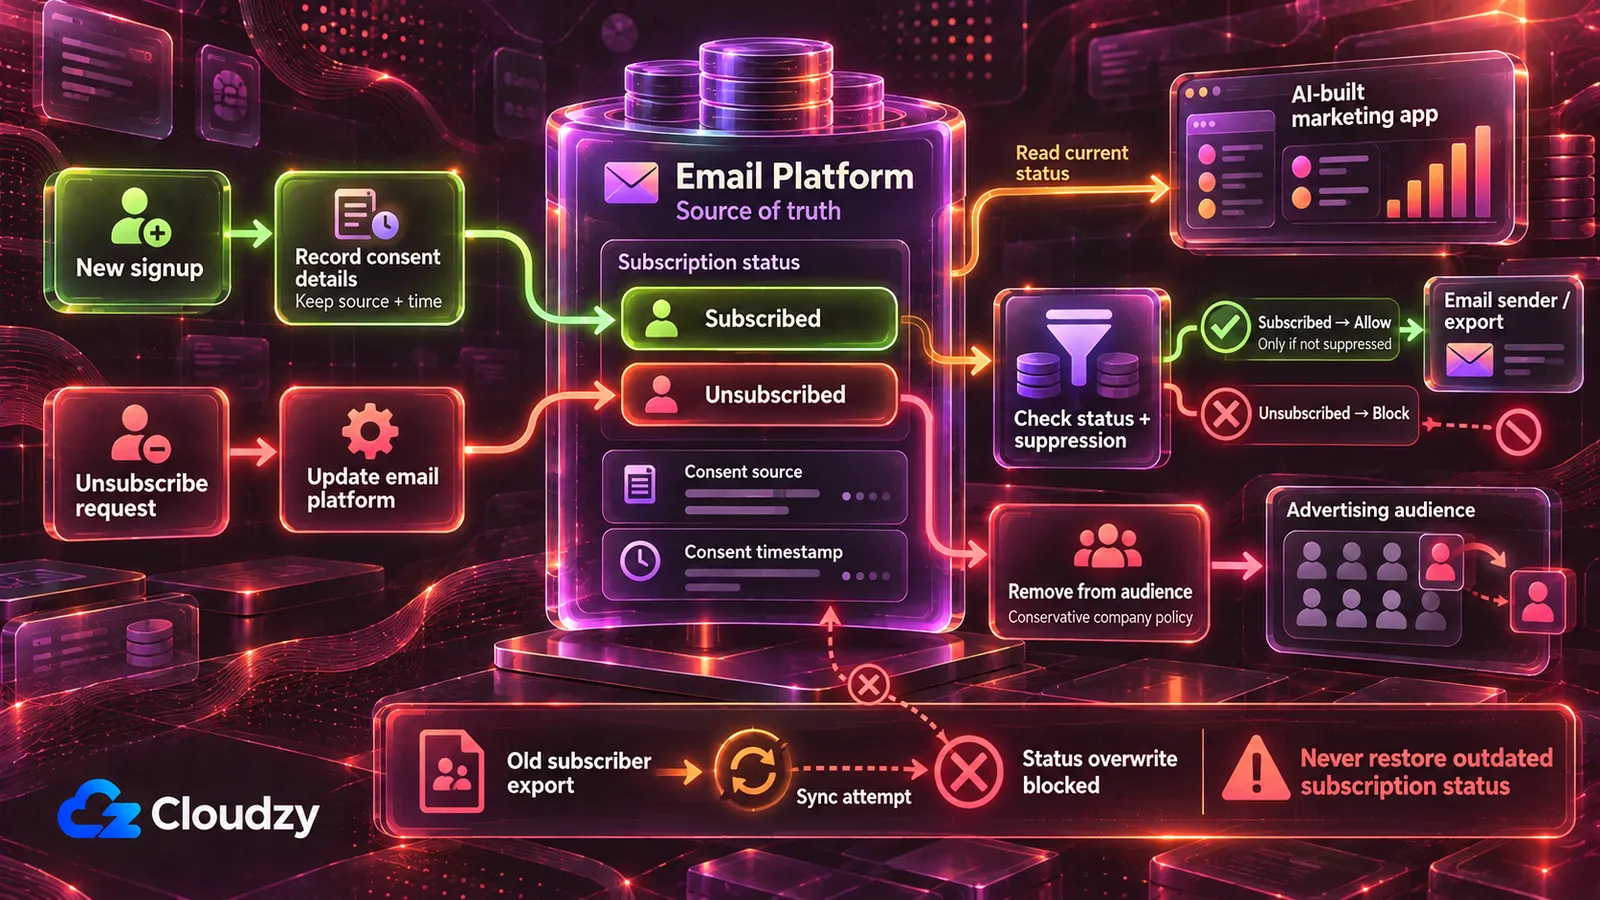
A saját listamásolatát kétirányú szinkronizálással vagy a múlt havi export újraimportálásával visszaíró eszköz egy leiratkozott személyt ismét feliratkozottként jelölhet, és elveszítheti, hol, mikor és hogyan iratkoztak fel. Az eszköz általában nem jelez semmit, amíg a személy meg nem kapja a következő kampányt, amikor az alábbi küldési szabályok alkalmazandók. Négy szabály előzi ezt meg:
- Az e-mail-platform a feliratkozási állapot hiteles forrása. Az eszköz olvassa ezt, és soha nem iratkoztat vissza vagy ír felül meglévő feliratkozót. Kifejezett leiratkozási kérelmet továbbíthat a platform kijelölt leiratkozási folyamatán keresztül.
- Tömeges import vagy szinkronizálás nem cserélhet le meglévő feliratkozói rekordokat és nem írhatja felül feliratkozási vagy hozzájárulási adataikat. Ellenőrzött eszköz frissíthet kifejezetten jóváhagyott mezőket, például címkéket, az állapot módosítása nélkül. Az új feliratkozók a platform saját űrlapján vagy importútvonalán érkeznek, így annak opt-in-kezelése érvényesül; az eszköz saját űrlapja ellenőrzés után hozzáadhat új feliratkozókat forrással, időponttal és űrlappal, de soha nem iratkoztat vissza meglévő kapcsolatot és nem írja felül feliratkozási vagy hozzájárulási adatait.
- Minden küldés vagy export az adott pillanatban a platformról olvassa az állapotot, nem a saját másolatból. Az exportok kihagyják a leiratkozott és tiltólistás kapcsolatokat, vagy soha küldésre nem használt „nem küldhető” listaként jelölik őket.
- A hozzájárulási mezők (forrás, időpont, űrlap vagy módszer) sértetlenül kísérik a másolt rekordokat, vagy az eszköz nem másolja őket és nem állítja, hogy megvannak neki.
Sorold fel, hol ír az eszköz az e-mail-platformra vagy a feliratkozói lista bármely másolatába: feliratkozót létrehozó vagy frissítő API-hívások, importok, szinkronizálások és fájlexportok. Mindegyiknél mondd meg, képes-e:
- meglévő feliratkozó állapotát megváltoztatni
- meglévő feliratkozói rekordokat felülírni
- leiratkozott vagy tiltólistás kapcsolatokat tartalmazni
Minden e-mailt küldő vagy küldési listát exportáló útvonalnál mondd meg, honnan olvassa az állapotot: az adott pillanatban az e-mail-platformról, vagy az eszköz saját másolatából.
Ezután módosítsd az eszközt úgy, hogy soha ne iratkoztasson vissza meglévő kapcsolatot és ne írja felül az állapotát, kivéve kifejezett leiratkozási kérelem továbbítását a platform kijelölt folyamatán; soha ne cserélje le teljes egészében a meglévő rekordokat; közvetlenül minden küldés vagy export előtt a platformról olvassa az állapotot; és minden másolt rekordhoz őrizze meg a hozzájárulás forrását, időpontját és űrlapját. Számolj be a változtatásokról és jelezd a bizonytalanságokat.
Megjegyzés: A listára újraimportált régi export a régi állapotokat is magával hozza, így az export óta leiratkozottak ismét feliratkozottként kerülhetnek vissza, a platform és az eszköz importkezelésétől függően.
Ellenőrzés: Adj tesztfeliratkozót az e-mail-platformhoz, majd ott iratkoztasd le. Futtasd az eszköz szinkronizálását, szegmenskészítőjét és exportját. A platformon továbbra is leiratkozott; az exportból hiányzik vagy nem küldhetőként jelölt; az eszköz egyetlen küldési listáján sem szerepel.
Küldj az e-mail-platformon keresztül, vagy előbb építsd ki a leiratkozási útvonalat
A listának közvetlenül SMTP-fiókon vagy tranzakciós e-mail-API-n keresztül író újraaktiváló eszköz nem kapja meg a platform marketinglevelekhez adott elemeit (leiratkozási link, postacím, tiltólista-ellenőrzés), ha a kódja nem adja hozzá mindet. A megoldás, hogy a platform (vagy Listmonk) küldjön, az eszköz pedig szegmenst építsen vagy platformkampányt indítson. Az önállóan küldeni köteles eszköz küldőeszköz, amelyet a következő szakasz az informatikához irányít.
Az ilyen eszköz minden marketingüzenetébe a küldés után is működő leiratkozási link kell, a láblécbe pedig a feladó azonosítása és postacíme, az alábbi küldésijogszabály-táblázat határidői szerint. Saját tiltólista is kell, minden küldés előtt ellenőrizve és tartós tiltási nyilvántartásként fenntartva, olyan biztonsági mentéssel és visszaállítási eljárással, amely megakadályozza, hogy egy régebbi feliratkozói adatbázis felülírja az újabb leiratkozásokat. A CAN-SPAM másként kezeli a tranzakciós üzeneteket.
Nagy mennyiségű levélnél egy lábléclink nem feltétlenül elég. A Gmail a személyes Gmail-fiókoknak napi legalább 5000 üzenetet küldő feladóktól RFC 8058 szerinti egykattintásos leiratkozást követel a marketing- és feliratkozásos üzeneteknél. Ez List-Unsubscribe és List-Unsubscribe-Post e-mail-fejléceket jelent a látható leiratkozási link mellett. Az egykattintásos végpontnak POST-kérést kell feldolgoznia; az URL egyszerű megnyitása GET-tel nem iratkoztathat le senkit. Ekkora küldés előtt kérd meg az informatikát a követelmények ellenőrzésére.
Adj leiratkozási hivatkozást az eszköz minden marketingüzenetéhez, mögötte leiratkozási végponttal.
Ha az eszközre vonatkoznak a Gmail tömegesfeladó-követelményei, valósítsd meg az érvényes DKIM-aláírással lefedett RFC 8058 egykattintásos leiratkozási fejléceket és POST-alapú végpontot is. Soha ne indíts leiratkozást pusztán egy URL megnyitásakor. Jelöld a bizonytalanságokat informatikai felülvizsgálatra.
Ha a leiratkozási végpont érvényes kérelmet kap (linkkattintás, űrlapbeküldés vagy API-hívás):
- azonnal add a címet a feliratkozói tábláktól külön tárolt tiltólistához
- rögzítsd az időpontot és a kérelem érkezési csatornáját
- ha az e-mail-platformunk tárolja a listát, utasítsd azt is a cím leiratkoztatására
Minden küldés előtt ellenőrizd a tiltólistát, és hagyj ki minden egyezést. Import, szinkronizálás vagy adatbázis-visszaállítás során soha ne távolíts el automatikusan címet a tiltólistáról. A vállalat jóváhagyott megőrzési szabályzata szerint csak a leiratkozás tiszteletben tartásához szükséges minimális tiltási adatot őrizd, és import vagy szinkronizálás soha ne adhasson vissza tiltott címet. A biztonsági mentés tartalmazza a tiltólistát, és a feliratkozói táblák visszaállítása hagyja érintetlenül. Minden marketingüzenet láblécébe tedd a feladónevünket és postacímünket, általam kitöltendő helyőrzőkkel. Számolj be a módosításokról és az érintett küldésekről.
Ellenőrzés: Adj a saját ellenőrzésed alatt álló tesztcímet a tesztlistához, küldj tesztkampányt az eszközzel, és kattints a címre érkező üzenet leiratkozási hivatkozására. A cím megjelenik a tiltólistán (és leiratkozottként a platformon, ha az tárolja a listát). Küldj újra ugyanarra a tesztlistára: a tesztcím semmit nem kap.
A vállalat e-mailes megfeleléséért felelős személy adja meg a feladó nevét és postacímét a helyőrzőkhöz.
Előre döntsd el, mi kerül hirdetési platformokra és MI-eszközökhöz
Két kódútvonal küld alapértelmezésben feliratkozói adatot kifelé: a Meta- vagy Google-egyéni közönségbe szegmenst feltöltő szinkronizálás, valamint a feliratkozói mezőket MI-API-nak (tárgysoríráshoz vagy érdeklődőpontozáshoz), elemzőszkripteknek vagy webhookoknak átadó hívások.
A Meta és Google SHA-256-kivonatolt kapcsolatazonosítókkal egyeztethet ügyfélközönségeket. A Google Data Manager API előzetes normalizálást és kivonatolást követel az e-mail-címeknél és telefonszámoknál; a Google Ads felületén végzett egyes feltöltések közben is megtörténhet a kivonatolás. Ez köti össze a címet egy profillal; nem teszi anonimmá a személyt (lásd a GYIK-et).
Új Google Customer Match-integrációnál a szinkronizálás megépítése előtt ellenőrizd, melyik feltöltési API támogatott. 2026. április 1. óta a Google az új felhasználóknál korlátozza a régebbi Customer Match-feltöltési módszereket, és ezeket az integrációkat a Data Manager API-hoz irányítja.
A Meta ügyféllistás közönségekre vonatkozó feltételei megkövetelik, hogy a hirdető szavatolja az adatmegosztáshoz szükséges jogokat, engedélyeket és jogalapot. A Google Customer Match-szabályzata előírja a megosztás feltüntetését az adatvédelmi tájékoztatóban, hozzájárulással ott, ahol azt jogszabály követeli.
Az egyszerűség kedvéért ez az eszköz minden leiratkozást a hirdetési egyeztetés leállítására irányuló kérésként is kezel. Ez óvatos vállalati szabályzat, nem állítás arról, hogy minden csatornaspecifikus e-mail-leiratkozás jogilag megköveteli az összes hirdetési közönségből való eltávolítást.
A feltöltési útvonal ezért csak a vállalat által hirdetési egyeztetésre jóváhagyott szegmenst használja; a vállalatnak megfelelő jogalapot kell megállapítania adatvédelmi vezetője vagy kijelölt adatvédelmi tisztviselője (DPO) útmutatásával, ha van ilyen kinevezve. A leiratkozott és tiltólistás kapcsolatok minden feltöltésből kimaradnak, és a leiratkozás minden közönségből kivonat szerinti eltávolítást indít (az alábbi GDPR-szakasz megmagyarázza, miért).
Minden feliratkozói adatot kapó MI- vagy elemzőszolgáltatáshoz vállalati jóváhagyás kell. Személyes adatok megosztása előtt tisztázd, hogy a szolgáltató adatfeldolgozó vagy önálló adatkezelő, és teremtsd meg a megfelelő szerződéses biztosítékokat, szükség esetén adatfeldolgozási megállapodással.
Vizsgáld az eszköz minden kimenő hívását: e-mail-platformok, hirdetési platformok (közönségfeltöltéssel együtt), MI-API-k (OpenAI, Anthropic vagy más), elemzőeszközök és webhookok. Hívásonként pontosan sorold fel a kéréstörzsben vagy URL-ben szereplő feliratkozói mezőket. Mondd meg, mely hívások működnének kevesebb mezővel vagy feliratkozói adatok nélkül. Zárd az összes külső szolgáltatás név szerinti listájával, hogy ellenőrizhető legyen a jóváhagyott szállítóinkhoz képest.
Ellenőrzés: Az MI- vagy elemzőszolgáltatásnál felsorolt minden feliratkozói mező legyen szükséges a feladathoz, és minden szolgáltatás szerepeljen a vállalat jóváhagyott listáján; az azon nem szereplő a szállítói szerződések aláírójához kerül.
Az eszköz minden Meta, Google Ads vagy más hirdetési platform felé kapcsolatokat feltöltő útvonalán:
- feltöltés előtt a szerveren készíts SHA-256-kivonatot az e-mail-címekből és telefonszámokból, az egyes platformok normalizálási szabályai szerint
- csak [a vállalat által hirdetési egyeztetésre jóváhagyott szegmens] kapcsolatait töltsd fel
- a feltöltés pillanatában zárd ki a leiratkozott és tiltólistás kapcsolatokat
- leiratkozáskor küldj eltávolítási kérelmet a kapcsolat kivonatolt értékére minden olyan közönségnek, ahová feltöltötték
- naplózz minden feltöltést és eltávolítást időponttal, közönséggel, kapcsolatszámmal és a kiváltó felhasználóval vagy feladattal
Számolj be a módosításokról, és jelezd a bizonytalanságokat.
Ellenőrzés: Iratkoztass le feltöltött szegmenshez tartozó tesztkapcsolatot. A következő szinkronizálás után ellenőrizd, minden érintett közönséghez ment-e eltávolítási kérelem. Igazold, hogy minden hirdetési platform sikeresen feldolgozta az eltávolítást, nem pusztán az eszköz naplózta vagy beküldte. A sikertelen vagy részleges eltávolításokat jelöld újrapróbálásra és informatikai felülvizsgálatra.
Az határozza meg a futtatás helyét, mit tesz az eszköz a listával
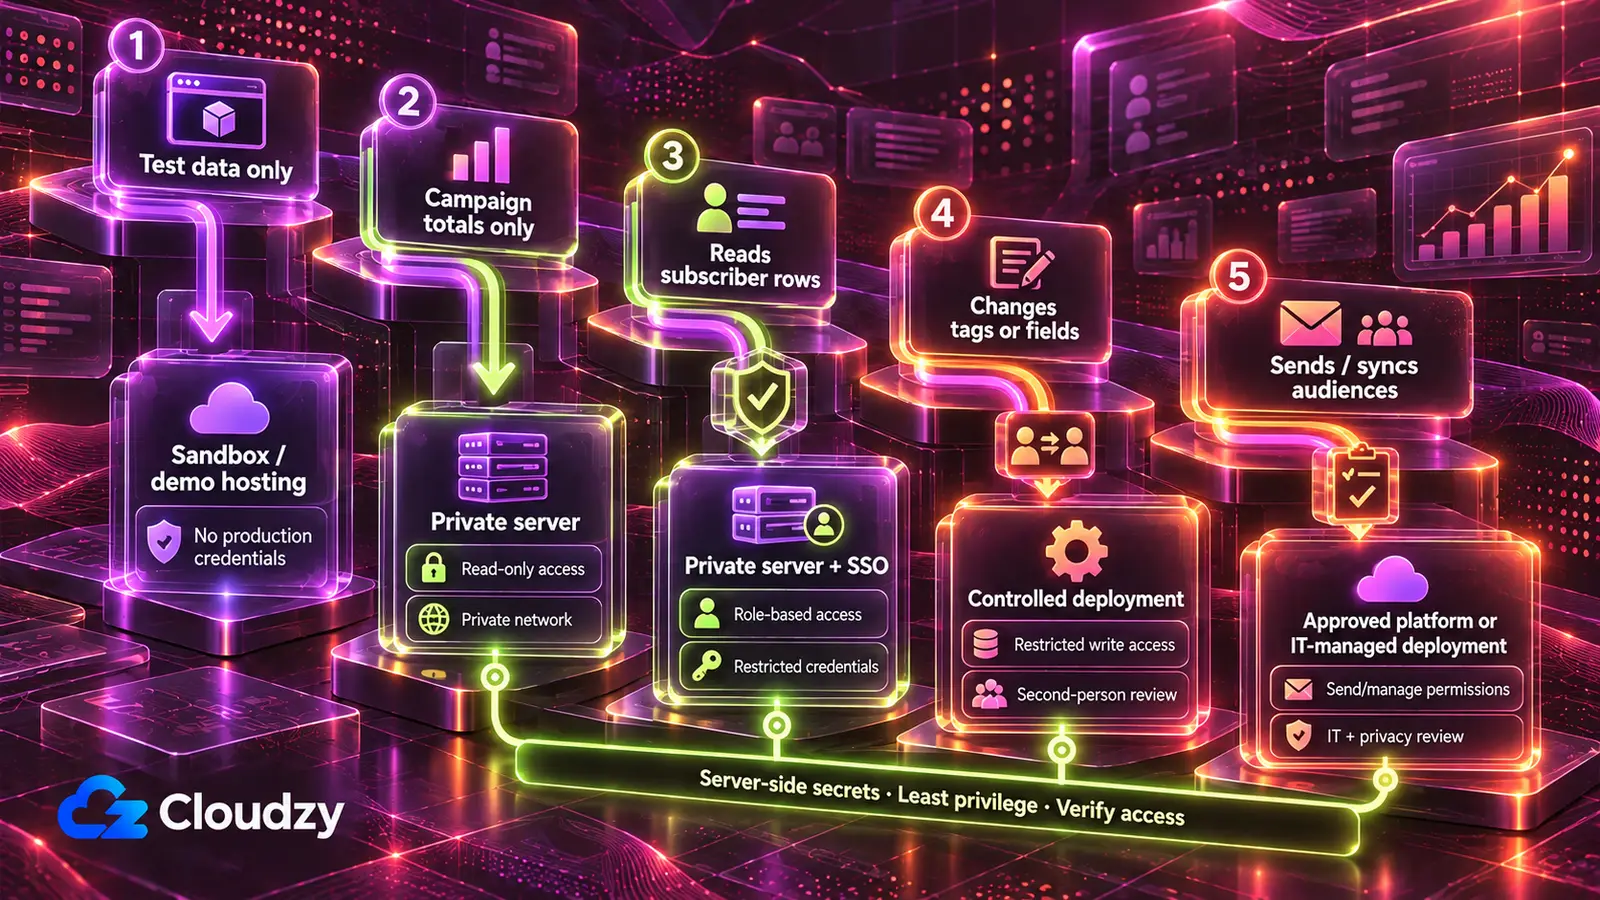
A csak kampányszámokat mutató eszköz a csapat által felügyelt, csak magánhálózaton elérhető szerveren fut; a feliratkozói sorokat mutató vállalati bejelentkezést is kap, mert a szerepkörök ettől függenek. A marketinglevelet küldő vagy hirdetési közönséget szinkronizáló eszköz a platform saját funkcióin belül marad, vagy használat előtt az informatikához kerül.
| Mit tesz az eszköz a listával? | Milyen kulcsot vagy hozzáférést kap? | Futtatási környezet |
|---|---|---|
| Csak tesztfeliratkozókkal dolgozik | Nincs éles kulcs; tesztlista vagy tesztkörnyezeti fiók | Az MI-eszköz saját tárhelye, csak fejlesztéshez és bemutatókhoz |
| Csak kampányszintű számokat mutat | Csak olvasó vagy jelentési kulcs: a Meta platformján ads_read, Klaviyo Read-Only kulcs, szűk SendGrid Custom Access; Mailchimpnél export | Csapatszerver csak Tailscale vagy WireGuard magánhálózaton |
| Feliratkozói sorokat olvas vagy szegmentál | A szükséges adatokra és végpontokra korlátozott olvasási kulcs, listánkénti korlátozással, ahol a platform támogatja | Ugyanaz a szerver, vállalati bejelentkezéssel, listaadminisztrátor és marketinges szerepkörrel |
| Módosítja a listát (címkék, egyéni mezők, feliratkozókat hozzáadó űrlap) | A szükséges műveletekre és – ahol támogatott – érintett listákra korlátozott írási kulcs | Ugyanaz a szerver, miután egy második személy elolvasta a hitelesítő adatok, állapot és leiratkozás vizsgálatát; a nyilvános feliratkozási űrlap az internetre néz, ezért ez a felülvizsgálat és a szerveren tartott kulcs védi |
| Marketinglevelet küld vagy hirdetési közönséget szinkronizál | Küldési kulcs vagy kezelési hozzáférésű token | Az e-mail-platform saját kampányai és automatizálásai, Listmonk vagy indulás előtti informatikai ellenőrzés; a közönségszinkronizálásnál a jóváhagyott szegmens adatvédelmi felülvizsgálata is kell |
A jóváhagyás a sorokat követi: a két csak olvasó sornál az e-mail-platform adminisztrátora adja ki a kulcsot, a listamódosítónál második ellenőr kell, a küldőnél informatika, a közönségfeltöltéshez pedig adatvédelmi felülvizsgálat is.
A magánhálózat azt jelenti, hogy az eszköz kívülről egyáltalán nem válaszol. Az MI által írt bejelentkezési oldal bárkinek elérhető, és csak olyan erős, mint a mögöttes kód; így talált a RedAccess bármilyen e-mail-címet elfogadó alkalmazásokat.
Az én szabályom: indulj magánhálózatról, és erre tedd rá a vállalati bejelentkezést, ahol a szerepkörök igénylik. Beépített bejelentkezést és titoktárolást nyújtó felügyelt telepítési platform is megfelel annak a csapatnak, amely már fizet érte és felülvizsgálja szolgáltatóit.
A szerveroldal informatikai segítségre tartozik, a szerverért és kulcsokért felelős, név szerint kijelölt gazdával. Az eszköz VPS-en (a csapat által teljesen felügyelt bérelt szerveren) fut, például Coolify vagy Dokploy telepítőeszköz alatt, amely a kódból futtatja az alkalmazást és tárolja a környezeti változókat, köztük a platformkulcsokat.
A magánhálózatot a gyorsabban beállítható, de saját koordinációs szolgáltatásától függő Tailscale (ezt a Headscale helyettesítheti) vagy a teljesen saját üzemeltetésű WireGuard adja. A vállalati bejelentkezést (egyszeri bejelentkezés a vállalati fiókkal) az Authentik vagy Keycloak nyújtja, a fordított proxy (Caddy vagy Nginx Proxy Manager) pedig HTTPS-t ad ott, ahol az eszköz a webre néz.
Az e-mail-motor áthelyezése Listmonkra
A jelenlegi platform szűk kulcsai helyett a másik út a kereskedelmi platform kulcsát megszünteti: a listát és küldést saját üzemeltetésű listakezelőre helyezi. A Listmonk (v4.0.0 és újabb) minden eszköznek saját API-felhasználót enged, az eszköz által érintett listákra korlátozott listaszerepkörrel.
A csak olvasó eszköz megtekintést kap saját listáihoz, küldést nem; a campaigns:send és tx:send (tranzakciós üzenetek) csak küldőeszközé. Három különösen kockázatos jogosultság maradjon ki a korlátozott eszközök szerepköreiből: a listánkénti szerepköröket felülíró lists:get_all és lists:manage_all, valamint a subscribers:sql_query, amely a Listmonk szerepkör- és jogosultságdokumentációja szerint lehetővé teszi „minden lista és feliratkozó közvetlen lekérdezését az adatbázisból, felülírva az egyedi lista- és feliratkozói jogosultságokat”. A széles subscribers:get_all, campaigns:get_all és campaigns:manage_all jogokat is vizsgáld meg, mielőtt listakorlátozottnak nevezel egy eszközt. Minden API-felhasználó csak a feladatához szükséges jogokat kapja. A Listmonk kampányokra készült, nem többlépéses automatizálásra (mikor nem a Listmonk a megfelelő eszköz); a Mautic ezt az automatizálást ugyanilyen szerveren biztosítja.
Az ára folyamatos munka: a csapat felel a küldődomain hitelesítéséért (SPF, DKIM és DMARC), a kézbesítő SMTP-továbbítóért, javításokért, mentésekért és kézbesíthetőségért. Ha kicsi a lista, senki nem tud szervert vállalni, vagy a jelenlegi platform küldési hírneve és automatizálásai a csapat számára fontos munkát végeznek, jobb a platformon maradni szűk kulcsokkal.
Mindkét úthoz felelős gazdával rendelkező szerver kell, rajta telepítőeszköz és magánhálózat, saját üzemeltetésnél pedig Listmonk SMTP-továbbítóval. A Linux VPS szolgáltatásunk root-hozzáférést ad, a Listmonk, Mautic, Tailscale, WireGuard és Authentik pedig egykattintásos alkalmazásként telepíthető. Az informatikai segítség így telepítés helyett beállításra és ellenőrzésre fordít időt; a naprakészen tartás a csapat feladata marad.
A helyszínek között az EU-ban Frankfurt és Amszterdam, az Egyesült Királyságban London és több amerikai város van; a választás meghatározza az eszköz és minden listamásolat helyét (Listmonknál a listáét is). A helyszín az adatvédelmi tisztviselővel való beszélgetés egyik eleme, nem a helyettesítője, és önmagában nem teszi megfelelővé az eszközt.
Hozzájárulási és levélszemét elleni szabályok marketing-e-mailekhez
GDPR a feliratkozói listánál
A GDPR nem követeli meg, hogy a közvetlen marketingcélú adatkezelés jogalapja hozzájárulás legyen: a (47) preambulumbekezdés szerint az ilyen kezelés „jogos érdeken alapulónak tekinthető”. Ha a marketing mégis hozzájáruláson alapul, a 7. cikk szerint a vállalatnak képesnek kell lennie bizonyítani minden személy hozzájárulását, visszavonását pedig ugyanolyan egyszerűvé kell tenni, mint megadását. Ezt szolgálja a hozzájárulás forrása és időpontja az e-mail-platformon.
A szigorúbb szabály a GDPR 21. cikkében található. A jogalaptól függetlenül bárki bármikor tiltakozhat a közvetlen marketing és kapcsolódó profilalkotás ellen; ezután „a személyes adatok e célból a továbbiakban nem kezelhetők”. Marketingnél nincs érdekmérlegelés, ellentétben a cikk más tiltakozásaival. Ennél az eszköznél a legbiztonságosabb alapértelmezés az általános marketingtiltakozást a személy adatainak minden marketinghasználatára alkalmazni: küldési lista, eszközszegmensek, hirdetési közönségek. A csatornaspecifikus leiratkozás szűkebb lehet, ezért a vállalat az adatvédelmi vezetővel határozza meg preferenciakezelési szabályait, és minden kérelmet megfelelően teljesítsen.
A kiszivárgott vagy hibásan módosított lista személyesadat-sértés lehet. A 33. cikk előírja a felügyeleti hatóság (nemzeti adatvédelmi szabályozó) indokolatlan késedelem nélküli és lehetőség szerint a tudomásszerzéstől számított 72 órán belüli értesítését, kivéve ha valószínűtlen, hogy az incidens személyekre nézve kockázattal jár. Az Egyesült Királyság megfelelő törvénye a UK GDPR, az ICO felügyeletével.
Küldési jogszabályok: ePrivacy és PECR, CAN-SPAM és CASL
Az EU ePrivacy-szabályai és a brit PECR előzetes hozzájárulást követelnek a magánszemélyeknek küldött marketinglevelekhez, a meglévő ügyfeleknek szűk „soft opt-in” kivétellel. Az Egyesült Királyságban külön jótékonysági soft opt-in is van, saját feltételekkel; e cikk a kereskedelmi marketingre összpontosít. A kanadai CASL kifejezett vagy hallgatólagos hozzájárulást követel. Az amerikai CAN-SPAM küldéshez nem kér hozzájárulást, de 10 munkanapon belül teljesített, működő leiratkozást, helyes feladói adatokat és minden üzenetben postacímet igen.
| Jogszabály | Küldési hozzájárulás | Minden marketingüzenet követelménye | Leiratkozási határidő | Legnagyobb szankció |
|---|---|---|---|---|
| ePrivacy (EU) és PECR (Egyesült Királyság) | Előzetes hozzájárulás magánszemélyeknek küldött e-mailhez; ügyfél-soft-opt-in; külön brit jótékonysági kivétel saját feltételekkel | Ne rejtse el a feladót; legyen érvényes cím leiratkozási kérelmekhez; soft opt-innél minden üzenetben ingyenes, egyszerű visszautasítás | A szövegben nincs rögzített határidő | Itt nincs megadott összeg |
| CAN-SPAM (USA) | Nem szükséges; minden kereskedelmi e-mailre, B2B-re is vonatkozik | Helyes fejléc- és „Feladó” adatok, nem megtévesztő tárgysor, reklámjelölés a címzett előzetes kifejezett hozzájárulásának hiányában, érvényes fizikai postacím, működő leiratkozás | 10 munkanap; a leiratkozásnak küldés után legalább 30 napig működnie kell | E-mailenként legfeljebb 53 088 amerikai dollár; büntetőjogi szankció csak meghatározott súlyosító gyakorlatoknál |
| CASL (Kanada) | Kifejezett vagy hallgatólagos hozzájárulás | A feladó és minden olyan fél azonosítása, akinek a nevében küldik; legalább 60 napig érvényes kapcsolattartási adatok és leiratkozási lehetőség | Késedelem nélkül, legfeljebb 10 munkanapon belül | A legsúlyosabb jogsértéseknél magánszemélyeknek legfeljebb 1 millió, vállalatoknak 10 millió kanadai dollár |
Az ePrivacy-irányelv 13. cikkének soft opt-in kivétele eladás során szerzett elérhetőségekre vonatkozik saját hasonló termékekhez, az adatgyűjtéskor és minden üzenetben ingyenes visszautasítással. A brit változat a PECR Regulation 22, amelyet az ICO e-mail-marketinges útmutatója ismertet. A 13. cikk a feladót elrejtő, illetve a leiratkozási kérelmekhez érvényes címet nem adó marketingleveleket is tiltja; a PECR Regulation 23 ugyanezt teszi az Egyesült Királyságban.
A CAN-SPAM-összegek az FTC CAN-SPAM-útmutatójából származnak, amely szerint a leiratkozott címek nem adhatók el vagy át, kivéve a CAN-SPAM betartásának segítésére megbízott vállalatnak. A CASL szabályai a CASL 6. szakaszában és a 11. szakaszban, a szankciók az ISED CASL-áttekintésében találhatók.
Gyakran ismételt kérdések
Vonatkozik a GDPR a saját készítésű hírlevéleszközömre?
Ezt a vállalat működési helye és az dönti el, kiknek az adatait tárolja az eszköz, nem a készítés módja. A 3. cikk szerint a GDPR az EU-ban letelepedett vállalatra, valamint az EU-n kívülire is kiterjed, ha az EU-ban lévőknek árut vagy szolgáltatást kínál, vagy ott követi viselkedésüket. Az adott vállalat érintettségét az adatvédelmi tisztviselővel kell tisztázni.
Mi történik, ha kiszivárog a Klaviyo-API-kulcsunk?
A Full Access kulcs birtokosa módosíthatja a listát; a Read-Only csak megtekintést enged. Hozz létre pótlást csak a szükséges hatókörökkel (a Klaviyo nem tud utólag hatókört adni meglévő kulcshoz, ezért most válassz), azonnal vond vissza a kiszivárgott kulcsot, állítsd át az eszközt az újra, és vizsgálj meg minden jogosulatlan exportot vagy listamódosítást. Ha a listát esetleg olvasták, lehetséges GDPR-incidensként kezeld.
A kivonatolt e-mail-lista továbbra is személyes adat?
A GDPR szerint igen, ha személyhez kapcsolható. A (26) preambulumbekezdés az „egyéb információk felhasználásával természetes személyhez kapcsolható” álnevesített adatokat azonosítható személyre vonatkozó információnak tekinti. Értelmezésem szerint a hirdetési egyeztetés éppen ezért működik: a platform ugyanazt a kivonatot számíthatja ki egy már meglévő címéből.
Ugyanazok a szabályok vonatkoznak a B2B-marketing-e-mailekre?
Nem mindenhol. Az FTC szerint a CAN-SPAM nem tesz kivételt a vállalatok közötti e-mailekkel. A PECR e-mail-szabálya magánszemélyekre vonatkozik, és az ICO megerősíti, hogy küldhető marketing-e-mail vállalatoknak. Az EU-országok és Kanada esetében kérj jogi tanácsot.



Beszélgetés
Hozzászólások
Jelentkezzen be a beszélgetéshez.