
Le kell cserélni a szerződéses munkafolyamatot, de az új megoldás nem küldheti a szerződéseket aláírási SaaS-szolgáltatásba. A DocuSeal, a Documenso és az OpenSign egyaránt helyet érdemel a DocuSign-alternatívák listáján. Mindegyiknek van saját infrastruktúrán futtatható magja; azt érdemes összevetni, melyik kiadást tudja üzemeltetni, milyen bizonyítékokat exportálhat, és milyen szolgáltatásokat hív továbbra is a rendszer. A szerverbérlés engedélyezése és a dokumentumok adatfeldolgozónak küldése külön döntés.
Észszerű lehet megtartani a jóváhagyott DocuSign-folyamatot, amíg a helyettesítő bizonyítékai vagy üzemeltetése nem teljes, ha az megfelel a szervezet követelményeinek. Ha a szabályzat tiltja a feldolgozási modellt, az ismertség nem oldja fel a korlátozást. Valódi szerződések átvitele előtt határozza meg a csere elfogadási feltételeit.
Röviden
- DocuSeal: ingyenes saját szerveres kiadása több aláírót és saját SMTP-szervert támogat. A Pro automatikus emlékeztetőket, SAML SSO-t, szerepköröket és csapatokat, fejlettebb API- és beágyazási funkciókat ad. Lásd a helyi kiadások összehasonlítását.
- Documenso: a Community Edition alapvető aláírást, sablonokat és API-hozzáférést tartalmaz. A kereskedelmi funkciók közé tartozik a szervezeti hitelesítési portál, a dokumentumműveletek újbóli hitelesítése és a beágyazott szerkesztő. Lásd a kiadások összehasonlítását.
- OpenSign: tárolója újrahasználható sablonokat, aláírási sorrendet, vendégeknek küldött e-mail-kódokat és befejezési tanúsítványokat dokumentál. Az API-tokenek dokumentációja megkülönbözteti a fizetős éles és az ingyenes teszttokeneket. Erősítse meg a választott saját szerveres build API-jogosultságát; az oldal ezt nem tisztázza egyértelműen.
Hasonlítsa össze az ingyenes kiadásokat és üzemeltetési követelményeiket
A táblázat az ingyenes kód határait, a telepítési követelményeket és a kereskedelmi funkciókat veti össze.
| Eszköz | Az ingyenes kód határa | Telepítési összetevők | Kereskedelmi vagy tisztázatlan korlátok |
|---|---|---|---|
| DocuSeal | A tároló licence AGPLv3. A DocuSeal árazási oldala elkülöníti az ingyenes helyi Open Source és a kereskedelmi helyi Pro kiadást. | Docker/Compose; alapértelmezésben SQLite, alternatívaként PostgreSQL/MySQL a telepítési lehetőségek szerint. Tervezzen tartós fájl- és adatbázis-tárolást, valamint levélkézbesítést. | A Pro beállítási útmutatója a márkázást, emlékeztetőket, SSO-t, szerepköröket/csapatokat, webhooks funkciót és API-t/beágyazást a kereskedelmi ajánlatba sorolja. Tisztázza a pontos integrációs jogosultságot és használati díjakat; az általános tárolóleírás ezt nem dönti el. |
| Documenso | A kiadások összehasonlítása ingyenes Community Editiont, éves Business Edition-licencet és egyedi Enterprise Editiont különít el. A tároló külön licencelt kereskedelmi kódot is tartalmaz. | Követelménydokumentuma PostgreSQL-t, levélküldési megoldást, fordított proxyt és aláíró tanúsítványt ír elő; S3-kompatibilis tárhely opcionális. A tartós tárolás tervében az adatbázisban tárolt dokumentumokat és auditnyilvántartásokat is vegye figyelembe. | A kereskedelmi funkciólista szervezeti hitelesítést és a dokumentumműveletek újbóli hitelesítését sorolja fel. A kiadási dokumentáció beágyazott szerkesztőt, annak white-label változatát és CSC távoli aláírást is említ. Tisztázza a szükséges exportokat, időbélyeg-beállítást és az ingyenes API hatókörét a választott kiadásban. |
| OpenSign | A saját üzemeltetési oldal ingyenes saját szerveres magot ír le. A gyökérben lévő AGPLv3 licenc könyvtárakra és külső összetevőkre vonatkozó kivételeket tartalmaz. | A Docker-útmutató MongoDB-t, helyi vagy külső fájltárolást, SMTP/Mailgunt és aláíró tanúsítványt állít be. Vizsgálja meg a választott telepítés adattartósságát és az adatbázis külső elérhetőségét. | Az API-token-útmutató fizetős éles és ingyenes teszttokeneket különít el, míg a saját üzemeltetési oldal REST API-t hirdet. Használat előtt erősítse meg a választott kiadás jogosultságait. Az OpenSign sablonútmutatója dokumentálja a „Merge Certificate to PDF” beállítást: bekapcsolva a befejezési tanúsítvány a végleges PDF-be kerül, kikapcsolva külön PDF-et ad. Ellenőrizze a telepített build exportbeállításait. |
Egy nyílt forrású e-aláírási alkalmazás használható ingyenes magot kínálhat kereskedelmi csomagok mellett. Minden tervezett folyamatnál ellenőrizze a jogosultságokat: a műveletet, az azt engedő kiadást és a hívott szolgáltatást. A nyilvános tároló nem bizonyítja, hogy a szükséges funkció ingyenes.
Vezessen rövid kiválasztási feljegyzést: csomag, szükséges folyamat, tisztázatlan korlát és a válasz beszerzéséért felelős személy. Ne írjon „igent” egy megválaszolatlan mezőbe pusztán hasonló nevű felhőfunkció miatt. A tisztázatlan követelmény késleltesse az adott folyamat bevezetését, akkor is, ha az alkalmazás többi része megfelelő.
Illessze a jelöltet az aláírási folyamatához
Kézzel kezelt PDF-sablonokhoz a DocuSeal, kötelező ingyenes API-hoz a Documenso Community lenne a kezdő választásom; OpenSign akkor, ha a sablonjai és vendég e-mail-kódjai illenek a folyamathoz. Ezek hivatalos dokumentáción alapuló pilotkiindulópontok; telepítési és aláírási teszteket nem végeztem.
DocuSeal PDF- és sablonalapú munkához
A DocuSeal észszerű első pilot PDF-készítéshez és sablonok újrahasználatához, ha az ingyenes mag lefedi a folyamatot. Az audittanúsítvány GYIK-je letölthető befejezési nyilvántartást ír le résztvevőnkénti eseményekkel és feltételes ellenőrzési mezőkkel. Mielőtt adott személyazonosítási szint bizonyítékának tekinti, vesse össze a rögzített módszert a követelményével.
A tanúsítvány rögzíti a felek e-mail-címeit, eseményidőket, IP-címet, munkamenet-azonosítót, böngészőadatokat és időzónát. Az e-mailes vagy telefonos ellenőrzés az alkalmazott módszertől függ; a mező jelenléte nem bizonyít erősebb ellenőrzést. Kérjen mintát a tervezett konfigurációból, elutasított vagy delegált kéréssel is, ha ezek fontos útvonalak.
Állítsa meg a kiválasztást, ha szükséges hitelesítés vagy integráció nem jóváhagyott kereskedelmi feltételt igényel. A dokumentumszerkesztő teljesítheti a látható követelményt, miközben egy alapvető későbbi művelet tisztázatlan marad.
Documenso meglévő PostgreSQL-üzemeltetéshez
A Documenso alkalmazást érdemes pilotban kipróbálni, ha együtt tudja üzemeltetni az adatbázist, levelezést és tanúsítványokat. A saját üzemeltetési követelmények konkrét csapdát említenek: az alkalmazás aláíró tanúsítvány nélkül elindul, de a dokumentumok aláírása meghiúsul. A működő felület ezért nem elég átvételi teszt.
A követelmények X.509 digitális aláírást írnak le kapott vagy létrehozott .p12 tanúsítvánnyal, és auditnapló-tárolást az adatbázisban. Ez az aláírási infrastruktúra leírása; nem állapítja meg, milyen személyes hitelesítő adatot használt a címzett, vagy mit tartalmaz egy konkrét export.
A Documenso dokumentum-életciklusa kész aláírt PDF-et ír le csatolt auditnaplóval. A v2.14.0 változásnaplója a tanúsítvány és az auditnapló külön PDF-ként, API-n keresztüli letöltését is dokumentálja. A pilotban exportálja ezeket a telepített buildből, vizsgálja meg tartalmukat és függetlenül ellenőrizze az aláírt PDF-et.
OpenSign sablonokhoz és aláírási sorrendhez
Az OpenSign jelölt, ha központi követelmény az újrahasználható sablon és a részvételi sorrend. A projekt README-je több aláírót, aláírási sorrendet és vendég e-mail-kódokat dokumentál. A teljes backenddel és választott tárolóval teszteljen: az e-mail-kód postaláda-hozzáférést igazol, nem függetlenül ellenőrzött személyazonosságot vagy szervezeti felhatalmazást.
A fejlesztési telepítési utasítások szerint a csak frontendes út a projekt teszt-backendjét használja dokumentumfeltöltésre is. Ezt zárja ki a magánszerződéseket kezelő telepítésből. A saját gépen futó frontend nem állapítja meg, hol dolgozza fel a backend a dokumentumokat.
Vizsgálja meg a befejezett aláírás bizonyítékait
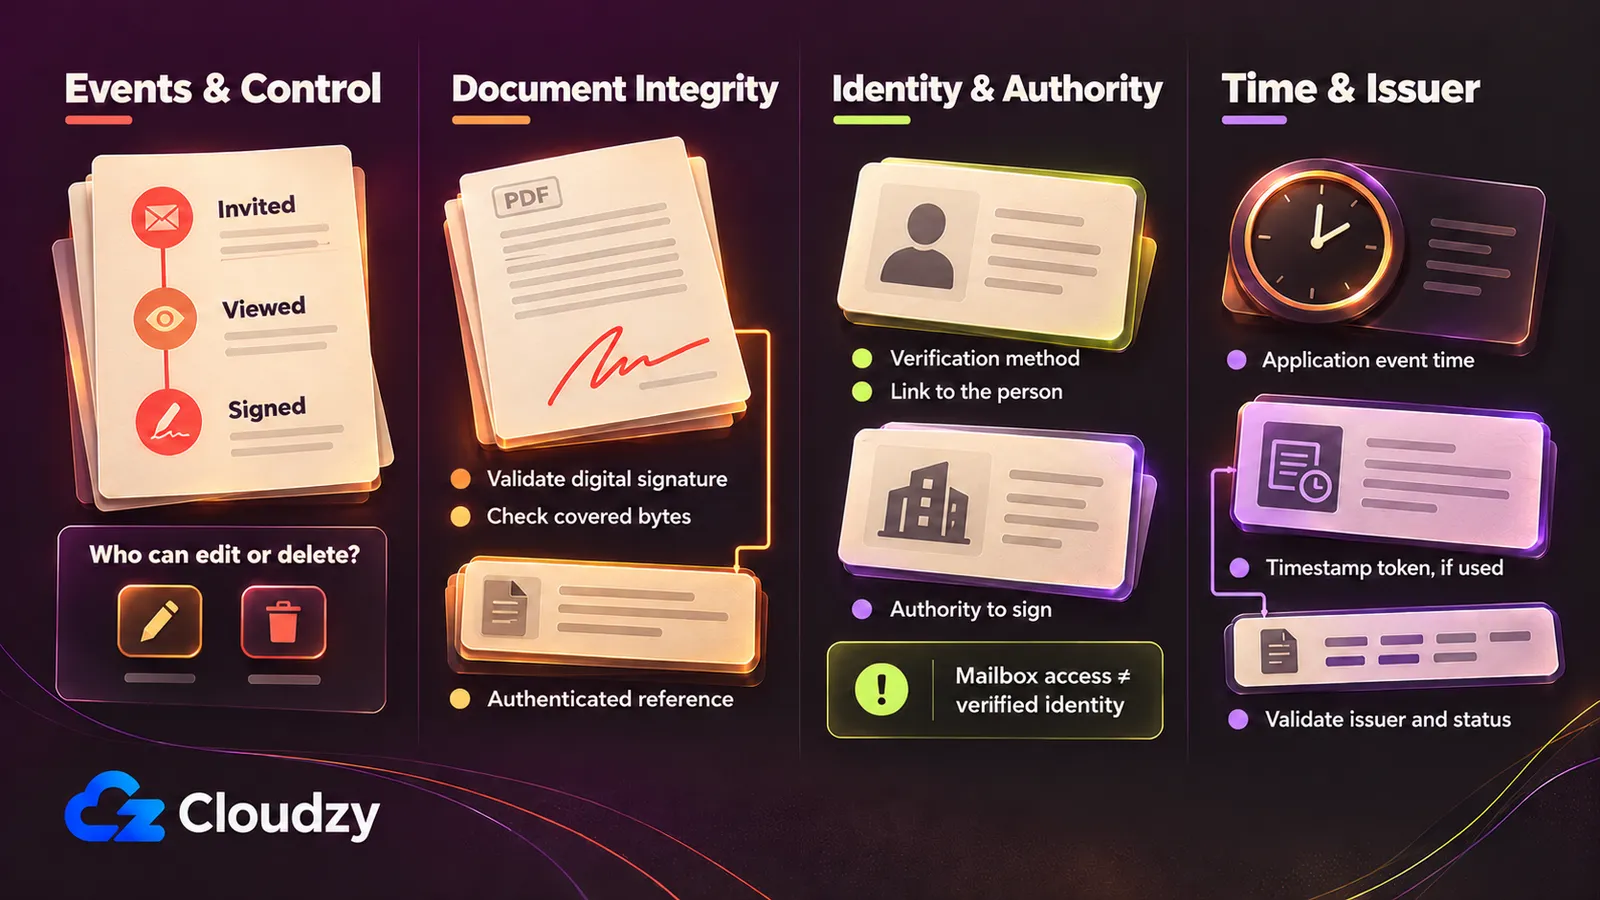
A kész PDF és az eseményjelentés eltérő kérdésekre válaszol. Gyűjtsön bizonyítékot az aláírási műveletekről, dokumentumintegritásról, az aláíró kilétéről és jogosultságáról, valamint az időről. Az Európai Bizottság eSignature GYIK-je és az ESIGN törvény különválasztja az elektronikus aláírás elismerését a tágabb követelményektől. Egyetlen export vagy technikai mező sem dönti el egy adott szerződés jogi kimenetelét.
Az USA államközi vagy külkereskedelmében részt vevő vagy azt érintő ügyleteknél az ESIGN §7001 korlátozza a joghatás megtagadását kizárólag az aláírás vagy nyilvántartás elektronikus formája miatt. A törvény fenntart más kötelezettségeket, és nem kötelez mindenkit elektronikus nyilvántartások elfogadására. Meghatározott esetekben fogyasztói tájékoztatási feltételek érvényesek. A 7003. szakasz kivételei végrendeleti/családjogi nyilvántartásokat, egyes kereskedelmi törvényi ügyeket, bírósági iratokat és bizonyos értesítéseket tartalmaznak; ezek önmagukban nem tiltják az elektronikus használatot.
A Bizottság eSignature GYIK-je megkülönbözteti az elektronikus aláírást a digitális, kriptográfiai megvalósítástól. Az uniós eIDAS szerint az elektronikus vagy nem minősített forma önmagában nem indokolja a joghatás megtagadását. A minősített aláírás a kézírásossal egyenértékű. A fokozott biztonságú aláírás személyhez kötést, aláírói ellenőrzést és változásészlelést igényel; a minősített ehhez minősített tanúsítványt és minősített aláírás-létrehozó eszközt ad. Ezek nem döntik el a szerződés létrejöttét, a felhatalmazást, az alaki követelményeket vagy egyedi vitát, és nem minősítenek adott eszközt.
Mintabizonyíték-csomag vizsgálatakor végezzen négy ellenőrzést:
- Események és ellenőrzés. Az e-aláírás auditnyomának meg kell mutatnia, ki járt el, mit látott vagy fogadott el, milyen ellenőrzés történt és mikor zárult a folyamat. Rögzítse a folyamathoz tartozó beleegyezési bizonyítékokat. Derítse ki, ki módosíthat vagy törölhet eseményeket, naplózzák-e a változásokat, és mi védi a megőrzött másolatot az alkalmazásadminisztrátortól függetlenül. Egy eseménynapló önmagában nem bizonyít manipulációállóságot.
- Dokumentumintegritás. Őrizze meg az eredeti kész PDF-et, és ellenőrizze az esetleges digitális aláírást, tanúsítványláncát és a lefedett bájtokat. A NIST hashfüggvény-definíciója a bemenet tömörített reprezentációját írja le. Manipulációt kimutató hash-ellenőrzéshez hitelesített referencia kell, igazolható eredetű és védelmű lenyomat. A PDF és szomszédos hash együttes cseréje kijátssza a puszta összehasonlítást. A hash nem állapítja meg az aláíró személyét. Kérdezze meg, védett-e a külön auditnyilvántartás is.
- Személyazonosság és felhatalmazás. Rögzítse az ellenőrzési módszert és kapcsolatát a megnevezett személlyel. A postaláda-hozzáférés vagy egyszer használatos kód önmagában nem állapít meg személyazonosságot vagy cégképviseleti jogot. A NIST digitálisaláírás-definíciója a származáshitelesítést és integritást megfelelő megvalósításhoz köti. A szerver tanúsítványa nem válhat észrevétlenül annak állításává, hogy minden címzett egyéni hitelesítő adattal rendelkezett.
- Idő és kibocsátója. Különítse el az alkalmazás eseménydátumát a függetlenül kiadott időbélyegtokentől. Az RFC 3161 üzenetlenyomatot, az időbélyegzett adatok lenyomatát használó protokollt határoz meg. Ellenőrizze a tokent a megőrzött dokumentumhoz képest és vizsgálja meg a kibocsátót. A minősített időbélyeg külön státusz: a Bizottság a dátum/idő pontosságának és a kapcsolt adatok integritásának vélelmét írja le; a minősített szolgáltatások bizalmi listákon szerepelnek. Az RFC-támogatás önmagában nem állapítja meg a státuszt, és nem garantál kimenetelt.
Térképezze fel a dokumentumok, metaadatok és lenyomatok útját
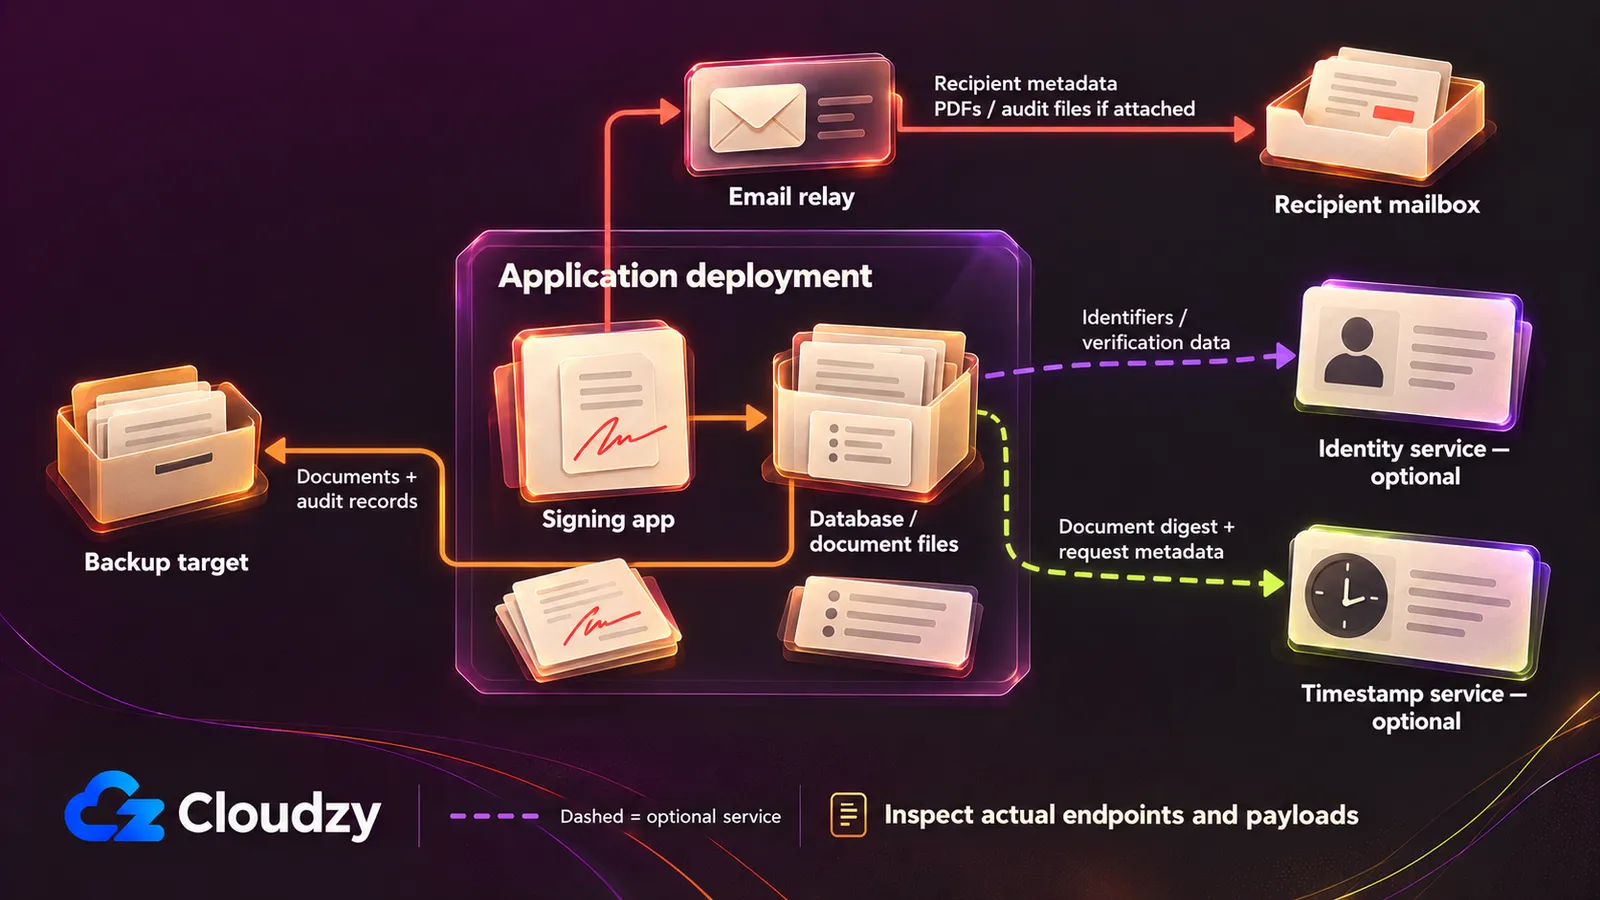
Saját szerveres e-aláírási alkalmazás is küldhet kész PDF-eket külső továbbítón keresztül, ahogy a DocuSeal befejezési e-mail-beállításai mutatják. A saját hosting az üzemeltetőt azonosítja; minden beállított szolgáltatás külön vizsgálatot igényel. Válassza külön a szerződést, személyes metaadatokat és lenyomatokat, majd valódi dokumentumok bevitele előtt rögzítse minden út végpontját és megengedett feldolgozását.
Ha a korlátozás tiltja az aláírási SaaS-t, de engedi a jóváhagyott bérelt infrastruktúrát, a céges hardver és a jóváhagyott VPS/privát felhő is lehetőség. A bérelt VPS külső infrastruktúra. Minden külső infrastruktúra szó szerinti tilalmát nem oldja meg annak megvásárlása: használjon céges ellenőrzésű infrastruktúrát, és minden kiegészítő szolgáltatást ellenőrizzen e határ szerint.
Egykattintásos DocuSeal VPS szolgáltatásunkban a DocuSeal előre telepített, így a kézi telepítés helyett az aláírási folyamatra figyelhet. Világméretű VPS-helyszíneink közül adatelhelyezési igényei szerint választhat.
Kifejezetten jóváhagyott bizalmi szolgáltatás SaaS dokumentumfeldolgozás tiltása mellett is hasznos lehet. A továbbított adatokat és célt értékelje a szabályzat alapján, ne feltételezze, hogy az Ön által adminisztrált alkalmazás automatikusan erősebb bizonyítékot ad.
| Adatútvonal | Dokumentált adat vagy képesség | Tisztázandó konfigurációs kérdések |
|---|---|---|
| E-mail és címzetti postaláda | A DocuSeal befejezési e-mail-beállításai aláírt PDF-eket és audit-PDF-eket csatolhatnak. Az OpenSign e-mailsablon-dokumentációja kérésrészleteket, aláírási hivatkozásokat és kész dokumentum-/tanúsítványmellékleteket ír le. Ezek tartalmat és személyes metaadatokat vihetnek. | Mely továbbító és postaláda kapja őket? Vizsgálja a tárgyat, törzset, hivatkozásokat és mellékleteket. A mellékletek kikapcsolása nem távolítja el a címzett, cím vagy link metaadatait. A Documenso tényleges e-mail-adattartalmát külön erősítse meg. |
| Elsődleges fájlok és mentések | A telepítési dokumentumok adatbázis-/fájltárolást és opcionális külső tárakat írnak le. A másolatok teljes dokumentumokat és személyes auditmetaadatokat tartalmazhatnak. | Hol tárolják a fájlokat, replikákat és mentéseket? Ki olvashatja, meddig őrzik, és hová kerülnek visszaállításkor? |
| Személyazonosság, SMS és SSO | A dokumentált hitelesítés termékenként és kiadásonként eltér; az OpenSign vendég e-mail-kódokat dokumentál. | Mely módszer aktív? Kap-e jóváhagyott szolgáltatás azonosítókat, telefonszámokat vagy személyazonosítási anyagokat? Ne feltételezze az igazolványfeltöltés alapértelmezett használatát. |
| Időbélyeg-szolgáltatás | A DocuSeal időszerver-konfigurációja saját vagy külső RFC 3161-végpontot fogad el. A protokoll lenyomatot használ; ez nem határozza meg az alkalmazás összes kérését. | Melyik kiadás engedi, ki a kibocsátó, és kell-e minősített státusz? Vizsgálja a valódi kéréseket és hálózati metaadatokat. |
| Tanúsítványok, távoli aláírás és licencek | A tanúsítványbeállítás, a Documenso kereskedelmi távoli aláírása és a DocuSeal Pro regisztrációja külön konfigurációs kérdések. | PDF-et, lenyomatot, azonosítókat vagy használati adatokat küld az út? Szerezze meg a licencelési/mérési adattartalom részleteit; ne feltételezzen csak lenyomatot feldolgozó működést. |
| Integrációk és opcionális automatizálás | A webhooks és integrációk konfigurálható utak, nem teljes kimenőadat-leltár bizonyítékai. | Leltározza a végpontokat, eseménytörzseket és szolgáltatásnaplókat, az aktív AI-t és analitikát is. Keressen dokumentum-URL-eket, tartalmat és személyes metaadatokat. |
| Hosting és támogatás | A bérelt szerver az aláírási alkalmazáson túl infrastruktúra-kapcsolatot is jelent. | Külön hagyja jóvá a fizikai elhelyezést, mentéseket, adminisztrátori és támogatási hozzáférést. |
Alkalmazza ugyanazt a külsőhívás-leltárt, mint más üzleti alkalmazásoknál: kövessen minden kapcsolatot a felületen túl. Szintetikus fájlokkal vizsgálja a végpontokat és továbbított adatokat. Sikeres helyi belépés nem bizonyít semmit a nem vizsgált kimenő utakról.
Tervezzen költségvetést a kiadásra és a megmaradó munkára
Licencdíj nélküli telepítéshez is kell tárhely, levélkézbesítés és helyreállítási felelős. A DocuSeal Pro útmutatója és a Documenso kiadás-összehasonlítása elválasztja a szoftverjogokat az infrastruktúra birtoklásától. Árazza be a konkrét folyamatot fizetős műveletekkel és kiegészítő szolgáltatásokkal, majd ossza ki az üzemeltetési felelősséget. A „korlátlan” dokumentum vagy felhasználó nem ad korlátlan szervert vagy ingyenes üzemeltetést.
Számoljon számítással, adatbázis- és dokumentumtárolással, mentéssel, levélkézbesítéssel, tanúsítvánnyal/bizalmi szolgáltatással, kereskedelmi licenccel, használati díjjal és adminisztrátori idővel.
| Költségsor | Mit rögzítsen jóváhagyás előtt |
|---|---|
| Licenc és használat | Szükséges kiadás, megújítási feltételek, integrációs díjak és a díjakat kiváltó egység. Erősítse meg a kétes exportokat és hitelesítési lehetőségeket. |
| Számítás és megőrzött adatok | Alkalmazás-/adatbázis-hosting, elsődleges fájlok, mentési kapacitás, a megőrzött adatmennyiség növekedése és helyreállítási infrastruktúra. A céges hardvernek is van kapacitás- és fenntartási költsége. |
| Kiegészítő szolgáltatások | Levélkézbesítés, személyazonosság/SMS, aláíró tanúsítványok és szükséges időbélyeg- vagy távoli aláírási szolgáltatások. A használatalapú díjakat is vegye fel. |
| Üzemeltetésre fordított idő | Frissítések, hozzáférés-felülvizsgálat, biztonsági beállítás, kézbesítési hibák, monitoring és izolált helyreállítási gyakorlatok. Nevezzen ki fő üzemeltetőt és helyettest. |
A dokumentumméret, megőrzési idő és aláírási csúcsok alapján becsüljön. Ne csak a csere számítási számlájával vesse össze a SaaS-előfizetést: eltérő munkát tartalmaznak. Ha szükséges kereskedelmi feltétel vagy szolgáltatás ismeretlen, a költségvetés ingyenes licenc mellett is hiányos.
Észszerű kisebb jóváhagyott folyamattal kezdeni. Az opcionális automatizálást halassza a jogosultság, adatút és felelős tisztázásáig.
Szerződésváltás előtt futtasson szintetikus pilotot
Valódi szerződések előtt fiktív megállapodással és tesztcímzettekkel értékelje a kiadást. A Documenso követelményei és az OpenSign Docker-útmutatója függőségeket azonosít; a pilotnak az aláírást, bizonyítékexportot és helyreállítást együtt kell tesztelnie. Ez elfogadási terv, nem elvégzett tesztek jelentése. A konfiguráció mellett a hibákat és nyitott kérdéseket is rögzítse.
- Rögzítse a release-t vagy image-et, a kiadást, licencet és telepített verziót. Telepítés előtt definiálja a műveleteket és elfogadható bizonyítékokat. Tartsa ezt a konfiguráció mellett, hogy frissítés után megismételhesse az ellenőrzéseket.
- Hagyja jóvá a végpontokat és tárolási célokat. Vegye fel a külső utakat a munkalapra, vizsgálja a szintetikus meghívó- és befejezési e-maileket, mellékleteket és megfigyelt adatokat. Szükség esetén ellenőrizze, hogy az OpenSign útja tartalmazza a saját backendet.
- Vigyen végig egy jellemző meghívást külső tesztcímzettekkel. Próbálja ki a szükséges ellenőrzési módot, aláírási sorrendet, elutasítást vagy lejáratot és befejezést. Erősítse meg a céges hálózaton kívüli elérhetőséget, vizsgálja a kézbesítési hibákat.
- Exportálja a kész PDF-et és auditot a kívánt formában. A sikerjelzéstől függetlenül ellenőrizze az aláírásokat, tanúsítványokat és időbélyegtokeneket. Vesse össze az integritást a megőrzött hiteles referenciával; módosítson külön másolatot és tesztelje az észlelést. Ez technikai ellenőrzés, nem jogi kimeneteli teszt.
- Indítsa újra a telepítést, erősítse meg a rekordok elérhetőségét. Állítsa vissza izolált környezetben, ismételje meg a lekérést és ellenőrzést. A mentési célokhoz és helyreállítási felelősséghez rendeljen konkrét elfogadási feltételeket; a sikeres mentési feladat önmagában kevés.
- Tervezzen ellenőrzött átállást. A kész PDF-eket és eredeti bizonyítékaikat az új sablonoktól külön őrizze. Döntse el a nyitott kérések befejezését. A PDF új alkalmazásba importálása nem állítja helyre eredeti aláírástörténetét.
Egykattintásos DocuSeal-telepítésünk segít a kezdeti beállításban, ha a jóváhagyott bérelt infrastruktúra megfelel a címzetti eléréshez; kézi telepítés céges hardveren vagy bármely jóváhagyott szolgáltatónál továbbra is lehetséges. Világméretű VPS-helyszíneink közül adatelhelyezési igényei szerint választhat.
Gyakran Ismételt Kérdések
Az elszámolási egységek, csomaglicencek és telepített buildek a folyamat kiválasztása után is külön nyilvántartást igényelnek.
Az aláíró címzetteket platformfelhasználóként számlázzák?
Nem. A DocuSeal Pro-számlázási magyarázata különválasztja a platformfelhasználókat és aláíró címzetteket. Az API/beágyazás egysége egy befejezett beküldés, amely több fájlt és felet tartalmazhat. Rögzítse a platformfelhasználói jogosultságot és a használati díjakat; ne alkalmazza ezt más projektre.
Egy licenc lefedi a tároló összes összetevőjét?
Vizsgálja meg a választott fájlokat és csomagokat. A Documenso külön kereskedelmi könyvtárlicencet használ; az OpenSign gyökérlicencének kivételei kizárnak egy adott szerverútvonal-könyvtárat, ha létezik. Egyedi buildnél jegyezze fel az összetevőket és licenceiket, mielőtt mindenre érvényesnek tekinti a fő licencet.
Az upstream release azonosítja a telepített buildemet?
Nem. Az upstream release a forrásszoftvert azonosítja, a telepítésnek saját buildje és kiadása van. A pilot előtt rögzítse a futó alkalmazás vagy telepítési metaadatok verzióját. Ne következtessen a megfelelésre release-bejelentésből; buildváltáskor ismételje az elfogadási teszteket.
Beszélgetés
Hozzászólások
Jelentkezzen be a beszélgetéshez.