
A HP 2026. május 7-én abbahagyta az új HP Anyware licencek értékesítését. Amit a csapata lecserél, valójában nem protokoll. Egy olyan architektúra, amelyben egyetlen felhasználói végponton sem kellett semmit telepíteni.
A Kasm Workspaces pontosan ezt a tulajdonságot adja vissza. Konténeres Linux-asztalokat és -alkalmazásokat szolgál ki, és a meglévő Windows-asztalokhoz is közvetíteni tud, mindezt modern böngészőben, a végponton kliensszoftver nélkül. NVIDIA GPU-t is át tud adni a Linux-konténeres munkameneteknek, én pedig egy délután alatt telepítettem GPU VPS-re.
Színkritikus gradinghez vagy CAD-ellenőrzéshez nem automatikus választás, mert a Kasm nem dokumentál a HP Anyware-hez hasonló, választható 4:4:4 módot. A vonatkozó korlátok, a döntési határ és a GPU-beállítás alább következik.
A rövid verzió
A Kasm Workspaces valódi HP Anyware-helyettesítő azoknak a csapatoknak, amelyeknek kemény követelmény a kliensszoftver hiánya: konténeres Linux-környezeteket szolgál ki, és Windows-asztalokat is közvetíteni tud a böngészőbe, miközben a Linux-konténeres munkamenetei támogatják az NVIDIA GPU-gyorsítást. A Kasm nem dokumentál a HP Anyware-hez hasonló, választható 4:4:4 módot, ezért a színkritikus csapatoknak érdemes a tényleges munkaterhelést validálniuk, és migrálás előtt összevetniük az Amazon DCV veszteségmentes útját.
- A dátumok, amelyekhez tervezzen: az új HP Anyware értékesítés 2026. május 7-én lezárult. Az egyéves hosszabbítások 2027. október 31-ig elérhetők maradnak, a meglévő többéves szerződések karbantartása és támogatása pedig 2029. október 31-ig folytatódhat.
- A Kasm azt hozza vissza, hogy a hozzáférés natívan a böngészőben történik, a végponton semmi telepítés nélkül. Pontosan ezt a tulajdonságot adták a HP Anyware zero kliensei.
- A GPU-gyorsítás működik, feltételekkel: CUDA-képes NVIDIA hardver, a NVIDIA Container Toolkit, és grafikus terhelésekhez konténerenként egy GPU.
- A streamelési kompromisszum: a Kasm alapértelmezett útja a böngésző natív JPEG/WebP formátumait használja, az opcionális, valóban veszteségmentes mód pedig nagy sávszélességű helyi hálózatokra készült.
- A licenchatár: a Community Edition öt egyidejű munkamenetre korlátozott, és nem engedi a kereskedelmi használatot, ezért az üzleti csapatoknak már az első naptól érdemes Starter vagy Enterprise licencre tervezniük.
- A felosztás: a böngészőközpontú Linux- és konténeres munkafolyamatok illenek a Kasm-hoz, a színkritikus csapatoknak érdemes az Amazon DCV-t is összevetniük, a Windows-nehéz csapatoknak pedig érdemes kipróbálniuk a Kasm szerveres munkaterület-útját, mielőtt elköteleződnek.
Mit nem fed le ez az útmutató
Néhány kapcsolódó témát szándékosan kihagytunk, hogy ez telepítési és értékelési útmutató maradjon:
- A PCoIP protokoll belső működése, amelyet a Cloudzy PCoIP és RDP protokoll-összehasonlításában tárgyal.
- A NICE DCV vállalati licencelésének részletei az AWS és az AWS-en kívüli megkülönböztetésen túl.
- A VMware Horizon és a Citrix VDI, amelyek más telepítési léptéket és más vásárlót szolgálnak ki.
- A Windows-konténeres munkaterületek felépítése, ami külön útmutatót érdemel.
Mi ér véget a HP Anyware-rel, és mi marad utána
2026. május 7. volt az utolsó nap, amikor a HP új Anyware licencet adott el. A HP Anyware életciklus végéről szóló közleménye azt írja, hogy az egyéves hosszabbítások 2027. október 31-ig elérhetők maradnak, az ezekhez járó támogatás 2028. október 31-én véget ér, a meglévő többéves szerződések karbantartása és támogatása pedig 2029. október 31-ig folytatódhat. A Trusted Zero Clients és a Desktop Access esetében külön dátumok érvényesek, ezért nézze meg a saját szerződését és terméksorát ahelyett, hogy 2029-et általános érvényű támogatási dátumként kezelné.
A HP nyíltan fogalmazza meg a döntést:
„Portfóliónk befektetési prioritásainak alapos mérlegelése után meghoztuk azt a nehéz döntést, hogy fokozatosan kivezetjük távoli asztali megoldásaink bizonyos területeit." - A HP Anyware életciklusának végéről szóló bejelentés
A HP azt is közli, hogy a HP Z Remote Graphics Software (RGS) elérhető marad bizonyos munkaállomásos felhasználási esetekre.
A zero kliens architektúra továbbra is hasznos viszonyítási pont: a felhasználók úgy érnek el egy távoli munkaállomást, hogy nem kell minden végponton teljes értékű kliensszoftvert karbantartani. A szállítási réteg közelebbi vizsgálatához a Cloudzy útmutatója arról, hogy hogyan sugározza a PCoIP a távoli asztalt elmagyarázza a pixelalapú modellt.
Hogyan szállít a Kasm asztalt a böngészőn keresztül
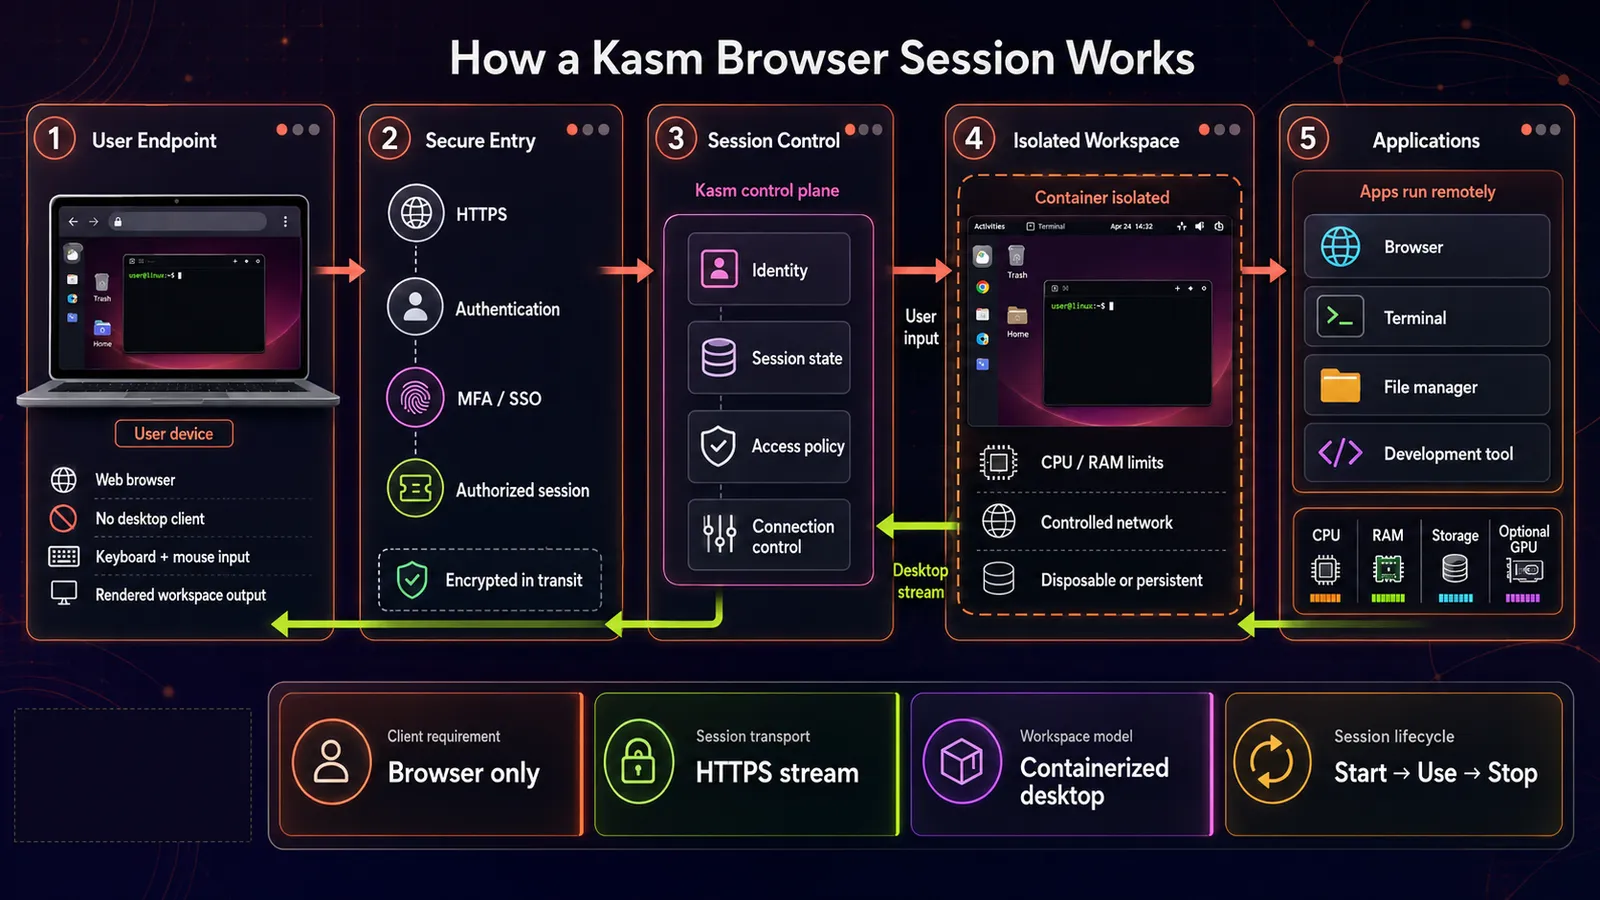
Konténeres munkaterület esetén a Kasm egy regisztrált képfájlból elindít egy elszigetelt Linux-konténert, és annak asztalát vagy alkalmazását sugározza a böngészőbe.
Éppen ez a konténeres modell teszi, hogy a böngészőalapú távoli asztal GPU VPS-en tisztán működjön, és nekem, akinek üzemeltetnie kell, ez a legfontosabb rész. Konténeres munkaterületeknél minden munkamenet eldobható, reprodukálható és képfájl határozza meg. Frissíti a képfájlt, és minden konténeres asztal, amit a csapata holnap megnyit, már a frissített képfájlt használja. Ez a karbantartási történet, és ötven munkahelyes telepítésnél ez az egyetlen ok, amiért ezt az architektúrát választja. A Kasm távoli asztal áttekintése leírja a böngészős hozzáférést végponti ügynök, bővítmény és szoftver nélkül, és elmagyarázza, hogy a hagyományos Windows-asztalok a Linux-környezetek mellett is sugározhatók.
A GPU-gyorsítás a konténer-futtatókörnyezetben adódik hozzá, nem a megjelenítési protokollban. A Kasm jelenlegi GPU-gyorsítási útmutatója CUDA-képes NVIDIA kártyát, friss NVIDIA illesztőprogramokat és a NVIDIA Container Toolkit meglétét kéri minden ügynökgépen. Grafikus gyorsításhoz a Kasm egy GPU-t rendel a konténerhez; a konténerenkénti több GPU a nem grafikus terhelésekre van fenntartva.
A hálózaton a Kasm alapértelmezett útja a böngésző natív JPEG/WebP formátumait használja, az opcionális, valóban veszteségmentes mód pedig a QOI-t. Mindkettő számít, mert az enkódernél válik el a Kasm és a HP Anyware útja.
A platform önállóan üzemeltethető, vagy megvásárolható hosztolt szolgáltatásként. Az alábbiak mind azt feltételezik, hogy Ön üzemelteti.
Miben marad el a Kasm a HP Anyware mögött
Négy korlátot érdemes ismerni, mielőtt bármit is kiépítene. Egyik sem titok, mind dokumentált, és egyikük bizonyos csapatoknál lezárja az értékelést, míg a többi csupán átvisz egy tételt egy költségvetésbe, egy ütemtervbe vagy egy hardverkövetelménybe.
A Kasm nem dokumentál 4:4:4 módot
A PCoIP Ultra képes YUV 4:4:4-et használni a teljes színinformációhoz, de az elérhetőség a gazdagéptől, a klienstől, a GPU-tól és a választott optimalizálási módtól függ. A HP PCoIP Ultra munkamenet-tervezési útmutatója megjegyzi, hogy a PCoIP házirendek a konfigurációtól függően YUV 4:4:4-re vagy YUV 4:2:0-ra állíthatják az NVENC-et. A Kasm böngészőnatív alapértelmezett útja JPEG/WebP-t használ, az opcionális, valóban veszteségmentes QOI mód pedig nagy sávszélességű helyi hálózatokra való. A Kasm nem dokumentál a HP Anyware-rel közvetlenül összevethető, választható 4:4:4 módot.
A Kasm jelenlegi veszteségmentes kódolási útmutatója azt írja, hogy 1920x1080 60 fps mellett, mérsékelt mozgással valószínűleg egy teljes gigabites kapcsolatot felemészt, és hogy sok 2014 utáni négymagos x86_64 processzor nagyjából 1000 Mbps dekódolást tud tartani. Ettől a mód főként helyi hálózaton praktikus; nem helyettesíti a színhűség tesztelését otthoni szélessávon.
Valós munkaterheléses tesztet igényel: színkritikus grading, nyomdai proofolás és CAD-ellenőrzés, ahol a pixel maga a szállítandó. Ha az igazolható színhűség szerződéses kötelezettség, kezelje a dokumentált 4:4:4 mód hiányát blokkolónak, amíg a tesztek mást nem bizonyítanak.
A több bérlős GPU-megosztáshoz MIG kell
A Kasm jelenlegi GPU-útmutatása kimondottan megfogalmazza a biztonsági figyelmeztetést:
„A több bérlős, konténeres GPU-gyorsítás biztonsága nem kellően megalapozott." - Kasm Workspaces GPU-dokumentáció
Ugyanez az oldal arra int, hogy a funkciót csak óvatosan és a biztonsági következmények teljes ismeretében használjuk, és az NVIDIA MIG-et nevezi meg, amelyet a Kasm Workspaces 1.19.0-tól támogat, mint az egyetlen biztonságos módot egy GPU több felhasználó közötti megosztására. A Kasm túl is foglalhat egy kártyát azzal, hogy felülírja az ügynök által jelentett GPU-számot, így több konténer osztozhat rajta, csakhogy ez ütemezési változtatás, nem elszigetelési határ.
Kizárja: az olyan megosztott GPU-s telepítéseket, ahol a bérlők nem bíznak egymásban és MIG-képes hardver szóba sem jön, vagy ahol egy szabályozó kéri majd az elszigetelési határ indoklását.
A Community Edition öt egyidejű munkamenetnél megáll
A Kasm jelenlegi kiadás-mátrixa a Community Edition-t ingyenesként, öt egyidejű munkamenetre korlátozottként és kereskedelmi felhasználási jog nélkül sorolja fel. A Startert 10 $ / nevesített felhasználó vagy 20 $ / egyidejű munkamenet áron tünteti fel, az Enterprise ára pedig ajánlatkérésre szól. Költségvetés készítése előtt ellenőrizze az aktuális számokat a mátrixban.
A munkamenet-plafon nem az egyetlen határ. Egy ötfős üzleti csapatnak akkor is kereskedelmi szint kell, ha soha nem lépi túl az öt egyidejű munkamenetet. A Kasm a Startert 25 felhasználó vagy munkamenet alatti saját üzemeltetésű telepítésekre pozicionálja, az Enterprise-t pedig e küszöb fölé.
A cégeknél ez azt jelenti, hogy már az első naptól fizetős licenc kerül a költségvetésbe.
A Windows szerveres munkaterületet használ, nem konténert
A Kasm statikus szervereken, automatikusan skálázott szervereken, RDS-en vagy Azure Virtual Desktopon keresztül tud Windows-asztalokat és -alkalmazásokat kiszolgálni. A Kasm Windows-támogatási áttekintése ezeket szerveres munkaterületként kezeli, nem eldobható Windows-konténerként. Ha a távoli munkaállomás azért létezik, mert három embernek kell egy csak Windowson futó mérnöki alkalmazás, pontosan ezt az utat prototipizálja, mielőtt hozzáérne az alábbi Linux GPU-konténeres munkához. Ez az az ág, amely a legvalószínűbben megváltoztatja az architektúrát, ezért próbálja ki, amíg a visszalépés még olcsó.
Következmény: a Windows-nehéz csapatoknak először a szerveres munkaterület-utat érdemes prototipizálniuk.
Az én olvasatom erről a négyről: az egyidejűségi plafon és a Windows-út licenc- és ütemezési tétel, amelyek köré lehet tervezni. A több bérlős GPU-megosztásra a MIG-gel már van dokumentált válasz, így az hardver- és verziókérdéssé válik. A színhűség az igazán architekturális korlát, és nem mozdul el más kiszolgálási modell vagy a saját tesztjeikből származó bizonyíték nélkül.
Kasm, NICE DCV és HP Anyware egymás mellett
Az AWS a NICE DCV nevét Amazon DCV-re változtatta. Az Amazon DCV funkció- és árazási áttekintése dokumentálja a HTML5 klienst, a veszteségmentes minőségű tömörítést, a Linuxos GPU-megosztást, valamint azt a szabályt, hogy az EC2-n való használatért nincs külön DCV szerverdíj, míg más telepítésekhez licenc kell. Így áll a három azokon a tengelyeken, amelyek egy migrációt eldöntenek.
| Tengely | Kasm Munkaterületek | NICE DCV | HP Anyware |
|---|---|---|---|
| Kliens telepítése szükséges | Semmi a végponton | Natív kliens vagy HTML5 böngészőkliens | Zero kliens / vékony kliens |
| Böngészőnatív hozzáférés | Igen, bármely modern böngésző | Igen, HTML5 kliens | Zero kliens hardveren keresztül |
| GPU-gyorsítás | NVIDIA a konténer-futtatókörnyezeten át, grafikus konténerenként egy GPU, MIG a kártya megosztásához | Igen, a Linux-szervereken való GPU-megosztással együtt | Igen |
| Színhűség | Alapból JPEG/WebP, opcionálisan valódi veszteségmentes, dokumentált 4:4:4 mód nincs | Veszteségmentes minőségű tömörítés, ha a hálózat és a CPU engedi | A PCoIP Ultra kompatibilis konfigurációkon támogatja a YUV 4:4:4-et |
| Licencmodell | Community: 5 egyidejű munkamenet, nem kereskedelmi, fizetős üzleti szintek | AWS EC2-n díjmentes, máshol licenc szükséges | Új értékesítés lezárult, korlátozott hosszabbítás |
| Saját üzemeltetés felhőn kívül | Igen, teljesen | Igen, megvásárolt licenccel | Igen |
| Jelenlegi elérhetőség | Elérhető | Elérhető | Nincs új értékesítés, a támogatási dátumok szerződésenként eltérnek 2029-ig |
| Windows kiszolgálása | Statikus vagy automatikusan skálázott szerveres munkaterület, RDS vagy AVD | Natív szerveres telepítés | Natív PCoIP ügynök |
A táblázat nem fedi le az üzemeltetési súlyt, és sok migrációt épp ez a különbség dönt el. A Kasm azt kéri, hogy konténerképekben és munkaterület-regisztrációban gondolkodjon. Ez kényelmes, ha már Dockert üzemeltet, és idegen, ha nem. Az Amazon DCV azt kéri, hogy szervertelepítésekben, EC2-n kívül pedig licencszerverben gondolkodjon. Ha a döntése azon is múlik, hogy az asztalokat közös készletbe teszi-e vagy felhasználónként egy gépet tart, akkor a következő megkülönböztetés, a közös készletű VDI és az önálló virtuális gépek között a következő architekturális kérdés.
Melyik illik a csapatához
Ebben a sorrendben menjen végig a döntésen, mert az első ág zárja ki a legtöbb embert.
Színkritikus 3D, CAD-ellenőrzés vagy VFX grading. Először az Amazon DCV-t hasonlítsa össze, és tervezzen be az EC2-n kívüli lebegő licencre. Az AWS közli, hogy EC2-n nincs külön DCV szerverdíj, más telepítésekhez pedig licenc kell. Ha a bevizsgált színpontosság maga a termék, ez továbbra is a helyes kiadás.
Kemény követelmény a nulla kliens-telepítés, a terhelések pedig fejlesztői környezetek, irodai és produktivitási alkalmazások vagy böngészőn át kiszolgált kreatív eszközök. Válassza a Kasm-ot. Ez az az eset, amikor visszakapja azt a végponti egyszerűséget, amit a HP Anyware adott, ráadásul GPU-gyorsítással. A pilot kiterjesztése előtt valós felhasználókkal ellenőrizze a szöveg élességét, a mozgást és a beviteli késleltetést.
Meglévő HP Anyware Pro licenc és hajlandóság a HP saját útját járni. Nézze meg a HP RGS-t, amelyet a HP bizonyos HP Anyware ügyfeleknek alternatívaként kínál. Elköteleződés előtt ellenőrizze a HP RGS dokumentációjában a kliensplatformok jelenlegi támogatását a tényleges eszközparkjára nézve, különösen vegyes flotta esetén.
Maradni a helyén a hosszabbítási ablak végéig. Ez legitim döntés, nem halogatási taktika. A fenti hosszabbítási és támogatási dátumok határolt vásárlási ablakot és hosszabb támogatási utóéletet adnak. Ha a csapat egy projekt közepén tart, védhető megvenni a stabilitást, amíg rendesen prototipizál. A prototípust a szerződése tényleges támogatási dátumához igazítsa, ne a HP közleményében szereplő legtágabb dátumhoz.
A menedzselt szolgáltatások, például a Splashtop és a Parsec, az ötödik lehetőség, és itt szándékosan kimaradnak: mindegyik kliensszoftvert vagy felhőalapú közvetítőt igényel, vagyis épp azt a tulajdonságot, amely elől ez a migráció menekül.
Kasm beállítása GPU-gyorsítással egy VPS-en
Két út közül válasszon egyet. A Cloudzy egykattintásos Kasm Workspaces jelenleg Kasm 1.17-et jelez Ubuntu Server 24.04 LTS rendszeren; ha ezt választja, hagyja ki az alábbi „Kasm Workspaces telepítése" részt. Friss Cloudzy GPU VPS-en használja annak Ubuntu/CUDA képfájlját, és kövesse az alábbi kézi Kasm 1.19 telepítési utat. Mindkét esetben ellenőrizze a telepített Kasm verziót és az NVIDIA-készletet, mielőtt engedélyezné a GPU-s munkameneteket.
Előfeltételek
A fő korlátok a GPU, a gazdagép szoftververziói és a rendelkezésre álló tárhely. A többi egy szokványos, támogatott Linux-gazdagép, amelyen elfér a Kasm szolgáltatásai és minden egyes munkamenet.
- CUDA-képes NVIDIA GPU azon a gazdagépen, amely a Kasm ügynökszerepét futtatja.
- Ubuntu 24.04 LTS, amely a Kasm elsődleges dokumentált célrendszere a GPU-úthoz.
- Root vagy sudo hozzáférés.
- A Kasm 1.19 rendszerkövetelmény-oldala a platformhoz 2 processzormagot, 4 GB RAM-ot és 75 GB SSD-tárhelyet ír elő, ezen felül jönnek az egyes munkamenetekhez rendelt erőforrások; egy munkaterület alapértelmezett kiosztása 2768 MB és 2 mag.
- Egy modern böngésző. Ez a teljes kliensoldali követelmény.
Kasm Workspaces telepítése
A Kasm verziózott telepítőcsomagot és ellenőrzőösszeget tesz közzé. A Kasm 1.19 egyszerveres telepítési útmutatója ezt a szokásos online telepítési sorrendet használja:
cd /tmp

curl --fail-early -fO https://kasm-static-content.s3.amazonaws.com/kasm_release_1.19.0-latest.tar.gz -fO https://kasm-static-content.s3.amazonaws.com/kasm_release_1.19.0-latest.tar.gz.sha256sum

sha256sum --check kasm_release_1.19.0-latest.tar.gz.sha256sum

tar -xf kasm_release_1.19.0-latest.tar.gz

sudo bash kasm_release/install.sh
A telepítő a végén kiírja a rendszergazdai és a felhasználói belépési adatokat. Mentse el őket, majd nyissa meg a webalkalmazást a 443-as porton.
Telepítse az NVIDIA illesztőprogramot, és igazolja a kártyát
Bármi telepítése előtt futtassa az nvidia-smi parancsot. A Cloudzy GPU VPS képfájljai már tartalmazzák az NVIDIA illesztőprogramokat és a CUDA-t. Ha a parancs jelzi a kártyát, tartsa meg a meglévő illesztőprogramot, és hagyja ki az alábbi telepítési blokkot. A Kasm figyelmeztet, hogy az illesztőprogram-telepítési módszerek keverése megakadályozhatja a gazdagép elindulását, ezért ezt a blokkot csak tiszta, működő NVIDIA illesztőprogram nélküli Ubuntu 24.04 gazdagépen használja.
nvidia-smi

sudo apt update

sudo apt install -y software-properties-common ubuntu-drivers-common

sudo add-apt-repository ppa:graphics-drivers/ppa -y

sudo apt update

sudo ubuntu-drivers install

sudo reboot

nvidia-smi
A Kasm AI munkaterület-képfájljaihoz a GPU-útmutatója 560.28.03-at ad meg minimumként. Ez a szám az NVIDIA illesztőprogram-verziószám formátumát követi, ezért az nvidia-smi Driver Version mezőjével vesse össze, ne a külön álló CUDA Version mezővel.
Profi tipp: erősítse meg az nvidia-smi kimenetét a gazdagépen, mielőtt bármilyen Kasm GPU-beállításhoz nyúlna. Az illesztőprogram és a container toolkit összhangja a GPU-s munkaterületek előfeltétele, és ha a kártyát előbb gazdagép szinten igazolja, azzal a későbbi kétértelműségek egész osztályát kiiktatja.
A NVIDIA Container Toolkit telepítése
A NVIDIA Container Toolkit külön dolog a CUDA-tól. Az alábbi feltételes blokk csak akkor telepíti, ha az nvidia-ctk hiányzik, majd beállítja és újraindítja a Dockert:
if ! command -v nvidia-ctk >/dev/null 2>&1; then

curl -fsSL https://nvidia.github.io/libnvidia-container/gpgkey | sudo gpg --dearmor -o /usr/share/keyrings/nvidia-container-toolkit-keyring.gpg

curl -s -L https://nvidia.github.io/libnvidia-container/stable/deb/nvidia-container-toolkit.list | sed 's#deb https://#deb [signed-by=/usr/share/keyrings/nvidia-container-toolkit-keyring.gpg] https://#g' | sudo tee /etc/apt/sources.list.d/nvidia-container-toolkit.list

sudo apt update && sudo apt install -y nvidia-container-toolkit

fi

sudo nvidia-ctk runtime configure --runtime=docker && sudo systemctl restart docker
Ellenőrizze, hogy a futtatókörnyezet valóban eléri-e a GPU-t egy konténeren belülről:
sudo docker run --rm --gpus all ubuntu:24.04 nvidia-smiA konténeren belülről ugyanazokat a GPU- és illesztőprogram-adatokat kell látnia. Ha ez a parancs elszáll, álljon meg: semmilyen Kasm munkaterület-beállítás nem javít meg egy olyan konténer-futtatókörnyezetet, amely nem látja a kártyát.
GPU engedélyezése egy munkaterületen, majd ellenőrzése
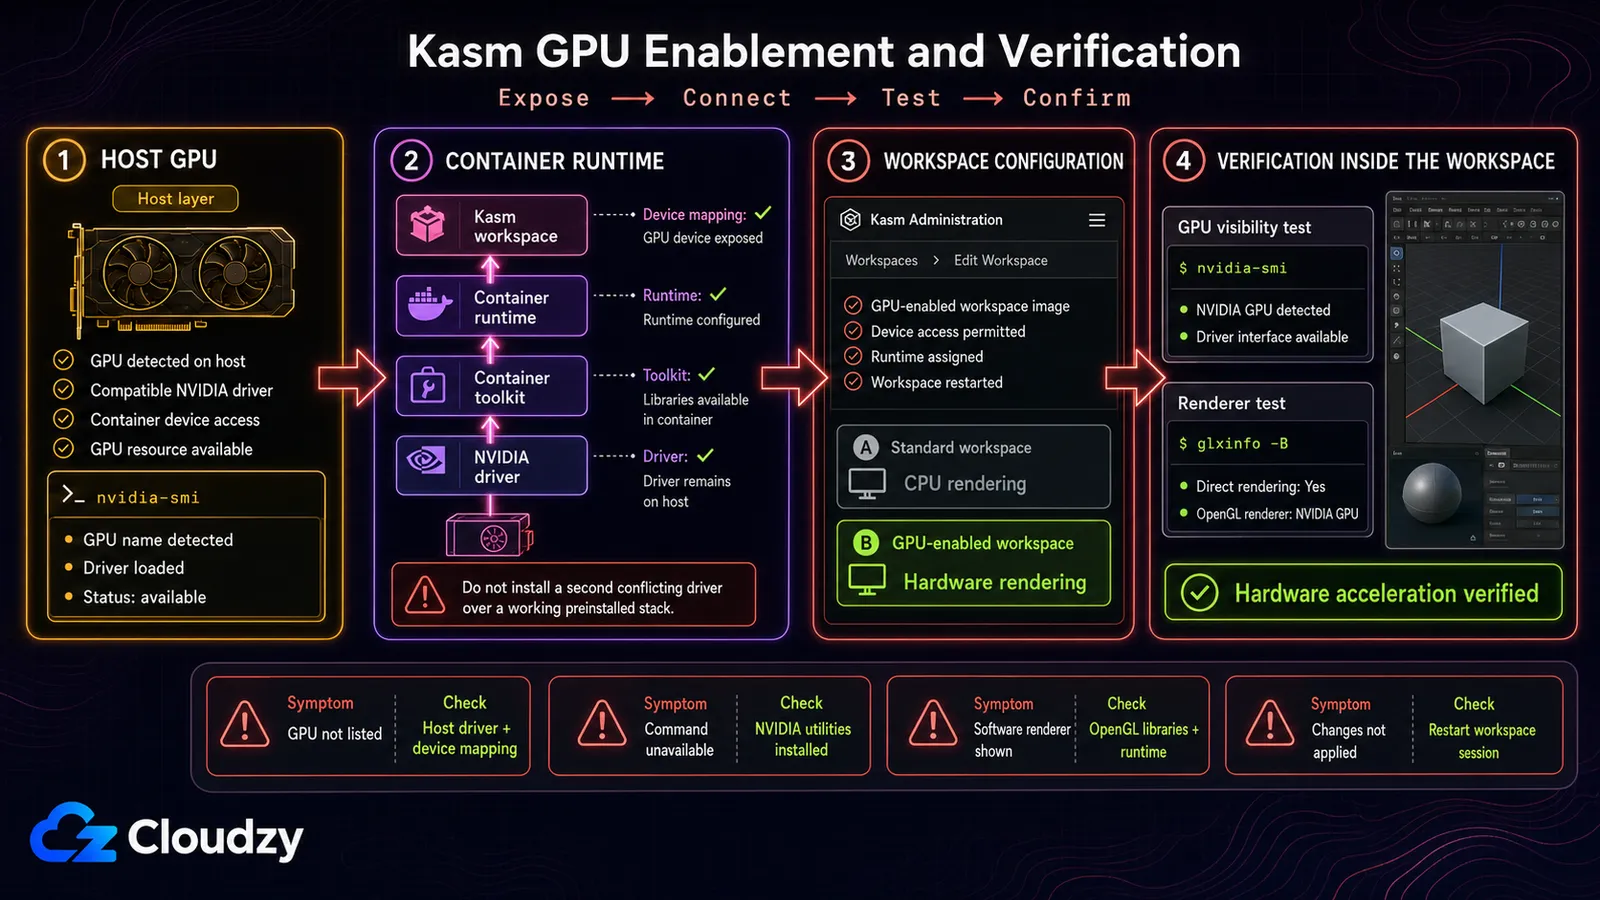
Az adminisztrációs konzolon válasszon olyan asztali képfájlt, amely támogatja a szükséges grafikus készletet, állítsa a GPU Count értékét 1-re, és ellenőrizze, hogy az ügynök jelenti-e a GPU-t. Grafikus gyorsításhoz a Kasm egy GPU-t rendel a konténerhez; a konténerenkénti több GPU a nem grafikus terhelésekre való.
A GPU-szám csak az eszköz hozzárendelését bizonyítja. Egy kompatibilis, VirtualGL-t és glxinfo-t tartalmazó asztali képfájlban ellenőrizze a konténerből való hozzáférést és az OpenGL renderelőt is:
nvidia-smi

vglrun -d "${KASM_EGL_CARD}" glxinfo -B | grep -i "OpenGL renderer"
Az első parancs igazolja, hogy a konténer látja a kártyát. A másodiknak az NVIDIA GPU-t kell megneveznie OpenGL renderelőként.
Ha a renderelő szoftveres raszterizálót jelez, például llvmpipe-ot, ha a KASM_EGL_CARD nincs beállítva, vagy ha a munkamenet fekete képernyővel indul, nézze át újra a képfájl kompatibilitását, a gazdagép illesztőprogramját, a konténer-futtatókörnyezetet, az ügynök GPU-észlelését és a munkaterület GPU-számát. Egy sikeres nvidia-smi eredmény önmagában nem bizonyítja, hogy a VirtualGL a GPU-n renderel.
Profi tipp: rétegenként haladjon az ellenőrzéseken: nvidia-smi a gazdagépen, nvidia-smi egy egyszerű Docker-konténerben --gpus all kapcsolóval, az ügynök GPU-észlelése a Kasm-ban, majd vglrun glxinfo a munkaterületen belül. Az első réteg, amelyik elbukik, az, amit javítani kell.
Azt, hogy ez hol fut, a GPU-passthrough dönti el. Egy hagyományos, csak CPU-s VPS nem tesz elérhetővé fizikai CUDA-kártyát, ezért induljon GPU-s példánnyal. A Cloudzy GPU VPS csomagjai dedikált passthrough-t és CUDA-kész Ubuntu képfájlokat használnak; a készlet és a VRAM-szintek változhatnak, ezért az élő csomagoldalról méretezzen, ne rögzítsen 24 GB-os vagy 48 GB-os feltételezéseket. Az egykattintásos Kasm képfájl és a GPU-csomag külön telepítési útvonalak, ezért munkamenetek indítása előtt erősítse meg a kiválasztott képfájlt, a Kasm verzióját, az illesztőprogramot és a toolkitet.
Amint a rétegzett GPU-ellenőrzések átmennek, a nehezén túl van. Onnantól a munka a munkaterület-képfájlok és a regisztráció karbantartása, nem pedig egyedi asztalok flottájának foltozása. Ezt a cserét bármelyik csapatomban megkötném.
Összegzés: a Kasm a böngészőközpontú munkafolyamatot váltja ki
A Kasm ott illik a legjobban, ahol a követelmény kizárólag böngészős hozzáférés eldobható Linux-asztalokhoz vagy -alkalmazásokhoz, opcionális GPU-gyorsítással. Nem közvetlen helyettesítője minden HP Anyware telepítésnek: a Windows szerveres munkaterület-úton megy, a kereskedelmi használat fizetős szintet kíván, a több bérlős GPU-megosztás MIG-képes hardvert igényel, a színkritikus csapatoknak pedig érdemes a hűséget validálniuk vagy az Amazon DCV-t összevetniük.
A pilotot előbb a legnehezebb munkaterhelés köré építse. A könnyebb felhasználók átköltöztetése előtt tesztelje a csak Windowson futó alkalmazást, a színérzékeny nézetablakot vagy a megosztott GPU biztonsági határát. Ha ez átmegy, a Kasm böngészős kiszolgálása és képfájlalapú karbantartása a végponti terhek jó részét leveheti, épp azt, ami a zero klienseket vonzóvá tette.
Gyakran ismételt kérdések
Mire használják a Kasm Workspaces-t?
A Kasm Workspaces egy böngészőn keresztül kiszolgált munkaterület-platform. Konténeres Linux-asztalokat és -alkalmazásokat futtat, és szerveres munkaterületeken át közvetíteni tud meglévő Windows-, Linux- és macOS-szerverekhez. A konténeres munkamenetek eldobhatók és képfájlból újra létrehozhatók, a szerveres munkaterületek viszont megtartják a mögöttes gazdagép életciklusát.
Támogatja a Kasm Workspaces a GPU-gyorsítást?
Igen. A Kasm a NVIDIA Container Toolkit révén támogatja az NVIDIA GPU-gyorsítást. Grafikus gyorsításnál egy konténer egy GPU-t kap; a nem grafikus számítási terhelések több GPU-t is használhatnak. A gazdagépnek kompatibilis NVIDIA illesztőprogram, a konténer-futtatókörnyezet, az ügynök GPU-észlelése és egy beállított GPU-számmal rendelkező munkaterület kell.
Ingyenes a Kasm Workspaces?
A Community Edition ingyenes egyéni, nonprofit és nem kereskedelmi használatra, és öt egyidejű munkamenetre korlátozott. A kereskedelmi csapatoknak a Startert vagy az Enterprise-t érdemes használniuk; a Kasm jelenleg 10 $ / nevesített felhasználó vagy 20 $ / egyidejű munkamenet áron tünteti fel a Startert, 25 felhasználó vagy munkamenet alatti saját üzemeltetésű telepítésekre.
Tud a Kasm Workspaces Windowst futtatni?
Igen. A Kasm statikus vagy automatikusan skálázott szerveres munkaterületeken, RDS-en és Azure Virtual Desktopon keresztül tud Windows-asztalokat és -alkalmazásokat sugározni. Ez más architektúra, mint a Kasm eldobható Linux-konténerei, ezért azoknak a csapatoknak, amelyeknél a fő követelmény csak Windowson futó szoftver, érdemes pontosan ezt a szerveres munkaterület-utat prototipizálniuk, mielőtt elköteleződnek.
Távoli munkaállomáshoz a Kasm vagy a NICE DCV a jobb?
Attól függ, hogy a kemény követelmény a kizárólag böngészős hozzáférés vagy a bevizsgált megjelenítési hűség. Színkritikus munkához az Amazon DCV az erősebb első összehasonlítás, mert veszteségmentes minőségű tömörítést dokumentál, ha a hálózati és processzorfeltételek engedik. A Kasm akkor illik jobban, ha a végponti szoftver nélküli böngészős hozzáférés és a képfájllal meghatározott Linux-munkaterületek az elsődlegesek.

Beszélgetés
Hozzászólások
Jelentkezzen be a beszélgetéshez.