
Oferta proxy brzmi „SOCKS5 residential proxy”. Ta etykieta łączy obie strony porównania proxy SOCKS5 vs proxy rezydencjalne i nie mówi, za które słowo właściwie płacisz. Jeśli potraktujesz te dwa słowa jak poziomy jakości jednego produktu, możesz kupić serwer SOCKS5 na wynajętym VPS-ie tylko po to, by odkryć, że twój skrypt do scrapingu nadal jest oznaczany.
Na ten sam problem oferuje się też VPN, a on zmienia jeszcze coś innego. Te trzy pojęcia leżą na różnych warstwach: protokół przekazywania, sieć stojąca za adresem wyjściowym i zakres tunelu.
Krótka wersja
- SOCKS5 (RFC 1928) nie ma własnego szyfrowania, a metody bez uwierzytelniania oraz z nazwą użytkownika i hasłem, których używa większość wdrożeń, też go nie dodają.
- Wyjściowy adres IP określa się jako rezydencjalny, z centrum danych lub mobilny w zależności od rodzaju sieci, z której pochodzi: konsumenckiego ISP, dostawcy hostingu lub operatora komórkowego.
- Strony widzą wyjściowy adres IP, a nie protokół, którym do niego dotarto. Serwer SOCKS5 na wynajętym VPS-ie wychodzi z adresu centrum danych i jest klasyfikowany jako ruch z centrum danych.
- VPN zmienia trasę ruchu, a nie podstawowy typ swojej sieci wyjściowej. Serwer VPN w sieci centrum danych nadal wychodzi z adresu IP centrum danych, a usługi IP intelligence mogą dodatkowo oznaczyć ten adres jako znany punkt końcowy VPN.
Trzy etykiety, które odpowiadają na trzy różne pytania
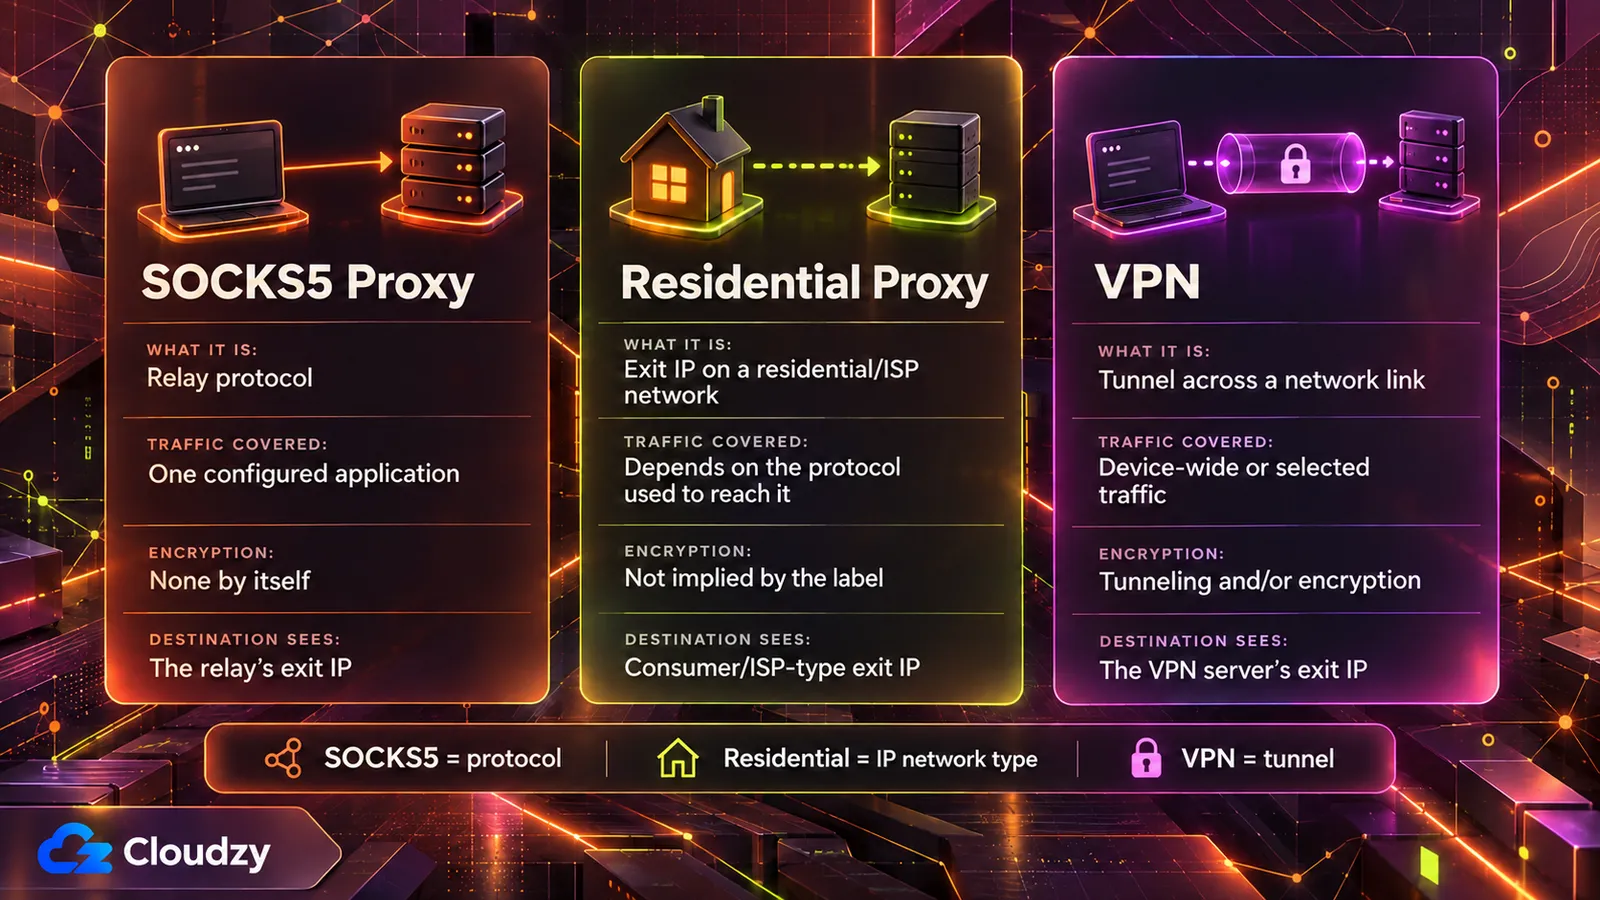
SOCKS5 to protokół opublikowany jako RFC 1928 w marcu 1996 roku, który przekazuje ruch jednej aplikacji przez serwer. Określa, jak negocjowane jest to połączenie, a nie do kogo należy adres wyjściowy. Określenia rezydencjalny, z centrum danych i mobilny opisują sieć, w której zarejestrowany jest adres wyjściowy. VPN tuneluje, szyfruje albo robi jedno i drugie na łączu sieciowym.
| Właściwość | Proxy SOCKS5 | Proxy rezydencjalne | VPN |
|---|---|---|---|
| Co opisuje to pojęcie | Protokół przekazywania | Sieć, w której zarejestrowany jest wyjściowy adres IP | Tunel przez łącze sieciowe |
| Obejmowany ruch | Aplikacja skonfigurowana do jego użycia | Zależy od protokołu użytego do połączenia | Łącze sieciowe, na którym go skonfigurowano |
| Szyfrowanie | Brak własnego; zależy od metody uwierzytelniania | Nie jest cechą etykiety | Tunelowanie i/lub szyfrowanie (CNSSI 4009) |
| Co widzi serwer docelowy | Wyjściowy adres IP przekaźnika | Wyjściowy adres IP w sieci konsumenckiej lub ISP | Wyjściowy adres IP serwera VPN |
Czytaj „SOCKS5 residential proxy” jako dwa osobne wybory. „SOCKS5” to protokół, którym twój klient łączy się z przekaźnikiem. „Residential” to sieć, do której należy wyjściowy adres IP przekaźnika. Każde z nich może się zmienić niezależnie od drugiego. Serwer SOCKS5 równie dobrze może stać na adresie z centrum danych.
Kupno obu naraz to rozsądny zakup, o ile wiesz, która połowa za co odpowiada.
Co definiuje protokół SOCKS5, a czego nie obejmuje
SOCKS5 negocjuje metodę uwierzytelniania, a potem przekazuje połączenie. RFC 1928 nie definiuje własnego szyfrowania. Popularne metody bez uwierzytelniania oraz z nazwą użytkownika i hasłem go nie dodają, a RFC 1929 przesyła hasło otwartym tekstem. Metoda GSS-API z RFC 1961 może dodać integralność i opcjonalnie poufność, a osobny tunel SSH, VPN lub nakładka TLS może chronić transport między klientem a proxy. HTTPS chroni dane aplikacji od końca do końca, ale nie chroni samej wymiany uwierzytelniającej SOCKS5.
Negocjacja jest krótka. Klient wymienia obsługiwane przez siebie metody uwierzytelniania, a serwer wybiera jedną z nich. RFC 1928 wymienia kody metod: brak uwierzytelniania, GSSAPI, nazwa użytkownika/hasło oraz zakresy zarezerwowane dla metod przydzielonych i prywatnych. Po zakończeniu tej podnegocjacji klient wysyła żądanie połączenia, a serwer przekazuje ruch.
Specyfikacja opisuje samą siebie jako „shim-layer” między warstwą aplikacji a warstwą transportową i nie definiuje żadnego szyfru. Jeśli wybrana metoda obejmuje enkapsulację dla integralności lub poufności, RFC 1928 opakowuje w nią ruch: żądania, odpowiedzi i przekazywane dane.
RFC 1929, który określa metodę z nazwą użytkownika i hasłem, nie definiuje enkapsulacji i wprost wskazuje swoją słabość:
Ponieważ żądanie zawiera hasło otwartym tekstem, ta podnegocjacja nie jest zalecana w środowiskach, w których „sniffing” jest możliwy i praktyczny.
Źródło: Metoda nazwy użytkownika i hasła z RFC 1929
Ten projekt ma swoją historię. Historia SOCKS5 według NT Kernel wyjaśnia, że serwery SOCKS z okolic 1996 roku działały głównie wewnątrz sieci, które „ogólnie uważano za zaufane”, a poufność miała być zapewniana gdzie indziej. Ten sam tekst zauważa, że GSSAPI może dodać integralność i poufność, zależnie od wynegocjowanego poziomu ochrony, ale jego obsługa pozostała znacznie rzadsza, a większość rzeczywistych wdrożeń nadal używa nazwy użytkownika i hasła.
Nic z tego nie sprawia, że HTTPS staje się czytelny przez proxy. TLS 1.3 został zaprojektowany, by zapobiegać podsłuchiwaniu, manipulacji i fałszowaniu wiadomości między klientem a serwerem, a przekaźnik SOCKS5 jedynie przekazuje te zaszyfrowane bajty.
Co sprawia, że adres IP jest rezydencjalny, z centrum danych lub mobilny
Wyjściowy adres IP jest rezydencjalny, z centrum danych lub mobilny w zależności od sieci, do której należy. Fraudlogix, firma zajmująca się wykrywaniem oszustw, umieszcza adresy IP centrów danych w centrach danych, obiektach hostingowych i u dostawców chmury w swoim słowniczku adresów IP centrów danych. Peakhour, który sprzedaje narzędzia do zarządzania botami, nazywa wyjścia rezydencjalne łącznością konsumencką lub od ISP. Mobilne oznacza osobno: operatorzy komórkowi stosują inne modele współdzielenia adresów, w tym CGNAT (carrier-grade NAT).
Od strony sieci wyjściowy adres IP ma już kontekst routingu i rejestracji, zanim dotknie go jakikolwiek protokół proxy. Jednym z ważnych sygnałów jest ASN (numer systemu autonomicznego), który ogłasza prefiks adresu i pomaga zidentyfikować operatora sieci.
Sieci proxy rezydencjalnych powstają na kilka sposobów i nie zawsze biorą w nich udział ochotnicy. Peakhour wymienia:
- dobrowolne lub umowne udostępnianie przepustowości
- darmowe VPN-y, aplikacje i rozszerzenia przeglądarek, które kierują ruch stron trzecich przez urządzenia użytkowników
- SDK osadzone w aplikacjach
- przejęte urządzenia i routery
Ścieżka przez SDK ma za sobą aktualne dowody. Raport Krebs on Security z lipca 2026 podaje, że firma bezpieczeństwa Spur znalazła SDK proxy rezydencjalnych w ponad 42 procentach aplikacji w sklepie webOS firmy LG. Ponad jedna czwarta aplikacji na Samsung Tizen miała podobne komponenty. Według raportu Spur większość tych SDK na obu platformach należała do Bright Data, a LG zapowiedziało zawieszenie aplikacji, które zachowają opcję proxy.
Bright Data powiedziało Krebsowi, że jego sieć opiera się na zgodzie i że każdy peer wyraża ją na osobnym ekranie. Spur uważa natomiast, że „jednorazowa prośba o zgodę ukryta w aplikacji na telewizor nie zastąpi rzeczywistej przejrzystości, stałej kontroli i nadzoru ze strony platformy”. Żaden z tych modeli pozyskiwania nie zależy od SOCKS5.
Dlaczego strony klasyfikują sieć wyjściową, a nie protokół
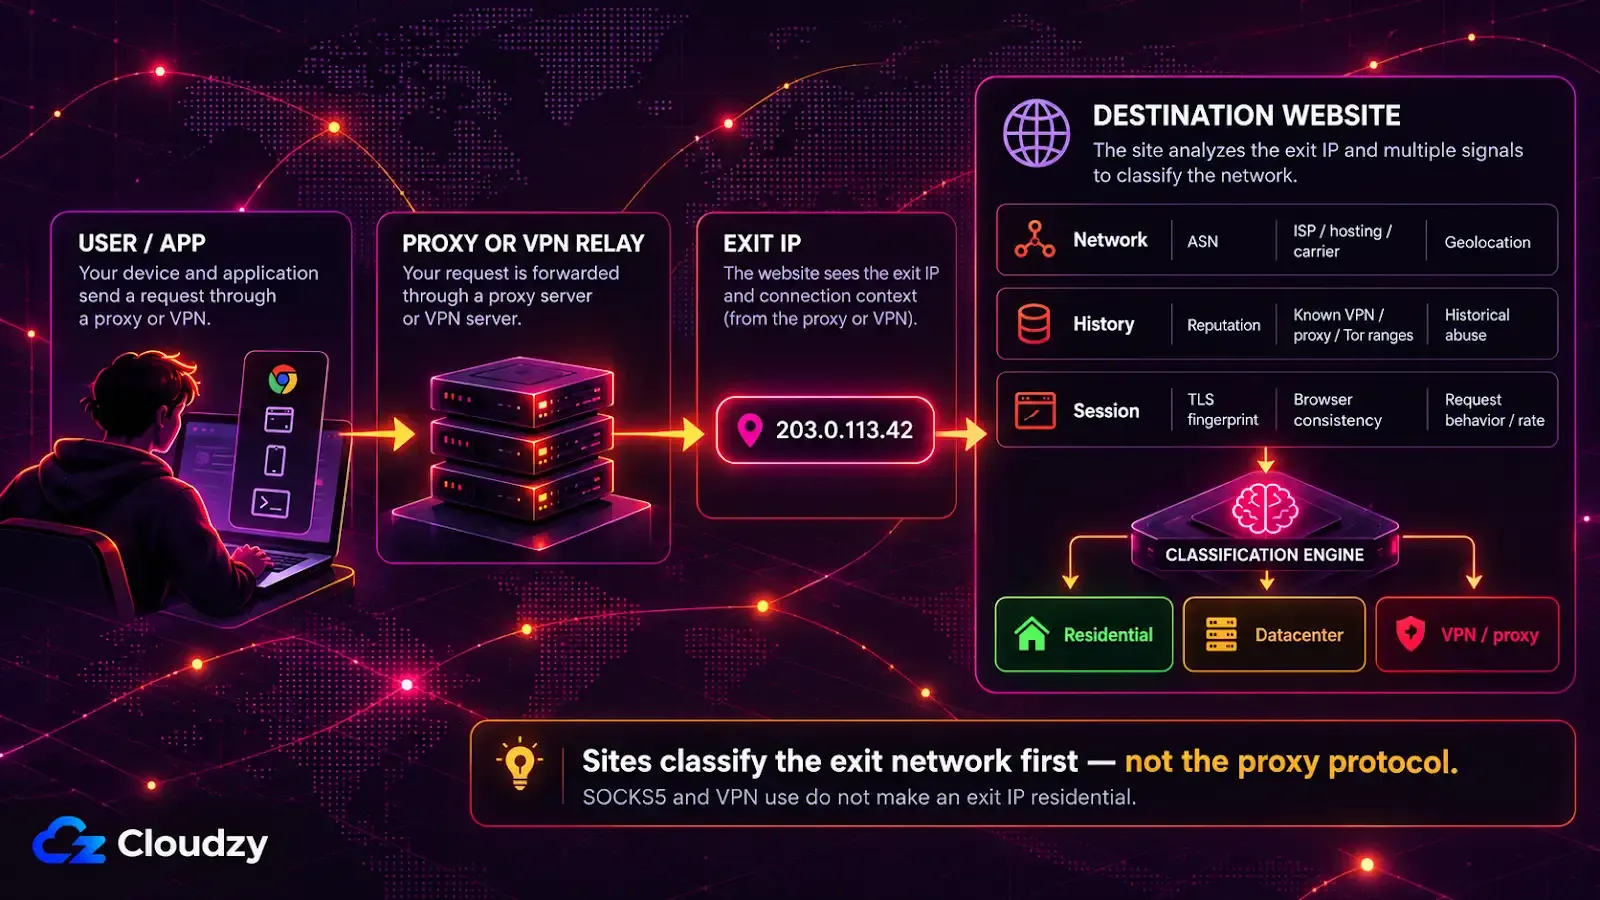
Strona docelowa widzi wyjściowy adres IP proxy, a nie protokół, którym twój klient połączył się z proxy. Klasyfikacja oparta na IP zaczyna się od adresu wyjściowego i jego kontekstu: ASN, klasyfikacji jako hosting, ISP lub operator, reputacji oraz znanych zakresów VPN, Tor lub proxy. Dlatego serwer SOCKS5 na wynajętym VPS-ie jest klasyfikowany jako ruch z centrum danych.
Objaśnienie Peakhour dotyczące proxy rezydencjalnych mówi: „Serwer docelowy widzi wyjściowy adres IP proxy, a nie pierwotne źródło”. Uzgadnianie SOCKS5 odbywa się między twoim klientem a przekaźnikiem. Strona otrzymuje zwykłe połączenie z adresu przekaźnika.
Strona Peakhour o wykrywaniu proxy wymienia, od czego zwykle zaczyna się klasyfikacja: reputacja, ASN, geolokalizacja, klasyfikacja jako dostawca hostingu, znane wyjścia VPN i Tor oraz wcześniejsze nadużycia. Żaden z tych sygnałów nie pochodzi z protokołu. Ta sama strona podaje: „Zakresy centrów danych zwykle łatwiej rozpoznać na podstawie kontekstu IP i ASN”.
Fraudlogix w swoich danych z wyszukiwarki IP klasyfikuje adres na podstawie takich sygnałów jak to, czy należy do centrum danych, jego ASN, organizacja, ISP i typ połączenia. Zmiana protokołu proxy, portu czy metody uwierzytelniania nie zmienia tych właściwości wyjściowego adresu IP.
Według strony Peakhour o wykrywaniu adresy rezydencjalne i mobilne trudniej ocenić na podstawie samego IP, bo legalni użytkownicy i ruch proxy mogą z nich korzystać jednocześnie. Mimo to są oceniane: strona opisuje łączenie kontekstu IP z dowodami na poziomie żądań, takimi jak odciski TLS, spójność przeglądarki i zachowanie. Wyjście rezydencjalne, które wysyła żądania zbyt szybko, może wywołać challenge, spowolnienie, blokadę albo odpowiedź HTTP 429 o przekroczeniu limitu.
Czy proxy SOCKS5 to to samo co VPN?
Nie. VPN przenosi ruch przez łącze sieciowe za pomocą tunelowania, szyfrowania lub obu. W zależności od klienta i zasad routingu może obejmować cały ruch urządzenia albo tylko wybrany ruch. Proxy SOCKS5 przekazuje ruch aplikacji skonfigurowanych do jego użycia i nie dodaje własnego szyfrowania. Oba mogą dać serwerowi docelowemu inny wyjściowy adres IP, a to wyjście nadal ma swój podstawowy typ sieci.
Słowniczek NIST, powołujący się na CNSSI 4009, definiuje VPN jako sieć „zbudowaną z zasobów systemowych sieci fizycznej przy użyciu szyfrowania i/lub tunelowania łączy sieci wirtualnej przez sieć rzeczywistą”. Skonfigurowany jako domyślny tunel wychodzący routera VPN może objąć każde urządzenie za nim.
Strona Peakhour o wykrywaniu zalicza wyjścia VPN do klasyfikowanych kategorii, obok dostawców hostingu, domowych ISP i operatorów komórkowych, więc samo użycie VPN nie sprawia, że wyjście staje się rezydencjalne. O tej etykiecie nadal decyduje sieć wyjściowa. Na przykład samodzielnie hostowany węzeł wyjściowy dla prywatności na wynajętym serwerze wychodzi z adresu centrum danych tego serwera.
Dopasuj cel do etykiety, która o nim decyduje
Wybierz etykietę według celu. Przekierowanie ruchu jednej aplikacji to kwestia protokołu proxy. Tunelowanie i szyfrowanie ruchu urządzenia to kwestia VPN. Potrzeba wielu adresów w sieciach konsumenckich to kwestia sieci IP, a protokół używany do połączenia z pulą adresów jest tu drugorzędnym szczegółem.
| Cel | Decydująca etykieta | O czym ta etykieta nie decyduje |
|---|---|---|
| Kierowanie ruchu jednej aplikacji przez przekaźnik | Protokół proxy | Czy wyjście wygląda na rezydencjalne |
| Tunelowanie i szyfrowanie ruchu urządzenia | VPN | Typ sieci wyjścia |
| Wiele adresów w sieciach konsumenckich | Sieć IP (rezydencjalna lub mobilna) | Poufność twojego ruchu |
Jeśli chodzi ci o adres wychodzący jednego skryptu, serwer SOCKS5 na własnym VPS-ie wystarczy i jest dobrze znanym rozwiązaniem, o ile serwer docelowy akceptuje ruch z centrów danych.

Twórz na VPS Linux z dostępem root, NVMe i mocą AMD EPYC.
Zobacz plany LinuxCzęsto zadawane pytania
Czy proxy SOCKS5 ukrywa twój adres IP?
Z perspektywy serwera docelowego tak: strona widzi wyjściowy adres IP proxy zamiast twojego. Operator proxy widzi twój prawdziwy adres IP i cały ruch, którego twoja aplikacja sama nie szyfruje, więc ukrycie adresu przed stronami oznacza zaufanie temu, kto obsługuje proxy.
Czy można używać proxy SOCKS5 i VPN jednocześnie?
Tak, można je łączyć warstwowo. Gdy aplikacja łączy się z proxy SOCKS5 przez tunel VPN, VPN chroni odcinek od twojego urządzenia do serwera VPN, a proxy ustala wyjściowy adres IP, który serwer docelowy widzi dla tej jednej aplikacji. VPN nie obejmuje odcinka między serwerem VPN a proxy.
Czy proxy rezydencjalne jest bezpieczniejsze niż proxy z centrum danych?
Nie w sensie ochrony twojego ruchu. Etykieta rezydencjalne lub z centrum danych zmienia sposób, w jaki strona klasyfikuje wyjściowy adres IP, i żadna z nich nie dodaje szyfrowania. Wyjście rezydencjalne może też prowadzić przez urządzenie konsumenckie lub router, w przypadku którego zwykle nie możesz sprawdzić zgody ani zabezpieczeń właściciela.
Dyskusja
Komentarze
Zaloguj się, aby dołączyć do dyskusji.